안녕하세요. 모릭월드입니다.
업무 중에 갑자기 이런 전화가 올 수 있어요.
“여보세요, IT 헬프데스크입니다. 보안 정책이 바뀌어서 MFA(다중인증)를 지금 업데이트해야 합니다. 제가 보낸 링크로 들어가 로그인해 주세요.”
급한 말투에 회사 로고까지 비슷한 화면이면, 진짜처럼 느껴지기 쉽습니다. 그런데 구글 위협 인텔리전스(맨디언트)가 공개한 샤이니헌터스(ShinyHunters) 연계 공격은 바로 이런 전화 사칭(비싱)으로 시작되는 경우가 많았어요. 오늘은 어려운 보안 용어 대신, 아파트 공동현관 카드키 비유로 풀어볼게요.
한 줄 요약: 이메일 피싱만 조심하면 부족하다
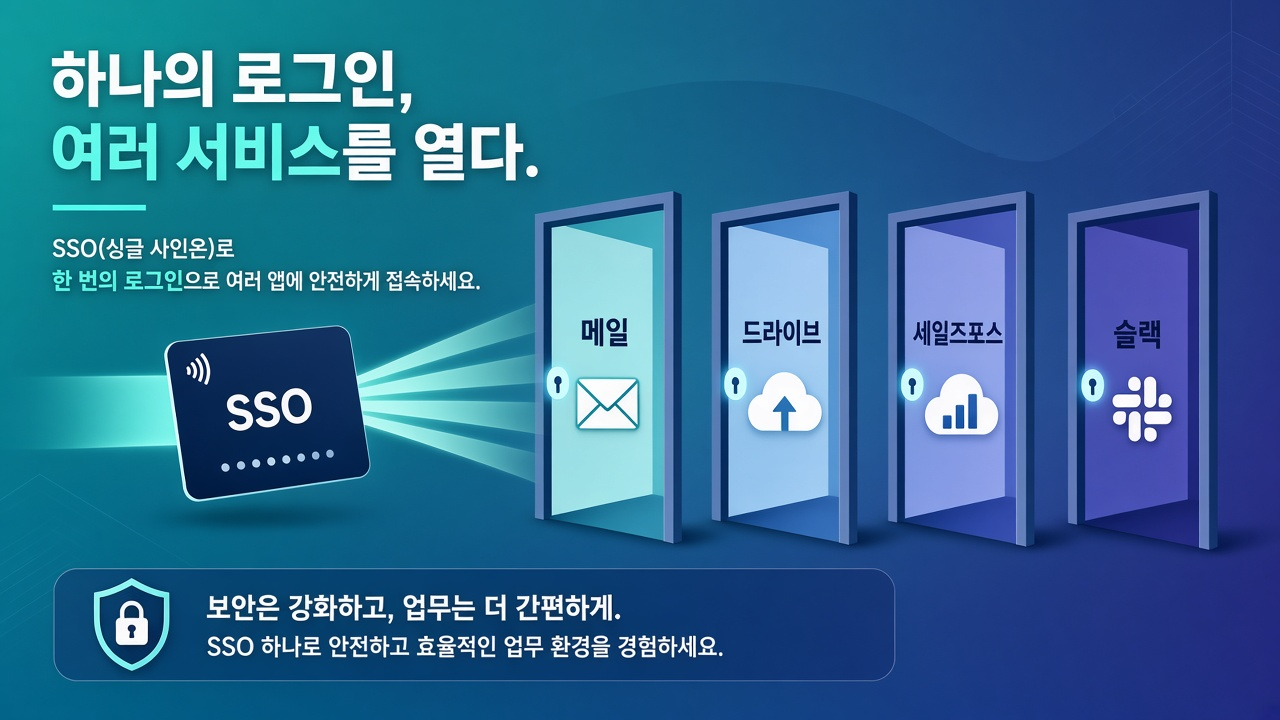
예전에는 “수상한 메일 링크를 누르지 마세요”가 핵심 팁이었죠. 지금은 공격자가 직접 전화를 걸어 “지금 당장 로그인하세요”라고 시키는 방식이 늘었습니다. 한 번 SSO(회사 통합 로그인) 계정이 넘어가면, 메일·드라이브·세일즈포스 같은 여러 업무 앱이 한꺼번에 열릴 수 있어요.
SSO가 뭐예요? (공동현관 카드키 비유)
SSO(Single Sign-On)는 회사·학교 계정으로 한 번 로그인하면, 여러 업무 서비스를 이어서 쓰는 방식입니다. Okta, Microsoft Entra, Google Workspace 같은 화면이 대표적이에요.
- 비밀번호 하나: 방마다 다른 열쇠를 들고 다니는 것
- SSO: 아파트 공동현관 카드키 — 한 장으로 엘리베이터·주차장·피트니스 문이 열림
편하죠. 그런데 카드키를 뺏기면? 방 하나만 열리는 게 아니라, 단지 안 여러 문이 한꺼번에 열립니다. 맨디언트도 공격자가 SSO 대시보드를 “회사 클라우드 앱 목록”처럼 훑어, Salesforce·Microsoft 365·SharePoint·DocuSign·Slack·Dropbox·Google Drive 등으로 이동했다고 설명했어요.
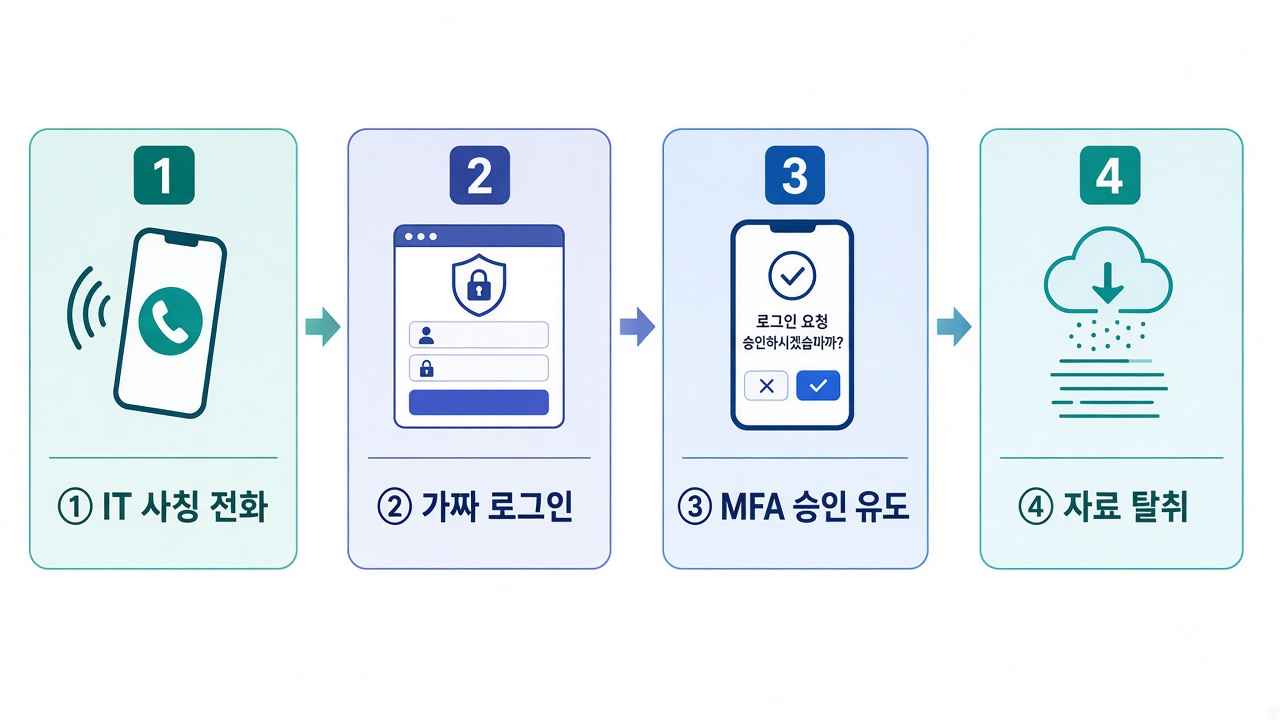
전화 한 통으로 어떻게 뚫릴까? (4단계)
- IT·헬프데스크 사칭 전화 — “MFA 설정을 업데이트해야 한다”, “보안 정책이 바뀌었다”며 급하게 만듦
- 가짜 SSO 사이트로 유도 — 회사명+sso, internal, support 같은 단어로 내부 포털처럼 보이게 꾸민 주소
- 실시간으로 로그인·MFA 승인 유도 — 아이디·비밀번호를 넣는 순간 공격자도 진짜 로그인 절차를 진행하고, 폰에 뜬 승인 알림·코드를 “지금 눌러 주세요”라고 시킴
- 자기 MFA 기기 등록 + 클라우드 자료 수집 — 나중에 비밀번호를 바꿔도 공격자 쪽 인증이 남아 있을 수 있고, SharePoint 등에서 대량 다운로드로 자료를 빼감
핵심은 “해커가 MFA를 깨는” 게 아니라, 통화 중인 여러분이 승인 버튼을 눌러 주는 구조예요. 비밀번호 피싱 글(가짜 IT 안내)과 비슷해 보여도, 이번 수법은 전화로 실시간 코칭한다는 점이 더 무섭습니다.
초보가 당장 지킬 습관 5가지
- 갑작스러운 ‘보안 업데이트’ 전화는 끊고 되걸기 — 전화에 적힌 번호로 다시 걸지 말고, 사내 포털·명함에 있는 IT 대표번호로 내가 먼저 확인하세요.
- 통화 중에는 로그인·승인하지 않기 — “지금 링크 들어가서 MFA 승인해 달라”는 요청은 기본 거절이 안전합니다.
- 주소창을 꼭 읽기 — 회사 로고가 있어도, 도메인이 낯설면 가짜일 수 있어요. 북마크해 둔 공식 포털만 쓰세요.
- 내가 로그인을 시도하지 않았는데 뜬 MFA는 ‘거부’ — 습관적으로 승인하지 마세요.
- “새 보안 방법이 등록됐다” 메일을 무시하지 않기 — 공격자가 알림 메일을 지우려 한 사례도 보고됐어요. 본인 등록이 아니면 바로 IT에 신고하세요.
회사에서 쓰는 분이라면 IT에 물어봐도 좋은 것
- 헬프데스크가 전화로 로그인·MFA 등록을 시키는지 공식 정책이 있나요?
- 새 MFA 기기 등록·대량 파일 다운로드에 알림·차단이 있나요?
- 직원 동의만으로 낯선 OAuth/연결 앱을 허용하지 않도록 막아 두었나요?
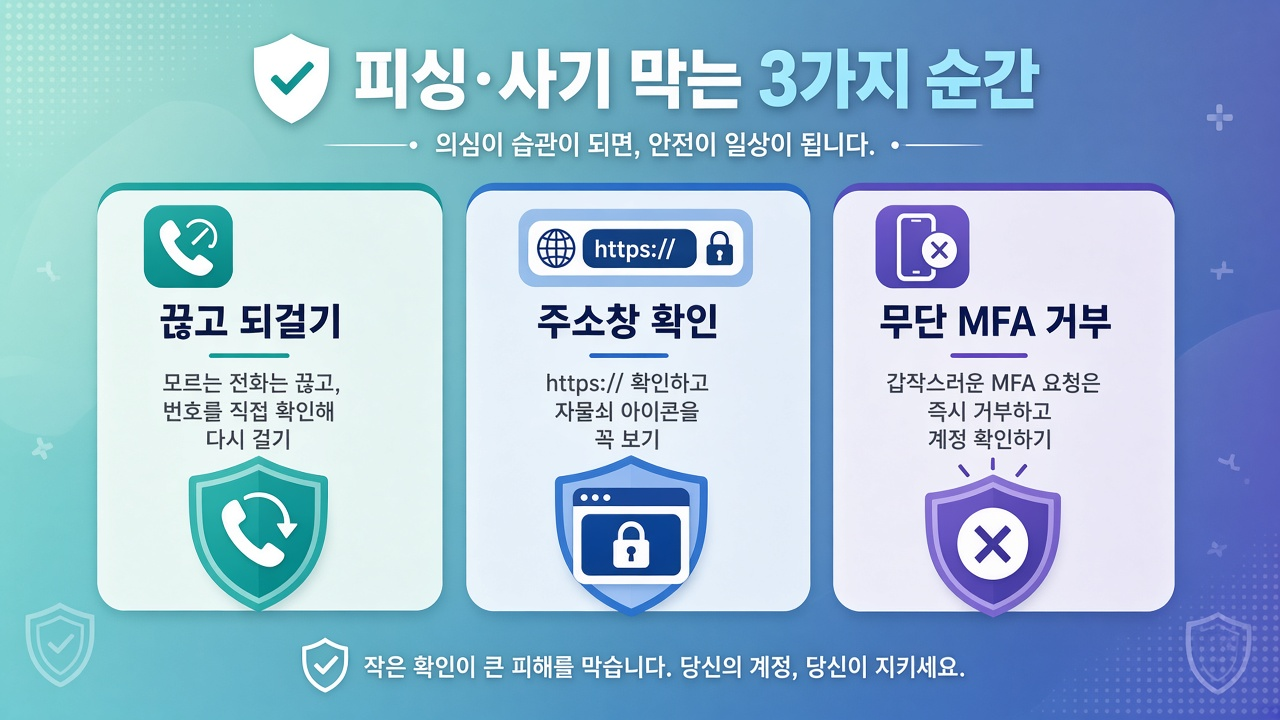
일상 예시: 진짜 vs 위험한 흐름
- 비교적 정상: 내가 북마크한 회사 포털에 접속 → 공식 화면에서 MFA를 추가 → 내 폰으로 등록 완료. 전화로 “지금 바로” 재촉하지 않음
- 위험: 모르는 번호의 IT 사칭 전화 → “이 링크로 들어가라” → 급한 말투로 MFA 승인 유도 → 이후 클라우드에서 파일이 대량으로 빠져나감
공동현관 카드키를 든 채 “관리사무소인데 카드 등록 확인해 주세요”라고 부르면, 문 앞에서 카드를 내미는 것과 비슷해요. 열쇠가 약해서가 아니라, 누가 등록·승인을 시키는지를 노린 겁니다.
마무리: 전화가 오면 ‘끊고, 확인하고, 내가 걸기’
맨디언트가 짚은 흐름은 단순합니다. 속여서 로그인하게 하고 → SSO로 여러 문을 열고 → 클라우드 자료를 가져간다. 기술 용어보다 기억할 행동은 하나면 충분해요.
“보안을 바꾼다며 전화로 로그인을 시키면, 끊고 내가 아는 창구로 확인한다.”
모릭월드와 함께, 일상 IT를 조금 더 안전하게 써 봐요.