안녕하세요. 모릭월드입니다.
오늘(2026년 10월 1일) 행정안전부·국가정보원·인사혁신처·개인정보보호위원회가 함께 「공공부문 사이버보안 책임성 강화 방안」을 발표했습니다. 이름이 길지만, 한 줄로 말하면 이래요.
“공공기관에서 큰 정보 유출이 나면, 실무자만 혼나고 끝내지 않고 기관장·감독자에게도 책임을 묻겠다.”
오늘은 법률 용어 대신, 일반 시민이나 공공기관 근처에서 일하는 분이 “이게 나한테 무슨 의미?”라고 물을 때 바로 쓸 수 있게 풀어볼게요.
참고로 오늘 오전에 다룬 민간 기업 쪽 개정 정보통신망법(과징금·CISO)과는 다른 이야기예요. 이번 글은 공공부문 징계·평가 얘기입니다.
한 줄 요약: 공공 보안, ‘실무자만’이 아니라 ‘윗선’까지
핵심만 다섯 가지로 잡으면 이래요.
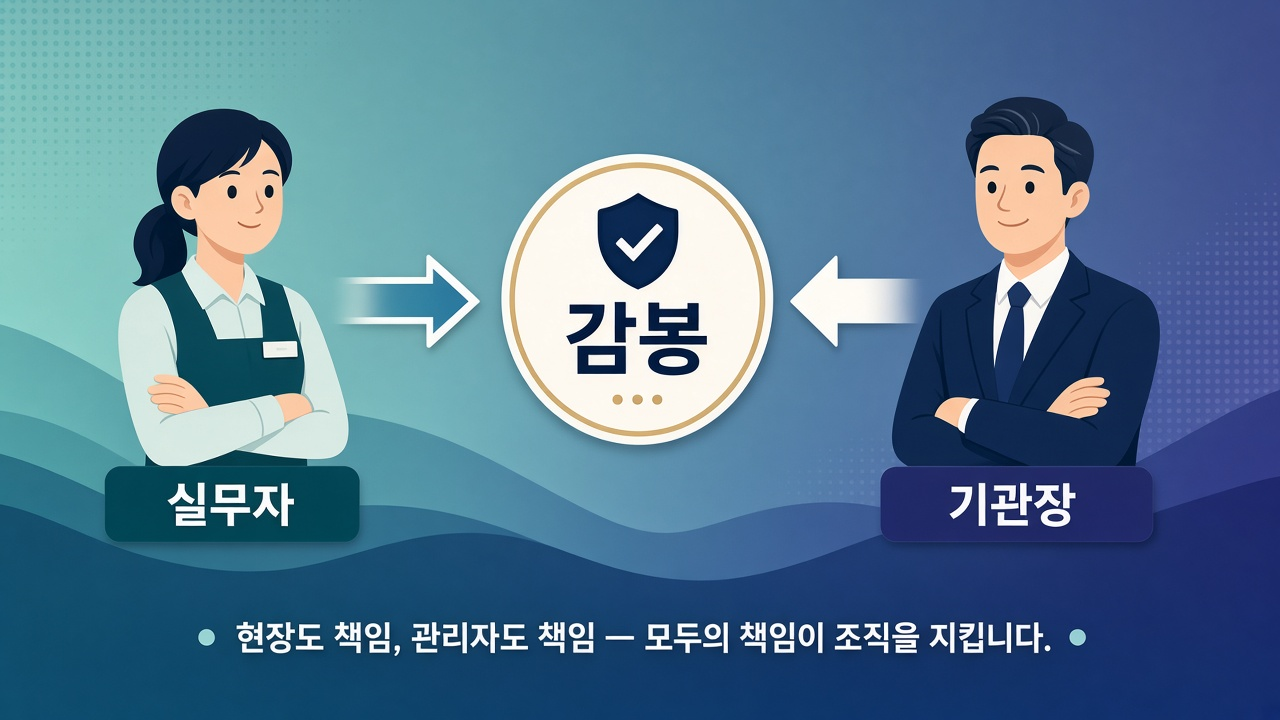
- 위중한 정보 유출이 나면 → 실무자뿐 아니라 감독자·기관장도 징계 가능
- 중대한 경우 최소 징계 양정: 견책 → 감봉으로 상향
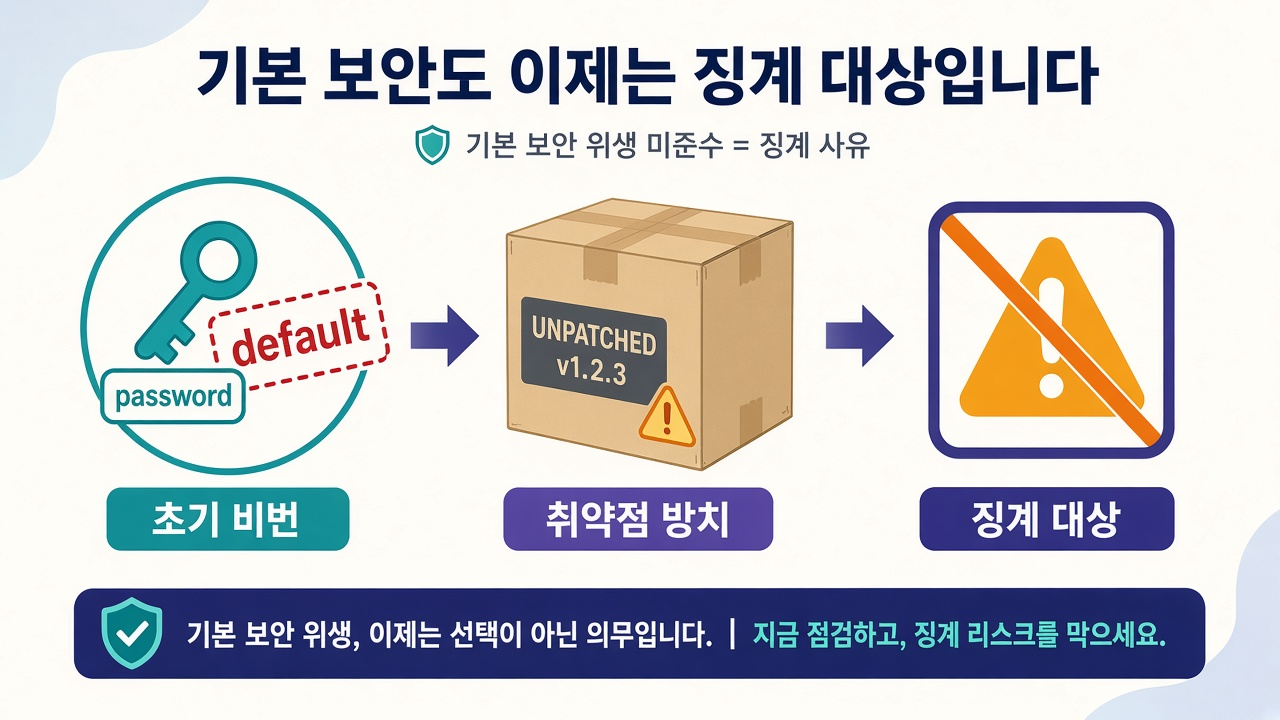
- 초기 비밀번호 미변경, 보안 취약점 장기간 방치도 명확한 징계 대상
- 국정원 사이버보안 실태평가: 올해 153곳 → 2028년 약 2,000곳
- 대상: 중앙·지방행정기관, 공사, 공기업
기관장도 책임? 예전엔 거의 안 물었어요
정부가 이번 방안을 낸 배경에는 최근 공공 사고들이 있어요. 보도에 따르면 모두의 창업 정보유출, 국립대학병원 랜섬웨어처럼, 기본적인 보안 수칙을 지키지 않아 생긴 사고가 많았다는 분석입니다.
그런데 징계는 실무자에게 쏠리고, 윗선은 거의 안 걸렸어요.
- 정보 유출로 비정무직 기관장이 직접 징계받은 사례: 0건
- 책임자·관리자 징계 비율: 전체의 약 1% 수준
그래서 정부는 공무원 징계령 시행규칙 등에 “위중한 정보 유출 시 감독자에게도 책임”을 명문화하고, 중대한 경우 최소 양정을 견책에서 감봉으로 올리기로 했습니다.
일상 비유로 보면, 공유 PC에 기본 비번을 그대로 두거나 낡은 프로그램을 방치해 큰 유출이 났을 때, “버튼을 누른 사람”만 혼내고 “관리·감독해야 할 자리”는 넘어가던 관행을 바꾸겠다는 뜻에 가깝습니다.
다만, 장·차관 등 정무직은 예외
한 가지 중요한 예외가 있어요. 정무직(장관·차관 등)은 국가공무원법상 징계 대상이 아닙니다. 인사혁신처 설명에 따르면, 정무직에 문제가 있을 때는 대통령의 인사권으로 대응하는 구조입니다. “모든 공공 수장이 똑같이 징계령에 걸린다”는 뜻은 아니니, 이 부분은 구분해서 기억해 주세요.
기본 수칙도 이제 ‘징계 대상’으로 분명해져요
“우리 팀 PC 초기 비밀번호 그대로인데…” 같은 일이, 앞으로는 그냥 ‘실수’로 넘기기 어렵습니다. 정부가 구체적 처리 지침을 마련하겠다고 밝힌 대표 사례는 두 가지예요.
- 초기 비밀번호 미변경 — 시스템·계정을 받은 뒤 기본 비번을 바꾸지 않고 쓰는 경우
- 보안 취약점 장기간 방치 — 이미 알려진 구멍을 고치지 않고 오래 두는 경우
초보 예시로 생각해 볼게요.
- 민원실 공용 PC에 출고 당시 비밀번호가 그대로 붙어 있고, 외부망에도 열려 있다
- 보안 점검에서 “이 프로그램 패치하세요”라는 안내를 받았는데, 몇 달째 손대지 않았다
이런 ‘기본 위생’이 큰 사고의 문이 된다는 게, 최근 공공 사고들에서 반복된 패턴이라는 진단입니다.
평가도 넓어집니다: 153곳 → 약 2,000곳
징계만 세게 하는 게 아니라, 기관 단위로 보안을 얼마나 잘하는지 보는 평가도 커집니다.
- 국정원 주관 사이버보안 실태평가 대상: 올해 153개 → 2028년까지 약 2,000개 국가·공공기관
- 새 지표 예: 정보 유출 사고 시 감점, 사고 후 신속 조치 여부
- 중앙행정기관 특정평가·지방공기업 경영평가 등에도 사이버보안 결과 반영 방침
시민 입장에선 “우리 동네 공공기관·공기업이 보안을 얼마나 챙기는지”가 성적표에 더 잘 보이게 된다는 의미에 가깝습니다.
한편 징계가 세지면 정보보호 업무가 기피될 수 있어, 정부는 보안 담당자 우대(수당·성과 가점·중요직무 포함 등)도 검토한다고 밝혔습니다. 인력·예산 보강, 모의해킹·노후 SW 교체 예산 확보도 함께 논의할 예정이라고 합니다.
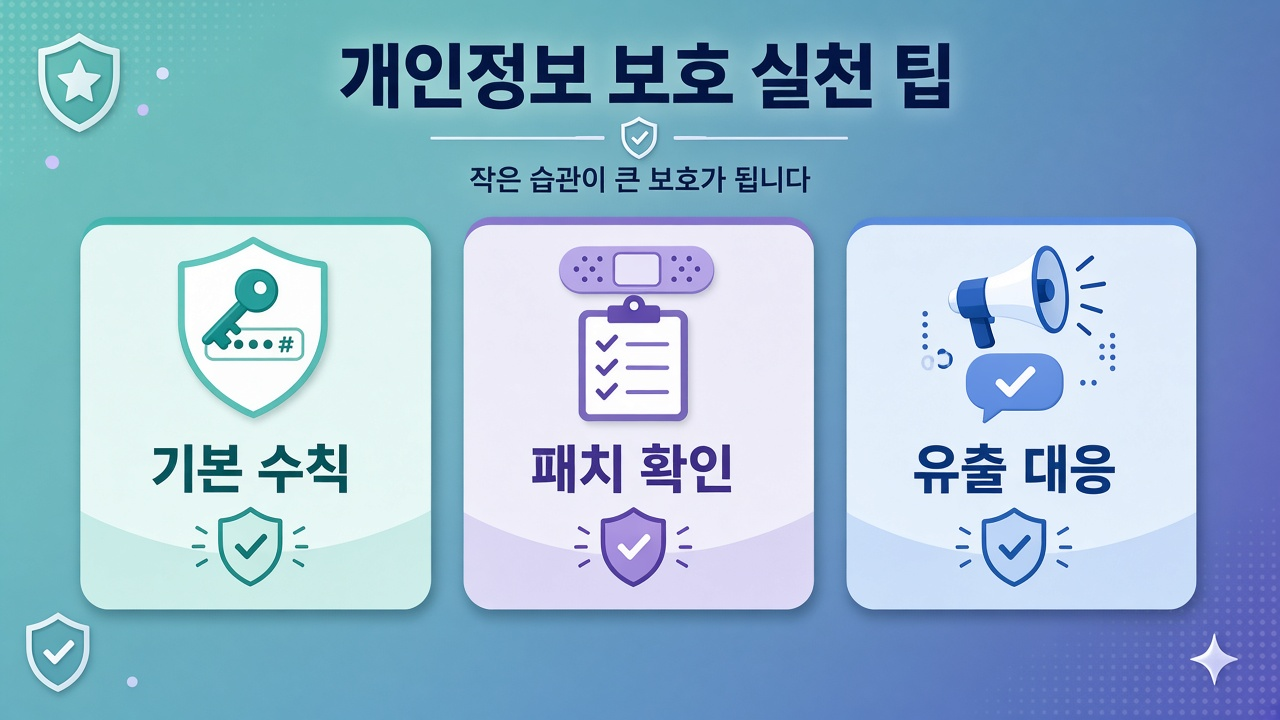
초보·시민·공공 근처 직장인이 기억할 팁 3가지
- 기본 수칙부터 — 공용·업무 PC·시스템 계정의 초기 비밀번호를 바로 바꿨는지, 팀 내 점검 습관이 있는지 확인하세요.
- 패치·취약점 방치 금지 — “나중에”가 길어지면 징계 대상이 될 수 있습니다. 안내받은 보안 조치 일정을 메모해 두세요.
- 유출·사고 시 빠른 보고 — 실태평가에 사고·신속 조치 지표가 들어갑니다. “숨기고 버티기”보다 보고·대응 경로를 미리 알아 두는 편이 낫습니다.
마무리: 공공 보안이 ‘귀찮은 규제’가 아니라 ‘책임’으로
행안부 인공지능정부실장은 이번 방안의 핵심을 “단순한 징계 강화가 아니라, 보안을 국가적 사명으로 보는 인식 전환”이라고 설명했습니다.
일반 시민이 당장 할 일은 단순해요. 공공 서비스를 쓸 때도, 공공 근처에서 일할 때도, “기본 비번·방치된 취약점”이 남의 일이 아니라는 점만 기억하기. 큰 사고가 나면 이제 실무자만의 문제가 아닐 수 있습니다.
모릭월드와 함께, 일상 IT 뉴스를 조금 더 쉽게 읽어 봐요.
참고: 연합뉴스 2026년 10월 1일 보도(행안부·국정원·인사혁신처·개인정보보호위원회 합동 발표, AKR20261001018851530). 세부 지침·시행 일정은 추후 구체화될 수 있으니, 소속 기관 보안·인사 담당 확인을 권합니다.