사무실이나 집 공유기에 붙어 있는 네트워크 스위치는, 쉽게 말해 건물의 복도 교통정리예요. 여러 PC·프린터·무선 AP가 그 복도를 지나 서로 이야기합니다. 그런데 복도 한쪽에 자물쇠 달린 관리실 문이 있어요. 스위치의 웹 관리 페이지(웹 UI)가 바로 그 문입니다.
2026년 11월 3일, Zyxel은 GS1900 시리즈 스위치의 웹 CGI에서 발견된 범위 밖 쓰기(out-of-bounds write) 구멍 CVE-2026-107441(CVSS 8.8)에 대한 보안 권고를 냈어요. LAN에 붙은 비인증 공격자가 조작된 HTTP 요청만으로 OS 명령을 실행할 수 있는 이야기입니다. 더 헷갈리는 점: 6월에 다른 구멍(CVE-2026-7273)용 .2C0 패치를 올린 장비에서도 이 공격이 통했다는 사실이에요. 오늘은 “복도·관리실 문” 비유, GreyNoise·Binarly가 본 ~996대 침해, 모델별 .3C0 체크리스트를 초보 눈높이로 풀어 볼게요.
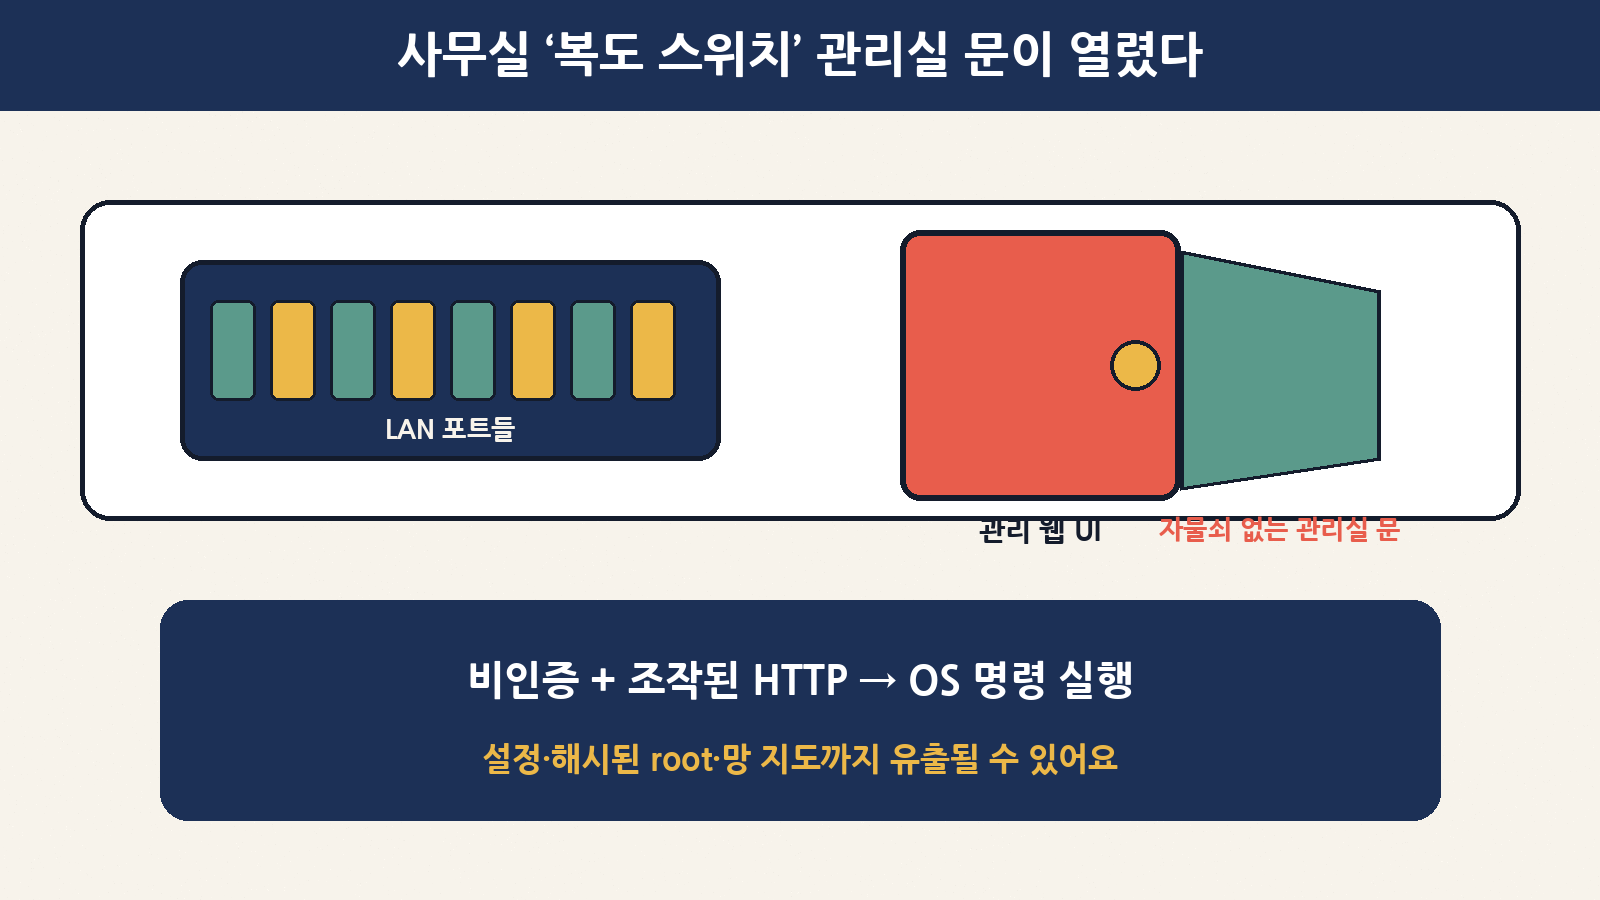
한눈에 보는 핵심 정리
| 항목 | 내용 |
|---|---|
| 제품 | Zyxel GS1900 시리즈 네트워크 스위치(사무실·소규모 망 ‘복도’ 장비) |
| 무엇? | 웹 CGI 범위 밖 쓰기 → LAN 비인증 공격자가 조작된 HTTP로 OS 명령 실행 가능 |
| CVE | CVE-2026-107441 (CVSS 8.8). 6월 구멍 CVE-2026-7273과는 별개 |
| 영향 | 해당 모델의 .2C0 및 이전 펌웨어 |
| 고친 버전 | 모델별 .3C0 (2026-10-22 배포, 권고 2026-11-03) |
| 현장 | GreyNoise: Kapibala, ~8/17~, 약 996대 · 48개국 침해 관찰 |
| 훔친 것 | 설정 파일, 해시된 root 자격 증명, 네트워크 정보 |
| 초보 핵심 | 이미 .2C0만 올린 조직도 한 번 더 .3C0 필요 |
| 발견·보고 | Binarly(Yegor Vasilenko, Fernando Mercês) → Zyxel 9/29 보고, 10/11 확인 |
먼저, ‘복도 스위치’와 ‘관리실 문’이 뭐예요?
스위치는 패킷을 포트마다 나눠 주는 상자예요. 초보 입장에선 “인터넷이 들어오는 공유기 뒤에 포트가 많은 박스”로 이해해도 충분합니다. 문제는 그 박스에 브라우저로 들어가는 관리 페이지가 있고, 많은 환경에서 그 페이지가 같은 LAN 안이면 누구든 닿을 수 있게 열려 있다는 점이에요.
| 쉬운 비유 | 실제 역할 | 이번 사고에서 |
|---|---|---|
| 건물 복도 | 스위치가 PC·프린터·AP를 연결 | 복도 자체가 공격 통로(LAN 접근) |
| 자물쇠 달린 관리실 문 | 웹 관리 UI / CGI | 문 자물쇠가 뚫림(비인증 OS 명령) |
| 관리실 안의 배치도 | 스위치 설정 파일 | VLAN·포트·계정 구조가 유출 |
| 관리실 열쇠 지문 | 해시된 root 비밀번호 | 오프라인 추측·재사용 시도 여지 |
| 건물 안내판 | 네트워크 정보 | 다음 이동(횡적 이동) 힌트 |
왜 ‘한 번 패치했는데 또?’ 인가요
6월 16일경 Zyxel은 같은 GS1900 계열의 CVE-2026-7273(사전 인증 버퍼 오버플로)용 보안 업데이트를 냈고, 그때 나온 게 .2C0 계열입니다. 이후 GreyNoise가 8월 중순부터 Kapibala의 악용을 보고했을 때, 처음엔 이 6월 구멍으로 설명됐어요. CISA도 9월 21일 CVE-2026-7273을 KEV에 올렸습니다.
그런데 Binarly가 Red Heron 관련 인프라에서 gs1900_bundle.tar.gz 같은 익스플로잇 묶음을 찾아 분석해 보니, 그 코드는 이미 .2C0(7273 패치)인지 확인한 뒤에도 명령을 실행할 수 있었어요. 즉 현장에서 쓰인 공격은 다른(또는 우회되는) 결함이었고, 그게 나중에 CVE-2026-107441로 정리됩니다. 6월 패치가 “같은 느낌의 구멍”을 막았어도, 파라미터 길이·개수 검증이 남아 있어 메모리 덮어쓰기가 가능했다는 식으로 설명됩니다.
| 구분 | CVE-2026-7273 (6월) | CVE-2026-107441 (이번) |
|---|---|---|
| 쉬운 말 | CGI 쪽 버퍼가 넘침 | CGI 쪽 범위 밖 쓰기(파라미터 검증 구멍) |
| 누가 쓰나 | LAN 비인증 + 조작 HTTP | LAN 비인증 + 조작 HTTP |
| 고친 빌드 | .2C0 | .3C0 |
| .2C0만 올리면? | 7273은 막힘 | 107441은 여전히 가능 (Binarly 확인) |
| 공개·권고 | 2026-06 패치 / 9월 KEV | 10/22 펌웨어 · 11/3 권고 |
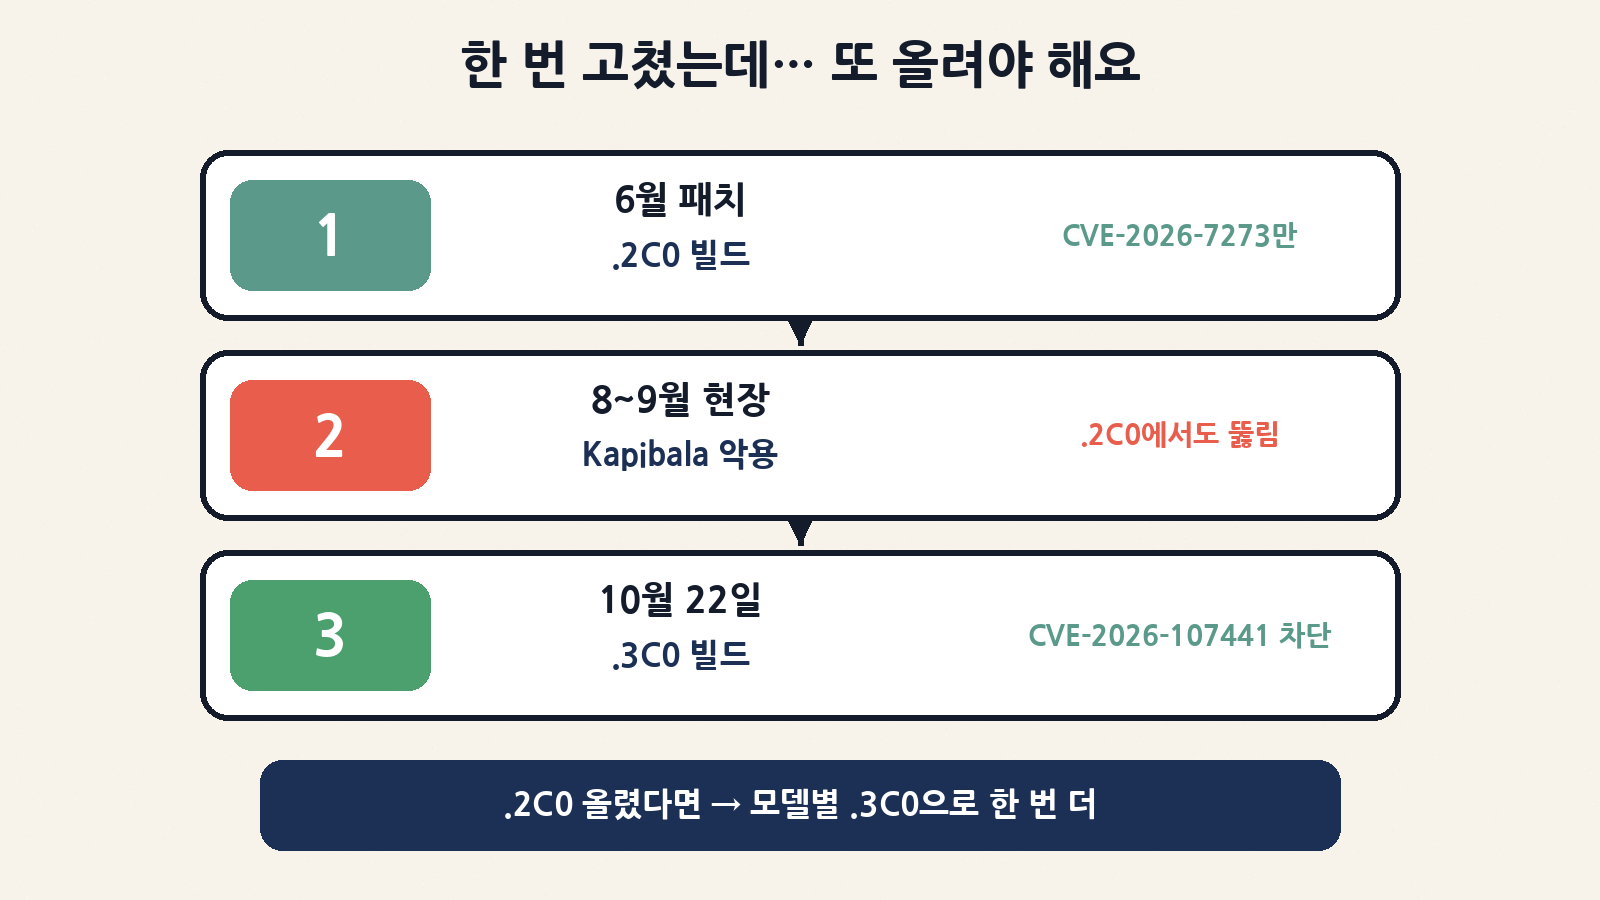
타임라인: 8월 침해 → 11월 권고
| 날짜(2026) | 무슨 일 |
|---|---|
| 6월 16일경 | Zyxel, CVE-2026-7273용 .2C0 계열 보안 업데이트 |
| ~8월 17일~ | GreyNoise: Kapibala가 GS1900 악용 관찰 시작 |
| 9월 21일 | GreyNoise 캠페인 공개(당시 7273으로 귀속). CISA가 7273을 KEV에 등재 |
| 9월 28~29일 | Binarly: .2C0 10종 펌웨어에서도 익스플로잇 유효 확인 → Zyxel에 보고(29일) |
| 10월 11일 | Zyxel이 별개 취약점 확인 → CVE-2026-107441 |
| 10월 22일 | 모델별 .3C0 펌웨어 배포(파라미터 크기·개수 검증 강화) |
| 11월 3일 | Zyxel 공식 보안 권고 게시 |
| 11월 4~5일 | BleepingComputer·Help Net Security·CSO Online 등 보도 |
모델별 펌웨어: .2C0 → .3C0
Zyxel 권고 표 기준입니다. 영향 = 해당 모델의 .2C0 및 이전, 수정 = 모델별 .3C0. 표에 없는 온마켓 제품은 영향 없음으로 안내되어 있어요.
| 모델 | 영향 버전(예시) | 패치(.3C0) |
|---|---|---|
| GS1900-8 | 2.90(AAHH.2)C0 및 이전 | 2.90(AAHH.3)C0 |
| GS1900-8HP | 2.90(AAHI.2)C0 및 이전 | 2.90(AAHI.3)C0 |
| GS1900-10HP | 2.90(AAZI.2)C0 및 이전 | 2.90(AAZI.3)C0 |
| GS1900-16 | 2.90(AAHJ.2)C0 및 이전 | 2.90(AAHJ.3)C0 |
| GS1900-24 | 2.90(AAHL.2)C0 및 이전 | 2.90(AAHL.3)C0 |
| GS1900-24E | 2.90(AAHK.2)C0 및 이전 | 2.90(AAHK.3)C0 |
| GS1900-24EP | 2.90(ABTO.2)C0 및 이전 | 2.90(ABTO.3)C0 |
| GS1900-24HPv2 | 2.90(ABTP.2)C0 및 이전 | 2.90(ABTP.3)C0 |
| GS1900-48 | 2.90(AAHN.2)C0 및 이전 | 2.90(AAHN.3)C0 |
| GS1900-48HPv2 | 2.90(ABTQ.2)C0 및 이전 | 2.90(ABTQ.3)C0 |
공격자가 가져간 것 — ‘복도 지도’ 비유
GreyNoise 관찰에 따르면 공격자는 원격 명령을 실행한 뒤 스크립트로 설정·해시된 root·망 정보를 모았어요. VPN 장비처럼 “회사 밖 문을 통째로” 연 것과는 결이 다르지만, LAN 안에서 스위치 설정이 새면 어디가 중요한 포트인지, 관리 계정이 어떻게 생겼는지를 읽는 지도가 됩니다.
| 훔친 항목 | 초보 비유 | 왜 위험한가 |
|---|---|---|
| 장치 설정 파일 | 복도·호실 배치도 | VLAN, 포트 미러링, 계정·SNMP 등 구조 노출 |
| 해시된 root 자격 증명 | 관리실 열쇠의 ‘지문’ | 오프라인 추측·다른 장비 재사용 시도 여지 |
| 네트워크 정보 | 건물 안내판·비상구 표시 | 다음 서버·방화벽으로 이동하는 힌트 |
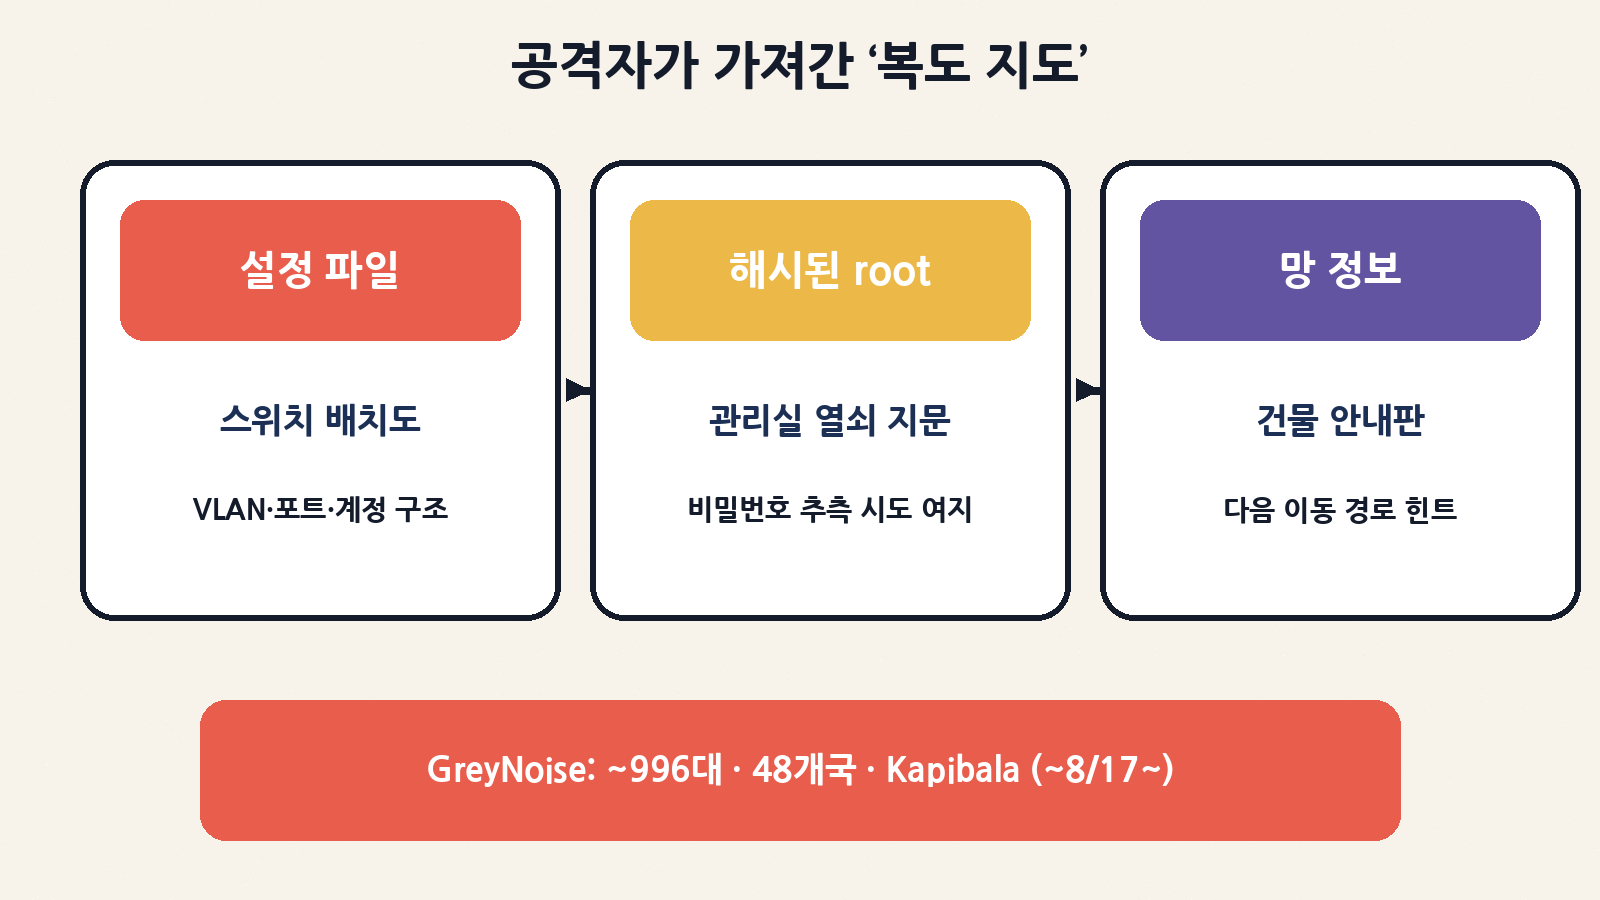
Kapibala는 Acronis가 보고한 Red Heron 캠페인과 연결된다는 설명도 있어요(자체 호스팅 Git 서비스 Gitea 취약점 악용과도 연관). 초보가 기억할 한 줄은 “스위치 설정이 새면 망 지도가 샌다”입니다.
LAN 노출 점검 — 문을 누가 두드릴 수 있나
이 구멍은 “인터넷 전체”보다 네트워크 접근이 있는 LAN 공격자를 전제로 합니다. 그래도 사무실 Wi-Fi 손님망, 협력사 노트북, 이미 침해된 PC가 같은 세그먼트에 있으면 충분해요.
| 확인 항목 | 좋은 상태 | 위험한 상태 |
|---|---|---|
| 관리 웹 UI 접근 | 관리 VLAN·특정 IP만 허용 | 일반 사용자 LAN 전원이 브라우저로 관리 페이지 접속 가능 |
| 기본 계정 | 강한 비밀번호·변경 완료 | 공장 기본값·공용 비밀번호 |
| 펌웨어 | 모델별 .3C0 | .2C0 이하(6월 패치만 포함) |
| 원격 관리 | 불필요하면 끔, VPN 뒤에서만 | WAN/게스트망에서 관리 포트 노출 |
| 로그·구성 백업 | 정상 시점 백업·변경 이력 | 백업 없음·이상 접속 로그 미확인 |
할 일 / 하지 말 것
| 역할 | 오늘 할 일 | 하지 말 것 |
|---|---|---|
| 일반 직원 | IT에 “우리 스위치가 GS1900인지, 펌웨어가 .3C0인지” 문의 | 모르는 펌웨어 파일을 임의로 올림 |
| 망/보안 관리자 | 모델 목록 작성 → .2C0 이하면 .3C0 업그레이드 → 관리 UI 접근 제한 → 침해 징후 점검 | “6월에 패치했으니 끝”으로 종결 |
| 침해 의심 시 | 설정·계정 변경, 이상 로그, 외부로의 비정상 접속, 필요 시 신뢰 백업으로 재구성 | 증거(로그·설정 스냅샷)를 지운 채 재부팅만 반복 |
| 경영·구매 | 소호·지점 스위치도 자산 목록에 포함, 지원 종료 모델 교체 일정 | “작은 스위치라 해커가 안 본다”는 가정 |
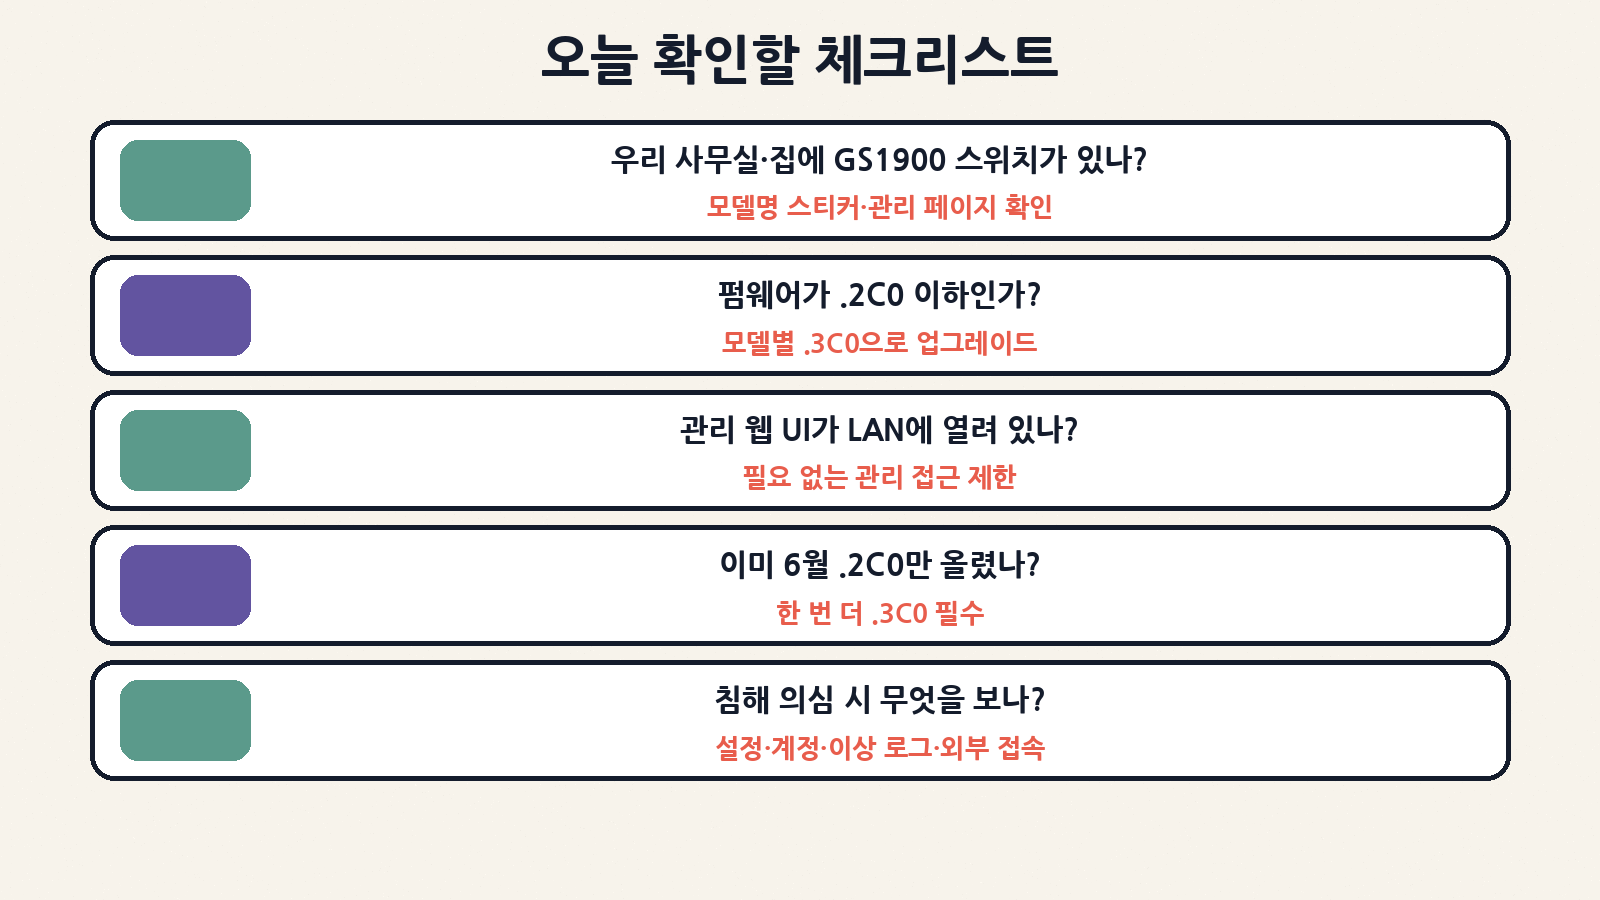
초보가 헷갈리기 쉬운 Q&A
| 질문 | 짧은 답 |
|---|---|
| 인터넷에 안 열어두면 안전한가요? | 직접 노출보다 낫지만, 같은 LAN의 침해 PC·손님망이면 충분합니다. |
| .2C0이면 이제 괜찮은가요? | 아니요. .2C0은 7273용이고, 107441은 .3C0이 필요합니다. |
| 오늘 오후 Ivanti VPN 기사와 같은 건가요? | 아니요. 제품·CVE·공격면이 다릅니다(재택 VPN 문 vs LAN 스위치 관리실 문). |
| 해시된 root면 비밀번호가 그대로인가요? | 평문 그 자체는 아니지만, 약한 비밀번호면 추측·재사용 위험이 남습니다. 패치 후 관리 비밀번호도 바꾸는 편이 안전합니다. |
| 표에 없는 GS1900도 있나요? | Zyxel은 권고 표에 없는 온마켓 제품은 영향 없다고 안내했습니다. 그래도 모델·버전은 공식 권고로 확인하세요. |
한 줄로 기억하기
스위치는 복도이고, 웹 관리 페이지는 관리실 문이에요. 6월에 문을 한 번 고쳤어도(.2C0), 다른 자물쇠 구멍(CVE-2026-107441)이 남아 현장 공격에 쓰였습니다. GS1900을 쓰는 곳이라면 모델별 .3C0인지 확인하고, 관리 UI가 LAN에 너무 넓게 열려 있지 않은지 오늘 한 번만 더 보세요.