“나라에서 운영하는 사이트에 내 주민등록번호가 올라가 있었다면?” 이번 주 많은 분이 실제로 이런 걱정을 하게 됐어요. 정부가 운영하는 정보공개포털(open.go.kr)에서, 공공기관이 공개한 결재문서와 첨부파일 일부에 주민등록번호, 여권번호, 주소·연락처, 암 진단서 같은 건강정보가 가려지지 않은 채 노출된 사실이 드러났거든요.
행정안전부는 11월 4일 보도 직후 포털의 원문정보 다운로드를 전면 중단했고, 모든 공공기관에 공개 문서를 전수 점검하라고 요청했어요. 11월 9일에는 이미 7개월 전 비슷한 공익신고가 있었다는 후속 보도까지 나왔고요. 오늘은 이 사이트가 뭔지, 왜 이런 일이 생겼는지, 그리고 우리가 지금 할 수 있는 일을 차근차근 풀어볼게요.
한눈에 보는 핵심
| 항목 | 내용 |
|---|---|
| 어디서 | 행정안전부가 운영하는 정보공개포털(open.go.kr)의 ‘원문정보 공개’ 서비스 |
| 무엇이 | 주민등록번호, 여권번호, 주소, 연락처, 항공권 예약정보, 암 진단서 등 건강정보 |
| 누구의 | 공무원과 민간인 모두 (문서마다 다름) |
| 왜 | 개별 기관이 개인정보가 든 문서를 ‘공개’로 잘못 분류했고, 포털 필터도 이를 다 걸러내지 못함 |
| 규모 | 첫 보도 기준 최소 22개 기관, 결재문서 35건 확인. 전체 규모는 기관별로 조사 중 |
| 조치 | 원문 다운로드·열람 중단, 전 기관 전수 점검, 필터링 솔루션 신규 도입 추진 |
정보공개포털이 뭐길래?
정보공개포털은 국민의 ‘알 권리’를 위해 만든 정부 사이트예요. 중앙부처, 지자체, 교육청 같은 공공기관이 만든 결재문서를 누구나 검색하고 읽고 내려받을 수 있게 해 줘요. 2014년부터는 ‘원문정보 공개’ 제도가 생겨서, 따로 정보공개청구를 하지 않아도 공개 대상으로 분류된 문서 원문을 바로 볼 수 있게 됐고요. 보도에 따르면 이렇게 쌓인 공공 문서가 5,100만 건이 넘어요.
예를 들어 “우리 구청이 올해 도로 공사에 얼마를 썼지?”가 궁금하면 관련 결재문서를 직접 찾아볼 수 있는 거예요. 투명한 행정을 위한 좋은 제도인데, 문제는 그 문서 안에 들어가면 안 되는 정보가 섞여 있었다는 점이에요.
날짜별로 보면 이렇게 흘러왔어요
| 시점 | 무슨 일 |
|---|---|
| 2024년 | 경찰관 진단서·주민번호 등이 수개월간 노출된 사실이 드러남. 이미지 속 개인정보를 필터가 못 거른다는 지적도 이때 나옴 |
| 2026년 4월 | 국민권익위원회에 공익신고 접수. 교육청 산하 기관 문서 88건에서 신분증 사본, 학교 보안시스템 계정·비밀번호, 학생 장애·저소득 여부 등이 노출됐다는 내용 |
| 9~10월 | 시·도교육청이 산하 기관에 공개 문서 점검 공문 발송 (부분 조치) |
| 11월 4일 | 시사저널 단독 보도(최소 22개 기관, 35건). 행안부가 원문정보 다운로드 전면 중단 |
| 11월 5일 | 행안부 사과 “심려를 끼쳐드려 송구”. 전 공공기관 전수 점검 지시 |
| 11월 6일 | 유출이 확인된 기관에 통보, 개인정보보호위원회 신고·정보주체 통지 하라는 공문 시행 |
| 11월 9일 | “7개월 전 신고가 있었다” 후속 보도. 열람 서비스도 중단된 상태로, 피해 규모는 기관별로 확인 중 |
왜 이런 일이 생겼을까: 세 겹의 구멍
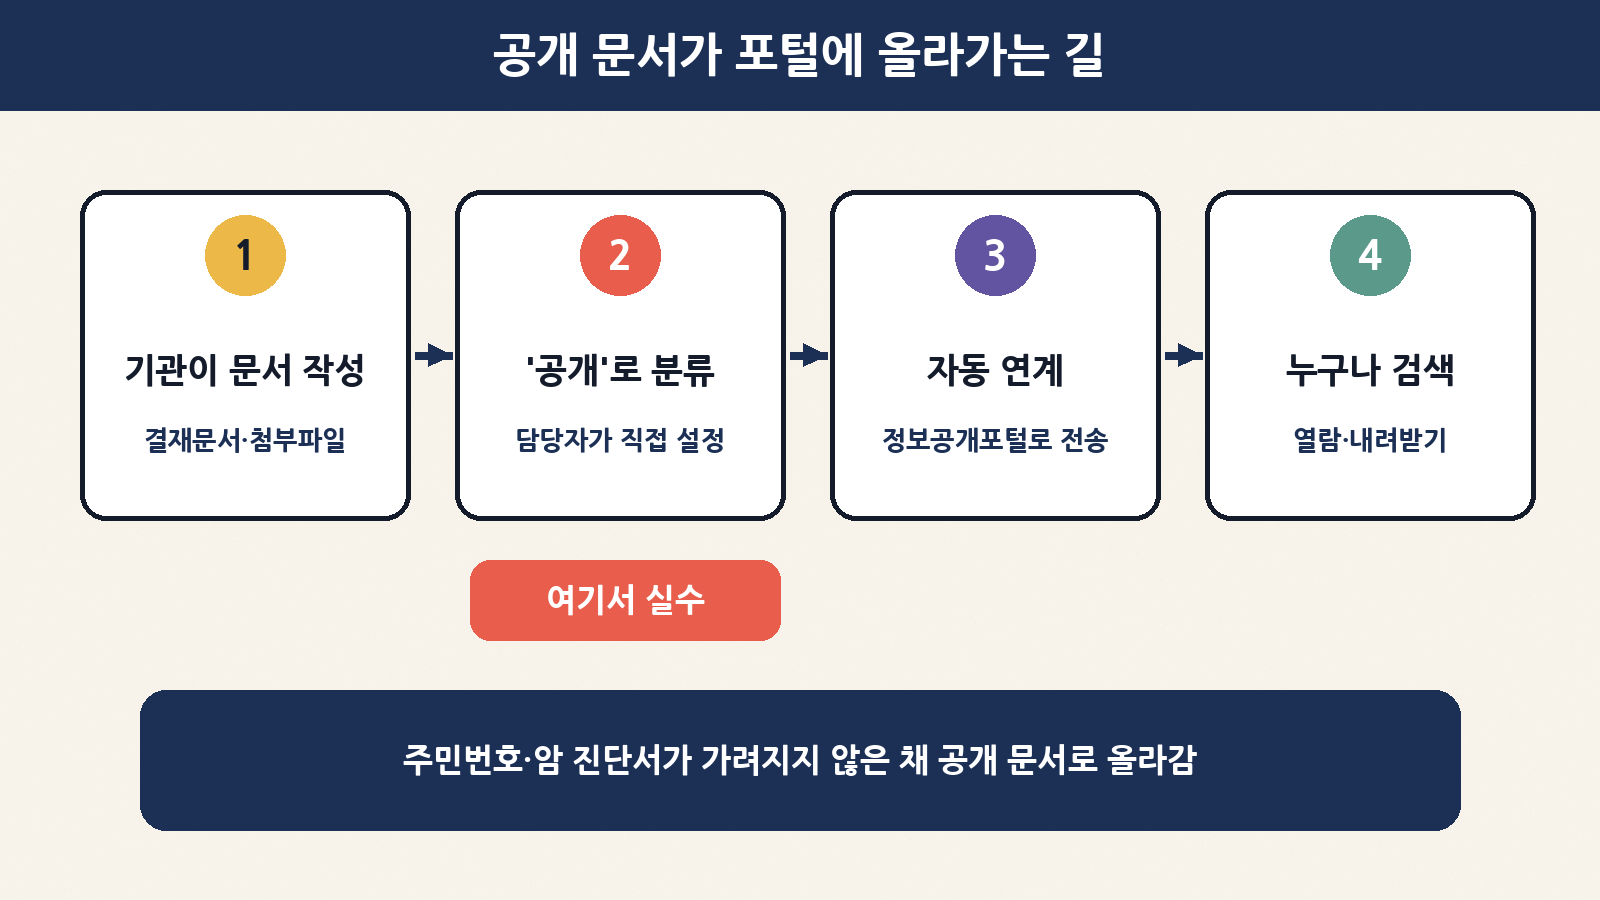
이번 사고는 해커가 서버를 뚫고 들어온 해킹이 아니에요. 공개해선 안 될 정보가 ‘공개’ 버튼과 함께 정식 경로로 나가 버린 사고예요. 그래서 더 허탈하죠. 구멍은 크게 세 군데였어요.
| 단계 | 원래 역할 | 이번에 생긴 문제 |
|---|---|---|
| ① 문서 만드는 공무원 | 개인정보가 있으면 ‘비공개’ 또는 ‘부분공개’로 설정 | 진단서·신분증 사본이 붙은 문서를 ‘공개’로 분류 |
| ② 자동 연계 시스템 | 기관 문서관리시스템의 공개 문서를 포털로 전송 | 분류만 믿고 그대로 자동 게시 |
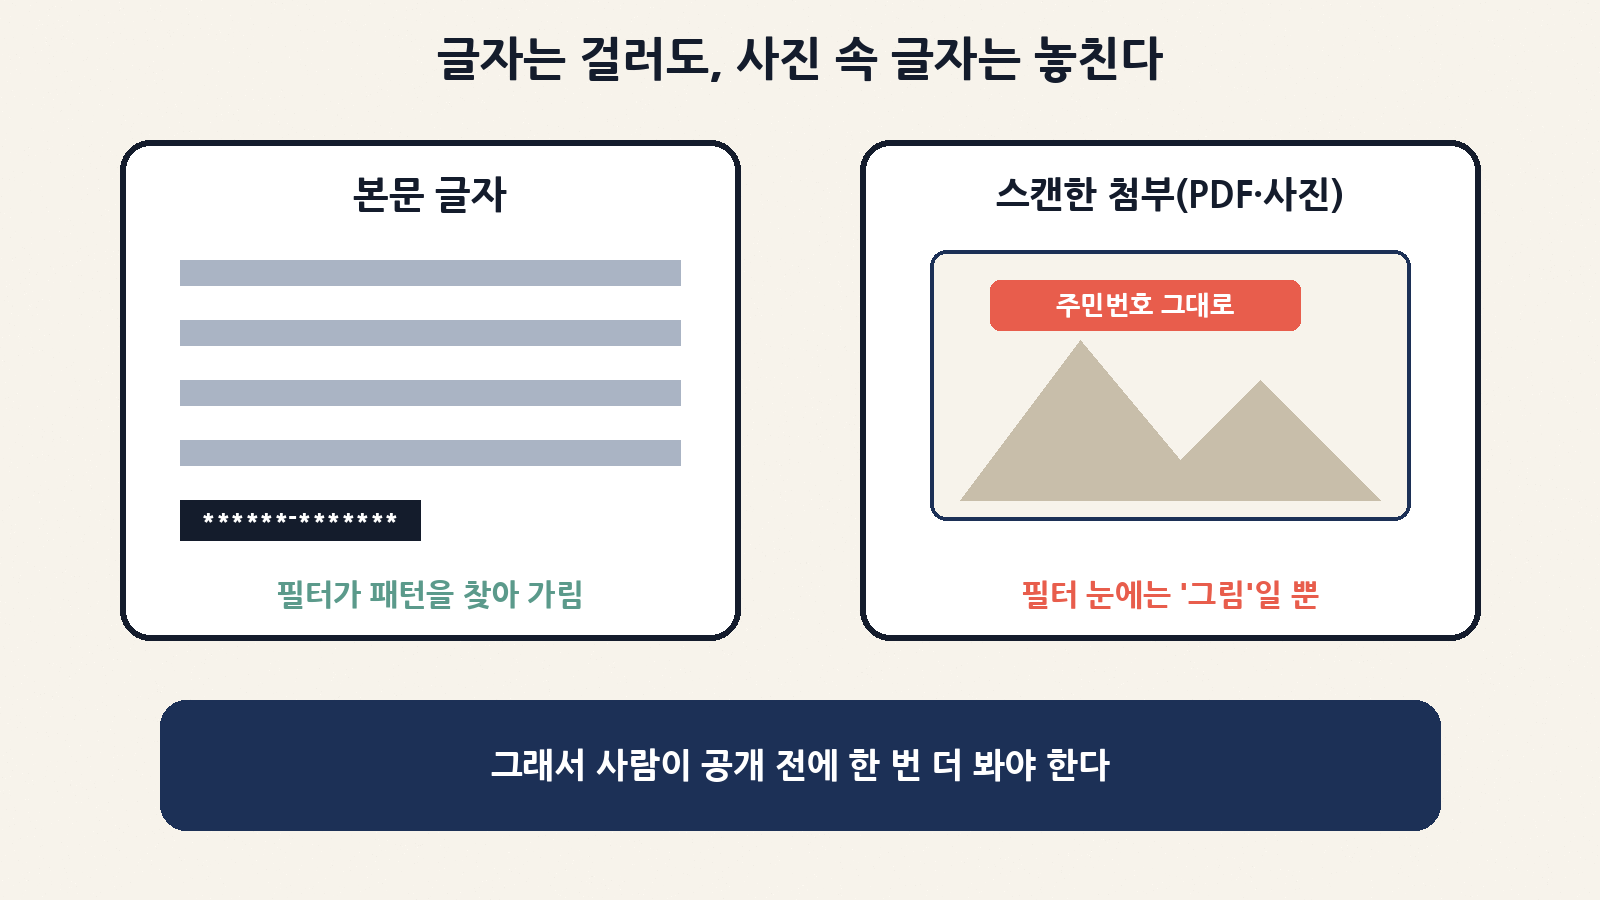
| ③ 포털의 개인정보 필터 | 주민번호 같은 패턴을 찾아 가림 | PDF·이미지로 붙은 첨부 속 글자는 제대로 못 거름 |
특히 ③이 핵심이에요. 필터는 보통 “숫자 6자리-7자리” 같은 글자 패턴을 찾아요. 그런데 종이 진단서를 스캔해서 붙인 파일은 컴퓨터 입장에선 글자가 아니라 그림이에요. 사람 눈에는 주민번호가 또렷이 보여도, 필터는 “사진 한 장”으로만 보고 지나쳐 버리는 거죠. 그림 속 글자를 읽으려면 OCR(이미지에서 글자를 읽어내는 기술)을 따로 돌려야 해요.
어떤 정보가 얼마나 위험할까
모든 개인정보가 똑같이 위험하진 않아요. 어떤 정보가 새어 나갔느냐에 따라 조심할 일이 달라져요.
| 노출 정보 | 악용될 수 있는 방식 | 위험도 |
|---|---|---|
| 주민등록번호 | 명의도용 가입 시도, 본인인증 흉내, 맞춤형 사기 | 높음 |
| 여권번호·항공권 정보 | “예약 변경” 사칭 연락, 여행 일정 노출 | 중간 |
| 주소·연락처 | 스미싱 문자, 택배·기관 사칭 전화 | 중간 |
| 진단서 등 건강정보 | 사생활 침해, 보험·치료 미끼 사기 | 높음 (법상 ‘민감정보’) |
| 시스템 계정·비밀번호 | 해당 시스템 무단 접속 | 매우 높음 (즉시 변경 필요) |
숫자로 다시 정리하면
| 숫자 | 의미 | 주의할 점 |
|---|---|---|
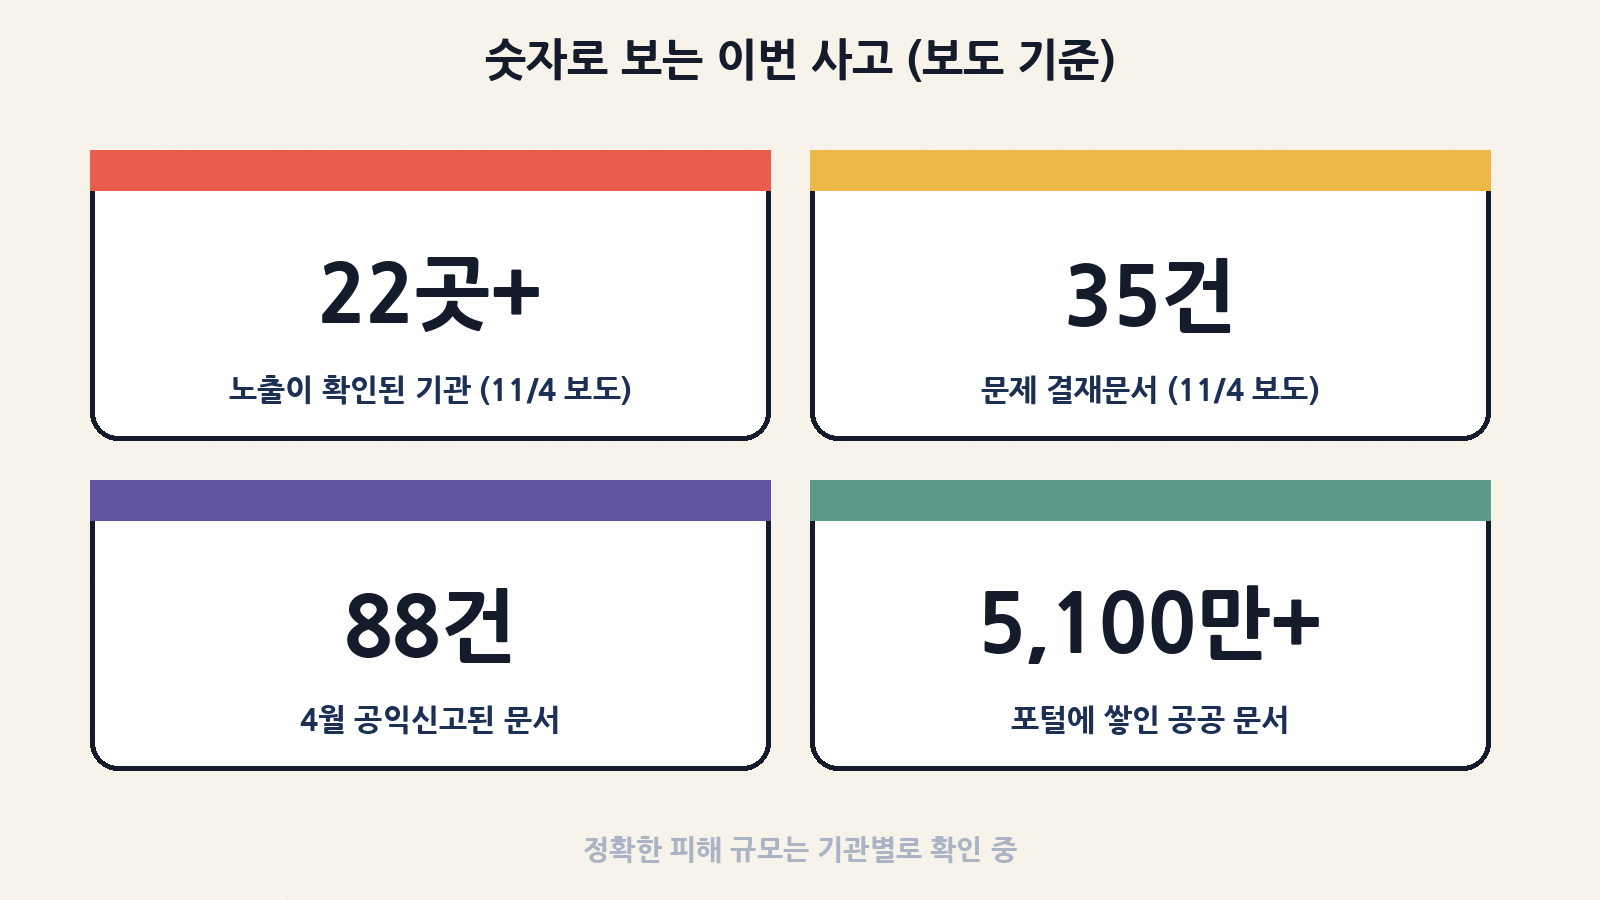
| 22곳 이상 / 35건 | 11월 4일 첫 보도에서 확인된 기관 수와 문서 수 | 기자가 찾은 ‘최소’ 숫자라 실제는 더 많을 수 있음 |
| 88건 | 4월 공익신고에 담긴 교육청 산하 기관 문서 (2025년 10월~2026년 3월 공개분) | 해당 문서는 당시 비공개 조치됨 |
| 5,100만 건+ | 포털에 쌓인 공공 문서 규모 | 전수 점검에 시간이 걸리는 이유 |
정리하면, “몇 명의 정보가 나갔다”는 확정 숫자는 아직 없어요. 행안부는 원문을 각 기관 시스템에서 연계해 오는 구조라 기관별로 규모를 확인하고 있다고 밝혔어요.
내 정보가 들어 있는지 확인할 수 있을까?
솔직히 말하면, 지금 개인이 직접 확인하기는 어려워요. 원문 열람과 다운로드가 막혀 있고, 설령 열려 있어도 5천만 건이 넘는 문서를 뒤질 수는 없으니까요. 대신 구조상 이렇게 알게 돼요.
| 누가 | 무엇을 |
|---|---|
| 문서를 만든 공공기관 | 개인정보보호법에 따라 유출 신고 + 본인(정보주체)에게 개별 통지 |
| 행정안전부 | 유출 확인 기관에 통보, 포털 필터 개선·재발 방지 |
| 나 | 통지가 오면 내용 확인, 그 전후로 사칭 연락 조심 |
특히 최근 몇 년 사이 공공기관에 민원·지원금·채용 서류를 낸 적이 있거나, 공무원·교직원·학부모라면 통지 문자나 우편을 조금 더 주의 깊게 봐 주세요. 다만 “유출 여부 확인하기” 링크가 달린 문자는 진짜 통지인지부터 의심하는 게 맞아요. 이런 사고 직후엔 꼭 사칭 문자가 따라오거든요.
진짜 통지 vs 사칭 문자 구별법
| 구분 | 진짜 통지일 가능성이 큰 경우 | 사칭을 의심할 경우 |
|---|---|---|
| 보낸 곳 | 내가 실제로 서류를 낸 기관 이름 | “정보공개포털 보상팀” 같은 처음 보는 부서 |
| 요구 | 어떤 정보가 언제 나갔는지 설명, 문의처 안내 | 링크 클릭, 앱 설치, 주민번호·계좌 재입력 |
| 돈 이야기 | 없음 | “보상금 지급”, “수수료 선입금” |
| 확인 방법 | 기관 대표번호를 직접 검색해서 전화 | 문자 속 번호로만 연락하라고 함 |
오늘 할 수 있는 5가지
| 순서 | 할 일 | 어떻게 |
|---|---|---|
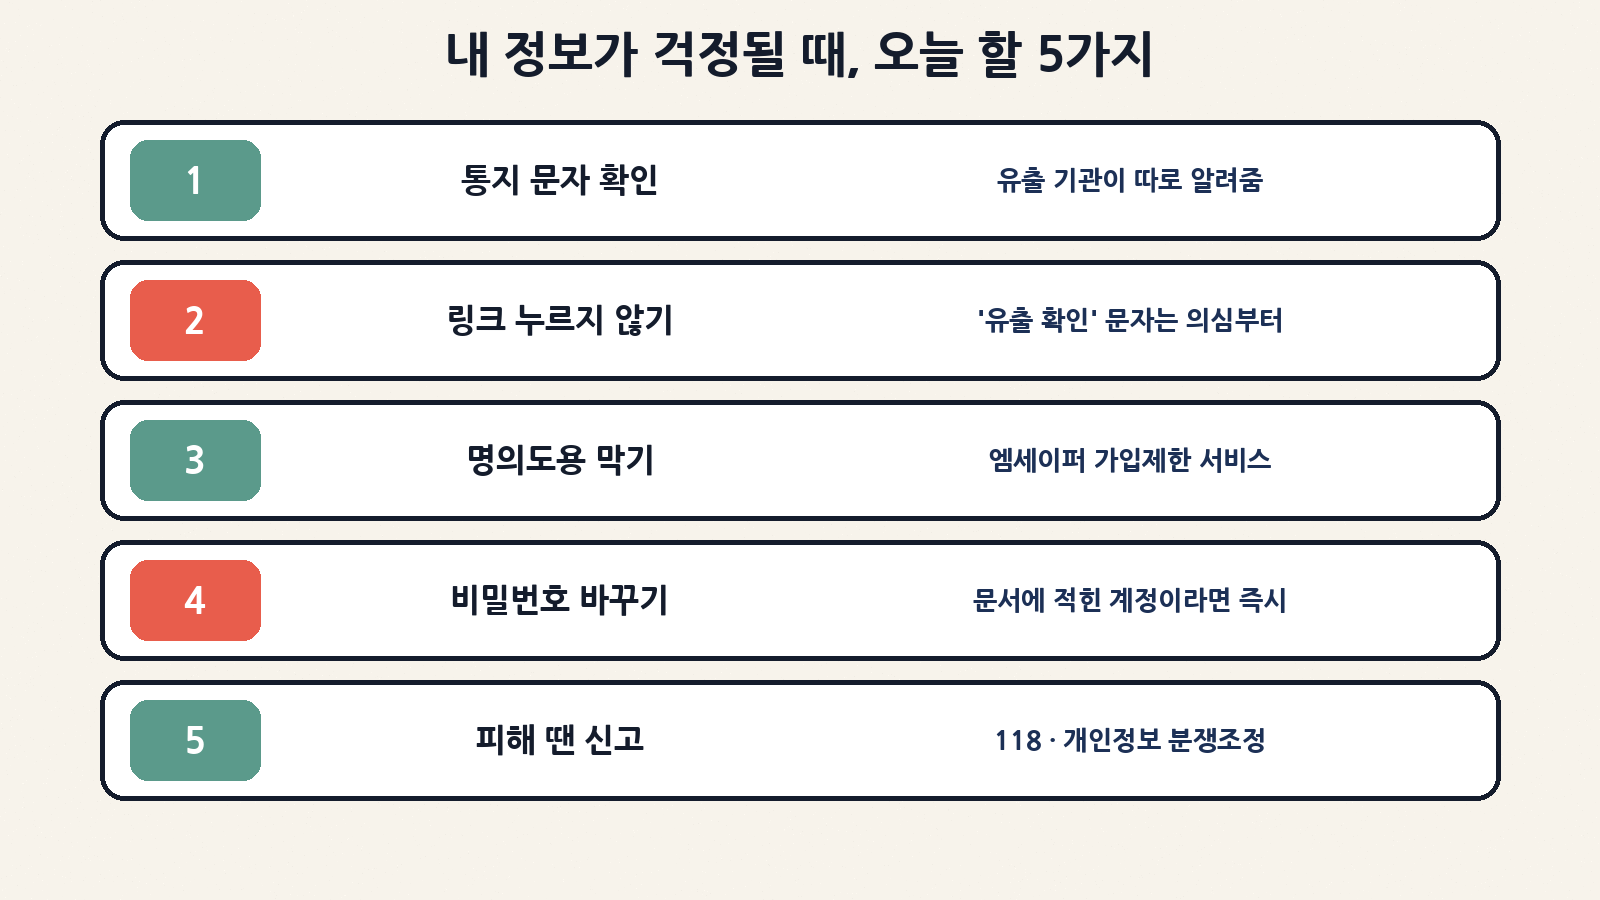
| 1 | 통지 확인 | 공공기관에서 온 유출 통지 문자·우편이 있는지 살펴보기 |
| 2 | 링크 누르지 않기 | 유출·보상 관련 문자는 링크 대신 기관 대표번호로 확인 |
| 3 | 명의도용 막기 | 한국정보통신진흥협회 ‘엠세이퍼(msafer.or.kr)’에서 내 명의 휴대폰 개통 현황 조회·가입제한 설정 |
| 4 | 비밀번호 바꾸기 | 공공기관 업무 문서에 계정이 적혔을 수 있는 직원이라면 즉시 변경, 같은 비밀번호 쓰는 곳도 함께 |
| 5 | 피해 땐 신고 | 한국인터넷진흥원 118 상담, 개인정보 분쟁조정 신청 검토 |
주민등록번호가 유출돼 실제로 재산 피해를 입었거나 그럴 우려가 크다면, 주민등록번호 변경 신청도 제도로 마련돼 있어요. 주소지 읍·면·동 주민센터에서 신청하고, 주민등록번호변경위원회가 심사해요. 다만 “노출됐다”는 사실만으로 바로 바뀌는 건 아니고, 피해나 우려를 보여 줄 자료가 필요해요.
회사·학교 문서 담당자라면 꼭 기억할 점
이번 일은 남의 이야기가 아니에요. 회사 공지, 학교 가정통신문, 동호회 공유 폴더에서도 똑같은 실수가 자주 나와요.
| 흔한 실수 | 안전한 방법 |
|---|---|
| PDF 위에 검은 네모만 덮기 | 덮은 아래 글자가 복사될 수 있음. ‘가리기(Redact)’ 기능으로 실제 삭제 후 저장 |
| 신분증·진단서 스캔본 그대로 첨부 | 필요한 부분만 남기고 나머지는 잘라내기, 공개용과 내부용 파일 분리 |
| “필터가 알아서 걸러 주겠지” | 필터는 이미지 속 글자를 놓칠 수 있음. 공개 전 사람이 첨부까지 열어 보기 |
| 엑셀 숨긴 열·시트 | 숨김은 삭제가 아님. 공개 전 열·시트를 실제로 지우기 |
| 문서에 비밀번호 메모 | 계정 정보는 문서에 적지 않기, 적혔다면 공개 전 바로 변경 |
앞으로 달라지는 것
행안부는 세 가지를 약속했어요. 첫째, 각 기관의 문서 생산 단계부터 개인정보 노출을 막는 조치를 의무화하고 교육을 늘리기로 했어요. 둘째, 지금까지 공개된 원문 문서를 전수 점검해요. 셋째, 포털에서 한 번 더 걸러낼 개인정보 필터링 솔루션을 새로 도입하기로 했어요. 이미지 속 글자까지 잡아낼 수 있느냐가 관건이겠죠.
원문 다운로드가 언제 다시 열릴지는 아직 발표되지 않았어요. 알 권리와 개인정보 보호, 둘 다 지켜야 하는 숙제라 재개 시점과 새 필터의 성능을 함께 지켜볼 필요가 있어요. 오늘은 “혹시 나도?” 하는 마음이 들어도 당황하지 말고, 링크는 누르지 않고, 통지는 공식 번호로 확인하기. 이 두 가지만 기억해 주세요.