안녕하세요, 여러분. 게임을 좋아하는 분이라면 ‘험블 번들(Humble Bundle)’이라는 이름을 한 번쯤 들어 보셨을 거예요. 원하는 만큼 돈을 내고 게임 묶음을 사고, 수익 일부를 자선단체에 기부하는 미국의 디지털 게임 스토어예요. 스팀 키를 싸게 모으려고 계정을 만들어 둔 분도 많죠.
그런데 지난주 이 험블 번들이 웹사이트를 새로 바꾸면서 큰 소동이 벌어졌어요. 개편된 사이트에서 2단계 인증(2FA) 설정 메뉴가 통째로 사라졌고, 미리 인증 앱을 켜 둔 사람도 비밀번호만으로 로그인이 됐다는 보고가 쏟아졌거든요. 게다가 로그인된 상태에서는 현재 비밀번호를 묻지 않고 새 비밀번호로 바꿀 수 있었고, 이메일 주소를 바꿀 때도 확인 메일이 옛 주소가 아니라 새 주소로만 갔다는 시험 결과가 코타쿠·PC게이머·더 버지 등에서 잇따라 나왔어요.
해킹으로 정보가 샌 사고는 아니에요. 대신 회사가 스스로 ‘문단속 장치’를 빼 버린 사례에 가까워요. 오늘은 무슨 일이 있었는지, 2단계 인증이 정확히 뭘 막아 주는지, ‘이메일 코드’와 ‘인증 앱’이 왜 다른지, 개발에 AI를 쓴 ‘바이브 코딩’ 논란은 어디까지 사실인지, 그리고 험블 번들뿐 아니라 내 게임·쇼핑 계정 전체에 적용할 ‘오늘 할 일 5가지’를 차근차근 풀어 볼게요.
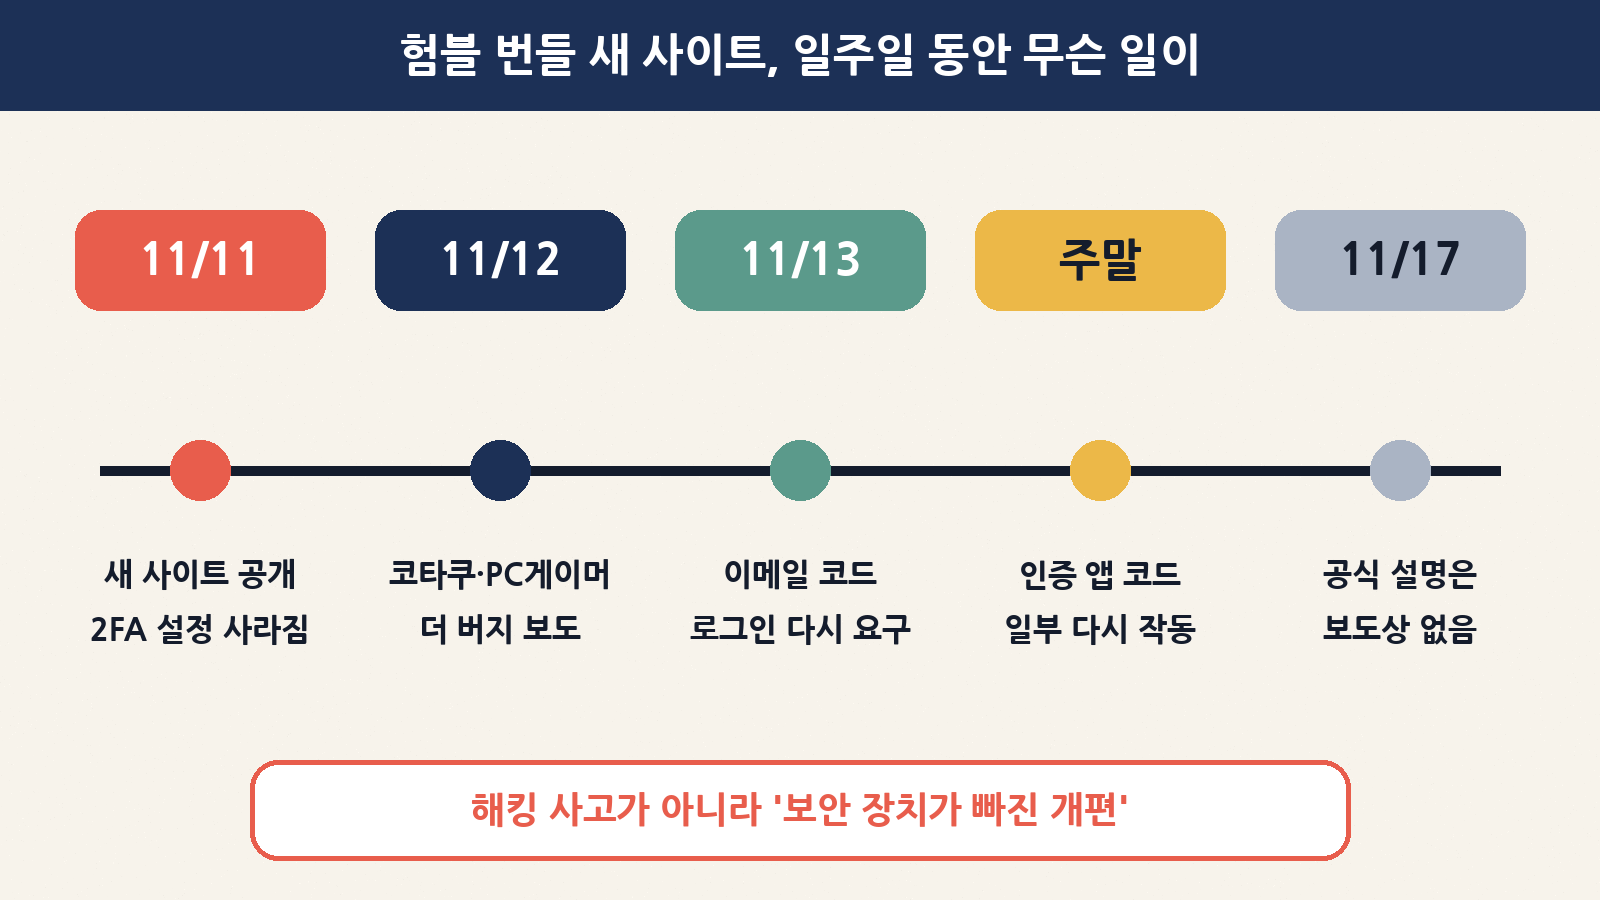
한눈에 보기: 무슨 일이 있었나
먼저 큰 그림부터 표로 정리해 볼게요. 날짜는 현지 보도 기준이에요.
| 항목 | 내용 |
|---|---|
| 어디서 | 험블 번들(Humble Bundle) 웹사이트. 게임·전자책·소프트웨어 묶음 판매 스토어로, IGN 엔터테인먼트와 모회사 지프 데이비스(Ziff Davis) 소속 |
| 언제 | 11월 둘째 주 새 디자인 공개 직후(11월 11일 무렵 사용자 경고, 12일부터 주요 매체 보도) |
| 무엇이 문제 | 2단계 인증 설정 메뉴 사라짐, 현재 비밀번호 없이 비밀번호 변경, 이메일 변경 시 옛 주소로 알림·확인 없음 |
| 해킹·유출이었나 | 아니요. 지금까지 보도에서 이 변경 때문에 계정이 털렸다는 확인 사례는 없어요. ‘위험이 커진 상태’가 문제예요 |
| 지금은 | 로그인 때 이메일 코드를 다시 의무적으로 요구(11월 13일 보도). 주말 사이 일부 사용자는 기존 인증 앱 코드가 다시 먹힌다고 했지만, 안 된다는 사람도 있어요 |
| 회사 입장 | 보도 시점까지 공식 설명은 나오지 않았어요. 더 버지의 질의에도 IGN·지프 데이비스는 답하지 않았다고 해요 |
한 줄로 줄이면 이래요. “문은 그대로인데, 문에 달려 있던 보조 자물쇠와 경보기가 한동안 떼어져 있었다.” 도둑이 들었다는 소식은 아직 없지만, 그동안 열쇠(비밀번호)만 있으면 누구든 들어올 수 있는 상태였다는 뜻이에요.
날짜별로 다시 보기
소동이 어떻게 커지고, 무엇이 얼마나 돌아왔는지 순서대로 볼게요.
| 날짜(현지) | 일어난 일 | 의미 |
|---|---|---|
| 11월 둘째 주 초 | 험블 번들이 새 디자인 사이트를 별도 공지 없이 공개 | 회사 소셜 계정에도 개편 안내가 거의 없었다고 해요 |
| 11월 11일 무렵 | 게임 개발자 계정(Pirate Software) 등이 X에서 “2FA가 로그인에서도, 설정에서도 안 보인다”고 경고. 레딧·리셋에라·스페이스배틀스·해커뉴스에 글이 퍼짐 | 사용자들이 먼저 발견했어요 |
| 11월 12일 | 코타쿠·PC게이머·더 버지·네오윈이 직접 시험해 보고 보도 | “현재 비밀번호 없이 비밀번호 변경” 등 추가 문제 확인 |
| 11월 13일 | 독일 하이제, 네덜란드 트위커스 보도. 트위커스는 “로그인 때 이메일 인증 코드를 다시 요구한다”고 확인 | 부분 복구. 다만 인증 앱·보안키는 여전히 안 됐다고 해요 |
| 11월 14~16일(주말) | 일부 사용자 “예전 인증 앱 코드가 다시 먹힌다”, 다른 사용자 “아직 안 된다” | 복구가 고르게 되지 않은 상태로 보여요 |
| 11월 16일 | 닷이스포츠가 라이브러리 누락, 확인 없는 결제 등 불만이 계속된다고 보도 | 보안 말고도 사용성 문제가 쌓여 있어요 |
무엇이 빠졌나: 개편 전과 후 비교
이번 일은 ‘한 가지 기능이 없어졌다’보다 ‘계정을 지키는 확인 단계 여러 개가 한꺼번에 약해졌다’는 점이 더 무서워요. 보도와 사용자 시험 결과를 바탕으로 정리하면 이래요.
| 보안 장치 | 개편 전 | 개편 직후(11/12 보도) | 그 뒤(11/13~16 보도) |
|---|---|---|---|
| 인증 앱 2단계 인증(구글 OTP 등) | 설정 가능, 로그인 때 6자리 코드 요구 | 설정 메뉴 사라짐, 켜 둔 사람도 코드 안 물음 | 일부 사용자만 다시 작동한다는 보고 |
| 새 기기 로그인 시 이메일 코드(‘험블 가드’) | 새 브라우저·기기에서 이메일 코드 요구 | 사람마다 뜨기도, 안 뜨기도 함 | 로그인 때 이메일 코드 의무화(끌 수 없음) |
| 비밀번호 변경 시 현재 비밀번호 확인 | 일반적인 확인 절차 | 현재 비밀번호 없이 새 비밀번호만 입력하면 변경 | 트위커스 독자 댓글 등 “여전히 안 묻는다”는 보고 |
| 이메일 변경 시 옛 주소 확인 | 일반적인 확인 절차 | 확인 코드는 새 주소로만 감 | 옛 주소로 ‘바뀌었다’ 알림만 간다는 보고도 있음 |
| 결제 확인 화면 | 주문 내용 확인 후 결제 | ‘게임 받기’ 버튼 한 번에 결제됐다는 불만 | 환불 요청이 이어진다는 보도 |
‘개편 전’ 칸의 일부는 험블 번들 고객센터 문서에 남아 있는 설명이에요. 재미있게도 개편 뒤에도 고객센터에는 “계정이 해킹당했다면 2단계 인증을 켜세요”, “구글 OTP로 2단계 인증을 설정하는 법” 같은 글이 그대로 남아 있었어요. 정작 사이트에는 그 메뉴가 없었는데 말이죠.
2단계 인증, 정확히 무엇을 막아 주나요?
2단계 인증은 말 그대로 로그인할 때 확인을 두 번 하는 것이에요. 첫 번째는 ‘내가 아는 것’(비밀번호), 두 번째는 ‘내가 가진 것’(휴대폰의 인증 앱, 문자, 보안키 등)이에요.
예를 들어 볼게요. 철수 씨는 몇 년 전 가입한 쇼핑몰과 험블 번들에 같은 비밀번호 gamer1234!를 썼어요. 그런데 쇼핑몰이 해킹당해 이메일과 비밀번호 목록이 인터넷에 돌아다니게 됐어요. 해커는 이 목록을 프로그램에 넣고 유명 사이트마다 자동으로 로그인을 시도해요. 이걸 ‘크리덴셜 스터핑(credential stuffing)’이라고 불러요.
- 2단계 인증이 없으면: 비밀번호가 맞는 순간 바로 로그인 성공. 저장된 카드로 결제하거나, 아직 등록 안 한 게임 키를 빼 갈 수 있어요.
- 2단계 인증이 있으면: 비밀번호가 맞아도 “휴대폰에 뜬 6자리를 입력하세요”에서 막혀요. 해커는 철수 씨 휴대폰이 없으니까요.
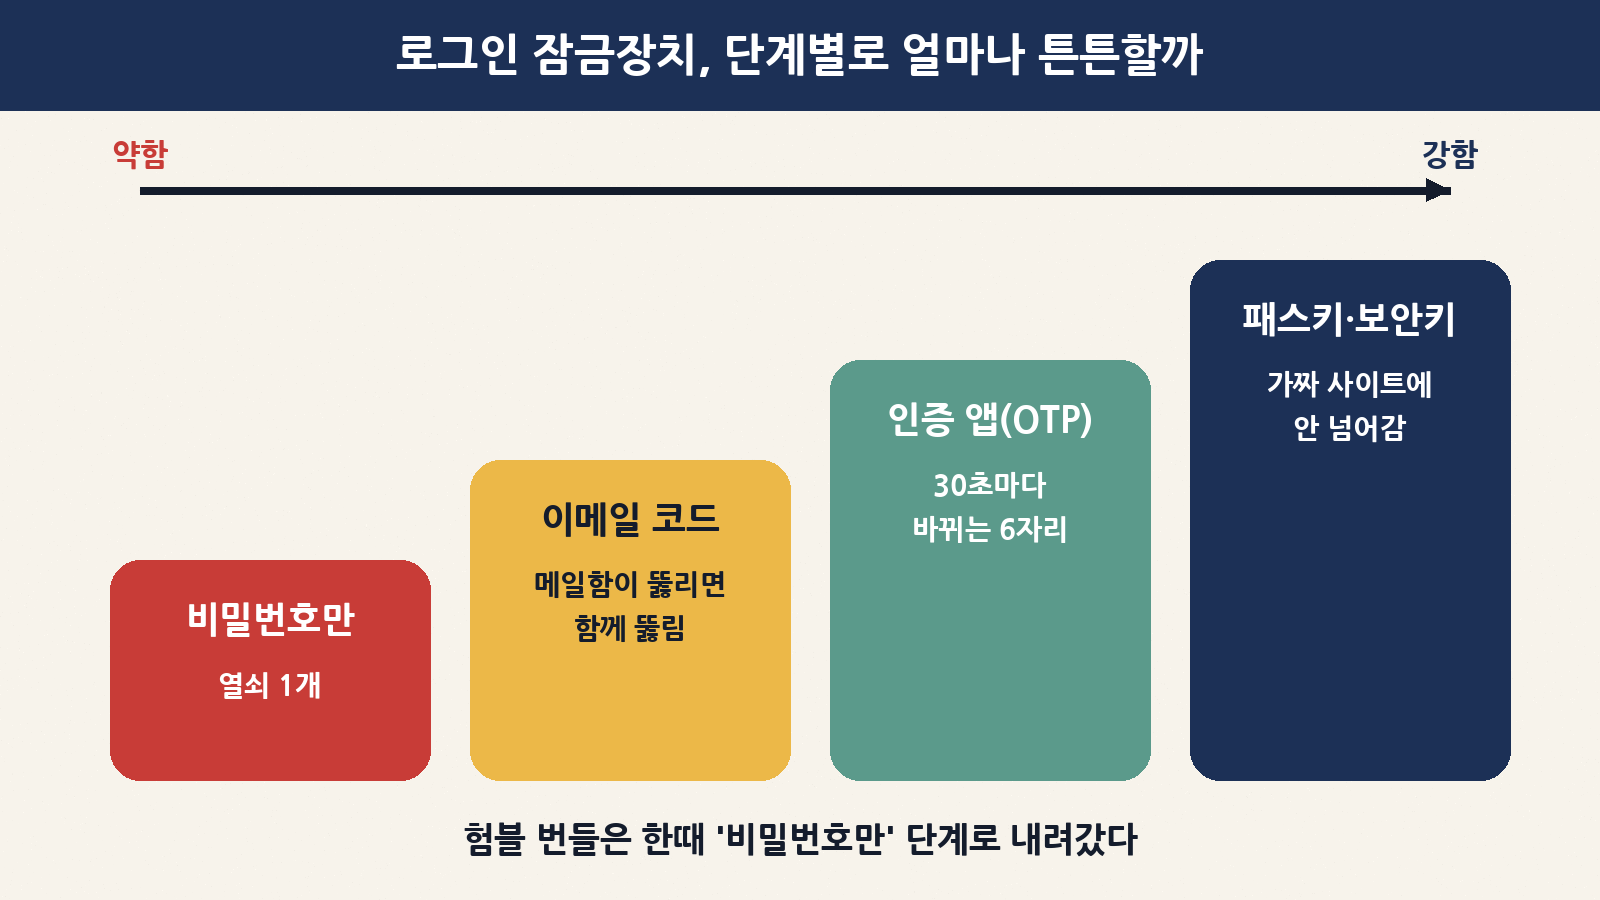
로그인 확인 방법도 종류에 따라 튼튼한 정도가 달라요. 아래 표는 일반적인 비교예요.
| 방식 | 어떻게 작동하나 | 장점 | 약점 |
|---|---|---|---|
| 비밀번호만 | 아는 것 한 가지 | 간편함 | 다른 곳에서 샌 비밀번호로 바로 뚫림 |
| 문자(SMS) 코드 | 휴대폰 번호로 숫자 전송 | 누구나 쉽게 사용 | 유심 복제·번호 탈취, 가짜 사이트에 코드 입력 유도 |
| 이메일 코드 | 가입한 메일로 숫자 전송 | 따로 앱이 필요 없음 | 메일 계정이 뚫리면 함께 뚫림 |
| 인증 앱(TOTP) | 앱이 30초마다 새 6자리 생성 | 통신망·메일과 독립적 | 폰 분실 대비 복구 코드 필요, 가짜 사이트에 입력하면 뚫릴 수 있음 |
| 패스키·보안키 | 기기 속 열쇠로 서명, 사이트 주소까지 확인 | 가짜 사이트(피싱)에 잘 안 넘어감 | 지원하는 사이트가 아직 제한적 |
‘이메일 코드’면 된 거 아닌가요? 인증 앱과의 차이
험블 번들은 11월 13일 무렵부터 로그인할 때 이메일 코드를 다시 요구하기 시작했어요. “그럼 이제 괜찮은 거 아니야?” 싶으실 수 있는데, 전문가들이 아쉬워하는 이유가 있어요.
이메일 코드는 결국 ‘메일함에 들어갈 수 있는 사람’이면 누구나 통과할 수 있어요. 게다가 개편된 로그인 화면은 ‘비밀번호’ 또는 ‘이메일 코드’ 또는 ‘구글 계정’ 중 하나로 들어가는 구조였다는 분석도 있어요. 이 경우 이메일 코드는 비밀번호에 더해지는 두 번째 단계가 아니라 비밀번호를 대신하는 또 다른 문이 돼요. 문이 두 개면 둘 중 약한 쪽만 뚫어도 들어올 수 있죠.
| 비교 | 이메일 코드 | 인증 앱(TOTP) |
|---|---|---|
| 코드가 오는 곳 | 내 메일함(인터넷 어디서나 접속 가능) | 내 휴대폰 안의 앱(그 폰이 있어야 함) |
| 메일 계정이 털렸다면 | 해커도 코드를 받아 볼 수 있음 | 상관없이 막힘 |
| 코드 유효 시간 | 보통 몇 분~수십 분 | 보통 30초 단위로 바뀜 |
| 필요한 준비 | 없음 | 구글 OTP·마이크로소프트 인증 앱 등 설치, 복구 코드 보관 |
| 비유 | 우편함에 넣어 둔 예비 열쇠 | 내 주머니 속 30초마다 바뀌는 열쇠 |
그래서 오늘의 교훈 하나: 여러 사이트가 ‘이메일 코드’로 나를 확인한다면, 내 메일 계정이 사실상 모든 계정의 ‘마스터 열쇠’예요. 메일 계정에는 꼭 인증 앱이나 패스키 같은 튼튼한 2단계 인증을 켜 두세요.
‘현재 비밀번호 확인’과 ‘옛 이메일 알림’이 왜 중요할까
2FA만큼 화제가 된 게 이 두 가지예요. 평소엔 귀찮게 느껴지는 단계지만, 사실 ‘로그인된 상태가 남의 손에 넘어갔을 때’를 위한 마지막 안전장치예요.
상황을 하나 그려 볼게요. 영희 씨가 PC방이나 회사 공용 PC에서 험블 번들에 로그인한 뒤 로그아웃을 깜빡했어요. 혹은 악성 브라우저 확장 프로그램이 로그인 상태(세션)를 훔쳐 갔어요. 다음 사람은 비밀번호를 몰라도 이미 ‘영희 씨로 로그인된 화면’을 쓸 수 있어요.
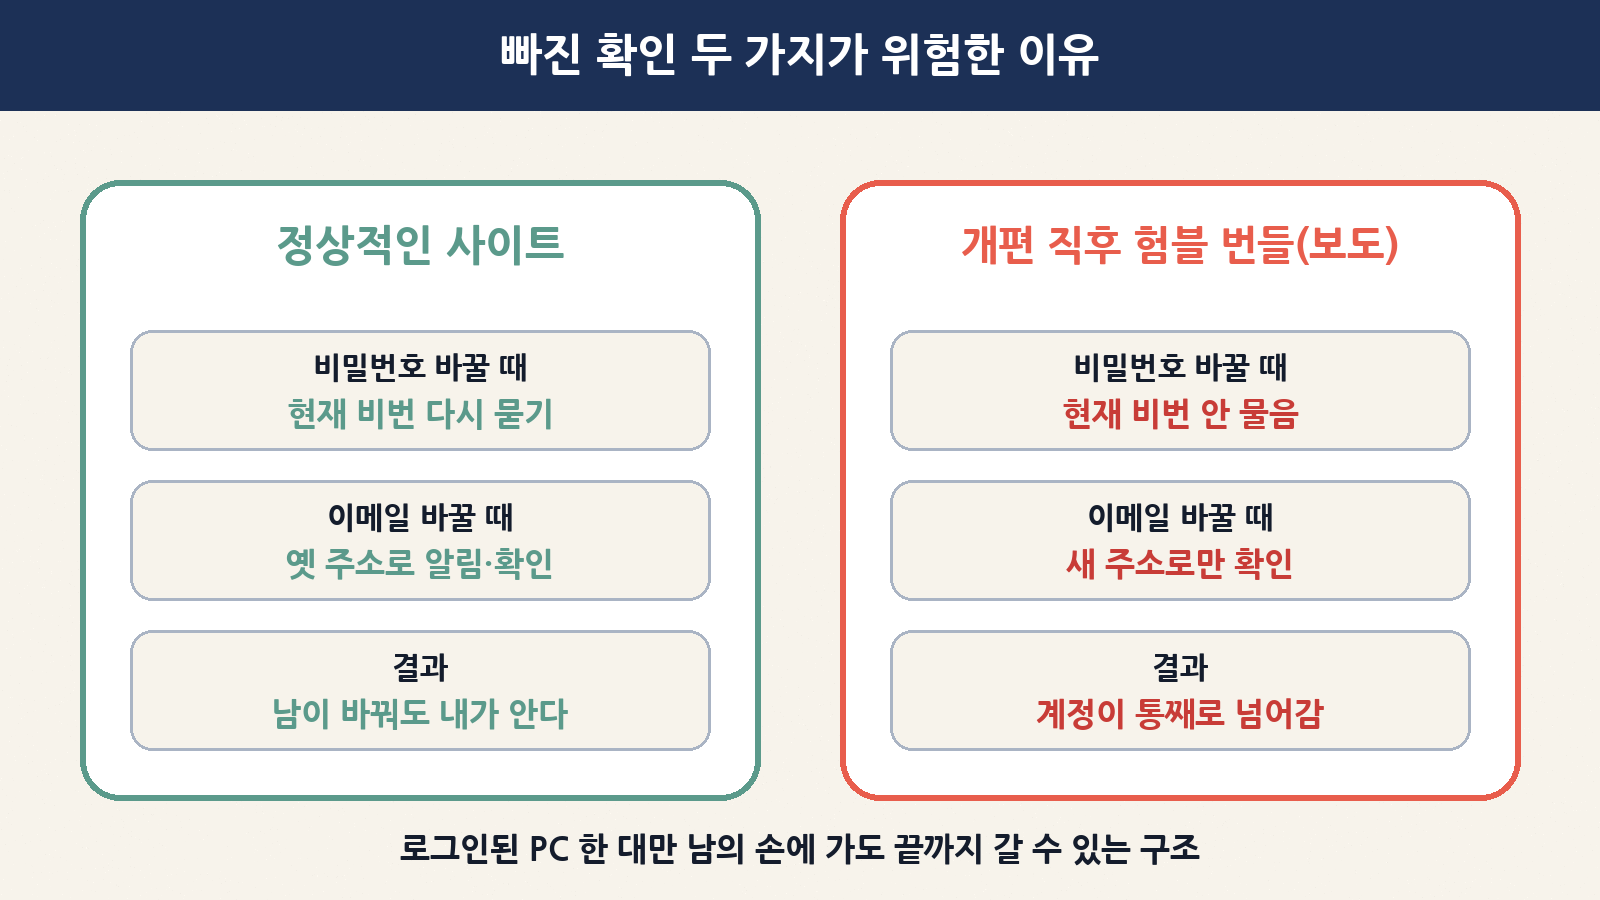
| 단계 | 정상 사이트라면 | 개편 직후 험블 번들(보도 기준)이라면 |
|---|---|---|
| 1. 로그인된 화면을 손에 넣음 | 여기까지는 같음 | 여기까지는 같음 |
| 2. 비밀번호를 바꾸려 함 | “현재 비밀번호를 입력하세요”에서 막힘 | 새 비밀번호만 넣으면 바뀜 |
| 3. 이메일을 자기 주소로 바꾸려 함 | 옛 주소(영희 씨 메일)로 확인 요청·경고가 감 | 확인 코드는 새 주소(공격자 메일)로만 감 |
| 4. 결과 | 영희 씨가 알아채고 되찾을 수 있음 | 영희 씨는 비밀번호도, 복구 메일도 잃어 되찾기 어려움 |
이처럼 중요한 설정을 바꿀 때 한 번 더 확인하는 것을 보안 용어로 ‘재인증(re-authentication)’이라고 해요. 은행 앱이 이체 전에 다시 비밀번호를 묻는 것과 같은 원리예요. 이게 빠지면 ‘잠깐의 틈’이 ‘계정 완전 탈취’로 이어질 수 있어요.
보안 말고도 쏟아진 불만들
보안 문제만 있었던 게 아니에요. 사용자들은 새 사이트 곳곳에서 불편을 호소했어요. 보안과 직접 관련은 없지만, ‘서둘러 만든 개편’이라는 인상을 키운 부분이라 함께 볼게요.
| 문제 | 사용자 보고 내용 | 왜 불편한가 |
|---|---|---|
| 라이브러리 페이지 | 한 페이지에 5개만 표시, 구매가 많으면 수백 페이지 | 내가 산 게임을 찾기 어려움 |
| 등록 여부 필터 | 등록한 키·안 한 키를 걸러 보는 기능이 사라짐 | 쓰지 않은 게임 키를 놓치기 쉬움 |
| 검색 | 첫 페이지가 아닐 때 검색하면 결과가 안 나오는 버그 | 검색을 해도 못 찾음 |
| 예전 구매 내역 | 일부 번들이 목록에서 안 보이거나, 옛 메일 링크가 라이브러리 첫 화면으로만 연결 | 산 것을 증명·확인하기 어려움 |
| 결제 확인 | 험블 초이스 ‘게임 받기’ 버튼을 누르자 확인 없이 이번 달 상품이 결제됐다는 불만 | 의도치 않은 결제·환불 요청 |
‘바이브 코딩’ 논란, 어디까지 사실일까
이번 소동에서 가장 많이 등장한 단어가 ‘바이브 코딩(vibe coding)’이에요. 개발자가 코드를 한 줄씩 직접 짜는 대신, AI에게 “이런 사이트 만들어 줘”라고 말로 시키고 나온 결과를 꼼꼼히 검토하지 않은 채 쓰는 방식을 비꼬는 말이에요. 사용자들은 새 디자인이 “AI가 흔히 만드는 평범한 사이트처럼 생겼다”, “기본 보안을 빠뜨린 걸 보면 AI가 만든 것 같다”고 의심했어요.
다만 사실과 추측은 나눠서 봐야 해요.
| 구분 | 내용 | 확실한 정도 |
|---|---|---|
| 보안 기능이 빠졌다 | 여러 매체 기자가 직접 시험해 확인 | 확인됨 |
| 회사가 설명했다 | 보도 시점까지 공식 설명 없음 | 설명 없음 |
| AI로 만든 코드 때문이다 | 사용자·일부 매체의 의심. 닷이스포츠는 “AI 생성 코드를 썼다는 직접 증거는 없다”고 정리 | 확인 안 됨 |
| 개발 인력이 줄었다 | 지프 데이비스가 6월 험블·IGN 엔지니어를 감원했고, 직원들은 “험블에 엔지니어 2명만 남았다”고 매체 애프터매스에 말했다고 보도 | 보도된 직원 증언 |
| 경영진이 AI 활용을 언급했다 | 지프 데이비스 CEO가 실적 발표에서 기술 부채 해결에 AI를 쓴다며 험블 재개발을 사례로 들었다고 보도 | 보도됨 |
| 2FA를 일부러 없앴다 | 새 로그인은 외부 인증 서비스(오리, Ory)를 쓰는데, 이 서비스는 인증 앱·보안키를 지원. 숨겨진 ‘2단계 인증’ 문구도 코드에 남아 있었다는 분석 | ‘출시 때 빠뜨렸다’는 쪽에 무게, 확정은 아님 |
그러니까 “AI가 망쳤다”라고 단정하긴 어려워요. 그래도 분명한 교훈은 있어요. AI로 만들든 사람이 만들든, 로그인·비밀번호·결제처럼 돈과 계정이 걸린 부분은 출시 전에 사람이 ‘보안 점검표’로 하나하나 확인해야 한다는 거예요. 화면은 그럴듯해도 눈에 안 보이는 확인 단계는 빠지기 쉽거든요.
내 계정은 얼마나 위험할까? 상황별 자가진단
험블 번들 계정이 있는 분이라면 아래 표에서 내 상황을 찾아보세요.
| 내 상황 | 위험도 | 먼저 할 일 |
|---|---|---|
| 다른 사이트와 같은 비밀번호 + 카드 저장 | 높음 | 비밀번호를 바로 바꾸고 저장된 카드 삭제 |
| 등록 안 한 게임 키가 많이 남아 있음 | 중간~높음 | 스팀 등 플랫폼에 미리 등록해 두기 |
| 이 사이트 전용의 긴 비밀번호 + 카드 저장 안 함 | 낮음 | 메일 계정 보안만 점검 |
| 공용 PC·PC방에서 로그인한 적 있음 | 중간 | 비밀번호 변경으로 다른 곳의 로그인 끊기 시도, 다음부터 공용 PC 로그인 자제 |
| 오래 안 써서 기억도 안 나는 계정 | 중간 | 필요 없다면 지프 데이비스 개인정보 포털에서 계정·정보 삭제 요청 검토 |
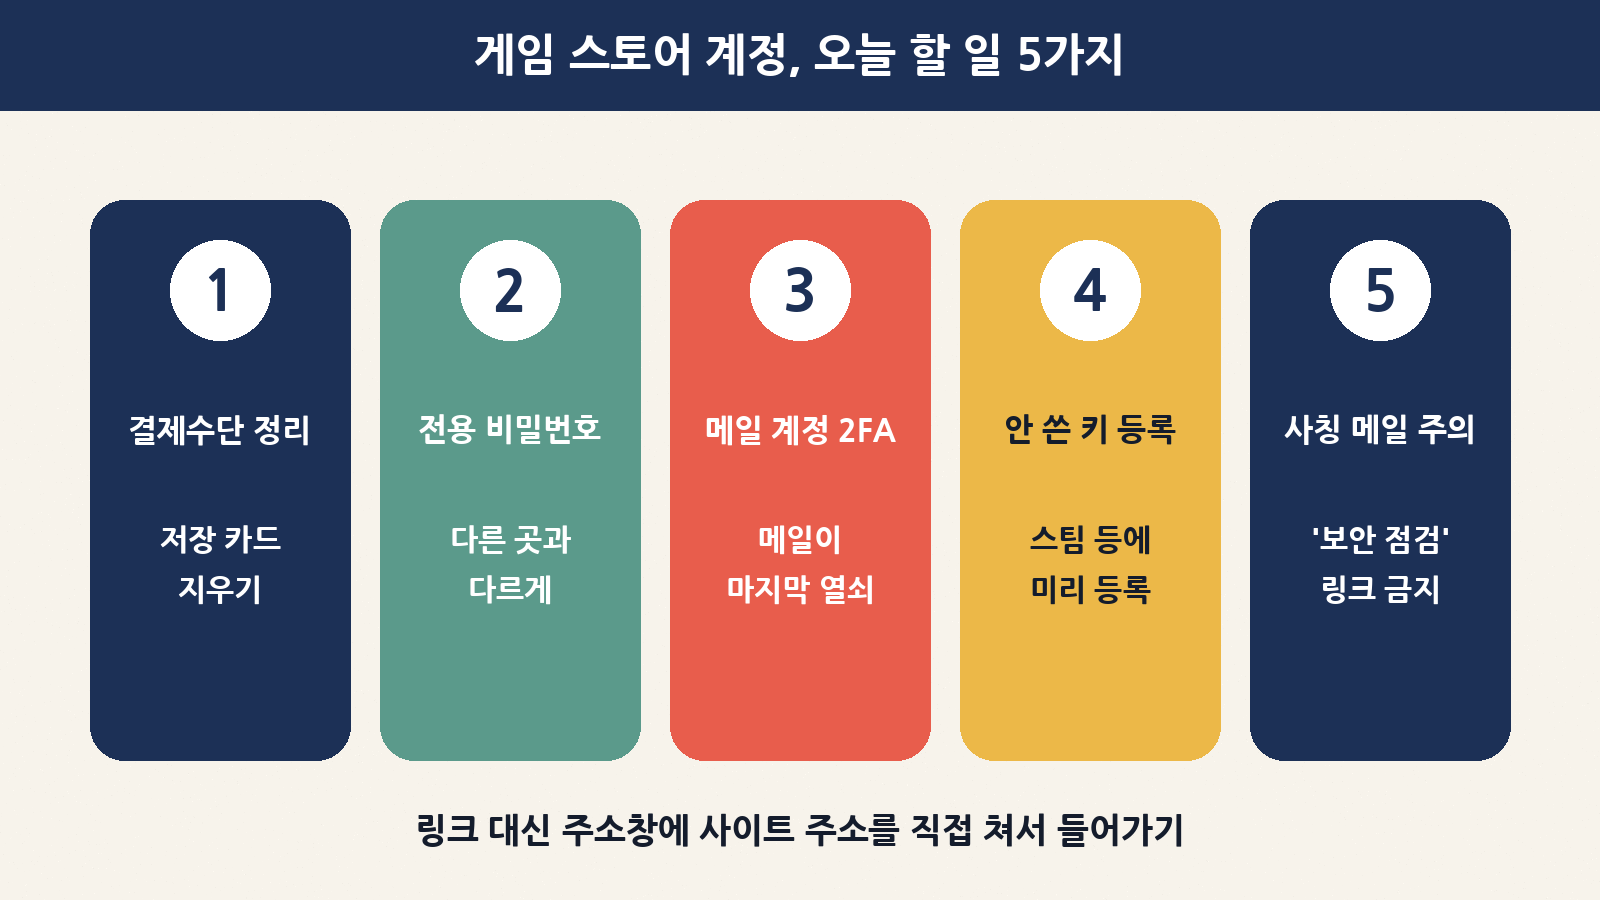
오늘 할 일 5가지
험블 번들 사용자뿐 아니라, 스팀·에픽·각종 게임 회사 계정과 쇼핑몰 계정을 가진 모든 분께 해당하는 내용이에요. 하나씩 따라 해 보세요.
| 순서 | 할 일 | 어떻게 | 왜 |
|---|---|---|---|
| 1 | 저장된 결제수단 정리 | 계정 설정에서 카드·페이팔 연결 삭제. 살 때만 입력 | 계정이 넘어가도 돈이 빠져나가지 않게 |
| 2 | 이 사이트 전용 비밀번호 | 비밀번호 관리자로 16자 이상 무작위 비밀번호 생성 | 다른 곳에서 샌 비밀번호로 뚫리는 걸 차단 |
| 3 | 메일 계정에 튼튼한 2단계 인증 | 지메일·네이버 메일 등에 인증 앱 또는 패스키 등록 | 이메일 코드 로그인의 ‘마스터 열쇠’를 지킴 |
| 4 | 안 쓴 게임 키 미리 등록 | 라이브러리에서 키를 확인해 스팀 등에 등록 | 계정이 털려도 이미 등록한 게임은 남아요 |
| 5 | ‘보안 점검’ 사칭 메일 조심 | 메일 속 링크 대신 주소창에 사이트 주소를 직접 입력 | 화제가 된 보안 이슈는 피싱 미끼로 자주 쓰여요 |
특히 5번이 중요해요. “험블 번들 보안 강화 안내: 지금 2단계 인증을 다시 설정하세요” 같은 메일이 오면 반가운 마음에 바로 누르기 쉬워요. 이런 소동이 생기면 꼭 이를 흉내 낸 가짜 메일이 따라와요. 진짜 안내라도 링크를 누르지 말고, 직접 사이트에 들어가서 확인하는 습관을 들이세요.
서비스를 만드는 분께: 출시 전 계정 보안 체크리스트
작은 쇼핑몰이나 커뮤니티를 운영하거나, AI 도구로 웹 서비스를 만들어 보는 분도 많죠. 이번 일은 “화면은 새로 만들었는데 보이지 않는 확인 단계가 빠졌다”는 전형적인 사례예요. 개편이나 이전 작업 전에 아래 항목만 확인해도 같은 실수를 크게 줄일 수 있어요.
| 점검 항목 | 확인 방법 | 빠지면 생기는 일 |
|---|---|---|
| 기존 2단계 인증 설정 이전 | 2FA를 켠 시험 계정으로 새 사이트 로그인 | 사용자가 켜 둔 보호가 말없이 꺼짐 |
| 비밀번호 변경 시 재인증 | 로그인 상태에서 비밀번호 변경 시 현재 비밀번호 요구 확인 | 세션 탈취가 계정 탈취로 커짐 |
| 이메일 변경 시 옛 주소 확인·알림 | 이메일 변경 후 옛 주소 메일함 확인 | 피해자가 알아채지도, 되찾지도 못함 |
| 중요 변경 후 다른 세션 로그아웃 | 비밀번호 변경 후 다른 브라우저 로그인 유지 여부 확인 | 공격자가 계속 로그인해 있음 |
| 결제 전 확인 화면 | 구매 버튼 한 번으로 결제되는지 시험 | 의도치 않은 결제, 환불 폭주 |
| 고객센터 문서와 실제 기능 일치 | 도움말 문서의 메뉴 경로를 그대로 따라 해 보기 | 안내대로 할 수 없어 신뢰 하락 |
| AI가 만든 코드 검토 | 로그인·결제·권한 코드는 사람이 직접 리뷰하고 시험 | 그럴듯하지만 빠진 보안 단계 |
마무리: 2단계 인증은 ‘켜 두면 끝’이 아니다
이번 험블 번들 소동이 알려 주는 건 의외로 간단해요. 우리는 보통 “2단계 인증을 켜 뒀으니 안전하다”고 생각하지만, 서비스 회사가 개편 과정에서 그 장치를 말없이 빼 버리면 내 노력과 상관없이 보호가 사라질 수 있다는 거예요. 그래서 2단계 인증 하나에만 기대기보다, 사이트마다 다른 비밀번호, 카드 저장 최소화, 메일 계정 보호처럼 여러 겹으로 지키는 습관이 중요해요.
험블 번들이 언제 인증 앱 2단계 인증을 완전히 되살릴지, 재인증 절차를 고칠지는 아직 공식 발표가 없어요. 계정이 있는 분은 오늘 저녁 10분만 투자해서 위의 다섯 가지를 확인해 보세요. 그리고 오랜만에 내 메일 계정의 보안 설정도 한번 열어 보시길 권해요. 모든 계정의 마지막 열쇠는 결국 메일함이니까요.