한 줄 요약: Muvon/octomind는 Rust 바이너리 하나로 대화형 CLI·stdin 파이프·데몬·WebSocket·ACP 다섯 입구를 모두 서빙하는 코딩 에이전트 하네스입니다. 관전 포인트는 두 가지예요. 위험한 단계마다 사람에게 묻는 승인 팝업 대신 .agents/guardrails.toml에 적은 결정적 규칙(pipe·guard·hook·validator)을 쓰고, 두 번째 모델(감독 모델)이 계획을 들고 있다가 “다 했어요”라는 자기 보고를 증거로 검증합니다. 아무도 지켜보지 않는 CI·크론·데몬에서도 같은 세션을 돌리겠다는 설계예요. 이 글은 v0.72.0(2026-11-15 21:24 KST 릴리스) 기준으로 구조와 동작 원리를 뜯어보고, 박스에서 모델 키 없이 어디까지 검증되는지 직접 돌려 본 결과를 정리합니다.
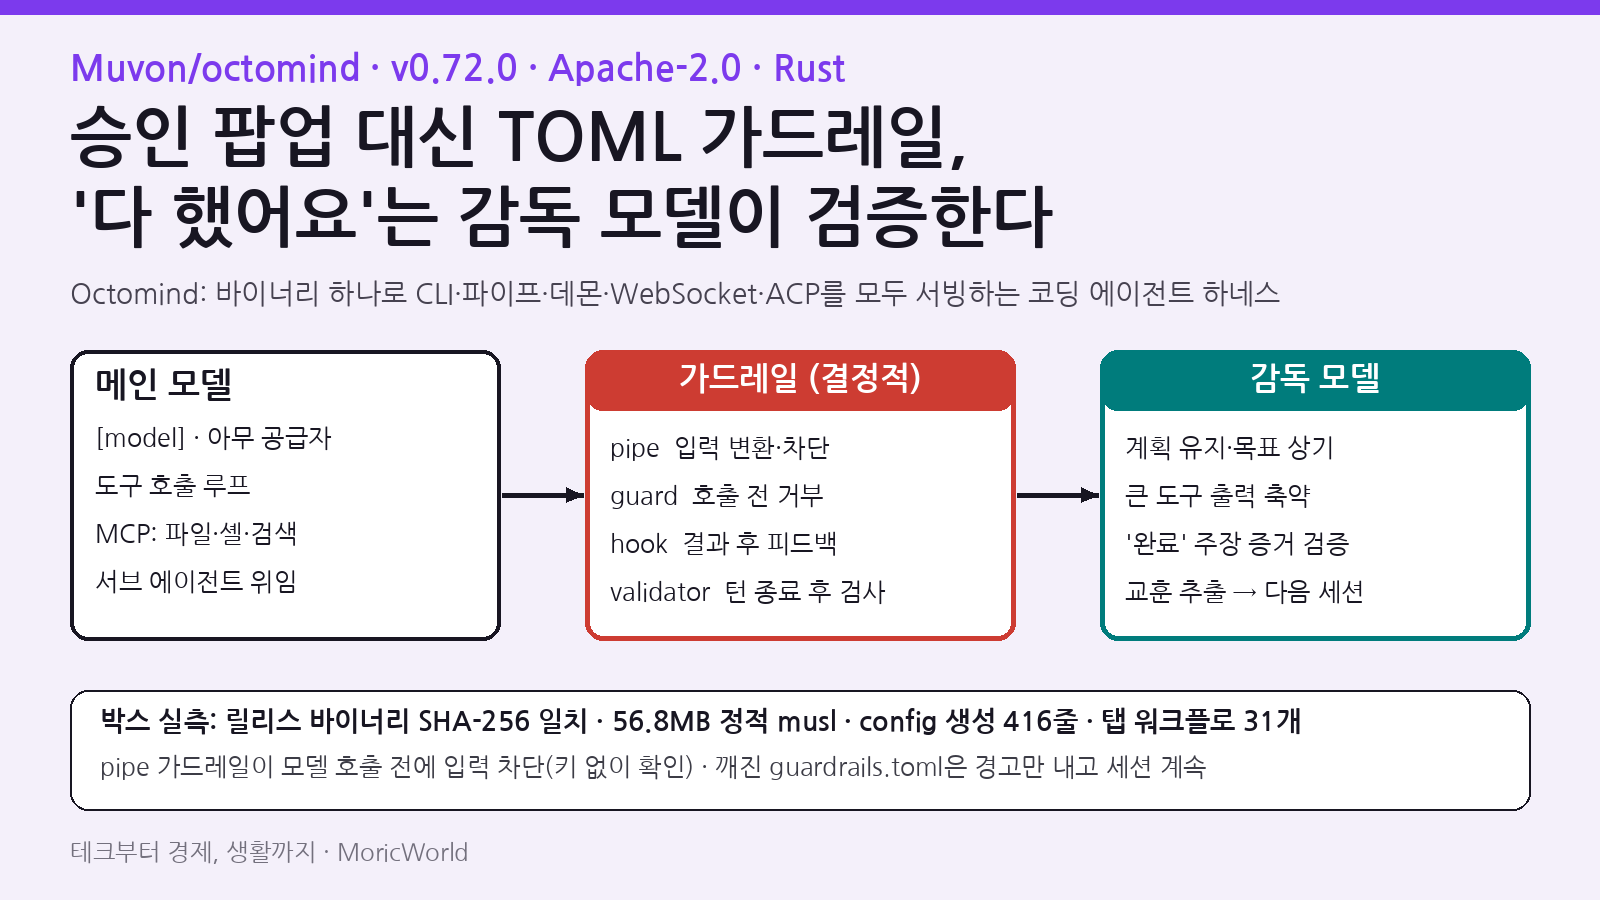
1. 한눈에 보기
| 항목 | 내용 (2026-11-20 KST 확인) |
|---|---|
| 저장소 | github.com/Muvon/octomind · 만든 곳 Muvon Un Limited |
| 정체 | 오픈소스 코딩 에이전트 하네스 겸 에이전트 런타임: “one binary, any model, MCP-native” |
| 최신 릴리스 | 0.72.0 (2026-11-15 21:24 KST) · 0.69.0(11/3) → 0.70.0/0.70.1(11/8) → 0.71.0(11/12) → 0.72.0 |
| 언어·요구 사항 | Rust (crate rust-version = "1.95"), 소스 빌드 시 protoc 필요 |
| 라이선스 | Apache-2.0 (기본 탭 저장소 muvon/octomind-tap도 Apache-2.0) |
| 규모 | 스타 641 · 포크 84 · src/ 아래 .rs 파일 603개(테스트 파일 포함), 저장소 생성 2025-06-01 |
| 최근 30일 활동 | 2026-10-21 이후 master 커밋 372개, 그중 314개가 한 명의 메인테이너(Don Karter) |
| 모델 | 기본 octohub:auto(Muvon 유료 허브) 또는 직접 키: OpenRouter·OpenAI·Anthropic·DeepSeek·Ollama 등 |
| 입구(Surface) | 대화형 CLI · --format plain|jsonl 파이프 · --daemon + send · octomind server(WebSocket) · octomind acp |
2. 왜 지금 이 저장소인가
last30days 랭킹에서 ‘GitHub AI open source’ 쿼리로 잡힌 해커뉴스 글(“Octomind – open-source AI harness that saves your tokens, static rust”, 2026-11-03, 56포인트·댓글 39개)이 계기입니다. 댓글 반응은 반반이었어요. 정적 Rust 바이너리와 토큰 절약 설계에 관심을 보인 사람도 있었지만, “벤치마크에 쓴 모델이 최신이 아니다”, “oh-my-pi 같은 하네스와도 비교해 달라”는 지적도 나왔습니다. 그 뒤로도 개발은 빨랐습니다. 2주 사이 마이너 버전이 세 번 올라갔고, 릴리스마다 Breaking Changes 항목이 붙었어요. 0.70.0에서는 감독 모델의 조건 평가 방식, 0.71.0에서는 전역 layer 설정 제거, 0.72.0에서는 uses 검증과 탭 라우팅이 바뀌었습니다.
하네스 경쟁이 “어떤 모델을 쓰느냐”에서 “모델 바깥의 루프를 어떻게 짜느냐“로 옮겨 가는 흐름에서, Octomind는 그 루프를 TOML과 스크립트로 노출하는 쪽을 택했습니다. 그래서 실무자 눈으로 뜯어볼 만한 사례예요.
3. 한 턴의 흐름: 모델이 보기 전, 도구 루프, 끝내도 되는지
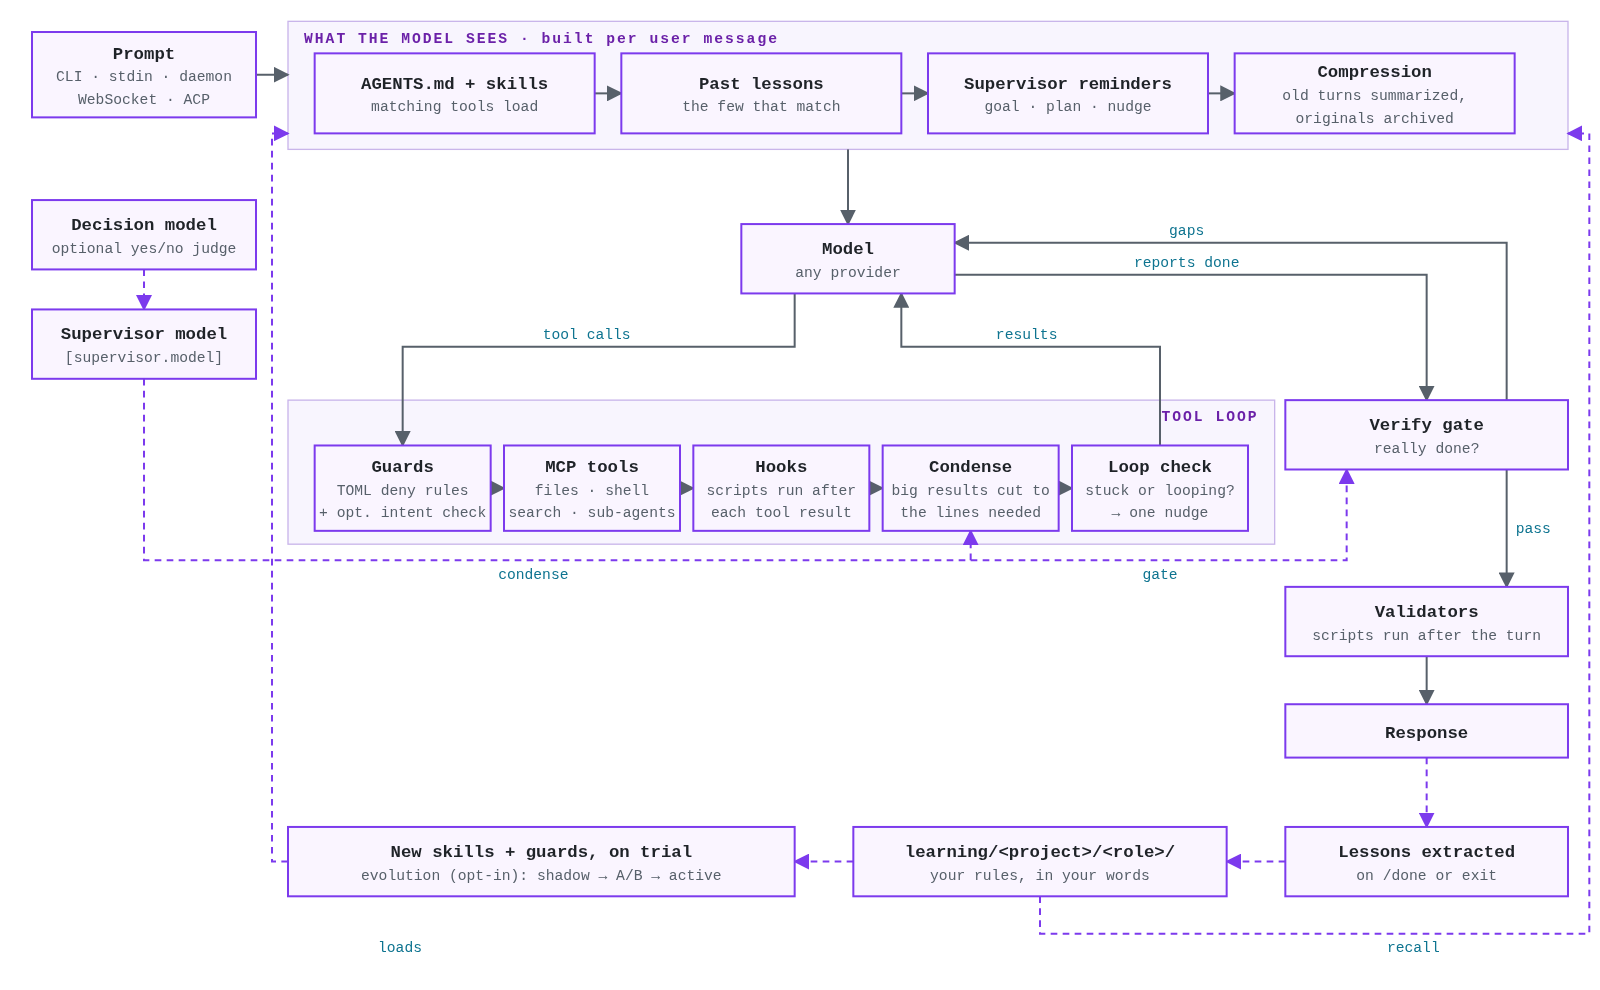
README의 공식 다이어그램을 기준으로 한 턴을 단계별로 풀면 이렇습니다. 핵심은 프롬프트 조립이 도구 라운드마다가 아니라 사용자 메시지마다 한 번 일어난다는 점이에요. 그래서 도구를 열 번 호출해도 프롬프트 앞부분이 바뀌지 않고, 프롬프트 캐시가 유지됩니다.
| 단계 | 무엇을 하나 | 설정·코드 위치 |
|---|---|---|
| ① 컨텍스트 조립 | AGENTS.md, 프롬프트와 매칭되는 스킬(SKILL.md), 그 스킬이 필요로 하는 도구 번들, 과거 교훈 몇 개를 넣음 |
[skills], [supervisor.learning] |
| ② 압축 | 오래된 턴을 요약으로 접고(fold), 원문은 세션 아카이브에 보관. recall 도구로 원문 블록을 그대로 다시 꺼냄 |
[compression] threshold (문서 기본 120000, 생성된 config는 105000) |
| ③ 모델 호출 | 메인 모델이 응답하거나 도구 호출 | [model] |
| ④ 도구 루프 | Guards → MCP 도구 → Hooks → Condense(큰 결과 축약) → Loop check(반복·정체 시 한 번만 넛지) | .agents/guardrails.toml, [supervisor.condense] |
| ⑤ Verify gate | 모델이 “done”을 보고하면 감독 모델이 증거를 보고 통과/보완 요구 | [supervisor.gate] |
| ⑥ Validators | 턴 종료 후 스크립트 실행, 실패 출력은 다음 턴 입력으로 | [[validator]] |
| ⑦ 학습 | /done이나 종료 시 교훈을 learning/<project>/<role>/ 파일로 추출, 다음 세션에서 recall |
[supervisor.learning], evolution은 옵트인 |
4. 저장소 구조: 어디부터 읽으면 되나
기여자용 아키텍처 문서(doc/dev/02-architecture.md)가 요청 하나를 CLI 설정부터 세션·MCP·감독까지 따라가며 경계를 정리해 둡니다. 코드 리딩 순서를 잡을 때 쓰기 좋게 요약하면 아래와 같아요.
| 경로 | 역할 | 먼저 볼 지점 |
|---|---|---|
src/main.rs, src/commands/ |
clap 서브커맨드 파싱, run·login·server·acp·tap·send·workflow·evaluate 디스패치 | commands/run.rs |
src/config/ |
TOML 로드·병합·검증·마이그레이션·역할, 가드레일 파서 | loading.rs, merge.rs, guardrails.rs |
src/session/ |
세션 키 서비스, zstd JSONL 로그, inbox, send IPC, 웹훅, 출력 싱크 |
context.rs, chat/response.rs |
src/session/chat/conversation_compression/ |
압축 게이트·요약·아카이브·지식 보존 | apply.rs |
src/supervisor/ |
완료 게이트, 외부 계획 관리자, 출력 축약, 학습(추출·회상·보존·진화) | gate.rs, condense.rs, learning/ |
src/mcp/ |
내장 서버(core·orchestration·runtime·agent), stdio/HTTP MCP 클라이언트, OAuth, 전역 tool map | tool_map.rs, server.rs |
src/acp/, src/websocket/ |
에디터용 ACP stdio 에이전트, WebSocket 프로토콜 서버 | acp/agent.rs |
src/sandbox/ |
Linux Landlock, macOS Seatbelt 쓰기 제한 정책 | --sandbox 플래그 |
src/workflow/ |
다단계 워크플로 스키마·검증·실행. 단계마다 자식 octomind run --format jsonl 프로세스 |
proc.rs |
src/providers.rs |
octolib 어댑터, 모델 용도(Main·Supervisor·Compression) 태깅 | ModelPurpose |
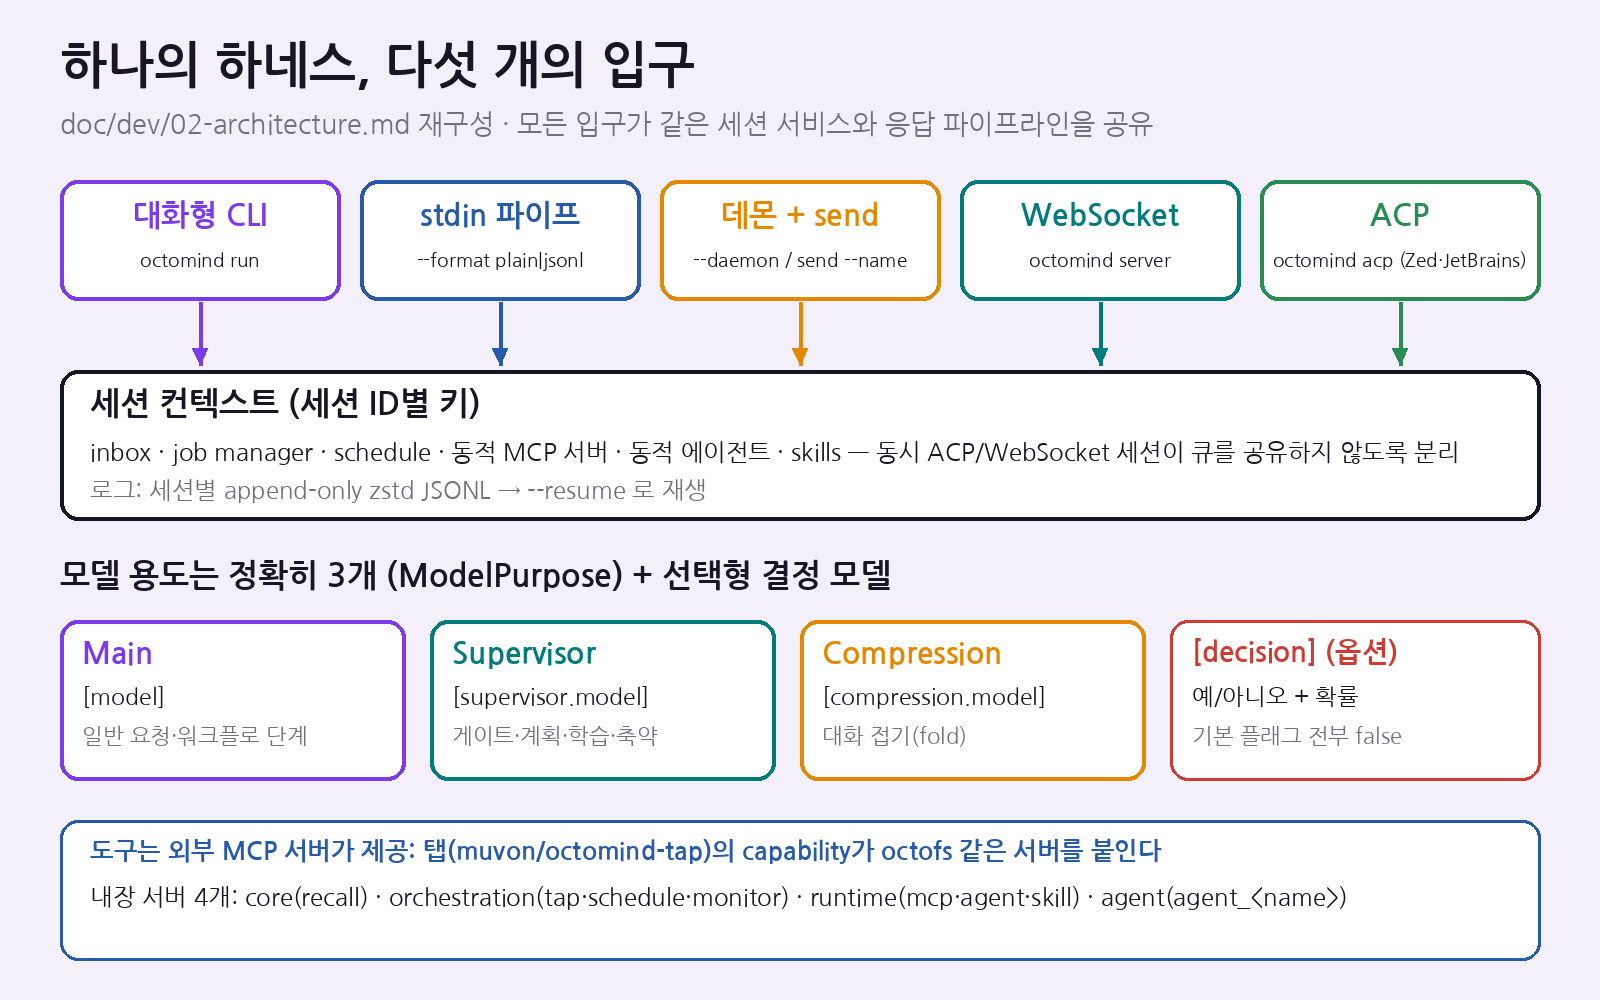
구조에서 눈여겨볼 부분이 하나 있습니다. 파일 읽기·쓰기나 셸 같은 실제 도구는 바이너리 안에 들어 있지 않아요. 기본 탭 muvon/octomind-tap의 capability 정의(예: capabilities/shell/octofs.toml)가 muvon/octofs라는 외부 MCP 서버를 의존성으로 걸고, octofs:shell 같은 도구만 허용하는 방식입니다. 하네스는 오케스트레이션과 정책만 맡고, 도구는 MCP로 갈아 끼우는 구조예요. 대신 처음 스페셜리스트를 실행할 때 의존 바이너리를 내려받아 설치할 수 있다는 점은 알아 둬야 합니다.
5. 다섯 입구, 같은 파이프라인
| 입구 | 명령 | 쓰임 | 메모 |
|---|---|---|---|
| 대화형 CLI | octomind run developer |
일상 작업 | TUI가 아니라 일반 라인 프롬프트 + 마크다운 렌더링이라 SSH·tmux·CI 로그에서도 깨지지 않음 |
| 비대화형 | echo "..." | octomind run developer --format plain |
CI·스크립트·스케줄 | jsonl은 서버 메시지를 한 줄에 하나씩 출력, --schema로 JSON Schema 강제 가능 |
| 데몬 | octomind run --name watcher --daemon --format jsonl / octomind send --name watcher "..." |
백그라운드 감시 | IPC는 $XDG_RUNTIME_DIR/octomind 유닉스 소켓(호스트 로컬), Windows는 named pipe |
| WebSocket | octomind server --host 127.0.0.1 --port 8080 |
IDE 플러그인·대시보드 | WebSocketSink가 같은 ServerMessage 스키마 전송 |
| ACP | octomind acp |
Zed·JetBrains·VS Code·Neovim | stdout/stderr는 프로토콜 전용, 로그는 파일로. 0.72.0부터 도구 호출에 kind·파일 위치·diff 포함 |
세션 서비스(inbox, job manager, schedule, 동적 MCP 서버, 동적 에이전트 등)는 세션 ID로 키를 나눠 동시에 열린 ACP·WebSocket 세션이 논리 큐를 공유하지 않게 했습니다. 다만 문서는 일부 프로세스 레지스트리와 전역 tool map이 프로세스 전체에서 공유되고, /info의 감독 통계 카운터가 여러 세션 값을 섞을 수 있다고 직접 밝혀 둡니다. 멀티테넌트 서버로 쓰려는 경우라면 이 경계를 먼저 확인해야 해요.
6. 가드레일: 정책을 코드로
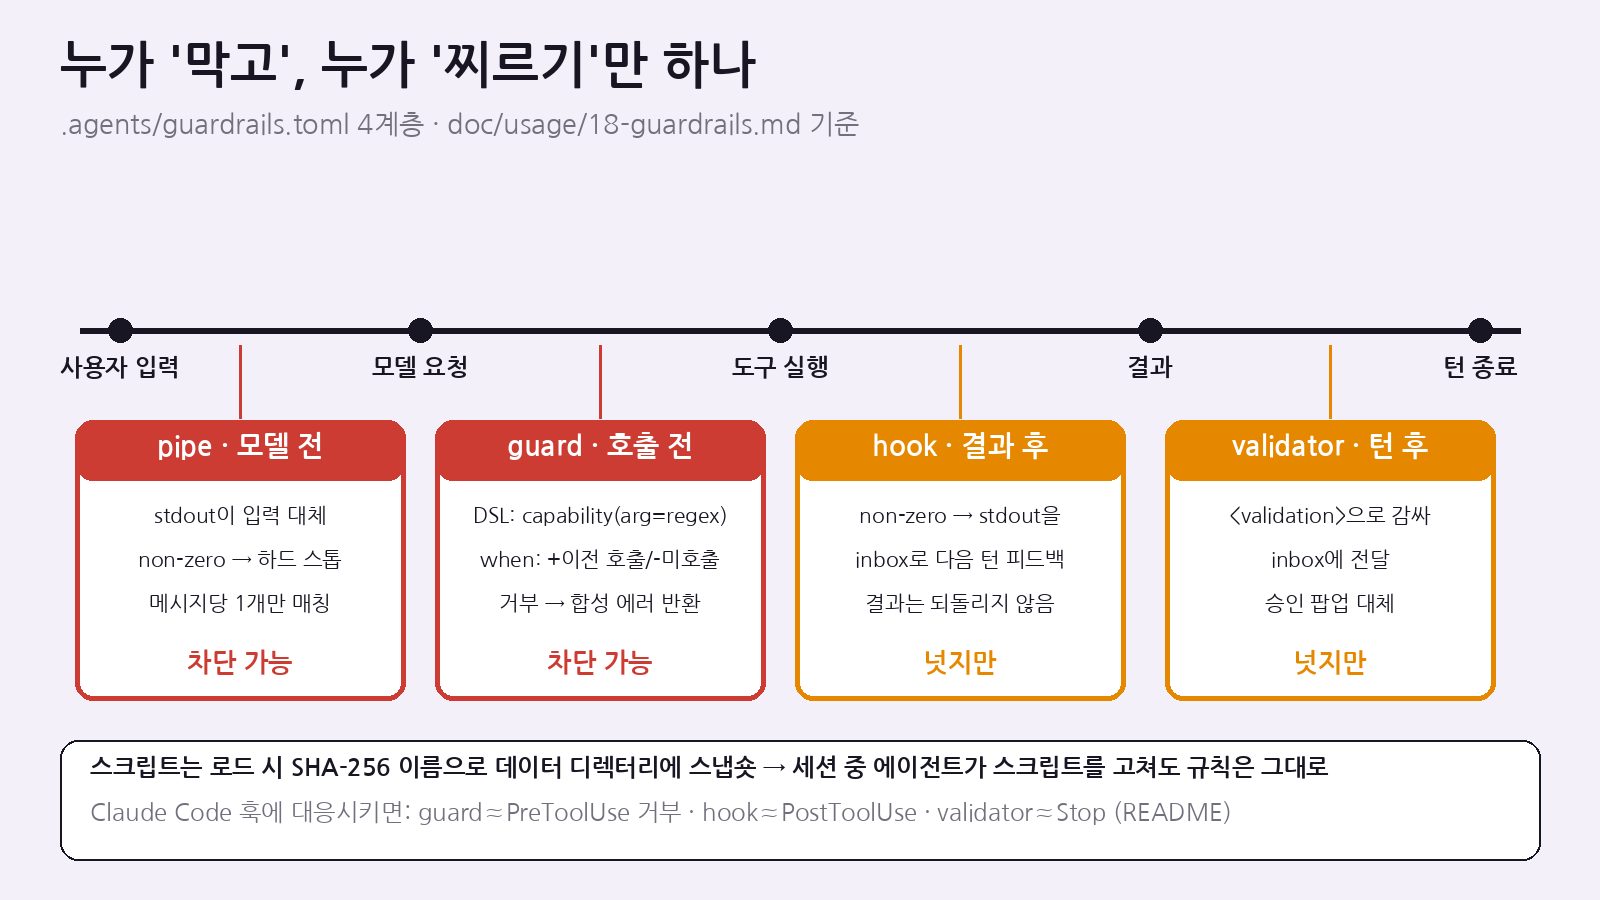
Octomind의 정체성에 해당하는 부분입니다. 레포 루트에 .agents/guardrails.toml을 두면 세션이 시작될 때 읽어 들이고, 모델의 판단보다 먼저 결정적으로 실행합니다.
| 계층 | 시점 | 실패 시 효과 | 막을 수 있나 | Claude Code 훅으로 치면 |
|---|---|---|---|---|
[[pipe]] |
모델 호출 전, 사용자 입력 | non-zero면 메시지를 보내지 않고 에러 표시. stdout은 입력을 대체 | 예 | README엔 대응 언급 없음 (UserPromptSubmit과 비슷한 위치) |
[[guard]] |
도구 호출 전 | 실행 대신 합성 에러 결과를 모델에 반환 | 예 | PreToolUse 거부 |
[[hook]] |
도구 결과 후 | non-zero면 stdout을 inbox에 넣어 다음 요청에 전달 | 아니오(넛지) | PostToolUse |
[[validator]] |
턴 종료 후 | <validation>으로 감싼 stdout을 inbox로 |
아니오(넛지) | Stop |
매칭 DSL은 capability, capability(regex), capability(arg=regex) 세 가지 형태입니다. when에 부호를 붙인 이력 조건을 AND로 겁니다. README 예시를 보면 감이 옵니다.
# 호출 전 거부
[[guard]]
match   = "shell(command=^rm\\s+-rf?)"
message = "rm -rf blocked."

# 이 세션에서 git status를 먼저 실행한 뒤에만 발동하는 조건부 규칙
[[guard]]
match   = "shell(command=git push)"
when    = ["+shell(command=git status)"]
message = "Review changes before pushing."
실무에서 걸리기 쉬운 세부 사항을 정리합니다.
- capability는 정확히 일치해야 합니다.
match의 capability는 MCP 서버 이름이 아니라 탭 manifest가(server, tool)쌍에 붙인 이름이에요. 주인이 없는 도구는 어떤 규칙에도 매칭되지 않습니다. 직접 붙인 MCP 서버를 막으려다 규칙이 조용히 무시되는 실수가 나기 쉬운 지점이에요. - 스크립트 스냅숏. pipe·hook·validator 스크립트는 규칙을 로드할 때 내용을 읽어 데이터 디렉터리의 사본(
<data>/guardrails/)에서 실행합니다. 세션 중에 에이전트가 스크립트를 고쳐서 규칙을 무력화할 수 없다는 뜻이에요(박스에서 사본 파일명이 스크립트의 SHA-256과 같은 것을 확인). - 핫 리로드 없음. 규칙을 고치면 새 세션을 열어야 합니다. 파싱 에러가 나면 stderr에 출력하고 규칙 없음으로 취급하며, 세션은 계속됩니다. 안전 쪽(fail-closed)이 아니라 가용성 쪽 설계이니 CI에서는 별도로 문법 검사를 거는 편이 좋습니다.
- 의미 기반 검사는 옵션.
[supervisor.authorizer](기본 꺼짐)를 켜면 결정적 guard 다음에 감독 모델이 사용자 의도와 충돌하는지 봅니다. “애매하면 허용”이 원칙이고, 차단을 제안하면 두 번째 독립 검사를 통과해야 실제로 막습니다.
7. 감독 모델·결정 모델·압축·학습
모델 용도는 정확히 3개(ModelPurpose: Main·Supervisor·Compression)입니다. 여기에 선택형 분류기인 결정 모델([decision])이 붙어요. 감독 모델은 별도 프로세스가 아니라 메인 루프 바깥에서 도는 “제어면”입니다. 학습도 별도 모델 없이 [supervisor.model]을 씁니다. 아래 기본값은 박스에서 octomind config로 생성한 0.72.0 설정 파일에서 직접 확인한 값이에요.
| 메커니즘 | 설정 섹션 | 생성된 기본값 | 하는 일 |
|---|---|---|---|
| 감독 전체 | [supervisor] |
enabled = true, max_identical_rounds = 10 | 계획 유지, 목표 상기, 반복 탐지 |
| 완료 게이트 | [supervisor.gate] |
enabled = true | 자기 보고 “done”을 증거로 검증, 부족하면 되돌림 |
| 계획 | [supervisor.plan] |
enabled = true | 외부 계획 관리, /plan으로 확인 |
| 출력 축약 | [supervisor.condense] |
enabled = true, tokens_threshold = 5000, adaptive = false | 큰 도구 결과를 과제에 필요한 줄만 복사로 남김(재작성 아님) |
| 의도 검사 | [supervisor.authorizer] |
enabled = false | guard 뒤에서 사용자 의도와 충돌하는 호출 차단 |
| 학습 | [supervisor.learning] |
enabled = true | /done 후 교훈 추출, 다음 턴에 묶음(Active Memory Pack)으로 회상 |
| 진화 | [supervisor.learning.evolution] |
enabled = false, min_samples = 10, max_trial_uses = 40 | 반복 교훈 → 스킬·가드레일 후보 → shadow → A/B trial → 이길 때만 active |
| 결정 모델 | [decision] |
model = “cloudflare:typesafe/jev”, 사용처 플래그 전부 false | 켜면 recall·스킬 선택·줄 선택 같은 예/아니오 질문을 확률로 답함 |
| 압축 | [compression] |
threshold = 105000, knowledge_retention = 25 | 캐시 경제성을 따져 fold, 상한은 max_session_tokens_threshold = 300000 |
압축 설계는 꽤 보수적입니다. fold가 성공하면 COMPRESSION_POINT를 남기고 무손실 아카이브를 유지합니다. 요약은 content-addressed 블록을 인용하므로, 모델이 필요할 때 recall로 원문을 그대로 돌려받을 수 있어요. “히스토리를 고쳐 쓰지 않아 프롬프트 캐시가 살아남는다”는 README 주장의 근거가 이 부분입니다. 진화 기능도 생성된 규칙이 사용자가 직접 쓴 스킬이나 .agents/guardrails.toml을 덮어쓰지 않게 했고, 동시 대조군과 비교해 승격 여부를 정합니다. 개념은 탄탄하지만 이 글에서는 실제 모델로 돌려 보지 못했습니다.
8. 탭·스페셜리스트·워크플로
octomind run developer처럼 : 없는 이름을 주면 그 도메인의 오케스트레이터 developer:chief가 뜨고, developer:general처럼 정확한 태그를 주면 해당 에이전트 하나가 뜹니다. 단, 로컬 config에 같은 이름의 role이 있으면 로컬이 이깁니다. 정의는 GitHub 저장소 하나로 배포되는 “탭”에서 옵니다. 박스에서 octomind workflow를 실행하면 내장 탭 muvon/tap이 클론되는데, 그 내용을 세어 봤습니다.
| 구성 요소 | 박스 실측 (0.72.0, 2026-11-20 클론) | 예시 |
|---|---|---|
| agents | 도메인 디렉터리 34개, TOML 201개 | developer, devops, security, lawyer, doctor, finance, seo … |
| capabilities | 디렉터리 78개, TOML 274개 | shell, filesystem-read/write, codesearch-semantic/structural/graph, websearch, docker, kubernetes, database-postgres |
| workflows | 31개 (octomind workflow 목록 기준) |
review, deep-review, debug, harden, test, upgrade, plan-and-build, triage … |
| 클론 용량 | 약 12MB | <data>/taps/muvon/octomind-tap |
워크플로 TOML은 [[steps]]마다 role·세션(fresh)·프롬프트를 지정하고, 앞 단계 출력을 {{review}}처럼 받아 씁니다. 예를 들어 review 워크플로는 재현율 위주의 1차 리뷰, 각 지적을 코드에서 다시 확인하는 독립 검증(KEEP/DROP), 판정에 따른 분기로 짜여 있어요. 같은 모델이라도 “생성자와 검증자를 세션 단위로 분리”하는 패턴을 TOML만으로 구성할 수 있다는 점이 실용적입니다. 자기 탭은 octomind tap init yourteam/my-tap으로 만들고, 저장소 이름에는 octomind- 접두어가 자동으로 붙습니다.
9. 설치와 첫 실행
| 방법 | 명령 | 비고 |
|---|---|---|
| 설치 스크립트 | curl -fsSL https://raw.githubusercontent.com/muvon/octomind/master/install.sh | bash |
Linux·macOS x86_64/aarch64, ~/.local/bin |
| Homebrew | brew install muvon/tap/octomind |
macOS |
| Cargo | cargo install octomind |
Rust 1.95+ |
| Docker | docker run --rm ghcr.io/muvon/octomind --help |
컨테이너 격리 실행 |
| 릴리스 직접 | GitHub Releases의 *-x86_64-unknown-linux-musl.tar.gz + .sha256 |
파이프 설치를 피하고 해시 검증하고 싶을 때 (이 글의 방식) |
| Windows | irm …/install.ps1 | iex 또는 Scoop |
%LOCALAPPDATA%\octomind\bin |
자기 키로 쓰려면 모델 테이블 세 개를 모두 바꿔야 합니다. 감독·압축 모델도 기본값이 octohub:auto라서, 메인만 바꾸면 나머지 두 용도가 여전히 허브로 갑니다.
export DO_NOT_TRACK=1            # 텔레메트리 끄기 (기본은 켜짐)
export ANTHROPIC_API_KEY=...      # 또는 OPENROUTER_API_KEY, OPENAI_API_KEY ...

# ~/.local/share/octomind/config/config.toml
[model]
name = "anthropic:claude-sonnet-5-5"
[supervisor.model]
name = "anthropic:claude-haiku-5-5"
[compression.model]
name = "anthropic:claude-haiku-5-5"

octomind config --validate
cd ~/your/project && octomind run developer
# 일회성 덮어쓰기
octomind run -c supervisor.enabled=false
10. 박스 스모크 테스트: 키 없이 검증한 것과 못 한 것
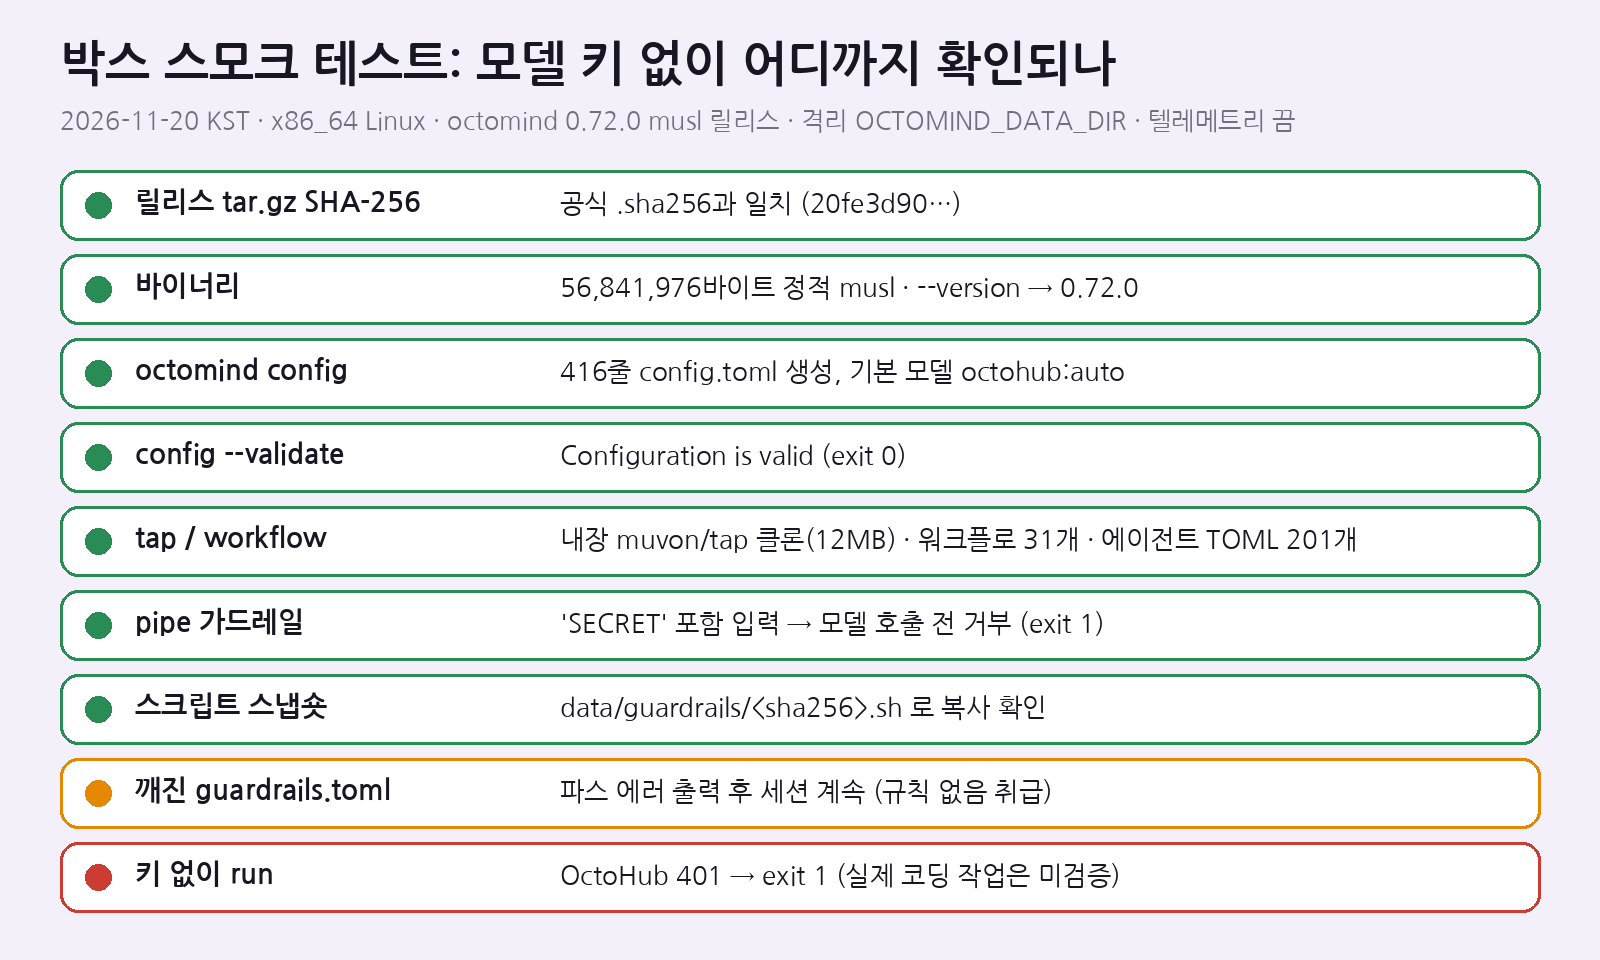
공용 박스(x86_64 Linux)에서 0.72.0 musl 릴리스를 받아, 격리한 OCTOMIND_DATA_DIR와 DO_NOT_TRACK=1 환경으로 돌렸습니다. 모델 API 키는 넣지 않았어요. 그래서 실제 코딩 작업 품질은 검증하지 않았고, 모델 호출 전 단계와 설정·탭·가드레일 동작만 확인했습니다.
| 검사 | 명령 | 실제 결과 |
|---|---|---|
| 무결성 | sha256sum vs 릴리스 .sha256 |
일치 (20fe3d90…6913) |
| 바이너리 | ./octomind --version |
octomind 0.72.0, 56,841,976바이트 단일 파일 |
| 설정 생성 | octomind config |
config.toml 416줄, version = 31, default = “assistant:chief”, 실행 시간 0.02초 |
| 설정 검증 | octomind config --validate |
“Configuration is valid”, exit 0 |
| 탭 | octomind tap / octomind workflow |
사용자 탭 0개 + 내장 muvon/tap, 워크플로 31개 나열 |
| 키 없이 실행 | echo "say hi" | octomind run --format plain |
세션 생성 후 OctoHub 401 “no OctoHub key is set”, exit 1 |
| pipe 차단 | 입력에 SECRET이 있으면 exit 3 하는 pipe 스크립트 |
Pipe 'block-secret' rejected input, 모델 호출 없이 exit 1 |
| pipe 통과 | 일반 입력 | pipe 실행 기록 남은 뒤 모델 단계에서 401 (pipe가 모델 앞에서 돈다는 순서 확인) |
| 스냅숏 | ls <data>/guardrails |
a77b5d07….sh = 스크립트 sha256과 동일 |
| 깨진 규칙 파일 | [[guard]로 끝나는 TOML |
“guardrails: failed to parse … unclosed array table” 출력 후 세션 계속 진행 |
결과를 정리하면 이렇습니다. 설치와 설정 경험은 아주 가볍고, pipe 가드레일이 문서 그대로 모델 앞에서 입력을 끊는 것까지 키 없이 재현됩니다. 반면 깨진 규칙 파일을 “규칙 없음”으로 넘기는 동작은 문서에 적힌 그대로였지만, 보안 정책 파일로 쓸 생각이라면 위험 요소로 봐야 합니다. 그리고 세션을 시작할 때 “/share로 세션을 octomind.run에 게시할 수 있다”는 팁이 출력됐어요. 사내 코드를 다루는 팀이라면 이 기능을 쓰지 말자는 정책을 정해 두는 편이 좋습니다.
11. 벤치마크는 어떻게 읽어야 하나
README는 자체 벤치마크 Muvon/octobench를 인용합니다. 병합된 PR에서 뽑은 25개 과제(Python·PHP·Rust·C++·JavaScript)를 고치기 전 레포에서 풀게 하고, 병합된 수정에 딸린 held-out 테스트로 통과 여부를 가렸습니다. 결과는 2026-07-30 발표분이고, README도 “이 체크아웃을 측정한 값이 아니다”라고 적어 둡니다.
| 에이전트 + 모델 | 해결 | judge 합계 /2500 | 비용 | 소요 |
|---|---|---|---|---|
| octomind + glm-5.2 | 24/25 | 2264 | $63.43 | 3.6h |
| claude code + claude-opus-5 | 23/25 | 2262 | $81.79 | 6.7h |
| codex + gpt-5.6-sol | 21/25 | 2127 | $14.86 | 1.0h |
| opencode + glm-5.2 | 19/25 | 2093 | $129.54 | 3.3h |
같은 모델(glm-5.2)과 엔드포인트로 OpenCode와 24 대 19가 난 것은 “하네스가 차이를 만든다”는 주장의 근거로 의미가 있습니다. 하지만 걸러 읽어야 할 점도 분명해요. ① 과제가 25개뿐이라 1~2개 차이는 오차 범위에 가깝습니다. ② 벤더가 직접 만든 벤치마크입니다. ③ judge 점수는 2264와 2262로 Claude Code와 사실상 같습니다. ④ 비용 면에서는 Codex가 1/4 수준입니다. ⑤ HN 댓글에서 지적됐듯 비교 모델 세대가 최신이 아니고, 그 뒤 Octomind 자체도 메이저급 변경을 여러 번 거쳤습니다. 도입을 판단하려면 octobench의 재현 가이드로 내 레포의 과제를 돌려 보는 게 정답입니다.
12. 비슷한 도구와 비교
| 도구 | 형태·언어 | 라이선스 | 위험 단계 통제 방식 | Octomind 대비 포인트 |
|---|---|---|---|---|
| Octomind | 단일 Rust 바이너리, 5개 입구 | Apache-2.0 | TOML 가드레일 + 감독 모델 게이트, 승인 팝업 없이 무인 실행 지향 | — |
| Claude Code | Anthropic의 터미널 에이전트 | 독점(상용) | 권한 프롬프트 + 훅(PreToolUse/PostToolUse/Stop) | 모델과 하네스가 한 벤더. Octomind는 모델을 고를 수 있고 정책을 TOML로 선언 |
| OpenAI Codex CLI | Rust CLI | Apache-2.0 | 승인 모드 + 샌드박스 | OpenAI 모델 중심. Octomind는 감독 모델·학습·탭 생태계를 추가 |
| OpenCode | TypeScript 기반 터미널 에이전트 | MIT | 권한 설정 | 벤치마크에서 같은 모델로 비교된 상대. 생태계·UI가 성숙한 편 |
| Aider | Python CLI | Apache-2.0 | git 커밋 단위로 되돌리기 | 페어 프로그래밍형. 데몬·ACP·워크플로 같은 런타임 기능은 없음 |
| goose (Block) | Rust 에이전트, MCP 확장 | Apache-2.0 | 권한 모드 | MCP 네이티브라는 점이 비슷. Octomind는 결정적 가드레일·완료 게이트를 전면에 둠 |
| mini-swe-agent | Python, 최소 루프 | MIT | 사실상 없음(연구용) | 정반대 철학: 하네스를 최소화. Octomind는 하네스에 기능을 최대한 몰아넣음 |
13. 도입 전 평가 체크리스트
| 질문 | 확인 방법 | 판단 기준 |
|---|---|---|
| 내 레포에서 정말 더 잘 푸나? | octobench 재현 가이드로 사내 병합 PR 10~20개를 과제화 | 해결률·비용·시간을 기존 도구와 같은 모델로 비교 |
| 가드레일이 실제로 매칭되나? | 문서의 진단 hook(on = "any")으로 capability 이름 확인 |
막으려던 도구가 주인 capability를 갖는지 |
| 정책 파일이 깨지면? | CI에서 guardrails.toml TOML 파싱 검사 추가 | 깨진 파일 = 규칙 없음이므로 사전 차단 필수 |
| 감독 모델 비용은? | /info, 세션 로그로 Main 대비 Supervisor 토큰 비율 측정 |
게이트·축약으로 아끼는 토큰 > 감독 호출 비용인지 |
| 지출 상한 | max_request_spending_threshold, max_session_spending_threshold 설정(기본 0 = 무제한) |
비대화형 실행에서 상한 초과 시 중단되는지 |
| 쓰기 범위 | --sandbox(Landlock/Seatbelt)로 실행 |
셸·MCP 서버·서브 에이전트까지 작업 디렉터리 밖 쓰기 차단 여부 |
| 업그레이드 부담 | CHANGELOG의 Breaking Changes 추적 | 마이너마다 깨지는 변경이 있으니 버전 고정 + 스테이징 검증 |
14. 한계와 주의할 점
| 항목 | 내용 | 대응 |
|---|---|---|
| 텔레메트리 기본 켜짐 | 명령·도구·모델 사용, 타이밍, 토큰 수, 에러 종류를 익명 수집(코드·프롬프트·경로·인자는 안 보낸다고 명시) | DO_NOT_TRACK=1 또는 telemetry = false |
| 커밋 트레일러 | 기본 commit_attribution이 에이전트가 쓴 커밋에 Co-Authored-By: Octomind 추가 |
사내 규칙에 맞춰 ""로 끄거나 유지 |
| 기본 모델이 유료 허브 | main·supervisor·compression 모두 octohub:auto |
BYOK면 세 테이블 모두 교체 |
| 세션 공유 기능 | /share로 세션을 octomind.run에 게시 가능 |
민감 레포에서는 사용 금지 정책 |
| 정책 파일 가용성 우선 | 파싱 실패 시 규칙 없이 진행 | CI 사전 검사, 중요 경로는 샌드박스와 함께 사용 |
| 버스 팩터 | 최근 30일 커밋 372개 중 314개가 한 사람 | 장기 의존 시 포크 가능성(Apache-2.0)까지 고려 |
| 빠른 파괴적 변경 | 0.70~0.72 연속으로 Breaking Changes | 버전 고정, 업그레이드 시 config --validate |
| 의존 도구 자동 설치 | 스페셜리스트 첫 실행 때 octofs 같은 바이너리 설치·자격 증명 요청 가능 | 컨테이너나 전용 사용자에서 처음 실행 |
| 벤치마크 신뢰도 | 벤더 자체 측정, 25개 과제, 7월 결과 | 사내 과제로 재측정 |
15. 라이선스와 결론
본체와 기본 탭 모두 Apache-2.0이라 사내 개조나 재배포에 부담이 적고, 특허 조항도 포함돼 있습니다. 다만 기본 모델 경로인 Octomind Cloud(octohub:auto)는 크레딧을 사서 쓰는 별도 유료 서비스이니, 라이선스와 별개로 데이터 흐름을 따져 봐야 합니다.
정리하면, Octomind는 “에이전트를 사람이 지켜보는 채팅창에서 꺼내 무인 파이프라인에 넣으려면 무엇이 필요한가”에 대한 꽤 완성도 높은 답안입니다. 승인 팝업을 선언형 정책으로 바꾸고, 자기 보고를 믿지 않는 게이트를 두고, 히스토리를 고쳐 쓰지 않는 압축으로 캐시를 지킵니다. 실무자 입장에서 권하는 순서는 이렇습니다. ① 릴리스 바이너리를 해시로 검증하고 텔레메트리를 끈 뒤 시작합니다. ② --sandbox와 guard 몇 줄(rm -rf, git push 조건부)부터 걸어 봅니다. ③ 내 레포 과제로 기존 도구와 같은 모델을 놓고 비교합니다. ④ 마이너 버전마다 깨지는 변경이 있으니 버전을 고정합니다. 한 사람에게 쏠린 개발 구조와 벤더 자체 벤치마크라는 한계를 감안해도, CI에서 돌릴 에이전트 하네스를 찾는 팀이라면 이번 주에 한 번 시험해 볼 가치가 충분합니다.