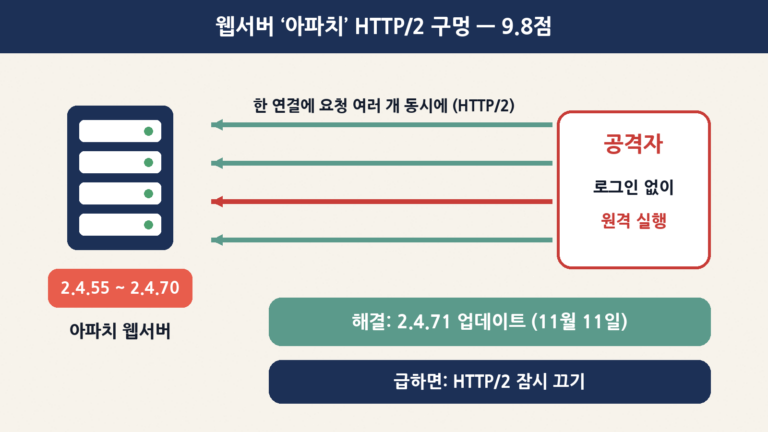
로그인 없이 웹서버를 통째로? 아파치 HTTP/2 ‘9.8점’ 구멍 CVE-2026-119618로 본 2.4.55~2.4.70 해당 조건과 ‘두 직원 한 메모지’ 레이스 컨디션 원리, 내 서버 3단계 확인·2.4.71 업데이트·HTTP/2 임시 끄기까지 초보도 쉽게
아파치 웹서버 2.4.71이 HTTP/2 모듈의 치명적 원격 코드 실행 취약점 CVE-2026-119618(레드햇 CVSS 9.8)을 고쳤습니다. 2.4.55~2.4.70에서 HTTP/2를 켠 서버가 대상. 원리, 3단계 확인법, 배포판별 상황, 업데이트·HTTP/2…