안녕하세요. 모릭월드입니다.
요즘 뉴스에 신한·KB·하나 같은 은행 해킹 이야기가 자주 보이죠. 그런데 오늘(2026년 10월 4일) 포인트는 조금 다릅니다. 과기정통부가 비상 대응에 나섰고, 산하 한국인터넷진흥원(KISA)이 금융권만이 아니라 민간기업을 향해 「최근 사이버공격 대비 기업 보안강화 권고」를 올렸어요. 침해 모니터링 단계도 관심 → 주의로 한 단계 올렸습니다.
쉽게 말하면, “은행만의 문제가 아니다 — 회사 서버·관리자 페이지·우리 계정에도 지금 점검할 게 있다”는 신호예요. 오늘은 어려운 보안 용어 대신, 초보가 당장 손댈 수 있는 체크리스트로 풀어볼게요.
한 줄 요약: ‘옆문’이 열리면, 민간도 같이 잠가야 한다
최근 공격은 핵심 뱅킹 앱만 때리기보다, 직원·지원 시스템처럼 옆문(사이드도어)에 가까운 경로를 노리는 경우가 많다고 알려졌습니다. 대형 은행 이야기에서 시작해 저축은행·캐피탈 등 2금융까지 번지면서, 과기정통부·KISA는 민간기업으로의 확산을 막겠다는 쪽에 힘을 싣고 있어요.
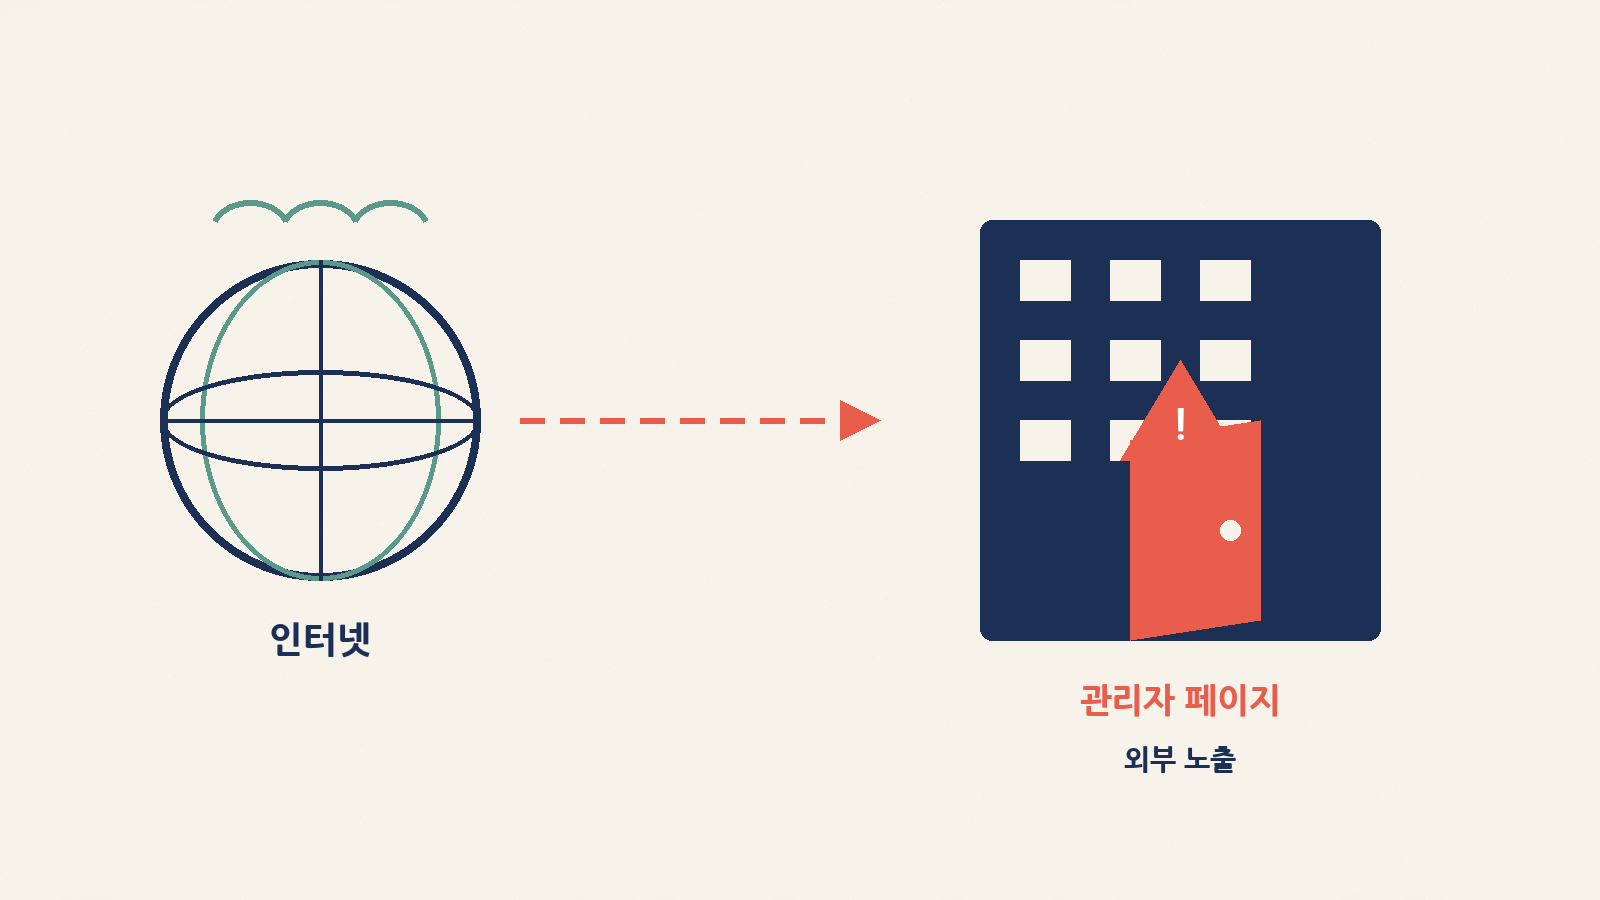
비유하면, 큰 백화점 금고만 지키는 게 아니라 직원용 뒷문·창고 키도 같이 점검하라는 공지에 가깝습니다. 우리 회사 웹 관리자 페이지가 인터넷에 그냥 열려 있다면, 그게 바로 “열려 있는 뒷문”일 수 있어요.
관심에서 주의로 — 무슨 뜻인가요?
KISA가 모니터링을 관심 → 주의로 올렸다는 건, “평소보다 한 단계 더 경계하라”는 공식 신호입니다. 초보 감각으로는 이렇게 읽으면 됩니다.
| 단계 | 초보 감각 | 지금 할 일 |
|---|---|---|
| 관심 | 평소처럼 지켜보는 단계 | 기본 패치·계정 관리 유지 |
| 주의 ← 현재 | “지금이 점검 타이밍” 신호 | 노출 자산·MFA·관리자 접근부터 우선 점검 |
공포 마케팅이 아니라, 우선순위 점검 알림으로 받아들이면 덜 막막합니다.
KISA가 말한 5가지 — 초보 번역
권고의 핵심은 다섯 갈래입니다. 표로 보면 “회사에서 누가 / 내가 무엇을”이 한눈에 들어와요.
| KISA 수칙 | 초보가 할 수 있는 일 |
|---|---|
| 1. 외부 노출 자산·취약점 | 인터넷에 열린 관리자 페이지·미사용 서비스가 있는지 IT에 물어보기 |
| 2. 웹·API 취약점·권한 | “로그인만 하면 다 OK”가 아닌지, 개발·보안팀에 점검 요청 |
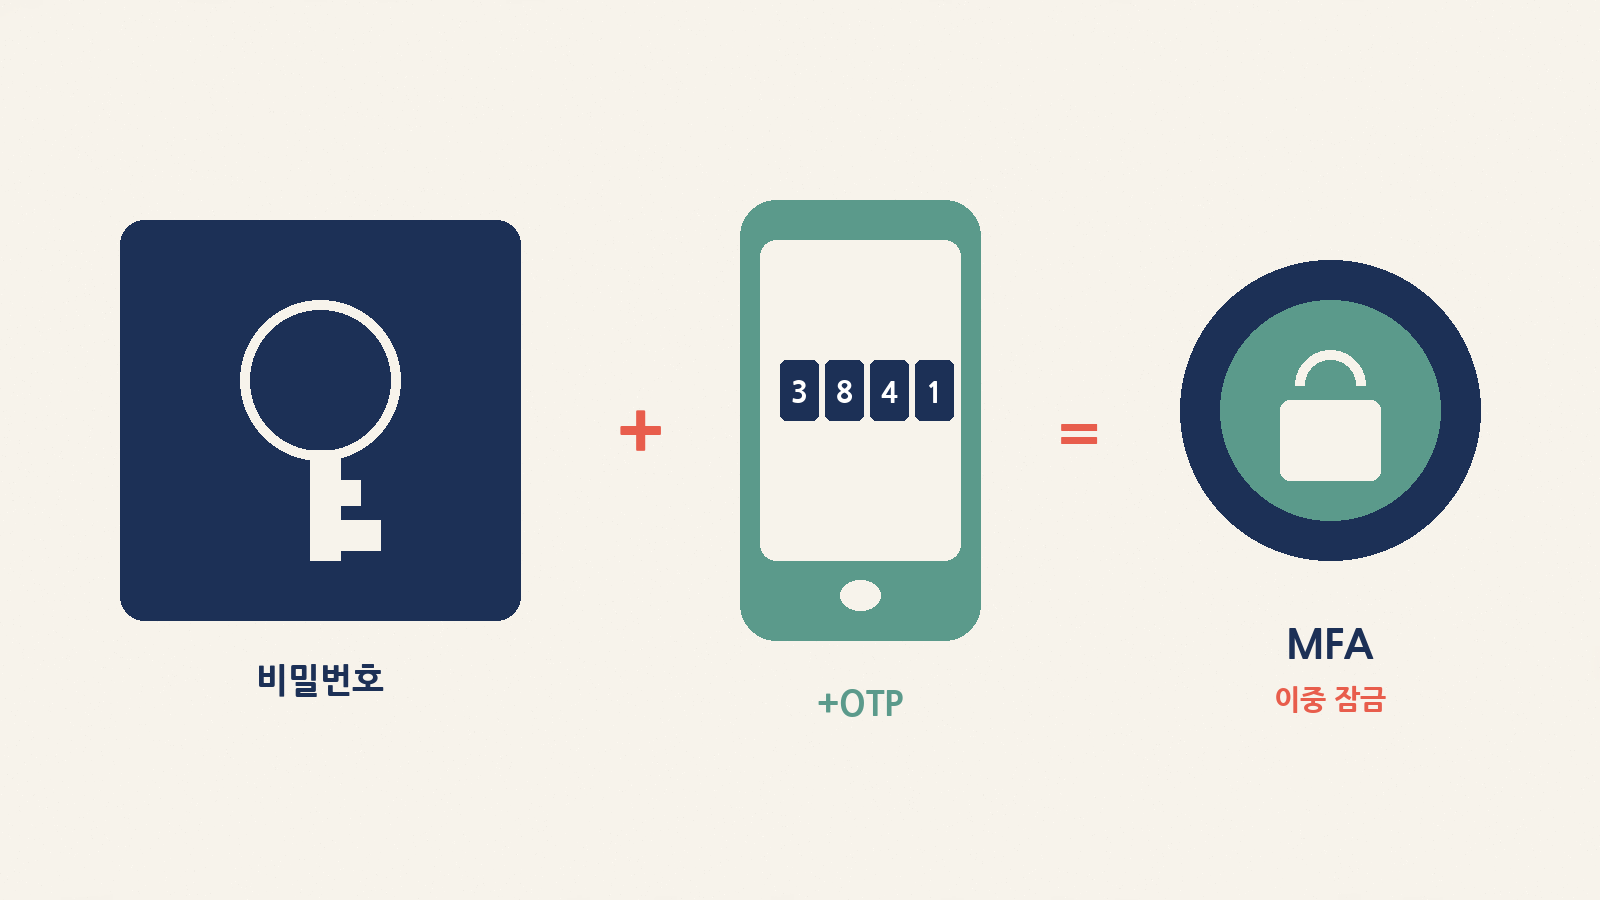
| 3. 계정·인증정보 보호 | MFA(다중인증) 켜기, 비밀번호·API키 공유 금지 |
| 4. 서버 침해 후 확산 방지 | 한 대 뚫려도 전 사내망이 안 열리게 — 불필요 내부 연결 줄이기 |
| 5. 유출 탐지·모니터링 | 이상 로그인·대량 다운로드 알림이 켜져 있는지 확인 |
당장 손대면 좋은 3가지 (초보 버전)
KISA가 특히 구체적으로 짚은 실천 항목을, 일상 감각으로 옮겨 볼게요.
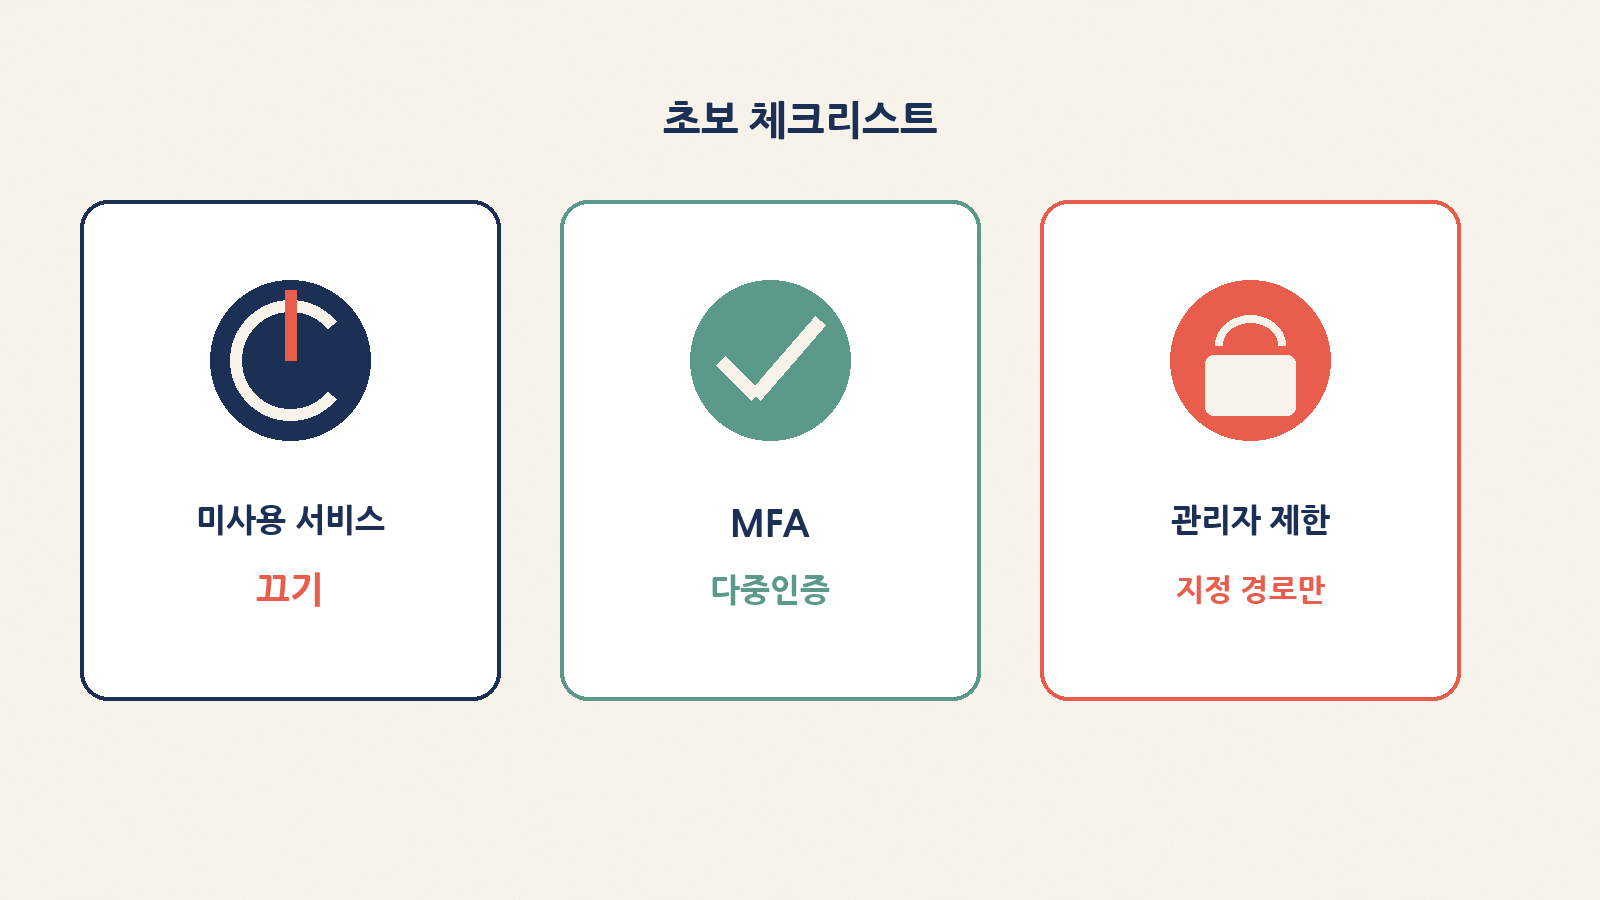
- 미사용 서비스 끄기 — 예전에 쓰던 테스트 서버, 오래된 원격접속이 인터넷에 그대로면 “열쇠 꽂힌 빈집”과 같아요. 안 쓰면 끕니다.
- 관리자 페이지·DB·관리용 접속 제한 — 회사
/admin같은 주소가 전 세계에 열려 있으면 위험합니다. 필요한 사람 + 지정된 경로만 들어가게 막는 게 권고의 핵심이에요. - MFA(다중인증) 적용 — 비밀번호만으로는 부족합니다. 관리자·원격접속 계정에는 비밀번호 + 휴대폰 OTP처럼 한 겹 더 두는 게 좋아요. 개인 메일·클라우드도 지금이 켤 타이밍입니다.
일상 예시 하나: 중소기업 내부용 관리 화면이 “편의상” 인터넷에 열려 있고, 비밀번호만 쓰인다면 — 그게 바로 KISA가 말하는 노출 자산 + 계정 보호 점검 대상입니다. 은행 뉴스를 남의 일로 넘기지 말고, “우리 뒷문도 열려 있나?”를 한 번 물어보면 충분해요.
MFA, 켜면 뭐가 달라지나요?
| 상황 | 비밀번호만 | MFA 켠 경우 |
|---|---|---|
| 비밀번호 유출 | 바로 로그인 가능 | 휴대폰·OTP 없으면 멈춤 |
| 원격·관리자 계정 | 탈취 시 피해 큼 | KISA가 특히 권고하는 지점 |
| 초보 실천 | 같은 비번 재사용 위험 | 메일·클라우드·사내 VPN부터 켜기 |
독자가 가져가면 좋은 포인트 3가지
- 오늘은 ‘은행 재탕’이 아니라 ‘민간 권고’입니다. — KISA가 민간기업에 보안강화 공지를 올렸고, 단계는 주의예요.
- 체크리스트는 다섯 갈래, 우선은 노출·권한·MFA입니다. — 관리자 페이지가 열려 있는지, MFA가 꺼져 있는지부터.
- 개인도 할 일이 있습니다. — 회사 IT에 물어보는 것과 동시에, 내 메일·클라우드 MFA를 켜는 게 가장 빠른 한 수예요.
마무리: 뉴스 보고 ‘우리 뒷문’만 점검해도 충분
금융권 해킹 속보가 무섭게 느껴질 때, 초보에게 필요한 건 전문가가 되는 게 아니라 열려 있는 문 세 개를 확인하는 일입니다. 미사용 서비스, 인터넷에 노출된 관리자 화면, MFA 없는 관리·원격 계정 — 이 세 가지만 오늘 체크해도 KISA 권고의 핵심에 닿아 있어요. 의심되면 시스템을 네트워크에서 분리하고 로그를 남긴 뒤 KISA(보호나라)에 신고하라는 안내도 함께였습니다.
모릭월드와 함께, 일상 IT 뉴스를 조금 더 쉽게 읽어 봐요.