한 줄 요약: 테크랩스 미러(Techlabs Mirror)는 Ubuntu·Debian·Kali·Rocky·AlmaLinux·Alpine·Arch·Proxmox·OPNsense 등 17개 저장소를 국내 10Gbps 네트워크로 제공하는 무료 공개 오픈소스 미러입니다. Ubuntu Launchpad에 Official 상태로 등록돼 있고, Arch·Kali·Alpine·OPNsense의 공식 미러 목록에서도 확인됩니다. 이 글은 “미러가 왜 필요한가”부터 “왜 테크랩스 미러인가”, 그리고 배포판별 설정 방법까지 한 번에 정리합니다.
덧붙여 투명하게 밝혀 두면, 테크랩스 미러는 이 블로그를 운영하는 제가(Eric Kim) 직접 운영하는 서비스입니다. 그래서 더더욱 확인 가능한 사실만 적고, 직접 검증할 수 있는 링크를 함께 남기겠습니다. 2025년 4월에 썼던 첫 소개 글 이후 저장소도, 운영 방식도 많이 달라져서 2026년 10월 기준으로 새로 정리했습니다.
1. 미러란 무엇이고, 왜 ‘국내’ 미러가 중요할까
리눅스에서 apt update, dnf upgrade, pacman -Syu, apk add를 실행하면 패키지 관리자는 어딘가의 저장소 서버에서 패키지 목록과 파일을 내려받습니다. 미러(mirror)는 이 공식 원본 저장소를 그대로 복제해 두고, 사용자와 더 가까운 곳에서 같은 파일을 나눠 주는 서버입니다. 패키지에는 배포판의 서명이 붙어 있어서, 미러에서 받더라도 패키지 관리자가 원본 키로 서명을 검증합니다. 즉 미러는 내용은 원본과 같고 거리만 가까운 배달 거점이라고 생각하면 됩니다.
기본 설정이 해외 서버를 가리키고 있으면, 매번 국제 구간을 왕복해야 합니다. 평소에는 체감이 크지 않아도 다음 같은 상황에서는 차이가 쌓입니다.
- 지연 시간(latency): 작은 메타데이터 파일을 여러 번 주고받는
apt update,dnf makecache는 왕복 시간이 길수록 느려집니다. - 국제 구간 혼잡: 저녁 시간대나 대형 릴리스 직후에는 해외 회선이 붐비면서 속도 편차가 커지기 쉽습니다.
- 대용량 ISO: 수 GB짜리 설치 이미지는 경로가 짧을수록 다운로드가 안정적입니다.
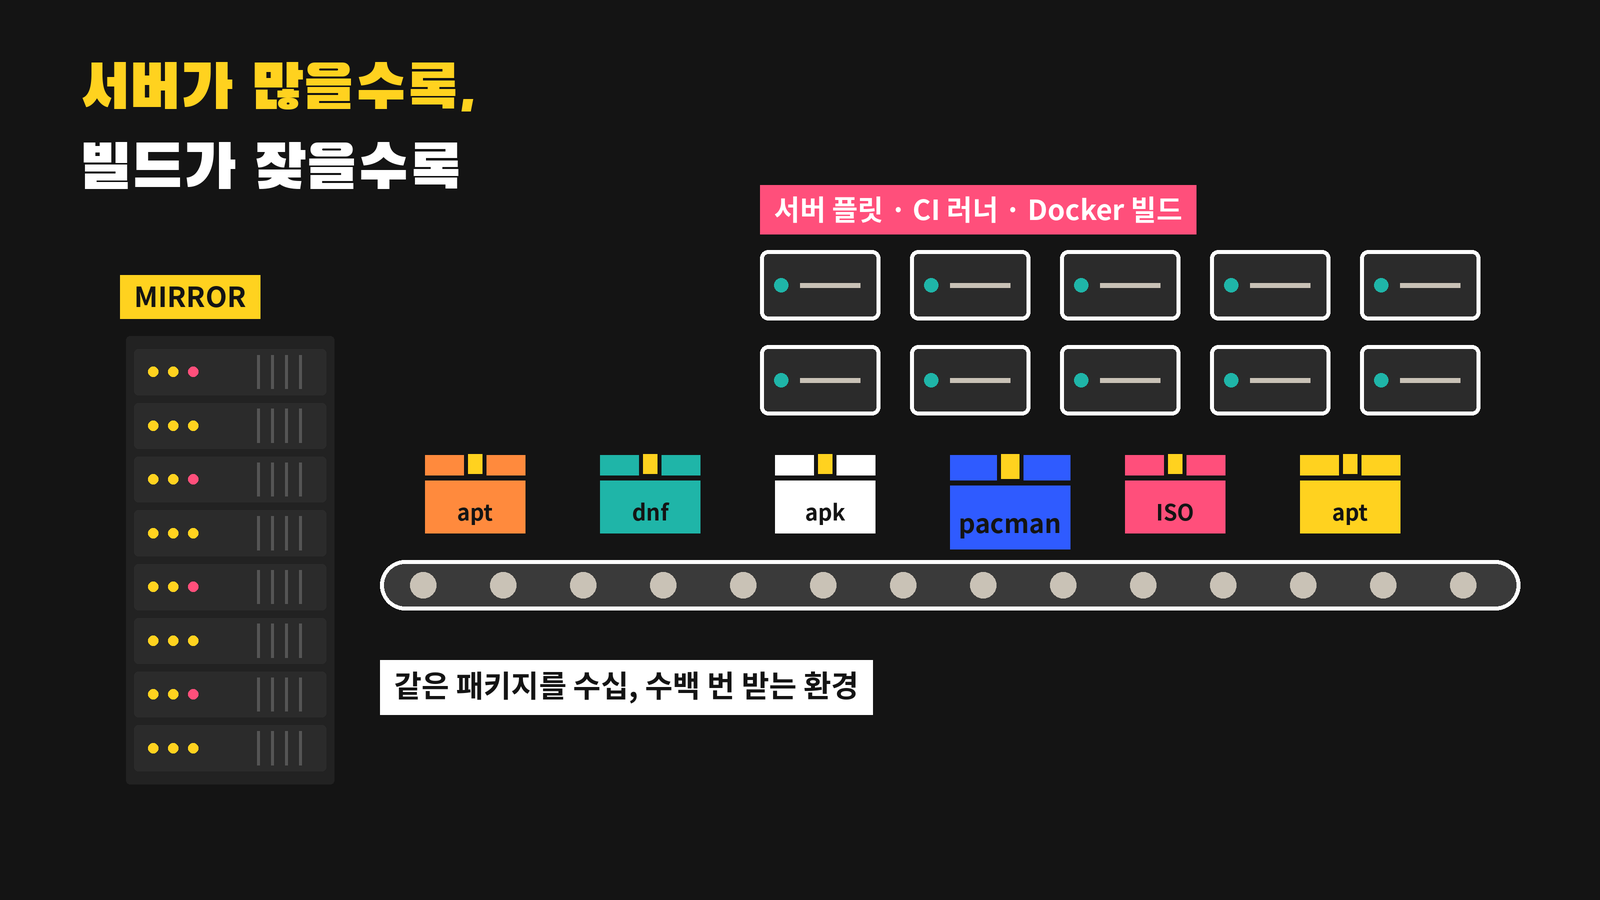
- CI/CD와 Docker 빌드: 빌드할 때마다 같은 패키지를 반복해서 받으므로, 저장소 응답 속도가 곧 파이프라인 시간입니다.
- 서버 플릿: 수십, 수백 대가 동시에 업데이트하면 저장소 품질이 운영 시간과 직결됩니다.
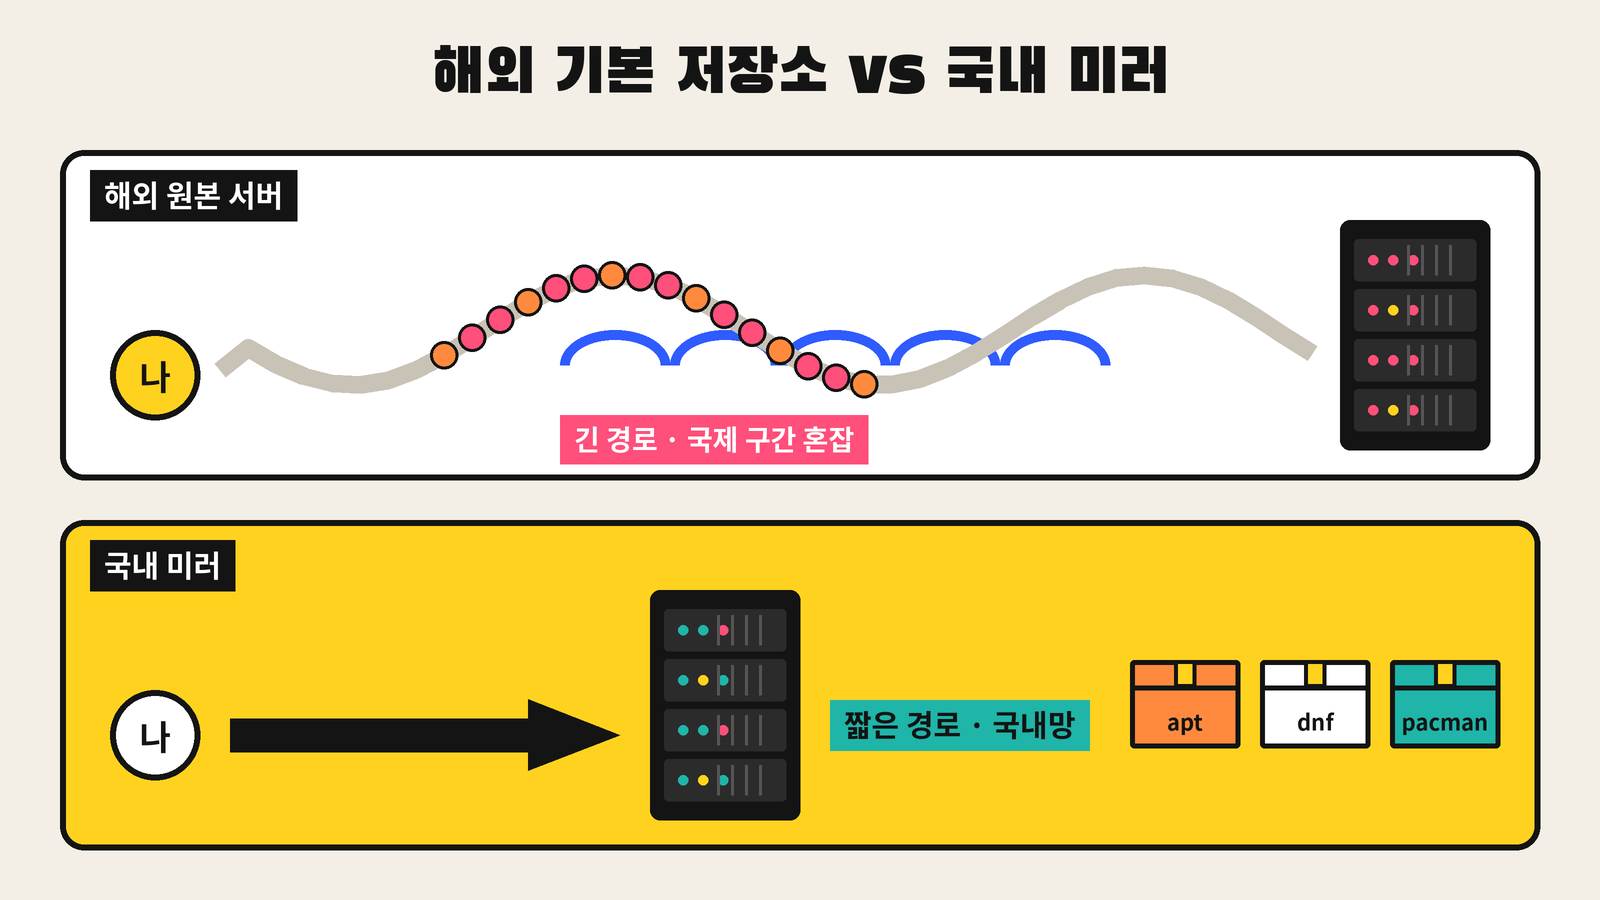
| 구분 | 해외 기본 저장소 | 국내 미러(테크랩스 미러) |
|---|---|---|
| 네트워크 경로 | 국제 구간 경유, 경로가 김 | 국내 10Gbps 네트워크에서 응답 |
| 혼잡 영향 | 국제 회선 상황에 따라 속도 편차 | 국제 구간 의존도가 낮음 |
| 메타데이터 갱신 | 왕복 지연이 누적 | 왕복 지연이 짧아 반복 갱신에 유리 |
| 대용량 ISO | 장시간 다운로드 시 끊김 위험 | HTTP·HTTPS·rsync로 받기 쉬움 |
| 패키지 무결성 | 배포판 서명으로 검증 | 동일하게 배포판 서명으로 검증 |
| 최신성 | 원본 그 자체 | 저장소별 자동 동기화, 상태 페이지에서 확인 |
2. 테크랩스 미러가 제공하는 저장소
mirror.techlabs.co.kr 첫 화면에 정리된 저장소는 총 17개입니다. 패키지 저장소뿐 아니라 설치 ISO, 보안 업데이트, ARM 같은 비 x86 아키텍처용 포트 저장소까지 함께 있습니다. 10월 7일 기준 공개 상태 JSON에 표시된 저장소 용량을 합치면 30TB가 넘습니다.
| 배포판 | 경로 | 내용 |
|---|---|---|
| Ubuntu | /ubuntu/, /ubuntu-ports/, /ubuntu-releases/ |
패키지(amd64), ARM 등 포트 패키지, 설치 ISO(22.04·24.04·26.04 등) |
| Debian | /debian/, /debian-security/, /debian-cd/ |
패키지, 보안 업데이트, 설치 이미지 |
| Kali Linux | /kali/, /kali-images/ |
kali-rolling 패키지, 설치·가상 머신 이미지 |
| Alpine Linux | /alpine/ |
안정 버전(v3.x, latest-stable)과 edge |
| Arch Linux | /archlinux/ |
core·extra·multilib 등 롤링 저장소와 ISO |
| Rocky Linux | /rocky/, /rocky-sigs/ |
Rocky 8·9·10 패키지·ISO, SIG 저장소 |
| AlmaLinux | /almalinux/, /almalinux-kitten/ |
AlmaLinux 8·9·10, Kitten |
| Proxmox | /proxmox/debian/, /proxmox/iso/ |
PVE·PBS·PMG·Ceph 저장소, 설치 ISO |
| OPNsense | /opnsense/ |
방화벽 릴리스 이미지 |
특히 Kali, Proxmox, OPNsense처럼 국내에 미러가 많지 않은 저장소를 한곳에서 받을 수 있다는 점이 실무에서 꽤 편합니다. 보안 실습용 Kali VM, 홈랩·사내 가상화용 Proxmox, 방화벽용 OPNsense를 같은 미러 하나로 관리할 수 있으니까요. ISO가 필요하다면 ISO 다운로드 안내 페이지에서 배포판별 디렉터리로 바로 이동할 수 있습니다.
3. 테크랩스 미러의 강점
10Gbps 국내 네트워크
Ubuntu Launchpad, Alpine 공식 미러 목록 모두 테크랩스 미러의 대역폭을 10 Gbps로 표기하고 있습니다. 위치는 한국(Alpine 목록 기준 Seoul, South Korea)입니다. 여러 서버가 동시에 업데이트하거나 대용량 ISO를 받을 때 여유가 있다는 뜻입니다.
공식 미러 목록에 직접 확인되는 등록 현황
“공식 미러”라는 말은 각 프로젝트의 미러 목록에서 직접 확인할 수 있어야 의미가 있습니다. 2026년 10월 7일에 확인한 내용은 다음과 같습니다.
| 프로젝트 | 확인한 내용 | 확인 위치 |
|---|---|---|
| Ubuntu | Status: Official, Speed: 10 Gbps, Country: Korea, Republic of. 2025-03-14 등록, 마지막 검증 2026-10-03. 26.04·24.04·22.04 등 ‘Up to date’ | Launchpad 미러 페이지 |
| Arch Linux | Tier 2, HTTP·HTTPS, IPv4·IPv6 지원, ISO 제공, 동기화 완료율 100% | Arch 미러 상세 |
| Kali Linux | 미러 리포트에서 동기화 상태 ‘current’ 확인 | Kali mirror report |
| Alpine Linux | Seoul, South Korea, 10 Gbps, HTTP·HTTPS | Alpine 미러 목록 |
| OPNsense | 공식 다운로드 페이지 Korea 목록에 ‘Techlabs, ROKFOSS PROJECT’ | OPNsense 다운로드 |
HTTP·HTTPS·rsync 모두 지원
브라우저나 패키지 관리자는 https://mirror.techlabs.co.kr/[저장소]/를, 자체 미러나 대량 동기화가 필요하면 전용 호스트 rsync://rsync.techlabs.co.kr/[저장소]/를 사용합니다. 회원가입 없이 무료로 쓸 수 있습니다.
투명한 동기화와 공개 운영 상태
정기 예약 저장소는 현재 2시간마다 동기화하고, Rocky·Proxmox는 상시 릴레이, Kali 패키지는 공식 서버의 SSH 알림(push)으로 동기화합니다. 운영 상태 페이지에서는 저장소별 최근 성공 시각(KST)과 전송 방식, 일정을 볼 수 있고, Ubuntu는 별도로 InRelease 서명과 인덱스·표본 패키지의 SHA-256을 주기적으로 점검한 결과를 공개합니다. “최근 성공 시각”이 곧 원본과 일치한다는 뜻은 아니라는 점까지 페이지에 명시해 두었습니다.
ROKFOSS 커뮤니티 참여
테크랩스는 국내 비영리 오픈소스 미러 프로젝트인 ROKFOSS에 2025년 3월부터 참여하고 있습니다. ROKFOSS는 http.krfoss.org 주소 하나로 요청을 받아 GeoIP 기반으로 가까운 참여 미러에 트래픽을 나눠 주는 분산 미러를 운영하는데, ROKFOSS 공지에 따르면 테크랩스는 프로젝트 내 10Gbps 미러로서 분산 미러의 보조 서버 역할도 맡고 있습니다. 개별 미러 하나가 아니라 국내 미러 생태계와 함께 움직인다는 점도 장점입니다.
쉬운 설정 가이드
사용 안내와 Ubuntu 미러 설정 페이지에서 Ubuntu 버전(22.04·24.04·26.04)과 아키텍처(amd64·arm64)를 고르면 맞는 설정 예시를 바로 복사할 수 있습니다. 백업, 확인 명령, 장애 시 공식 원본으로 되돌리는 방법까지 함께 안내합니다.
4. 그래서, 왜 테크랩스 미러를 써야 할까
국내에도 좋은 미러는 여럿 있습니다. 그럼에도 테크랩스 미러를 권하는 이유를 정리하면 이렇습니다.
- 하나의 주소로 인프라 전체를 커버합니다. Ubuntu·Debian 서버, Rocky·Alma 기반 업무 서버, Alpine 컨테이너, Arch 개발 PC, Kali 실습 VM, Proxmox 하이퍼바이저, OPNsense 방화벽까지 같은 미러 하나로 맞출 수 있습니다. 방화벽 허용 목록이나 사내 프록시 설정도 그만큼 단순해집니다.
- ‘공식’을 직접 확인할 수 있습니다. Launchpad Official 상태와 각 프로젝트 미러 목록 등재를 누구나 링크로 검증할 수 있습니다. 출처를 따져 보는 운영자에게는 이 투명성이 중요합니다.
- 국내에 드문 저장소가 있습니다. Kali, Proxmox(PVE·PBS·Ceph), OPNsense를 국내 10Gbps 경로로 받을 수 있는 곳은 많지 않습니다.
- 반복 다운로드가 많은 환경일수록 이득이 큽니다. CI 러너, Docker 이미지 빌드, 대량 프로비저닝처럼 같은 패키지를 계속 받는 환경에서는 저장소가 가까울수록 대기 시간이 줄어듭니다.
- 상태가 공개되어 있습니다. 업데이트가 이상하면 추측하지 않고 상태 페이지에서 저장소별 동기화 기록부터 확인할 수 있습니다. 문제가 계속되면 운영자 메일(erickim@techlabs.co.kr)로 바로 알릴 수 있습니다.
- 무료이고 가입이 없습니다. 개인 홈랩부터 회사 서버까지 부담 없이 시작할 수 있습니다.
5. 배포판별 설정 방법
아래 경로는 모두 미러에서 실제 존재를 확인한 경로입니다. 설정을 바꾸기 전에 기존 파일을 백업하고, 다른 배포판이나 다른 릴리스의 저장소를 섞지 마세요.
| 배포판 | 설정 파일 | 미러 주소 | 적용 명령 |
|---|---|---|---|
| Ubuntu 24.04 이상 | /etc/apt/sources.list.d/ubuntu.sources |
https://mirror.techlabs.co.kr/ubuntu/ |
sudo apt update |
| Ubuntu 22.04 (기존 형식) | /etc/apt/sources.list |
https://mirror.techlabs.co.kr/ubuntu |
sudo apt update |
| Ubuntu ARM(arm64) | 위와 동일 | https://mirror.techlabs.co.kr/ubuntu-ports/ |
sudo apt update |
| Debian 13 | /etc/apt/sources.list.d/debian.sources |
https://mirror.techlabs.co.kr/debian |
sudo apt update |
| Kali | /etc/apt/sources.list |
https://mirror.techlabs.co.kr/kali |
sudo apt update |
| Rocky 9·10 | /etc/yum.repos.d/rocky*.repo |
https://mirror.techlabs.co.kr/rocky |
sudo dnf makecache |
| AlmaLinux 9·10 | /etc/yum.repos.d/almalinux*.repo |
https://mirror.techlabs.co.kr/almalinux |
sudo dnf makecache |
| Alpine | /etc/apk/repositories |
https://mirror.techlabs.co.kr/alpine |
apk update |
| Arch | /etc/pacman.d/mirrorlist |
https://mirror.techlabs.co.kr/archlinux/$repo/os/$arch |
sudo pacman -Syy |
| Proxmox VE 9 | /etc/apt/sources.list.d/proxmox.sources |
https://mirror.techlabs.co.kr/proxmox/debian/pve |
apt update |
Ubuntu 24.04 LTS (deb822, ubuntu.sources)
24.04부터는 /etc/apt/sources.list.d/ubuntu.sources(deb822 형식)가 기본입니다. 사이트 가이드와 같은 방식으로, 일반 패키지는 미러에서 받고 보안 업데이트는 공식 보안 서버를 그대로 사용하는 예시입니다. 26.04(resolute)라면 noble을 resolute로 바꾸면 됩니다.
sudo cp -a /etc/apt/sources.list.d /etc/apt/sources.list.d.backup-$(date +%Y%m%d-%H%M%S)
sudoedit /etc/apt/sources.list.d/ubuntu.sources

Types: deb
URIs: https://mirror.techlabs.co.kr/ubuntu/
Suites: noble noble-updates noble-backports
Components: main restricted universe multiverse
Signed-By: /usr/share/keyrings/ubuntu-archive-keyring.gpg

Types: deb
URIs: http://security.ubuntu.com/ubuntu/
Suites: noble-security
Components: main restricted universe multiverse
Signed-By: /usr/share/keyrings/ubuntu-archive-keyring.gpg
arm64 장비라면 첫 블록의 URI를 https://mirror.techlabs.co.kr/ubuntu-ports/로, 보안 블록을 http://ports.ubuntu.com/ubuntu-ports/로 바꿉니다. 같은 저장소가 sources.list와 ubuntu.sources에 중복 등록되지 않게 주의하세요.
Ubuntu 22.04 이하 (기존 sources.list)
sudo cp /etc/apt/sources.list /etc/apt/sources.list.bak

deb https://mirror.techlabs.co.kr/ubuntu jammy main restricted universe multiverse
deb https://mirror.techlabs.co.kr/ubuntu jammy-updates main restricted universe multiverse
deb https://mirror.techlabs.co.kr/ubuntu jammy-backports main restricted universe multiverse
deb http://security.ubuntu.com/ubuntu jammy-security main restricted universe multiverse
Debian 13 (trixie)
sudoedit /etc/apt/sources.list.d/debian.sources

Types: deb
URIs: https://mirror.techlabs.co.kr/debian
Suites: trixie trixie-updates
Components: main contrib non-free non-free-firmware
Signed-By: /usr/share/keyrings/debian-archive-keyring.gpg

Types: deb
URIs: http://security.debian.org/debian-security
Suites: trixie-security
Components: main contrib non-free non-free-firmware
Signed-By: /usr/share/keyrings/debian-archive-keyring.gpg
Debian 12(bookworm)도 같은 미러에 있으므로 코드명만 바꾸면 됩니다. 테크랩스 미러는 /debian-security/도 제공하지만, 보안 업데이트는 공식 보안 서버를 직접 가리키는 구성이 일반적으로 권장됩니다.
Kali Linux
sudo cp /etc/apt/sources.list /etc/apt/sources.list.bak
echo "deb https://mirror.techlabs.co.kr/kali kali-rolling main contrib non-free non-free-firmware" | sudo tee /etc/apt/sources.list
sudo apt update
Rocky Linux 9·10
미러 목록(mirrorlist) 줄을 주석 처리하고 주석으로 들어 있는 baseurl을 테크랩스 미러로 바꿉니다. -i.bak 옵션으로 원본이 자동 백업됩니다.
sudo sed -i.bak \
  -e 's|^mirrorlist=|#mirrorlist=|g' \
  -e 's|^#\s*baseurl=https\?://dl.rockylinux.org/\$contentdir|baseurl=https://mirror.techlabs.co.kr/rocky|g' \
  /etc/yum.repos.d/rocky*.repo
sudo dnf clean all && sudo dnf makecache
AlmaLinux 9·10
sudo sed -i.bak \
  -e 's|^mirrorlist=|#mirrorlist=|g' \
  -e 's|^#\s*baseurl=https://repo.almalinux.org|baseurl=https://mirror.techlabs.co.kr|g' \
  /etc/yum.repos.d/almalinux*.repo
sudo dnf clean all && sudo dnf makecache
Alpine Linux
설치된 버전에 맞는 경로를 씁니다(현재 미러에는 v3.24까지 있습니다). 안정 버전과 edge를 섞지 마세요.
cat /etc/alpine-release
sed -i 's|https\?://dl-cdn.alpinelinux.org/alpine|https://mirror.techlabs.co.kr/alpine|g' /etc/apk/repositories
cat /etc/apk/repositories
# 예: https://mirror.techlabs.co.kr/alpine/v3.24/main
#     https://mirror.techlabs.co.kr/alpine/v3.24/community
apk update
Arch Linux
sudo cp /etc/pacman.d/mirrorlist /etc/pacman.d/mirrorlist.bak
sudo sed -i '1i Server = https://mirror.techlabs.co.kr/archlinux/$repo/os/$arch' /etc/pacman.d/mirrorlist
sudo pacman -Syy
Proxmox VE 9 (Debian 13 기반)
Proxmox VE는 Debian 기본 저장소와 Proxmox 저장소 두 가지를 씁니다. Debian 부분은 위 Debian 설정을 그대로 적용하고, Proxmox 무구독(no-subscription) 저장소를 아래처럼 지정합니다.
cat > /etc/apt/sources.list.d/proxmox.sources <<'EOF'
Types: deb
URIs: https://mirror.techlabs.co.kr/proxmox/debian/pve
Suites: trixie
Components: pve-no-subscription
Signed-By: /usr/share/keyrings/proxmox-archive-keyring.gpg
EOF
apt update
Ceph를 쓴다면 https://mirror.techlabs.co.kr/proxmox/debian/ceph-squid의 no-subscription 컴포넌트를, Proxmox Backup Server라면 /proxmox/debian/pbs의 pbs-no-subscription을 사용합니다. Proxmox VE 8(bookworm)은 한 줄 형식으로 이렇게 쓸 수 있습니다.
deb https://mirror.techlabs.co.kr/proxmox/debian/pve bookworm pve-no-subscriptionDockerfile에서 빌드 시간 줄이기
공식 ubuntu:24.04 이미지에는 CA 인증서가 기본으로 없어서 HTTPS 저장소를 바로 쓰기 어렵습니다. APT는 서명으로 무결성을 검증하므로, 빌드 단계에서는 HTTP 주소로 바꾸는 방식이 흔히 쓰입니다.
FROM ubuntu:24.04
RUN sed -i 's|http://archive.ubuntu.com/ubuntu|http://mirror.techlabs.co.kr/ubuntu|g' \
      /etc/apt/sources.list.d/ubuntu.sources \
 && apt-get update \
 && apt-get install -y --no-install-recommends curl ca-certificates \
 && rm -rf /var/lib/apt/lists/*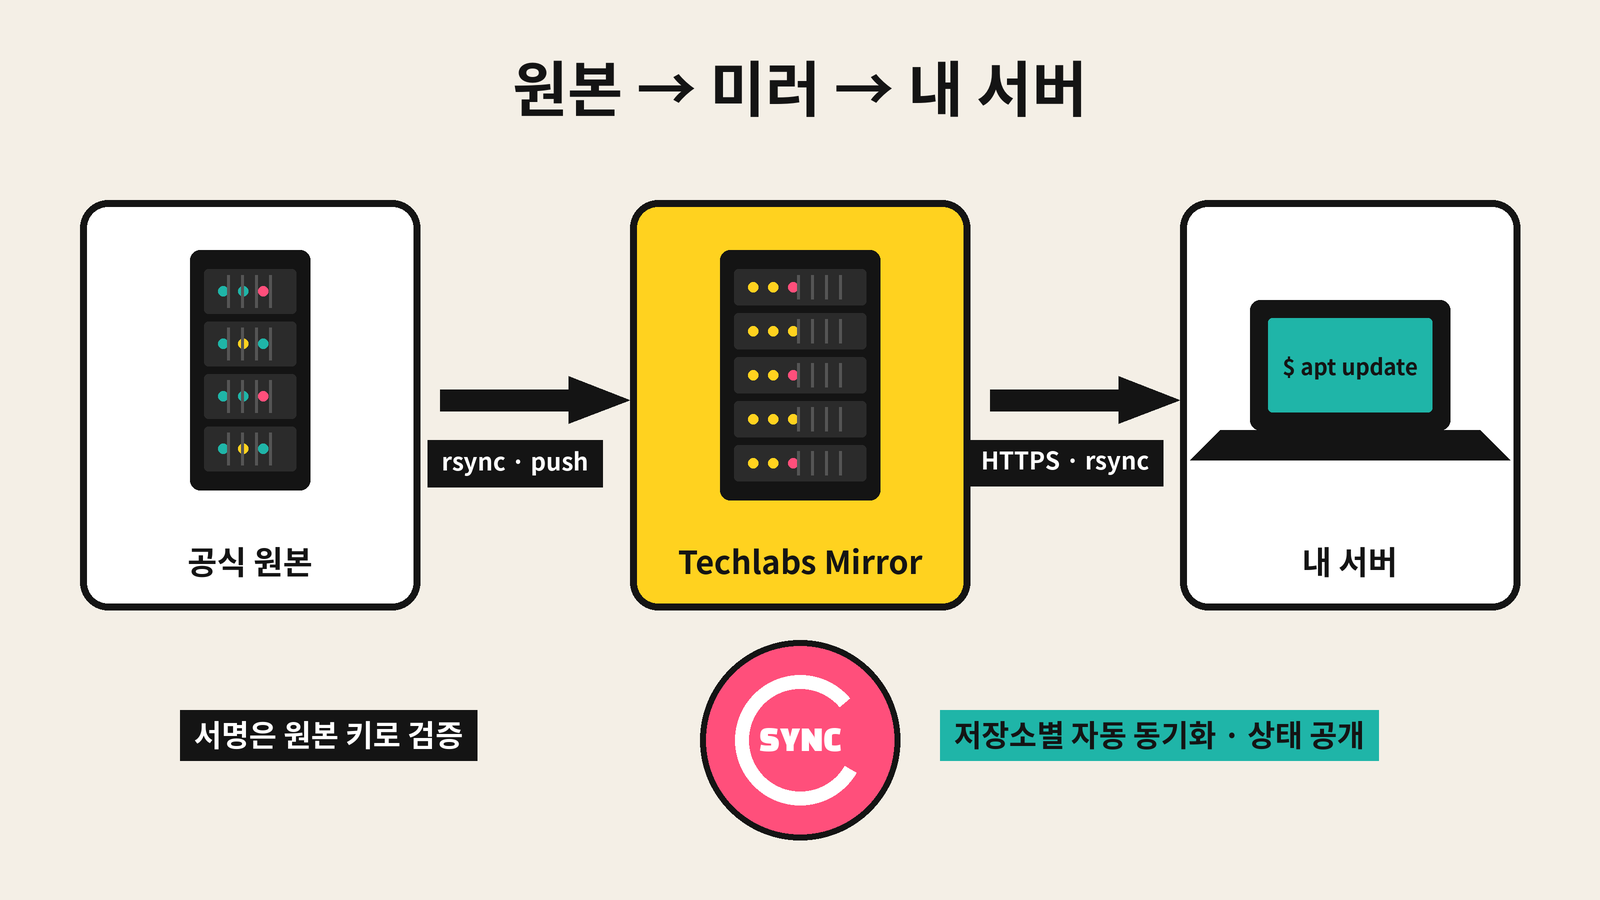
6. 운영하면서 알아두면 좋은 팁
| 상황 | 권장 방법 |
|---|---|
| 보안 업데이트 | Ubuntu는 security.ubuntu.com, Debian은 security.debian.org를 그대로 두는 구성이 일반적인 모범 사례입니다. 사이트 가이드도 같은 방식입니다. |
| 업데이트가 이상할 때 | 먼저 운영 상태에서 해당 저장소의 최근 동기화 시각을 확인합니다. |
| 서명 오류 | 서명 검사를 끄지 말고 시스템 시각, 키링, 미러 상태를 확인합니다. |
| 긴급 장애 대응 | URI를 http://archive.ubuntu.com/ubuntu/(arm64는 http://ports.ubuntu.com/ubuntu-ports/) 등 공식 원본으로 잠시 되돌립니다. |
| ISO 다운로드 후 | 같은 디렉터리의 SHA256SUMS와 서명 파일로 무결성과 출처를 검증합니다. |
| 자체 미러 구축 | rsync --list-only rsync://rsync.techlabs.co.kr/ubuntu/처럼 rsync 전용 호스트를 사용합니다. |
| 문제 신고 | 실패 URL, 발생 시각(KST), 배포판 버전, 오류 메시지를 erickim@techlabs.co.kr로 보내 주세요. 비밀번호나 토큰은 넣지 마세요. |
ISO를 받은 뒤에는 이렇게 확인하면 됩니다.
wget https://mirror.techlabs.co.kr/ubuntu-releases/24.04/SHA256SUMS
wget https://mirror.techlabs.co.kr/ubuntu-releases/24.04/SHA256SUMS.gpg
gpg --keyid-format long --verify SHA256SUMS.gpg SHA256SUMS
sha256sum -c SHA256SUMS --ignore-missing
마무리
미러는 눈에 잘 띄지 않지만, 서버 한 대를 업데이트할 때도, 수백 대를 프로비저닝할 때도, CI가 하루 수십 번 빌드할 때도 매번 쓰이는 기본 인프라입니다. 테크랩스 미러는 10Gbps 국내 네트워크, 확인 가능한 공식 등록, 넓은 배포판 범위, 공개된 동기화 상태를 갖춘 무료 미러입니다. 지금 쓰는 서버의 저장소 주소를 mirror.techlabs.co.kr로 바꿔 보고, 불편한 점이 있으면 언제든 알려 주세요. 피드백은 운영에 바로 반영하겠습니다.