테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.
인터넷 쇼핑을 하거나 은행 사이트에 들어갈 때, 주소창 왼쪽의 작은 자물쇠를 보고 안심한 적 있으시죠? 그 자물쇠는 “이 사이트와 내 컴퓨터 사이의 대화가 암호로 잠겨 있고, 이 사이트가 HTTPS 인증서를 가지고 있다”는 표시예요.
그런데 10월 6일(미국 시간) 구글 크롬 보안팀이 눈길을 끄는 발표를 했습니다. 해커들이 가나(.gh)·시에라리온(.sl)·아메리칸사모아(.as) 세 곳의 국가 도메인을 운영하는 외부 업체를 뚫고, 그 힘으로 구글 도메인 여러 개와 다른 대형 서비스의 HTTPS 인증서를 주인 허락 없이 받아 냈다는 거예요. 겉보기엔 자물쇠까지 멀쩡한 “가짜 신분증”이 만들어질 수 있었던 셈이죠. 오늘은 이 사건을 초보 눈높이로 풀어볼게요.
한 줄로 먼저
- 공격자는 세 나라의 도메인 “주소록 관리소”를 장악해, 그 아래 일부 도메인이 엉뚱한 서버를 가리키도록 바꿨어요.
- 주소를 손에 쥐자 인증기관(CA)의 자동 확인 절차를 통과해, 구글 도메인 등에 대한 무단 HTTPS 인증서를 발급받았습니다.
- 구글은 크롬에서 이 인증서들을 자동 차단했고, 크롬 사용자는 따로 할 일이 없다고 밝혔어요. 다만 “모든 피해 도메인을 찾았다고 장담할 수 없고, 크롬이 아닌 브라우저는 확실히 보호하지 못한다”는 단서를 달았습니다.
먼저 단어부터: 도메인, DNS, 인증서
이번 사건은 낯선 용어가 줄줄이 나와요. 동네 생활에 빗대면 훨씬 쉬워집니다.
| 용어 | 쉬운 뜻 | 일상 비유 |
|---|---|---|
| 도메인 | google.com처럼 사람이 외우기 쉬운 사이트 주소 | 가게 상호명 |
| 국가 도메인(ccTLD) | .kr(한국), .gh(가나)처럼 나라마다 붙는 주소 끝자리 | 나라별 상호 등록소 |
| DNS | 주소를 실제 서버 위치(IP 주소)로 바꿔 알려 주는 안내 체계 | 상호명을 듣고 “○○로 가세요” 알려 주는 안내 데스크 |
| HTTPS 인증서 | “이 주소의 진짜 주인이 맞다”는 디지털 증명서. 자물쇠 표시의 근거 | 가게 앞에 붙은 사업자 등록증 |
| 인증기관(CA) | 인증서를 발급해 주는 회사·기관 | 등록증을 내주는 관공서 창구 |
핵심은 이거예요. 인증기관은 인증서를 내주기 전에 “당신이 이 주소의 주인이 맞나요?”를 확인하는데, 이 확인은 대개 그 주소가 가리키는 곳을 실제로 통제하는지를 자동으로 보는 방식입니다. 그러니 주소 안내 자체(DNS)를 누가 가로채면, 진짜 주인이 아니어도 확인을 통과할 수 있어요.
무슨 일이 있었나: 밝혀진 것과 아직 모르는 것
구글 발표와 보안 매체 보도를 바탕으로, 확인된 사실과 공개되지 않은 부분을 나눠 정리했어요.
| 구분 | 내용 |
|---|---|
| 언제 알았나 | 구글은 발표 “지난주”에 연속된 도메인 탈취를 알게 됐다고 밝힘. 발표는 10월 6일(미국 시간), 한국 시간으로는 6일 밤 |
| 어디가 뚫렸나 | .gh(가나), .sl(시에라리온), .as(아메리칸사모아) 국가 도메인을 운영하는 제3자 업체. 구글 자체 시스템이 해킹된 것은 아님 |
| 무엇을 바꿨나 | 해당 도메인 아래 일부 사이트의 권한 있는 DNS 기록(그 주소의 공식 안내 정보)을 공격자가 바꿈 |
| 무엇을 얻었나 | 구글 도메인 여러 개와 “여러 글로벌 대형 브랜드·널리 쓰이는 온라인 서비스”의 무단 HTTPS 인증서 |
| 인증기관 책임은? | 구글은 “인증기관이 잘못했다고 볼 이유는 없다”고 밝힘. 정해진 절차대로 확인했는데 주소 자체가 넘어가 있었던 것 |
| 아직 모르는 것 | 어떻게 뚫렸는지, 누가 했는지, 언제 시작됐는지, 인증서가 몇 장인지, 피해 도메인·기업 이름은 공개되지 않았음. 무단 인증서가 실제로 이용자 정보를 가로채는 데 쓰였는지도 발표에서 확인되지 않음 |
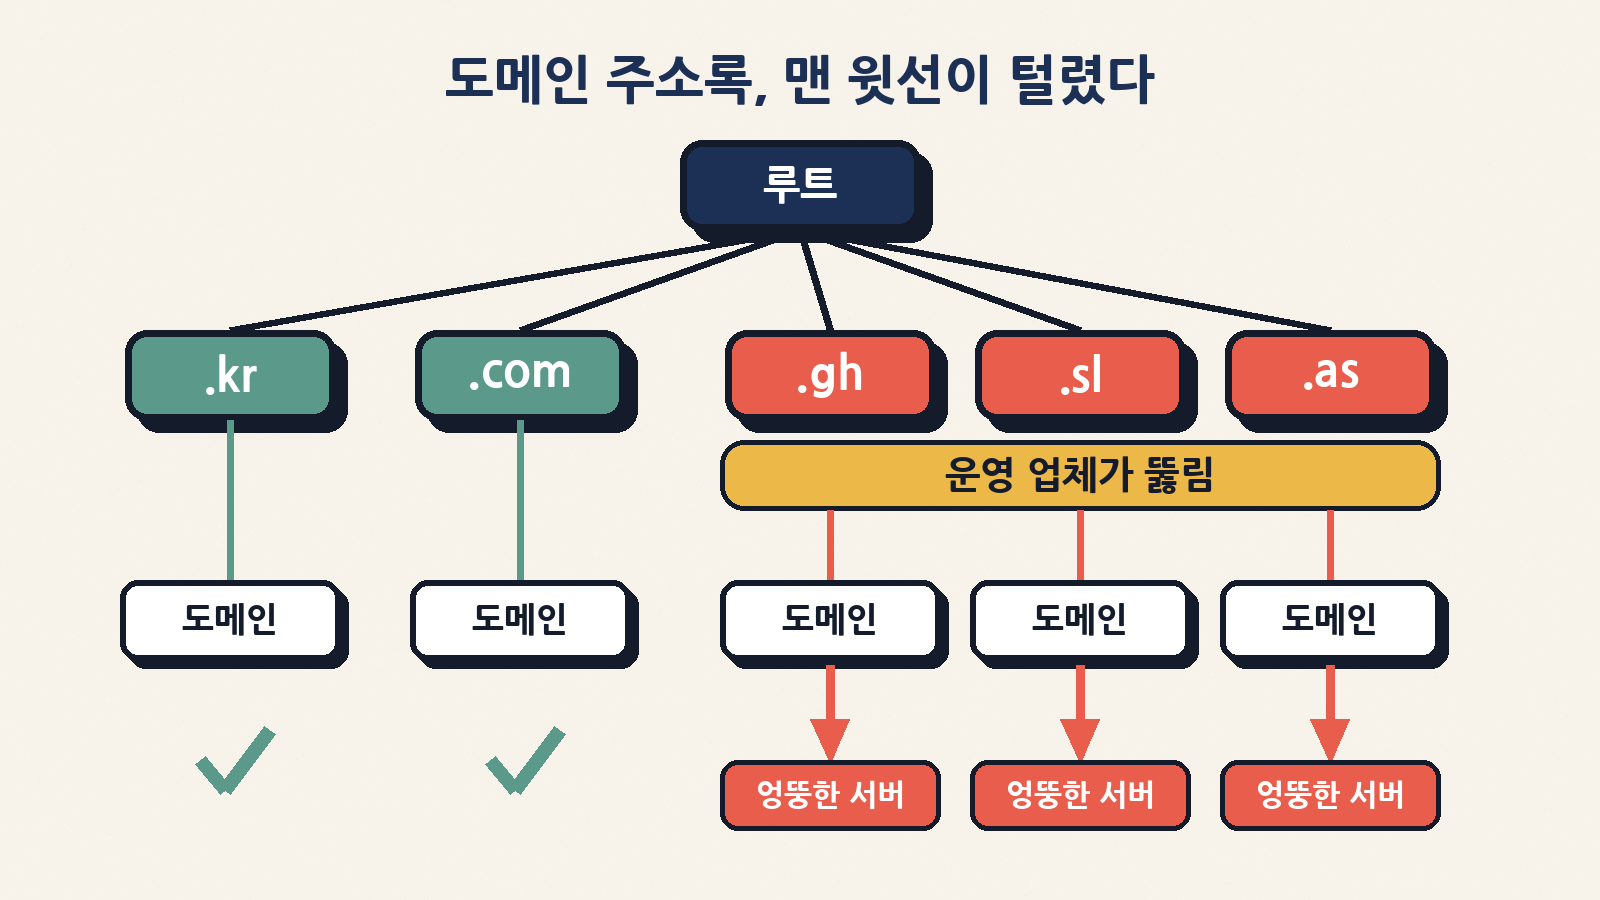
왜 하필 “국가 도메인 운영 업체”였을까요? 국가 도메인 운영자는 그 끝자리(.gh 등)로 끝나는 모든 주소의 맨 윗선이기 때문이에요. 구글도 “.gh, .sl, .as로 끝나는 모든 도메인이 위험에 놓였다”고 표현했습니다. 아파트 관리사무소의 세대 명부를 통째로 손에 넣으면, 각 집에 오는 택배를 엉뚱한 곳으로 돌릴 수 있는 것과 비슷하죠.
주소를 쥐면 어떻게 인증서까지 받을까
| 단계 | 공격자가 한 일 (보도 기준) | 일상 비유 |
|---|---|---|
| ① 관리소 장악 | 세 국가 도메인을 운영하는 외부 업체를 침해 (방법은 미공개) | 상호 등록소 전산을 몰래 장악 |
| ② 안내 바꾸기 | 골라 둔 도메인의 DNS 기록과 네임서버 위임을 자기 쪽으로 변경 | 안내 데스크가 손님을 가짜 가게로 보내게 만듦 |
| ③ 확인 통과 | 인증기관의 자동 “도메인 소유 확인(DCV)”에서 진짜 주인처럼 응답 | 관공서 직원이 가게에 전화했는데 가짜 가게가 받음 |
| ④ 인증서 확보 | 구글 도메인 등에 대한 무단 HTTPS 인증서 발급 | 진짜 같은 사업자 등록증을 손에 넣음 |
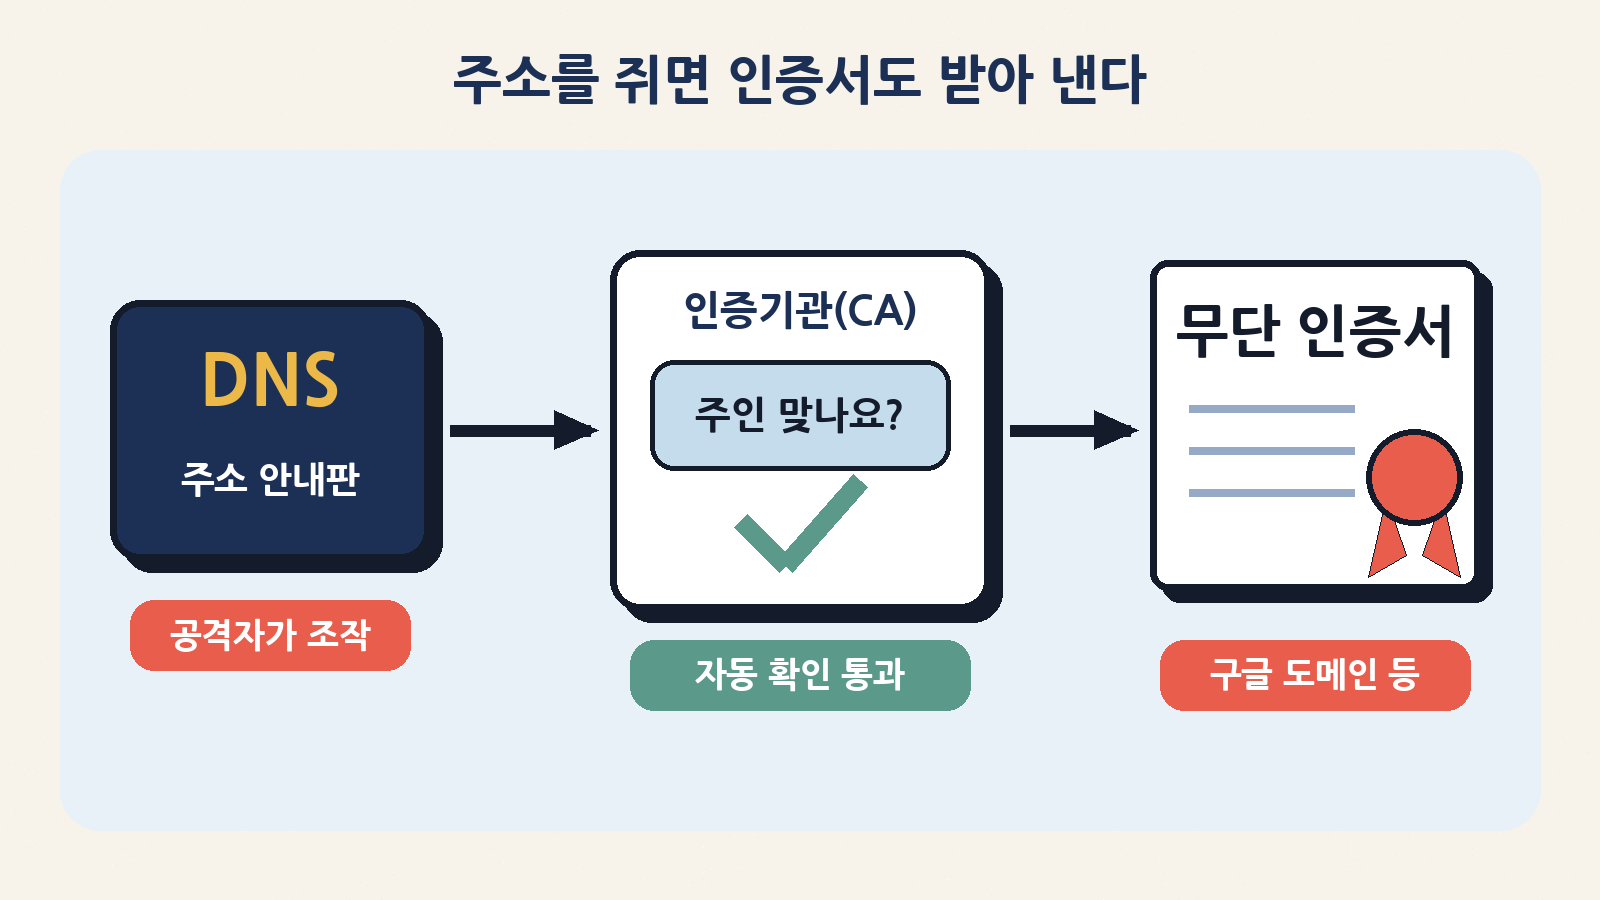
무단 인증서가 무서운 이유는, 이걸 가진 쪽이 브라우저 앞에서 진짜 사이트인 척할 수 있기 때문이에요. 주소창에 자물쇠가 뜨고 경고창도 안 나오니 일반 이용자는 구별하기가 매우 어렵습니다. 다만 인증서만으로 모든 걸 할 수 있는 건 아니고, 이용자의 접속이 공격자 쪽으로 흘러가는 상황이 함께 갖춰져야 해요. 이번에 공격자가 주소 안내를 장악했던 건 그래서 위험하게 여겨진 겁니다.
이런 일이 처음은 아니에요. 아스테크니카는 2011년 네덜란드 인증기관 디지노타(DigiNotar) 해킹 때 google.com 등 200개가 넘는 주요 도메인의 위조 인증서가 만들어졌고, 이란과 관련된 최소 30만 명이 그 위조 인증서에 노출됐다고 짚었습니다. 그때는 인증기관이 뚫린 것이고, 이번엔 인증기관은 절차대로 했는데 주소 체계의 윗선이 뚫린 것이 다릅니다.
구글은 어떻게 막았나, 그리고 남은 빈틈
| 방어 수단 | 하는 일 | 한계 |
|---|---|---|
| CRLSet (크롬 긴급 차단 목록) | 크롬이 백그라운드에서 내려받는 목록. 구글은 자사 도메인용 무단 인증서부터 이 목록에 넣어 즉시 차단 | 크롬에만 적용. 다른 브라우저·앱은 이 목록을 쓰지 않음 |
| 인증서 폐기(취소) | 발급한 인증기관과 협력해 구글 도메인용 무단 인증서를 공식 취소. 크롬 밖의 프로그램도 보호하려는 조치 | 보도에 따르면 공식 폐기 절차는 느리고 번거로운 편 |
| CT 로그 (공개 발급 장부) | 크롬이 기본으로 믿는 인증서는 모두 공개 장부에 기록돼야 함. 구글은 이 장부를 뒤져 다른 피해 기업의 인증서도 찾아내 크롬에서 차단하고, 가능한 곳엔 연락 | 장부를 보는 사람이 있어야 의미가 있음. 구글도 “모든 피해 도메인을 찾았다고 보장할 수 없다”고 밝힘 |
| CAA 기록 (발급처 제한) | 도메인 주인이 “이 인증기관, 이 계정만 내 인증서를 발급할 수 있다”고 DNS에 적어 두는 설정 | 탈취가 진행 중일 땐 못 막음. 대신 주소를 되찾은 뒤 공격자가 남은 확인 기록으로 인증서를 또 받아 가는 걸 막는 데 중요 |
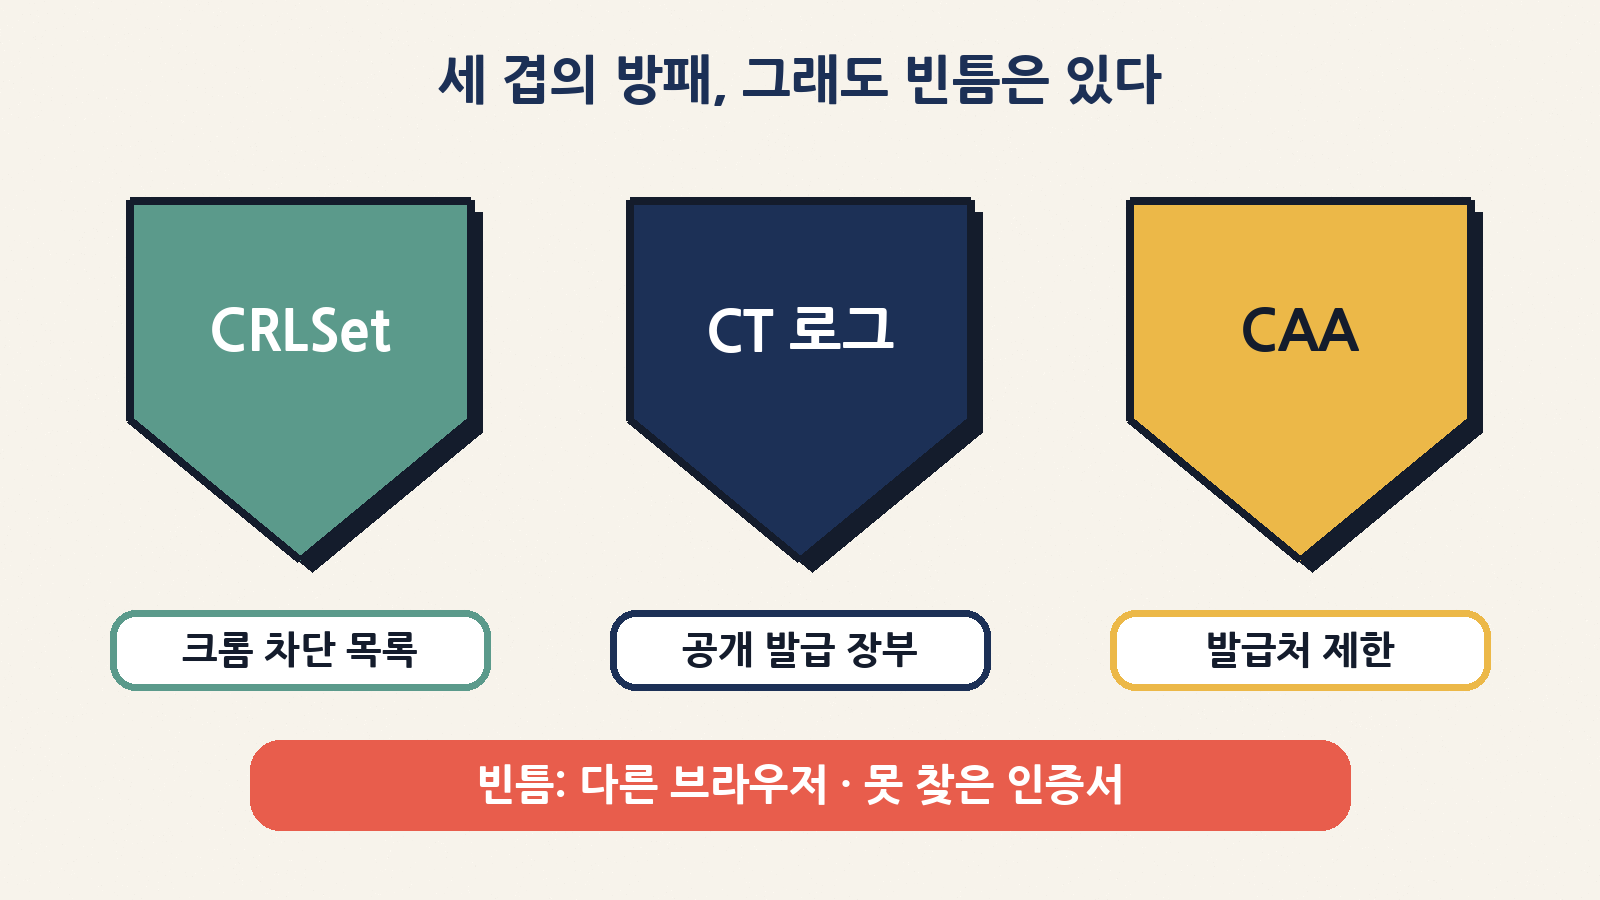
구글은 장기적으로 인증서 유효기간을 줄이고, 한 번 끝낸 도메인 확인 결과를 재사용하는 범위도 줄이는 방향을 계속 추진하겠다고 했어요. 인증서가 짧게 살수록, 몰래 받아 간 인증서가 오래 악용될 여지도 줄어들기 때문입니다.
그래서 나는 뭘 하면 되나요?
대부분의 일반 이용자에게는 당장 큰 조치가 필요하지 않아요. 그래도 이번 일을 계기로 알아 두면 좋은 습관을 정리했습니다.
| 나는… | 이렇게 하세요 | 이유 |
|---|---|---|
| 크롬 사용자 | 구글 안내대로 별도 조치 불필요. 평소처럼 브라우저를 최신 상태로 유지 | 차단 목록(CRLSet)이 자동으로 내려받아짐 |
| 다른 브라우저·앱 사용자 | 브라우저와 운영체제 업데이트를 미루지 않기 | 구글 도메인용 인증서는 공식 폐기됐지만, 모든 피해 인증서가 다른 프로그램에서도 막혔는지는 공개되지 않음 |
| 모든 이용자 | 자물쇠 = 안전한 사이트로 믿지 않기. 로그인·결제는 즐겨찾기나 공식 앱으로 들어가기 | 자물쇠는 “대화가 암호화됐다”는 뜻이지, 그 사이트가 믿을 만하다는 보증은 아님 |
| .gh·.sl·.as 도메인을 쓰는 운영자 | CT 로그에서 최근 예상치 못한 인증서 발급이 있었는지 확인 | 구글이 해당 도메인 운영자에게 직접 권고한 사항 |
| 웹사이트·블로그 운영자 전반 | 내 도메인 전체(쓰지 않는 도메인 포함)의 인증서 발급 알림을 켜고, CAA 기록으로 발급 가능한 인증기관을 좁히기 | 브라우저 쪽 차단에만 기대지 말라는 게 구글의 메시지 |
하나만 더 짚고 갈게요. 이번 발표에 이름이 나온 건 세 나라 도메인뿐입니다. 한국의 .kr이나 흔한 .com이 같은 방식으로 뚫렸다는 발표는 없었어요. 괜히 불안해하기보다는, 업데이트와 공식 경로 접속이라는 기본기를 챙기는 게 가장 현실적인 대응입니다.
정리하면
주소창 자물쇠는 여전히 중요한 안전장치예요. 다만 이번 사건은 그 자물쇠가 주소 체계(DNS)라는 더 아래 층의 신뢰 위에 서 있다는 걸 보여 줬습니다. 건물 입구 경비가 아무리 꼼꼼해도, 건물 주소 명부가 바뀌어 버리면 엉뚱한 곳에 서 있을 수 있는 것처럼요. 오늘 저녁엔 미뤄 둔 브라우저 업데이트 버튼을 한 번 눌러 보시는 건 어떨까요?
이 글은 보안 소식을 쉽게 풀어 설명하기 위한 것으로, 구글 크롬 보안팀 발표(10월 6일, 미국 시간)와 해외 보안 매체 보도를 바탕으로 했어요. 침투 방법, 공격 주체, 피해 기업 이름과 인증서 수는 공개되지 않았으며, 추가 발표에 따라 내용이 달라질 수 있습니다.