올해 인터파크투어로 국내 숙소 예약했다면? 놀유니버스 ‘예약자 정보’ 유출로 본 샌 것 9가지·안전한 예약, 숙소 이름까지 아는 ‘진짜 같은’ 사칭 문자 구별법과 오늘 할 일을 초보도 쉽게
놀유니버스가 구 인터파크투어 국내숙소 예약자(2/15~9/8 예약) 정보 유출을 공지했어요. 이름·전화번호부터 숙소명·금액·이용일까지 샌 9개 항목, 대상이 아닌 예약, 숙소 이름을 아는 사칭 연락 구별법과 오늘 할 일을 초보 눈높이로 정리했어요.
놀유니버스가 구 인터파크투어 국내숙소 예약자(2/15~9/8 예약) 정보 유출을 공지했어요. 이름·전화번호부터 숙소명·금액·이용일까지 샌 9개 항목, 대상이 아닌 예약, 숙소 이름을 아는 사칭 연락 구별법과 오늘 할 일을 초보 눈높이로 정리했어요.
IT 비전공자 총책이 AI 코딩 에이전트·AI 자율침투 도구로 40여 일 만에 60곳을 해킹, 90여 곳에서 개인정보 820만 건을 빼돌리고 38곳에 3억6천만 원을 요구하다 검거됐어요. 사건 정리와 이용자·사장님 체크리스트를 초보 눈높이로 풀었어요.
더존비즈온이 10월 23일 APO백업서비스 백업 서버에 외부 불법 접근이 있었고 암호화된 일부 데이터가 반출된 정황을 확인했다고 공지했어요. 원인은 백업 솔루션 Ahsay(AhsayCBS)의 취약점(CVE-2026-105133·105134)으로, 이달 초부터 해외에서…
대한항공·아시아나항공의 예약·발권 시스템을 운영하는 아마데우스에서 로그인 인증정보를 이용한 비인가 접근이 있었고, 일부 고객의 예약번호가 유출됐어요(추정 기간 2023년 8월~2026년 9월, 결제 정보 미포함). 아마데우스가 뭔지, 예약번호가 새면 무엇이 걱정인지,…
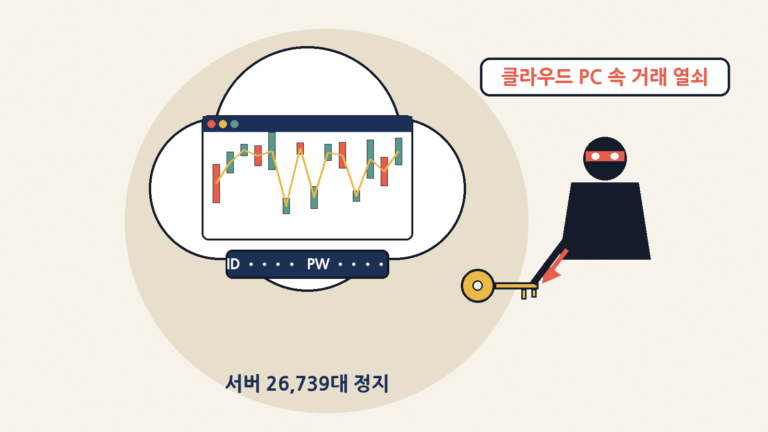
일본 GMO인터넷의 클라우드 윈도우 PC 서비스 ‘오나마에닷컴 데스크톱 클라우드’에 악성 프로그램이 심어져 서버 26,739대가 정지되고, 서버에 저장된 증권·FX 계좌 로그인 정보가 빠져나가 부정 거래와 협박까지 이어졌어요. 사건 경과, 보상 내용, 원격 PC에 비밀…
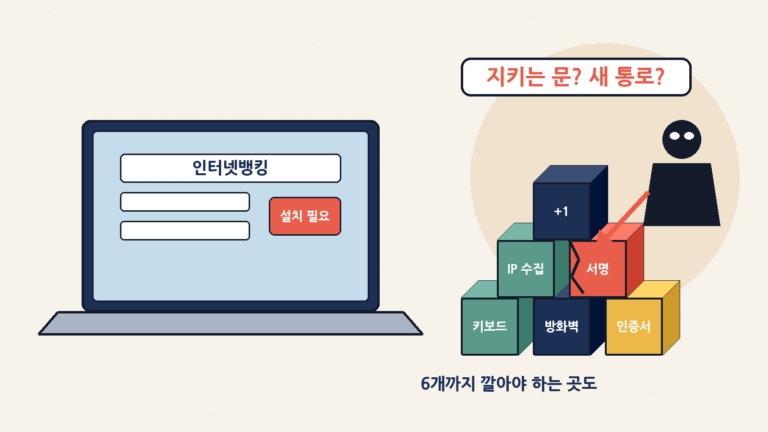
10월 22일 국감에서 은행 19곳 중 9곳은 보안프로그램을 깔지 않으면 인터넷뱅킹을 할 수 없고, 보안프로그램 자체의 취약점이 해킹 통로가 될 수 있다는 지적이 나왔어요. 애니사인 취약점 10건, 대학 연구 19건의 의미와 ‘보안 4총사’의 정체, 오늘 10분이면 되…
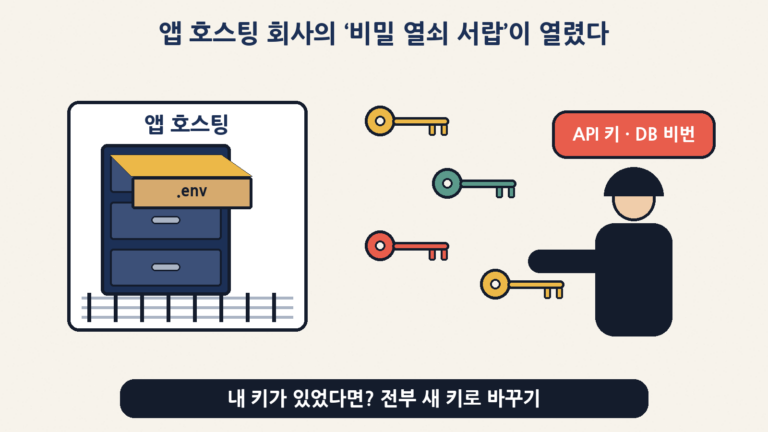
앱 호스팅 플랫폼 레일웨이(Railway)가 고객 환경변수 저장 시스템에 외부인이 접근해 일부는 해독된 내용까지 얻었을 수 있다며 모든 사용자에게 API 키·DB 비밀번호 교체를 권고했어요. 환경변수가 무엇인지, 사흘간 타임라인, 레일웨이가 대신 해 준 일과 내가 할…
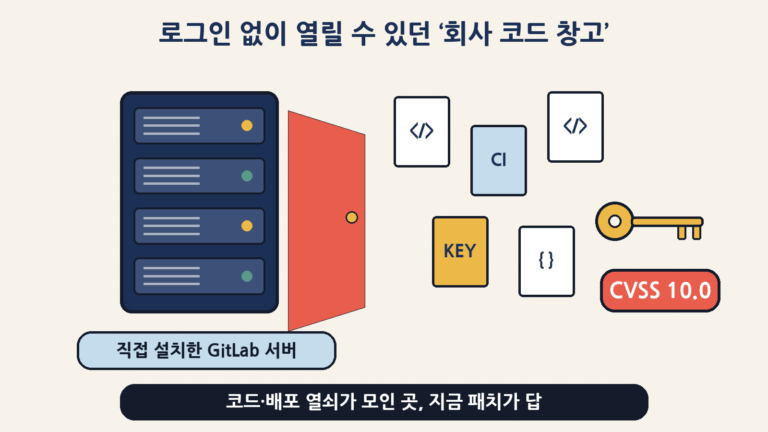
깃랩이 10월 21일 로그인 없이 서버를 장악할 수 있는 CVSS 10.0 취약점 CVE-2026-110264를 긴급 패치했어요. 2014년 7.0부터 12년치 버전이 해당되고, 10월 12일에 패치한 서버도 다시 올려야 해요. 해당 여부 진단, 올려야 할 버전표, 관…
캡콤이 10월 22일 CAPCOM ID 무단 접근으로 전 세계 11,774,247건의 이메일·접속 기록이 유출됐다고 발표했어요. 카드 정보는 무사하지만 196개 계정은 비밀번호가 무단 변경됐죠. 무엇이 샜는지, 왜 사칭 메일을 조심해야 하는지, 오늘 밤 5분 점검법을…
10월 21일 밤(한국 시간 20:39~23:20) AI 연결 라이브러리 LiteLLM의 공식 1.107.0 버전과 도커 이미지에 비밀번호·API 키를 훔치는 악성코드와 뒷문이 실려 배포됐습니다. 개발자 3명의 깃허브 토큰 탈취와 하이픈 하나 다른 가짜 저장소로 공식…