테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.
인터넷 주소창에 초록·회색 자물쇠가 보이면 “이 사이트는 안전하다”고 느끼기 쉽죠. 그런데 구글이 2026년 10월 6일 밝힌 소식은 그 상식을 한 번 흔들어요. 해커가 구글 본사 시스템을 뚫지 않고도, 구글·유튜브 관련 도메인용 진짜처럼 보이는 HTTPS 인증서를 발급받을 수 있었다는 내용입니다.
범인은 구글 서버가 아니라, 멀리 있는 세 나라의 국가 도메인(ccTLD) 관리 체계였어요. 가나(.gh), 시에라리온(.sl), 아메리칸사모아(.as)입니다. 오늘 글에서는 “자물쇠가 왜 생겼는지”, “우리 일상과 무슨 상관인지”, “크롬을 쓰는 나는 뭘 하면 되는지”를 초보 눈높이로 풀어볼게요.
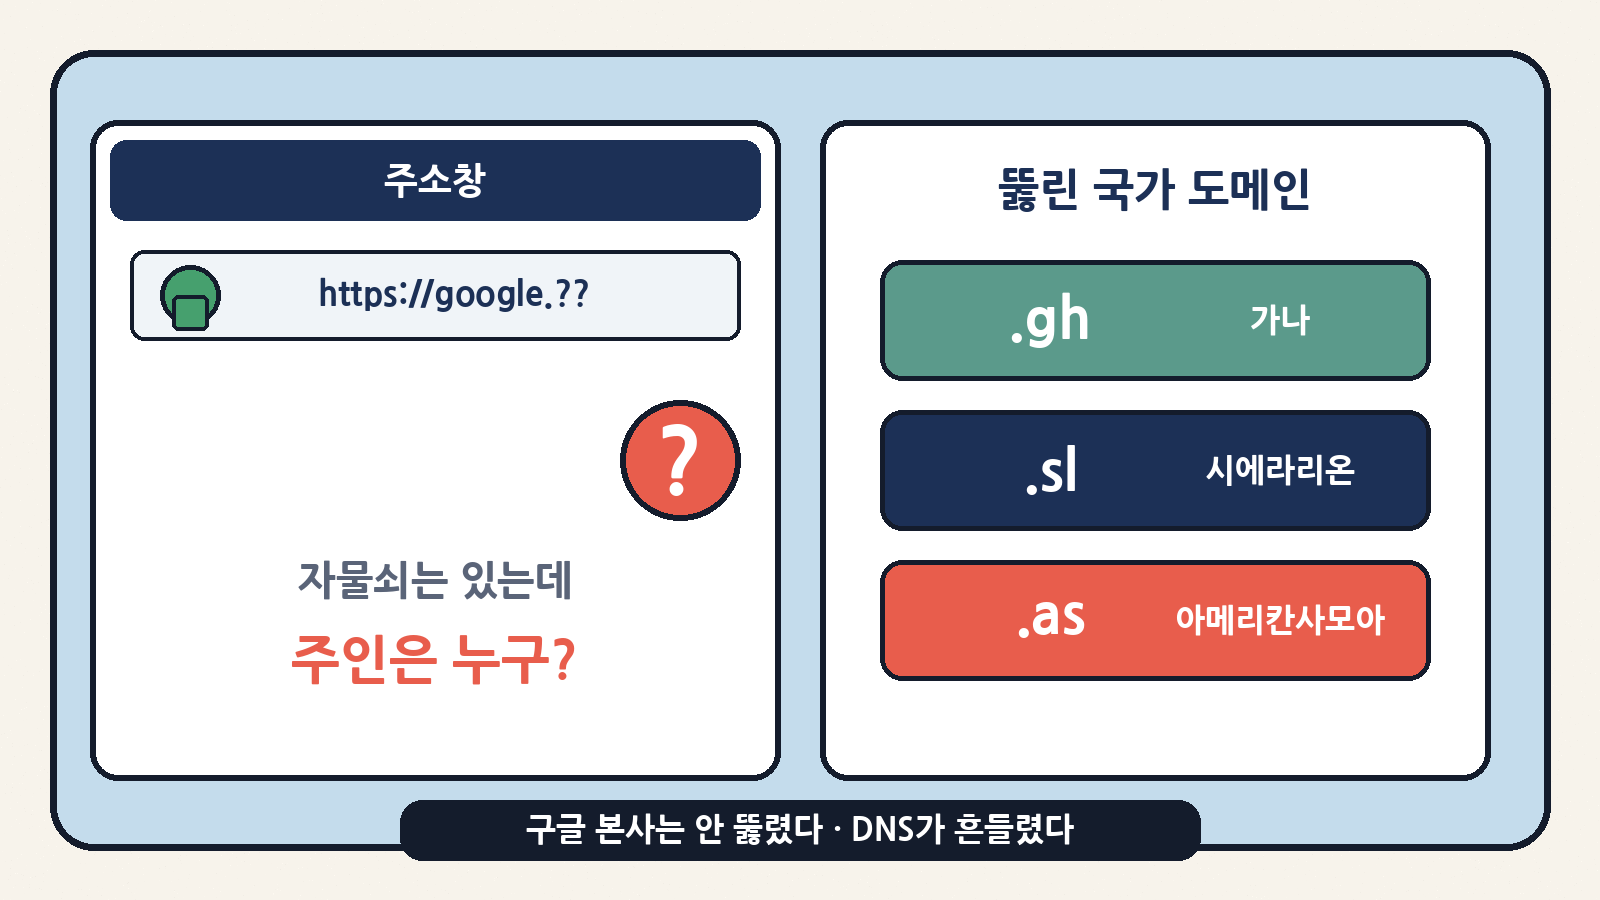
한 줄로 먼저
- 해커가 .gh · .sl · .as 국가 도메인 쪽 DNS를 조작해, 구글 등 도메인용 무단 HTTPS 인증서를 발급받았습니다. 구글 본사 침해는 아닙니다.
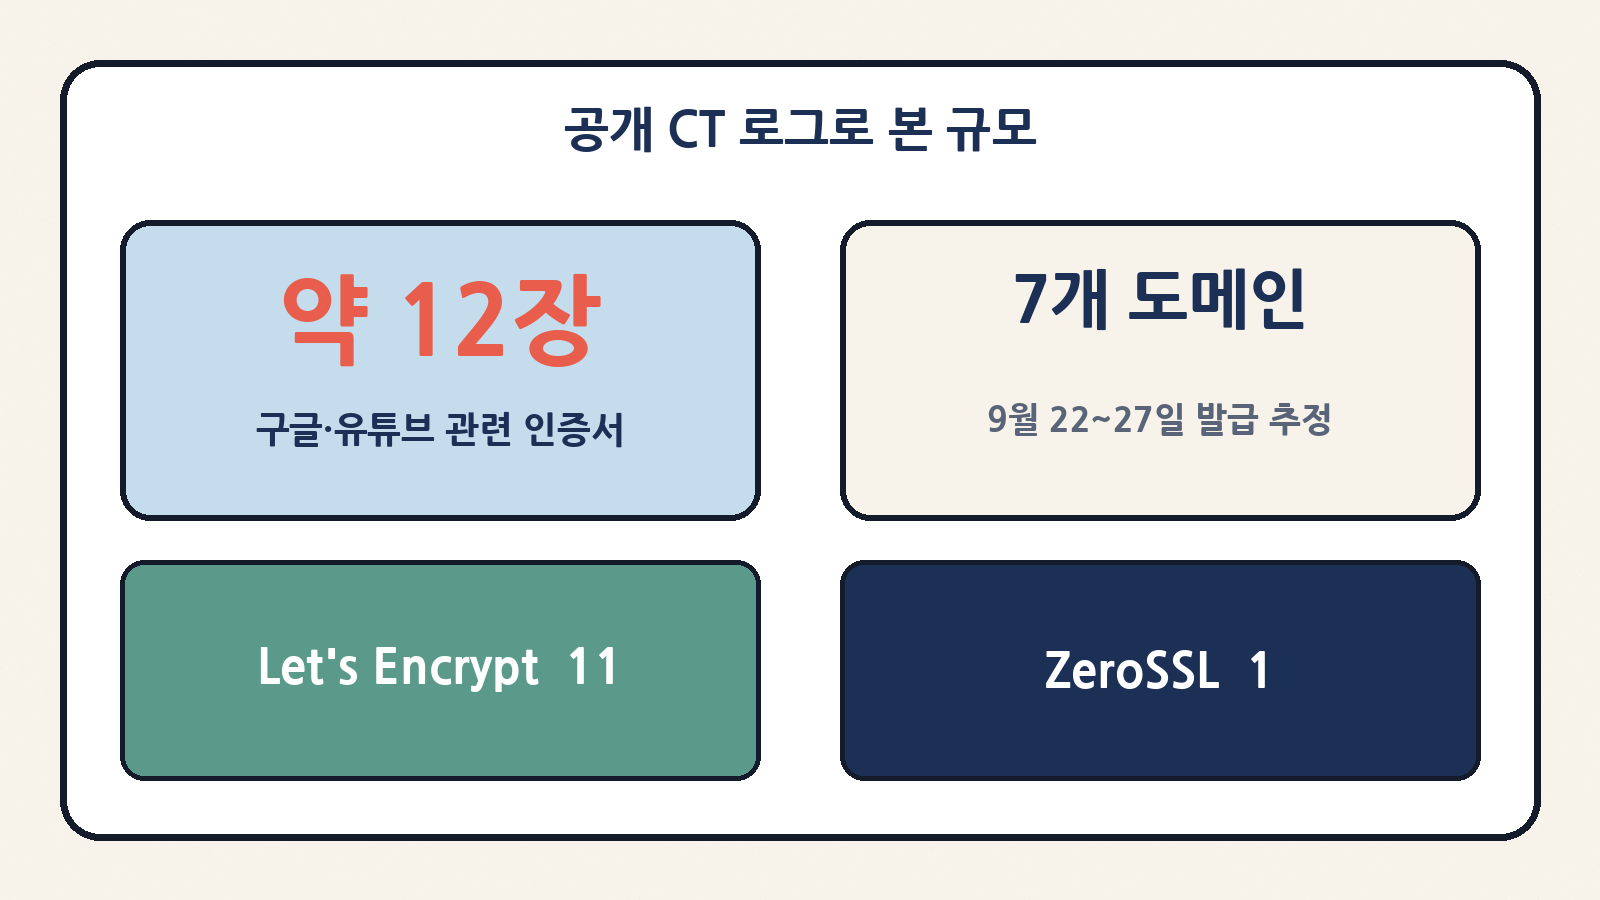
- 공개 CT(인증서 투명성) 기록 조사에 따르면, 9월 22~27일 사이 구글·유튜브 관련 도메인 인증서가 약 12장(Let’s Encrypt 11 · ZeroSSL 1) 확인됐고, 이후 폐지됐습니다.
- 크롬은 CRLSet으로 해당 인증서를 막아 두었고, 구글은 “크롬 사용자는 별도 조치가 필요 없다”고 했어요. 다만 다른 브라우저까지 100% 보장하진 않습니다.
한눈에 보는 이번 소식
| 항목 | 내용 |
|---|---|
| 무엇 | 국가 도메인(.gh·.sl·.as) 레지스트리 쪽 탈취 → DNS 조작 → 무단 HTTPS 인증서 발급 |
| 언제(공개) | 2026년 10월 6일 구글 크롬 보안 블로그 |
| 발급 추정 기간 | 약 9월 22~27일 (공개 CT 로그·외신 정리) |
| 구글 본사 | 침해되지 않음. 제3자 국가 도메인 인프라가 표적 |
| 인증서 발급처 | 구글: “발급 CA가 잘못했다고 볼 근거 없음”(정상 검증 절차를 통과한 형태) |
| 크롬 대응 | CRLSet으로 확인된 무단 인증서 차단 + CA와 협력해 폐지 |
| 내가 할 일 | 크롬 최신 유지 · 수상한 주소·문자 링크 주의 · (사이트 운영자면) CT·CAA 점검 |
먼저 단어부터: HTTPS, 인증서, DNS, ccTLD
보안 뉴스는 약어가 많아서, 표 하나만 보고 가면 훨씬 편해집니다.
| 용어 | 쉬운 뜻 | 생활 비유 |
|---|---|---|
| HTTPS / 자물쇠 | 브라우저와 사이트 사이 통신을 암호화하고, “이 주소의 주인이 맞다”는 증명을 보여주는 방식 | 택배 상자에 붙인 봉인 스티커 + 신분증 |
| HTTPS 인증서 | 신뢰받는 발급기관(CA)이 “이 도메인을 통제하는 사람”에게 주는 전자 증명서 | 관공서가 찍어 주는 사업자 등록증 |
| CA | Certificate Authority. Let’s Encrypt, ZeroSSL 같은 인증서 발급기관 | 신분증을 발급하는 관공서 |
| DNS | 도메인 이름(예: google.com)을 실제 서버 주소로 바꿔 주는 전화번호부 | 건물 안내판 · 주소록 |
| ccTLD | 나라·지역 코드 도메인. .kr(한국), .jp(일본), 이번 사건의 .gh·.sl·.as | 국가별 우편번호 구역 |
| CRLSet | 크롬이 위험한 인증서를 긴급으로 막는 차단 목록 | 위조 신분증 블랙리스트 |
| CT 로그 | Certificate Transparency. 발급된 인증서를 공개 장부에 남겨 이상 발급을 찾아내는 장치 | 발급 내역을 적는 공개 장부 |
무슨 일이 벌어졌나: 4단계로 보기
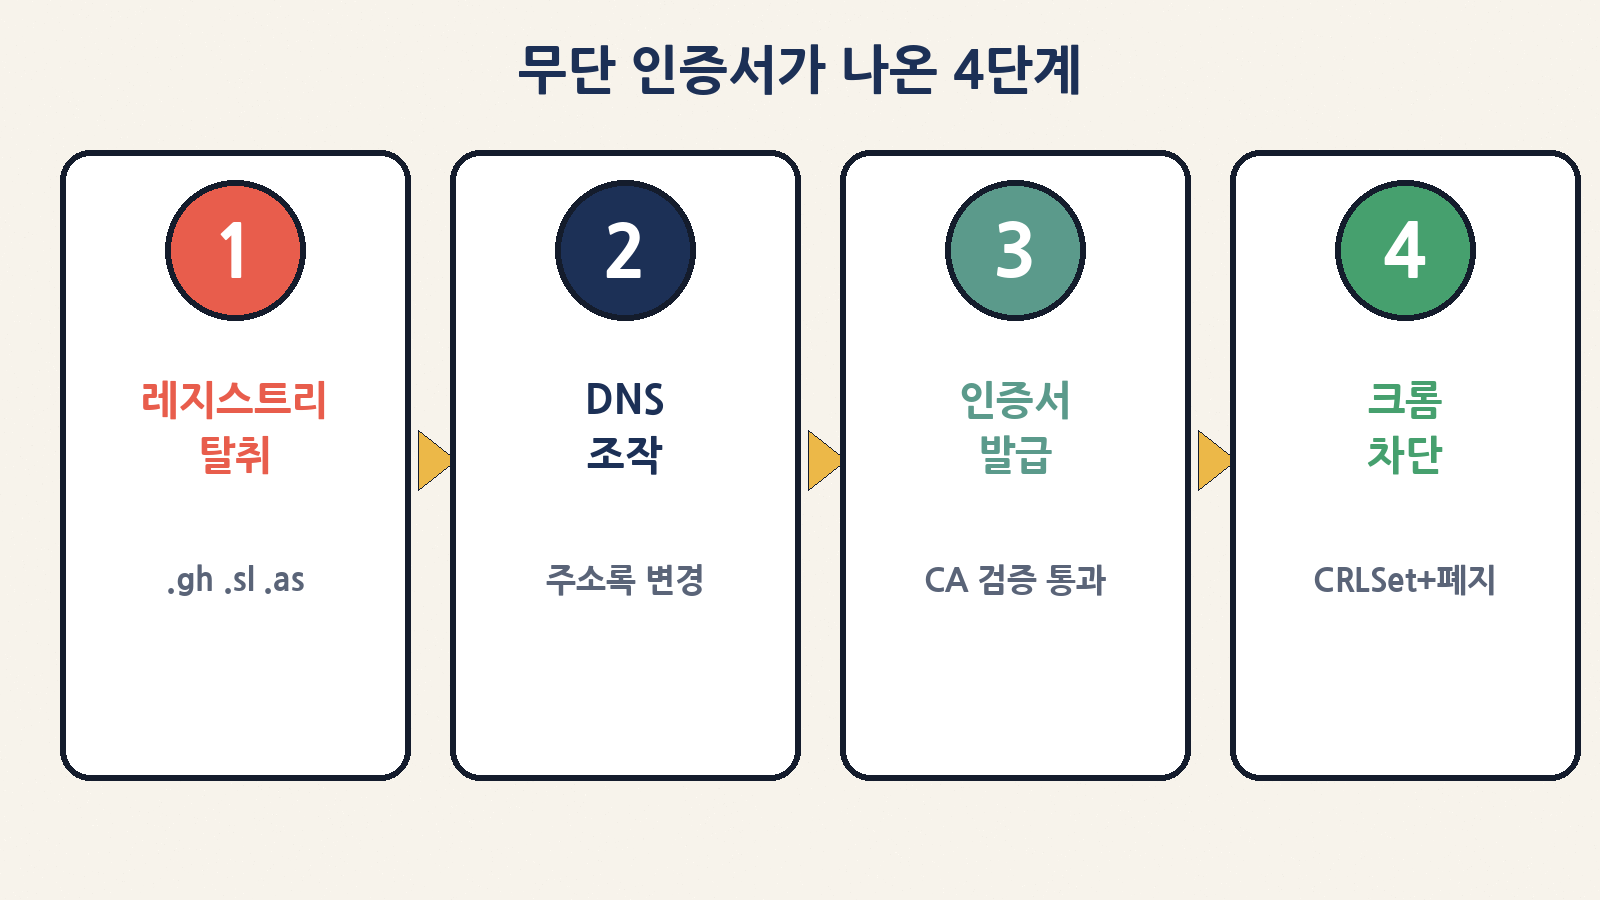
구글 공식 설명과 외신 정리를 합치면, 흐름은 대략 이렇게입니다.
| 단계 | 무슨 일 | 왜 위험한가 |
|---|---|---|
| 1 | .gh · .sl · .as 쪽 레지스트리(국가 도메인 관리) 인프라가 탈취됨 | 그 나라 코드로 끝나는 도메인의 ‘주소록’을 조작할 수 있음 |
| 2 | 공격자가 권한 있는 DNS 기록을 바꿈 | CA가 “이 도메인을 당신이 통제한다”고 믿게 만드는 검증을 통과할 수 있음 |
| 3 | 정상 절차처럼 보이는 방식으로 HTTPS 인증서 발급 | 브라우저가 보는 ‘자물쇠’가 진짜 주인 것이 아닐 수 있음 |
| 4 | 구글이 크롬에서 차단하고, CA와 함께 폐지 | 피해를 줄였지만, “자물쇠=무조건 안전”은 아니란 교훈이 남음 |
핵심은 이거예요. 구글 본사 서버를 해킹한 게 아니라, “이 도메인의 주인이 맞는지”를 확인하는 바깥 인프라를 흔들었다는 점입니다. 그래서 구글은 “발급 CA가 잘못했다고 볼 근거가 없다”고도 했어요. CA는 평소처럼 DNS 통제 여부를 확인했을 뿐, 그 DNS 자체가 이미 조작된 상태였을 수 있습니다.
얼마나, 무엇을 덮었나
구글 블로그는 정확한 장 수를 일일이 나열하지 않았고, The Hacker News·eWeek 등이 공개 CT 로그를 조사해 수치를 정리했습니다.
| 구분 | 정리된 내용 |
|---|---|
| 구글·유튜브 관련 | 약 12장의 인증서가 7개 도메인 이름을 덮음 (9/22~27) |
| 발급기관(조사) | Let’s Encrypt 11 · ZeroSSL 1 |
| 예시 도메인 | google.com.gh, google.sl, google.as 등 (국가 코드가 붙은 구글 지역 도메인) |
| 폐지 | 조사 기준 10월 7일경까지 해당 12장이 폐지된 것으로 확인 |
| 다른 조직 | 구글뿐 아니라 같은 국가 도메인을 쓰는 다른 조직 도메인도 위험에 노출될 수 있다고 구글이 명시 |
중요한 균형도 있어요. 인증서가 발급됐다고 해서, 곧바로 전 세계 이용자의 로그인이 다 털렸다는 뜻은 아닙니다. 실제로 통신을 가로채려면 DNS로 트래픽을 자기 쪽으로 돌리는 등 추가 조건이 필요하고, 구글도 “가로채기·정보 탈취에 쓰였다고 확인하진 않았다”는 취지로 선을 그었습니다. 그래도 “자물쇠만 보면 끝”이 아니라는 점은 분명합니다.
왜 일반 독자에게도 중요한가
한국에서 google.com으로 검색하는 일상과는 조금 멀리 느껴질 수 있어요. 그래도 세 가지 이유로 알아 둘 만합니다.
| 이유 | 초보 해석 |
|---|---|
| 자물쇠의 한계 | 자물쇠는 “암호화됐다·어떤 증명서가 있다”는 신호이지, “이 페이지가 무조건 진짜 구글이다”를 100% 보장하진 않아요. |
| 피싱과 겹침 | 문자·메일로 온 링크가 주소는 비슷한데 끝이 이상한 경우가 있습니다. 자물쇠가 있어도 주소를 한 번 더 보세요. |
| 브라우저 차이 | 크롬은 CRLSet으로 빠르게 막았지만, 구글은 “다른 브라우저 사용자까지 전부 보호된다고 장담할 수 없다”고 했어요. |
내가 할 일 체크리스트
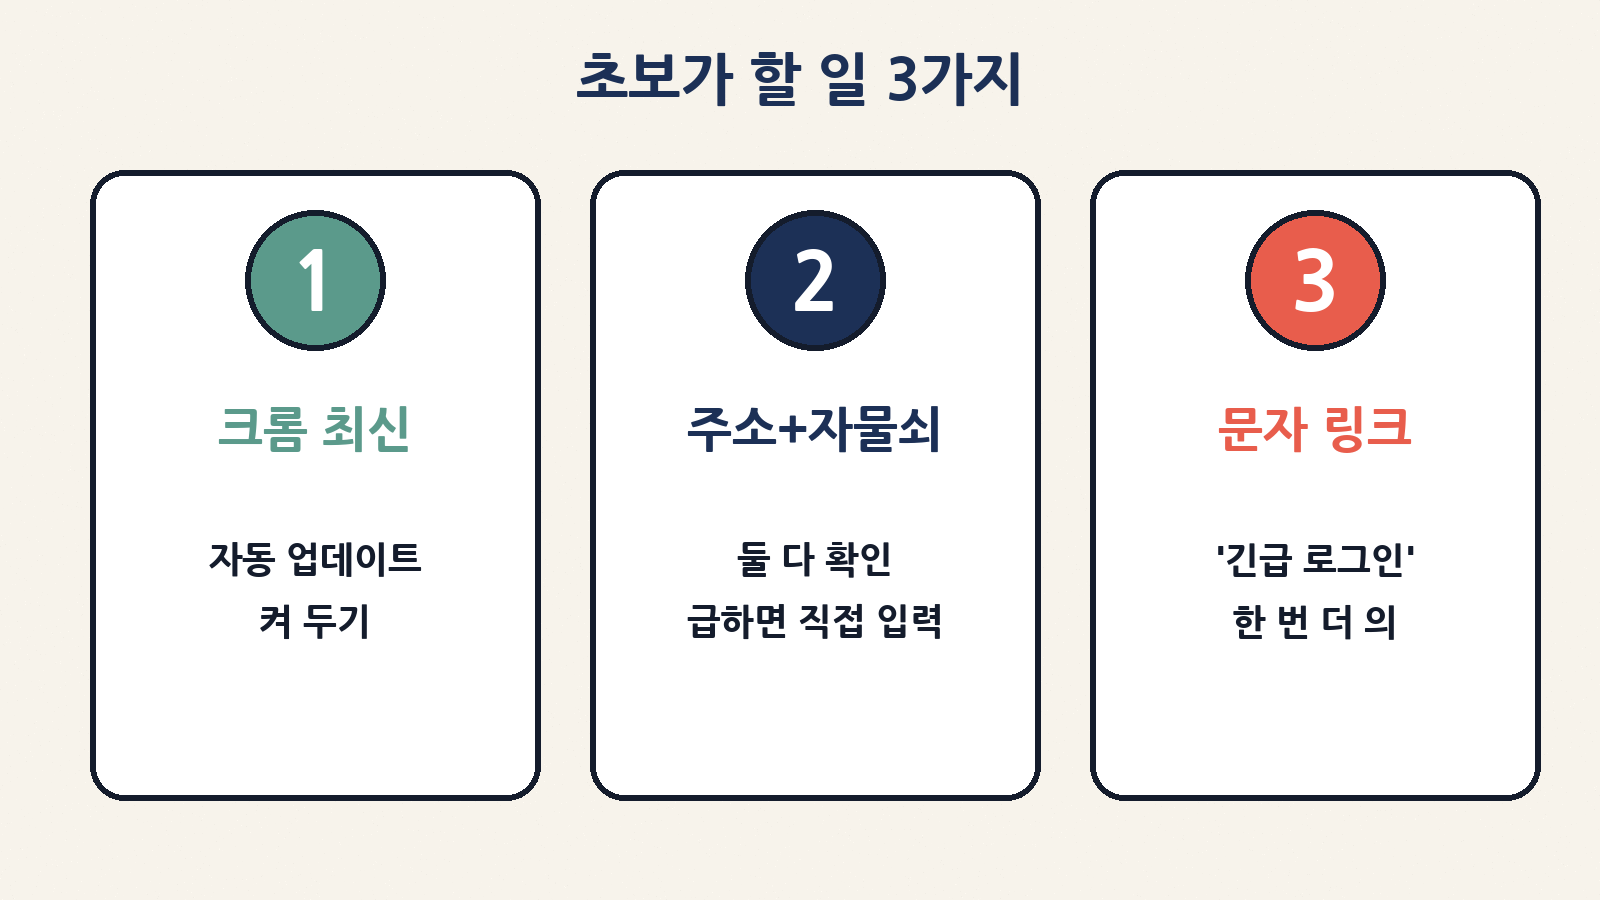
| 대상 | 할 일 | 한 줄 팁 |
|---|---|---|
| 크롬 사용자 | 자동 업데이트 켜 두기 · 최신 버전 유지 | 구글: 이번 건으로 별도 조치 불필요 |
| 모든 브라우저 | 주소창의 정확한 도메인 확인 · 수상한 단축 링크 주의 | 자물쇠 + 주소, 둘 다 보기 |
| 로그인·결제 | 즐겨찾기·공식 앱으로 들어가기 · 문자로 온 ‘긴급 로그인’ 링크 경계 | 급할수록 직접 입력 |
| 사이트·도메인 운영자 | CT 로그 모니터링 · 복구 후 제한적 CAA(가능하면 ACME 계정 바인딩) 게시 | 구글이 권고한 운영자 대응 |
운영자용으로 한 가지만 더 말하면, CAA 기록은 “어떤 CA가 우리 도메인 인증서를 발급해도 되는지”를 DNS에 적어 두는 규칙입니다. DNS가 이미 탈취된 진행 중에는 막지 못하지만, 통제권을 되찾은 뒤에는 남은 검증 캐시로 새 인증서가 또 나오는 일을 줄이는 안전장치라고 구글이 설명했습니다.
자주 하는 오해 정리
| 오해 | 바로잡기 |
|---|---|
| “구글이 또 해킹당했구나” | 이번 공개 기준으로 구글 본사 침해가 아니라, 제3자 국가 도메인 인프라 쪽 사건입니다. |
| “Let’s Encrypt가 나쁜 회사다” | 구글은 CA가 잘못된 행위를 했다고 보지 않았습니다. 문제는 DNS 통제 검증이 조작된 현실을 통과할 수 있다는 구조입니다. |
| “자물쇠는 이제 쓸모없다” | 여전히 중요합니다. 다만 자물쇠만 보고 끝내지 말고, 주소·출처·맥락을 함께 보자는 쪽에 가깝습니다. |
| “한국 .kr 사용자도 당장 위험” | 이번 공개는 .gh·.sl·.as에 초점이 있습니다. 일반 독자는 크롬 최신 유지와 피싱 주의가 현실적인 대응입니다. |
마무리
이번 소식의 핵심은 “거대 IT 기업도 바깥 인프라 하나에 흔들릴 수 있다”는 점입니다. 구글은 크롬에서 빠르게 차단하고 인증서를 폐지하는 쪽으로 대응했고, 일반 크롬 사용자에게는 별도 조치가 없다고 했습니다. 그래도 우리가 가져갈 습관은 단순해요. 브라우저를 최신으로 두고, 자물쇠와 주소를 함께 보고, 급하다는 문자 링크는 한 번 더 의심하기. 그것만으로도 일상 보안은 한 단계 단단해집니다.