뉴스 앱을 보다가, 날씨 앱을 켰다가, 화면 아래쪽에 작은 광고 배너가 뜨는 건 너무 흔한 일이죠. 대부분은 그냥 지나치고, 누르지만 않으면 괜찮다고 생각해요. 그런데 “광고를 누르지 않아도, 광고가 화면에 뜨는 것만으로 스파이웨어가 깔릴 수 있다”는 연구 결과가 나왔어요.
캐나다 토론토대학교의 디지털 보안 연구소 시티즌랩(Citizen Lab)이 2026년 10월 15일 공개한 보고서 이야기예요. 연구진은 이 수법에 ‘애드펙션(AdFection)’이라는 이름을 붙였고, 광고 보안 업체 컨피언트(Confiant)도 같은 날 별도 조사 결과를 함께 내놨어요. 무슨 일이 있었는지, 나와는 얼마나 관계가 있는지, 그리고 오늘 5분 만에 할 수 있는 정리법까지 차근차근 풀어볼게요.
한 줄 요약부터
| 질문 | 짧은 답 |
|---|---|
| 무슨 소식이에요? | 시티즌랩이 표적 광고를 통해 ‘제로클릭’ 스파이웨어가 실제로 설치된 사례를 처음으로 기술적으로 확인했다고 발표했어요 |
| 누가 그랬대요? | 자신을 광고 회사라고 소개한 이스라엘 업체 Discover-Tech와, 그 플랫폼 ‘Controlium(컨트롤리움)’을 쓴 스파이웨어 업체 칸디루(Candiru) |
| 피해 사례는요? | 국제 방송사 알자지라의 기기 최소 45대가 2024~2025년 공격 표적이 됐다고 해요 |
| 규모는요? | 넉 달 동안의 입찰 기록 약 40억 건을 분석해 보니, 이 회사 광고가 약 20만 개의 앱·웹사이트에 떴어요 |
| 나도 위험해요? | 실제 감염은 기자·공무원 같은 소수 표적에 집중됐지만, 광고를 통한 ‘프로파일링(신상 파악)’은 훨씬 많은 사람에게 일어났을 수 있어요 |
| 지금 뭘 하면 돼요? | 광고 ID 삭제·재설정, 앱 추적 끄기, 광고 차단, 업데이트 같은 기본 정리가 도움이 돼요 |
먼저 용어부터: ‘제로클릭’과 ‘용병 스파이웨어’
보안 뉴스에 자주 나오는 말이지만 처음 들으면 낯설죠. 이번 소식을 이해하는 데 필요한 단어만 골라서 생활 비유로 정리했어요.
| 용어 | 쉬운 말 | 생활 속 비유 |
|---|---|---|
| 스파이웨어 | 몰래 설치돼 메시지·사진·위치 등을 빼 가는 프로그램 | 집 안에 몰래 달린 도청기 |
| 제로클릭(zero-click) | 사용자가 아무것도 누르지 않아도 감염되는 공격 | 문을 안 열어 줬는데도 들어온 손님 |
| 용병 스파이웨어 | 돈을 받고 정부 등 고객에게 해킹 도구를 파는 업체의 스파이웨어 | 청부 도청 업체 |
| 표적 광고 | 내 관심사·기기 정보에 맞춰 골라 보여주는 광고 | 단골 가게가 내 취향을 기억하고 전단을 넣는 것 |
| 광고 ID | 스마트폰마다 붙은 광고용 식별 번호(안드로이드·아이폰 모두 존재) | 광고 업계용 ‘회원 번호’ |
| 애드펙션(AdFection) | Ad(광고)+Infection(감염)을 합친 시티즌랩의 이름 | 전단지 속에 숨은 도청기 |
광고는 어떻게 내 화면에 뜰까요? (0.1초 경매 이야기)
이번 사건을 이해하려면 광고가 뜨는 방식부터 알아야 해요. 앱이나 웹사이트에 광고 자리가 하나 생기면, 그 자리를 두고 눈 깜짝할 사이에 경매가 열려요. 이걸 실시간 입찰(RTB, Real-Time Bidding)이라고 부르는데, 시티즌랩에 따르면 이런 입찰이 하루 수천억 번 일어나고, 한 번의 경매는 1초도 안 걸려요.
문제는 이 경매 과정에서 내 기기와 나에 대한 정보(기기 종류, 대략적 위치, 광고 ID, IP 주소 등)가 수많은 광고 회사에 함께 뿌려진다는 점이에요. 그리고 광고는 그림만 있는 게 아니라, 앱이나 브라우저 안에서 실행되는 작은 코드를 함께 담을 수 있어요.
| 순서 | 무슨 일이 | 비유 |
|---|---|---|
| ① 광고 자리 생김 | 앱·웹을 열면 광고 칸이 경매에 나옴 | 가게 앞 전단 꽂이에 빈자리 생김 |
| ② 내 정보 전달 | 기기·위치·광고 ID 같은 정보가 입찰 참가자들에게 전달 | “30대, 강남, 아이폰 사용자 지나감” 방송 |
| ③ 입찰·낙찰 | 여러 광고 회사가 자동으로 값을 부르고 한 곳이 낙찰 | 제일 비싼 값을 부른 전단이 꽂힘 |
| ④ 광고 표시 | 그림·영상과 함께 코드가 내 앱·브라우저에서 실행될 수 있음 | 전단과 함께 작은 장치도 같이 들어옴 |
애드펙션은 어떻게 작동했나요?
시티즌랩 설명을 단계별로 따라가 보면 생각보다 구조가 단순해요. 핵심은 “광고 자체는 멀쩡해 보이게 만들고, 진짜 위험한 코드는 찍어 둔 표적에게만 따로 보낸다”는 거예요.
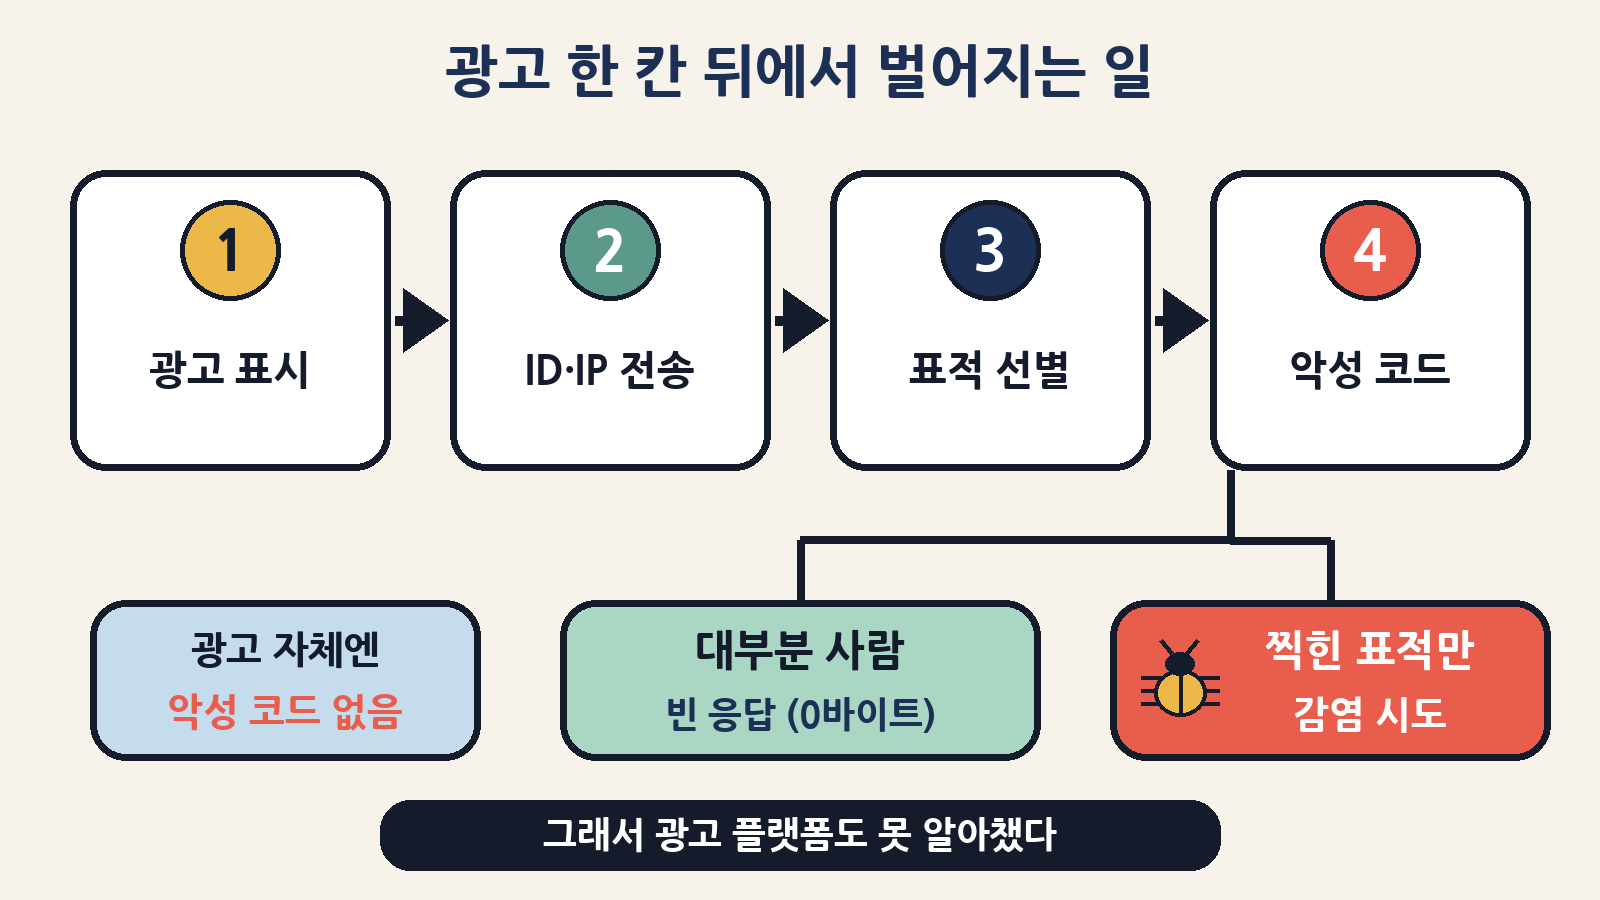
| 단계 | 실제로 벌어진 일(시티즌랩 설명) |
|---|---|
| 1. 평범해 보이는 광고 | 게임이나 통신 서비스처럼 그럴듯한 광고를 Discover-Tech가 구매해 띄움 |
| 2. 정보 회수 | 광고가 화면에 그려지는 순간, 사용자의 광고 ID와 IP 주소가 Discover-Tech 서버로 전송됨 |
| 3. 표적 선별 | 서버가 광고 ID·IP를 보고 미리 찍어 둔 표적인지 판단 |
| 4-A. 표적이 아니면 | 아무 내용도 없는 빈 응답(0바이트)을 돌려줌 → 겉보기엔 그냥 광고 |
| 4-B. 표적이면 | 악성 자바스크립트 코드가 전달돼 브라우저나 앱에서 실행되고, 기기를 공격해 감염 |
이 방식이 교묘한 이유는 광고 안에 악성 코드가 직접 들어 있지 않다는 점이에요. 광고를 실어 나르는 플랫폼이 광고를 검사해도 이상한 게 보이지 않으니, 숨은 목적을 알아채기 어려웠던 거죠. 시티즌랩은 또 대부분의 사람에게는 빈 응답만 돌아가고, 같은 표적에게도 코드가 딱 한 번만 전달되도록 설계된 것으로 봤어요.
| 일반 악성 광고 | 애드펙션 |
|---|---|
| 누르면 가짜 사이트로 이동하거나 이상한 앱 설치를 유도 | 누르지 않아도 광고가 뜨는 것만으로 공격 시작 |
| 아무에게나 뿌리는 경우가 많음 | 광고 ID·IP로 특정 개인만 골라서 공격 |
| 광고 자체에 수상한 링크·코드가 보이기도 함 | 광고는 멀쩡하고, 악성 코드는 나중에 따로 전달 |
| 주로 돈(사기·광고 사기)이 목적 | 기자·공무원 등을 노린 감시·첩보가 목적 |
누가 연루됐나요?
| 이름 | 정체 | 이번 보고서에서의 역할 |
|---|---|---|
| Discover-Tech | 이스라엘 업체, 겉으로는 디지털 광고 회사 | 스파이웨어 업체와 광고 생태계를 잇는 ‘다리’. 시티즌랩은 정상적인 광고 사업을 한 증거를 찾지 못했다고 밝힘 |
| Controlium(컨트롤리움) | Discover-Tech가 운영하는 플랫폼 | 대규모 프로파일링 후 표적에게 감염 광고를 보내는 원스톱 도구 |
| MyDSP | Discover-Tech의 광고 구매 시스템 | 구글·얀덱스 등 광고 거래소에 연결해 입찰 |
| 칸디루(Candiru) | 이스라엘 용병 스파이웨어 업체(현재 ‘Integrity Labs’로 바뀐 것으로 보도) | Controlium 이용자. 미국 상무부 제재 명단(Entity List)에 오른 업체 |
| 알자지라 | 카타르 기반 국제 방송사 | 최소 45대 기기가 2024~2025년 표적이 된 피해 사례. 조사 협조와 실명 공개에 동의 |
숫자로 보는 규모
시티즌랩은 Discover-Tech 서버에서 공개돼 있던 약 40억 건의 광고 입찰 기록(넉 달 분량)을 분석했어요. 숫자를 보면 이 광고가 얼마나 넓게 퍼졌는지 감이 와요.
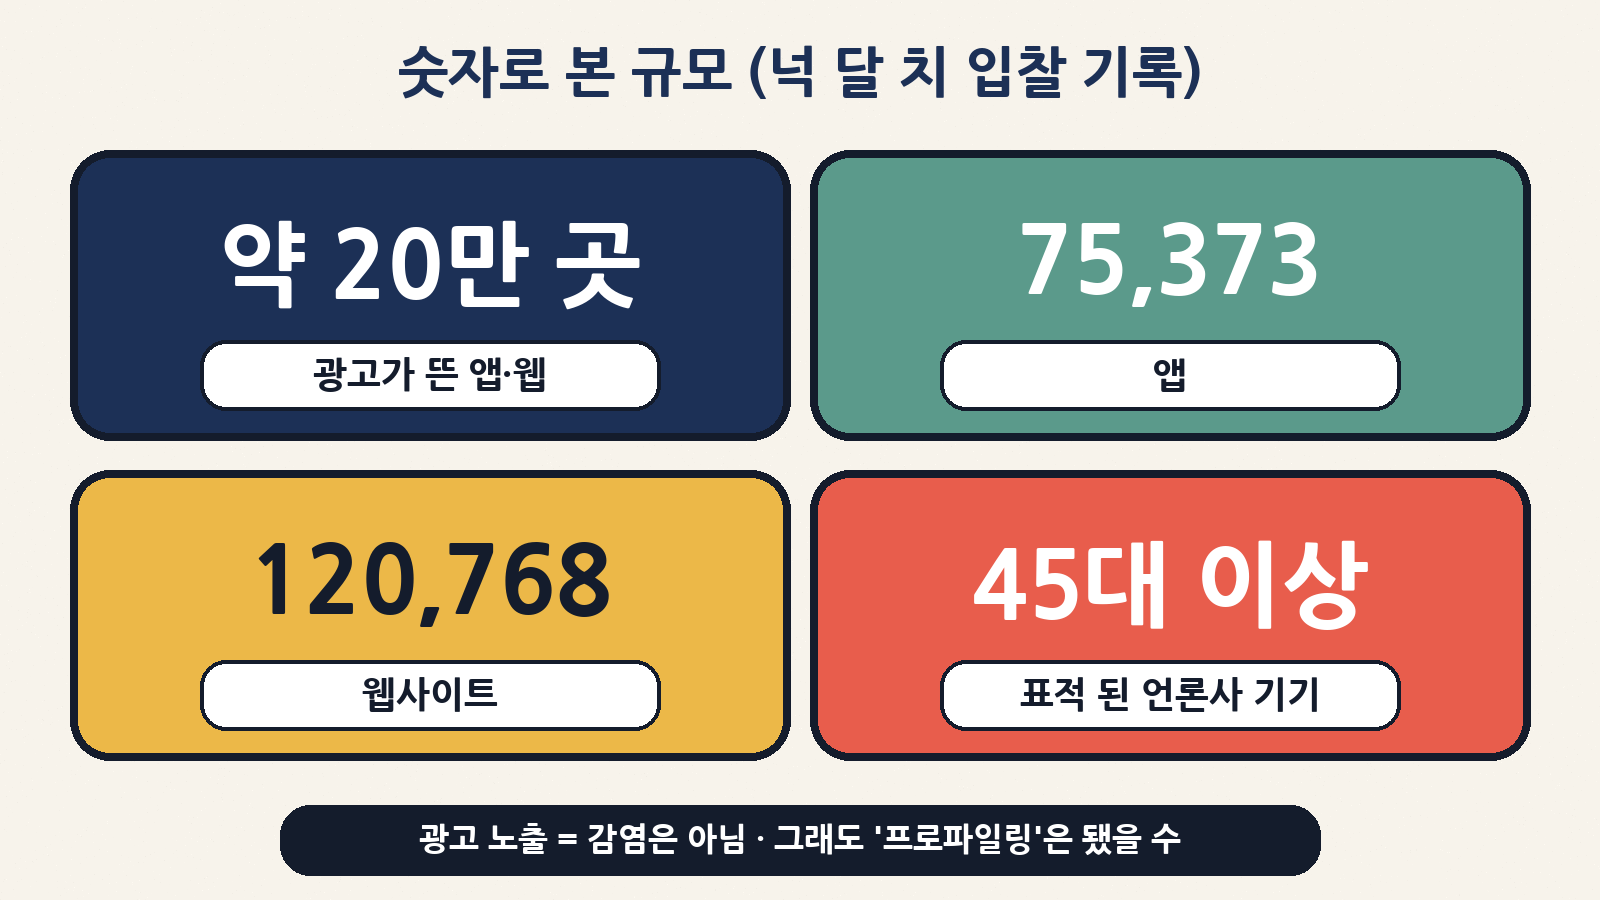
| 항목 | 숫자 | 쉽게 말하면 |
|---|---|---|
| 분석한 입찰 기록 | 약 40억 건(넉 달) | 광고 경매에 참가한 기록이 이만큼 |
| 입찰한 광고 노출 | 3,770,286,576건 | 약 37억 번 “이 자리 사겠다”고 손 듦 |
| 낙찰된 것으로 보이는 노출 | 441,954,291건(11.7%) | 약 4억 4천만 번은 실제로 광고를 띄움 |
| 모바일 앱 비중 | 76.7% | 웹보다 앱 광고를 훨씬 선호 |
| 공격 코드 태그가 붙은 광고가 뜬 앱 | 75,373개 | 안드로이드·iOS 앱 |
| 같은 광고가 뜬 웹사이트 | 120,768곳 | 모바일·PC 브라우저 |
| 입찰 대상 IP 위치 | 161개국 | IP 위치 기준이라 VPN 등으로 부정확할 수 있음 |
시티즌랩은 이 광고가 뜬 곳으로 듀오링고, 데이팅 앱, 생리 주기 앱, 독일 날씨 앱, 야후 메일, 바이버, 트루콜러 같은 앱과 CBC, 아큐웨더, 폭스뉴스, 뉴욕타임스, BBC 같은 웹사이트를 예로 들었어요. 이 사이트·앱들이 공격에 가담했다는 뜻은 아니에요. 광고 경매를 통해 자리를 사면 어디에든 뜰 수 있다는 게 이 문제의 무서운 점이에요.
어디에 광고가 떴나: 정부·국제기구까지
입찰 기록을 보면 이 광고는 각국 국방부, 군, 사이버 기관, 나토(NATO)·유엔, 유럽의회·유럽연합 집행위원회 같은 국제기구 네트워크에서도 노출됐어요. 노르웨이·스웨덴·덴마크 같은 북유럽 정부·전력망·공항, 호주의 에너지·연구기관, 인텔·엔비디아 같은 반도체 회사 네트워크에서도 노출 기록이 나왔다고 해요.
| 분류 | 보고서가 든 예시 | 의미 |
|---|---|---|
| 국제기구 | 나토, 유엔, 유럽의회, EU 집행위원회 | 민감한 기관 내부 기기에도 광고가 닿았음 |
| 북유럽 | 노르웨이 의회·경찰, 스웨덴 군·전력망, 덴마크 철도·공항 등 | 시티즌랩이 “면밀히 봐야 할 묶음”이라고 지목 |
| 산업 | 인텔(가장 많음), 엔비디아, 마이크론, ARM, 애플, 마이크로소프트 등 | 반도체·빅테크 네트워크에서도 노출 |
| 언론 | 호주·덴마크·스웨덴 각 3곳, 이스라엘 3곳 등 각국 대형 언론 | 알자지라 사례 이후 추가 조사 중 |
단, 시티즌랩은 분명히 선을 그었어요. 광고가 한 번 노출됐다고 해서 곧 표적이 됐거나 감염됐다는 뜻은 아니에요. 다만 최소한 Discover-Tech의 ‘프로파일링’ 대상은 됐을 수 있고, 일부는 실제 공격 코드가 실행됐을 가능성이 있으니 급히 조사해야 한다는 입장이에요. 참고로 보고서가 지금까지 공개한 정부 네트워크 노출 국가 목록(24개국)에 한국은 들어 있지 않았어요.
그럼 나는 걱정해야 할까요? 현실적인 위험도
| 나는… | 실제 감염 위험 | 프로파일링 위험 | 추천 행동 |
|---|---|---|---|
| 평범한 직장인·학생 | 낮음(감염은 소수 표적에 집중) | 있음(광고 ID·IP가 여기저기 전달) | 광고 ID 정리 + 추적 끄기 + 업데이트 |
| 기자·활동가·변호사 | 높음(이번 사례의 주 표적군) | 높음 | 전문가 상담 + 강화된 보안 설정 |
| 공무원·국방·연구기관 종사자 | 기관 단위로 주의 필요 | 높음 | 업무 기기 광고 차단·광고 ID 비활성화 |
| 회사 보안 담당자 | 직원 기기를 통한 유입 가능성 | 회사 네트워크 정보 노출 가능 | 게이트웨이 광고 차단, 광고 트래픽 모니터링 |
정리하면, “내 폰이 지금 당장 해킹당했을까?”를 걱정할 필요는 크지 않아요. 이런 용병 스파이웨어는 비싸고, 컨피언트 조사에서도 칸디루로 넘어가는 단계의 광고는 하루 수백~수천 건 수준으로 아주 적게, 특정 대상만 노렸어요. 하지만 광고 경매를 통해 내 기기 정보가 생각보다 많은 곳에 퍼진다는 사실은 모두에게 해당돼요. 시티즌랩은 또 이 회사 인프라를 이용해 광고 ID와 전화번호를 연결하려는 별도 공격자(‘DARK CARTOGRAPHER’)도 발견했다며 후속 보고서를 예고했어요.
‘인증 받은’ 광고 업체였다는 게 더 충격
이번 보고서에서 많은 사람이 놀란 대목이 있어요. Discover-Tech는 구글과 유럽 광고업계 단체 IAB Europe의 ‘인증·승인’ 업체 목록에 올라 있었다는 거예요. 시티즌랩은 광고업계가 업체를 제대로 검증하지 않고 ‘체크박스 자기 신고’에 기대 왔다고 비판했어요.
| 누가 | 어떤 조치를 했나 |
|---|---|
| 구글 | 광고 업체 목록에서 Discover-Tech 제외, 광고 시스템 접근 차단 |
| IAB Europe | 업체 목록에서 제외 |
| Beeswax, Vungle(Liftoff), Eskimi | Discover-Tech의 광고 생태계 접근 차단 |
| Discover-Tech | 가디언이 입장을 요청한 상태(보도 시점 기준 별도 답변 소개 없음) |
| 시티즌랩의 요구 | 각국 규제기관이 Discover-Tech·칸디루 조사, 광고 경매에서 개인정보 제거 검토, 정부 기기 광고 차단 의무화 |
시티즌랩의 빌 마르착 연구원은 “온라인 광고로 표적을 찾아 자동으로 해킹할 수 있다는 말은 많았지만, 처음으로 그 과정이 실제로 작동하는 구체적인 기술 증거를 갖게 됐다”는 취지로 말했어요. 볼피 크리스틀 연구원은 오늘날 온라인 광고 생태계의 작동 방식 자체가 국가·기업·시민 모두에게 보안 위협이라고 지적했고요.
오늘 5분 정리 체크리스트
시티즌랩은 개인이 할 수 있는 일로 믿을 만한 광고 차단 확장 프로그램 사용, 추적을 막는 브라우저 사용, 광고 ID 정기 재설정과 광고 추적 끄기, 공유기·VPN 단계의 광고 차단을 권했어요. 여기에 기본 중의 기본인 업데이트를 더해 다섯 가지로 정리했어요.
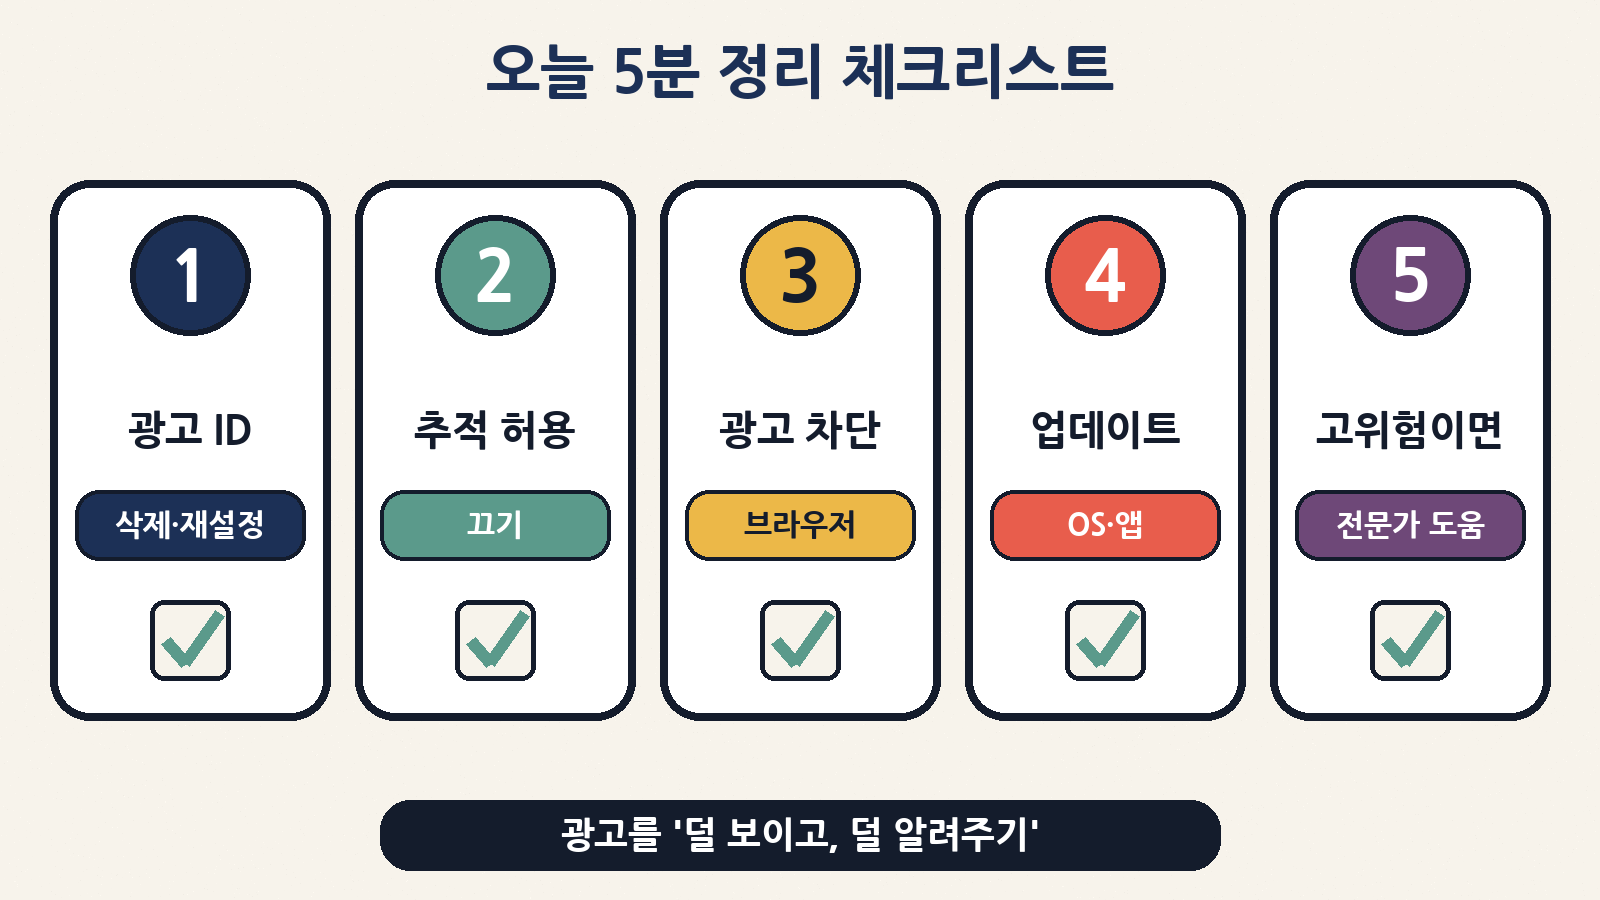
| 순서 | 할 일 | 왜 도움이 되나 |
|---|---|---|
| 1. 광고 ID 삭제·재설정 | 안드로이드는 광고 ID를 삭제하거나 새로 발급, 아이폰은 추적 허용을 끔 | 공격자가 나를 알아보는 ‘회원 번호’를 끊거나 바꿈 |
| 2. 앱 추적·맞춤 광고 끄기 | 앱별 추적 요청 거부, 맞춤형 광고 끄기 | 경매에 실려 나가는 내 정보 줄이기 |
| 3. 광고 차단 | 브라우저에 믿을 만한 광고 차단 확장 설치, 추적 차단 기능이 있는 브라우저 사용 | 광고 코드가 아예 실행되지 않게 |
| 4. 업데이트 | 운영체제·브라우저·앱을 최신으로 | 광고로 들어온 코드가 노리는 보안 구멍을 막음 |
| 5. 고위험이면 전문가 | 기자·활동가 등은 보안 전문가 도움 받기 | 표적형 공격은 개인 혼자 막기 어려움 |
폰별로 어디서 바꾸나요?
메뉴 이름은 기종과 운영체제 버전에 따라 조금씩 달라요. 설정 화면 위쪽 검색창에 ‘광고’나 ‘추적’을 입력하면 가장 빨리 찾을 수 있어요.
| 기기 | 대략적인 경로 | 할 일 |
|---|---|---|
| 안드로이드(갤럭시 등) | 설정 → 보안 및 개인정보 보호(또는 개인정보 보호·Google) → 기타 개인정보 보호 설정 → 광고 | 광고 ID 삭제 또는 재설정 |
| 아이폰 | 설정 → 개인정보 보호 및 보안 → 추적 | ‘앱이 추적을 요청하도록 허용’ 끄기 |
| 아이폰 | 설정 → 개인정보 보호 및 보안 → Apple 광고 | 맞춤형 광고 끄기 |
| PC 브라우저 | 확장 프로그램 스토어에서 평판 좋은 광고 차단 확장 설치 | 설치 전 리뷰·제작사·권한 확인 |
| 집 공유기·네트워크 | 광고 차단 기능이 있는 DNS·공유기, 또는 광고 차단을 제공하는 믿을 만한 유료 VPN | 집 안 모든 기기에 한 번에 적용 |
자주 하는 오해
| 오해 | 실제 |
|---|---|
| “광고만 안 누르면 안전하다” | 애드펙션은 누르지 않아도 광고가 뜨는 순간 시작돼요 |
| “유명한 사이트·앱 광고는 믿어도 된다” | 광고는 경매로 들어오기 때문에 유명 사이트에도 뜰 수 있었어요 |
| “광고가 떴으면 이미 감염됐다” | 시티즌랩도 노출 = 감염은 아니라고 밝혔어요. 실제 감염은 소수 표적 |
| “광고 ID를 지우면 광고가 사라진다” | 광고는 계속 보여요. 다만 나를 따라다니는 맞춤 정보가 줄어요 |
| “광고 차단 앱은 아무거나 깔면 된다” | 출처가 불분명한 차단 앱이 오히려 위험할 수 있어요. 평판 좋은 것만 |
정리하며
이번 애드펙션 보고서가 던지는 메시지는 간단해요. 우리가 매일 무심코 보는 광고 한 칸 뒤에는 1초도 안 되는 경매와, 내 기기 정보를 주고받는 수많은 회사가 있고, 그 구조가 감시와 해킹에 악용될 수 있다는 거예요. 평범한 사용자가 당장 해킹을 걱정할 단계는 아니지만, 광고 ID 정리, 추적 끄기, 광고 차단, 업데이트는 오늘 5분이면 할 수 있어요. 광고를 ‘덜 보이고, 나를 덜 알려주는’ 것, 그게 이번 뉴스에서 우리가 챙길 수 있는 가장 현실적인 교훈이에요.