집에 있는 와이파이 공유기, 마지막으로 언제 들여다보셨나요? 대부분은 통신사 기사님이 설치해 준 뒤로 한 번도 신경 쓰지 않았을 거예요. 그런데 지난 16일(현지 시각) 프랑스 파리에서 열린 보안 콘퍼런스 헥사콘(Hexacon) 2026에서, 보안 연구자 퀜틴 카이저(Quentin Kaiser)가 꽤 놀라운 시연을 했어요. 와이파이 비밀번호를 전혀 모르는 상태에서, 전파만으로 남의 공유기를 장악하는 장면이었죠.
원인은 세계 곳곳의 공유기에 들어가는 반도체 회사 브로드컴(Broadcom)의 와이파이 소프트웨어에 적어도 2010년부터 숨어 있던 버그예요. 더 당황스러운 건, 이 버그엔 보안 업계의 ‘주민번호’ 같은 CVE 번호조차 붙지 않았다는 점이에요. 오늘은 이 버그가 무엇인지, 왜 16년이나 살아남았는지, 그리고 우리 집 공유기는 무엇을 확인하면 되는지를 차근차근 풀어볼게요.
한 줄 요약부터
| 질문 | 짧은 답 |
|---|---|
| 무슨 일이에요? | 브로드컴이 공유기 제조사에 주는 와이파이 소프트웨어(SDK)의 WPS 처리 코드에 메모리 넘침 버그가 있어, 비밀번호 없이 공유기에 원하는 코드를 실행할 수 있어요 |
| 언제부터요? | 연구자에 따르면 적어도 2010년부터 SDK에 있었고, 2018년에 불완전한 수정이 조용히 나왔어요 |
| 어떻게 공격해요? | 공격자가 와이파이 전파가 닿는 거리에서 조작된 무선 신호를 보내면 돼요. 비밀번호도, WPS 연결 완료도, 사용자 클릭도 필요 없어요 |
| 피해 예시는? | 시연에서는 공유기 메모리에서 와이파이 비밀번호를 꺼내 그 비밀번호로 네트워크에 접속했어요 |
| 얼마나 많아요? | 연구자 추정으로 벨기에에서만 150만 대 이상. 그 밖에 여러 나라 통신사·제조사 모델이 목록에 올라 있어요 |
| 패치는요? | 공개 전날인 10월 15일 기준, 연구자가 확인한 벨기에 기기들은 아직 패치되지 않았어요. CVE 번호도 없어요 |
| 나는 뭘 해요? | 공유기 모델명 확인 → 펌웨어 업데이트 → 오래된 기기 교체 상담. WPS 끄기는 기본기로 하되 ‘이걸로 끝’은 아니에요 |
먼저, WPS가 뭐예요?
공유기 뒷면이나 옆에 ‘WPS’라고 적힌 버튼을 본 적 있으실 거예요. WPS(Wi-Fi Protected Setup)는 긴 와이파이 비밀번호를 일일이 입력하지 않고, 버튼을 누르거나 짧은 PIN 숫자로 프린터·TV 같은 기기를 연결해 주는 ‘간편 연결’ 기능이에요. 편리하지만, 비밀번호를 모르는 기기와 공유기가 먼저 대화를 시작하는 창구이기도 해요.
| 구분 | 보통 와이파이 연결 | WPS 연결 |
|---|---|---|
| 방법 | 와이파이 이름 선택 후 비밀번호 입력 | 공유기 WPS 버튼 누르기 또는 8자리 PIN 입력 |
| 쉬운 비유 | 현관 도어록 번호를 직접 누르기 | 경비실에 “문 좀 열어 주세요” 하고 인터폰으로 말 걸기 |
| 주로 쓰는 곳 | 휴대폰·노트북 | 프린터, 스마트TV, 와이파이 확장기 |
| 이번 버그와의 관계 | – | 연결 과정에서 오가는 조각난 메시지를 다시 맞추는 코드에 버그가 있었어요 |
비유를 이어 가면 이래요. 인터폰으로 들어온 긴 말을 경비원이 메모지에 이어 붙여 적는데, 메모지 크기를 확인하지 않아서 말이 길어지면 글씨가 책상 밖으로 넘쳐 다른 서류 위에 덮어써지는 거예요. 공격자는 그 ‘넘친 글씨’ 자리에 자기 명령을 끼워 넣어요. 보안 용어로는 ‘버퍼 오버플로(메모리 넘침)’, 연구자가 붙인 정식 설명은 ‘WPS EAP 조각 재조립 오버플로(WPS EAP fragment reassembly overflow)’예요.
파리 무대에서 무엇을 보여 줬나
카이저는 발표와 같은 날 자신의 블로그에 긴 설명 글과 발표 자료를 올렸어요. 핵심은 이 버그가 “와이파이 네트워크 키(비밀번호)를 몰라도, 정상적인 WPS 등록을 끝내지 않아도 원격으로 터진다”는 점이고, 그 결과 정보 유출과 임의 코드 실행이 가능하다는 거예요. 실제 통신사 공유기 두 대로 시연했어요.
| 시연 기기 | 어느 통신사 | 시연 결과 |
|---|---|---|
| ASKEY TCG3000 | 오렌지 벨기에(Orange Belgium) | 공유기 메모리(NVRAM)에서 와이파이 비밀번호(PSK)를 꺼내 무선으로 공격자에게 보냄 → 그 비밀번호로 네트워크 접속 성공 |
| BBOX3V+ (사젬콤 F@st) | 프록시무스(Proximus) | 인증 없이 코드 실행 → 와이파이 전파만으로 원격 조종 창(리버스 셸) 확보. 인터넷 너머 지휘 서버도 필요 없었어요 |
영상 속 안테나가 공유기 바로 옆에 붙어 있었지만, 카이저는 “안테나가 가깝다고 속지 마세요. 이 공격은 먼 거리에서도 통합니다”라고 적었어요. 발표 자료에는 신호가 약한 환경에서도 공격이 안정적으로 되도록 재전송·조각 크기 등을 다듬은 과정까지 담겨 있어요. 블로그 표현을 빌리면 벨기에 공유기의 상당수는 “길 건너편에서도 루트(최고 권한) 셸을 얻을 수 있는” 상태라는 거예요.
왜 무서운가: 공유기는 ‘집 인터넷의 현관문’
휴대폰·노트북·TV·스마트 기기의 인터넷은 전부 공유기를 거쳐 나가요. 그래서 공유기를 손에 넣으면 집 안 네트워크 전체를 지켜볼 수 있는 자리를 얻게 돼요. 카이저는 이런 버그가 ‘가장 가까운 이웃 공격(Nearest-Neighbour Attack)’이나 호텔 네트워크 장악을 즐기는 공격자에게 딱 맞는다고 짚었어요. 표로 정리하면 이래요.
| 공격자가 공유기를 장악하면 | 벌어질 수 있는 일 | 왜 알아채기 어렵나 |
|---|---|---|
| 와이파이 비밀번호 탈취 | 우리 집 네트워크에 몰래 접속, 연결된 기기 엿보기 | 공유기 화면을 매일 보는 사람은 거의 없어요 |
| 오가는 데이터 가로채기·조작 | 암호화 안 된 접속을 엿보거나 가짜 사이트로 유도 | 연구자: 방어자가 들여다볼 수단이 매우 적은 기기 |
| 다른 공격의 발판 | 집 안 PC·NAS·IoT 기기로 공격 확대 | 백신은 PC에 깔리지 공유기엔 없어요 |
| 호텔·사무실 같은 공용 와이파이 | 특정 인물을 노린 표적 공격 | 전파만 쓰니 인터넷 쪽 기록이 남기 어려워요 |
다만 과장할 필요는 없어요. 이 공격은 공격자가 와이파이 전파 범위 안에 직접 와야 해요. 지구 반대편에서 수백만 대를 한꺼번에 터는 방식이 아니라, 특정 대상을 노리는 근거리 표적 공격에 가까워요. 카이저도 위험이 가장 큰 경우로 표적 공격을 꼽았어요. 그래도 “비밀번호를 아무리 길게 바꿔도 소용없다”는 점은 가볍게 볼 수 없죠.
칩 하나의 버그가 어떻게 우리 집까지 오나
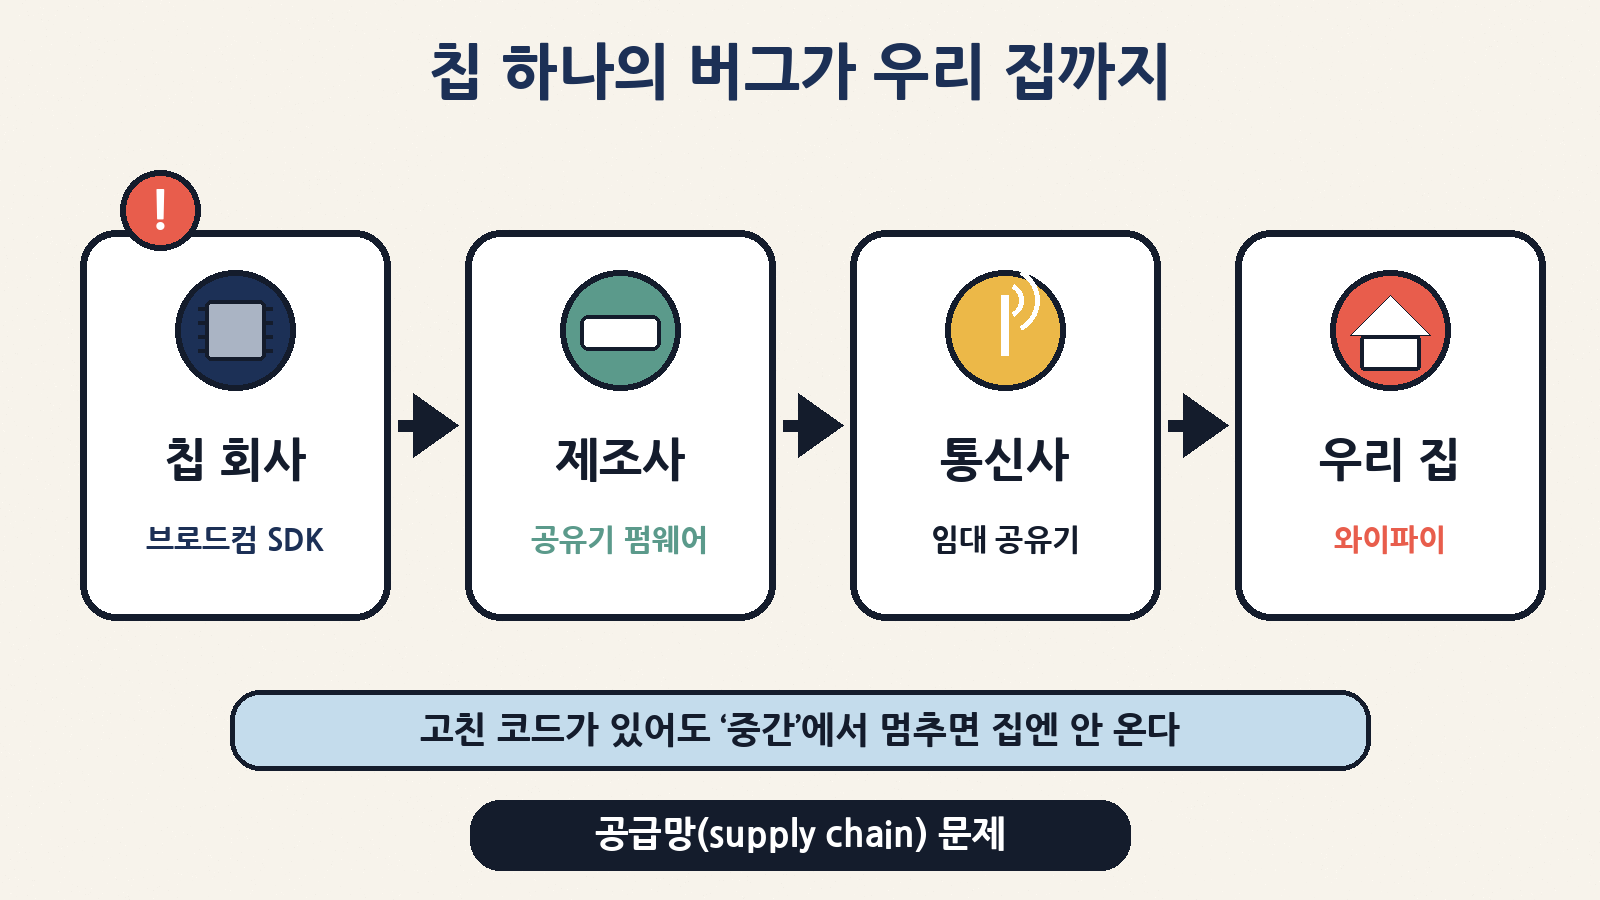
공유기는 여러 회사의 손을 거쳐 만들어져요. 브로드컴은 칩과 그 칩을 움직이는 기본 소프트웨어 묶음(SDK)을 만들고, 공유기 제조사(OEM)가 그걸 받아 자기 제품 펌웨어를 만들고, 통신사가 그 공유기를 가입자에게 빌려줘요. 어느 한 단계라도 업데이트를 안 하면 고친 코드는 우리 집에 도착하지 않아요. 이런 걸 공급망(supply chain) 보안 문제라고 불러요.
| 단계 | 누가 | 이번에 무슨 일이 |
|---|---|---|
| ① 칩·SDK | 브로드컴 | 2018년 불완전한 수정을 조용히 내고, 옛 WPS 코드(‘WPS Monitor’ 기반) 대신 공개 소프트웨어 hostapd 기반 새 구현으로 옮기라고 권고 |
| ② 제조사(OEM) | 사젬콤·넷기어·애스키·TP-Link·시스코 등 | 새 구현으로 옮긴 곳도, 안 옮긴 곳도 있음. 이미 단종(지원 종료)한 모델은 손대지 않음 |
| ③ 통신사(ISP) | 프록시무스·오렌지·VOO 등 | 가입자에게 빌려준 공유기 펌웨어를 원격으로 올려야 하지만, 10/15 기준 확인된 벨기에 기기는 미패치 |
| ④ 우리 집 | 이용자 | 펌웨어가 바뀌었는지 보통은 모름. 통신사 임대 기기는 직접 업데이트 메뉴가 없기도 해요 |
카이저는 발표에서 이 흐름을 세 갈래로 나눴어요. 제조사가 브로드컴 안내를 받아들였다면 “괜찮다”, 무시했다면 “괜찮지 않다”, 그리고 제조사가 그 전에 이미 지원 종료(EOL)를 선언한 기기라면 고쳐 줄 사람이 아예 없다는 거예요.
| 칩 플랫폼 | 대표 칩 | 연구자 판단 |
|---|---|---|
| eCos 기반 (주로 케이블 모뎀 공유기) | BCM3380, BCM3383, BCM33834 | ‘확정적 포에버 데이(forever day)’ — 고쳐질 길이 사실상 없음 |
| 리눅스 기반 (DSL·광랜 공유기 등) | BCM3390, BCM65xx, BCM68xx | ‘잠재적 포에버 데이’ — 제조사가 새 구현으로 옮기지 않으면 계속 취약 |
‘제로 데이(zero-day)’가 패치가 나오기 전 악용되는 취약점이라면, ‘포에버 데이’는 앞으로도 패치가 나오지 않을 취약점을 뜻하는 말이에요. 이름부터 찜찜하죠.
16년의 타임라인
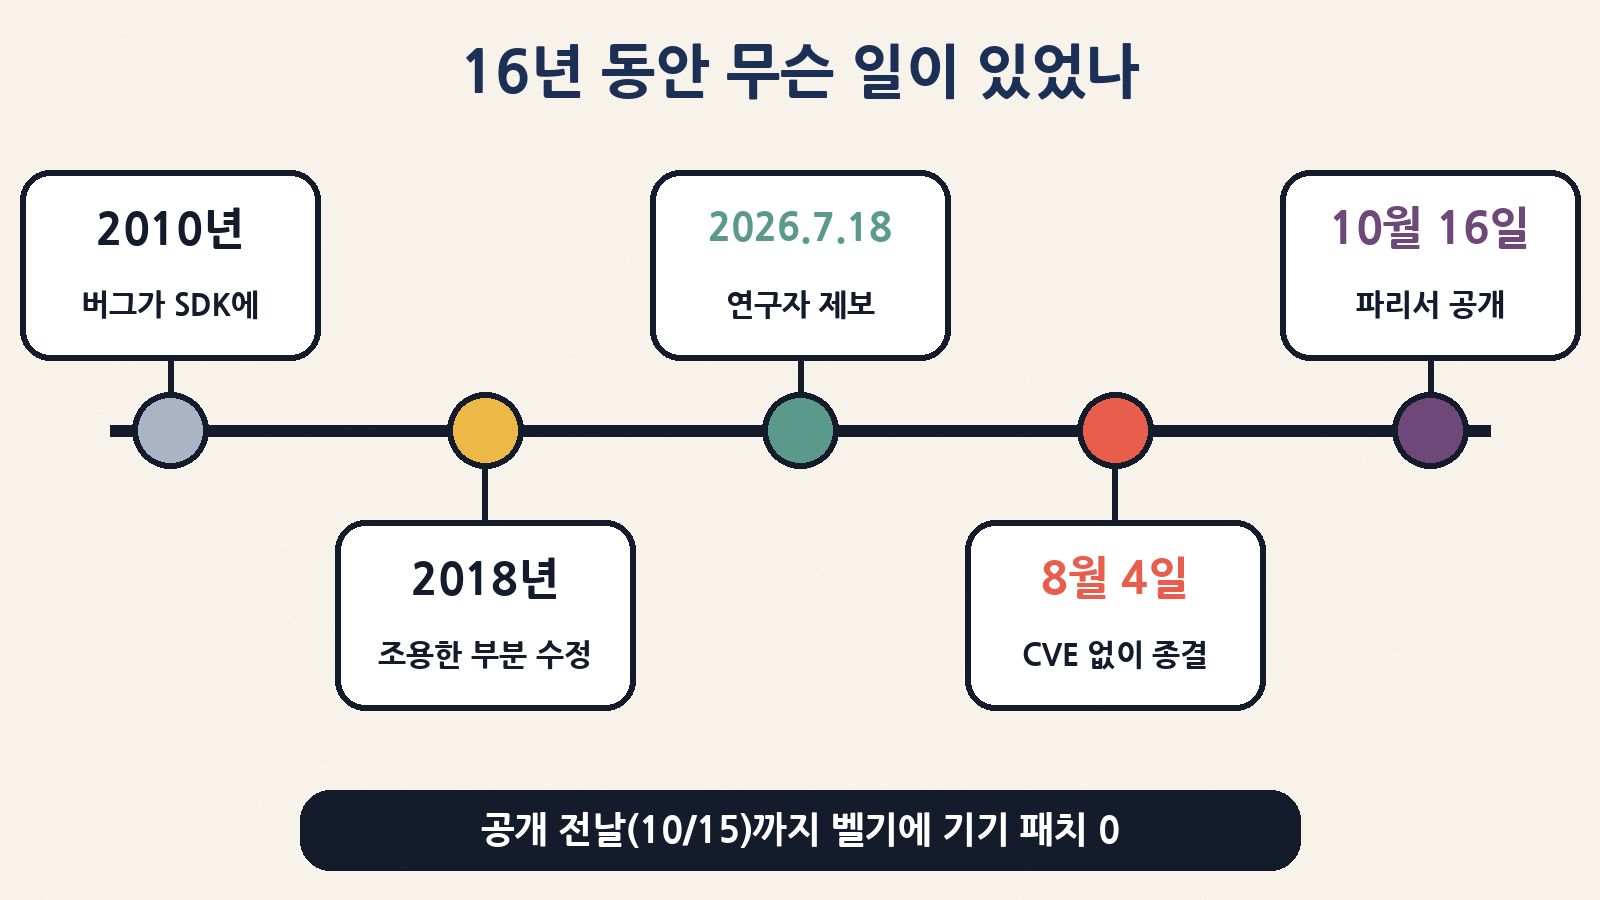
카이저는 90일 공개 원칙을 지켰다고 밝혔어요. 제보 후 90일 동안 고칠 시간을 주고, 그 뒤 공개하는 방식이에요. 그가 블로그에 남긴 기록을 날짜순으로 옮기면 이래요(현지 날짜 기준).
| 날짜 | 일어난 일 |
|---|---|
| 2010년(최소) | 브로드컴 SDK에 버그가 들어가 있었던 것으로 확인 |
| 2018년 | 브로드컴이 불완전한 수정을 조용히 배포, hostapd 기반 새 구현으로 교체 권고 |
| 2026년 7월 18일 | eCos 플랫폼(BCM3380·3383·33834) 버그를 브로드컴 보안팀(PSIRT)에 제보 |
| 7월 27일 | 리눅스 플랫폼(BCM3390·65xx·68xx) 버그 추가 제보 |
| 7월 28일 | 브로드컴: “패치는 이미 있다. 취약한 기기를 찾으면 제조사더러 브로드컴에 연락하라고 해라” |
| 7월 29일 | 브로드컴이 CVE 등록과 제조사 통지문 공유를 거절. 같은 날 프록시무스에 상세 보고, 오렌지·VOO에 연락 시도, 벨기에 사이버보안센터(CCB)에 보고서·도구 전달 |
| 8월 4일 | 미국 CERT/CC에 사건 접수 → 같은 날 종결(브로드컴이 스스로 CVE를 매길 수 있는 기관인데 매길 뜻이 없어서) |
| 8월 25일 | 프록시무스 보안 담당자와 후속 통화 |
| 10월 15일 | 연구자가 아는 한, 해당 기기 전부 여전히 미패치 |
| 10월 16일 | 헥사콘 파리 발표 + 블로그·발표 자료·탐지 도구 공개 |
브로드컴은 7월 27일 답장에서 “이 취약점은 오래전부터 알고 있었고 다른 외부 기관도 제보했다”, “수년 전부터 이 취약점이 없는 업데이트 소프트웨어를 고객사에 제공해 왔다”고 설명했어요. 즉 브로드컴 입장에선 ‘고친 코드는 이미 줬다’는 거예요. 카이저는 반대로, 브로드컴이 CVE를 붙이지도 공개적으로 알리지도 않은 것이 많은 제조사가 패치하지 않은 이유일 거라고 봤어요.
‘CVE 없는 구멍’이 왜 문제일까
CVE는 전 세계가 공통으로 쓰는 취약점 고유 번호예요. 회사 보안팀이 쓰는 취약점 스캐너, 정부 기관의 경보, 패치 관리 도구는 대부분 이 번호를 기준으로 움직여요. 그런데 CVE는 아무나 매기지 않고, 브로드컴 같은 CNA(CVE 번호 부여 기관)가 자기 제품에 직접 매길 수 있어요. 이번엔 그 당사자가 매기지 않은 거죠.
| CVE가 있으면 | 이번처럼 CVE가 없으면 |
|---|---|
| 취약점 데이터베이스에 등록 → 스캐너가 자동으로 경고 | 데이터베이스에 없음 → 스캐너·점검표에서 안 보임 |
| ‘알려진 악용 취약점’ 목록 등 정부 경보에 오를 수 있음 | 추적할 번호 자체가 없어 그런 목록에 오르기 어려움 |
| 제조사·통신사가 “CVE-xxxx 패치 완료”라고 공지하기 쉬움 | 고쳤는지 안 고쳤는지 이용자가 확인할 기준이 없음 |
| 뉴스·보안 공지에서 같은 문제를 하나의 이름으로 추적 | ‘브로드컴 WPS 버그’처럼 설명으로만 불림 |
독일 IT 매체 Dr. Web은 이 점을 짚으면서, 유럽연합의 사이버복원력법(CRA)에 따라 2026년 9월 11일부터 제조사가 실제 악용 중인 취약점을 당국에 보고해야 한다는 점도 함께 소개했어요. 앞으로는 ‘조용히 고치고 넘어가기’가 점점 어려워질 거라는 얘기죠.
얼마나 많은 공유기가 해당될까
카이저는 벨기에 통신 규제기관(IBPT) 자료와 통신사들의 모델 출시 정보를 바탕으로 ‘냅킨 계산’(어림 추정)을 했어요. 본인도 “중간 정도의 신뢰도”라고 밝힌 숫자예요.
| 통신사(벨기에) | 인터넷 가입자 | 추정 취약 공유기 | 해당 모델 |
|---|---|---|---|
| 프록시무스 | 2,318,000 | 850,000 | BBOX 3, BBOX3V+ |
| VOO (구형 기기) | 약 500,000 | 500,000 | 넷기어 CG3100·CG3700, 테크니컬러 TC7210, CGA4233 |
| 오렌지 벨기에 | 약 547,000 | 210,000 | ASKEY TCG3000 |
| 텔레넷 | 약 1,758,000 | 확인 못 함 | 사젬콤 F@ST3896LG·F@ST5685LGB (미확인) |
| 합계 | – | 최소 150만 대 이상 | 벨기에 4대 통신사 중 3곳에서 실제 확인 |
발표 자료에는 파리 거리에서 수신만 하는 방식(패시브 워드라이빙)으로 살펴본 결과도 있어요. 프랑스 부이그(Bouygues)와 오렌지의 여러 모델은 이미 패치된 상태였지만, 오렌지의 일부 구형 모델(사젬콤 Fast5656_OFR)과 SFR의 NB6VAC는 미패치로 표시됐어요. 같은 칩이라도 통신사·모델마다 상황이 다르다는 뜻이에요. 전 세계 규모에 대해서는 “모든 통신사가 벨기에처럼 무심했다면 1억 대 초반쯤일지도?”라는 물음표 섞인 어림을 내놨을 뿐, 정확한 숫자는 아무도 모른다고 했어요.
연구자가 공개한 ‘영향받는 기기’ 목록에는
카이저는 깃허브 저장소 qkaiser/broadcom-wps에 탐지 도구와 함께 확인된 기기 목록을 올렸어요. 목록은 계속 늘어나는 중이고, 연구자는 “이 목록은 완전하지 않다. 목록에 없어도 취약할 수 있다”, 최종적으로는 수천 종이 될 거라고 강조했어요. 19일 오후(한국 시간) 기준 목록 일부를 옮기면 이래요.
| 제조사 | 목록에 오른 모델 예시 | 목록에 적힌 통신사 예시 |
|---|---|---|
| TP-Link | Archer C3150, Archer C5400, Archer VR600·VR900·VR2800, VR1600, TD-VG5612 | 튀르크텔레콤, 호주 Internode 등 |
| 시스코(Cisco) | 소규모 사무실용 RV110W·RV130W·RV215W·RV340W, WAP121·125·150·361·371·571·581 등 | – |
| 노키아(Nokia) | G-140W-H, G-240W 시리즈, G-2426G-A | 싱텔, 비엣텔, 에티살랏, 프록시무스 등 다수 |
| ZTE | F680 v4, 368N | 비엣텔, VNPT, 몰도바텔레콤, 이집트 TE Data, KPN 등 |
| 화웨이(Huawei) | B310, B315, B593, WS880 | – |
| 기타 | ARRIS SURFboard AC1200, 넷기어 CG3100·CG3700B, 사젬콤 F@st 5336·3864·4353, 넷콤 NF 시리즈, 텐다 D301 등 | 옵터스, 오렌지 벨기에, VOO, 아우시 브로드밴드 등 |
현재 목록에 한국 통신사 이름은 보이지 않아요. 하지만 이건 “한국은 안전하다”는 뜻이 아니라 “아직 아무도 확인해 보고하지 않았다”는 뜻에 가까워요. 또 TP-Link·시스코처럼 해외에서 널리 팔린 브랜드 모델이 들어 있으니, 해외 직구나 중고로 들인 공유기라면 모델명을 한 번 대조해 볼 만해요. 목록에 내 모델이 있다고 해서 반드시 지금도 취약한 것도 아니에요. 최신 펌웨어에서 고쳐졌을 수 있으니, 그다음은 제조사 지원 페이지 확인이 순서예요.
AI가 1주일 만에 찾아냈다
이번 발표에서 업계가 특히 주목한 대목이 하나 더 있어요. 카이저는 “혼자 했으면 몇 달 걸렸을 연구를 최신 AI 모델로 1주일도 안 돼 끝냈다”고 밝혔어요. 발표 자료에는 이 작업에 든 실제 비용 ‘103유로’가 적혀 있고, 같은 과정에서 WPS 버그 말고도 여러 결함을 찾았다고 정리돼 있어요.
| AI 보조 분석으로 찾은 것 (발표 자료) | 쉬운 설명 |
|---|---|
| 802.11 WPS EAP 조각 재조립 오버플로 | 오늘의 주인공. 비밀번호 없이 무선으로 코드 실행 |
| SSH 인증 전 스택 오버플로 | 원격 접속 기능에서 로그인 전에 터지는 메모리 넘침 |
| UPnP 응답 오버플로 | 기기 자동 연결 기능의 메모리 넘침 |
| HTTP 오버플로 | 연구자가 2021년에 제보했던 문제를 다시 발견 |
| 웹소켓 오버플로 | 2020년 케이블 모뎀 취약점 ‘케이블 혼트(Cable Haunt)’를 다시 발견 |
| DHCPv6·FTPLite 서비스 거부(DoS) | 기기를 멈추게 만드는 버그 |
카이저는 이를 “복잡함으로 지키는 보안은 끝났다(Security through Complexity is Dead)”고 표현했어요. 예전엔 공유기 펌웨어처럼 뜯어보기 어려운 코드는 ‘너무 귀찮아서’ 덜 털렸는데, 이제는 AI 덕분에 훨씬 적은 비용으로 깊은 곳까지 살펴볼 수 있다는 거예요. 방어하는 쪽엔 좋은 소식이지만, 공격하는 쪽도 같은 도구를 쓸 수 있다는 점에서 오래된 기기일수록 더 빨리 손봐야 한다는 경고이기도 해요.
우리 집 공유기, 오늘 확인할 것
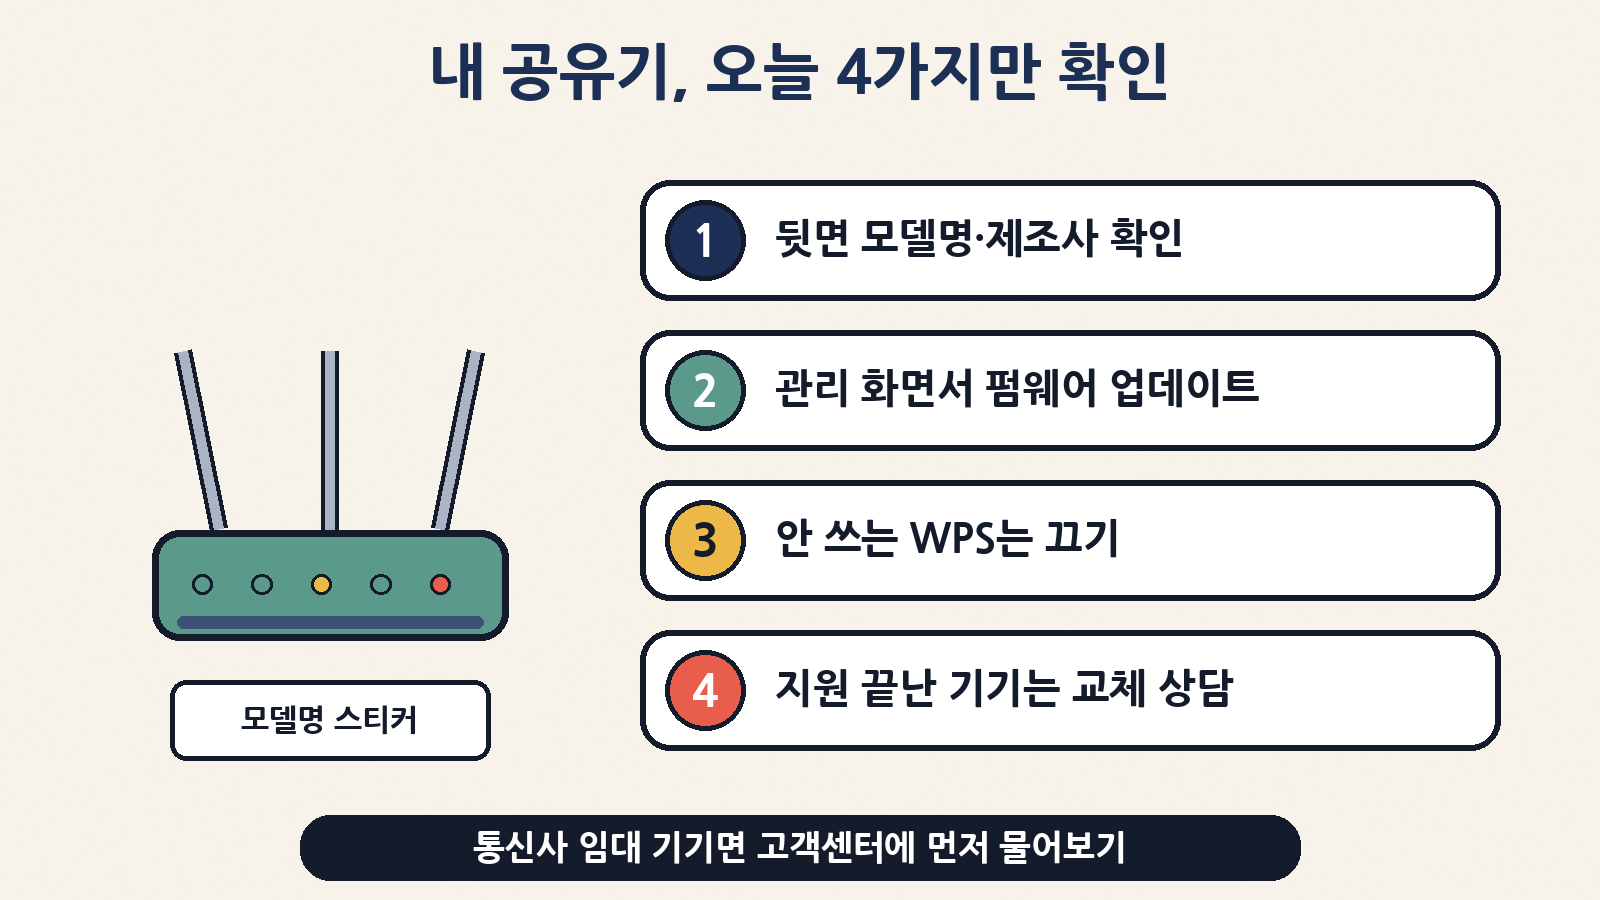
여기서 중요한 점 하나. 카이저의 글에는 설정 하나만 바꿔서 이 구멍을 막는 방법은 나와 있지 않아요. 보안 매체 The Terminal도 이 점을 짚었어요. 그래서 진짜 해결책은 고쳐진 펌웨어이거나 기기 교체예요. 아래 순서대로 챙겨 보세요.
| 순서 | 할 일 | 어떻게 | 왜 |
|---|---|---|---|
| 1 | 모델명·제조사 확인 | 공유기 바닥·뒷면 스티커의 모델명(예: ‘Archer C5400’) 사진 찍어 두기 | 목록 대조와 고객센터 문의의 출발점 |
| 2 | 누가 관리하는 기기인지 구분 | 통신사 로고가 있으면 임대 기기, 직접 산 거면 개인 기기 | 임대 기기는 통신사가, 개인 기기는 내가 업데이트해요 |
| 3 | 펌웨어 업데이트 | 개인 기기: 관리 화면(보통 192.168.0.1 등) 또는 제조사 앱에서 ‘펌웨어 업그레이드’ / 임대 기기: 고객센터에 최신 펌웨어 여부 문의 | 고친 코드가 들어오는 유일한 길 |
| 4 | 지원 종료 여부 확인 | 제조사 사이트에서 모델의 ‘단종·지원 종료(EOL)’ 표시 확인 | 지원이 끝났으면 앞으로도 패치가 없어요 → 교체 고려 |
| 5 | 안 쓰는 WPS 끄기 | 관리 화면 무선 설정에서 WPS 사용 안 함 | 손해 없는 기본기. 단, 이번 버그를 확실히 막는다는 보장은 없어요 |
| 6 | 관리자 비밀번호 바꾸기 | ‘admin/admin’ 같은 초기값이면 길고 고유하게 | 이번 버그와 별개로, 공유기 장악의 가장 흔한 입구 |
WPS 끄기에 대해 조금 더 덧붙이면, WPS는 이번 일 전에도 문제가 있었어요. 2011년에는 WPS PIN 방식이 무차별 대입(숫자 하나하나 넣어 보기)에 약하다는 취약점이 알려져 여러 보안 기관이 끄기를 권했죠. 프린터 연결 같은 데 꼭 필요하지 않다면 꺼 두는 게 원래 좋은 습관이에요. 다만 이번 버그는 WPS 처리 코드 자체의 문제라, 메뉴에서 끈다고 그 코드가 완전히 멈추는지는 기기마다 다를 수 있어요. 그래서 1~4번이 본 게임이에요.
통신사 임대 공유기라면, 고객센터에 이렇게 물어보세요
| 물어볼 것 | 예시 문장 |
|---|---|
| 내 기기 모델 | “집에 설치된 공유기 모델명이 ○○○인데, 이 모델이 브로드컴 칩을 쓰나요?” |
| 펌웨어 상태 | “최근 보도된 브로드컴 와이파이 WPS 취약점 관련해서 이 모델 펌웨어가 업데이트됐나요?” |
| 업데이트 방식 | “펌웨어는 원격으로 자동 업데이트되나요, 제가 따로 해야 하나요?” |
| 교체 가능 여부 | “오래된 모델이면 최신 공유기로 교체가 가능한가요? 비용이 드나요?” |
CVE 번호가 없어서 상담원이 바로 알아듣지 못할 수도 있어요. 그럴 땐 “브로드컴 칩 와이파이 WPS 취약점, 10월 16일 헥사콘 발표”라고 구체적으로 말하면 담당 부서로 넘기기 쉬워요.
밖에서 쓰는 와이파이는?
카이저가 위험한 장소로 호텔 네트워크를 콕 집은 만큼, 집 밖 와이파이 습관도 함께 점검해 볼게요. 내가 그 공유기를 업데이트할 방법은 없으니, ‘공유기가 이미 털렸을 수도 있다’고 가정하고 쓰는 게 요령이에요.
| 상황 | 이렇게 하면 안전해요 |
|---|---|
| 호텔·카페 와이파이로 은행·쇼핑 | 가능하면 휴대폰 데이터(LTE·5G)로 전환 |
| 공용 와이파이에서 업무 메일·사내 시스템 | 회사가 제공하는 VPN 켜고 접속 |
| “인증서 오류”, “보안 연결 아님” 경고가 뜸 | 바로 닫기. 가로채기 공격의 흔한 신호예요 |
| 로그인 화면이 평소와 다르게 생김 | 주소창의 사이트 주소부터 확인, 이상하면 앱으로 직접 접속 |
| 노트북 공유 설정 | 공용 네트워크에선 파일·프린터 공유 끄기 |
자주 하는 오해
| 오해 | 실제 |
|---|---|
| “와이파이 비밀번호를 길게 바꾸면 안전하다” | 이번 버그는 비밀번호를 몰라도 터지고, 오히려 비밀번호를 꺼내 가는 공격이에요 |
| “WPS 버튼만 안 누르면 괜찮다” | 버튼을 누르지 않아도, WPS 등록을 끝내지 않아도 공격이 돼요 |
| “CVE가 없으니 별거 아니다” | 번호가 없는 건 당사자가 매기지 않아서예요. 위험도와는 상관없어요 |
| “목록에 내 모델이 없으니 안전하다” | 연구자는 목록이 불완전하고 수천 종으로 늘어날 거라고 했어요 |
| “해외 얘기라 한국은 상관없다” | 목록에 국내 통신사는 없지만, 같은 칩·같은 브랜드 기기는 국내에도 있을 수 있어요. 모델 확인이 먼저예요 |
| “누가 전 세계 공유기를 한꺼번에 턴다” | 공격자가 전파 범위 안에 와야 해서, 대량 공격보다는 표적 공격에 가까워요 |
정리하며
이번 일은 ‘해커가 똑똑했다’는 이야기라기보다 “고친 코드가 16년 동안 우리 집까지 오지 못했다”는 이야기예요. 칩 회사는 “고친 건 줬다”고 하고, 제조사는 새 코드로 옮기지 않았거나 이미 기기를 단종했고, 통신사는 업데이트를 내보내지 않았어요. 그 사이 CVE 번호도 없으니 경보 체계에도 잡히지 않았죠. 앞으로 프록시무스·오렌지 같은 통신사가 펌웨어를 내놓는지, 브로드컴이 입장을 바꾸는지, 목록에 어떤 나라·모델이 더 오르는지 지켜볼 필요가 있어요. 그 전에 우리가 할 일은 단순해요. 오늘 공유기 뒷면 모델명 사진 한 장 찍어 두고, 펌웨어가 최신인지, 아직 지원되는 기기인지 확인하기. 몇 년째 그대로인 공유기라면, 이번 기회에 한 번쯤 바꿔 볼 때가 됐다는 신호일지도 몰라요.