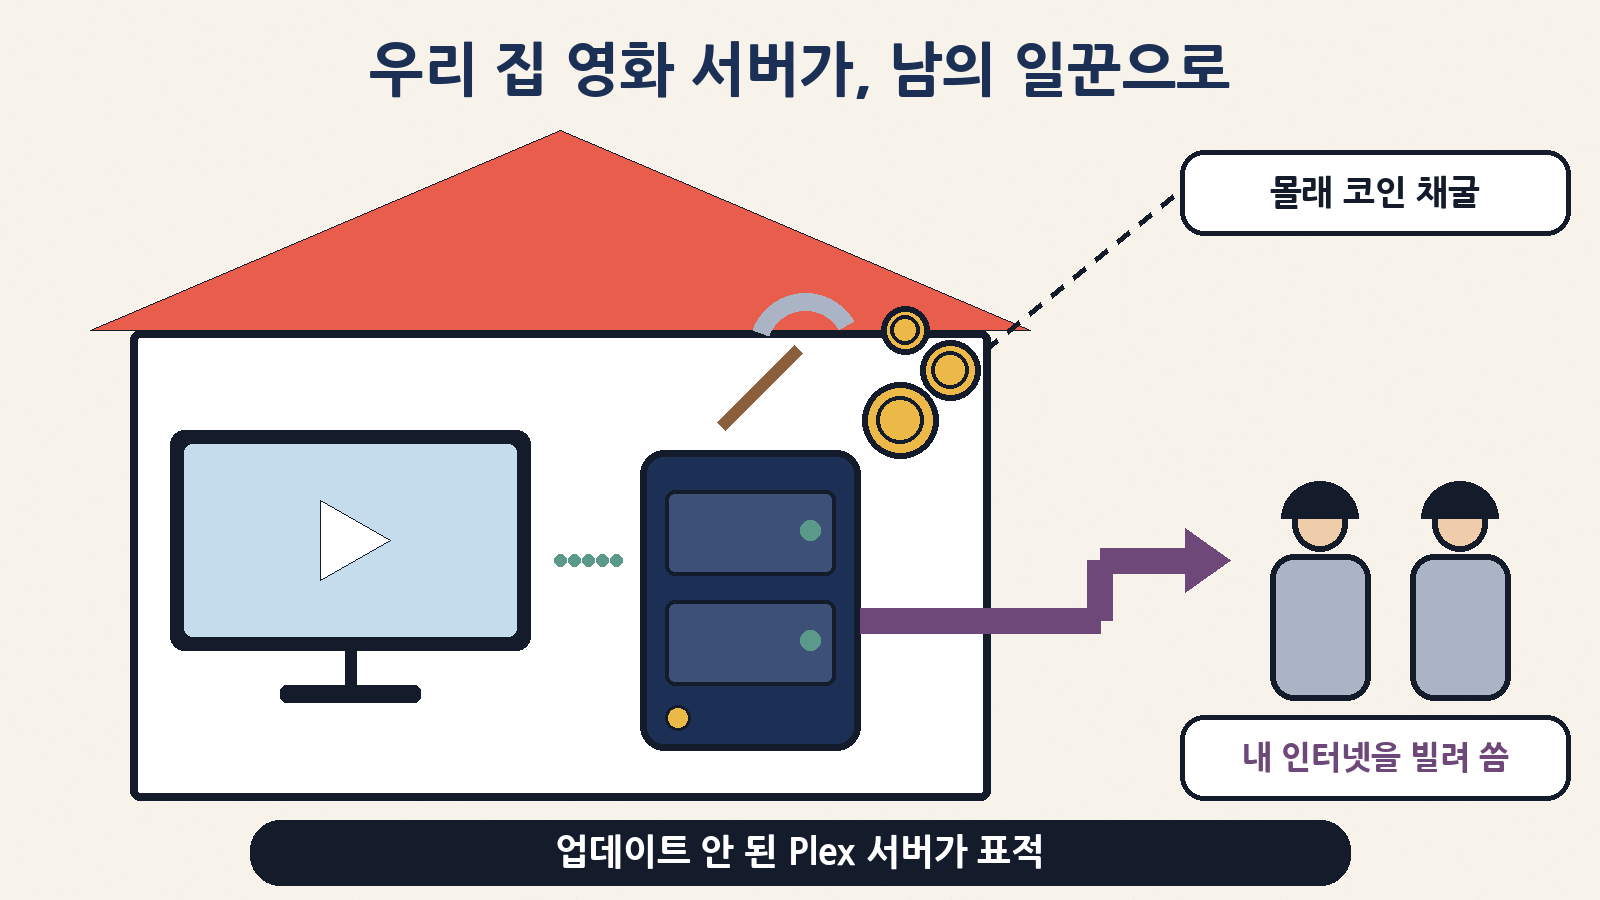
집에 나만의 영화·드라마 서버를 두고 쓰는 분 많죠. TV·폰·태블릿에서 어디서든 꺼내 보는, 이른바 ‘집 안의 넷플릭스’예요. 그중에서도 플렉스 미디어 서버(Plex Media Server)는 전 세계 가정에서 널리 쓰이는 프로그램이에요. 그런데 지난 며칠, 이 서버가 로그인 없이도 인터넷에서 장악될 수 있다는 사실이 현실로 확인됐어요. 패치는 이미 8월에 나왔는데, 업데이트 안 한 서버에 채굴 프로그램과 내 인터넷을 빌려 쓰는 프록시가 깔린 사례가 나왔고, 제조사도 ‘광범위하게 악용되고 있다’고 공식 경고했습니다.
오늘은 이 구멍이 무엇인지, 왜 ‘TV 앱’이 아니라 ‘서버’를 봐야 하는지, 그리고 오늘 집에서 확인하면 되는 순서를 초보 기준으로 풀게요.
한 줄 요약부터
| 질문 | 짧은 답 |
|---|---|
| 무슨 일이에요? | 플렉스 미디어 서버의 버그 4개(CVE-2026-96652·96654·96655·96656)를 이어 붙이면, 비밀번호 없이 인터넷에서 서버에 원하는 프로그램을 실행할 수 있어요 |
| 언제부터요? | 연구자가 7월 27일 제보 → 회사가 8월 4일 수정판(1.43.3.10861)을 뿌렸어요. 공격 방법이 10월 16일 공개되고, 17일부터 실제 공격이 포착됐어요 |
| 어떻게 공격해요? | 인터넷에 32400 포트로 열려 있는 오래된 서버에, 공개된 공격 코드로 접근합니다. 집 안 와이파이만 쓰는 서버도 위험하지만, 원격 접속·포트 개방이 있으면 특히 위험해요 |
| 피해 예시는? | 허니팟(가짜 서버)에서 모네로 코인 채굴기(XMRig)와 주거용 프록시(myawesomeproxy)가 설치됐어요. 전기·팬 소음·업로드 트래픽이 늘고, 남의 통신이 내 회선을 탈 수 있어요 |
| 얼마나 많아요? | 9월 9일 Shadowserver 집계로 인터넷에 노출된 1.43.2 이하 서버가 3만 6천 대 이상. 미국만 약 1만 6천 대였고, 그 이후에도 패치 안 한 서버는 남아 있어요 |
| 패치는요? | 1.43.3.10861 이상이면 안전. 현재 공개판은 1.43.4.10903. ‘1.43.3’만 보고 안심하면 안 돼요 — 1.43.3.10828은 아직 취약해요 |
| 나는 뭘 해요? | 서버 버전 확인 → 업데이트 → 필요 없으면 원격 접속 끄기 → CPU·업로드 이상 여부 → 비밀번호 변경·전체 로그아웃. 이상하면 깨끗이 재설치하세요 |
먼저, ‘Plex 앱’과 ‘Plex 서버’는 달라요
많은 분이 TV·폰에 깔린 Plex 앱만 떠올려요. 그 앱은 ‘리모컨·화면’에 가깝고, 영화 파일이 실제로 들어 있는 쪽은 따로 있어요. 그게 Plex Media Server예요. 데스크탑 PC, 맥미니, 시놀로지·QNAP 같은 NAS, 도커 컨테이너, 심지어 NVIDIA Shield에 깔릴 수 있어요. 이번 구멍은 그 서버 프로그램에 있습니다.
| 구분 | 어디에 있나 | 이번 이슈와의 관계 |
|---|---|---|
| Plex 앱 (TV·폰·태블릿) | 거실 TV, 스마트폰 | 앱만 쓰는 분도 많아요. 앱 자체가 뚫린 건 아니에요 |
| Plex Media Server | 집 안 PC·NAS·도커·Shield | 여기가 대상. 버전·원격 접속을 확인해야 해요 |
| Plex 계정 (plex.tv) | 웹·앱 로그인 | 공격이 관리자 토큰을 훔칠 수 있어, 비밀번호 변경·전체 로그아웃이 권장돼요 |
비유하면 집 안 DVD 장식장이 서버이고, 거실 TV 리모컨이 앱이에요. 장식장 자물쇠가 헐거우면, 리모컨을 아무리 새것으로 바꿔도 장식장 안 물건은 위험합니다.
버그 4개가 ‘사슬’이 된 이유
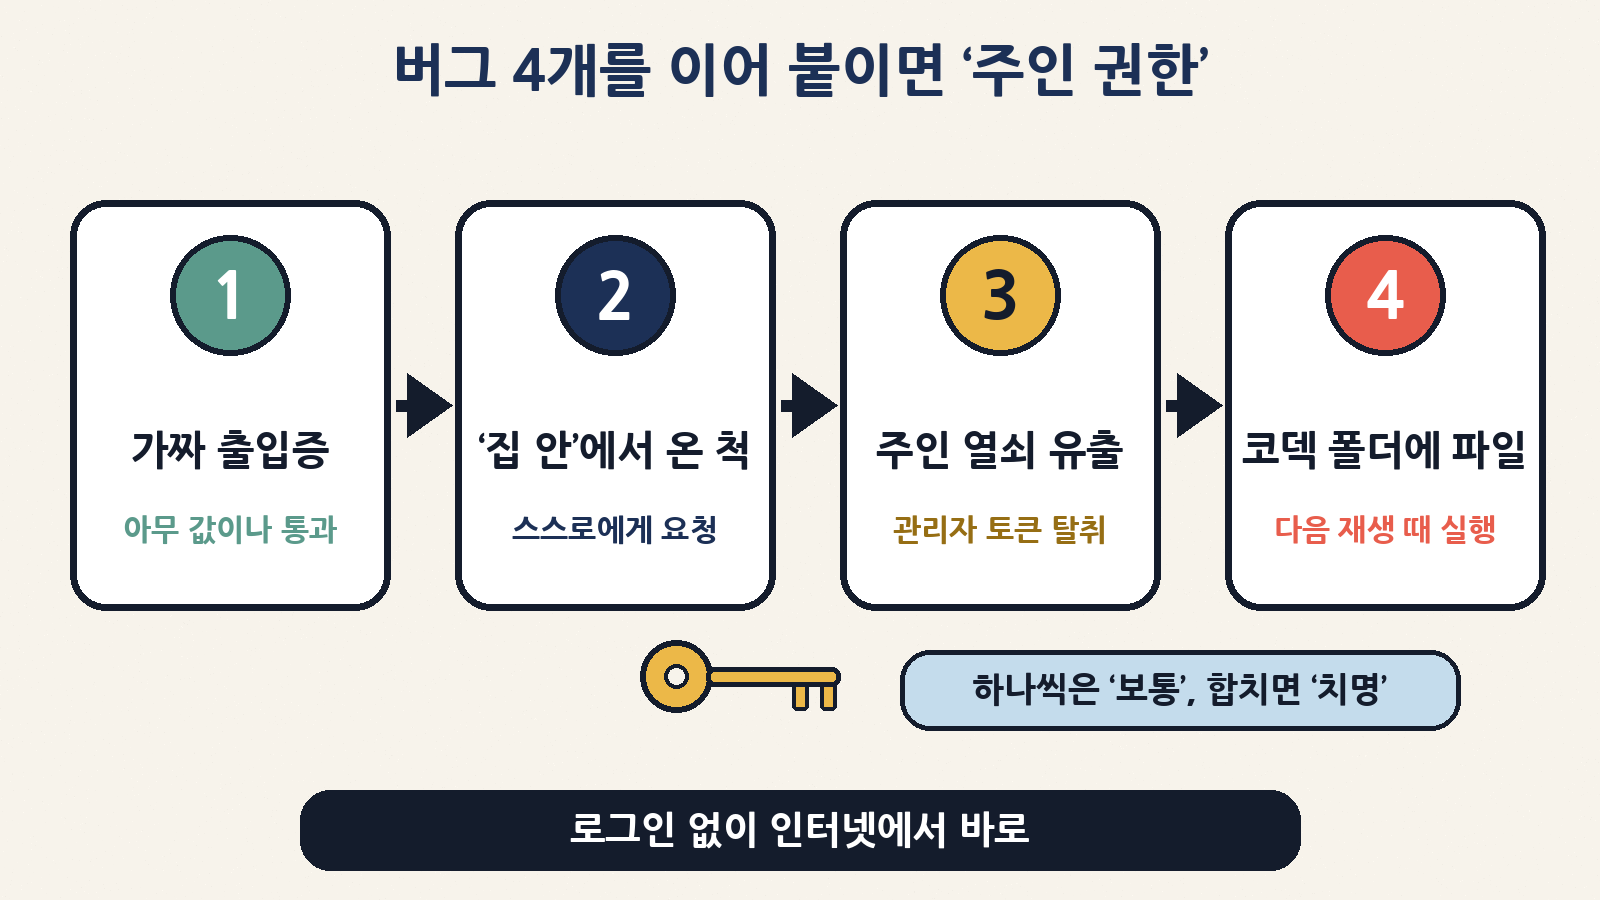
보안 연구자 ZM이 7월 27일 Plex에 제보한 뒤, 회사는 8월 4일 수정판을 배포하고 버그 현상금을 지급했어요. 개별 CVE 점수는 중간 수준이지만, 네 개를 이어 붙이면 로그인 없이 코드 실행이 됩니다. 연구자는 이 체인을 ‘Plex2Shell’이라고 불렀어요.
| 단계 | 쉬운 비유 | 기술적으로 (한 줄) |
|---|---|---|
| 1. 가짜 출입증 | 경비실이 ‘출입증이 있는지’만 보고, 진짜인지 안 봄 | X-Plex-Token 헤더가 있기만 하면 통과 (값 검증 없음) |
| 2. ‘집 안’에서 온 척 | 서버가 자기 자신에게 편지를 보내게 만듦 | /player/timeline으로 SSRF → 루프백(127.0.0.1) 요청 |
| 3. 주인 열쇠 유출 | 내부 전화가 열쇠를 들고 외부로 외출 | 플러그인 API로 관리자 토큰을 공격자 주소로 전송 |
| 4. 코덱 폴더에 파일 | 다음 영화 재생 때 몰래 심은 USB가 자동 실행 | 트랜스코더 설정으로 Codecs 폴더에 .so/.dll 기록 → 다음 재생 때 로드 |
NVD가 매긴 개별 점수는 CVE-2026-96652·96655가 4.3, 96654가 6.5, 96656가 7.2(CVSS 3.1) 정도예요. 하나하나 보면 ‘중간’처럼 보이지만, 연구자는 체인 전체를 10.0으로 평가했어요. ‘작은 구멍 네 개’가 ‘현관 문을 통째로 연다’는 게 핵심입니다.
| CVE | Plex 공지 요약 | 쉬운 뜻 |
|---|---|---|
| CVE-2026-96652 | 플레이어 타임라인의 무인증 SSRF | 서버가 공격자가 시킨 주소로 스스로 요청 |
| CVE-2026-96654 | 루프백에서 내부 에이전트 함수 접근 | ‘집 안’에서만 열려야 할 기능이 악용됨 |
| CVE-2026-96655 | 서버 소유자 관리자 토큰 유출 | 주인 열쇠가 밖으로 나감 |
| CVE-2026-96656 | 트랜스코더 설정으로 Codecs 폴더 임의 쓰기 | 다음에 재생할 때 심은 파일이 실행 |
패치는 8월에 나왔는데, 왜 10월에 뚫렸나
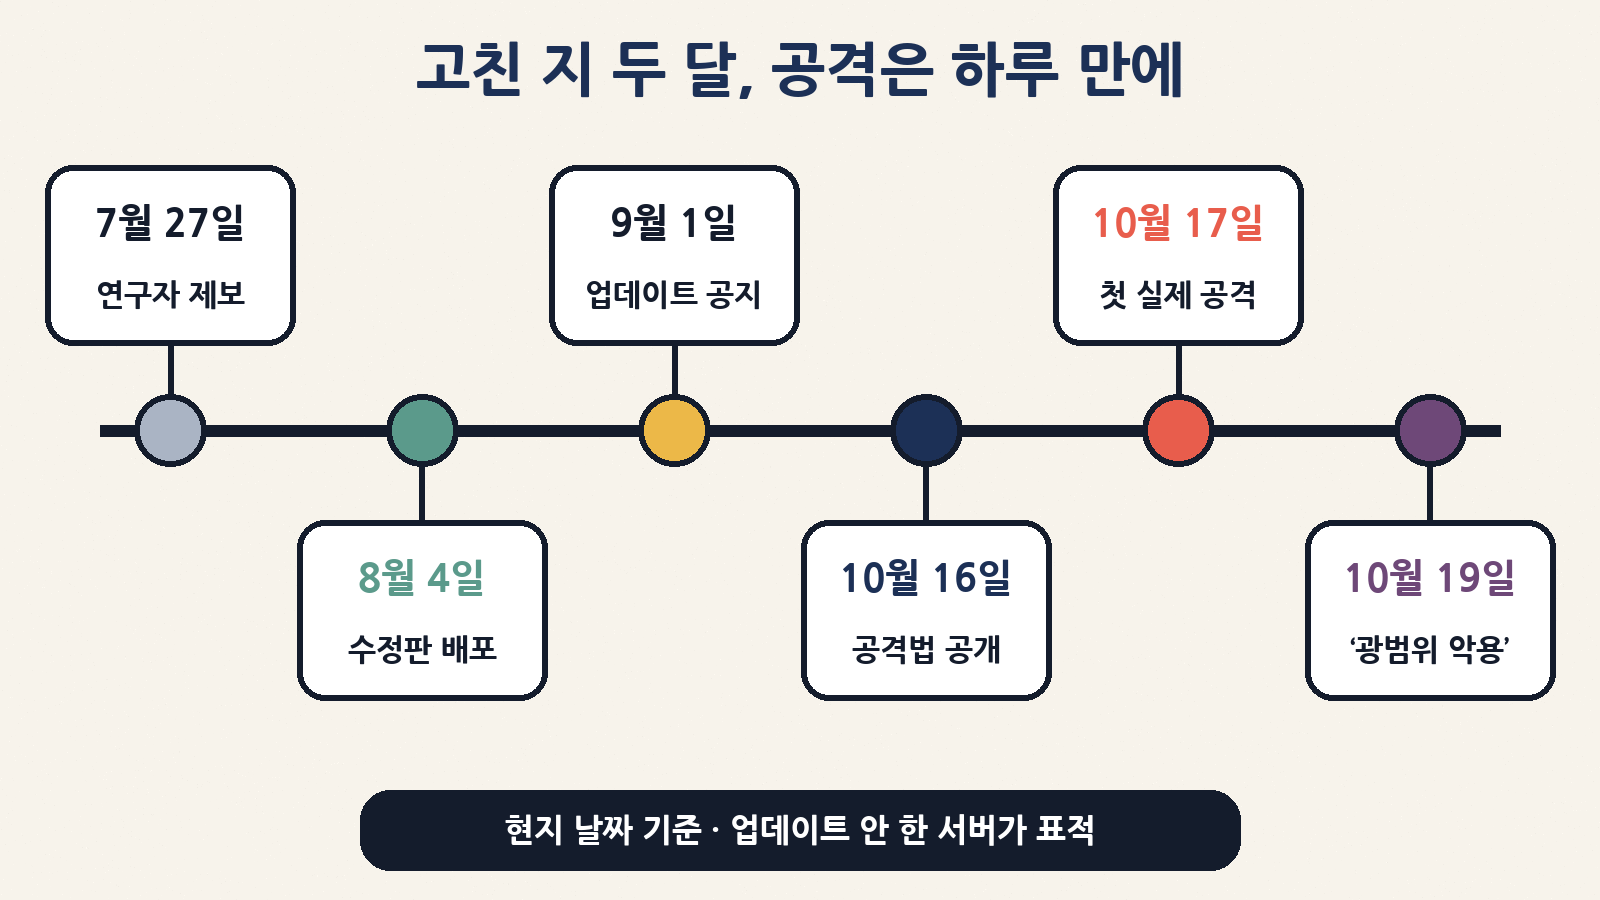
타임라인을 보면 ‘고친 지 두 달’과 ‘공격은 하루’가 동시에 보여요.
| 날짜 (현지) | 무슨 일 |
|---|---|
| 2026-07-27 | 연구자가 security@plex.tv에 제보 |
| 2026-08-04 | Plex가 인정·현상금 지급, 1.43.3.10861을 전원에게 배포 |
| 2026-09-01 | 공식 포럼에 ‘1.43.2 이하 긴급 업데이트’ 공지 (Desktop 1.115.0 포함) |
| 2026-09-10 | 현재 공개판 1.43.4.10903 전원 배포 |
| 2026-09-23 | CVE 네 개 할당 |
| 2026-10-16 | 연구자 글·PoC 공개 (zmain.info / GitHub code-zm/plex2shell) |
| 2026-10-17 | 보안 연구자 BoredHackerBlog 허니팟에서 실제 악용 포착 — XMRig 채굴기 |
| 2026-10-17 오후 | 같은 허니팟에 myawesomeproxy(주거용 프록시) 추가 설치 확인 |
| 2026-10-19 | SecurityWeek 등 보도; Plex 공식 포럼에 CVE·‘광범위 악용’ 업데이트 (UTC 20:17 ≈ KST 10/20 05:17) |
왜 업데이트가 중간에 멈출까요? 집에서 흔한 이유 세 가지예요.
| 환경 | 자주 있는 함정 | 오늘 할 일 |
|---|---|---|
| 윈도우·맥 | 자동 업데이트를 꺼 둠 | 설정 → 일반에서 버전 확인 후 업데이트 |
| 시놀로지·QNAP 등 NAS | 앱스토어에 새 버전이 늦게 올라옴 | Plex 다운로드 페이지에서 패키지를 받아 수동 설치 |
| 도커·Unraid | 이미지 태그를 고정해 두면 절대 안 바뀜 (취약 허니팟도 linuxserver/plex:1.42.2) | 새 이미지 pull 후 컨테이너 재생성·버전 재확인 |
Plex는 9월 1일 공지에서 NAS는 앱스토어보다 수동 설치가 빠를 수 있다고 안내했어요. 도커는 ‘컨테이너를 재시작만 하면 된다’고 착각하기 쉬운데, 고정 태그면 재시작해도 예전 버전이 그대로입니다.
실제 공격에서 무엇을 심었나
BoredHackerBlog는 일부러 취약한 Plex를 인터넷에 열어 둔 허니팟을 지켜봤어요. 10월 16일까지는 주로 스캔·잡음이었는데, 17일 아침부터 공개 PoC와 같은 형태의 요청이 들어왔어요. 관측된 공격 IP로는 45.194.92.222, 91.92.40.202, 176.65.139.228 등이 언급됐고, 페이로드는 217.60.194.116에서 내려받았습니다.
| 심긴 것 | 하는 일 | 집주인이 느낄 수 있는 신호 |
|---|---|---|
| XMRig (모네로 채굴기) | CPU로 암호화폐 채굴 | 아무도 안 보는데 팬이 풀가동, CPU 거의 100% |
| myawesomeproxy | 내 집 인터넷을 남의 중계로 씀 | 스트리밍 안 하는데 업로드가 꾸준히, ISP 경고, 갑자기 CAPTCHA |
프로그램이 켜질 때 이런 문구가 뜹니다. “이 소프트웨어를 기기에 실행하면, 당신의 인터넷 트래픽이 외부에서 쓰일 수 있음에 동의하는 것으로 간주합니다.” 연구자는 “Plex는 가정용 IP에 자주 깔리니, 공격자가 회사 VPN·메일에 접근할 주거용 프록시로 탐낼 수 있다”고 적었어요. 채굴만 문제가 아니라, 내 회선이 남의 발판이 될 수 있다는 뜻입니다.
10월 19일(UTC) Plex 공지 업데이트는 더 단호합니다. “이 취약점들은 활발하고 광범위하게 악용되고 있다”, “1.43.3.10861보다 오래되고 인터넷에서 닿는 서버라면 이미 침해됐을 수 있다고 가정하라”고 적었어요. 의 프로세스 이름으로 myawesomeproxy, mylovelyminer, x12345 등을 들었고, Codecs 폴더의 낯선 .so/.dll, proxystream.st로의 외부 연결, 재생이 없는데도 높은 CPU를 점검 신호로 제시했습니다.
‘주거용 프록시’가 왜 더 무서운가
채굴은 ‘전기 요금·소음’으로 티가 나기 쉬워요. 반면 주거용 프록시는 조용히 내 IP를 빌려 줍니다. 공격자·범죄 조직은 데이터센터 IP보다 일반 가정 IP를 선호하는 경우가 많아요. 회사·은행·스트리밍 서비스가 ‘집주소처럼 보이는 접속’을 덜 의하기 때문입니다.
| 비교 | 코인 채굴기 | 주거용 프록시 |
|---|---|---|
| 목적 | 피해자 CPU로 돈 벌기 | 피해자 인터넷으로 남의 접속을 숨기기 |
| 티나는 신호 | 열·소음·전기 | 업로드·CAPTCHA·ISP 경고 (덜 분명할 수 있음) |
| 2차 위험 | 전기비·기기 수명 | 내 IP가 불법·스팸·침입 시도의 출발지로 찍힐 수 있음 |
오늘 집에서 할 일 (체크리스트)
1) 버전부터 확인
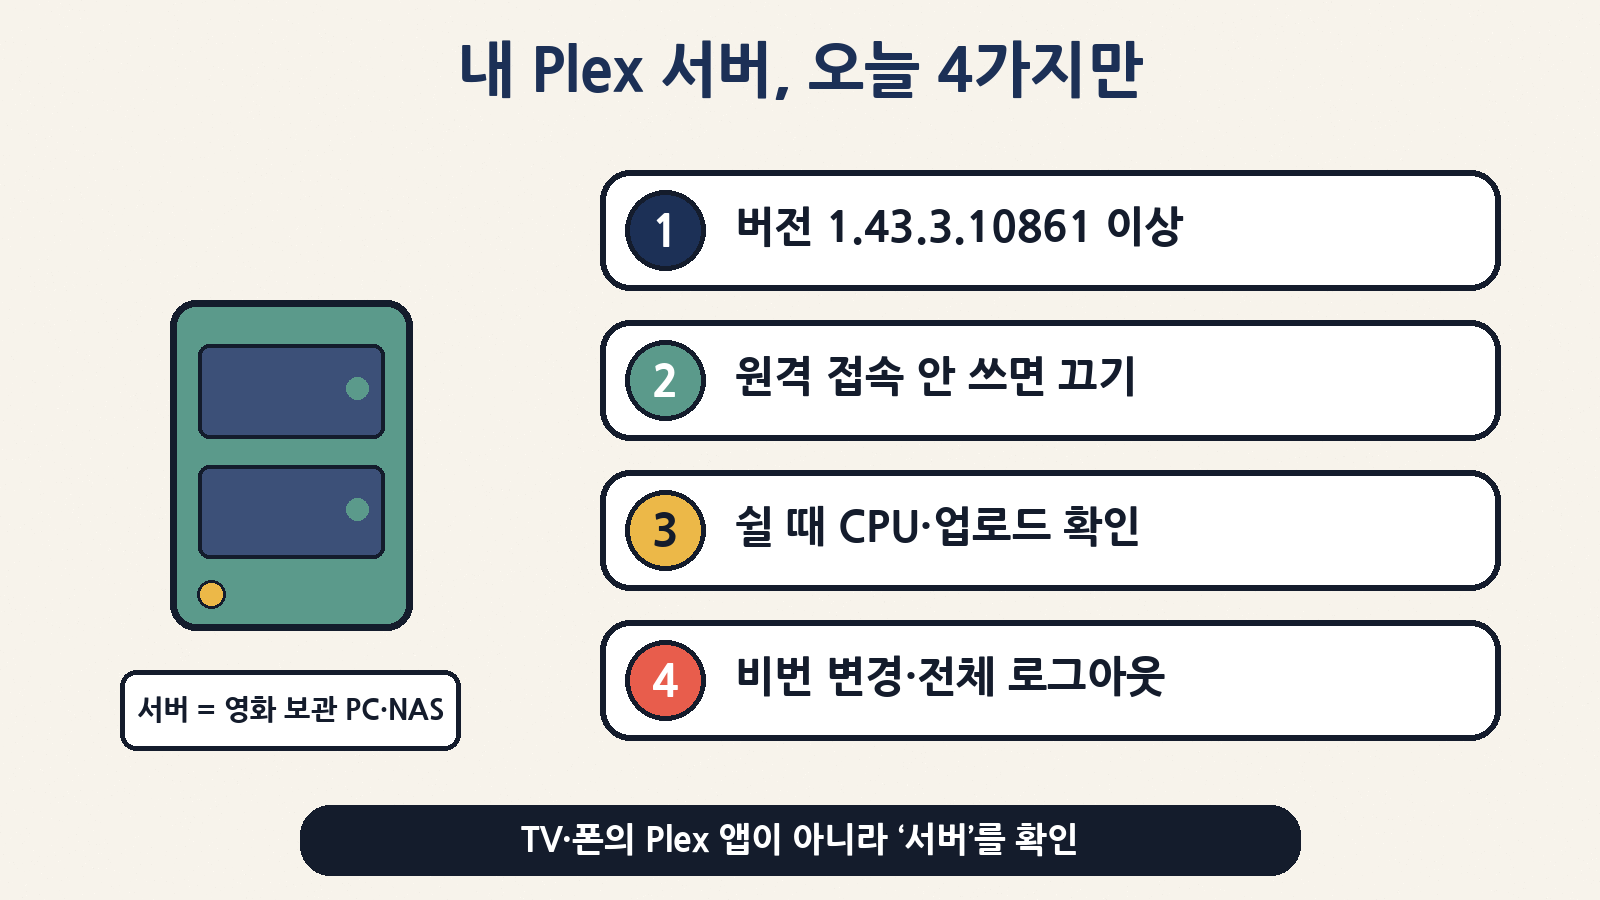
Plex Web(app.plex.tv) → 설정 → 내 서버 이름 → 일반. 맨 위에 버전이 보여요. 집 네트워크에서 http://서버IP:32400/identity를 열면 version= 값으로도 확인할 수 있어요.
| 버전 | 상태 |
|---|---|
| 1.43.3.10861 미만 (예: 1.43.2.x, 1.43.3.10828) | 취약 — 지금 업데이트 |
| 1.43.3.10861 이상 | 이 체인에서는 안전 |
| 1.43.4.10903 (2026-09-10 전원 배포) | 현재 권장 공개판 예시 |
‘1.43.3이면 됐다’고 착각하지 마세요. 같은 1.43.3 안에도 취약한 빌드(10828)와 고친 빌드(10861)가 같이 있습니다.
2) 업데이트 — 플랫폼별
| 플랫폼 | 방법 |
|---|---|
| 윈도우·맥 | 설정 → 일반의 업데이트, 또는 plex.tv 다운로드 페이지에서 최신판 덮어쓰기 |
| 리눅스 (apt 저장소) | 저장소를 썼다면 패키지 업데이트; 아니면 .deb/.rpm을 다운로드 페이지에서 |
| NAS | 앱스토어가 늦으면 다운로드 페이지 패키지 → NAS의 수동 설치 (Plex 공지에 QNAP·Synology·WD 등 안내) |
| 도커 (plexinc/pms-docker) | public/beta 태그는 재시작 시 최신 설치. 버전 고정·latest는 pull 후 재기동 |
| 도커 (linuxserver/plex) | VERSION=docker(또는 미설정)면 이미지 자체를 새로 받아야 함. Unraid는 Docker 탭 ‘업데이트 확인’ |
| NVIDIA Shield | Play 스토어 대기 중인 업데이트 설치 |
3) 원격 접속·포트 개방 정리
공격은 32400 포트에 네트워크로 닿을 수 있을 때 성립해요. 집에서만 본다면 설정 → Remote Access(원격 접속)를 끄고, 공유기에서 32400(또는 직접 지정한 포트) 포트포워딩을 지우세요. UPnP도 다른 곳이 안 쓰면 끄는 편이 안전합니다. 밖에서 봐야 한다면, 업데이트한 뒤에만 원격 접속을 유지하세요. 집 와이파이에 붙은 기기(또는 그 기기가 뚫린 경우)에서도 서버에 닿을 수 있으니, 업데이트는 원격 접속과 무관하게 필요합니다.
4) 침해 흔적 훑기
| 확인할 것 | 어떻게 |
|---|---|
| 낯선 프로세스 | 윈도우 작업관리자 / 맥 활성 상태 보기 / NAS 리소스 모니터. 리눅스: ps -u plex .... Docker: docker top. xmrig, myawesomeproxy, x, docker(임시폴더), sh/bash 등 Plex 본체가 아닌 것 |
| Codecs 폴더 | 모르는 .so / .dll. Plex는 코덱을 다시 받을 수 있어요 |
| Preferences.xml | TranscoderH264Options에 dump-yuv 같은 본인이 안 넣은 값 |
| 네트워크 | 재생 중 아닌데 꾸준한 업로드, proxystream.st 접속 |
5) 이상하면 ‘청소’가 아니라 ‘재건축’
Plex 공지·현장 가이드가 공통으로 말하는 건, 의심되면 옛 데이터 디렉터리를 그대로 두고 덮어쓰지 말고 깨끗이 다시 깔라는 거예요. 최소한이라도 Codecs 폴더를 비우고 Preferences.xml을 점검하세요. plex.tv에서 비밀번호를 바꾸고 연결 기기 전체 로그아웃, 모르는 Authorized Devices를 지우고 2단계 인증을 켜세요. Plex 서비스 계정이 읽을 수 있던 네트워크 공유·같은 PC의 저장된 비밀번호도 노출됐을 수 있다고 보고 바꾸는 편이 안전합니다. 일반 PC에 서버를 같이 돌렸다면 OS 재설치까지 검토할 만해요.
이런 질문, 이렇게 답해요
| 질문 | 답 |
|---|---|
| TV에서만 Plex를 봐요. 괜찮나요? | TV 앱만 쓰고 집 안 서버를 안 돌리면 이번 체인 대상이 아니에요. 다만 가족이 NAS에 서버를 켜 둔 건 아닌지 한 번만 확인하세요 |
| 자동 업데이트를 켜 뒀어요 | 설정 → 일반에서 실제 숫자가 10861 이상인지 확인하세요. 켠다고 항상 최신이 보장되진 않아요 |
| VPN으로만 밖에서 접속해요 | 인터넷에 32400을 안 열었다면 위험은 낮아져요. 그래도 업데이트는 하세요. 집 안 기기가 뚫리면 LAN에서도 닿습니다 |
| CISA KEV에 올랐나요? | 2026-10-18 기준 이 네 CVE는 KEV에 아직 없음. 다만 예전 Plex 구멍(CVE-2020-5741)은 KEV에 있었고, 2022년 LastPass 엔지니어 집 Plex 침해에도 쓰인 전례가 있어요 |
| 회사 PC에 집 서버를 연결해 쓰나요? | 가정 서버가 회사 VPN·SSO에 닿는 구조면, 이번 일이 회사 쪽 사고의 입구가 될 수 있어요. IT팀에 버전·노출 여부를 알리세요 |
숫자로 한눈에
| 항목 | 숫자·사실 |
|---|---|
| 수정판이 전원에게 간 날 | 2026-08-04 (1.43.3.10861) |
| 공식 ‘긴급 업데이트’ 공지 | 2026-09-01 |
| PoC 공개 → 첫 실제 공격 | 2026-10-16 → 10-17 (약 하루) |
| 인터넷 노출 구버전(9/9 Shadowserver) | 3만 6천 대 이상 (1.43.2 이하) |
| 안전 하한선 | 1.43.3.10861 (10828은 취약) |
| Plex가 말한 악용 양상 | 채굴기 + 주거용 프록시, ‘광범위’ |
가족·룸메이트에게 전달할 때
| 상황 | 한 줄 메시지 |
|---|---|
| NAS를 가족이 관리 | “Plex 서버 버전이 1.43.3.10861 이상인지 설정→일반에서 숫자만 확인해 줘” |
| 도커를 쓰는 친척 | “이미지 태그가 고정이면 pull 새로 해야 해. 재시작만으론 안 바뀌어” |
| 밖에서만 영화 봄 | “원격 접속 끄기 전에 먼저 업데이트. 끈 뒤에도 집 안용으로는 그대로 돼” |
| 이상 증상 제보 | “영화 안 보는데 팬이 돌거나 업로드가 꾸준하면 스크린샷 남겨 줘” |
정리하며
이번 이야기는 ‘신기한 해킹 기술’보다 “고친 프로그램이 두 달 동안 우리 집까지 안 왔다”에 가깝습니다. 8월에 수정판이 나왔고, 9월에 회사도 공지했지만, NAS 앱스토어 지연·도커 고정 태그·자동 업데이트 방치 때문에 인터넷에 떠 있던 서버가 남았어요. 10월 16일 공격법이 공개되자 하루 만에 채굴기와 주거용 프록시가 심겼고, 19일 Plex는 ‘광범위 악용’이라고 못 박았습니다.
오늘 할 일은 길지 않아요. 서버 버전 숫자 한 줄을 확인하고, 부족하면 올리고, 밖에서 안 보면 원격 접속을 끄고, 쉴 때 팬·업로드가 이상한지 한 번만 보세요. 그게 ‘집 안의 넷플릭스’를 지키는 가장 실용적인 방어입니다.