주식이나 외환(FX) 자동매매를 하시는 분들 중에는 집 컴퓨터를 24시간 켜 두는 대신 ‘클라우드 PC’를 빌려 쓰는 분이 많아요. 인터넷 너머 데이터센터에 있는 윈도우 컴퓨터를 원격으로 접속해, 거기에 매매 프로그램을 깔아 두고 밤새 돌리는 방식이죠. 내 PC를 꺼도 프로그램은 계속 돌아가니 편리해요.
그런데 이번 주 일본에서 바로 이 서비스가 통째로 뚫리는 일이 벌어졌어요. 일본 대형 인터넷 기업 GMO인터넷의 「お名前.com(오나마에닷컴) 데스크톱 클라우드」에서 고객 서버에 악성 프로그램이 심어졌고, 회사는 영향을 받았을 수 있는 서버 26,739대를 포함해 전 요금제 서버를 멈췄어요. 서버 안에 저장돼 있던 증권·FX 거래 계좌 로그인 정보가 빠져나갔고, 일부 고객은 본인이 하지 않은 거래를 신고했어요. 10월 24일 발표한 4번째 공지에서는 공격자로 보이는 쪽이 돈을 요구하며 협박하고 있다는 사실까지 공개됐죠. 오늘은 이 사건이 무엇인지, 왜 ‘클라우드 PC에 비밀번호를 저장하는 습관’이 위험한지, 그리고 비슷한 서비스를 쓰는 분이 오늘 밤 할 일까지 초보 눈높이로 풀어 볼게요.
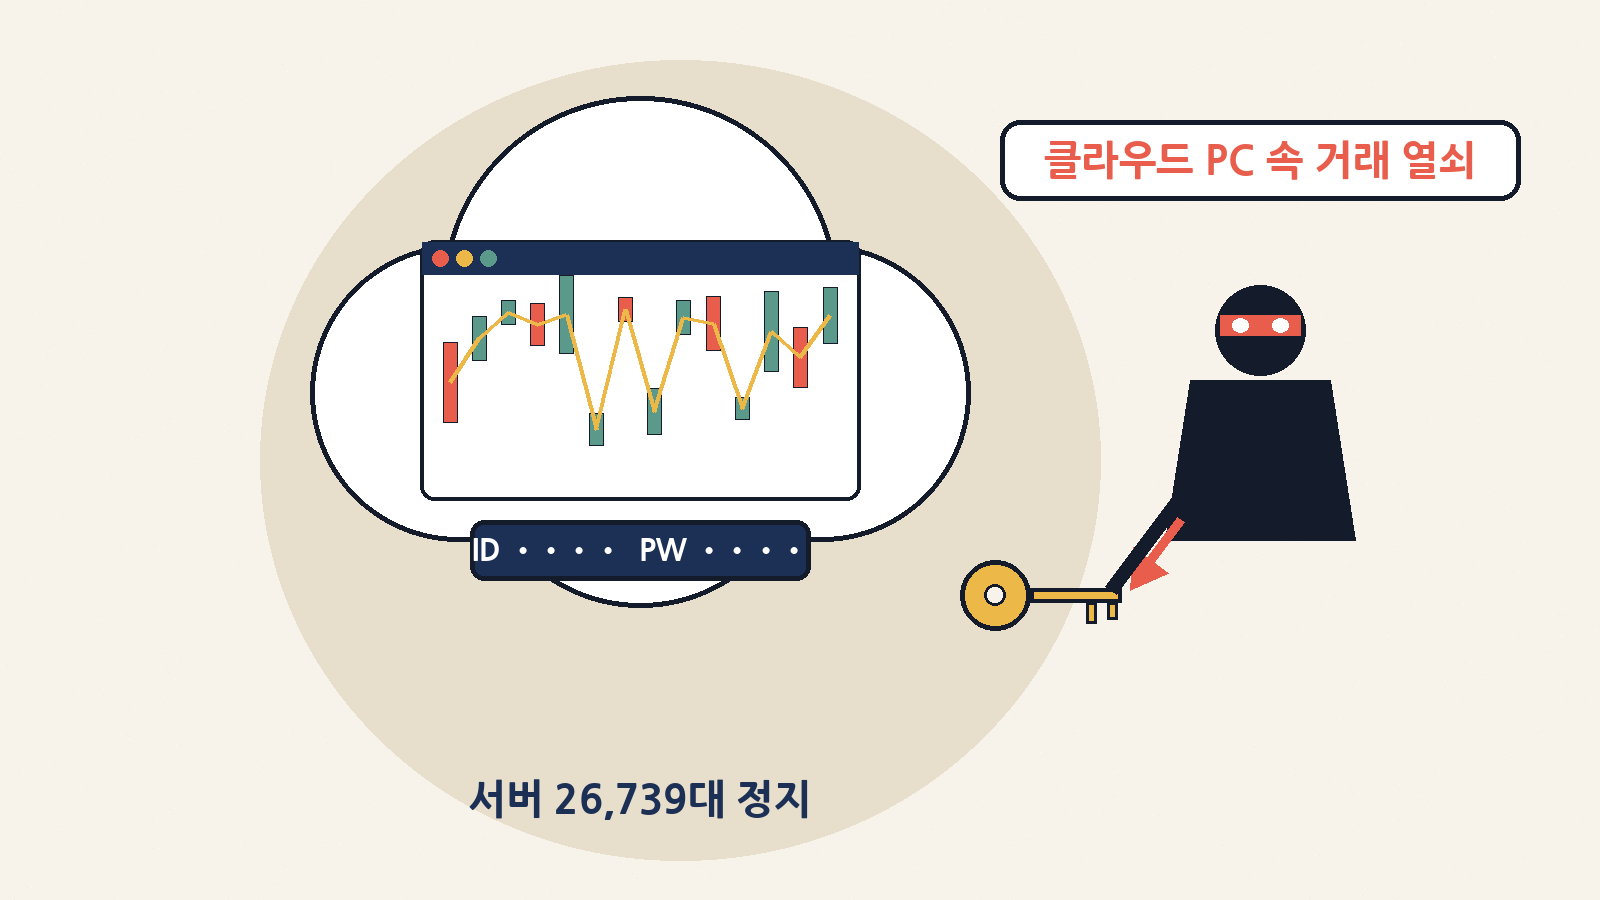
한눈에 보는 요약
| 질문 | 짧은 답 |
|---|---|
| 무슨 서비스예요? | GMO인터넷의 「お名前.com 데스크톱 클라우드」. 인터넷 너머의 윈도우 PC를 빌려 원격으로 쓰는 서비스로, 증권·FX 매매 프로그램(MT4/MT5 등)을 돌리는 데 많이 쓰였어요 |
| 무슨 일이에요? | 10월 20일 일부 고객 서버에 제3자가 심은 악성 프로그램이 확인됐고, 서버에 저장된 거래 계좌 로그인 정보가 빼돌려져 부정 이용됐을 가능성이 드러났어요 |
| 규모는요? | 영향을 받았을 수 있는 서버 26,739대(실제 침입이 확인된 수가 아니라 ‘가능성이 있는’ 수예요). 10월 21일 새벽 4시부터 전 요금제 서버 정지 |
| 피해는요? | 10월 21일부터 고객들이 거래 계좌에서 기억에 없는 조작·거래를 신고. 4보에서 회사는 고객 정보가 외부로 반출된 사실을 확인했다고 밝혔어요 |
| 협박도 있다고요? | 공격자로 보이는 쪽이 금전을 요구하며, 응하지 않으면 국내외 70곳 넘는 증권·FX 회사 계좌 부정 조작 계속, 고객 PC 정보 공개·랜섬웨어, 회사 시스템 정보 공개를 하겠다고 위협. GMO는 “요구에 응하지 않는다” |
| 보상은요? | 현재 이용자 전원에게 위로금 일률 5,000엔, 부정 거래로 생긴 실현 손실은 확인 후 보상, 대체 서비스로 옮기면 6개월 무료 |
| 나는 뭘 하면 돼요? | 클라우드 PC·원격 PC에 증권·FX 로그인을 저장해 쓴다면 다른 기기에서 비밀번호 변경 → 모든 세션 끊기 → 거래 내역 확인 → 2단계 인증 순서로 |
먼저, ‘데스크톱 클라우드’는 뭘까
쉽게 말해 ‘남의 건물에 있는 내 컴퓨터’예요. 회사 데이터센터에 수많은 윈도우 PC(정확히는 가상 서버)가 있고, 고객은 그중 한 대를 매달 빌려요. 집 노트북이나 휴대폰에서 원격 접속 앱으로 들어가면 화면이 그대로 보이고, 거기 깔린 프로그램은 내가 접속을 끊어도 계속 돌아가요.
그래서 FX·주식 자동매매를 하는 분들이 특히 좋아해요. 메타트레이더(MT4/MT5) 같은 매매 프로그램과 자동매매 규칙(흔히 ‘EA’라고 불러요)을 깔아 두면 집 PC를 꺼도, 정전이 나도, 밤새 매매가 돌아가니까요. 이번 공지에서도 GMO는 이 서비스에서 “증권회사·FX 회사 등의 거래 도구(MT4/MT5 등)”를 쓰는 고객에게 긴급 조치를 요청했어요.
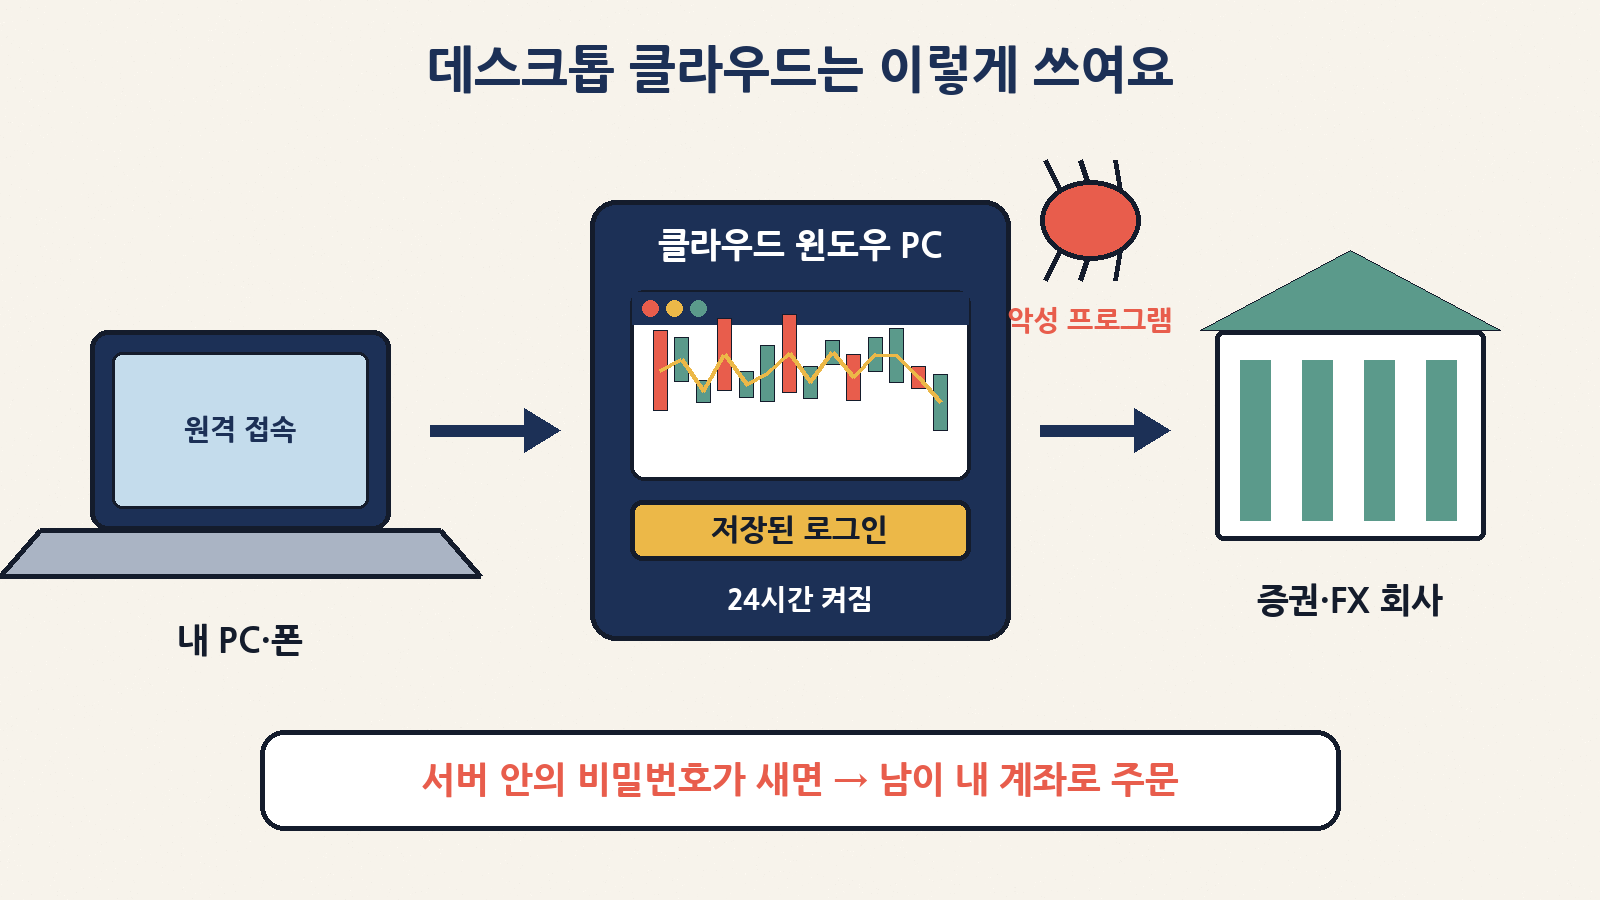
| 구분 | 집 PC에서 매매 | 클라우드 PC에서 매매 |
|---|---|---|
| 프로그램이 도는 곳 | 내 방 컴퓨터 | 회사 데이터센터의 빌린 윈도우 PC |
| 24시간 가동 | PC를 계속 켜 둬야 함(전기·소음·정전 걱정) | 내 PC를 꺼도 계속 돌아감 |
| 접속 방법 | 그냥 앞에 앉아서 | 노트북·폰에서 원격 접속 |
| 비밀번호가 저장되는 곳 | 내 PC 안 | 남의 건물에 있는 서버 안 |
| 보안을 책임지는 쪽 | 주로 나 | 나 + 서비스 회사(서버 기반이 뚫리면 내가 막기 어려움) |
엿새 동안 무슨 일이 있었나
GMO가 공지(1~4보)에 직접 정리한 경과를 날짜별로 옮겨 볼게요.
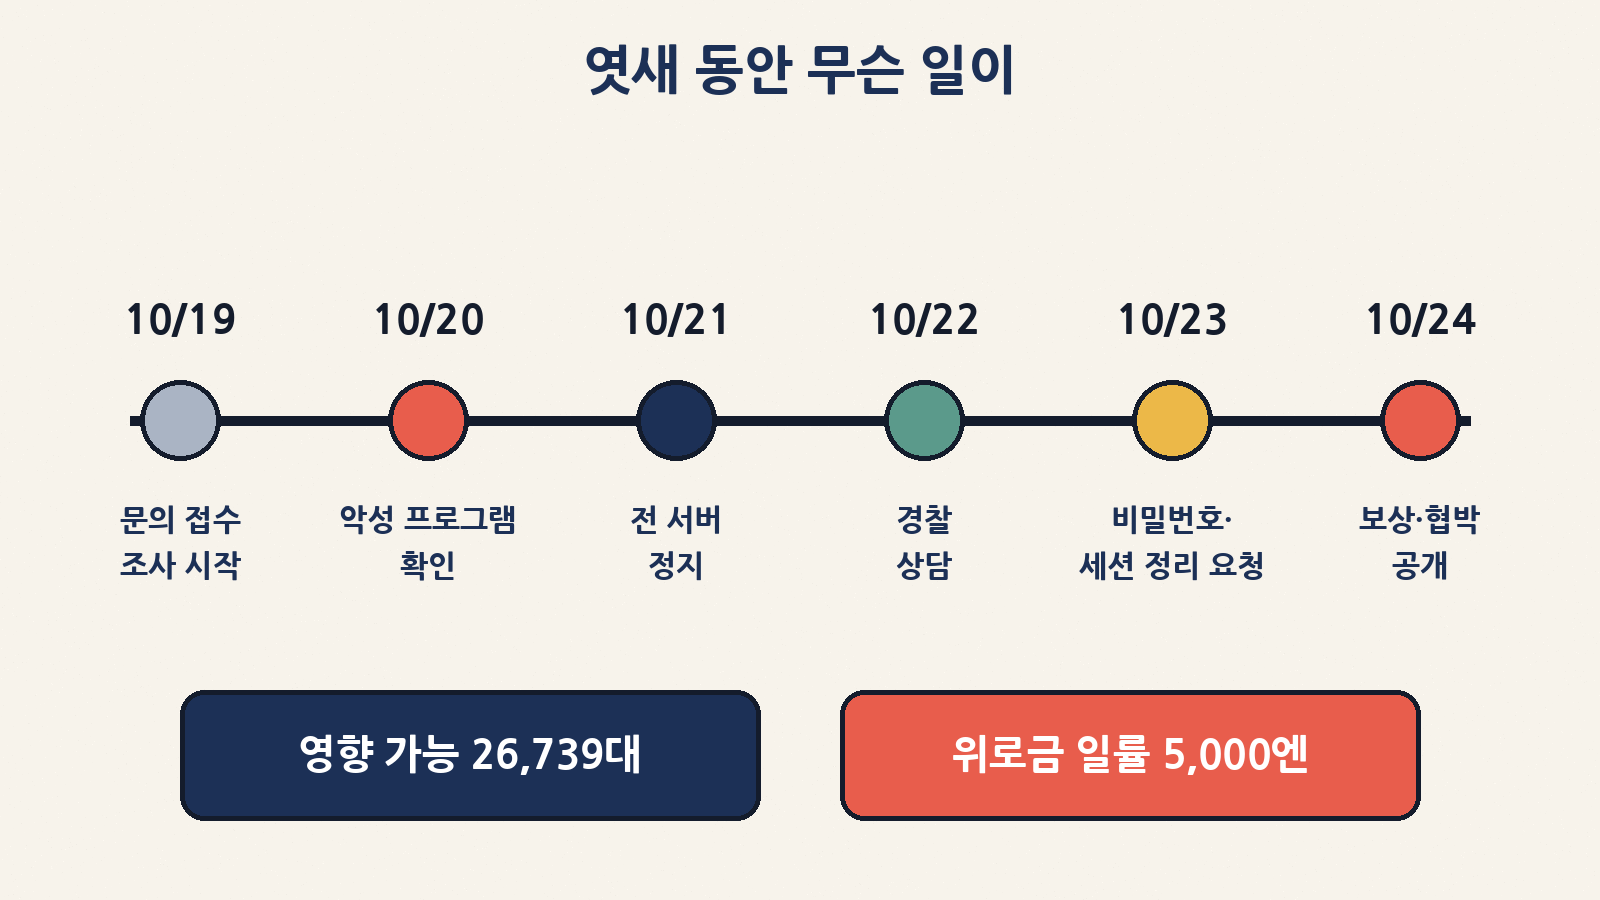
| 날짜(일본 시각) | 일어난 일 |
|---|---|
| 10월 19일 | 고객 문의를 받고 조사 시작 |
| 10월 20일 | 일부 고객 서버 환경에 제3자가 설치한 악성 프로그램 확인. 신규 신청과 관리 화면(컨트롤 패널) 중지 |
| 10월 21일 04:00 | 피해 확산을 막기 위해 전 요금제 서버를 차례로 정지. 1보 게시(영향 가능 서버 26,739대) |
| 10월 21일 이후 | 고객들로부터 거래 계좌의 기억에 없는 조작 신고 접수. 관련 증권·FX 회사에 상황 공유 |
| 10월 22일 | 경찰 상담. 16:59 2보 게시 |
| 10월 23일 16:10 | 3보 게시: 거래 계좌 비밀번호 변경과 로그인 세션 끊기를 긴급 요청 |
| 10월 24일 11:50 | 4보 게시: 정보 외부 반출 확인, 협박 사실 공개, 위로금·보상·대체 서비스 발표, 정부에 ‘능동적 사이버 방어’ 조치 요청 |
한국 시각으로는 일본과 같은 시간대라 날짜·시각이 그대로예요. 1보 때만 해도 “개인정보 유출이나 악용 사실은 확인되지 않았다”고 했는데, 3보에서 “부정 이용됐을 가능성”, 4보에서 “외부 반출 확인”으로 표현이 점점 무거워졌어요. 보안 사고 공지는 이렇게 처음 발표보다 나중이 더 심각해지는 경우가 많다는 걸 기억해 두시면 좋아요.
왜 ‘거래 계좌’가 위험해졌을까
핵심은 ‘서버 안에 저장해 둔 것’이에요. GMO는 신용카드 같은 결제 정보는 이 서버에 두지 않는다고 했어요. 대신 고객이 서버 안에 직접 저장한 정보는 모두 영향 범위에 들어간다고 밝혔죠. 자동매매 프로그램은 매번 로그인할 수 없으니 보통 계좌 번호와 비밀번호를 프로그램에 저장해 둬요. 서버에 악성 프로그램이 들어오면 그 저장된 열쇠를 그대로 가져갈 수 있는 거예요.
| 영향 범위에 들어가는 것 | 영향 범위 밖이라고 밝힌 것 |
|---|---|
| 거래 도구(MT4/MT5 등)에 저장된 거래 계좌 로그인 정보 | GMO가 보관하는 결제 정보(신용카드 포함) — 이 서버에 두지 않음 |
| 서버 안 브라우저에 저장한 각종 사이트 ID·비밀번호 | — |
| 서버 안에 고객이 직접 넣어 둔 파일·메모 등 모든 정보 | — |
‘협박’까지 왔다: 공격자가 내건 세 가지
4보에서 GMO는 공격자로 보이는 쪽으로부터 금전 요구를 받았고, 응하지 않으면 다음 행동을 하겠다는 연락을 받았다고 공개했어요.
| 공격자가 위협한 것 | 쉽게 말하면 |
|---|---|
| ① 국내외 70곳 넘는 증권·FX 회사에 개설된 고객 계좌 부정 조작(부정 주문으로 잔고 훼손) 계속 | 훔친 열쇠로 남의 계좌에서 일부러 손해 나는 주문을 계속 넣겠다 |
| ② 서비스와 여기에 접속한 고객 PC 정보 공개, 랜섬웨어 공격 실행 | 고객 정보를 뿌리고, 파일을 잠가 돈을 요구하는 공격도 하겠다 |
| ③ GMO 시스템·운영 체계 정보 공개 | 회사 내부 사정을 폭로하겠다 |
GMO의 답은 “요구에 응하지 않는다”예요. 돈을 줘도 빼 간 정보가 지워지거나 악용이 멈춘다는 보장이 없기 때문이라고 설명했어요. 대신 주요 거래소·증권사에 이 서비스를 거친 접속 차단, 모든 활성 세션 강제 종료, 부정 거래 긴급 감시를 요청했고, 영향받은 시스템의 네트워크 연결도 끊었어요. 앞으로 공격자가 ‘GMO·고객 정보’라며 무언가를 공개할 수 있는데, 거기엔 사실과 다른 내용이 섞일 수 있으니 공식 공지만 믿으라고 당부했고요.
또 하나 눈에 띄는 대목은 정부에 대한 요청이에요. GMO는 이번 사건을 일본의 ‘능동적 사이버 방어’(피해가 커지기 전에 국가가 나서 공격자의 서버·경로를 찾아 무력화하는 제도) ‘발동 1호’ 사안으로 다뤄 달라고 정부 기관에 긴급 요청했다고 밝혔어요. 실제로 발동될지는 아직 정해진 바가 없어요.
보상은 어떻게 된다고 했나
| 항목 | 내용 | 안내 일정 |
|---|---|---|
| 위로금 | 현재 이용 중인 모든 고객에게 금전 피해 유무와 관계없이 일률 5,000엔(손실 보상과 별도) | 받는 방법·시기는 10월 30일(금) 23:59까지 등록 메일로 안내 |
| 부정 거래 손실 보상 | GMO가 조사해 이번 무단 접근 때문이라고 인정한 거래로 생긴 실현 손실(차손·수수료 등) | 신청 방법·서류·기간은 11월 6일(금)까지 공식 사이트·메일로 안내 |
| 대체 서비스 | 뚫린 기존 시스템은 그대로 재개하지 않고, 독립된 클라우드 기반의 대체 서비스로 옮기면 6개월 무료. 동의 없이 자동 이전하지 않음 | 시작 시기·신청법은 10월 30일(금) 23:59까지 메일 안내 |
| 보상에 들어가는 것 | 보상에 안 들어가는 것 |
|---|---|
| 부정 거래로 실제로 확정된 손실(거래 차손) | 시장 변동에 따른 손실 |
| 그 거래의 수수료 등 | 거래했으면 얻었을 이익(놓친 수익) |
| 거래소가 일부 환불하면 그 금액을 뺀 나머지를 GMO가 지급(거래소가 환불을 거부해도 대상 손실은 GMO가 지급) | 그 밖의 간접 손해 |
비슷한 서비스를 쓴다면, 오늘 밤 할 일
이 서비스를 직접 쓰지 않으셨더라도, 원격 PC·클라우드 PC·VPS에 증권 앱이나 매매 프로그램을 깔아 두고 비밀번호를 저장해 쓰신다면 같은 원리로 위험할 수 있어요. GMO가 고객에게 요청한 순서를 그대로 따라 해 보세요.
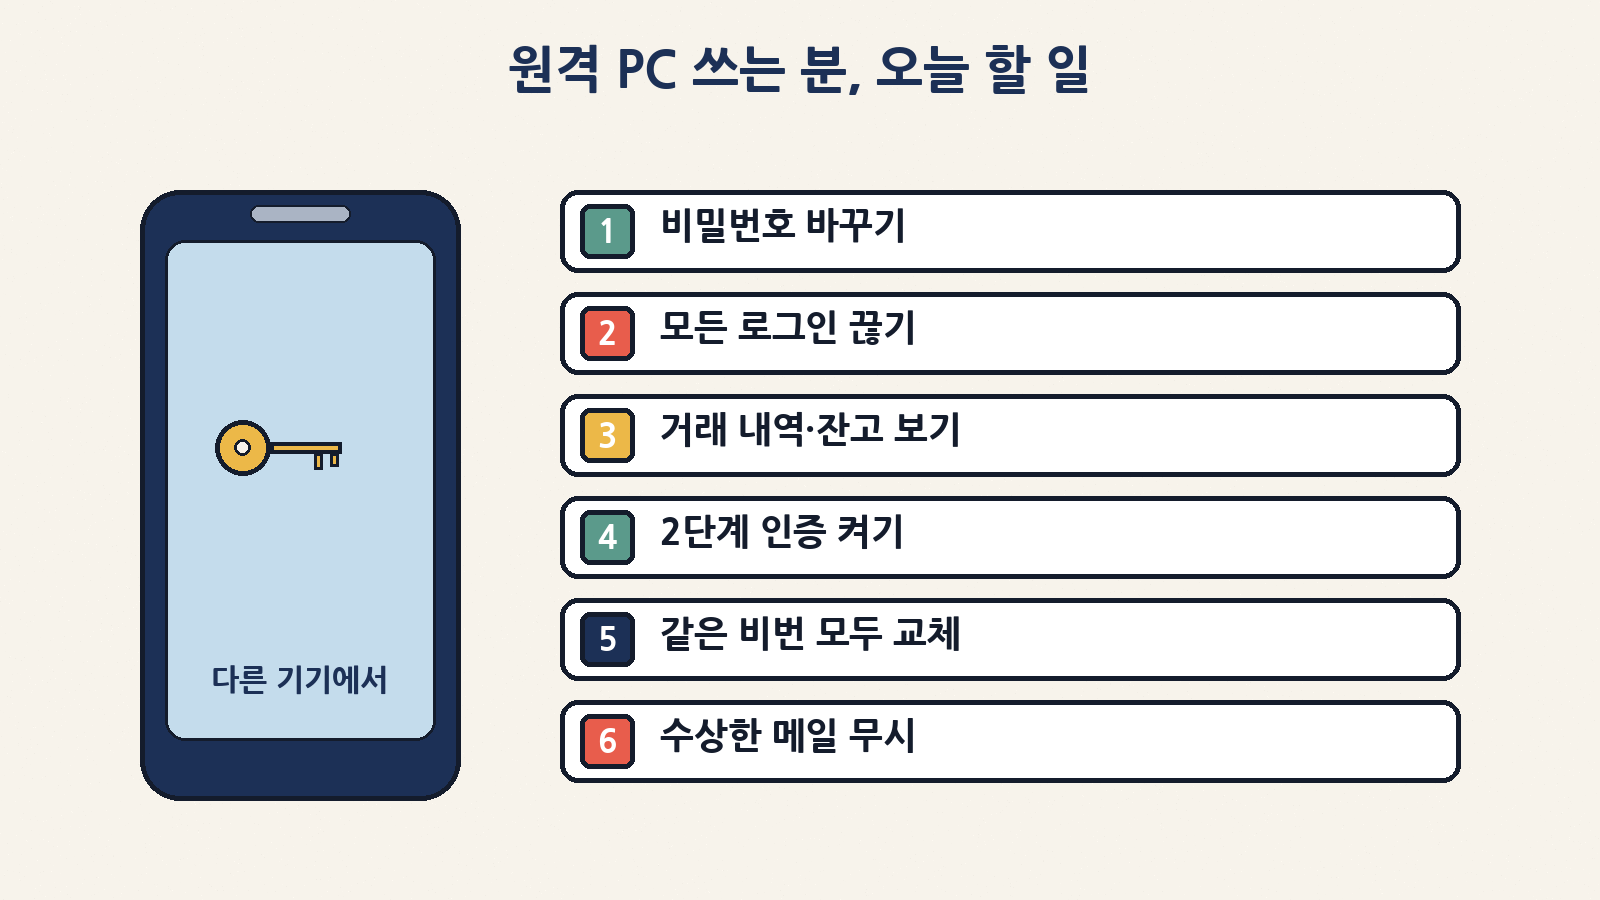
| 순서 | 할 일 | 왜 / 팁 |
|---|---|---|
| 1 | 거래 계좌·매매 도구 비밀번호 변경 | 매매에 쓰지 않는 다른 기기(휴대폰·다른 PC)에서 바꾸세요. 감염됐을지 모르는 기기에서 바꾸면 새 비밀번호도 샐 수 있어요 |
| 2 | 로그인 중인 모든 세션 끊기 | 증권·FX 회사 앱·마이페이지에서 ‘모든 기기 로그아웃’ 기능을 찾거나 고객센터에 요청. 비밀번호를 이미 바꿨어도 꼭 |
| 3 | 거래 내역·잔고 확인 | 기억에 없는 거래가 있으면 먼저 거래하는 회사에 연락 |
| 4 | 2단계 인증 켜기 | 회사가 제공하면 무조건 켜기. 비밀번호가 새도 한 번 더 막아 줘요 |
| 5 | 같은 비밀번호 쓰는 다른 서비스도 변경 | 서버 안 브라우저에 저장한 사이트 비밀번호도 모두 바꾸기 |
| 6 | 내 PC·폰 백신 전체 검사 + 백업 | GMO가 예방 차원에서 권장한 조치. 원격 접속에 쓰던 기기도 점검 |
| 습관 | 위험한 쪽 | 안전한 쪽 |
|---|---|---|
| 비밀번호 저장 | 원격 PC 브라우저에 ‘비밀번호 저장’ 다 눌러 두기 | 원격 PC엔 꼭 필요한 것만, 나머지는 비밀번호 관리자 앱에 |
| 비밀번호 재사용 | 증권·메일·쇼핑 모두 같은 비밀번호 | 서비스마다 다르게 |
| 알림 | 계좌 알림 끔 | 체결·로그인 알림 켜 두기 |
| 계좌 권한 | 자동매매 계좌에 큰 돈을 한꺼번에 | 자동매매용 계좌는 필요한 만큼만 |
| 공지 확인 | 처음 공지만 보고 안심 | 2보·3보 업데이트까지 챙겨 보기 |
자주 묻는 질문
| 질문 | 답 |
|---|---|
| 저는 한국 증권사만 쓰는데 상관있나요? | 이 서비스를 쓰지 않았다면 이번 사건의 직접 대상은 아니에요. 다만 어떤 원격 PC·클라우드 서버든 비밀번호를 저장해 두면 같은 원리로 위험할 수 있으니 습관 점검은 해 보세요 |
| 클라우드는 원래 위험한 건가요? | 아니에요. 대부분의 클라우드는 잘 운영돼요. 다만 서비스 기반 자체가 뚫리면 이용자가 막기 어렵다는 점, 그래서 2단계 인증·세션 관리·비밀번호 분리 같은 ‘내 쪽 안전장치’가 중요하다는 점이 이번 교훈이에요 |
| 침입 경로는 밝혀졌나요? | 아직이에요. GMO는 보안 전문 회사와 함께 침입 경로와 영향 범위를 조사 중이라고 했어요 |
| 서비스는 언제 다시 열리나요? | 기존 시스템은 그대로 재개하지 않고 대체 서비스로 옮기는 방향이에요. 구체 일정은 10월 30일까지 메일로 안내한다고 했어요 |
| 협박범이 정보를 공개하면요? | 사실과 다른 내용이 섞일 수 있다고 GMO가 경고했어요. 공개된 자료 속 링크·파일은 열지 말고 공식 공지를 기준으로 판단하세요 |
마무리
이번 사건은 ‘클라우드 PC’라는 편리한 도구가 비밀번호를 한곳에 모아 두는 금고가 될 수도 있다는 걸 보여 줘요. 서비스 회사가 뚫리면 내가 아무리 조심해도 막기 어렵지만, 다른 기기에서 비밀번호 바꾸기, 모든 세션 끊기, 2단계 인증, 비밀번호 따로 쓰기 네 가지만 해 두면 피해를 크게 줄일 수 있어요. 원격 PC에 매매 프로그램을 돌리고 계신다면, 오늘 밤 10분만 투자해 저장해 둔 열쇠부터 점검해 보세요.