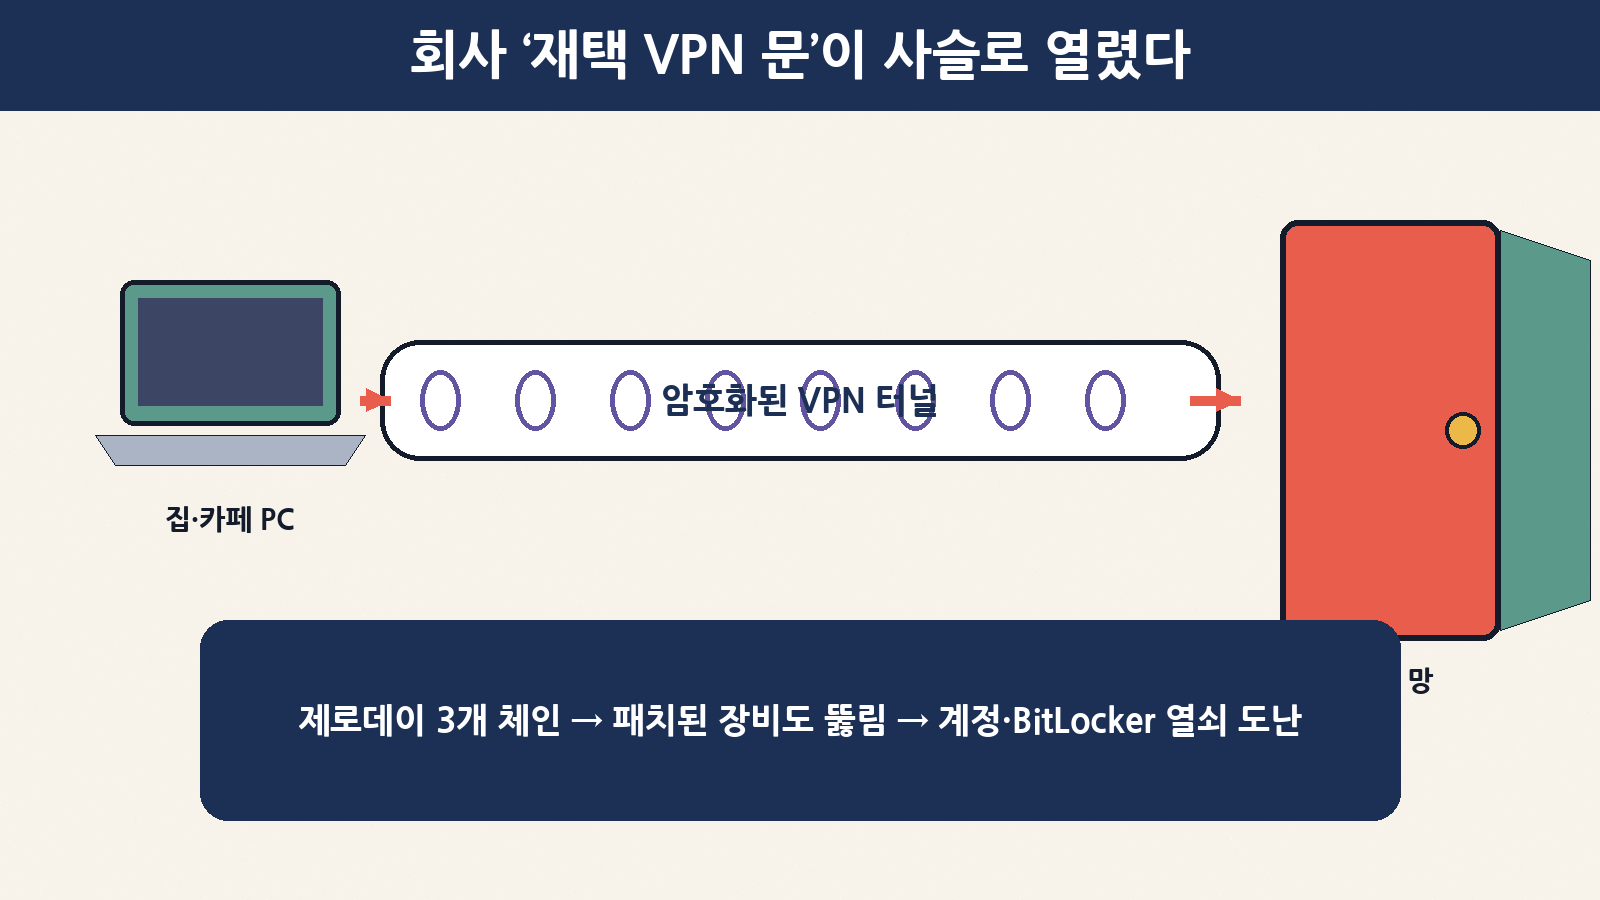
재택근무나 출장 때 “회사 VPN에 접속하세요”라는 말, 한 번쯤 들어보셨죠? 집·카페 PC에서 회사 망으로 들어가는 암호화된 문이 바로 SSL VPN이에요. 그중 많은 기업이 쓰는 제품이 아이반티(Ivanti) Connect Secure(줄여서 ICS)입니다.
2026년 10월, 이 ‘재택 VPN 문’에 제로데이(아직 고치기 전에 현장에서 쓰인 구멍) 세 개가 사슬처럼 이어져 악용됐다는 사실이 공개됐어요. 첫 구멍만 막고 안심한 조직도, 한 번 더 패치해야 합니다. 오늘은 “세 구멍이 어떻게 이어졌는지”, “이미 올린 버전이 왜 부족한지”, “LAPS·BitLocker 열쇠가 왜 위험한지”, “침해가 의심될 때 CISA가 권하는 복구 순서”를 초보 눈높이로 풀어 볼게요.
한눈에 보는 핵심 정리
| 항목 | 내용 |
|---|---|
| 제품 | Ivanti Connect Secure(기업용 SSL VPN, 재택·원격 접속 관문) |
| 무엇? | 제로데이 3개가 체인으로 악용 → 로그인 없이 장비 최상위(root) 권한까지 |
| CVE 3개 | CVE-2026-104935(인증 우회·원격 명령), CVE-2026-111357(권한 상승, CVSS 8.8), CVE-2026-118527(예측 가능 식별자→파일 업로드, CVSS 4.3) |
| CISA KEV | 104935: 10월 13일 등재 / 111357·118527: 10월 30일 등재 |
| 연방 기한(미) | 111357 → 2026-11-02 / 118527 → 2026-11-13 |
| 영향 버전 | 25.1.1.2 및 이전, 22.8R2.5 및 이전(관련 브랜치 포함, 공지 기준) |
| 고친 버전 | 25.1.1.3, 22.8R2.6 |
| 초보 핵심 | 이미 25.1.1.2 / 22.8R2.5만 올린 조직도 한 번 더 올려야 함 |
| 현장 관찰 | Volexity: 자격 증명 탈취, AD에서 Windows LAPS 비밀번호·BitLocker 복구 키 조회 |
| 피해 규모(공개 시점) | Ivanti: 공개 시점 기준 제한된 수의 고객 |
| 주의 | Integrity Checker Tool(ICT)이 깨끗해도 안전 보장 아님(메모리에서 실행) |
먼저, ‘재택 VPN 문’이 뭐예요?
회사 안 컴퓨터는 보통 회사 전용 망에 붙어 있어요. 집에서는 그 망에 바로 들어갈 수 없으니, VPN이 “집 PC ↔ 회사 망” 사이에 암호화 터널을 만듭니다. Connect Secure는 그 터널의 문지기 장비(어플라이언스)예요. 문이 튼튼하면 원격 근무가 편하고, 문이 뚫리면 집 인터넷에서 회사 AD(계정 장부)·파일 서버까지 한 번에 닿을 수 있어요.
| 쉬운 비유 | 실제 역할 | 이번 사고에서 |
|---|---|---|
| 아파트 공동현관 | 외부에서 회사 망으로 들어오는 첫 관문 | 관문 자체가 뚫림 |
| 출입 카드 리더 | 누가 VPN에 붙는지 인증 | 인증을 속이는 구멍이 첫 사슬 |
| 관리실 열쇠함 | 어플라이언스 관리자·디렉터리 자격 증명 | root까지 올라가 열쇠를 훔침 |
| 경비 순찰 일지 | 로그·무결성 검사(ICT) | 메모리에서 움직여 ICT가 못 잡을 수 있음 |
제로데이 3개가 사슬로 묶인 이야기
하나가 아니라 세 개가 이어진 점이 핵심이에요. 보안 업계(Rapid7, SecurityWeek, Volexity)와 CISA 알림에 따르면, 체인으로 쓰면 당시 기준으로 완전히 패치된 줄 알았던 장비에서도 비인증 root 접근이 가능했다고 설명됩니다.
| 순서 | CVE | 쉬운 말 | 점수·분류 | CISA KEV |
|---|---|---|---|---|
| 1 | CVE-2026-104935 | 문 자물쇠를 속여 열고, 원격에서 명령을 실행 | 인증 우회(CWE-290) · Ivanti CVSS 8.6 · 원격 비인증 명령 실행 | 2026-10-13 |
| 2 | CVE-2026-111357 | 들어온 뒤 ‘관리자 옷’으로 갈아입기(권한 상승) | 중요 기능 인증 누락(CWE-306) · CVSS 8.8 | 2026-10-30 (연방 기한 11/2) |
| 3 | CVE-2026-118527 | 미리 아는 ‘서랍’에 원하는 파일을 올려 두기 | 예측 가능 식별자(CWE-340) · CVSS 4.3 · 인증된 원격 업로드 | 2026-10-30 (연방 기한 11/13) |
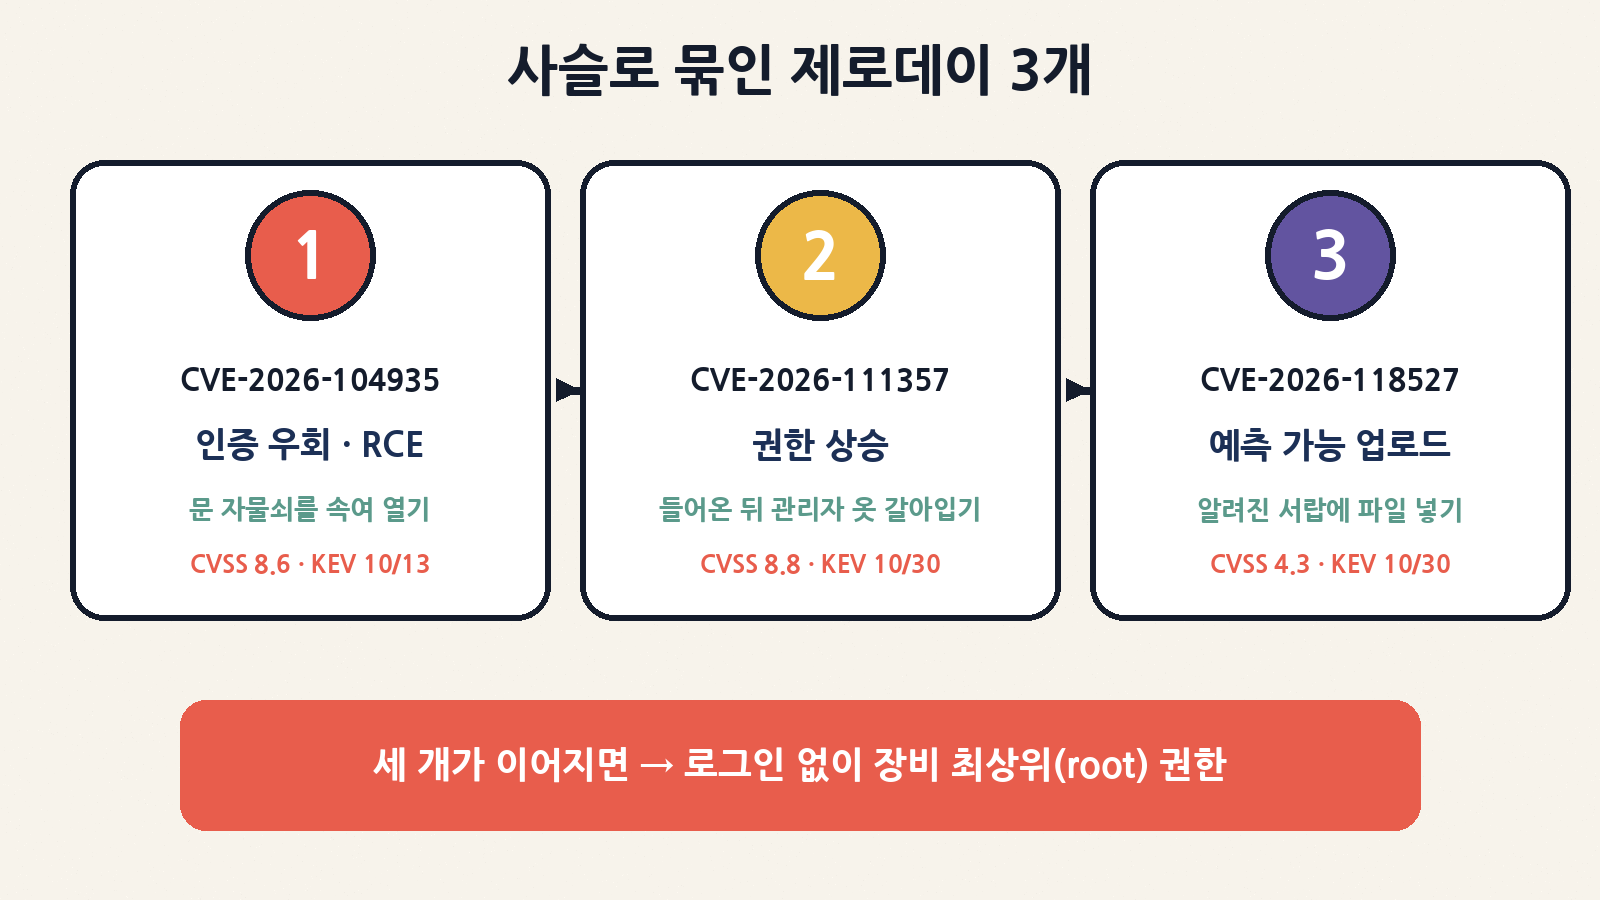
점수가 4.3인 세 번째 구멍만 보면 “중간쯤?” 싶지만, 앞의 두 구멍과 이어지면 이야기가 달라져요. 낮은 점수 구멍도 체인 한 칸이면 치명적일 수 있다는 초보용 교훈입니다.
타임라인: 10월 13일 고쳤는데, 왜 또?
| 날짜(2026) | 무슨 일 |
|---|---|
| ~10월 3일 | Volexity: UTA0576가 22.8R2.4 장비에서 비인증 root 체인 사용 관찰 시작(보고) |
| 10월 13일 | Ivanti가 CVE-2026-104935 공개·수정본 배포(25.1.1.2 / 22.8R2.5 등). CISA KEV 등재·패치 촉구 |
| 10월 13일 시점 | 권한 상승 쪽은 아직 수정본이 없었고, 메인 경로를 막는 쪽을 먼저 출시한 것으로 Ivanti·보도 설명 |
| 10월 29~30일 | Ivanti가 공지에 CVE-2026-111357·118527 추가, 수정본 25.1.1.3 / 22.8R2.6 배포 |
| 10월 30일 | CISA가 두 CVE를 KEV에 추가, 기존 10/13 알림을 갱신 |
| 11월 2일 / 13일 | 미 연방기관 조치 기한(각각 111357 / 118527). 민간도 같은 속도로 맞추는 편이 안전 |
버전 표: ‘이미 올렸는데’가 함정
초보가 가장 헷갈리기 쉬운 지점이에요. 10월 13일에 나온 버전은 첫 구멍만 막아요. 나머지 두 구멍은 그다음 버전에 들어갑니다.
| 목적 | 영향받는 쪽(예시) | 고쳐진 쪽 | 비고 |
|---|---|---|---|
| CVE-2026-104935만 | 25.1.1.1 및 이전 / 22.8R2.4 및 이전 등 | 25.1.1.2 / 22.8R2.5 등 | 1차 긴급 패치 |
| 111357 + 118527 | 25.1.1.2 및 이전 / 22.8R2.5 및 이전 | 25.1.1.3 / 22.8R2.6 | 1차만 올린 조직도 다시 업그레이드 |
| 권장 방향 | 22.8.X 유지 | 가능하면 25.1.1.3+로 이전 | 22.8 EOL: 2027-01-31 |
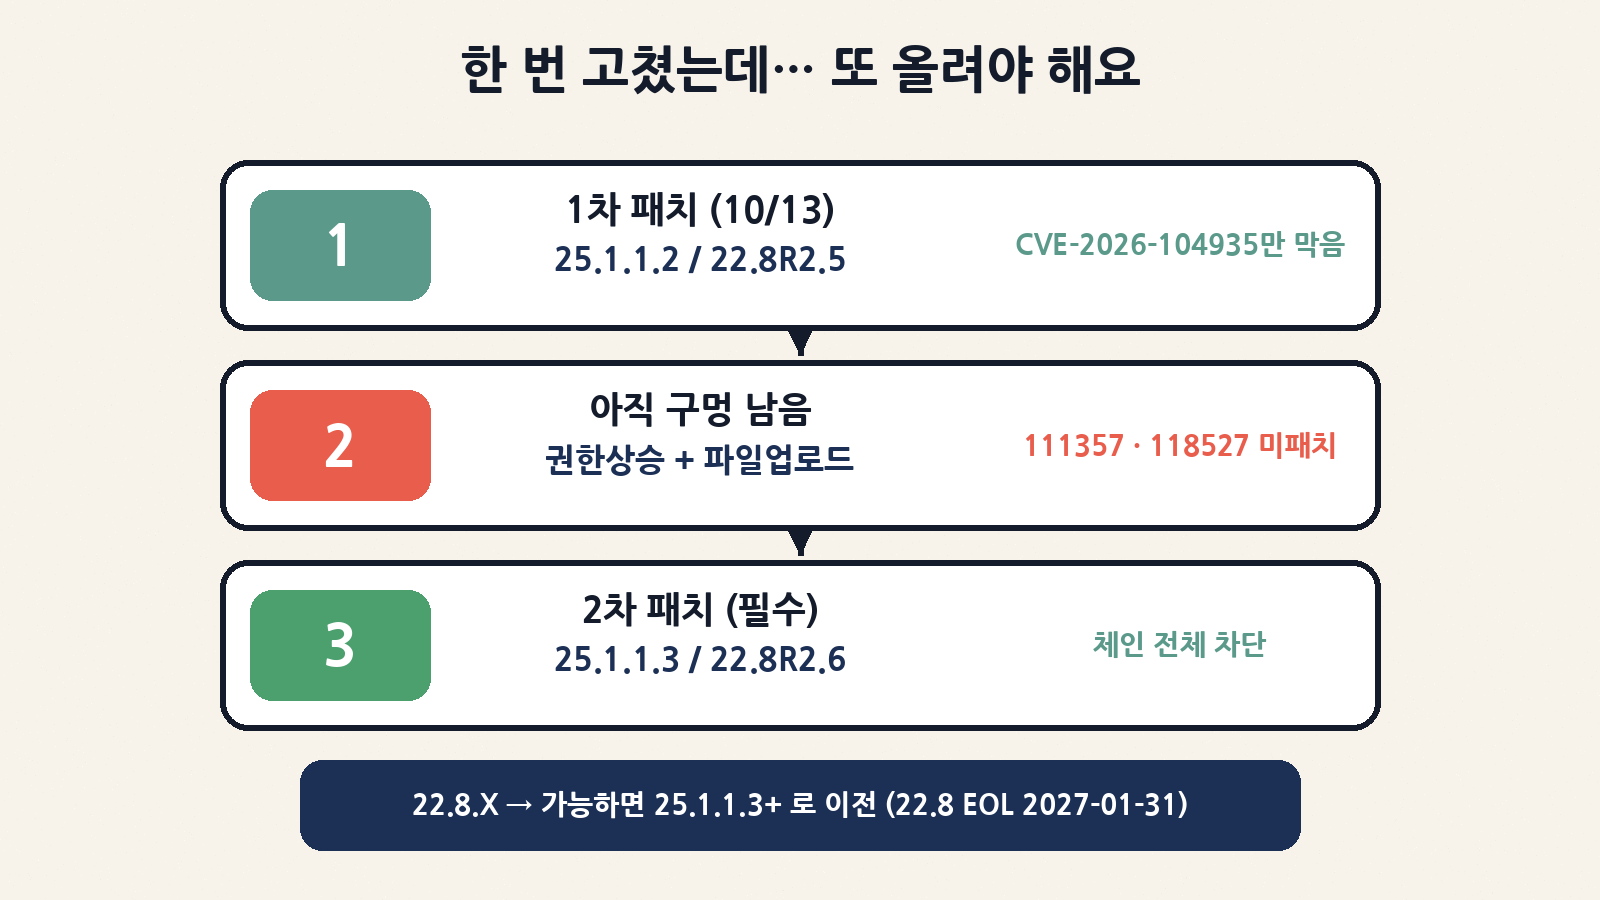
Ivanti는 “최신 릴리스가 야생에서 체인으로 쓰인 취약점을 모두 다룬다”고 밝혔고, SecurityWeek 등도 25.1.1.2·22.8R2.5를 올린 조직은 다시 올려야 한다고 정리했어요.
공격자가 훔친 ‘열쇠’ — LAPS·BitLocker 비유
Volexity 조사에서는 단순 서비스 중단보다 자격 증명 탈취와 Active Directory 조회가 눈에 띄었어요. 그중 Windows LAPS 비밀번호와 BitLocker 복구 키가 언급됩니다.
| 용어 | 초보 비유 | 새면? |
|---|---|---|
| 일반 사원 VPN 계정 | 사무실 출입 카드 | 그 사람 권한만큼 회사 자원에 접근 |
| 디렉터리(AD) 관리 자격 | 인사·총무 열쇠 묶음 | 계정 목록·정책·추가 비밀을 넓게 조회 |
| Windows LAPS 비밀번호 | 각 PC ‘관리자 비상 열쇠’를 중앙에서 돌리는 시스템 | 해당 PC를 관리자처럼 열 수 있음 |
| BitLocker 복구 키 | 디스크 금고를 여는 마스터 키 | 암호화된 노트북 디스크도 풀어 볼 여지 |
| 인증서·API 키·라이선스 자격 | 자동문·외부 서비스 패스 | 패치 후에도 옛 열쇠로 다시 들어올 수 있음 |
그래서 “VPN만 고치면 끝”이 아니에요. 문이 한동안 열려 있었다면 문 안의 열쇠꾸러미까지 바꿨는지를 같이 봐야 합니다.
ICT가 깨끗하면 안전한가요? → 아니요
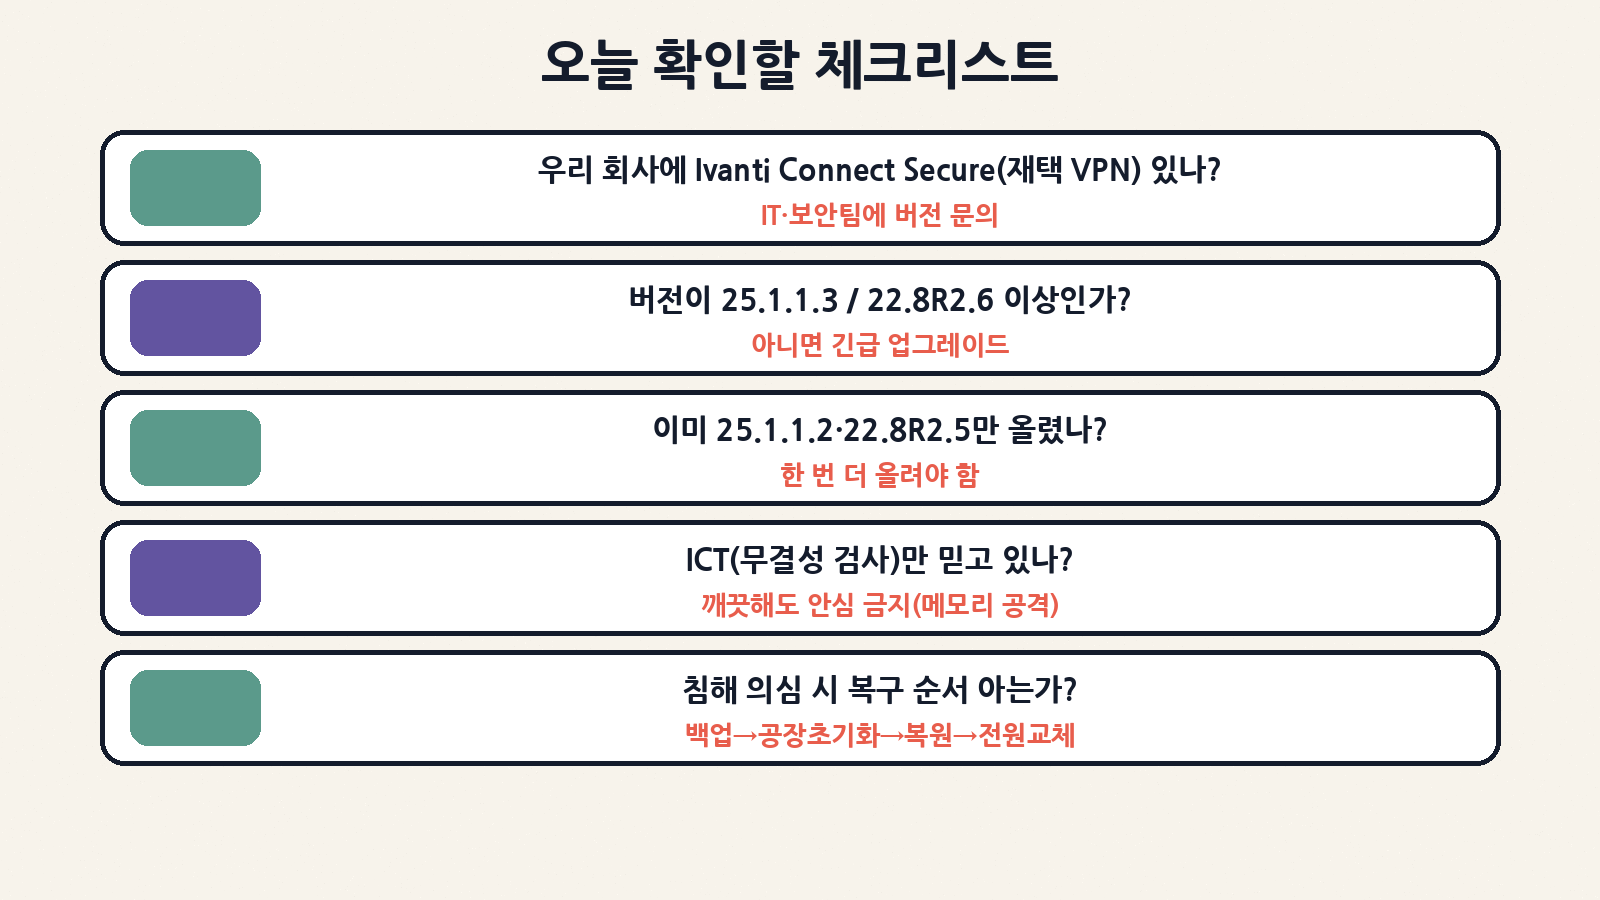
Ivanti의 Integrity Checker Tool(ICT)은 장비 파일이 변조됐는지 보는 점검 도구예요. 그런데 CISA는 위협 행위자 명령이 메모리에서 실행되기 때문에 CVE-2026-104935 악용 증거를 ICT가 못 잡을 수 있다고 명시했어요. Volexity 쪽 관찰과도 같은 방향입니다.
| 점검 결과 | 올바른 해석 | 잘못된 해석 |
|---|---|---|
| ICT 깨끗 | “디스크에 있는 파일은 당장 안 이상해 보인다” 정도 | “침해 없음 확정” |
| ICT 이상 | 즉시 침해 대응·포렌식 | 패치만 하고 방치 |
| 로그·메모리 없음 | 재부팅·초기화 전에 보존이 중요(Rapid7 권고) | “증거가 없으니 무사한 것” |
침해가 의심될 때 — CISA 복구 4단계
CISA는 Ivanti Connect Secure 복구 절차를 이렇게 요약합니다. 순서를 바꾸면 백업에 악성 설정이 남거나, 옛 열쇠로 다시 들어올 수 있어요.
| 단계 | 할 일 | 초보 비유 |
|---|---|---|
| 1 | 어플라이언스 설정 백업 생성 | 가구 배치도만 먼저 사진 찍기 |
| 2 | 공장 초기화 후 최신 버전으로 업그레이드(클라우드·가상은 인스턴스 재구축) | 집을 비우고 뼈대부터 다시 짓기 |
| 3 | 1단계에서 만든 설정 백업으로 복원 | 배치도 보고 가구만 다시 놓기 |
| 4 | 도메인·관리자·로컬 계정 비밀번호 전부 재설정, 인증서 폐기·재발급, API 키·라이선스 서버 자격 재설정 | 열쇠·도어락·원격 비밀번호 전부 교체 |
회사원·관리자별 ‘오늘’ 할 일
| 역할 | 오늘 할 일 | 하지 말 것 |
|---|---|---|
| 일반 직원 | IT·보안팀에 “우리 VPN이 Ivanti Connect Secure인지, 버전이 25.1.1.3/22.8R2.6 이상인지” 확인 요청 | 개인이 장비 펌웨어를 임의로 건드림 |
| VPN/보안 관리자 | 버전 확인 → 미달 시 긴급 업그레이드 → 침해 징후·로그·메모리 보존 → 필요 시 복구 4단계 | ICT 통과만 보고 종결 |
| AD/엔드포인트 담당 | LAPS·BitLocker 복구 키 조회 흔적, 비정상 관리자 로그인, 서비스 계정 이상 점검 | “VPN만 패치하면 AD는 나중에” |
| 경영·리스크 | 22.8 EOL(2027-01-31) 이전 마이그레이션 일정, 외부 감사·보험 통지 여부 검토 | ‘제한된 고객만 피해’를 ‘우리는 제외’로 오해 |
자주 나오는 오해 Q&A
| 오해 | 바로잡기 |
|---|---|
| “10월에 이미 패치했어요.” | 25.1.1.2 / 22.8R2.5면 1차만 한 상태. 25.1.1.3 / 22.8R2.6이 필요합니다. |
| “CVSS 4.3은 급하지 않아요.” | 혼자 보면 중간이지만, 체인 한 칸이면 root 경로에 기여합니다. CISA도 KEV에 넣었습니다. |
| “우리 회사는 미국 연방 아니에요.” | KEV 기한은 연방 의무이지만, 민간에도 ‘우선순위 신호’로 쓰입니다. |
| “ICT 통과 = 안전.” | 메모리 기반 활동은 놓칠 수 있어요. 포렌식·계정 교체를 병행하세요. |
| “피해가 제한적이라 패스.” | 공개 시점 기준 이야기이고, 인터넷에 노출된 VPN은 계속 스캔 대상입니다. |
비슷한 최근 보안 이슈와 한 줄 구분
| 주제 | 이번 글과의 차이 |
|---|---|
| 깃북 AI 에이전트 공격 | 문서 플랫폼 인프라 토큰 — VPN 어플라이언스 제로데이 체인과 무관 |
| PHP2Shell / HTTP2Shell | 웹 서버 PHP 엔진 RCE — 제품·CVE 모두 다름 |
| 워드프레스 핵심 업데이트 | CMS 보안 릴리스 — SSL VPN 장비 이야기 아님 |
| 리눅스 TCP CVE-2026-98432 | 커널 네트워크 스택 — Ivanti 애플리케이션 취약점과 별개 |
| 이번 Ivanti 체인 | Connect Secure 3 CVE 사슬 + ‘패치 한 번 더’ + LAPS/BitLocker 열쇠 관점 |
한 줄 정리
회사의 재택 VPN 문에 구멍 세 개가 사슬로 묶여, 한때 ‘패치 완료’로 보이던 장비까지 뚫릴 수 있었고, 공격 흔적은 계정과 LAPS·BitLocker 같은 디스크·PC 열쇠까지 이어졌어요. 이미 올린 조직도 25.1.1.3 / 22.8R2.6인지 다시 확인하고, ICT만 믿지 말고, 의심되면 백업 → 공장 초기화 → 설정 복원 → 모든 자격 증명 교체 순서를 지키세요.