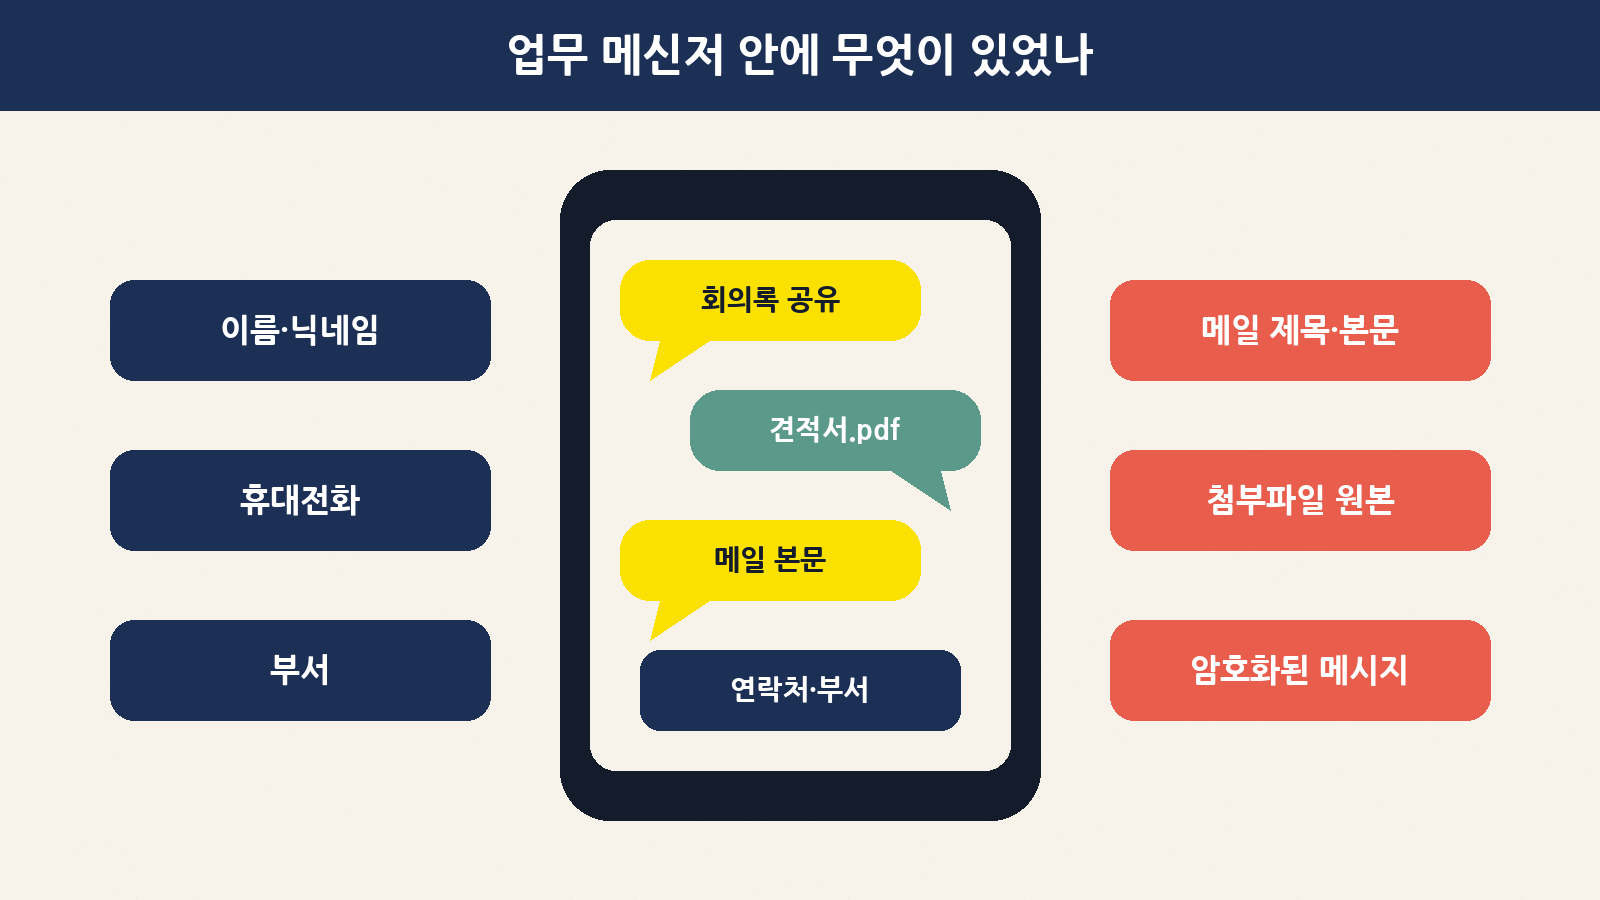
회사에서 쓰는 메신저, 하루에 몇 번이나 여시나요? 회의록을 올리고, 견적서 파일을 주고받고, 거래처에 메일을 보내고… 업무 메신저에는 생각보다 많은 것이 담겨 있습니다. 그런데 이번 주에 그 업무 메신저 가운데 하나인 카카오워크에서 해킹 사고가 났다는 소식이 전해졌습니다.
카카오워크를 운영하는 디케이테크인은 11월 12일 공지에서 “11월 9일 외부 공격자가 카카오워크 시스템에 비정상적으로 접근했고, 이 과정에서 일부 이용자의 개인정보가 유출됐다”고 밝혔습니다. 이름과 연락처에서 끝나지 않고 메일 본문과 첨부파일 원본까지 유출 항목에 들어 있다는 점이 특히 눈에 띕니다.
오늘은 어려운 보안 용어는 최대한 빼고, ① 무슨 일이 있었는지, ② 왜 ‘메일 본문·첨부파일’ 유출이 더 신경 쓰이는지, ③ 이용자라면 지금 무엇을 하면 되는지를 차근차근 정리해 드릴게요.
한눈에 보는 요약
| 항목 | 내용 |
|---|---|
| 무슨 일? | 업무용 협업 서비스 카카오워크 시스템에 외부 공격자가 비정상 접근, 일부 이용자 개인정보 유출 |
| 언제? | 11월 9일 접근 발생·인지 → 11월 12일 KISA·개인정보위 신고 및 공지 → 11월 13일 보도 |
| 누구 정보? | 카카오엔터프라이즈 전·현직 임직원, 회사 계정을 쓴 외부 인원, 일부 메일 수신자 (공지 기준) |
| 무엇이? | 이름·닉네임·부서·휴대전화번호·이메일 주소, 메일 제목·본문·첨부파일명, 암호화된 메시지, 메시지 첨부파일명, 첨부파일 원본 (사람마다 다름) |
| 비밀번호는? | 현재까지 비밀번호 유출은 확인되지 않음 |
| 피해 규모 | 전체 인원은 아직 공개되지 않음, 사고 경위·추가 유출 여부 조사 중 |
| 내가 할 일 | 유출 조회 페이지 확인, 비밀번호 변경(같은 비번 쓰는 곳 포함), 사칭 문자·메일 주의 |
1. 카카오워크가 뭐길래?
카카오워크는 쉽게 말해 “회사용 카카오톡”이라고 생각하시면 됩니다. 카카오톡과 비슷한 화면에서 동료와 채팅하고, 파일을 공유하고, 화상회의를 하고, 업무 메일까지 쓸 수 있는 협업 서비스예요. 기업과 기관들이 사내 소통 도구로 씁니다.
처음에는 카카오엔터프라이즈가 운영했는데, 2024년 사업 분할과 합병을 거치며 카카오 계열 IT 서비스 회사인 디케이테크인이 서비스를 맡게 됐습니다. 그래서 이번 공지와 신고도 디케이테크인 이름으로 나왔습니다.
| 비교 | 카카오톡 | 카카오워크 |
|---|---|---|
| 누가 쓰나 | 개인 누구나 | 회사·기관 구성원 |
| 주로 오가는 것 | 안부, 사진, 약속 | 회의록, 견적서, 계약 메일, 내부 자료 |
| 계정 성격 | 개인 계정 | 회사가 발급·관리하는 업무 계정 |
| 유출되면 | 개인 사생활 피해 | 개인 정보 + 회사 업무 정보까지 함께 노출 가능 |
2. 사고는 이렇게 흘러갔습니다
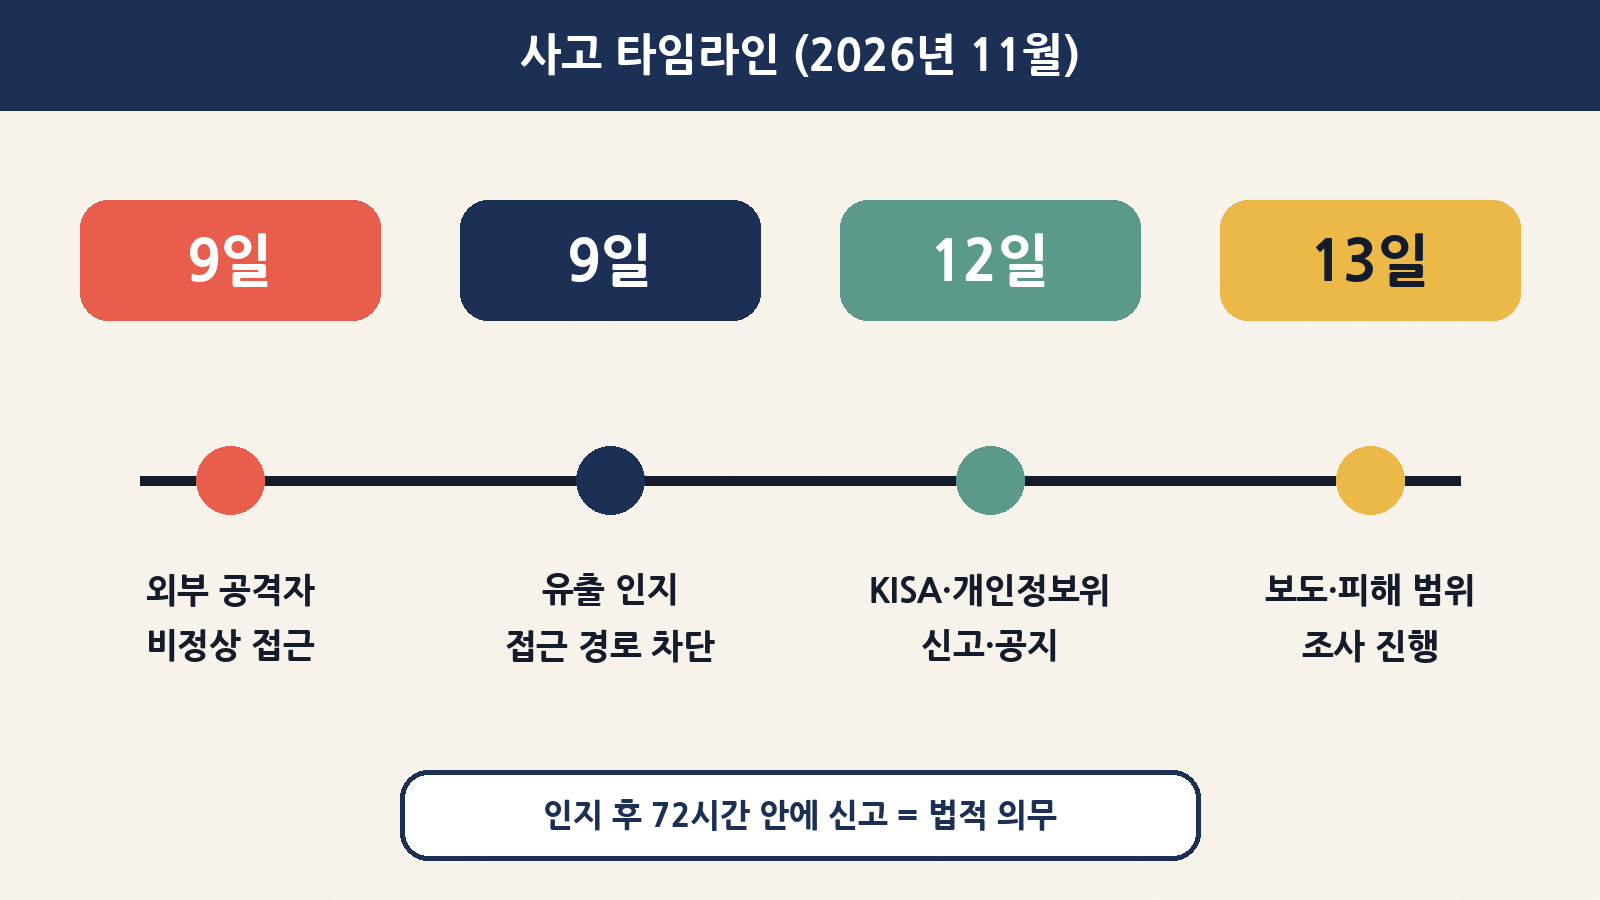
보도와 공지를 시간 순서로 정리하면 다음과 같습니다.
| 날짜(2026년) | 일어난 일 |
|---|---|
| 11월 9일 | 외부 공격자가 카카오워크 시스템에 비정상적으로 접근, 회사가 유출 정황을 인지하고 외부 접근 경로를 차단 |
| 11월 12일 | 한국인터넷진흥원(KISA)과 개인정보보호위원회에 신고, 카카오워크 홈페이지·카카오엔터프라이즈 공지 |
| 11월 13일 | 언론 보도로 널리 알려짐, 피해 범위·추가 유출 여부 조사 계속 |
회사 측은 “사고 인지 후 72시간 안에 신고해야 한다”는 개인정보 보호법상 의무를 지켰다고 설명했습니다. 여기서 72시간은 ‘언제까지 신고해야 하느냐’에 대한 기준이에요. 즉 9일에 알았으니 12일까지는 신고해야 했던 셈이죠. 다만 어떤 방식으로 뚫렸는지, 전체 몇 명이 피해를 입었는지는 아직 공개되지 않았습니다. 앞으로 조사 결과가 나오면 내용이 더 바뀔 수 있다는 점, 꼭 기억해 주세요.
3. 무엇이 새어 나갔나: 항목별로 풀어 보기
공지된 유출 항목을 “이게 왜 문제인지”와 함께 정리했습니다. 개인마다 유출된 항목과 범위는 다르다고 하니, 아래는 최대 범위로 이해하시면 됩니다.
| 유출 항목 | 쉽게 말하면 | 악용될 수 있는 예 |
|---|---|---|
| 이름·닉네임·부서 | “누가 어느 팀인지” | “재무팀 김OO 님, 결재 건 확인 부탁드립니다” 같은 그럴듯한 사칭 |
| 휴대전화번호 | 문자·전화 연락처 | 카카오워크·회사 IT팀을 사칭한 스미싱 문자 |
| 이메일 주소 | 업무 메일 주소 | 가짜 로그인 페이지로 유도하는 피싱 메일 |
| 메일 제목·본문 | 실제로 주고받은 대화 내용 | 진행 중인 업무를 아는 척하며 “지난번 건 수정본입니다”로 접근 |
| 첨부파일명·첨부파일 원본 | 문서 그 자체 | 계약서·견적서 내용 노출, 같은 이름의 악성 파일로 위장 |
| 암호화된 메시지 | 잠긴 상태의 대화 | 잠금이 풀리지 않으면 바로 읽기는 어렵지만, 유출 자체는 사실 |
“메일 본문·첨부파일 원본”이 특히 신경 쓰이는 이유
이름이나 전화번호만 유출되면 공격자는 “아무나에게 보내는” 피싱을 합니다. 그런데 실제 메일 내용과 첨부파일을 손에 쥐면 이야기가 달라집니다. 예를 들어 볼게요.
- 공격자가 “11월 견적서_최종.pdf”라는 실제 파일명을 안다면, “견적서_최종_수정.pdf”라는 이름의 악성 파일을 보내도 의심하기 어렵습니다.
- 거래처와 결제 일정을 주고받은 메일을 봤다면, “계좌가 바뀌었으니 이쪽으로 입금해 주세요”라는 가짜 메일(기업 이메일 사기, BEC)을 그럴듯하게 꾸밀 수 있습니다.
- 본문 속 동료 이름과 말투를 흉내 내서 “급한 건이라 인증번호 좀 알려 주세요”라고 할 수도 있습니다.
그래서 이번 사고에서 가장 조심해야 할 것은 사고 그 자체보다 “그다음에 올 수 있는 문자와 메일”입니다.
4. 이용자라면 오늘 이것만 해 주세요
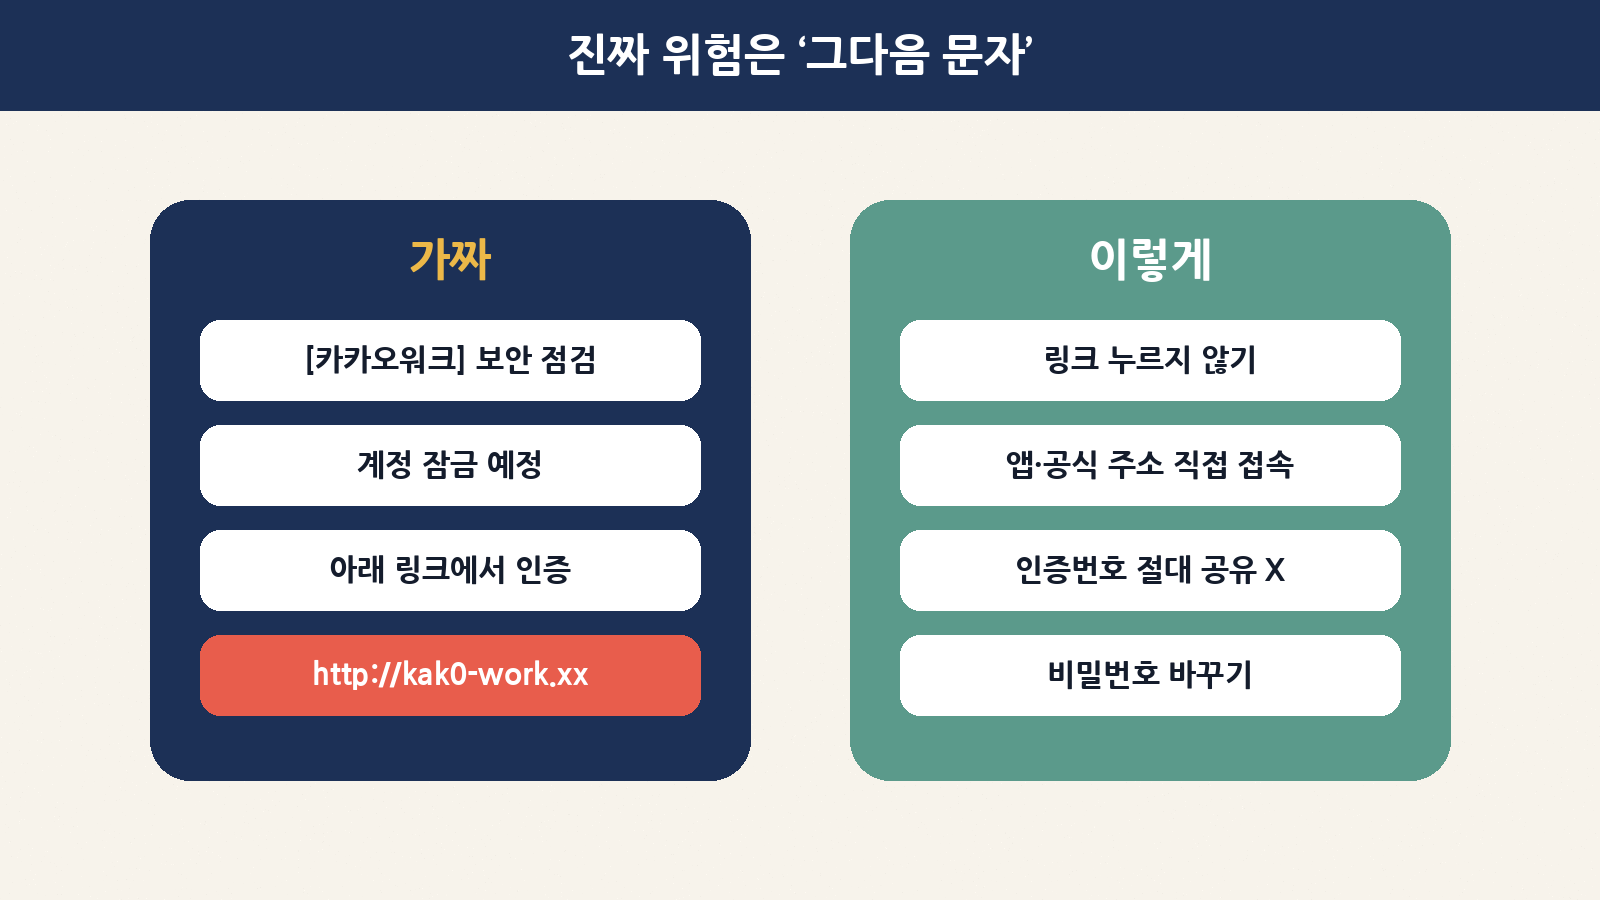
카카오워크를 쓰고 계시거나, 카카오엔터프라이즈와 메일을 주고받은 적이 있다면 아래 순서대로 점검해 보세요. 10분이면 충분합니다.
| 순서 | 할 일 | 방법·팁 |
|---|---|---|
| 1 | 유출 여부 조회 | 카카오워크 공지사항에 안내된 디케이테크인 개인정보 침해사고 조회 페이지에서 확인. 문자로 온 링크 말고 공식 홈페이지에 직접 들어가서 찾기 |
| 2 | 비밀번호 변경 | 카카오워크와 업무용 이메일 비밀번호 변경. 비밀번호 유출은 확인되지 않았지만 회사도 변경을 권고 |
| 3 | 같은 비번 쓰는 곳도 변경 | 개인 메일·쇼핑몰 등에 같은 비밀번호를 쓰고 있다면 함께 변경 |
| 4 | 2단계 인증 켜기 | 업무 메일·계정에 2단계 인증(OTP·인증 앱)이 있다면 켜 두기. 회사 IT팀에 문의 |
| 5 | 사칭 연락 의심하기 | “보안 점검”, “계정 잠금”, “인증 필요” 문자·메일의 링크·첨부파일은 열지 않기 |
| 6 | 피해 의심 시 신고 | 디케이테크인 고객센터, 개인정보 침해 신고센터(국번 없이 118) |
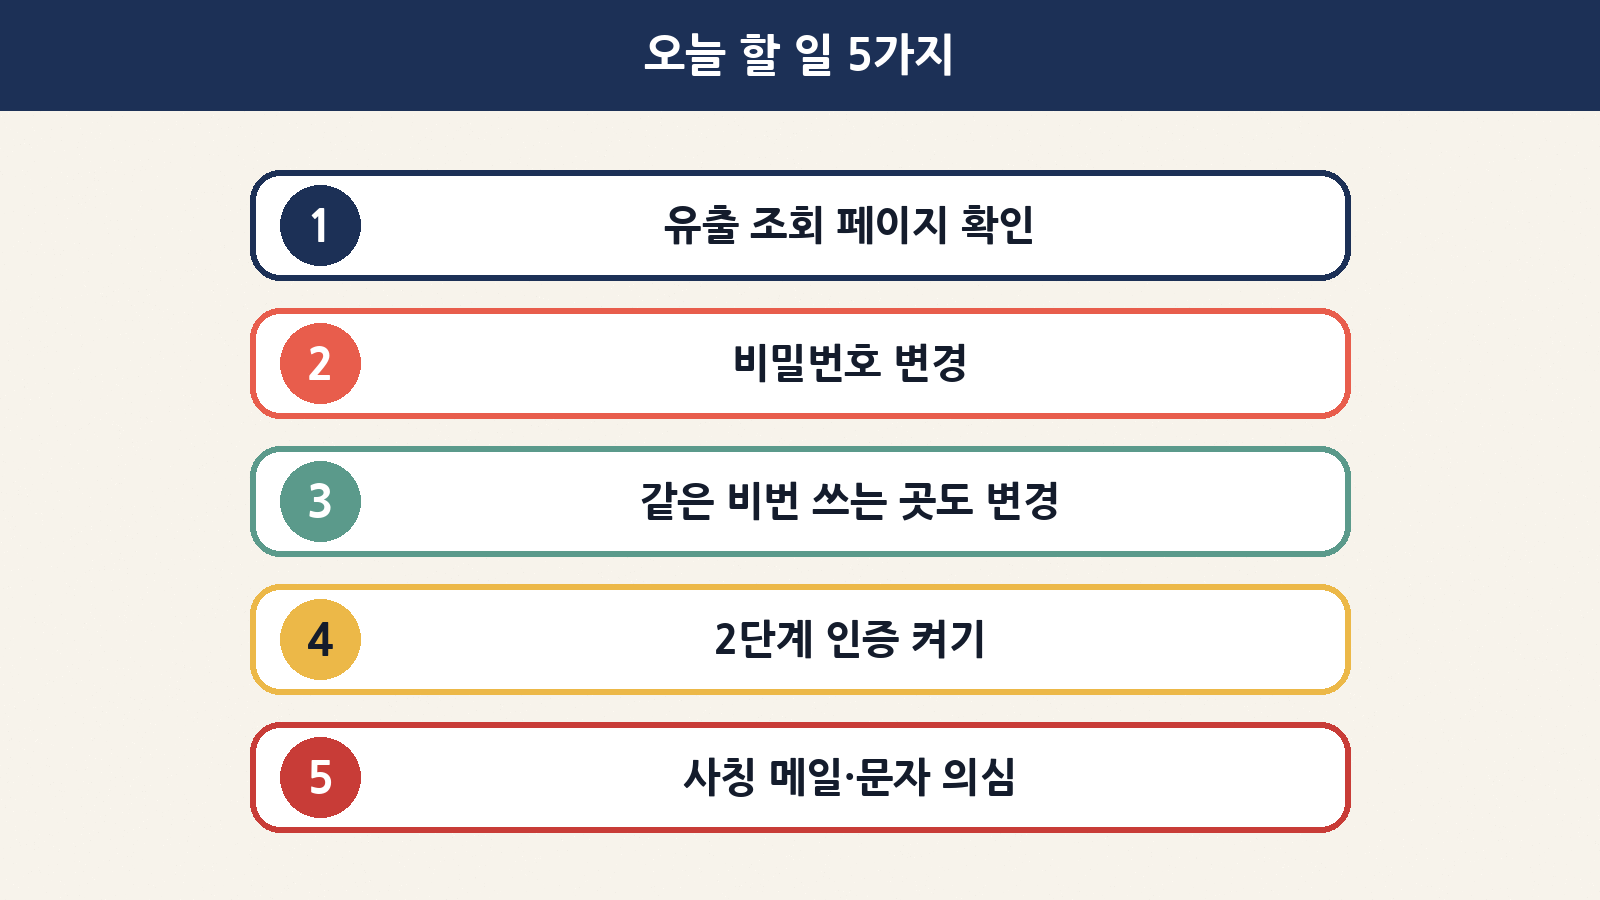
가짜 문자·메일, 이렇게 구분해 보세요
| 의심 신호 | 예시 | 이렇게 대응 |
|---|---|---|
| 급하게 재촉 | “24시간 안에 인증하지 않으면 계정이 잠깁니다” | 서두르게 만드는 메시지일수록 멈추고 확인 |
| 비슷하지만 다른 주소 | kak0-work, kakaowork-security 같은 주소 | 링크 대신 즐겨찾기·앱으로 직접 접속 |
| 인증번호·비밀번호 요구 | “본인 확인을 위해 인증번호를 회신해 주세요” | 정상 서비스는 인증번호를 묻지 않음, 절대 공유 금지 |
| 낯익은 업무 파일 | “지난 회의자료 수정본.zip” | 보낸 사람에게 전화 등 다른 경로로 한 번 더 확인 |
| 입금 계좌 변경 안내 | “거래 계좌가 바뀌었습니다” | 기존에 알던 번호로 거래처에 직접 전화해 확인 |
5. 회사 담당자라면 함께 볼 것
우리 회사가 카카오워크를 쓰든 다른 협업 도구를 쓰든, 이번 일은 “협업 도구는 회사 정보가 모이는 창고”라는 점을 다시 보여 줍니다. 담당자분들은 아래 정도를 점검해 두시면 좋습니다.
- 공지 구독: 쓰고 있는 협업 서비스의 보안 공지와 개별 안내를 놓치지 않도록 담당자 메일을 등록해 두기
- 직원 안내: “카카오워크·IT팀 사칭 문자가 올 수 있다”는 짧은 공지를 사내에 먼저 돌리기
- 계정 정리: 퇴사자·외부 협력사 계정이 아직 살아 있지 않은지 확인 (이번 유출 대상에도 전 임직원과 외부 인원이 포함됐습니다)
- 민감 파일 습관: 주민등록번호나 계좌가 담긴 파일은 메신저로 바로 보내기보다 암호를 걸거나 사내 문서함 링크로 공유
- 결제 확인 규칙: 메일로 온 계좌 변경 요청은 반드시 전화로 재확인하는 규칙 만들기
6. 자주 묻는 질문
Q. 카카오톡 개인 계정도 위험한가요?
A. 이번에 공지된 사고는 업무용 서비스인 카카오워크 시스템에 대한 것입니다. 개인용 카카오톡이 유출됐다는 발표는 없습니다. 다만 카카오워크와 같은 비밀번호를 다른 곳에서도 쓰신다면 바꿔 두시는 게 안전합니다.
Q. 저는 카카오엔터프라이즈 직원이 아닌데, 상관없나요?
A. 공지상 대상에는 회사 계정을 쓴 외부 인원과 일부 메일 수신자도 포함돼 있습니다. 카카오엔터프라이즈와 메일을 주고받은 적이 있다면 조회 페이지에서 한 번 확인해 보세요. 피해 범위는 아직 조사 중이라 추가 안내가 나올 수 있습니다.
Q. 비밀번호는 안 샜다는데 꼭 바꿔야 하나요?
A. “현재까지 확인되지 않았다”는 뜻이라, 조사 결과에 따라 달라질 수 있습니다. 바꾸는 데 1분이면 되니 예방 차원에서 바꾸는 것을 권해 드립니다.
Q. 암호화된 메시지는 읽힐 수 있나요?
A. 암호화된 상태 그대로라면 바로 내용을 읽기는 어렵습니다. 하지만 암호를 푸는 열쇠까지 안전한지는 조사 결과를 지켜봐야 합니다. 지금 단계에서는 “메시지 내용이 노출됐을 수도 있다”고 생각하고 조심하는 편이 좋습니다.
마무리: 사고 소식 다음 2주가 더 중요합니다
유출 사고가 알려지고 나면, 그 소식을 이용한 사칭 문자와 메일이 꼭 뒤따라옵니다. 오늘 정리한 내용을 세 줄로 줄이면 이렇습니다.
- 확인: 공식 홈페이지에 직접 들어가 유출 여부를 조회합니다.
- 변경: 카카오워크·업무 메일, 그리고 같은 비밀번호를 쓰는 곳을 모두 바꿉니다.
- 의심: 링크·첨부파일·인증번호 요청은 일단 멈추고 다른 경로로 확인합니다.
업무 메신저는 매일 쓰는 만큼 경계심이 쉽게 풀리는 곳이기도 합니다. 오늘만큼은 동료분들께도 “이상한 문자 오면 누르지 마세요” 한마디 건네 주시면 어떨까요? 추가 조사 결과가 나오면 다시 쉽게 풀어 드리겠습니다. 오늘도 안전한 하루 보내세요.