“내 사이트는 해킹당한 적이 없는데, 인증서를 새로 바꾸라고요?” 이번 주 해외 웹호스팅·개발자 커뮤니티에서 이런 질문이 다시 나왔습니다. 슬로베니아의 CDN(콘텐츠 전송 네트워크) 업체 bunny.net(버니넷)이 11월 18일, 3주 사이 두 번째 보안 공지를 냈기 때문입니다. 이번에도 bunny.net 자체가 뚫린 것이 아니라, CDN 서버 일부를 빌려 쓰던 인프라 업체(서버 임대 업체) 쪽에서 무단 접근이 생겼고, 그 업체의 서버 위에 bunny.net의 CDN 노드가 하나 올라가 있었습니다.
회사는 “고객 데이터가 접근됐다는 증거는 찾지 못했지만, 가능성을 완전히 배제할 수는 없다”며 해당 서버에 있던 TLS 인증서(웹사이트 자물쇠)를 전부 폐기하고 새로 발급했습니다. 이 글에서는 CDN이 뭔지, ‘가상화 계층을 통해 SSH 키가 추가됐다’는 말이 무슨 뜻인지, 왜 증거가 없는데도 인증서를 갈아야 하는지, 그리고 bunny.net을 쓰든 안 쓰든 내 사이트에서 해 볼 점검을 처음 보는 분도 따라올 수 있게 정리합니다. (아래 날짜와 시각은 회사 공지의 UTC 기준이며, 필요한 곳은 한국 시간을 함께 적었습니다.)
한눈에 보는 이번 사고
| 항목 | 1차 사고 (10월) | 2차 사고 (11월) |
|---|---|---|
| 영향받은 곳 | 아르메니아에 있던 CDN 노드 1곳 | 파키스탄에 있던 CDN 노드 1곳 |
| 뚫린 쪽 | 노드를 호스팅하던 인프라 업체 (서드파티 서버 관리 소프트웨어 관련 무단 접근) | 다른 인프라 업체 (역시 서드파티 서버 관리 소프트웨어 관련 무단 접근) |
| 업체 신고 시점 | 10월 28일 공지 기준 “지난주” | 11월 17일 |
| bunny.net 공지 | 10월 28일 11:40 UTC (한국 시간 같은 날 오후 8시 40분) | 11월 18일 12:25 UTC (한국 시간 같은 날 오후 9시 25분) |
| 차단까지 걸린 시간 | 알림 후 20분 안에 트래픽 끊음 | 알림 후 8분 안에 서버 제거 (이미 일주일 넘게 트래픽 처리 중단 상태) |
| 확인된 흔적 | 무단 접근 증거 없음 (업체도 같은 판단) | 무단 SSH 키가 추가된 것은 확인, 사용된 증거는 없음 |
| 노출 가능 항목 | 임시 저장된 CDN 콘텐츠(캐시), Pull Zone 설정, 그 서버에 있던 TLS 인증서 | |
| 없던 것 | bunny.net 계정 정보 등 다른 고객 데이터는 해당 서버에 없었고, 내부 시스템은 영향 없음 (회사 설명) | |
| 현재 상태 | 11월 9일 종결 | 11월 18일 공지 기준 ‘모니터링’ 단계, 관리형 인증서 재발급 진행 중 |
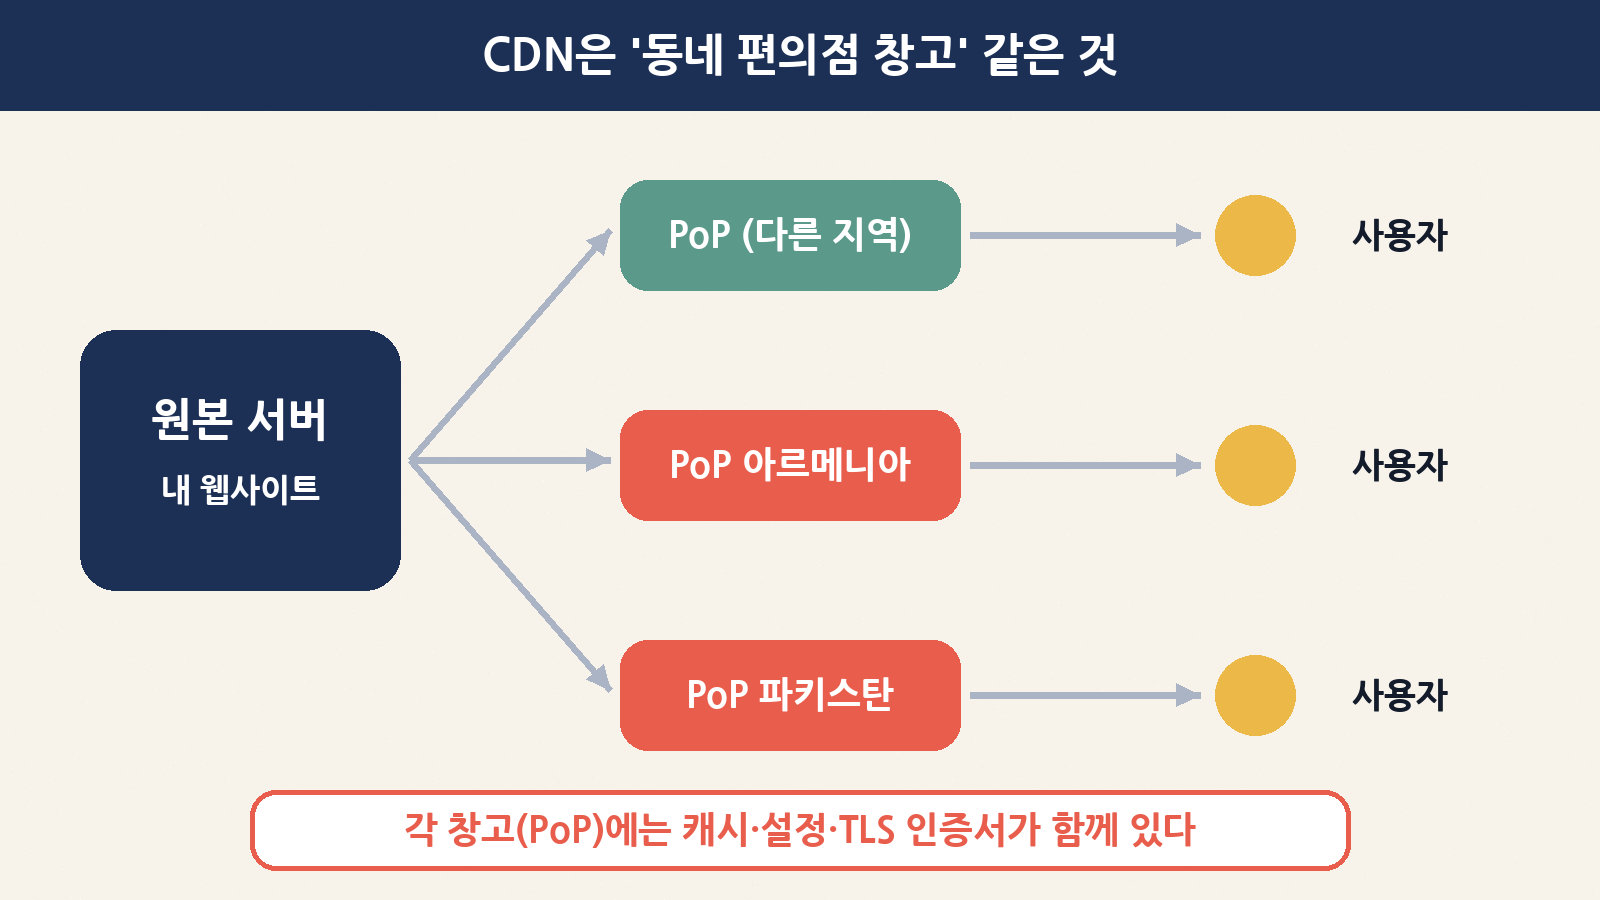
CDN이 뭐길래 인증서까지 갖고 있을까?
CDN은 웹사이트의 이미지·영상·파일을 전 세계 여러 곳에 복사해 두고, 방문자와 가까운 곳에서 꺼내 주는 서비스입니다. 본사 창고(원본 서버)에서 매번 택배를 보내는 대신, 동네 편의점 창고에 인기 상품을 미리 쌓아 두는 것과 비슷합니다. 이 ‘동네 창고’를 PoP(Point of Presence, 거점) 또는 노드라고 부릅니다.
문제는 요즘 웹은 거의 다 https(자물쇠 표시)로 열린다는 점입니다. 방문자가 PoP에 접속해도 자물쇠가 뜨려면, 그 PoP 서버가 내 도메인의 TLS 인증서와 개인키를 갖고 있어야 합니다. 그래서 CDN 노드 하나에는 캐시 파일뿐 아니라 여러 고객 사이트의 인증서가 함께 들어 있게 됩니다.
| 용어 | 쉽게 말하면 | 예시 |
|---|---|---|
| CDN | 콘텐츠를 세계 곳곳에 복사해 두고 가까운 곳에서 전달하는 서비스 | 한국 방문자는 가까운 거점에서 이미지를 받음 |
| PoP / 노드 | CDN의 지역 거점 서버 | 이번 사고의 아르메니아·파키스탄 노드 |
| 캐시 | 원본에서 받아 잠시 저장해 둔 복사본 | 상품 사진, 자바스크립트 파일 |
| Pull Zone | bunny.net에서 “내 사이트(원본)와 CDN을 연결하는 설정 묶음” | 원본 주소, 캐시 규칙, 연결 도메인 |
| TLS 인증서 | “이 사이트가 진짜 example.com이 맞다”는 공인 신분증 | 주소창 자물쇠 |
| 개인키 | 인증서와 짝을 이루는 비밀 열쇠. 이게 새면 남이 신분증을 흉내 낼 수 있음 | 서버 안의 .key 파일 |
사건은 어떻게 흘러갔나: 타임라인
| 날짜 (UTC) | 무슨 일 |
|---|---|
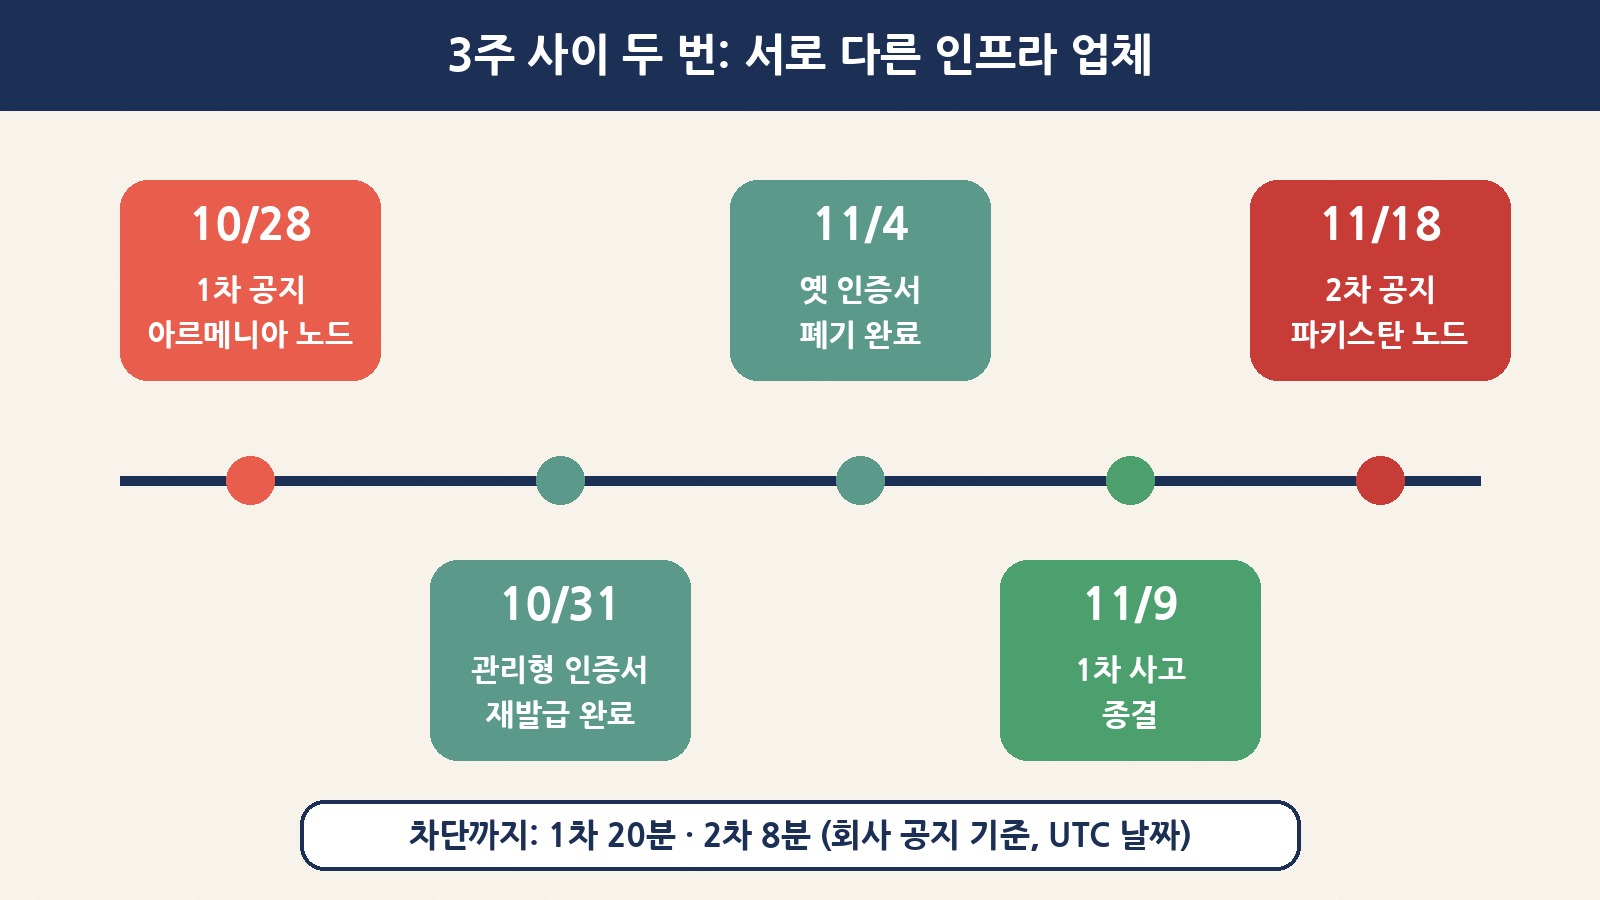
| 10월 28일 공지 기준 ‘지난주’ | 인프라 업체 A가 ‘서드파티 서버 관리 소프트웨어’ 관련 무단 접근을 bunny.net에 알림. bunny.net은 20분 안에 아르메니아 노드 트래픽을 끊고, 로그 보존 → 서버 완전 삭제 → 다른 시스템 접근 권한 회수 |
| 10월 28일 | 1차 공지. 플랫폼 도메인(b-cdn.net, bunny.run) 인증서 즉시 폐기·재발급, 고객 도메인용 관리형 인증서 재발급 시작 |
| 10월 29일 | 재발급이 예상보다 오래 걸린다고 안내. 서비스 끊김을 막으려고 묶음 단위로 천천히 교체, 매번 새 개인키 사용 |
| 10월 31일 | 관리형 인증서 재발급 완료. 업체 A 사용 중단, “각 PoP에는 실제로 서비스하는 사이트의 설정·인증서만 보내도록” 구조 변경 계획 발표 |
| 11월 4일 | 그 서버에 있던 Let’s Encrypt 인증서를 모두 ‘키 유출(key compromise)’ 사유로 폐기 완료, 폐기 목록(CRL)에 게시 |
| 11월 9일 | 1차 사고 종결. 업체 A의 원인 조사는 계속 중, 최종 보고서가 오면 영향 고객에게 메일로 요약 예정 |
| 11월 17일 | 다른 인프라 업체 B가 역시 서버 관리 소프트웨어 관련 무단 접근을 알림. 파키스탄 노드가 해당 서버에 있었음 |
| 11월 18일 | 2차 공지. 8분 안에 서버 제거, 조사 결과 업체의 가상화 계층을 통해 무단 SSH 키가 추가된 사실 확인. 플랫폼 인증서 폐기·재발급, 관리형 인증서는 24시간 안에 재발급 예정 |
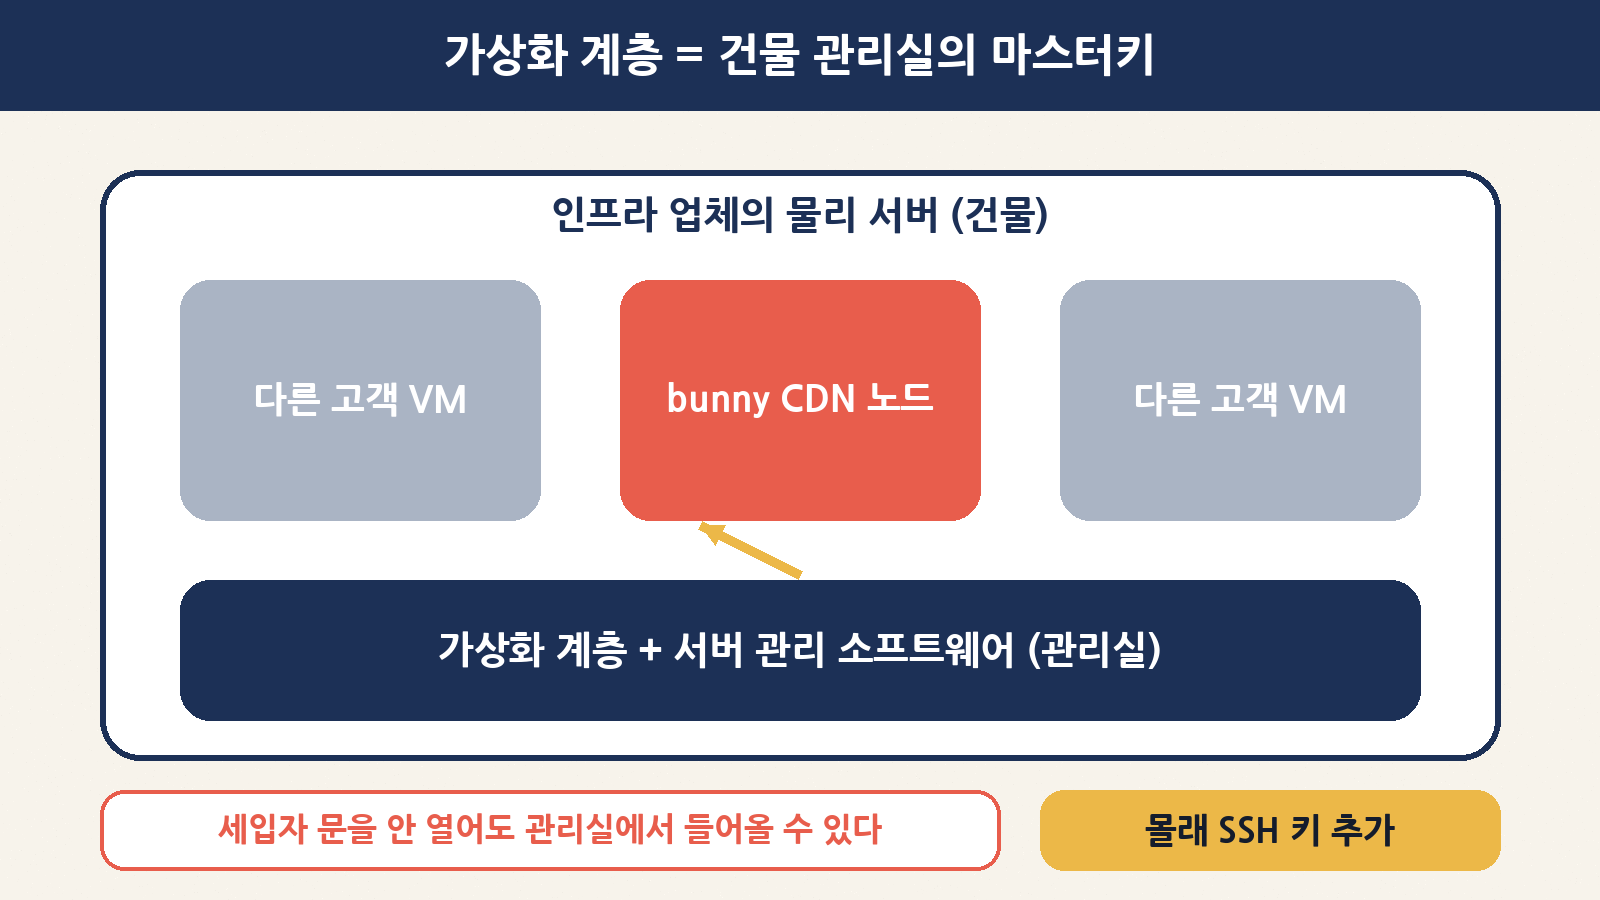
‘가상화 계층으로 SSH 키가 추가됐다’는 게 무슨 뜻?
CDN 업체가 모든 서버를 직접 사서 운영하지는 않습니다. 일부 지역은 현지 업체의 서버를 빌려 씁니다. 이때 한 대의 큰 물리 서버를 여러 개의 가상 서버(VM)로 쪼개 여러 고객에게 나눠 주는데, 이 쪼개기와 관리를 맡는 층을 가상화 계층(하이퍼바이저와 관리 도구)이라고 부릅니다.
아파트에 비유하면 VM은 각 세대, 가상화 계층은 관리실입니다. 세대 주인(bunny.net)이 현관 비밀번호를 아무리 튼튼하게 해도, 관리실 마스터키가 털리면 관리실에서 문을 열 수 있습니다. 이번 2차 사고에서 bunny.net이 확인한 것은 바로 이것입니다. 누군가 업체의 관리 쪽 경로를 통해 bunny.net 서버에 SSH 키(원격 접속용 열쇠)를 몰래 등록해 둔 것이죠. 회사는 “이 키로 실제 접속하거나 다른 행동을 한 증거는 없다”고 했지만, 동시에 “가상화 계층을 통해 데이터가 읽히거나 복사됐을 가능성은 배제할 수 없다”고 밝혔습니다. 관리실은 세대 안의 디스크를 직접 들여다볼 수도 있기 때문입니다.
| 구분 | 내가 지킬 수 있는 것 | 업체에 맡겨야 하는 것 |
|---|---|---|
| 내 VM 안 | 비밀번호, SSH 키, 방화벽, 업데이트 | – |
| 가상화 계층 | 거의 없음 (볼 수도 없음) | 하이퍼바이저 보안, 관리 콘솔 접근 통제 |
| 서버 관리 소프트웨어 | 없음 | 업체가 쓰는 원격 관리 도구의 보안·업데이트 |
| 사고 감지 | 내 서버 안의 이상 징후(새 SSH 키 등) | 업체 쪽 침입 탐지와 빠른 통보 |
참고로 두 업체가 어디인지, 어떤 관리 소프트웨어가 문제였는지, 두 사고가 같은 공격자의 소행인지는 공개되지 않았습니다(미확인). bunny.net도 “서로 다른 인프라 업체에서 난 두 건”이라고만 밝혔습니다.
증거가 없는데 왜 인증서를 다 바꿀까?
TLS 개인키는 복사돼도 원본이 그대로 남아 있어서, 훔쳐 갔는지 아닌지 나중에 확인하기가 매우 어렵습니다. 만약 누군가 개인키를 복사해 갔다면, 그 인증서가 만료될 때까지 가짜 서버가 “진짜 내 사이트”인 척 자물쇠를 띄울 수 있습니다. (물론 실제로 써먹으려면 방문자를 가짜 서버로 보내는 추가 공격이 필요합니다.) 그래서 보안에서는 “샜을 수도 있다”면 “샌 것처럼” 처리하는 게 원칙입니다.
| 조치 | 무엇을 하는가 | 비유 |
|---|---|---|
| 재발급 (새 개인키) | 완전히 새 열쇠로 새 인증서를 받음 | 현관 자물쇠를 통째로 교체 |
| 폐기 (Revoke) | 옛 인증서를 “더는 믿지 말라”고 발급 기관이 공개 선언 | 잃어버린 신분증 분실 신고 |
| 폐기 목록 (CRL) | 폐기된 인증서 번호를 모아 둔 공개 명단 | 분실 신분증 조회 명단 |
| ‘키 유출’ 사유 | 폐기 이유를 ‘key compromise’로 표시해 더 엄격히 다루게 함 | “도난 의심” 표시 |
주의할 점은, 새 열쇠 없이 같은 개인키로 인증서만 다시 받으면 의미가 없다는 것입니다. 옛 열쇠가 이미 복사됐다면 새 인증서도 그 열쇠로 열리기 때문입니다. bunny.net이 “매번 새 개인키로 재발급했다”고 굳이 강조한 이유가 여기 있습니다.
bunny.net 사용자라면: 내 인증서는 어느 쪽?
| 인증서 종류 | 어떻게 쓰고 있나 | 할 일 |
|---|---|---|
| 플랫폼 도메인 (xxx.b-cdn.net 등) | bunny.net 기본 주소 그대로 사용 | 없음. 회사가 폐기·재발급 완료 |
| 관리형 인증서 (무료 SSL 자동 발급) | 내 도메인을 연결하고 bunny.net이 Let’s Encrypt로 자동 발급 | 없음. 회사가 새 키로 재발급 (2차 건은 11월 18일 공지 기준 24시간 안 완료 예정) |
| 직접 업로드한 인증서 | 내가 산 인증서(유료 CA 등)를 파일로 올림 | 직접 교체해야 함. 회사는 “우리가 대신 해 줄 수 없다”, 교체 전까지는 옛 인증서·개인키를 유출된 것으로 보라고 안내 |
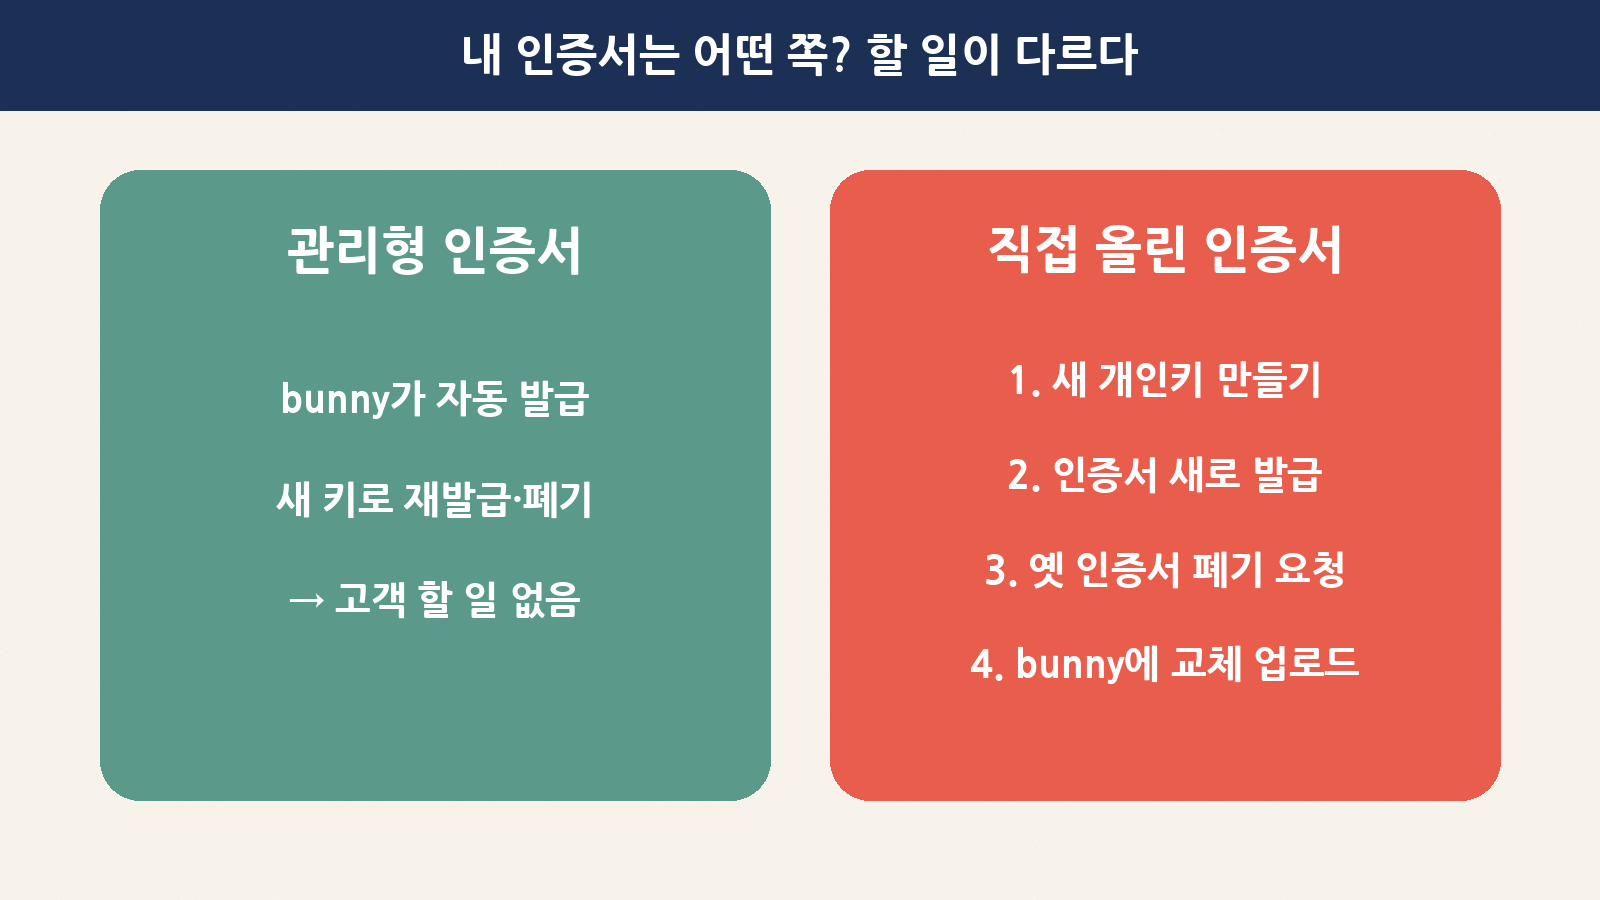
직접 업로드한 인증서 교체 순서
| 순서 | 할 일 | 팁 |
|---|---|---|
| 1 | 새 개인키와 CSR(인증서 신청서) 만들기 | 옛 키 재사용 금지. 새 키로 신청 |
| 2 | 인증 기관(CA)에서 인증서 재발급 | 대부분 유료 인증서도 유효기간 안 재발급은 무료로 지원 (기관마다 확인) |
| 3 | bunny.net 대시보드의 해당 호스트네임에 새 인증서 업로드 | 원본 서버나 다른 CDN에도 같은 키를 쓰고 있었다면 거기도 교체 |
| 4 | 옛 인증서 폐기 요청 | 새 인증서가 잘 뜨는 걸 확인한 뒤 폐기해야 사이트가 안 끊김 |
| 5 | 브라우저로 자물쇠 클릭 → 인증서 발급일 확인 | 발급일이 오늘 날짜로 바뀌었으면 성공 |
bunny.net은 무엇을 바꾸겠다고 했나
| 대책 | 뜻 | 기대 효과 |
|---|---|---|
| 1차 사고 업체 사용 중단 | 문제의 인프라 업체와 거래 중단 | 같은 경로 재발 차단 |
| PoP별 데이터 최소화 | 각 거점에 실제로 서비스하는 사이트의 설정·인증서만 배포 | 한 곳이 털려도 피해 범위가 작아짐 |
| 서드파티 클라우드 의존 축소 | 현재 CDN의 ‘작은 일부’를 맡고 있는 외부 클라우드 위치를 점검하고 줄임 | 남의 관리실을 거치는 경로 자체를 줄임 |
| 추가 위치 이전 시작 | 클라우드에 있던 다른 거점도 옮기기 시작, 나머지 환경 계속 평가 | 장기적으로 공급망 위험 축소 |
여기서 핵심 교훈은 “최소한만 들고 있기”입니다. 지금까지 많은 CDN 노드는 편의상 여러 고객의 설정과 인증서를 넓게 갖고 있었습니다. 한 거점이 털리면 그 거점과 상관없는 사이트까지 인증서를 갈아야 하는 이유죠. 필요한 것만 나눠 주면, 사고가 나도 교체해야 할 범위가 확 줄어듭니다.
bunny.net을 안 써도: 내 사이트에 적용하는 점검표
이번 사고는 특정 회사 이야기가 아니라, “내 비밀이 내가 관리하지 않는 서버에도 있다”는 현실을 보여 줍니다. CDN, 호스팅, 웹 방화벽, 로드밸런서 등 내 인증서를 맡긴 곳이 늘수록 열쇠 사본도 늘어납니다.
| 점검 항목 | 왜 필요한가 | 방법 |
|---|---|---|
| 내 인증서·개인키가 어디어디 있는지 목록 만들기 | 사고 때 어디를 교체할지 바로 알 수 있음 | CDN, 호스팅, 서버, 백업 위치를 표로 정리 |
| 가능하면 자동 발급(관리형) 인증서 사용 | 사고가 나면 업체가 일괄 교체 가능 | Let’s Encrypt 자동 갱신, CDN 무료 SSL |
| CDN마다 개인키 따로 쓰기 | 한 곳이 새도 다른 곳은 안전 | 같은 키 파일을 여러 업체에 올리지 않기 |
| 인증서 투명성(CT) 로그 확인 | 내 도메인으로 모르는 인증서가 발급됐는지 확인 | crt.sh 같은 공개 검색에서 내 도메인 조회 |
| DNS에 CAA 레코드 설정 | 내가 정한 인증 기관만 내 도메인 인증서를 발급하게 제한 | DNS 관리 화면에서 CAA 추가 |
| 업체 상태 페이지·보안 메일 구독 | 이번처럼 “고객이 직접 해야 할 일”을 놓치지 않음 | status 페이지 이메일 알림 켜기 |
| 내 서버의 SSH 허용 키 정기 점검 | 모르는 키가 추가됐는지 확인 | ~/.ssh/authorized_keys 내용 확인 |
오늘 할 일 5가지 체크리스트
| # | 할 일 | 대상 | 소요 시간 |
|---|---|---|---|
| 1 | bunny.net 메일함·상태 페이지에서 11월 18일 공지 확인 | bunny.net 이용자 | 5분 |
| 2 | 대시보드에서 내 호스트네임이 ‘직접 업로드’ 인증서인지 확인 | bunny.net 이용자 | 5분 |
| 3 | 업로드 인증서라면 새 개인키로 재발급 → 교체 → 옛 인증서 폐기 | 업로드 인증서 사용자 | 30분~ |
| 4 | 내 인증서·개인키 보관 위치 목록 만들기 | 모든 사이트 운영자 | 15분 |
| 5 | crt.sh에서 내 도메인 인증서 발급 내역 훑어보기, CAA 레코드 확인 | 모든 사이트 운영자 | 10분 |
자주 묻는 질문
| 질문 | 답 |
|---|---|
| bunny.net 계정 비밀번호를 바꿔야 하나요? | 회사는 계정 정보가 해당 서버에 없었고 내부 시스템도 영향이 없다고 했습니다. 필수 조치는 아니지만, 2단계 인증이 꺼져 있다면 이번 기회에 켜 두면 좋습니다. |
| 그냥 사이트 방문자인데 위험한가요? | 방문자가 직접 할 일은 없습니다. 인증서 폐기는 오히려 가짜 사이트를 막는 조치입니다. 다만 자물쇠 경고가 뜨는 사이트에서는 로그인·결제를 하지 마세요. |
| 캐시된 콘텐츠가 샜다면 문제인가요? | 공개 이미지·파일이라면 영향이 작지만, 로그인한 사람만 봐야 할 내용을 CDN에 캐시해 왔다면 위험이 커집니다. 민감한 페이지는 캐시하지 않도록 설정을 점검하세요. |
| 두 사고는 같은 해커인가요? | 공개된 정보로는 알 수 없습니다(미확인). bunny.net은 서로 다른 인프라 업체에서 일어난 사고라고만 밝혔습니다. |
| 오늘 오후 코더패드 사고나 어제 Apify 사고와 관련 있나요? | 아닙니다. 그 두 건은 각 회사 시스템에 대한 침입이고, 이번은 CDN 업체가 빌려 쓰던 인프라 업체 서버에서 난 별개 사고입니다. |
마무리: 내 열쇠 사본은 몇 개일까
bunny.net은 두 번 모두 몇 분 만에 서버를 끊고, 증거가 없는데도 인증서를 통째로 바꾸는 쪽을 택했습니다. 그런데 회사가 대신 바꿔 줄 수 없는 열쇠, 즉 고객이 직접 올린 인증서는 결국 우리가 바꿔야 합니다. 오늘 밤 딱 15분만 내 사이트 인증서가 어디어디에 맡겨져 있는지 적어 보세요. 다음 사고가 어디서 나든, 그 목록 한 장이 교체 시간을 몇 시간에서 몇 분으로 줄여 줍니다. 인프라 업체의 원인 조사 결과가 공개되면, 그때 또 쉽게 정리해 드리겠습니다.