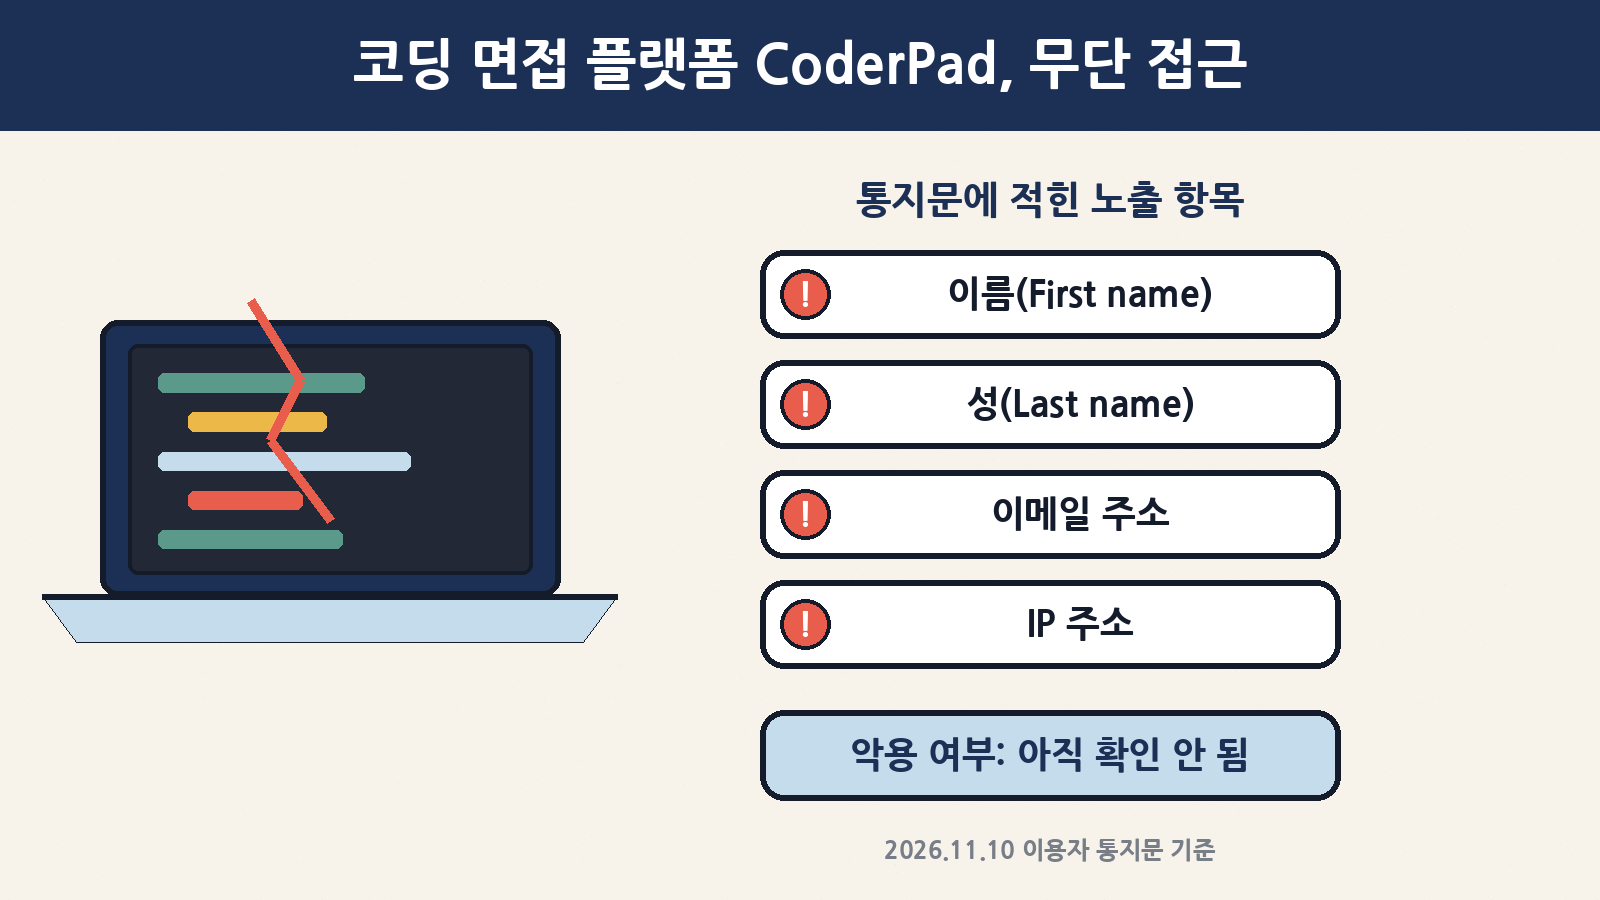
① 개발자 코딩 면접·코딩 테스트 플랫폼 CoderPad(코더패드)가 이용자들에게 ‘개인정보 무단 접근’ 통지 메일을 보냈습니다(2026년 11월 10일 해커뉴스에 공개).
② 통지문에 적힌 노출 항목은 이름·성·이메일 주소·IP 주소 4가지이고, 악용 여부는 “아직 확인되지 않았다”고 했습니다.
③ 비밀번호가 없어도 ‘구직 중인 사람’ 명단은 가짜 면접·가짜 코딩 과제 피싱의 좋은 재료가 됩니다. 이 글은 사건 내용과 함께, 그런 메일을 걸러내는 법을 초보 눈높이로 정리합니다.
여러분, 이번에는 조금 특이한 해킹 소식입니다. 은행도, 쇼핑몰도 아니고 ‘코딩 면접 보는 사이트’가 뚫렸습니다. 개발자 취업 준비를 해 보신 분이라면 “링크 하나 보내 드릴 테니 거기서 같이 코드를 짜 보시죠”라는 화상 면접을 한 번쯤 겪어 보셨을 텐데요. 그때 쓰는 대표 도구 중 하나가 바로 CoderPad입니다.
새어 나간 것은 “이름이랑 이메일 정도”라서 별일 아닌 것처럼 보일 수 있습니다. 하지만 이 목록에 들어 있는 사람 상당수가 ‘지금 이직이나 취업을 준비하는 개발자’일 수 있다는 점이 문제입니다. 오늘은 ① 무슨 일이 있었는지, ② 통지문에 쓰인 말을 어떻게 읽는지, ③ 이 정보가 어떤 사기에 쓰일 수 있는지, ④ 지금 무엇을 하면 되는지 순서대로 보겠습니다.
1. CoderPad가 뭐 하는 곳인가요?
CoderPad는 회사가 개발자를 뽑을 때 쓰는 온라인 코딩 면접·코딩 테스트 서비스입니다. 면접관과 지원자가 같은 웹 편집기를 열고, 지원자가 코드를 치면 면접관 화면에도 실시간으로 보입니다. 코드를 바로 실행해 결과를 확인할 수도 있습니다. 회사 정책 문서를 보면 코딩 게임·테스트 서비스인 CodinGame(코딩게임)과 함께 운영되고 있습니다.
| 누가 쓰나 | 무엇을 하나 | 어떤 정보가 쌓이나(일반적으로) |
|---|---|---|
| 회사 인사·면접관 | 면접 방(패드) 만들기, 문제 내기, 결과 보기 | 담당자 이름·회사 이메일, 면접 기록 |
| 지원자(구직자) | 링크로 들어가 실시간 코딩, 과제 제출 | 이름·이메일, 접속 IP, 제출한 코드 |
| 연습하는 개발자 | 무료 연습·코딩 게임(CodinGame 쪽) | 계정 정보, 활동 기록 |
쉽게 말해 ‘면접장’을 온라인에 차려 주는 회사입니다. 면접장에 다녀간 사람의 방명록이 털렸다고 생각하시면 감이 옵니다.
2. 무슨 일이 있었나: 통지문 그대로 읽기
이번 사건은 회사 보도자료가 아니라, 통지 메일을 받은 이용자가 2026년 11월 10일 13시쯤(한국 시간) 해커뉴스(Hacker News)에 메일 전문을 올리면서 알려졌습니다. 글쓴이는 “아직 CoderPad 웹사이트나 트러스트 센터(보안 안내 페이지)에는 자세한 내용이 없다”고 덧붙였습니다. 통지문은 미국식 표준 양식(무슨 일이 있었나 / 어떤 정보 / 회사가 하는 일 / 이용자가 할 일)을 따릅니다.
| 통지문 항목 | 원문 요지 | 쉬운 말로 |
|---|---|---|
| 무슨 일이 있었나 | “내부 리포팅(보고서) 시스템을 통한 무단 접근을 확인했다” | 회사 안에서 쓰는 ‘보고서·통계 뽑는 시스템’ 쪽으로 누군가 허락 없이 들어왔다 |
| 조치 | “확인된 접근을 차단하고 해당 시스템을 보호하는 조치를 했다” | 문은 일단 잠갔다 |
| 어떤 정보 | “이름(first name), 성(last name), 이메일, IP 주소 등” | ‘등(including)’이라는 표현이라 목록이 더 늘어날 여지는 남아 있음 |
| 악용 여부 | “노출된 정보가 악용됐는지는 아직 확인하지 못했다” | ‘악용 없음’이 아니라 ‘아직 모름’ |
| 앞으로 | “조사 진행 중, 추가 내용이 나오면 영향받은 고객에게 연락” | 최종 결과는 아직 안 나옴 |
| 이용자에게 | “개인정보를 요구하거나 평소와 다른 행동을 요구하는 뜻밖의 메시지에 주의” | 피싱을 조심하라는 것이 유일한 권고 |
통지문에는 영향받은 인원 수, 침입이 시작된 날짜, 비밀번호·면접 코드·결제 정보 포함 여부가 적혀 있지 않습니다. 그래서 이 글에서도 “비밀번호는 안전하다”고 단정하지 않습니다. 지금 확실한 것은 ‘통지문에 4가지 항목이 적혀 있다’는 사실까지입니다.
3. ‘내부 리포팅 시스템’이 뭐길래?
회사들은 서비스 본체(면접 편집기)와 별도로, 직원들이 매출·이용자 수·고객 목록을 뽑아 보는 리포팅(보고서) 도구를 둡니다. 엑셀로 내려받을 수 있는 대시보드 같은 것이죠. 이런 도구는 ‘직원만 쓴다’는 이유로 상대적으로 덜 주목받지만, 반대로 여러 고객의 정보를 한 번에 모아 보여 주는 창구이기도 합니다.
| 구분 | 서비스 본체 | 내부 리포팅 도구 |
|---|---|---|
| 누가 쓰나 | 고객(면접관·지원자) | 회사 직원 |
| 한 번에 보이는 범위 | 내 면접 방 정도 | 여러 고객의 목록·통계 |
| 뚫리면 | 해당 계정 피해 위주 | ‘명단’ 단위로 새기 쉬움 |
| 흔한 약점(일반론) | 웹 취약점 | 직원 계정 탈취, 과한 권한, 외부 BI 도구 설정 실수 |
CoderPad가 정확히 어떤 경로로 뚫렸는지는 아직 밝히지 않았습니다. 다만 최근 몇 주 사이 다른 회사들 사건에서도 ‘직원 계정 하나’, ‘협력 업체 하나’가 전체 고객 정보로 이어지는 일이 반복됐습니다. 그래서 보안 업계에서는 “내부용 도구도 고객 서비스만큼 지켜야 한다”는 말이 다시 나옵니다.
4. 이름·이메일·IP만 새면 정말 괜찮을까?
각각 따로 보면 별것 아닙니다. 이름은 명함에도 있고, 이메일은 여기저기 적어 둡니다. 그런데 조각이 모이면 이야기가 달라집니다.
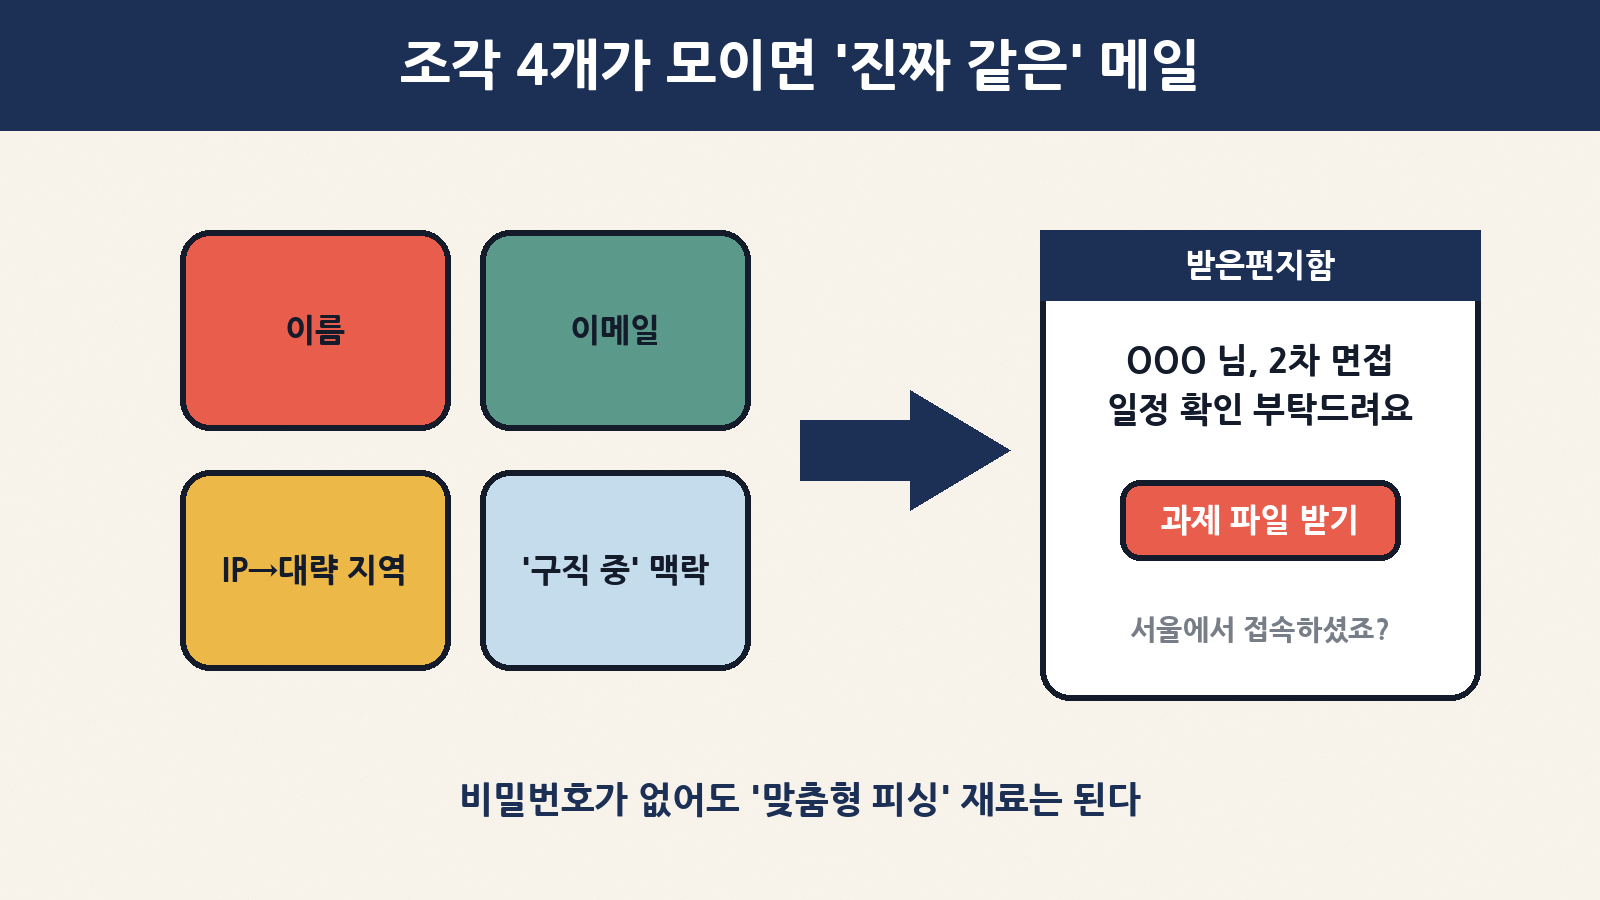
| 노출 항목 | 혼자일 때 | 합쳐지면 |
|---|---|---|
| 이름·성 | 흔한 정보 | 메일 첫 줄에 “OOO 님”이라고 정확히 불러 줌 → 믿음이 생김 |
| 이메일 | 스팸 정도 | ‘구직 사이트에 쓰는 그 주소’로 정확히 도착 |
| IP 주소 | 숫자 덩어리 | 대략적인 국가·도시, 통신사, 회사 망 여부 추정 가능 |
| ‘CoderPad 이용자’라는 사실 | 통지문에 없지만 명단 자체가 의미 | “개발자이고, 면접을 봤거나 보는 중”이라는 맥락 |
예를 들어 이런 메일을 상상해 보세요. “김OO 님, 지난번 코딩 면접 잘 보셨습니다. 2차 과제를 첨부한 저장소로 보내 드리니 내일까지 실행해 보고 결과를 알려 주세요.” 내 이름이 정확하고, 실제로 최근에 면접을 봤다면 의심하기가 훨씬 어렵습니다. 통지문이 “평소와 다른 행동을 요구하는 메시지에 주의하라”고 한 이유가 바로 이것입니다.
IP 주소로 알 수 있는 것과 없는 것
| 알 수 있는 것(대체로) | 알기 어려운 것 |
|---|---|
| 국가·대략적인 도시 | 정확한 집 주소 |
| 통신사(KT·SKT·LGU+ 등)나 회사·학교 망 | 내 이름(통신사 기록은 수사기관 등 절차 필요) |
| VPN·클라우드 서버 사용 여부 | 내 PC 안의 파일 |
그러니 IP 노출만으로 집이 털리거나 PC에 바로 침입당하는 것은 아닙니다. 대신 “서울에서 접속하셨던데…”처럼 사기 메일을 더 그럴듯하게 꾸미는 양념으로 쓰일 수 있습니다.
5. 개발자를 노리는 ‘가짜 면접·가짜 과제’ 수법
이번 유출과 별개로, 보안 업계는 몇 년 전부터 채용 담당자를 사칭해 개발자에게 ‘코딩 과제’를 보내는 공격을 꾸준히 경고해 왔습니다. 팔로알토 네트웍스 유닛42 같은 보안 회사들이 ‘컨테이저스 인터뷰(Contagious Interview)’ 같은 이름으로 보고한 북한 연계 해킹 조직 수법이 대표적입니다. 과제라며 보낸 깃허브 저장소나 npm 패키지를 지원자가 실행하는 순간, 브라우저에 저장된 비밀번호, 암호화폐 지갑, 개발용 키(API 키·SSH 키)를 훔쳐 가는 악성코드가 깔리는 식입니다.
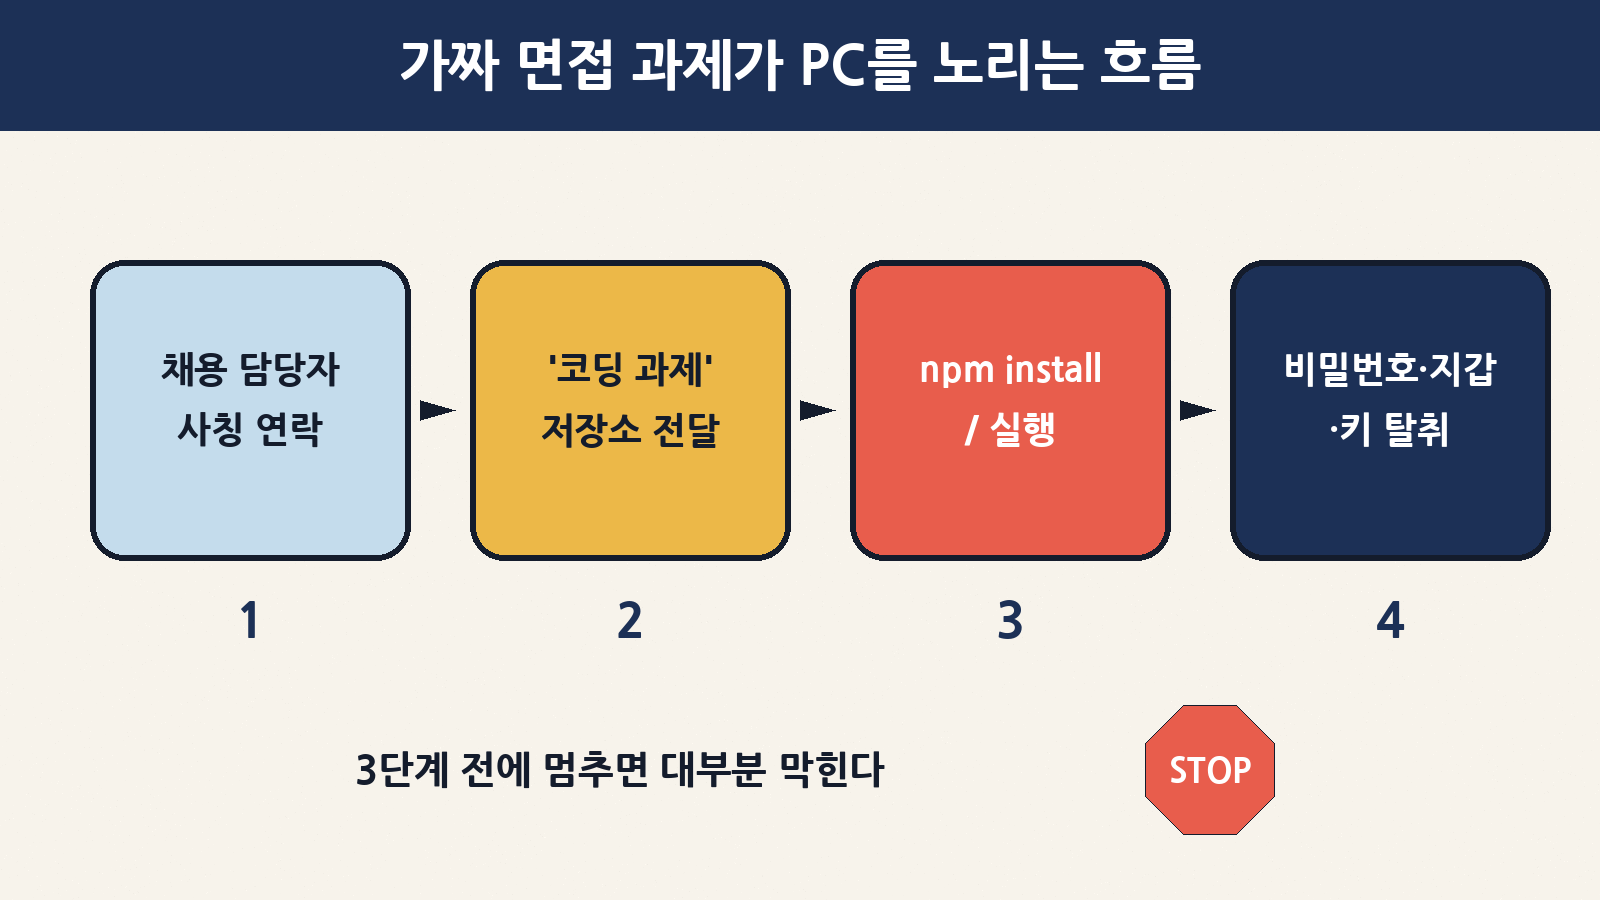
| 단계 | 공격자가 하는 일 | 내가 끊을 수 있는 지점 |
|---|---|---|
| 1. 접근 | 링크드인·이메일로 “좋은 포지션이 있다” 연락 | 회사 공식 채용 페이지·도메인에 같은 공고가 있는지 확인 |
| 2. 과제 전달 | “이 저장소를 받아서 실행해 보라” | 면접 중 실행은 CoderPad 같은 브라우저 안 편집기에서 하는 게 보통 |
| 3. 실행 유도 | npm install, 설치 스크립트, 실행 파일 |
모르는 코드는 내 업무 PC에서 실행하지 않기(가상머신·클라우드 개발환경 사용) |
| 4. 탈취 | 저장된 비밀번호·쿠키·지갑·키 수집 | 비밀번호 관리자·2단계 인증, 지갑·키는 따로 보관 |
핵심은 간단합니다. 진짜 코딩 면접은 대부분 ‘브라우저 안’에서 끝납니다. CoderPad 자체가 그런 도구죠. 그런데 “파일을 내려받아 내 컴퓨터에서 실행하라”고 하면 한 번 멈춰야 합니다. 정상적인 과제형 전형도 있지만, 그럴수록 저장소 주인과 회사가 진짜인지 먼저 확인하는 습관이 필요합니다.
6. 진짜 통지 메일 vs 가짜 메일 구별법
유출 사건이 알려지면 곧바로 ‘유출 통지를 흉내 낸 피싱’이 뒤따르는 경우가 많습니다. “개인정보 유출 확인을 위해 로그인하세요” 같은 메일이죠.
| 확인할 것 | 진짜일 가능성이 높은 신호 | 가짜를 의심할 신호 |
|---|---|---|
| 보낸 주소 | 회사 공식 도메인(coderpad.io 등) | 비슷하게 생긴 철자, 무료 메일 주소 |
| 요구 사항 | “주의하라”, “추가 안내 예정” | “지금 로그인”, “신분증 사진 보내라”, “보상금 받으려면 계좌 입력” |
| 링크 | 링크가 거의 없거나 공식 사이트로만 | 단축 URL, 첨부 파일(zip, exe, 문서 매크로) |
| 말투 | 차분하고 구체적 | “24시간 안에 안 하면 계정 삭제” 식의 재촉 |
7. 나도 해당될까? 상황별로 할 일
| 내 상황 | 위험도(상대적) | 할 일 |
|---|---|---|
| CoderPad로 면접을 본 적 있는 개발자 | 중간 | 면접·과제 관련 연락은 회사 공식 채널로 재확인, 낯선 저장소 실행 금지 |
| 면접관·인사 담당자로 CoderPad를 쓰는 회사 | 중간 | 팀원에게 피싱 주의 공지, 회사 계정 비밀번호·2단계 인증 점검, 공급업체(벤더) 사고 대응 절차 확인 |
| CodinGame 등 관련 서비스만 써 본 사람 | 낮음~중간 | 통지 메일 왔는지 확인, 같은 비밀번호 재사용 여부 점검 |
| 써 본 적 없음 | 낮음 | 그래도 ‘가짜 면접 과제’ 수법은 알아 두기 |
8. 오늘 할 일 5가지
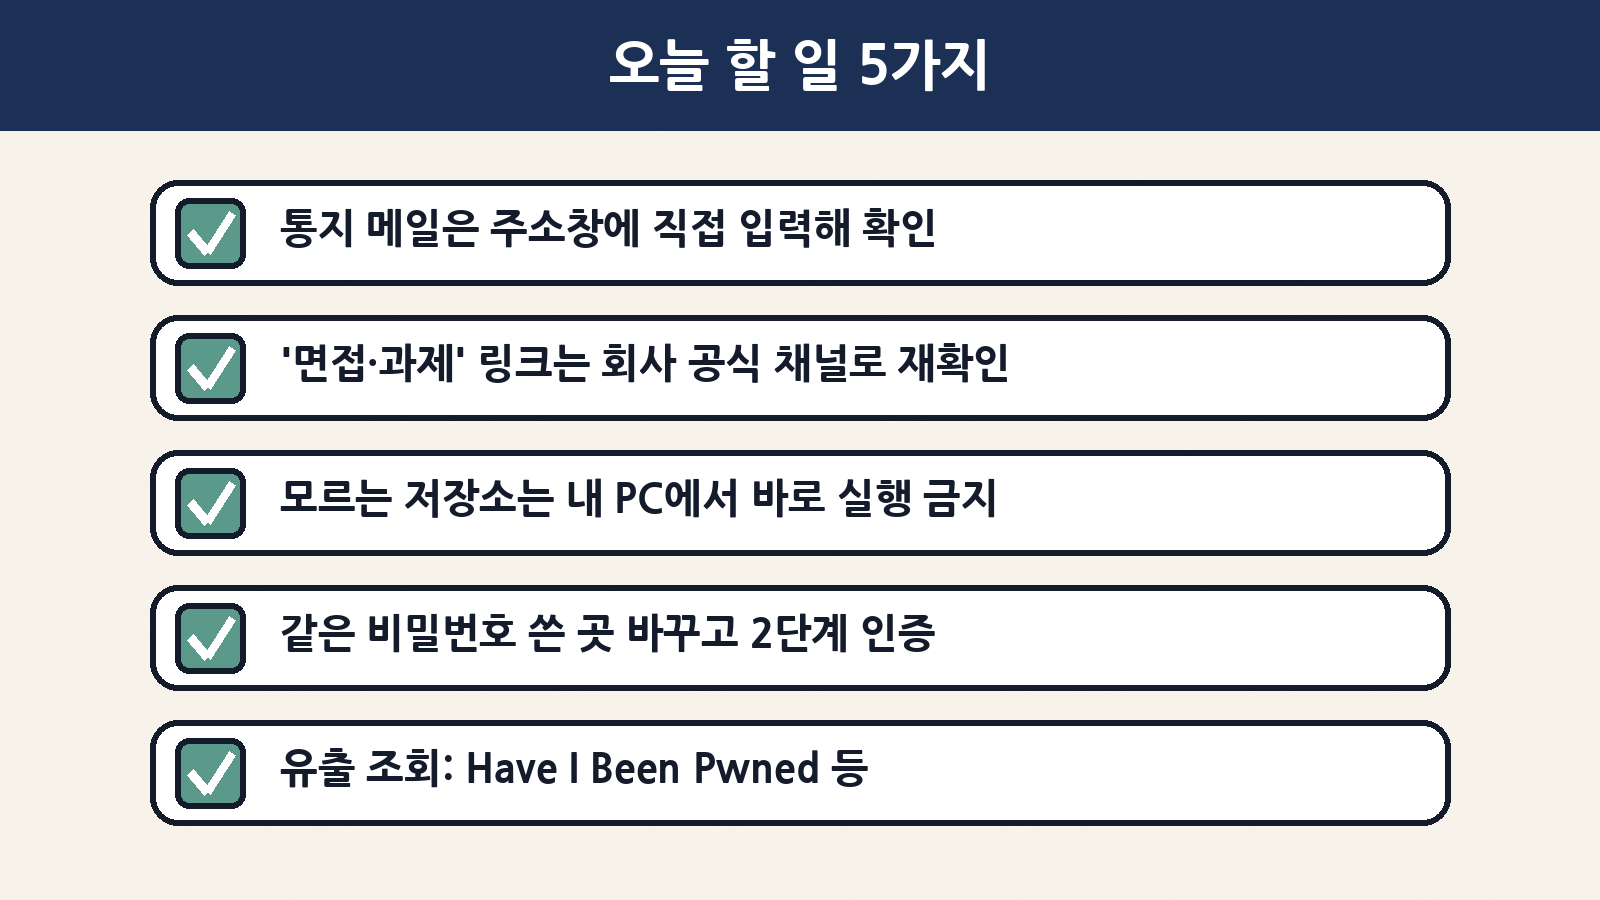
| # | 할 일 | 이유 |
|---|---|---|
| 1 | 통지 메일을 받았다면 링크 대신 공식 사이트에 직접 접속해 확인 | 유출 통지를 흉내 낸 2차 피싱 예방 |
| 2 | 면접 일정·과제 연락은 회사 공식 채용 페이지나 기존 담당자 연락처로 다시 확인 | 이름을 정확히 부르는 메일일수록 의심하기 어려움 |
| 3 | 모르는 저장소·설치 파일은 업무 PC에서 바로 실행하지 않기 | 가짜 과제 악성코드는 실행 순간 비밀번호·키를 노림 |
| 4 | 같은 비밀번호를 쓴 서비스가 있으면 바꾸고, 2단계 인증 켜기 | 통지문에 비밀번호는 없지만 ‘조사 중’이므로 미리 대비 |
| 5 | Have I Been Pwned 같은 유출 조회 서비스에 내 이메일 넣어 보기 | 다른 사고에서 이미 샌 정보와 합쳐질 가능성 확인 |
9. 정리: ‘덜 민감한 정보’라는 말에 안심하지 말기
이번 CoderPad 통지문만 보면 피해는 ‘이름·이메일·IP’ 수준으로 작아 보입니다. 하지만 개발자 채용 플랫폼이라는 특성상, 이 명단은 “최근 면접을 본 개발자”라는 아주 구체적인 표적 목록이 될 수 있습니다. 회사의 추가 발표(영향 인원, 침입 기간, 다른 정보 포함 여부)가 나오면 그때 다시 판단하면 되고, 그 전까지는 면접·과제를 핑계로 한 연락을 한 번 더 확인하는 것이 가장 값싸고 확실한 방어입니다.
| 지금 확실한 것 | 아직 모르는 것 |
|---|---|
| 2026년 11월 10일 무렵 이용자 통지 메일 발송 | 영향받은 인원 수 |
| 노출 항목: 이름·성·이메일·IP 주소 등 | 침입 시작 시점과 정확한 경로 |
| 접근 차단·시스템 보호 조치 완료(회사 설명) | 비밀번호·면접 코드 등 다른 정보 포함 여부 |
| 악용 여부는 아직 미확인 | 최종 조사 결과와 공식 공지 시점 |
주변에 이직 준비 중인 개발자 지인이 있다면 “요즘 가짜 면접 과제 조심하라”는 말 한마디 전해 주세요. 그게 오늘 이 소식에서 건질 수 있는 가장 실용적인 교훈입니다.