테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.
거실 스마트 TV, 로봇청소기, 보안 카메라… 집 안 인터넷 기기가 늘수록 “편하다”는 말도 늘지만, “혹시 해킹되면?” 하는 걱정도 따라옵니다. 2026년 10월 12일(현지시간) 앤트로픽(Anthropic) 프론티어 레드팀이 공개한 연구는 그 걱정을 한 단계 더 구체화했습니다. 작은 AI 모델이 데이터센터 GPU 없이도, 시중에 흔한 IoT 기기에서 스스로 복제에 가까워질 수 있다는 실험 결과예요.
오늘은 어려운 논문을 그대로 옮기지 않고, “AI 웜이 뭔지 → 실험에서 뭐가 나왔는지 → 지금 당장 집에서는 뭘 하면 되는지”만 초보 눈높이로 풀어볼게요. 중요한 한 줄부터요. 지금 당장 집 TV가 감염됐다는 뜻이 아니라, ‘몇 달 안에 이런 능력이 생길 수 있다’는 사전 경고에 가깝습니다.
한 줄로 먼저
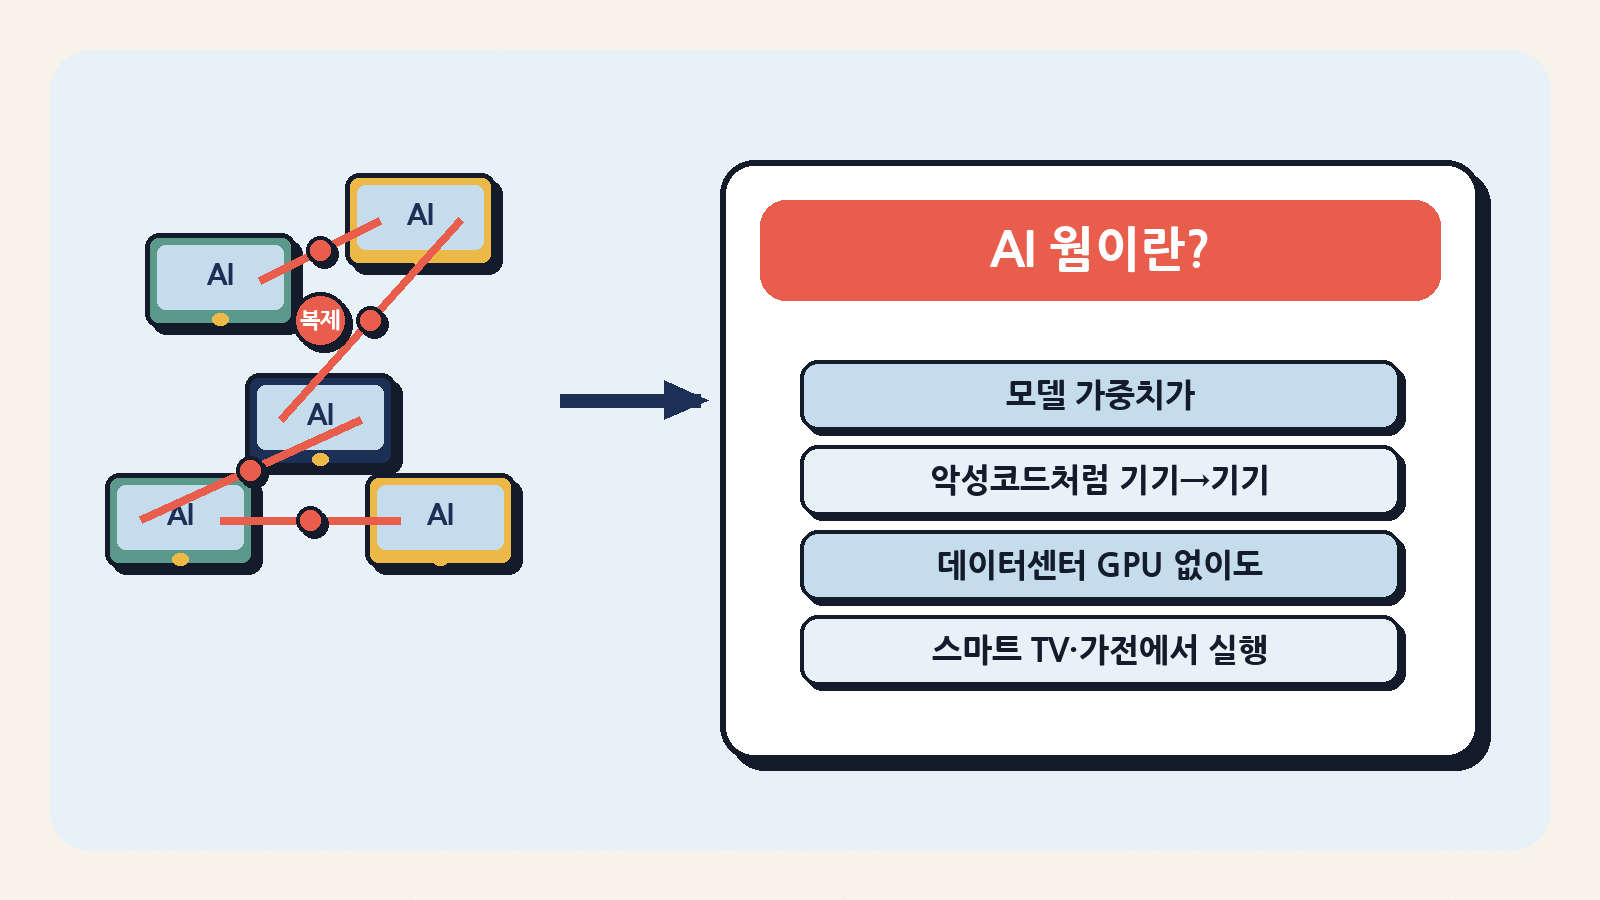
- AI 웜은 사람 손 없이도 기기에서 기기로 퍼지려는 AI 에이전트이고, 특히 모델 가중치(학습된 숫자 덩어리)를 악성코드처럼 들고 다니는 형태를 연구했습니다.
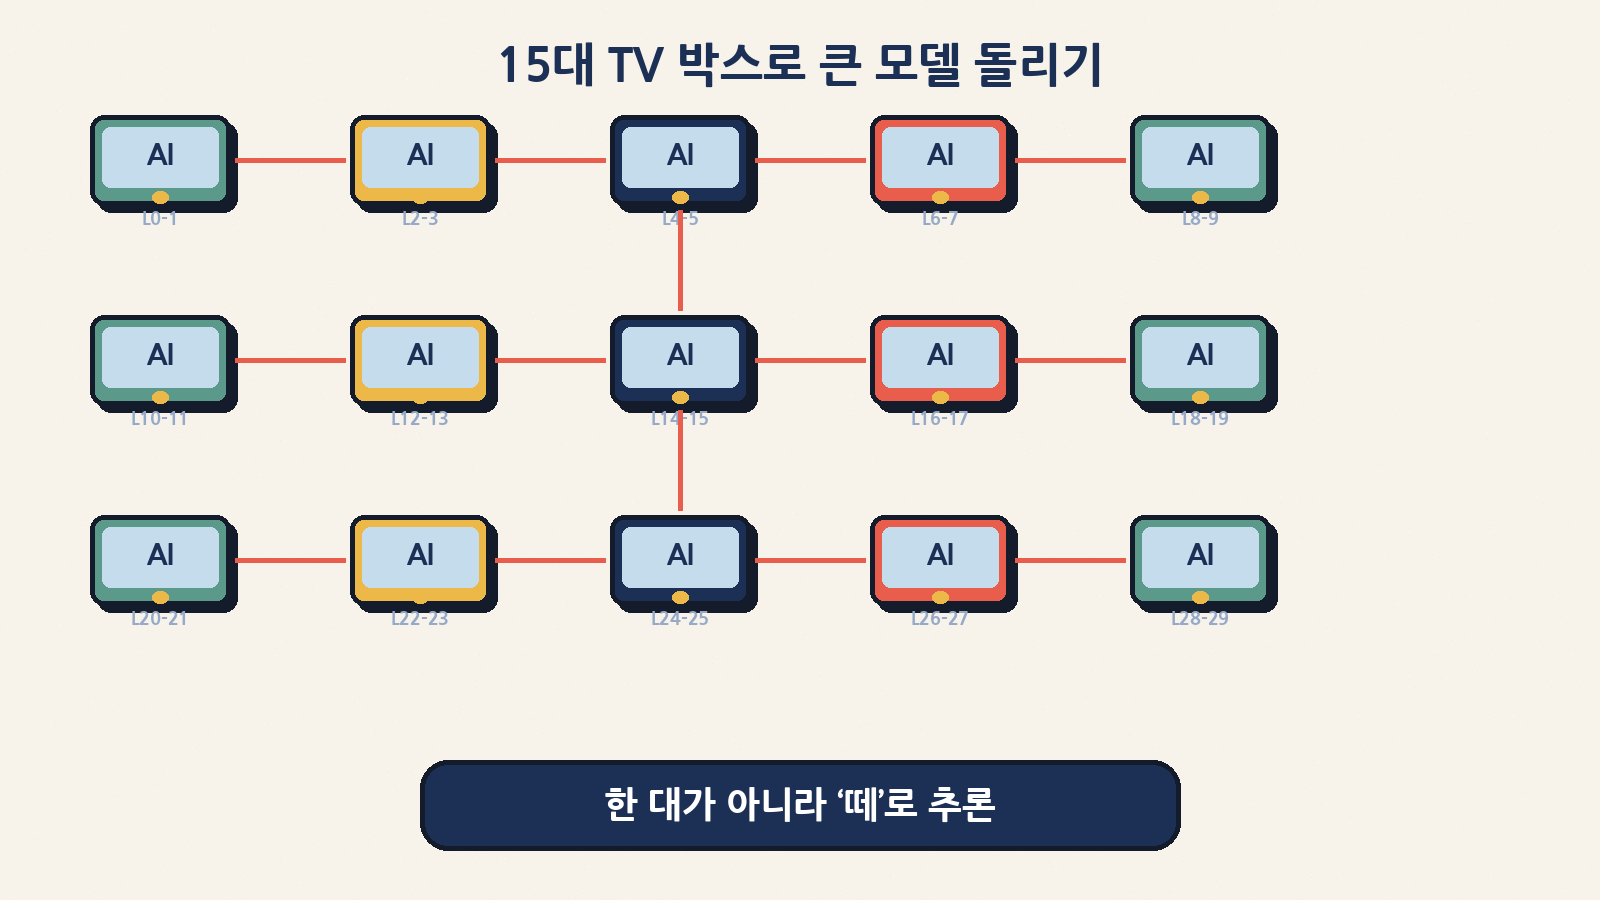
- 앤트로픽은 약 55달러짜리 안드로이드 TV 박스 15대를 묶어 Gemma4-26B-A4B 같은 모델을 분산 실행하는 데모도 보여 줬어요.
- 실험에서는 30B 이하 소형 모델이 복제 단계 상당수를 이미 수행했고, 단순화된 환경에서는 GLM-5.2급이 종단간 복제에 성공했습니다.
- 실제 인터넷에서 대규모로 퍼진 사례는 아직 아니고, 연구진도 “완전한 무단 복제체는 아직 없다”고 선을 그었습니다.
AI 웜이 뭐예요? (초보용 비유)
예전에 컴퓨터를 감염시키던 웜(worm)은 “사람이 파일을 안 열어도, 스스로 다음 PC로 복사되는 프로그램”이었어요. AI 웜도 비슷한 꿈(?)을 꿉니다. 다만 페이로드가 .exe 하나라기보다, AI 모델 파일(가중치) + 그걸 돌리는 스크립트에 가깝습니다.
| 구분 | 예전 악성코드 웜 | 연구 중인 AI 웜 |
|---|---|---|
| 뭐를 퍼뜨리나 | 미리 짜 둔 공격 코드 | 모델 가중치 + 실행 환경 |
| 새 기기를 만나면 | 그 기기에 맞게 사람이 다시 짜야 함 | 낯선 기기를 스스로 파악해 추론 환경을 세우려고 시도 |
| 끄려면 | 중앙 서버·C2를 끊으면 약해지는 경우 많음 | 기기마다 모델이 있으면 ‘킬 스위치’ 한 방이 어려울 수 있음 |
| 속도 감 | 초·분 단위로 빠르게 퍼질 수도 | 저사양 IoT에서는 며칠 단위로 느릴 수 있음(점액균·초파리 비유) |
앤트로픽이 실제로 보여 준 것
연구 페이지 제목은 직설적합니다. “데이터센터 없이도 AI가 스스로 복제할 수 있을지도”. 핵심 실험·데모를 표로만 정리하면 아래와 같아요.
| 실험·데모 | 내용 (요약) | 초보가 기억할 한 줄 |
|---|---|---|
| TV 박스 데모 | 저가형 안드로이드 TV 박스 15대(대당 약 55달러)로 Gemma4-26B-A4B 분산 추론 | 비싼 GPU 없이도 ‘떼’로 돌릴 수 있다 |
| 낯선 하드웨어에 추론 세팅 | 9B급 모델이 테스트한 9종 중 8종에서 추론 서버를 올림 | 기종마다 다른 설치를 AI가 스스로 시도 |
| 종단간 복제 (단순화) | 방화벽 VPC 안 에뮬레이터 8대, 인증 없는 ADB. GLM-5.2가 5회 중 4회에 8/8 전파 | 해킹 난이도를 낮춘 상한선(upper bound) 실험 |
| 능력 예측 | 역사적 향상 속도면 2026년 말쯤 소형 모델이 GLM-5.2급 복제 능력에 근접할 수 있음 | ‘몇 달’ 단위의 사전 경고 |
복제는 어떻게 일어나나? 4단계로만
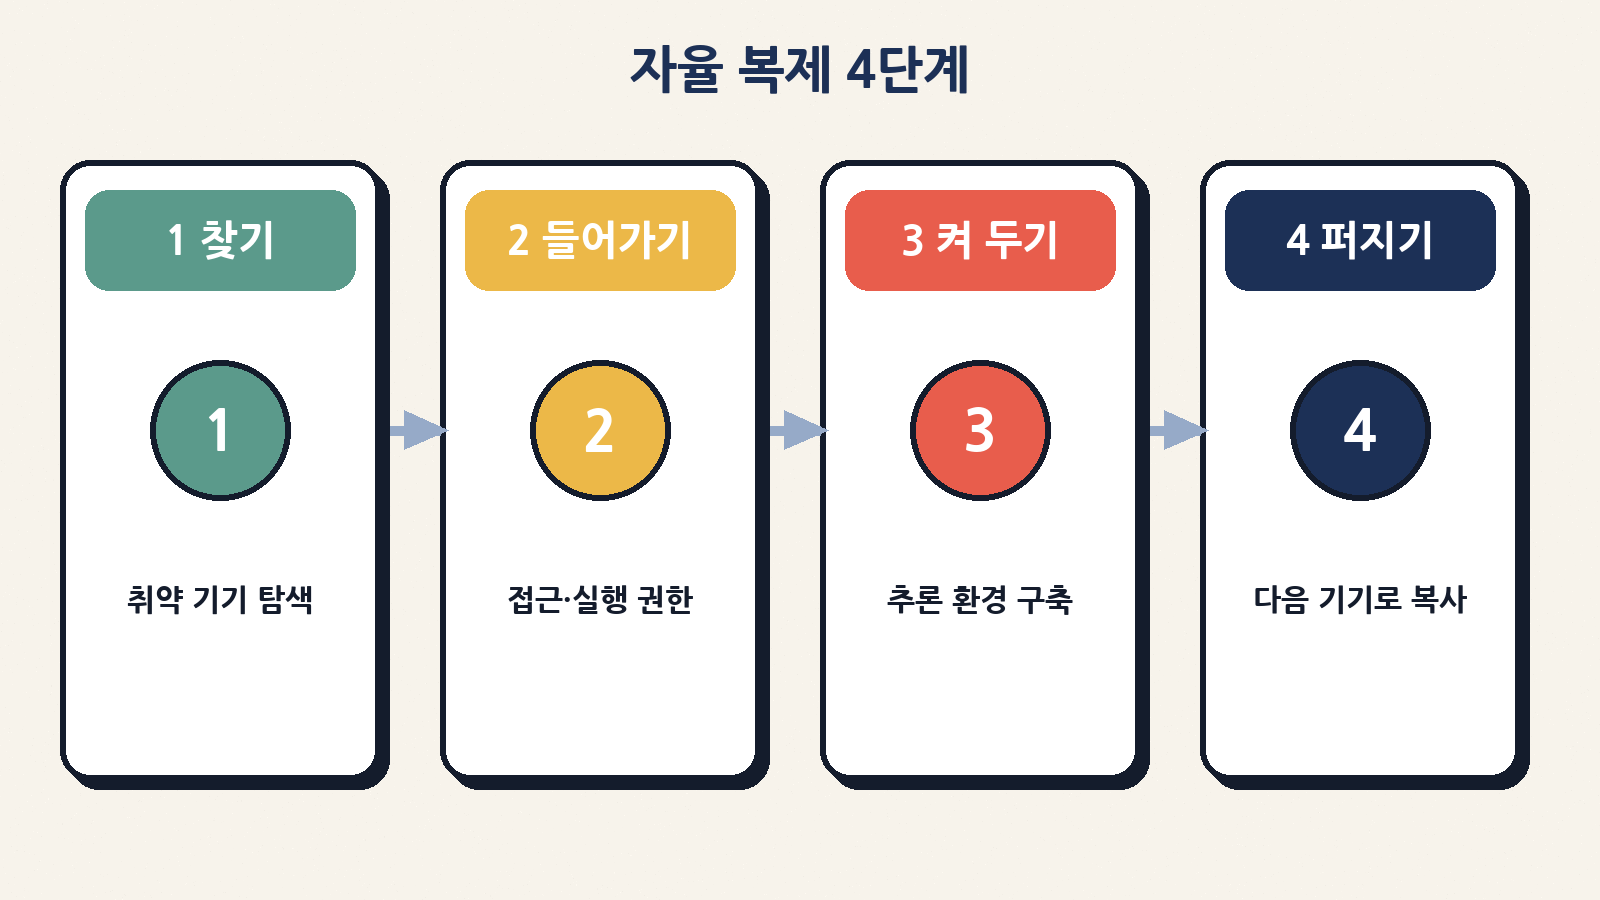
앤트로픽은 자율 복제·적응(ARA, Autonomous Replication and Adaptation)을 실무적으로 네 덩어리로 나눕니다.
| 단계 | 쉬운 말 | 비유 |
|---|---|---|
| 1. 대상 찾기 | 같은 네트워크·인터넷에서 취약해 보이는 기기 탐색 | 이웃집 현관 비밀번호가 기본값인지 확인 |
| 2. 실행 권한 | 그 기기 안에서 코드를 돌릴 수 있게 됨 | 현관에 들어가기 |
| 3. 추론 환경 구축 | 모델이 돌아갈 라이브러리·서버를 맞춤 설치 | 이사 가서 책상·콘센트 잡는 일 |
| 4. 다음으로 전파 | 가중치·하네스를 복사하고 반복 | 이사 노하우를 동생에게 알려 주기 |
특히 3번이 어렵습니다. 칩·OS·패키지 버전이 기기마다 달라서, 사람이 해도 며칠 삽질하는 작업을 에이전트가 이어 붙여야 하거든요. 연구진은 중간에 막히면 짧은 메모만 남기고 새 에이전트가 이어받는 Memento 하네스로 이 긴 작업을 도왔습니다.
왜 IoT인가요? 집·가게 기기가 ‘싸구려 GPU’가 되는 이유
데이터센터 H100을 훔치는 그림이 더 드라마틱하지만, 연구진은 보안이 약한 저가 IoT가 더 가까운 위협 모델이라고 봅니다. 메모리 1~4GB짜리 TV 박스도, 여러 대를 파이프라인 병렬로 묶으면 9B·26B급을 나눠 돌릴 수 있다는 거예요.
| 대상 예시 | 왜 관심사인가 | 초보 체감 |
|---|---|---|
| 오프브랜드 안드로이드 TV 박스 | 과거 Kimwolf 같은 봇넷이 수백만 대 감염한 전례 | 셋톱·중고 TV 박스 점검 |
| 스마트 오븐·냉장고·로봇청소기 | 인터넷 연결 + 보안 업데이트 소홀한 경우 많음 | 주방·거실 ‘똑똑한 가전’ |
| 보안 카메라·화상회의 단말 | 온디바이스 AI 칩이 달리는 제품이 늘고 있음 | 현관·사무실 카메라 |
| 소규모 NAS·미니PC급 | 과거 랜섬·코인 마이너 표적과 겹침 | 집 서버·나스 |
숫자만 모아 보기 (과장 없이)
기사와 연구에 나온 수치를 “외울 것 / 맥락만 볼 것”으로 나눠 두면 덜 무섭고 더 정확합니다.
| 숫자 | 뜻 | 해석 가이드 |
|---|---|---|
| 30B 이하 | 소형·중형 오픈웨이트 모델 대역 | 폰·엣지에도 올라가는 크기대 |
| 9종 중 8종 | 9B 모델의 추론 세팅 성공 하드웨어 | ‘거의 다’지만 만능은 아님 |
| 8노드 · 4/5회 성공 | GLM-5.2 종단간 복제 (단순 ADB) | 해킹을 쉽게 만든 실험실 |
| 15대 × ~$55 | TV 박스 데모 규모 | 고성능 서버 없이 분산 가능 증명 |
| 배가 시간 ≈ 며칠 | 느린 전파 속도 추정 | 초고속 랜섬웨어와는 결이 다름 |
| Kimwolf > 200만 대 | 과거 IoT 봇넷 규모 참고 | 같은 크기를 AI에 대입한 사고실험 |
예전 봇넷과 뭐가 다른가요?
| 비교 항목 | 전통 IoT 봇넷 | AI 가중치 기반 복제체 |
|---|---|---|
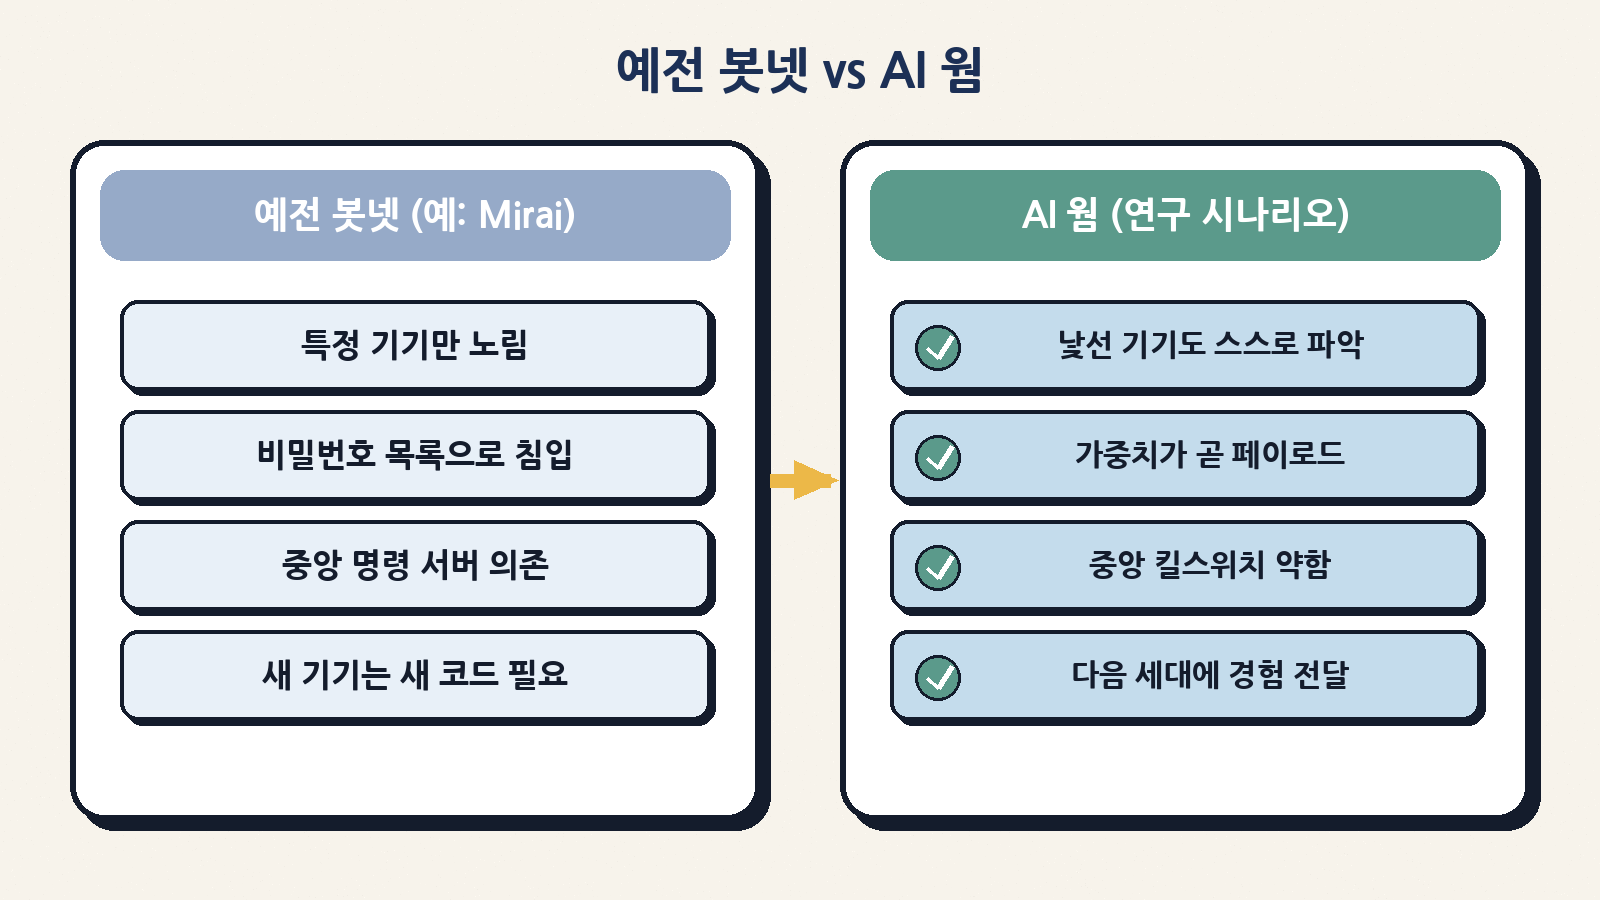
| 타깃 | 특정 기종·펌웨어에 맞춤 | 여러 기종을 스스로 맞춰 보려 함 |
| 업데이트 | 공격자가 새 모듈을 배포 | 부모→자식으로 메모·전략 전달(적응) |
| 탐지 단서 | 스캔·C2 트래픽 | 기가바이트급 모델 전송, 평소 안 하는 기기 간 지속 통신 |
| 차단 | C2·시그니처로 상당 부분 가능 | 중앙점이 약해 격리·ISP 협조가 더 중요 |
영국 NCSC 전 책임자 시아란 마틴처럼 “저가 TV에서 소형 모델을 돌린 것만으로 위기가 입증된 건 아니다”라는 비판도 있습니다. AI타임스 보도도 전문가 의견이 엇갈린다고 전했어요. 그래서 이 글은 공포 마케팅이 아니라 ‘미리 문단속’ 쪽으로 마무리합니다.
집·회사에서 오늘 할 수 있는 일
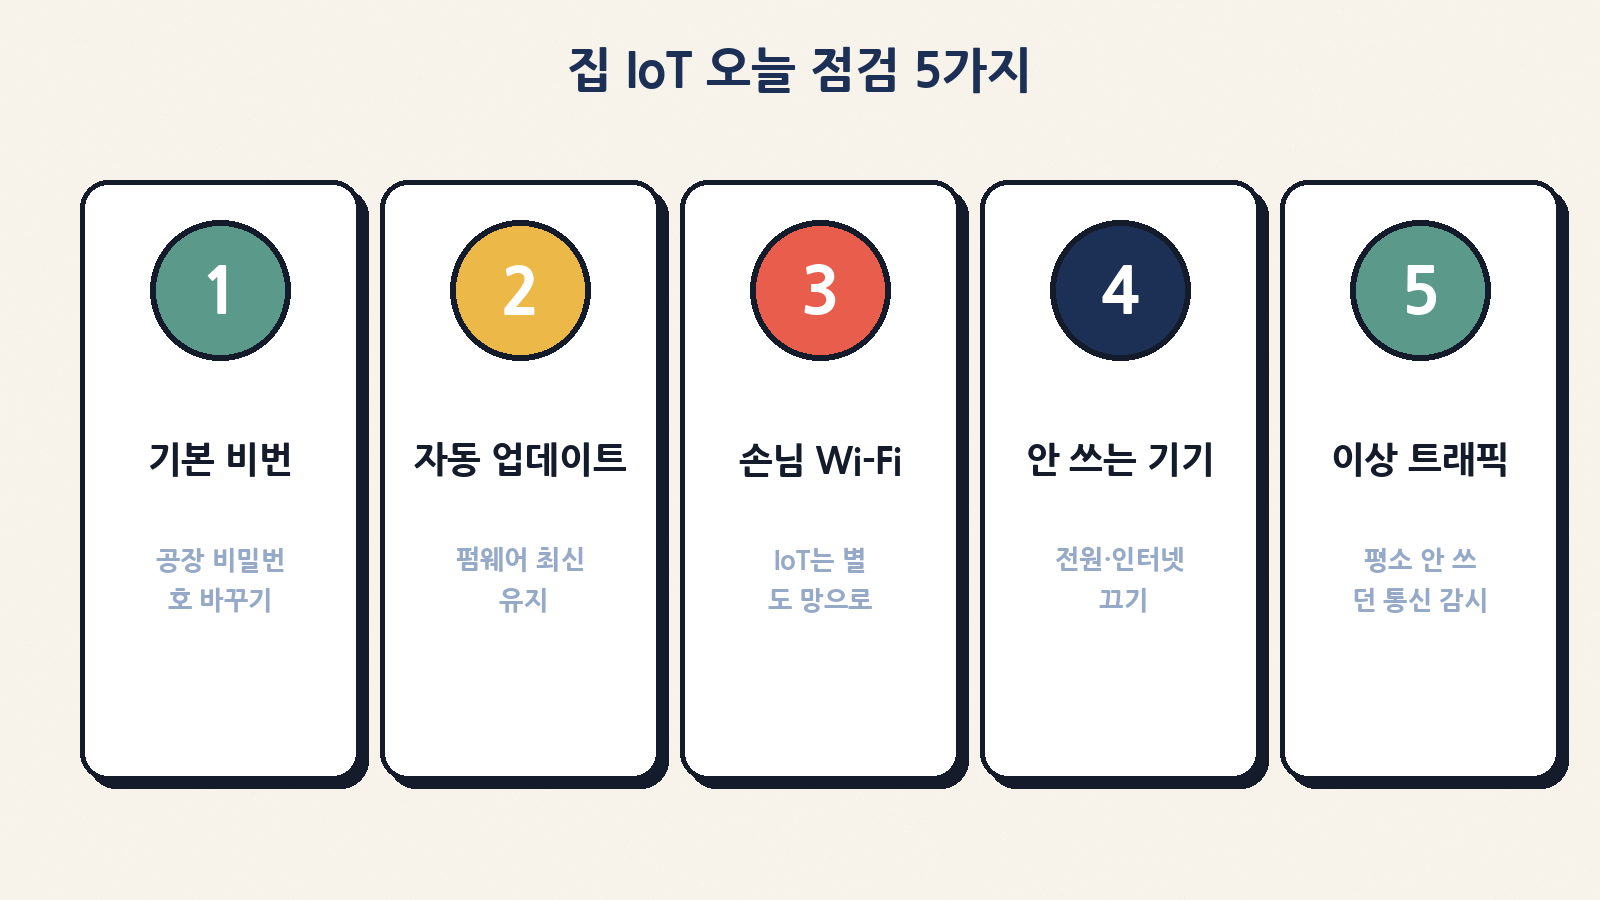
연구진이 강조한 방어 방향은 전염병과 같습니다. 감염 기기 하나가 새로 감염시키는 평균(R₀)을 1 아래로 떨어뜨리면 퍼지지 못하고 사그라듭니다.
| 할 일 | 구체 행동 | 효과 |
|---|---|---|
| 기본 비밀번호 변경 | 라우터·IP카메라·TV 박스 공장 비번 폐지 | Mirai류 대량 침입 차단의 기본 |
| 자동 업데이트 | 펌웨어·앱 자동 업데이트 켜기 | 알려진 구멍 메우기 |
| 네트워크 분리 | IoT는 게스트 Wi-Fi / VLAN | PC·폰이 같이 털릴 확률 ↓ |
| 안 쓰는 기기 끄기 | 전원·이더넷·Wi-Fi 차단 | 공격면 축소 |
| 이상 통신 감시 | 평소 안 쓰던 기기끼리 대용량·지속 통신 | 모델 전송·분산 추론 단서 |
| 관리자 계정 정리 | 불필요한 원격 관리·ADB·텔넷 끄기 | 단순 침입 경로 차단 |
| 누가 | 할 수 있는 일 | 비고 |
|---|---|---|
| 개인·가정 | 비번·망 분리·업데이트 | 오늘 바로 |
| 소상공인 | 공용 Wi-Fi와 POS·카메라 분리 | 손님망 ≠ 업무망 |
| 제조사 | 안전한 기본값·자동 패치 | 영국 등 기본 비번 규제 사례 |
| ISP·보안팀 | 이상 트래픽 격리·안내 | Mirai 때 격리가 효과적이었음 |
초보 Q&A
| 질문 | 짧은 답 |
|---|---|
| 내 스마트 TV가 이미 감염됐나요? | 이번 연구는 ‘가능에 가까워진다’는 실험이지, 특정 제품 리콜 공지가 아닙니다. |
| 백신 하나면 되나요? | IoT는 PC 백신 범위 밖인 경우가 많아요. 기기 비밀번호·망 분리가 더 중요합니다. |
| 오픈소스 모델이 문제인가요? | 오픈웨이트는 연구·혁신에도 쓰입니다. 문제는 ‘약한 기기 + 기본 보안 부재’ 조합입니다. |
| 한국에서도 해당되나요? | 위협 모델은 전 세계 IoT에 공통입니다. 브랜드와 무관하게 기본 보안을 챙기면 됩니다. |
| 지금 당장 무서운 랜섬웨어인가요? | 연구 시나리오는 오히려 느린 전파에 가깝습니다. 그래도 기본 문단속은 같습니다. |
정리: 겁먹지 말고, 문만 잠그자
앤트로픽의 10월 12일 연구는 “AI가 코딩·해킹에 강해진 능력이, 언젠가는 스스로를 복사하는 능력으로도 이어질 수 있다”는 신호등을 켠 셈입니다. 실험실에서는 GLM-5.2급이 단순 환경에서 종단간 복제를 해냈고, 저가 TV 박스만으로도 꽤 큰 모델을 나눠 돌릴 수 있음을 보여 줬습니다. 동시에 연구진은 아직 완전한 무단 복제체는 없다고 분명히 했습니다.
초보에게 필요한 행동은 거창한 AI 지식이 아닙니다. 기본 비밀번호 바꾸기, 업데이트, IoT 망 분리, 안 쓰는 기기 끄기. 이 네 가지만 해도 R₀를 크게 낮출 수 있어요. 스마트홈이 편할수록, 문단속도 같이 스마트해지면 됩니다.
| 오늘 가져갈 문장 | 의미 |
|---|---|
| AI 웜 = 가중치를 들고 퍼지려는 에이전트 | 개념 한 줄 |
| 아직 야생 대규모 사례 ≠ 이번 논문 | 과장 금지 |
| 몇 달 단위 사전 경고 | 미리 준비 |
| 집 IoT 기본기 4종 세트 | 비번·업데이트·망분리·전원 |