여러분, 회사 계정 비밀번호가 혹시 ‘123456’은 아니신가요? 웃고 넘기기엔 이번 소식이 꽤 무섭습니다. 북유럽 덴마크에서 나라 전체 주민 등록부(CPR)에 담긴 약 880만 명의 이름·주소·주민번호가 외부로 빠져나갔는데, 해커를 자처하는 사람이 “퇴사한 직원의 비밀번호 123456으로 들어갔다”고 주장했거든요.
오늘은 이 사건을 IT를 잘 몰라도 이해할 수 있게, 무슨 일이 있었는지 → 왜 이렇게 쉽게 뚫렸는지 → 우리는 무엇을 챙겨야 하는지 순서로 풀어 볼게요.
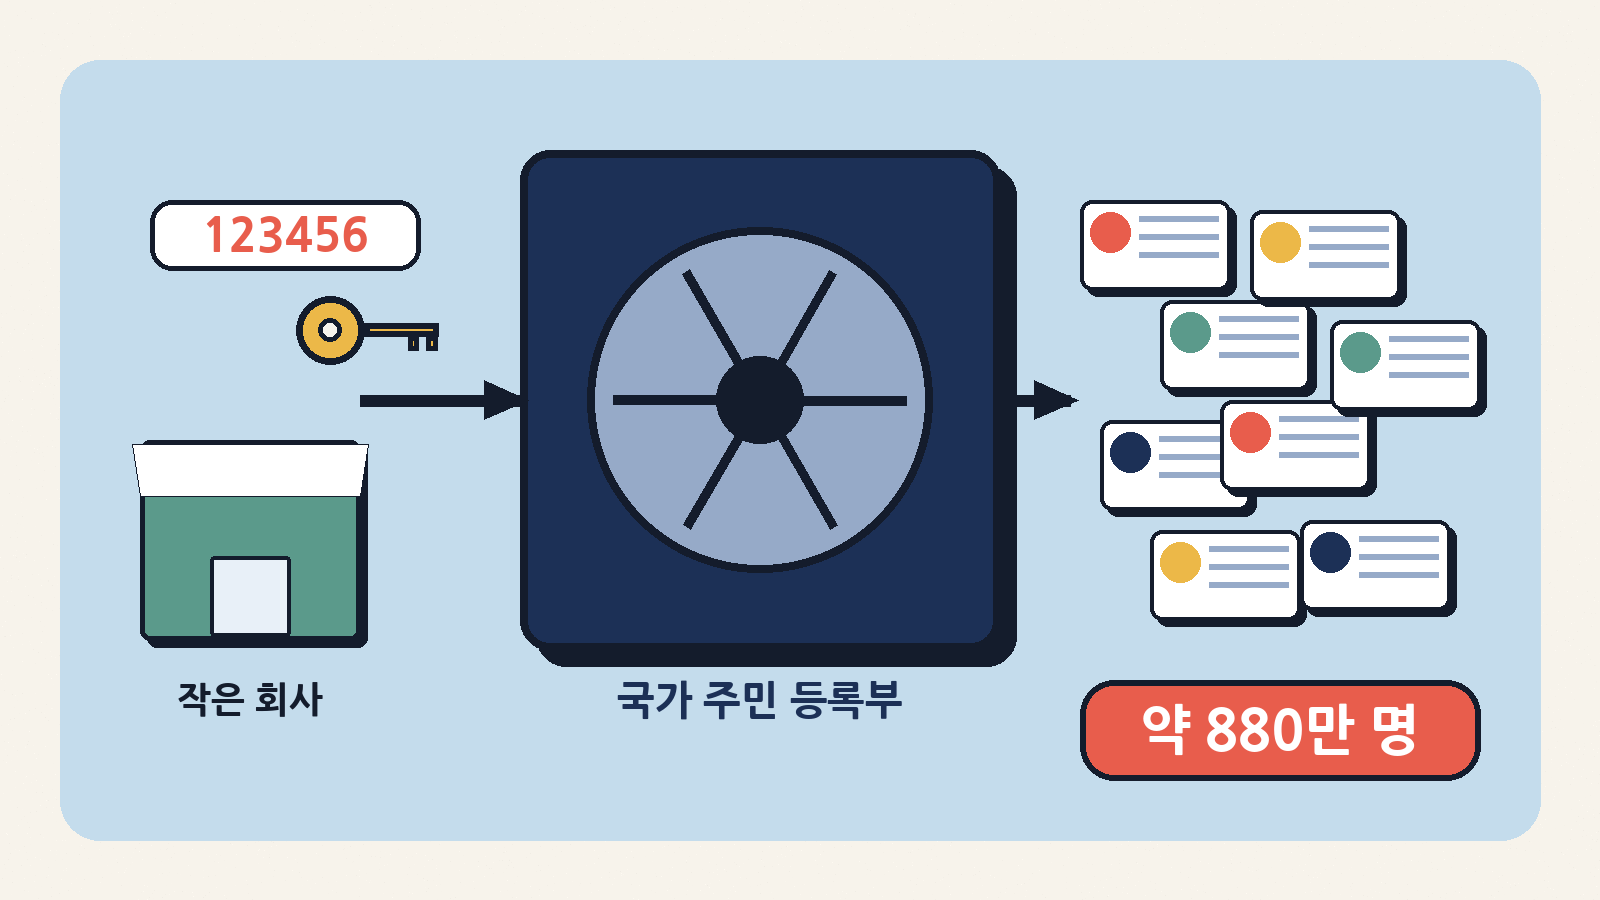
한눈에 보는 사건 요약
| 항목 | 내용 |
|---|---|
| 어디서 | 덴마크 중앙 주민 등록부 CPR(Det Centrale Personregister) |
| 얼마나 | 약 880만 명(살아 있는 주민, 해외로 이주한 사람, 사망자 포함). 등록부 전체 약 1,100만 명 중 5명에 4명꼴 |
| 무엇이 | 이름, 주소, CPR 번호(덴마크판 주민등록번호) 등 |
| 언제 | 9월 중 약 10일간 접근, 10월 2일(금) 저녁에 이상 징후 발견, 10월 5일 정부 발표 |
| 어떻게 | 합법적으로 조회 권한을 가진 작은 민간 회사의 접속 권한을 악용해 대량 자동 조회 |
| 빠진 것 | ‘이름·주소 보호’를 신청한 사람의 이름과 주소는 포함되지 않았다고 정부가 설명 |
덴마크 인구가 600만 명이 채 안 되는데 880만 명이라니 이상하죠? CPR은 1968년부터 덴마크에 살았던 적이 있는 모든 사람을 기록해 왔기 때문에, 이미 세상을 떠난 분이나 외국으로 떠난 분까지 숫자에 들어간 거예요. 메테 프레데릭센 총리는 “일어나서는 안 되는 사건”이라고 말했습니다.
CPR이 뭐길래? 우리 주민등록번호와 비교해 보기
CPR 번호는 덴마크 사람이 병원, 은행, 세금, 학교 등 거의 모든 곳에서 쓰는 개인 식별 번호예요. 우리의 주민등록번호와 꽤 닮았습니다.
| 구분 | 덴마크 CPR 번호 | 한국 주민등록번호 |
|---|---|---|
| 자릿수 | 10자리 | 13자리 |
| 앞부분 | 생년월일 6자리 | 생년월일 6자리 |
| 뒷부분 | 일련번호 4자리(마지막 숫자가 짝수면 여성, 홀수면 남성) | 7자리(첫 숫자로 성별·세기 구분) |
| 쓰임새 | 병원·은행·세금·주소 확인 등 생활 전반 | 본인 확인·금융·행정 전반 |
그러니까 우리로 치면 “주민등록부 열람 권한을 가진 한 업체의 계정이 털려서, 국민 대부분의 이름·주소·주민번호가 새어 나갔다”는 이야기와 비슷합니다. 남의 나라 일 같지 않죠.
어떻게 들어왔나: 정문이 아니라 ‘빌린 출입증’
핵심은 해커가 정부 시스템의 정문을 부수고 들어간 게 아니라는 점이에요. 덴마크에서는 민간 회사도 고객이나 직원의 주소 확인 같은 업무 때문에 CPR을 합법적으로 조회할 수 있는 권한을 받을 수 있습니다. 공격자는 바로 이런 권한을 가진 퓐(Funen) 섬의 작은 소프트웨어 회사 계정을 통해 들어갔어요. 현지 방송 DR에 따르면, 이 회사는 홈페이지에서 “매우 안전한 데이터 보호”를 내세우던 곳이었다고 합니다.
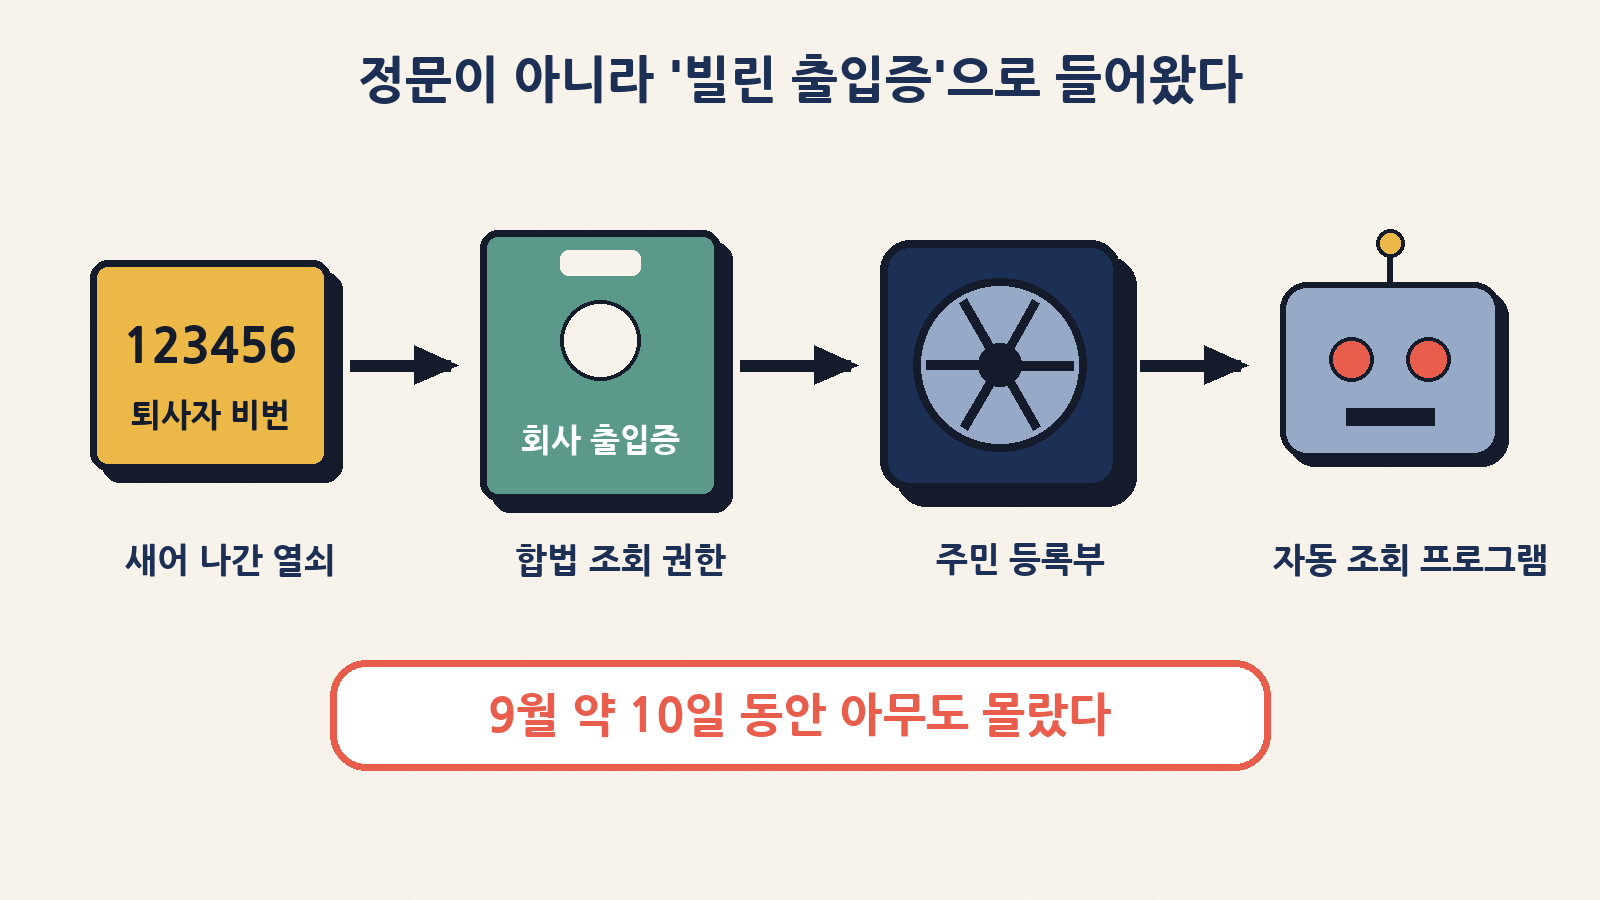
덴마크 일간지 폴리티켄(Politiken)과 연락한 익명의 해커는 이렇게 주장했습니다.
- 그 회사 전 직원의 비밀번호가 이미 유출돼 있었고, 그 비밀번호가 ‘123456’이었다.
- 9월 11일 그 계정으로 접속했다.
- 직접 만든 프로그램 두 개로 CPR 정보를 찾아내고, 외부에 저장했다.
- 가져간 기록은 8,749,975건이다.
이건 어디까지나 해커 본인의 주장이고, 정부가 공식 확인한 내용은 아니에요. 다만 폴리티켄이 데이터와 방법을 여러 전문가에게 보여 줬더니, 모두 “실제로 관여했을 가능성이 매우 높다”고 봤다고 합니다. 덴마크 디지털 담당 크리스티나 에겔룬 장관도 이런 방식의 접근에 대한 보안이 충분하지 않았다고 인정하고, 등록부 전체에 대한 보안 점검을 지시했어요.
사건 흐름을 시간 순서로
| 시점 | 일어난 일 |
|---|---|
| 9월 10일~20일 무렵 | 작은 회사의 조회 권한으로 대량 자동 조회가 이뤄짐(약 10일) |
| 10월 2일(금) 저녁 | CPR 관리 기관 직원이 이상한 움직임을 발견. DR 보도로는 해당 회사의 조회 요금 청구액이 비정상적으로 높은 것이 계기 |
| 주말 사이 | 회사 접근 차단, 피해 규모(약 880만 명) 파악, 데이터 보호 당국(Datatilsynet) 신고, 경찰 수사 |
| 10월 5일 | 정부 공식 발표와 국민 행동 요령 안내 |
| 10월 9일 | 폴리티켄이 ‘비밀번호 123456’ 해커 주장 보도 |
눈여겨볼 대목은 보안 시스템이 아니라 ‘요금 청구서’가 먼저 이상을 알려 줬다는 점이에요. 열흘 가까이 엄청난 양의 조회가 있었는데도 경보가 울리지 않았다는 뜻이죠. 장관도 그렇게 오래 이어졌다면 경보가 울렸어야 했다는 데 동의했습니다.
‘자동 조회’가 왜 무서울까: 4자리 맞히기 게임
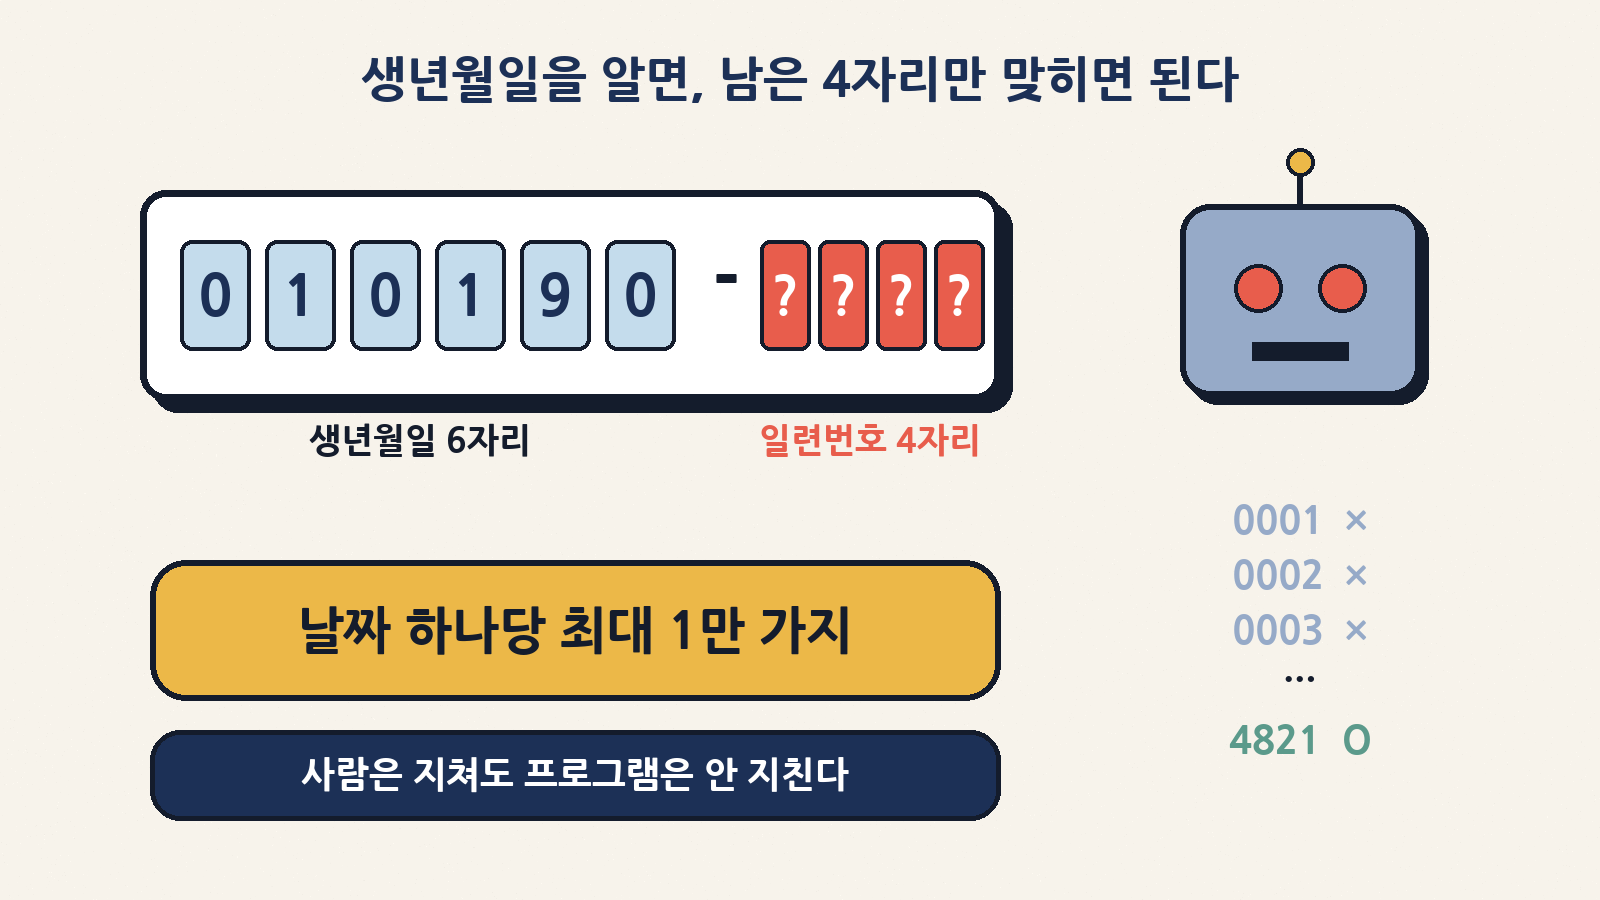
덴마크 데이터 보호 당국은 “유효한 CPR 번호를 찾아내기 위한 매우 많은 자동 조회가 있었다”고 밝혔어요. 이게 왜 가능한지 CPR 번호 구조를 보면 감이 옵니다.
| 생각해 볼 점 | 쉬운 설명 |
|---|---|
| 앞 6자리 | 생년월일이라 날짜만 알면 정해짐 |
| 뒤 4자리 | 0000~9999, 날짜 하나당 최대 1만 가지(더해커뉴스 계산) |
| 사람이 한다면 | 하나씩 넣어 보다 지쳐서 포기 |
| 프로그램이 한다면 | 쉬지 않고 계속 넣어 보며 ‘맞는 번호’만 골라 저장 |
쉽게 말해, 자물쇠 번호가 4자리라는 걸 알면 로봇이 0000부터 9999까지 돌려 보는 것과 비슷해요. 다만 공식 발표는 실제로 이런 식으로 모든 경우를 다 넣어 봤는지까지는 밝히지 않았습니다. 분명한 건 “한 회사가 이렇게 많이 조회하는 게 정상인가?”를 아무도 제때 묻지 않았다는 점이에요. 원래 규정상 회사는 자기 고객이나 직원처럼 이미 거래하는 사람의 정보만 받을 수 있는데, 한 업체의 권한이 국민 5명 중 4명꼴까지 닿았거든요.
이번 사건에서 드러난 4가지 구멍
| 구멍 | 무슨 뜻이냐면 | 생활 속 비유 |
|---|---|---|
| 너무 쉬운 비밀번호 | ‘123456’은 해마다 ‘가장 흔한 비밀번호’ 목록 맨 위에 오르는 단골 | 현관 비밀번호를 1234로 해 둔 것 |
| 퇴사자 계정 방치 | 그만둔 직원의 계정이 살아 있었다는 해커 주장 | 이사 간 세입자에게 열쇠를 안 돌려받은 것 |
| 비밀번호 하나로 끝 | 비밀번호만 알면 들어갈 수 있었다면 2단계 인증이 없었다는 뜻 | 열쇠만 있으면 경비원 확인 없이 통과 |
| 이상 조회 감시 부족 | 열흘간 대량 조회에도 경보가 없었고 청구서로 발견 | 카드가 하루 100번 긁혀도 문자 알림이 없는 것 |
정부 시스템이 아무리 튼튼해도, 그 시스템에 접속할 수 있는 협력 업체 한 곳의 열쇠 관리가 허술하면 결국 거기로 새어 나간다는 교훈입니다. 이런 걸 보안 업계에서는 ‘공급망(협력사) 위험’이라고 불러요.
덴마크 정부가 국민에게 알려 준 행동 요령
덴마크 정부는 보안 안내 사이트(sikkerdigital.dk)를 통해 네 가지를 당부했어요. 우리에게도 그대로 통하는 내용이라 한국식으로 바꿔 봤습니다.
| 덴마크 안내 | 우리 식으로 하면 |
|---|---|
| 내 정보를 아는 척하는 문자·전화·메일을 특히 조심 | “고객님 주소가 ○○동 맞으시죠?”처럼 내 정보를 대며 접근해도 믿지 않기 |
| 예상 못 한 메시지의 링크는 누르지 않기 | 문자 속 링크 대신 공식 앱이나 직접 검색한 대표 번호로 확인 |
| MitID(디지털 신분증) 정보, 일회용 코드, 비밀번호, 카드 정보는 절대 알려 주지 않기 | 인증번호·공동인증서 비밀번호·카드 번호는 누구에게도 불러 주지 않기 |
| borger.dk에서 ‘신용 경고’ 등록 | 명의도용 방지 서비스(엠세이퍼)나 금융감독원 ‘개인정보노출자 사고예방시스템’ 등록 고려 |
‘신용 경고’는 “제 이름으로 대출을 내주려면 본인 확인을 더 꼼꼼히 해 주세요”라는 표시를 등록부에 달아 두는 제도예요. 대신 본인이 대출을 받을 때도 절차가 까다로워질 수 있습니다. 덴마크 정부는 아직 CPR 번호를 새로 바꿔 줘야 할지는 판단하기 이르다고 했어요.
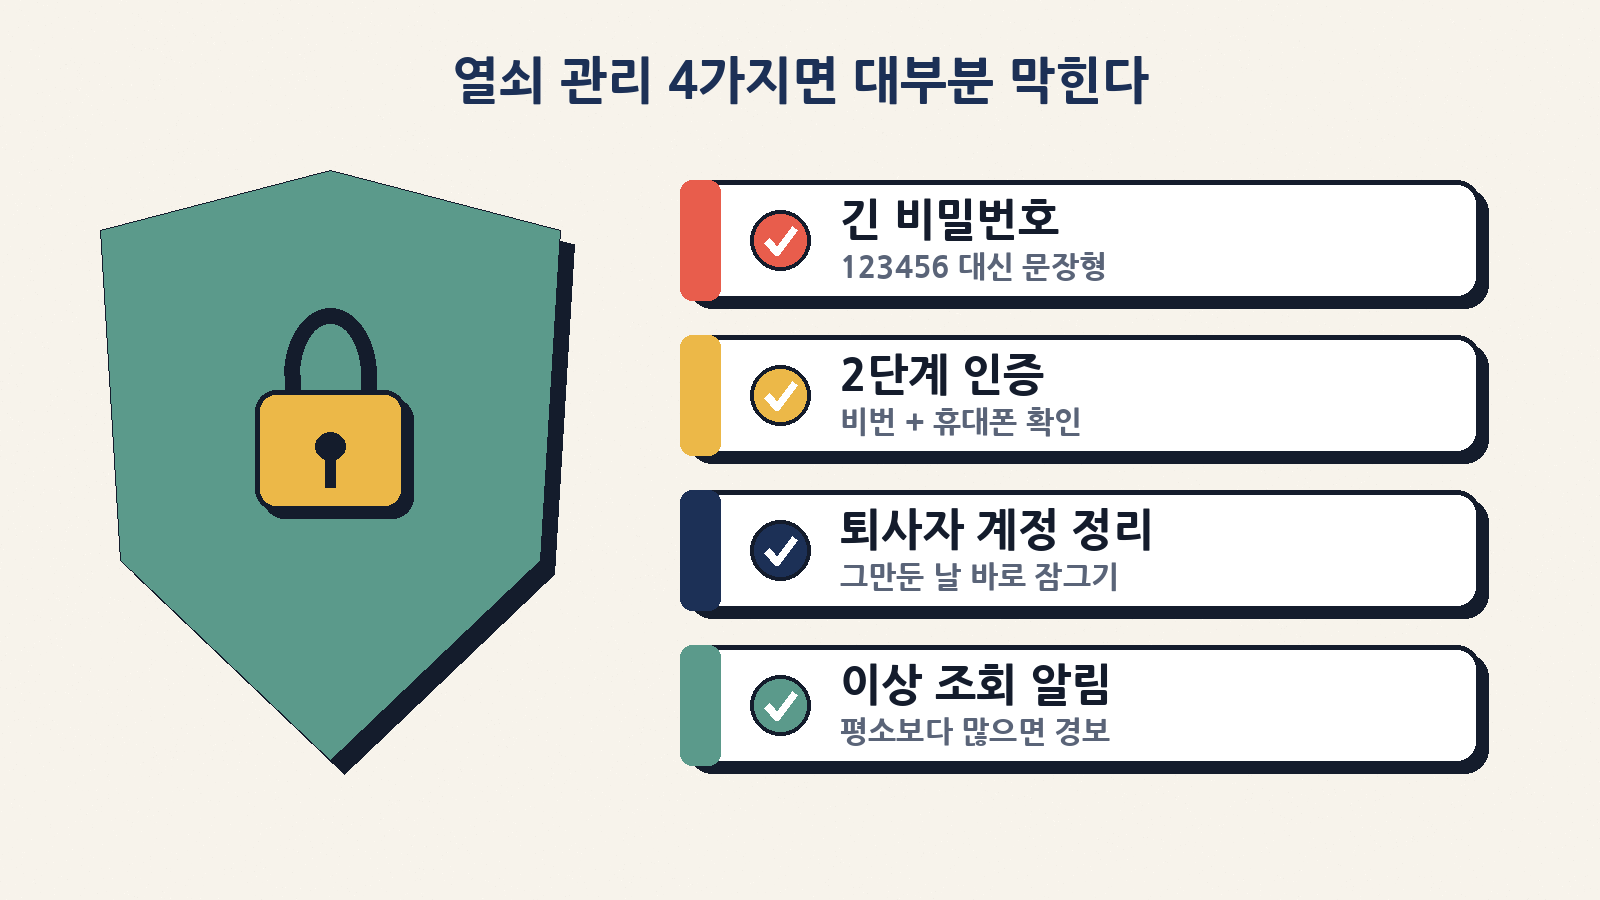
그래서 나는 뭘 하면 될까? 오늘 밤 5분 체크리스트
| 할 일 | 구체적으로 |
|---|---|
| ✅ 쉬운 비밀번호 바꾸기 | 123456, 생일, 전화번호, qwerty 같은 건 지금 바로 교체. “우리집강아지는산책을좋아해!”처럼 긴 문장형이 외우기도 쉽고 훨씬 튼튼해요 |
| ✅ 같은 비밀번호 돌려 쓰지 않기 | 한 곳에서 새면 다른 곳도 줄줄이 열립니다. 브라우저나 휴대폰에 있는 비밀번호 관리 기능을 활용하세요 |
| ✅ 2단계 인증 켜기 | 이메일, 포털, 쇼핑몰, SNS 설정에서 ‘2단계 인증’을 켜면 비밀번호가 새도 한 번 더 막아 줘요 |
| ✅ 결제·로그인 알림 켜기 | 카드 결제 문자, 새 기기 로그인 알림을 켜 두면 이상한 움직임을 빨리 알 수 있어요 |
| ✅ 내 정보를 아는 연락일수록 의심 | 이름·주소를 정확히 말해도 진짜 기관이라는 증거가 아니에요. 끊고 공식 번호로 다시 거세요 |
작은 회사·가게를 운영한다면 꼭 하나 더
| 점검 항목 | 왜 중요할까 |
|---|---|
| 직원이 그만두는 날 계정 잠그기 | 이번 사건의 출발점으로 지목된 바로 그 구멍 |
| 공용 계정 대신 1인 1계정 | 누가 언제 접속했는지 알 수 있어야 문제를 빨리 찾음 |
| 중요한 시스템엔 2단계 인증 필수 | 비밀번호가 새도 휴대폰 확인 없이는 못 들어옴 |
| 평소보다 많은 조회·다운로드 알림 | “청구서 보고 알았다”가 아니라 그날 바로 알 수 있게 |
| 필요한 만큼만 권한 주기 | 권한이 작으면 털려도 피해가 작음 |
자주 묻는 질문
Q. 저는 덴마크에 간 적이 없는데 상관있나요?
A. 이번 유출 자체는 덴마크에 살았거나 등록된 사람이 대상이에요. 다만 덴마크에 거주했던 적이 있다면 해당될 수 있으니 공식 안내를 확인해 보세요. 무엇보다 같은 수법(퇴사자 계정, 쉬운 비밀번호, 협력사 권한)은 어느 나라에서나 통하기 때문에 남의 일이 아닙니다.
Q. 비밀번호 123456이 정말로 원인인가요?
A. 해커 본인의 주장이고 전문가들은 그럴듯하다고 봤지만, 덴마크 정부가 침입 경로를 공식으로 확정하지는 않았어요. 정부가 확인한 건 “민간 회사의 합법 조회 권한이 악용됐다”는 데까지입니다.
Q. 이런 소식이 나오면 꼭 뒤따르는 게 있나요?
A. 네, 바로 ‘피해 보상 안내’나 ‘조회해 보세요’를 사칭한 문자예요. 큰 유출 뉴스 뒤에는 이를 미끼로 한 피싱이 늘어나곤 하니, 링크 대신 공식 사이트에 직접 들어가서 확인하는 습관이 가장 안전합니다.
마무리: 가장 비싼 금고도 열쇠 하나에 무너진다
이번 덴마크 사건은 첨단 해킹 기술보다 기본기가 더 중요하다는 걸 보여 줍니다. 나라 전체의 주민 정보를 지키는 시스템도, 작은 협력 업체의 퇴사자 계정과 ‘123456’ 같은 비밀번호 하나 때문에 열릴 수 있었으니까요.
오늘 밤 딱 하나만 해 보세요. 가장 자주 쓰는 계정 하나의 비밀번호를 긴 문장형으로 바꾸고, 2단계 인증을 켜는 것. 5분이면 충분하고, 생각보다 많은 걸 막아 줍니다. 🙂