테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.
아파트 단지에 경비 업체를 들였다고 상상해 보세요. 입구에서 방문객 얼굴과 차 번호를 꼼꼼히 기록해 수상한 사람을 막아 주는 고마운 업체예요. 그런데 어느 날 그 업체가 예전에 쓰던 창고를 털렸고, 그 창고 서랍에 본사 마스터키가 들어 있었다면? 도둑은 경비원 행세를 하며 단지 안내 방송까지 할 수 있게 됩니다.
지난 10월 4일(현지 시각), 게임·커뮤니티 메신저 디스코드(Discord)에서 실제로 이와 비슷한 일이 벌어졌어요. 수많은 디스코드 서버(커뮤니티)를 부계정·스팸 공격으로부터 지켜 주던 보안 봇 ‘더블 카운터(Double Counter)’가 해킹을 당해, 약 2,800만 개 계정과 관련된 정보가 빠져나간 것으로 간주되고 있습니다. 무슨 일이 있었는지, 내 정보는 괜찮은지, 오늘 밤 무엇을 점검하면 좋은지 초보 눈높이로 정리해 볼게요.
한 줄로 먼저
- 디스코드 자체가 뚫린 게 아니라, 디스코드 위에서 돌아가는 외부 회사의 보안 봇 ‘더블 카운터’가 해킹당했어요. 디스코드는 “디스코드의 침해가 아니다”라며 이 봇의 신규 설치를 막았습니다.
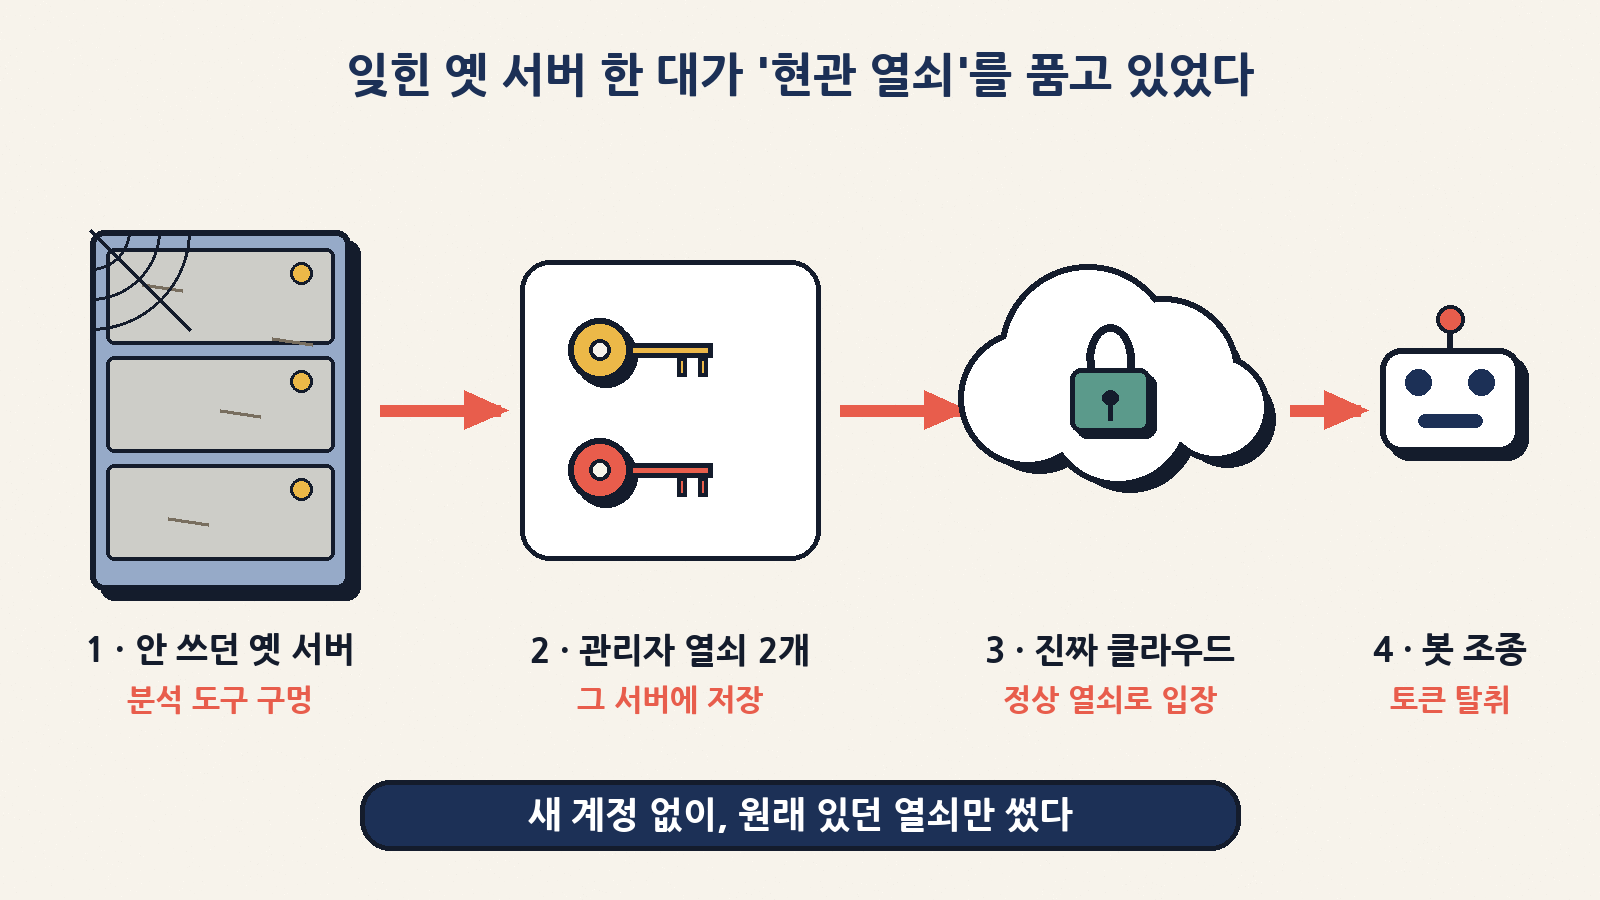
- 입구는 회사가 더는 쓰지 않던 옛 서버였어요. 거기서 돌던 분석 도구의 허점으로 들어간 해커가, 서버에 남아 있던 관리자 열쇠(자격 증명)로 진짜 클라우드까지 들어갔습니다.
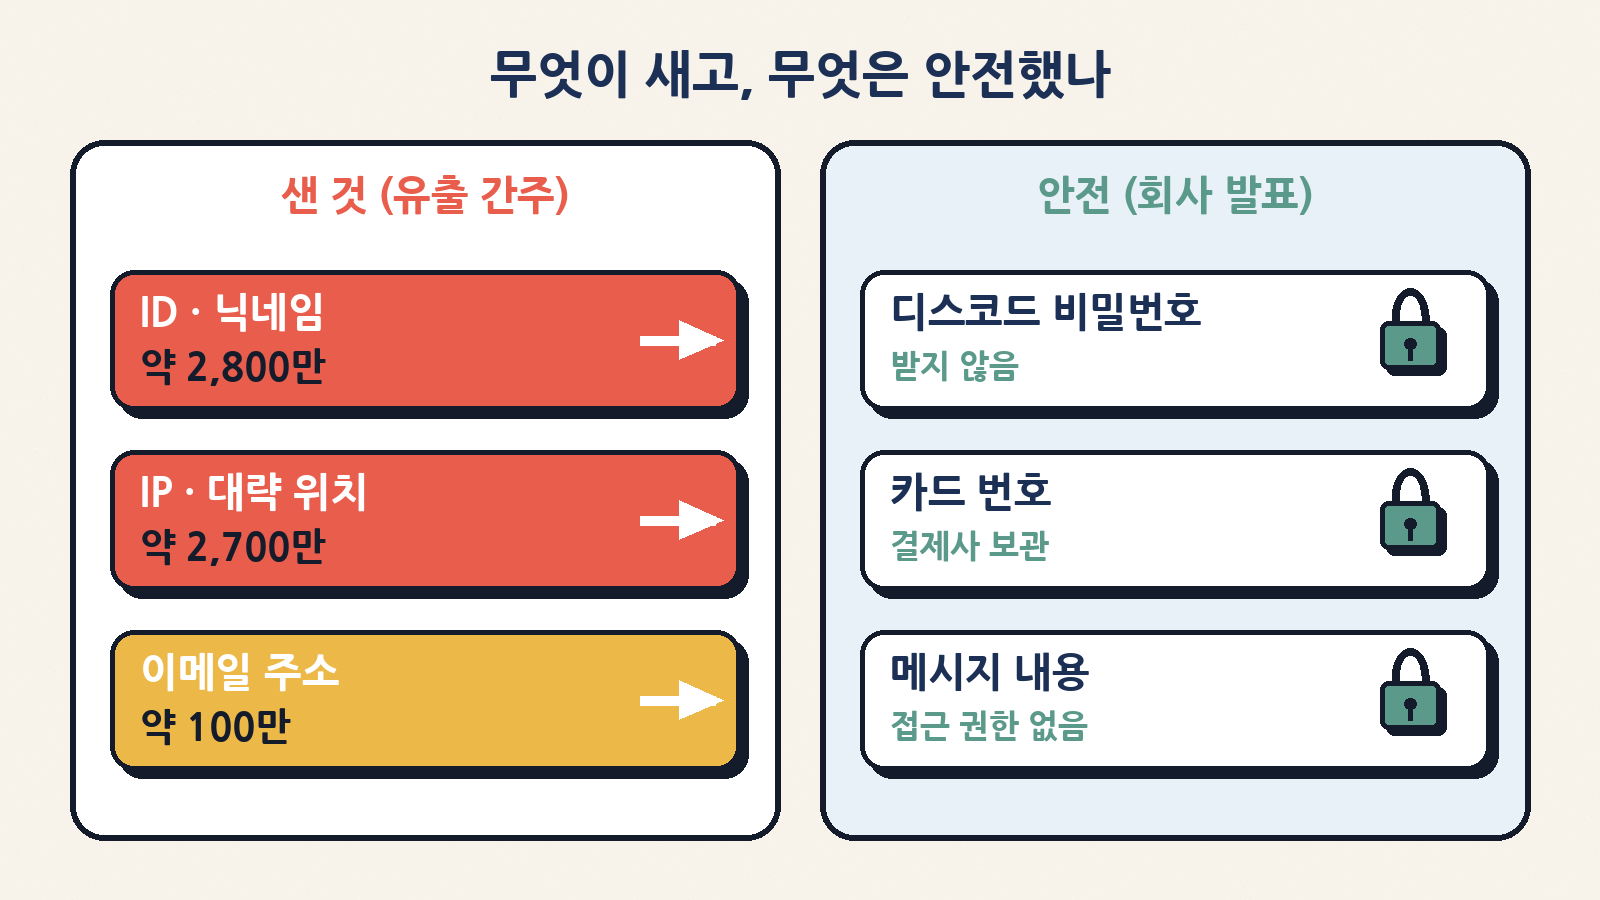
- 디스코드 ID·닉네임 약 2,800만 건, IP 주소·대략적 위치 약 2,700만 건, 이메일 약 100만 건이 유출된 것으로 간주돼요. 디스코드 비밀번호와 카드 번호는 포함되지 않았다고 회사는 밝혔어요.
한눈에 보는 이번 사고
| 항목 | 내용 |
|---|---|
| 피해 서비스 | 더블 카운터(Double Counter). 디스코드 서버에서 부계정(대체 계정)·레이드·VPN 접속을 걸러 주는 외부(서드파티) 보안 봇 |
| 운영사 | 프랑스 회사 텔터(Tellter SAS) |
| 얼마나 쓰였나 | 외신 보도 기준 60만 개가 넘는 디스코드 커뮤니티에서 사용 |
| 공격 시각 | 2026년 10월 4일 (클라우드 안 활동: 한국 시각 4일 밤 9시 3분 ~ 5일 새벽 2시 54분, 약 5시간 51분) |
| 빼낸 양 | 데이터베이스 일부 약 12GB를 25분 동안 복사 |
| 추가 피해 | 탈취한 봇으로 큰 서버 약 50곳에 해커 서버 초대 링크 게시, 같은 회사 다른 서비스의 결제 열쇠로 7,316달러 부정 결제 |
| 회사 조치 | 같은 날 접근 차단·열쇠 전면 교체 후 한국 시각 5일 새벽 4시 19분 서비스 복구, 10월 5일 프랑스 개인정보 감독기관(CNIL) 신고·형사 고소 진행 |
먼저 단어부터: 봇, 토큰, 부계정
이번 사건은 낯선 단어가 많아요. 아래 표만 기억해 두셔도 뉴스가 훨씬 쉽게 읽힙니다.
| 용어 | 쉬운 뜻 | 생활 비유 |
|---|---|---|
| 디스코드 서버 | 디스코드 안에 만드는 커뮤니티 방. 게임 길드, 팬클럽, 스터디 모임 등 | 아파트 단지 하나 |
| 봇(bot) | 서버에 초대해 쓰는 자동 프로그램. 인사·출석·스팸 차단 등을 대신함 | 단지에 들인 외부 용역 업체 |
| 부계정(alt 계정) | 한 사람이 여러 개 만든 보조 계정. 강퇴를 피하거나 분란을 일으킬 때 악용 | 쫓겨난 뒤 모자 쓰고 다시 오는 사람 |
| 봇 토큰 | 봇이 디스코드에 로그인할 때 쓰는 비밀 문자열. 이걸 가지면 봇 행세가 가능 | 경비 업체의 출입증 겸 확성기 |
| 서비스 계정 키 | 사람이 아닌 프로그램이 클라우드를 다룰 때 쓰는 열쇠 | 건물 관리 회사의 마스터키 |
| IP 주소 | 인터넷에 연결된 기기의 주소. 대략적인 지역과 통신사를 짐작할 수 있음 | 편지 봉투의 보내는 동네 주소 |
| 메타베이스(Metabase) | 회사 데이터를 차트·대시보드로 보여 주는 오픈소스 분석 도구 | 창고에 둔 장부 열람기 |
보안 봇이 왜 IP 주소를 갖고 있었을까
더블 카운터의 일은 “같은 사람이 계정만 바꿔 들어오는 것”을 막는 거예요. 그러려면 새로 들어온 회원이 인증 버튼을 누를 때 접속한 IP 주소와 브라우저 정보 같은 단서를 기록해 두고, 이미 쫓겨난 계정과 겹치는지 비교해야 하죠. 즉 지키기 위해 모아 둔 정보가 그대로 털린 셈입니다. 외신들이 “부계정을 막으려던 봇이 오히려 수천만 명의 IP를 흘렸다”고 꼬집은 이유예요.
어떻게 뚫렸나: ‘잊힌 옛 서버’에서 시작된 5단계
회사가 직접 공개한 사고 보고서를 보면, 해커는 화려한 신기술보다 관리의 빈틈을 차근차근 이어 붙였어요.
| 단계 | 무슨 일이 있었나 | 쉬운 비유 |
|---|---|---|
| ① 문 두드리기 | 10월 3일부터 VPN 주소를 바꿔 가며 예전 호스팅 업체(OVH)에 남은 안 쓰는 옛 서버를 탐색. root, debian, metabase 같은 계정 이름을 차례로 시도 | 빈집 창문을 하나씩 밀어 보기 |
| ② 옛 서버 침입 | 그 서버에서 아직 인터넷에 열려 돌던 분석 도구(메타베이스)의 취약점으로 관리자 세션을 위조해 접속 | 고장 난 뒷문으로 들어가기 |
| ③ 열쇠 발견 | 서버 안에 관리자 권한 서비스 계정 키와 관리자의 저장된 로그인 세션이 남아 있었음 | 빈집 서랍 속 본사 마스터키 |
| ④ 진짜 클라우드 입장 | 두 열쇠로 운영 중인 클라우드에 들어가 SSH 키를 추가하고, 봇 컨테이너 안에서 봇 토큰을 읽어 냄 | 마스터키로 본사 사무실 열기 |
| ⑤ 봇 조종·데이터 복사 | 봇으로 큰 서버 약 50곳에 자기 서버 링크를 뿌리고, 회사가 토큰을 바꾸자 2분 만에 새 토큰도 다시 읽음. 이어 DB 관리자 비밀번호를 바꿔 회사를 잠그고 약 12GB 복사 | 경비원 행세로 단지 방송, 관리실 자물쇠까지 바꾸기 |
회사는 해커가 새 계정을 하나도 만들지 않았다는 점을 강조했어요. 원래 있던 “정상 열쇠”만 썼기 때문에 처음에는 수상한 움직임이 일상 업무처럼 보였다는 거죠. 보안에서 “안 쓰는 서버는 끄고, 열쇠는 서버에 두지 말라”는 기본 수칙이 왜 중요한지 보여 주는 장면입니다.
그날 밤 타임라인 (한국 시각)
회사 보고서는 세계 표준시(UTC)로 적혀 있어요. 한국 시각은 9시간을 더하면 됩니다.
| 한국 시각 | 세계 표준시(UTC) | 사건 |
|---|---|---|
| 10월 3일(금) 13:37 | 3일 04:37 | 옛 서버를 처음 탐색하기 시작 |
| 10월 4일(토) 09:47 | 4일 00:47 | 분석 도구 허점으로 옛 서버 로그인 성공 |
| 4일 21:03 | 12:03 | 훔친 서비스 계정 키로 클라우드 첫 접속 |
| 4일 21:26 | 12:26 | 봇 컨테이너에서 봇 토큰 탈취 |
| 4일 22:30 | 13:30 | 봇 이름으로 큰 서버들에 해커 서버 초대 링크 게시 시작 |
| 4일 22:39 | 13:39 | 회사가 봇 토큰을 무효화(봇 일시 정지) |
| 5일(일) 00:09~00:34 | 15:09~15:34 | DB 관리자 비밀번호 변경 후 약 12GB 복사, 회사가 세션 찾아 강제 종료 |
| 5일 02:11~02:12 | 17:11~17:12 | 다른 서비스(아티스)의 결제 열쇠로 부정 결제 |
| 5일 02:55 무렵 | 17:55 무렵 | 남은 관리자 세션까지 모두 끊어 해커 접근 종료 |
| 5일 04:19 | 19:19 | 새 열쇠로 서비스 복구 |
무엇이 새고, 무엇은 안전했나
복사 도구가 데이터베이스를 정해진 순서대로 훑었기 때문에, 회사는 빠져나간 용량(약 12GB)과 표 크기를 비교해 범위를 추정했어요. 어느 줄이 나갔는지 정확히 가려낼 수 없는 부분은 전부 유출된 것으로 간주했습니다.
| 정보 | 규모(약) | 상태 |
|---|---|---|
| 디스코드 ID·닉네임 | 2,800만 계정 | 일부 복사 → 전체 유출로 간주 |
| IP 주소 + 대략적 위치(나라·지역·도시·우편번호·통신사) | 2,700만 계정 | 부계정 탐지용 표(약 540만 건)는 전부, 인증 회원 표(약 2,170만 건)는 약 20% 복사 추정 → 전체 유출로 간주 |
| 브라우저 정보 해시(되돌릴 수 없게 변환한 값) | 2,500만 계정 | 복사됨 |
| 이메일 주소 | 100만 개 | 복사됨 (같은 회사 서비스 ‘두글(Doogle)’ 계정 약 84만, 더블 카운터 관리 화면·고객·광고주 연락처 약 24만) |
| 디스코드 비밀번호 | – | 애초에 받지 않음 |
| 카드 번호 | – | 결제 대행사가 보관해 해당 DB에 없음 |
| 별도 보관 DB(약 5,800만 명분) | – | 이번 사고와 분리돼 있어 영향 없음 |
그리고 일부는 이미 바깥에 풀렸어요. 유명한 유출 확인 사이트 해브아이빈폰드(Have I Been Pwned)는 10월 7일, 공개된 자료에서 약 27만 4,900개의 이메일 주소와 디스코드 닉네임을 확인해 등록했습니다. 이 중 약 25%는 이미 다른 유출 사고로 등록돼 있던 주소였다고 해요. 유료 결제 이용자 일부는 이름, 거주 국가, 우편번호도 포함됐습니다.
IP 주소가 샜다는 게 왜 찜찜할까
“비밀번호도 아니고 IP 주소 정도면 괜찮지 않나?” 싶을 수 있어요. IP 하나로 집 주소가 바로 나오지는 않지만, 닉네임과 묶이면 이야기가 달라집니다.
| IP 주소로 알 수 있는 것 | IP 주소로 보통 알 수 없는 것 |
|---|---|
| 대략적인 나라·도시·통신사 | 정확한 집 주소(번지·호수) |
| 같은 집·같은 와이파이에서 접속한 다른 계정과의 연결 고리 | 실명이나 주민등록번호 |
| “이 닉네임은 ○○시에서 ○○통신사를 쓴다”는 단서 | 계정 비밀번호 |
그래서 위험은 주로 두 가지예요. 하나는 신상 털기. 익명으로 활동하던 닉네임에 지역 정보가 붙으면 악의적인 사람이 퍼즐을 맞추기 쉬워집니다. 다른 하나는 맞춤형 피싱이에요. “○○ 서버 인증 오류, 다시 인증하세요” 같은 그럴듯한 메시지가 이메일이나 디스코드 DM으로 올 수 있어요.
회사는 무엇을 고쳤나
| 분야 | 조치 |
|---|---|
| 해커 쫓아내기 | 훔친 서비스 계정 키 삭제, 관리자 세션 전부 끊기, 해커 SSH 키 제거, 문제의 옛 서버 종료 |
| 문 닫기 | 데이터베이스를 인터넷에서 차단하고, 캐시 DB를 외부 주소가 없는 사설망으로 이전. 권한이 과했던 서비스 계정 비활성화 |
| 열쇠 교체 | 봇 토큰, DB 비밀번호, 로그인 서명 키, 결제 키, 웹훅, AI 서비스 키 등 읽혔을 수 있는 열쇠 전부 교체. 봇 토큰은 이제 전용 비밀 금고에만 보관 |
| 다시 확인 | 클라우드 프로젝트 14곳에서 숨겨 둔 뒷문이 없는지 점검(발견 없음), 비밀 열쇠를 읽을 때마다 기록·경보 |
그래서 나는 뭘 하면 될까
회사는 일반 회원이 디스코드 계정에서 따로 바꿀 것은 없다고 안내했어요. 비밀번호가 새지 않았기 때문이죠. 그래도 내가 어디에 해당하는지에 따라 챙길 것이 조금씩 다릅니다.
| 나는… | 할 일 |
|---|---|
| 디스코드 서버에서 인증 버튼을 눌러 본 일반 회원 | 계정 비밀번호 변경은 필수 아님. 다만 더블 카운터 이름으로 온 낯선 서버 초대에는 들어가지 말고, 10월 4일 밤 인증했는데 역할을 못 받았다면 다시 인증 |
| 서버 관리자(운영진) | 10월 4일 21:00~5일 01:30(한국 시각)에 더블 카운터가 올린 다른 서버 초대 메시지 삭제, 같은 시간대 감사 로그(Audit Log)에서 봇이 한 작업 확인 |
| 두글(Doogle)·광고주·API 고객 | 이메일이 유출됐으니 피싱 메일을 예상하고, 링크보다 공식 사이트로 직접 접속 |
| 모두에게 공통 | 회사는 이메일이나 DM으로 비밀번호·토큰·결제를 요구하지 않는다고 밝혔어요. 그런 요구는 일단 사기로 의심하세요. |
오늘 밤 5분 점검 체크리스트
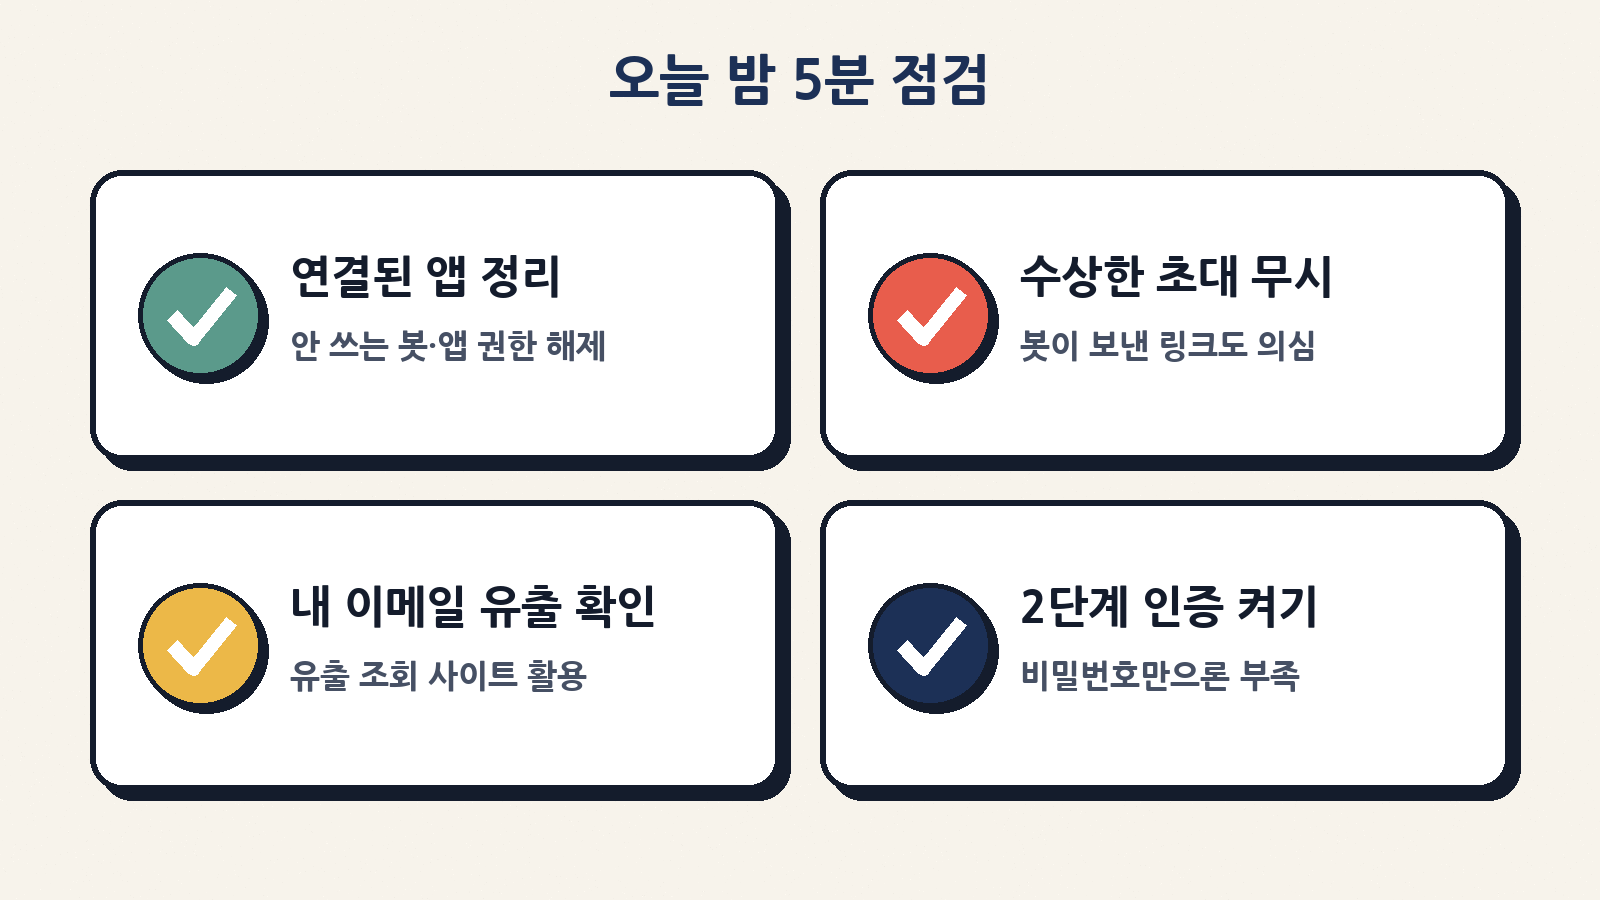
이번 사고가 주는 진짜 교훈은 “내가 연결해 둔 외부 앱도 내 정보의 일부를 들고 있다”는 거예요. 디스코드뿐 아니라 구글·카카오·네이버 계정에 붙여 둔 앱들도 마찬가지입니다.
| 점검 항목 | 어떻게 | 왜 |
|---|---|---|
| 연결된 앱 정리 | 디스코드 사용자 설정 → 승인된 앱에서 안 쓰는 앱 권한 해제. 구글·카카오 계정의 “연결된 서비스”도 같이 확인 | 쓰지 않는 앱도 예전에 받은 정보는 계속 들고 있을 수 있음 |
| 수상한 초대·링크 무시 | 익숙한 봇이 보낸 메시지라도 갑작스러운 “다른 서버로 오세요”는 클릭 전에 운영진 공지 확인 | 이번처럼 봇 자체가 조종당할 수 있음 |
| 내 이메일 유출 확인 | 해브아이빈폰드 같은 유출 조회 사이트에 이메일 입력 | 어떤 사고에 내 주소가 포함됐는지 알면 피싱을 덜 당함 |
| 2단계 인증 켜기 | 디스코드·이메일 계정에 인증 앱 기반 2단계 인증 설정 | 비밀번호가 새더라도 두 번째 자물쇠가 지켜 줌 |
| 비밀번호 돌려쓰기 끊기 | 중요한 계정부터 서로 다른 비밀번호로 바꾸고 비밀번호 관리자 활용 | 한 곳이 털려도 다른 곳까지 번지지 않게 |
헷갈리기 쉬운 점: 오해와 사실
| 오해 | 사실 |
|---|---|
| “디스코드가 해킹당했다” | 뚫린 건 외부 회사가 만든 봇이에요. 디스코드는 자사 침해가 아니라고 밝히고 해당 봇의 신규 설치를 중단했어요. |
| “2,800만 명 비밀번호가 털렸다” | 더블 카운터는 디스코드 비밀번호를 받지 않아요. 유출된 건 ID·닉네임·IP·대략적 위치·이메일 등입니다. |
| “2,800만 건이 전부 확실히 나갔다” | 일부만 복사됐지만 어느 것인지 가려낼 수 없어 회사가 전부 유출로 간주한 숫자예요. |
| “카드로 결제한 적 있으면 카드 정보도 샜다” | 카드 번호는 결제 대행사가 보관해요. 부정 결제는 다른 서비스의 결제 열쇠로 회사 카드 등 3장에 일어났고 고객 2건은 전액 환불됐어요. |
마무리
이번 사건을 한 문장으로 줄이면 “지키라고 맡긴 경비 업체의 빈 창고에서 마스터키가 나왔다”예요. 해커는 최첨단 무기보다 꺼 두지 않은 옛 서버와 서버에 남겨 둔 열쇠를 노렸습니다. 회사들은 안 쓰는 서버를 끄고 열쇠를 금고에 넣는 기본을, 우리는 연결해 둔 앱을 정리하고 낯선 링크를 한 번 더 의심하는 습관을 챙기면 됩니다. 오늘 밤 디스코드를 켜셨다면, 설정의 “승인된 앱” 목록부터 한 번 훑어보세요. 생각보다 오래전에 연결해 둔 앱이 꽤 있을지도 몰라요.