테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.
재택근무할 때 쓰는 회사 VPN을 떠올려 보세요. 집 노트북에서 “회사 네트워크에 안전하게 들어간다”고 믿고 쓰는 그 문이에요. 그런데 그 문이 로그인 없이도 열릴 수 있는 구멍이 발견됐고, 이미 일부 회사에서 실제 공격에 쓰였다면 어떨까요?
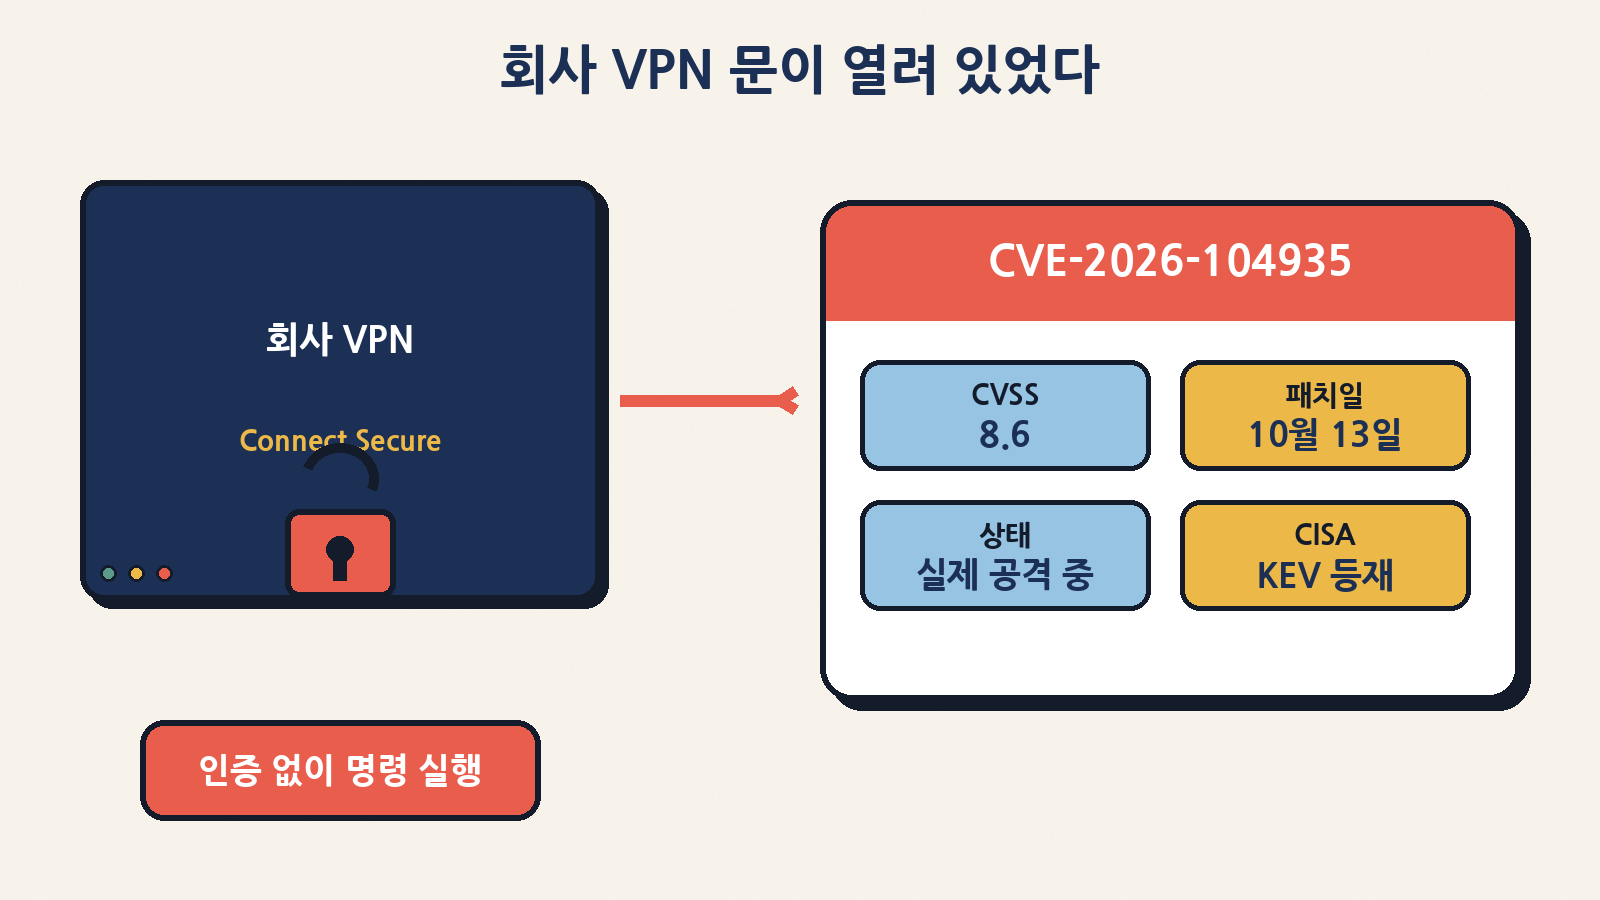
2026년 10월 13일, 원격 접속 장비 회사 아이반티(Ivanti)는 자사 Connect Secure(기업용 SSL VPN)에서 악용되고 있는 제로데이 취약점 CVE-2026-104935에 대한 보안 공지를 냈어요. 점수는 CVSS 8.6이고, 미국 사이버보안청(CISA)은 같은 날 이 취약점을 이미 악용되는 취약점 목록(KEV)에 올렸습니다. 보안 기업 볼렉시티(Volexity)는 알려지지 않았던 공격자 UTA0576이 이 구멍을 다른 결함과 이어 붙여, 당시 최신 패치가 적용된 장비에서도 루트 권한까지 얻었다고 밝혔어요.
오늘은 “VPN이 뭐가 문제였는지”, “패치는 어디에 깔면 되는지”, 그리고 회사원·초보가 오늘 밤에 확인할 수 있는 일만 골라 쉽게 정리해 볼게요. (마이크로소프트 10월 정기 패치나 프랑스 마트 냉장고 해킹 이야기와는 다른 소식이에요.)
한 줄로 먼저
- 기업용 VPN Ivanti Connect Secure에 인증을 우회해 임의 명령을 실행할 수 있는 구멍(CVE-2026-104935, CVSS 8.6)이 공개됐어요.
- 아이반티는 제한된 고객에서 실제 악용이 있었다고 밝혔고, CISA는 같은 날 KEV에 등재했습니다.
- 볼렉시티에 따르면 공격자는 인증 우회 + 원격 실행 + 권한 상승 세 단계를 이었고, 그중 권한 상승은 아직 후속 패치 예정이에요.
- 인터넷에 노출된 Connect Secure 장비가 Shadowserver 기준으로 5,500대 이상 관측됐습니다(허니팟·이미 조치된 장비 포함 가능).
- 우리가 할 일은 단순해요. 회사 VPN 패치 여부 확인, 관련 비밀번호 교체, 이상 로그인 점검, 집 공유기 기본 보안입니다.
무슨 일이 있었나: 열흘간의 흐름
| 날짜(현지) | 무슨 일 | 포인트 |
|---|---|---|
| 10월 1일경 | 보안 기업 Defused가 야생 악용 초기 징후를 포착했다고 전함 | 공개 전에도 이미 공격이 시작됐을 가능성 |
| 10월 3일~ | 볼렉시티가 추적하는 UTA0576이 제로데이 사슬로 Connect Secure를 침해 | 당시 최신(22.8R2.4)까지 영향 |
| 10월 5일 | 볼렉시티가 고객사 네트워크 이상 조사 시작 | 원인으로 ICS VPN 장비를 특정 |
| 10월 13일 | 아이반티 보안 공지 공개 + CISA KEV 등재 | CVE-2026-104935 패치 배포, “즉시 조치” 권고 |
| 10월 13일 | 볼렉시티·블리핑컴퓨터·래피드7 등 상세 분석 공개 | 세 단계 사슬·무악성코드 작전·무결성 검사 우회 설명 |
아이반티는 “공개 시점에 제한된 범위의 야생 악용을 인지했고, 해당 조직과 직접 협력 중”이라고 밝혔어요. 예전 이름으로는 Pulse Connect Secure(주니퍼 Pulse에서 이어진 제품군)로도 알려져 있어, 오래된 문서에는 그 이름이 남아 있을 수 있습니다.
VPN이 왜 ‘회사의 현관문’일까
VPN(Virtual Private Network)은 인터넷 위에 만든 암호화된 전용 통로예요. 카페 와이파이에서도 회사 메일·파일 서버에 들어갈 수 있게 해 주죠. Connect Secure 같은 장비는 그 통로의 회사 쪽 문지기입니다. 문이 튼튼하면 편의와 보안이 함께 오지만, 문지기가 뚫리면 공격자는 “이미 안에 들어온 사람”처럼 움직일 수 있어요.
| 비유 | 현실의 역할 | 뚫리면 |
|---|---|---|
| 아파트 공동현관 | VPN 게이트웨이(Connect Secure) | 건물 복도·엘리베이터까지 접근 가능 |
| 세대 열쇠 | 사용자·서비스 계정 비밀번호 | 특정 PC·서버·AD 계정 탈취 |
| 관리실 마스터키 | 장비에 저장된 LDAP·도메인 계정 | 조직 전체 계정·복구키까지 노릴 수 있음 |
| CCTV 기록 | 접속·인증 로그 | 지워지거나 조작되면 사건 재구성이 어려움 |
초보 포인트: “나는 VPN만 쓰니까 안전하다”가 아니라, VPN 장비가 최신인지가 안전의 출발점이에요. 문이 오래되면 자물쇠를 아무리 복잡하게 만들어도 소용이 없습니다.
CVE-2026-104935, 무엇을 뜻하나
공식 분류는 스푸핑에 의한 인증 우회(CWE-290)예요. 쉽게 말하면 “신분증을 안 보여 줘도 직원 전용 구역에 들어가는” 구멍입니다. 래피드7에 따르면 원격의 비인증 공격자가 임의 명령을 실행할 수 있고, CVSS는 8.6입니다.
| 항목 | 내용 |
|---|---|
| CVE 번호 | CVE-2026-104935 |
| 제품 | Ivanti Connect Secure (ICS) |
| 심각도 | CVSS 8.6 (High) |
| 핵심 영향 | 인증 없이 원격에서 임의 명령 실행 |
| 사용자 조작 | 필요 없음 (클릭·첨부파일 없이도 가능) |
| 야생 악용 | 아이반티·CISA·볼렉시티·Defused 모두 확인/보고 |
| 패치일 | 2026년 10월 13일 (일부 수정분은 7월 25.1.3.0에 선반영 후 백포트) |
아이반티에 따르면 취약점의 일부는 자사 제품 보안 프로그램으로 먼저 발견돼 2026년 7월 릴리스 25.1.3.0에 들어갔고, 나머지 지원 버전으로 고치는 동안 악용이 발생했다고 합니다. 즉 “고치는 속도”와 “공격 속도”가 경주를 한 셈이에요.
세 단계로 이어진 제로데이 사슬
볼렉시티가 재구성한 이야기는 영화 한 편처럼 이어집니다. 다만 여기서는 초보가 이해할 구조만 남기고, 공격 재현에 쓰일 세부 절차는 다루지 않을게요.
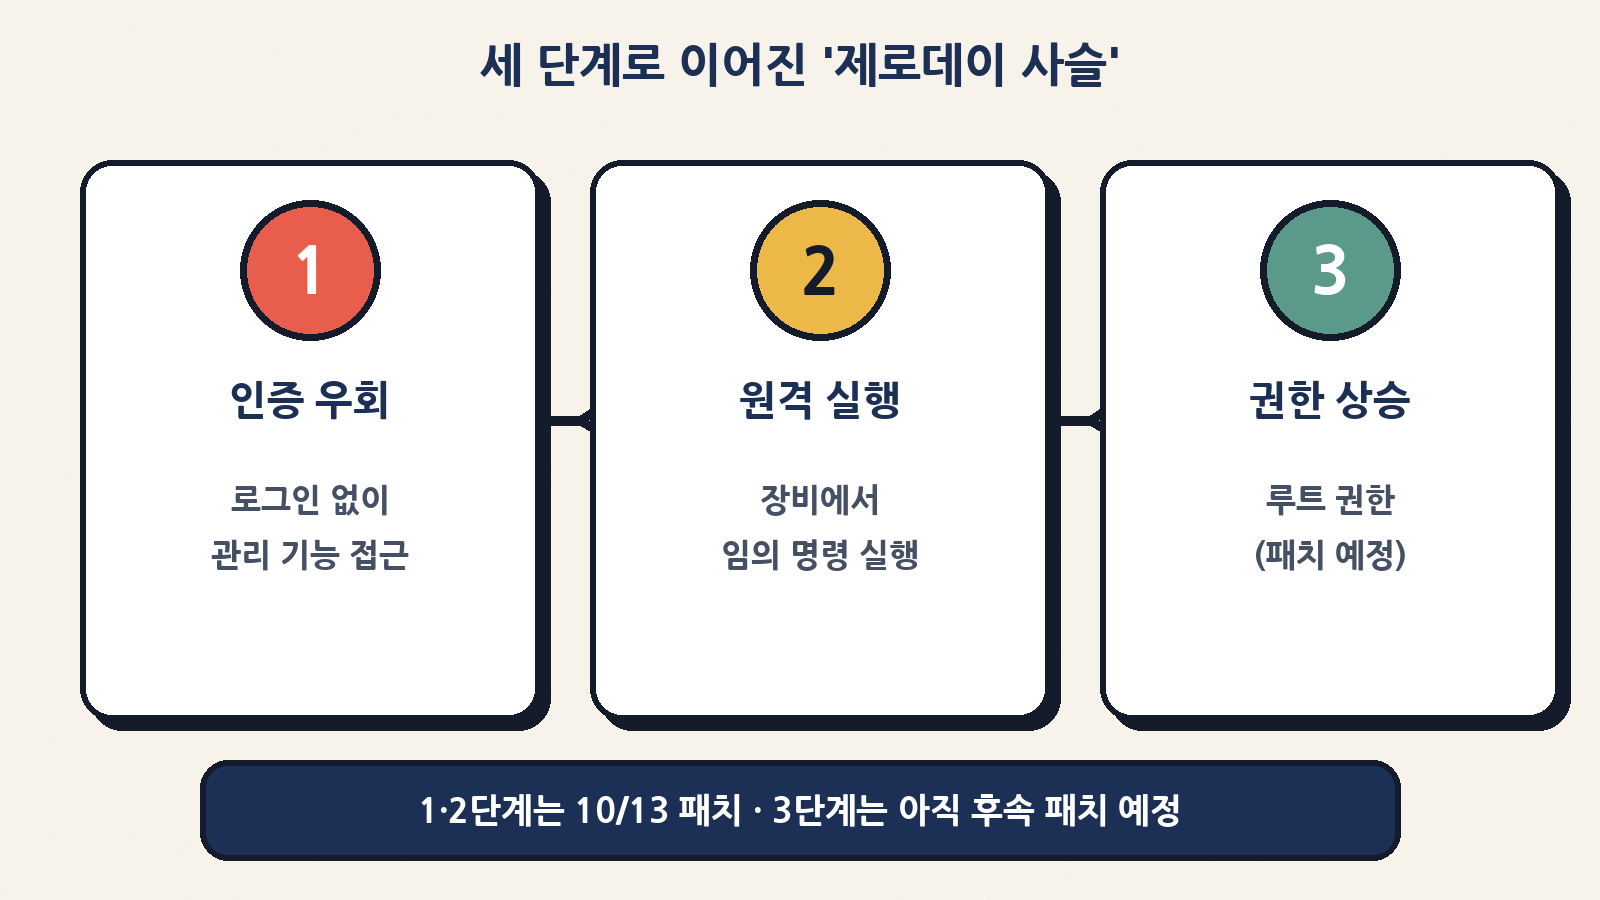
| 단계 | 쉬운 설명 | 패치 상태(10/13 기준) |
|---|---|---|
| ① 인증 우회 | 공개 로그인 페이지로 들어가면서, 실제로는 보호된 관리용 기능으로 요청을 돌림 | CVE-2026-104935에 포함 · 패치됨 |
| ② 원격 코드 실행 | 장비 안에서 공격자가 원하는 명령을 실행 | 같은 CVE에 포함 · 패치됨 |
| ③ 권한 상승 | 일반 서비스 권한에서 루트(최고 관리자)로 올림 | 아직 미패치 · 수주 내 후속 배포 예정(아이반티) |
흥미로운 점은 공격자가 웹셸·백도어를 남기지 않았다는 거예요. 명령을 내릴 때마다 사슬을 다시 쓰고, 결과는 HTTPS 응답으로 받아 갔으며, 로그를 지워 아이반티의 무결성 검사 도구(Integrity Checker Tool)를 피했습니다. 그래서 “검사 도구가 깨끗하다 = 안전하다”고 단정하기 어렵고, 의심되면 포렌식·메모리 분석이 필요하다고 볼렉시티는 강조했어요.
비유: 도둑이 문을 열고(①), 집 안에서 Remocon을 쓰고(②), 금고 열쇠까지 훔친(③) 뒤, CCTV 영상을 지우고 Remocon도 가져가지 않은 채 나갔습니다. 문이 잠겼는지(패치)와 이미 들어왔는지(침해 조사)는 다른 질문이에요.
공격자가 가져가려 한 것
볼렉시티가 확인한 사후 활동은 “다음에 더 깊이 들어가기 위한 준비”에 가깝습니다.
| 활동 | 쉬운 의미 |
|---|---|
| 장비에 저장된 도메인·LDAP 계정 추출 | VPN이 회사 디렉터리와 대화할 때 쓰는 ‘서비스 계정’을 훔침 |
| Active Directory 메타데이터·LAPS·BitLocker 복구키 검색 | PC 로컬 관리자 비밀번호·디스크 복구키 등 고가치 비밀 수집 |
| 비밀번호 스프레이 | 같은 비밀번호를 여러 계정에 조금씩 대입해 맞는 문을 찾음 |
| LDAP 등 평문 프로토콜 패킷 엿보기 | 장비에 남는 캡처·트래픽에서 자격 증명 수확 |
| 로그 삭제·임시 파일 정리 | 흔적 최소화 |
볼렉시티는 동기 측면에서 범죄(금전) 쪽 가능성을 낮게 자신하며 제시했고(low confidence), 최종 목적은 탐지·차단으로 확인되지 않았다고 밝혔어요. 다만 “측면 이동·조직망 확장 준비” 신호는 높다고 평가했습니다.
어떤 버전을 깔아야 하나
아이반티·래피드7·watchTowr FAQ 기준으로 정리하면 아래와 같아요. 하드웨어 라인(ISA6000/8000 vs ISA4500/6500/8500)에 따라 25.x 고정 버전이 조금 다릅니다.
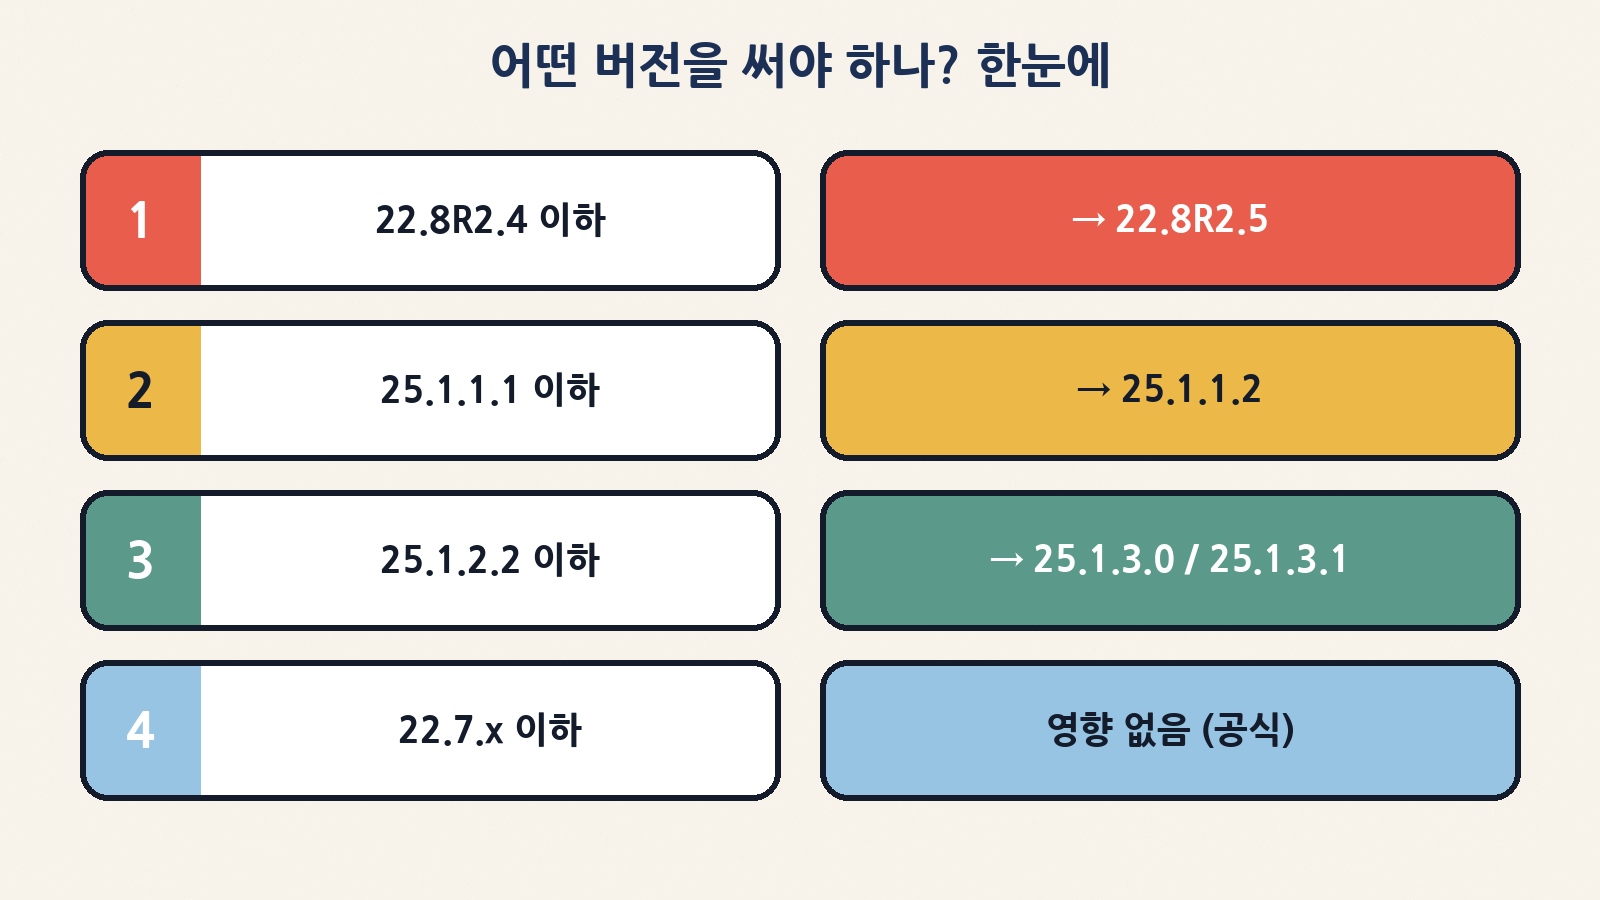
| 영향받는 버전(해당 코드라인) | 고쳐진 버전 | 비고 |
|---|---|---|
| 22.8R2.4 이하 | 22.8R2.5 | 볼렉시티 사례 장비도 이 계열 |
| 25.1.1.1 이하 | 25.1.1.2 | ISA6000·ISA8000 계열 |
| 25.1.2.2 이하 | 25.1.3.0 또는 25.1.3.1 | ISA4500·6500·8500 계열 |
| 22.7.x 이하 | 해당 없음 | 아이반티 공식: 이 취약점 없음 |
관리자 체크: 패치 후에도 침해 흔적을 찾아 보세요. 아이반티는 신뢰할 만한 IoC가 제한적이라고 했고, 볼렉시티는 자체 IoC와 “welcome.cgi 요청 + 이상한 헤더” 모니터링을 권고했습니다. 의심되면 자격 증명(특히 LDAP 서비스 계정) 교체·로테이션이 안전합니다.
인터넷에 얼마나 열려 있나
| 관측 | 숫자·내용 | 해석 |
|---|---|---|
| Shadowserver | 인터넷 노출 ICS 5,500+ | 허니팟·이미 패치된 장비 포함 가능. “당장 뚫린 대수”는 아님 |
| 아이반티 고객 규모(참고) | 전 세계 고객 4만+·파트너 7,000+(블리핑컴퓨터 인용) | VPN만이 아닌 IT 자산관리 고객 포함 수치 |
| 과거 Ivanti 관련 KEV | CISA가 2021년 11월 이후 Ivanti 제품 취약점 36건을 야생 악용으로 표시(그중 랜섬 12건) | 엣지 VPN이 반복 표적인 이유 |
엣지(가장자리) 장비는 인터넷을 바라보기 때문에 공격자 입장에선 “초인종을 누를 수 있는 집”이에요. 2024~2025년에도 Ivanti Connect Secure 제로데이가 잇따라 악용된 전례가 있어, 보안팀이 이번 공지에 특히 민감하게 반응하는 배경입니다.
회사원이 오늘 할 수 있는 일
일반 직원은 장비를 직접 패치할 수 없어요. 그래도 물어보고, 바꾸고, 살펴보는 일은 가능합니다.
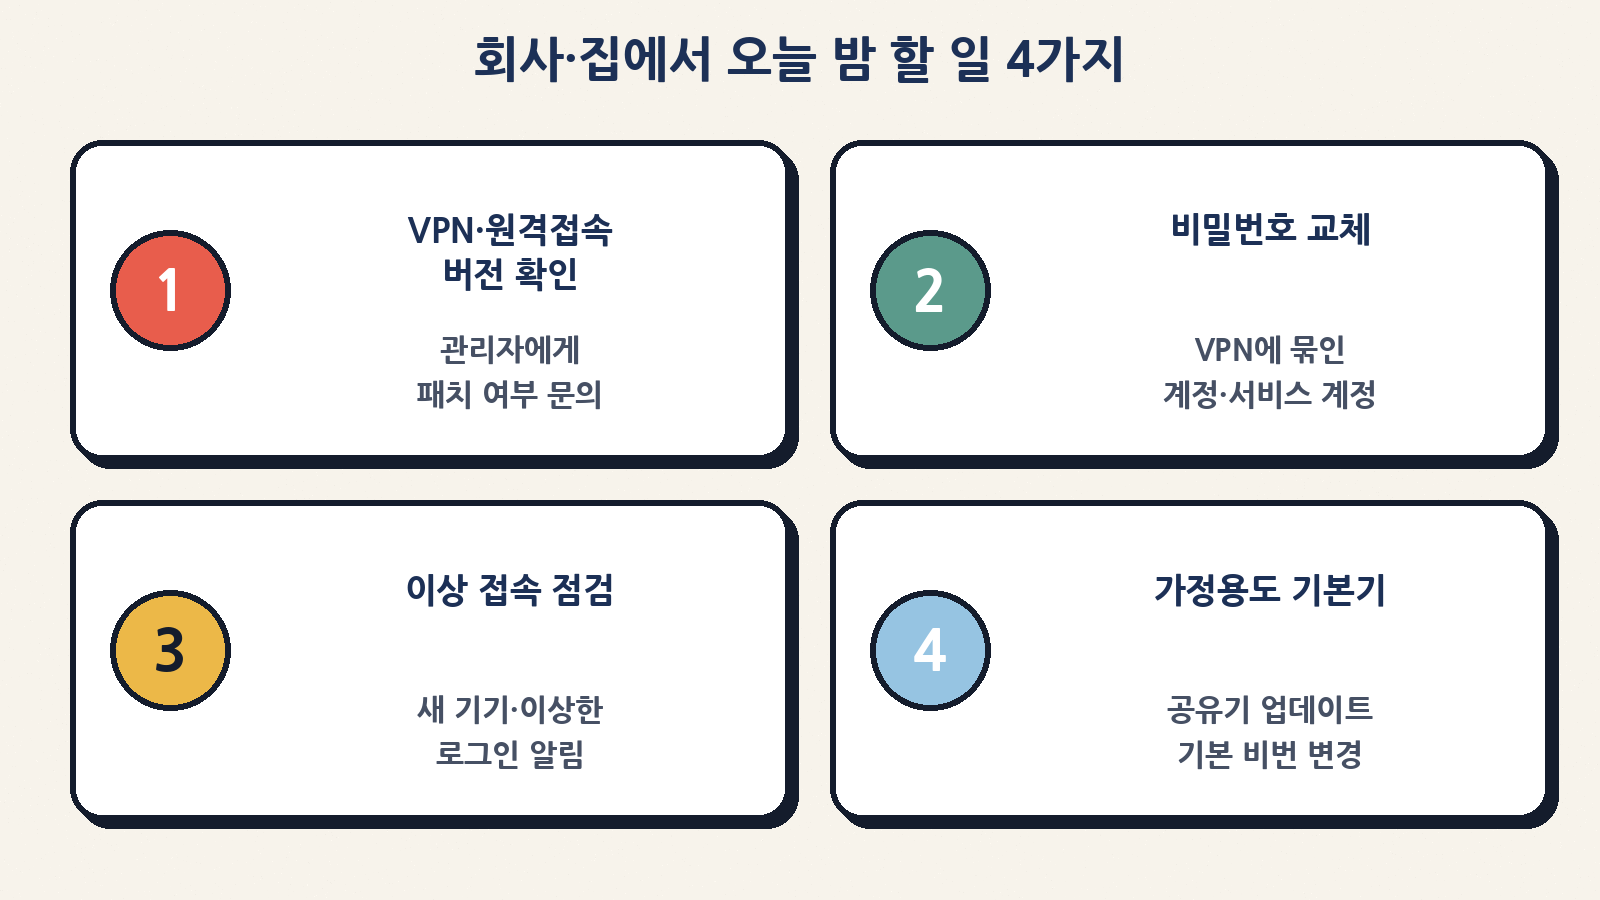
| 할 일 | 구체적 행동 | 왜 필요? |
|---|---|---|
| ① IT/보안팀에 문의 | “Connect Secure(또는 Pulse) 버전 패치됐나요? CVE-2026-104935요” | 문이 잠겼는지 확인 |
| ② 비밀번호·2단계 인증 | VPN·회사 메일·중요 SaaS 비밀번호 교체, MFA 재확인 | 이미 새어 나갔을 때 피해 축소 |
| ③ 이상한 로그인 알림 | 새 기기·해외 IP·심야 접속 알림을 무시하지 않기 | 비밀번호 스프레이·계정 탈취 징후 |
| ④ 개인 기기 분리 | 회사 VPN PC에 개인 비밀번호 저장 줄이기 | 한 문이 열려도 집이 통째로 털리지 않게 |
집 공유기도 같은 논리
회사 VPN 이야기지만, 구조는 집 공유기·NAS·홈캠과 닮았어요.
| 회사 VPN에서는 | 우리 집에서는 |
|---|---|
| 인터넷을 바라보는 Connect Secure | 공유기·외부 접속이 열린 NAS |
| 지원 버전으로 즉시 업그레이드 | 공유기 펌웨어 자동 업데이트 |
| 장비에 저장된 서비스 계정 | 공유기·홈캠 기본 관리자 비밀번호 |
| 무결성 검사만으로 안심하지 않기 | 이상 트래픽·모르는 기기 접속 점검 |
| LDAP 등 평문 구간 최소화 | 게스트 Wi-Fi 분리, WPA3/강력한 비번 |
오늘 밤 4줄 체크: (1) 공유기 관리 페이지 비밀번호가 admin/admin이 아닌지 (2) 펌웨어가 최신인지 (3) 안 쓰는 원격관리·UPnP를 껐는지 (4) IoT 기기를 손님용 Wi-Fi로 나눴는지. 프랑스 마트 냉장고 사건과 오늘의 VPN 사건은 “편리한 원격 문”이 주제라는 점에서 이어집니다.
초보가 헷갈리기 쉬운 FAQ
| 질문 | 답 |
|---|---|
| 내 집 공유기에도 이 CVE가 있나요? | 아니요. 이번 CVE는 Ivanti Connect Secure 기업용 장비 이야기예요. 다만 “원격 문 관리” 교훈은 공통입니다. |
| 백신만 최신하면 되나요? | 부족해요. 문제는 PC 파일이 아니라 네트워크 가장자리 장비예요. 장비 패치가 본게임입니다. |
| 무결성 검사 통과면 안전한가요? | 볼렉시티에 따르면 이번 사슬은 메모리 위주라 검사 도구를 피할 수 있어요. 의심 시 별도 조사가 필요합니다. |
| 패치하면 권한 상승도 막히나요? | ①②는 막히지만 ③은 후속 패치 예정이에요. 패치 + 자격 증명 교체 + 모니터링을 함께. |
| 제로데이가 뭐예요? | 제조사가 고치기 전에 공격에 쓰인 구멍이에요. 그래서 “공지 나는 날”이 곧 “긴급 패치 날”이 됩니다. |
정리
2026년 10월 13일, Ivanti Connect Secure의 CVE-2026-104935는 “로그인 없이 명령을 실행할 수 있는 회사 VPN 구멍”으로 공개됐고, 이미 제한적으로 악용·KEV 등재까지 이뤄졌습니다. 볼렉시티가 공개한 사슬은 인증 우회·원격 실행·권한 상승 세 단계였고, 앞 두 단계는 그날 패치로 막혔지만 권한 상승은 후속이 남았어요.
초보에게 필요한 행동은 거창하지 않습니다. 회사에는 패치 여부를 묻고, 내 비밀번호는 갈아 끼우고, 집의 원격 문은 기본기부터 잠그면 됩니다. 복잡한 제로데이도, 결국 “문을 최신으로 유지하고 열쇠를 관리하자”는 이야기로 돌아와요.