테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.
회사 메일로 온 “견적서.zip”, 메신저로 받은 “사진 모음” 파일을 열 때, 윈도우가 “인터넷에서 받은 파일입니다. 정말 여시겠어요?” 하고 한 번 붙잡아 준 경험 있으시죠? 그 작은 경고창을 몰래 건너뛰게 만드는 구멍이 실제 공격에 쓰이고 있었다는 사실이 확인됐어요.
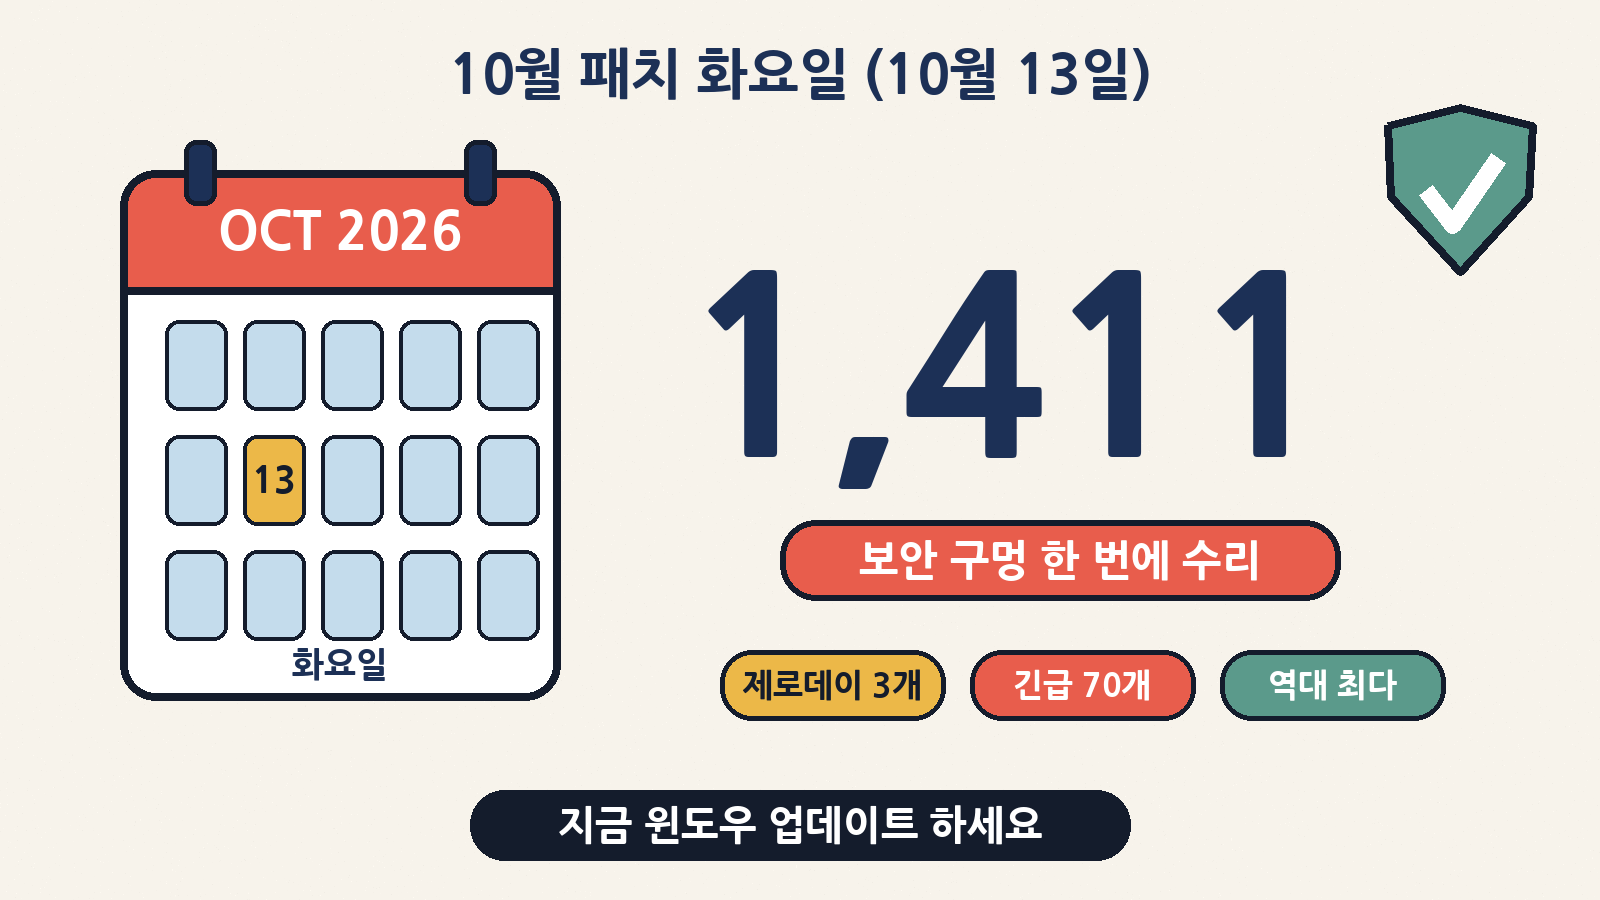
마이크로소프트(MS)는 미국 시간 2026년 10월 13일, 매달 한 번 몰아서 보안 업데이트를 내놓는 ‘패치 화요일(Patch Tuesday)’에 무려 약 1,411개의 취약점을 한꺼번에 고쳤습니다. 보안 매체 블리핑컴퓨터(BleepingComputer)가 “역대 최다”라고 부른 규모예요. 이 중에는 이미 해커가 쓰고 있던 제로데이 1개와, 고치기 전에 내용이 공개돼 버린 제로데이 2개가 들어 있어요. 오늘은 패치 화요일이 뭔지, 경고창을 건너뛰는 구멍이 왜 위험한지, 그리고 내 PC 업데이트를 지금 어떻게 확인하는지까지 차근차근 풀어 볼게요.
한 줄로 먼저
- MS가 10월 패치 화요일에 약 1,411개 보안 구멍을 고쳤어요. 그중 70개는 가장 높은 등급인 ‘긴급(Critical)’이에요.
- 가장 급한 건 CVE-2026-96951. 메일·채팅으로 받은 조작 파일이 “인터넷에서 받은 파일” 경고를 피해 가게 만드는 구멍이고, 실제 공격에 쓰였어요.
- 윈도우 11 24H2 Home·Pro와 윈도우 10 Enterprise LTSB 2016은 10월 13일로 지원이 끝났어요. 이번 10월 업데이트가 마지막입니다.
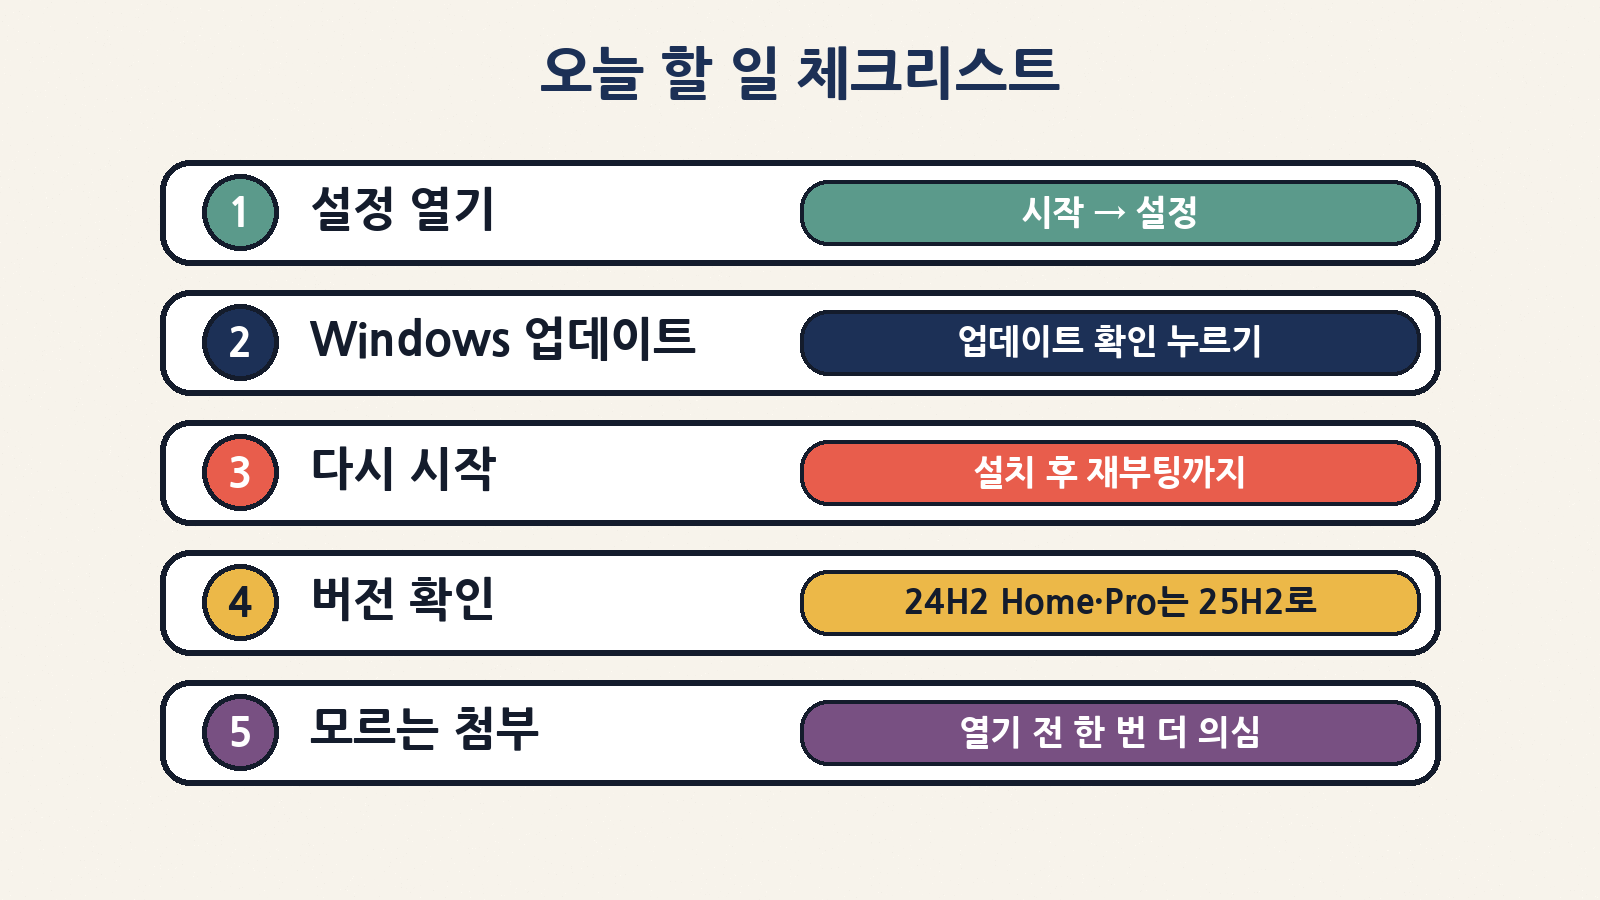
- 할 일은 간단해요. 설정 → Windows 업데이트 → 업데이트 확인 → 재시작. 그리고 24H2 Home·Pro라면 새 버전으로 올리기!
한눈에 보는 10월 패치 화요일
| 항목 | 내용 |
|---|---|
| 날짜 | 2026년 10월 13일(미국 시간 화요일) · 한국에서는 보통 수요일 새벽에 배포가 시작돼요 |
| 고친 취약점 수 | 약 1,411개 (블리핑컴퓨터 집계, 패치 화요일 당일 발표분 기준) |
| 다른 집계 | 보안업체 테너블(Tenable)은 자체 기준으로 1,407개로 셌어요. 세는 방식 차이예요 |
| ‘긴급’ 등급 | 70개 (원격 코드 실행 57 · 권한 상승 11 · 스푸핑 2) |
| 제로데이 | 실제 악용 1개(CVE-2026-96951) + 사전 공개 2개(CVE-2026-108398, CVE-2026-92707) |
| 지원 종료 | 윈도우 11 24H2 Home·Pro, 윈도우 10 Enterprise LTSB 2016 |
| 새로운 시도 | 비슷한 취약점을 묶어 보여 주는 ‘위험 묶음(risk cohorts)’ 실험 도입 |
‘패치 화요일’이 뭐예요?
MS는 보안 수리를 아무 때나 찔끔찔끔 내놓지 않고, 매달 둘째 주 화요일에 한꺼번에 모아서 내놓아요. 이걸 업계에서는 패치 화요일이라고 불러요. ‘패치(patch)’는 옷에 덧대는 천 조각처럼 프로그램의 구멍을 메우는 수정본이라는 뜻이에요.
회사 전산팀 입장에서는 “이날 업데이트가 나온다”는 걸 미리 알 수 있어서 테스트하고 배포 일정을 짜기 편하죠. 대신 이 날짜가 지나면 공격자들도 무엇이 고쳐졌는지 뜯어보기 시작하기 때문에, 업데이트를 미룰수록 위험이 커진다는 점은 꼭 기억해 두세요.
| 용어 | 쉬운 뜻 | 비유 |
|---|---|---|
| 취약점(CVE) | 프로그램 안의 보안 구멍. CVE는 구멍마다 붙는 고유 번호 | 건물 도면에 적힌 ‘하자 번호’ |
| 패치 | 구멍을 메우는 수정 업데이트 | 깨진 창문에 새 유리 끼우기 |
| 제로데이 | 고치는 약이 나오기 전에 이미 알려졌거나 공격에 쓰인 구멍 | 자물쇠 고치기 전에 도둑이 먼저 발견한 뒷문 |
| 긴급(Critical) | MS가 매기는 가장 높은 위험 등급 | ‘즉시 수리’ 빨간 딱지 |
| KB 번호 | 업데이트 묶음마다 붙는 이름표 (예: KB5127648) | 택배 송장 번호 |
1,411개, 어떤 구멍들이었나
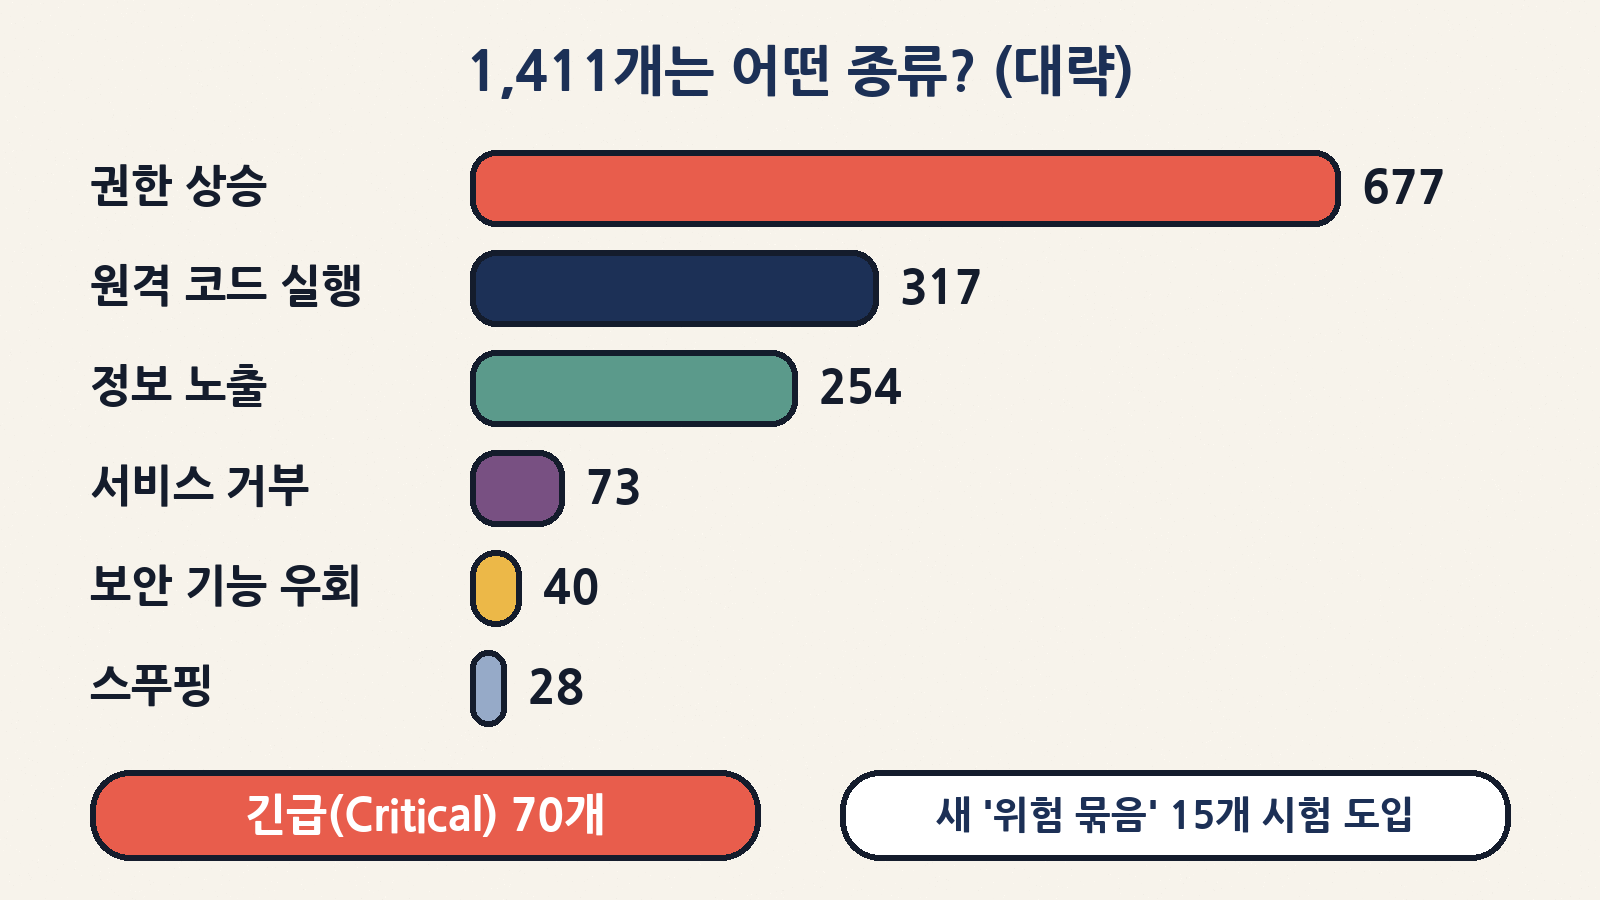
숫자가 너무 커서 감이 안 오시죠? 종류별로 나눠 보면 이렇습니다. 블리핑컴퓨터가 밝힌 대략적인 분류예요. 알아 둘 점은, 블리핑컴퓨터는 패치 화요일 당일 발표분만 센다는 거예요. 이번 달 초에 Azure·Exchange Server 등에서 먼저 고친 348개는 이 숫자에 빠져 있어요.
| 종류 | 개수(대략) | 쉽게 말하면 |
|---|---|---|
| 권한 상승 (EoP) | 677 | 일반 사용자 권한으로 들어온 공격자가 ‘관리자’ 권한까지 올라가는 구멍 |
| 원격 코드 실행 (RCE) | 317 | 멀리서 내 PC에 마음대로 프로그램을 실행시키는 구멍 |
| 정보 노출 | 254 | 봐서는 안 될 메모리·파일 내용이 새어 나가는 구멍 |
| 서비스 거부 (DoS) | 73 | 프로그램이나 서버를 멈추게 만드는 구멍 |
| 보안 기능 우회 | 40 | 경고창·차단 기능을 건너뛰게 만드는 구멍 (오늘의 주인공 MOTW 우회가 여기!) |
| 스푸핑 (위장) | 28 | 가짜를 진짜처럼 보이게 꾸미는 구멍 |
왜 이렇게 많아졌을까요? 블리핑컴퓨터는 MS가 인공지능(AI) 도구를 써서 취약점을 찾아내고 고치는 작업을 늘리고 있다는 점을 배경으로 짚었어요. 구멍이 갑자기 많이 생겼다기보다, 찾아내는 속도가 빨라진 쪽에 가깝다고 이해하시면 돼요.
제로데이 3개, 무엇이 급한가
| CVE 번호 | 어디 | 상태 | 한 줄 설명 |
|---|---|---|---|
| CVE-2026-96951 | Windows Shell (탐색기 등 윈도우 껍데기) | 실제 공격에 악용 | 명령어 주입 방식으로 MOTW(인터넷 파일 표시) 보안 기능을 우회. 공격 방법·발견자는 공개되지 않음 |
| CVE-2026-108398 | .NET Framework | 사전 공개 | 특수 제작한 .NET 파일을 보호된 프로세스에 끼워 넣어 WDAC(앱 실행 통제)를 우회. 로그인 권한이 있는 공격자가 PC 안에서 써야 함. 구글 프로젝트 제로의 제임스 포쇼(James Forshaw)가 발견 |
| CVE-2026-92707 | MessagePack-CSharp (.NET 라이브러리) | 사전 공개 | 메모리를 계속 잡아먹게 만들어 프로그램을 멈추는 서비스 거부 구멍. 등급은 ‘보통(Moderate)’ |
일반 사용자에게 가장 와닿는 건 단연 첫 번째, CVE-2026-96951이에요. 미국 사이버보안·인프라보안청(CISA)은 이 취약점을 ‘실제 악용 취약점 목록(KEV)’에 올리고, 미국 연방기관에 10월 16일까지 조치하라는 기한을 줬어요. 정부가 기한까지 정해 줄 정도면 “당장 고치라”는 신호로 받아들이시면 됩니다.
MOTW(마크 오브 더 웹)를 아주 쉽게
MOTW(Mark of the Web)는 번역하면 ‘웹에서 왔다는 표시’예요. 인터넷·메일·메신저로 받은 파일에 윈도우가 몰래 붙여 두는 “외부에서 온 물건” 스티커라고 생각하시면 돼요. 이 스티커가 붙은 파일을 열면 윈도우와 오피스가 이렇게 행동합니다.
| 상황 | MOTW가 정상일 때 | MOTW가 우회되면 |
|---|---|---|
| 받은 프로그램(.exe) 실행 | “인터넷에서 받은 파일입니다” 경고·스마트스크린 검사 | 경고 없이 바로 실행될 수 있음 |
| 받은 워드·엑셀 문서 | ‘제한된 보기(보호된 보기)’로 먼저 열고, 매크로는 차단 | 보호 장치가 약해져 위험한 내용이 그대로 열릴 수 있음 |
| 압축 파일 속 파일 | 풀어도 스티커가 따라가서 계속 경고 | 스티커가 사라져 ‘내 PC에서 만든 파일’처럼 보임 |
| 사용자 체감 | “어? 한 번 더 확인하네” 하고 멈출 기회가 있음 | 평소와 똑같아 보여서 의심할 틈이 없음 |
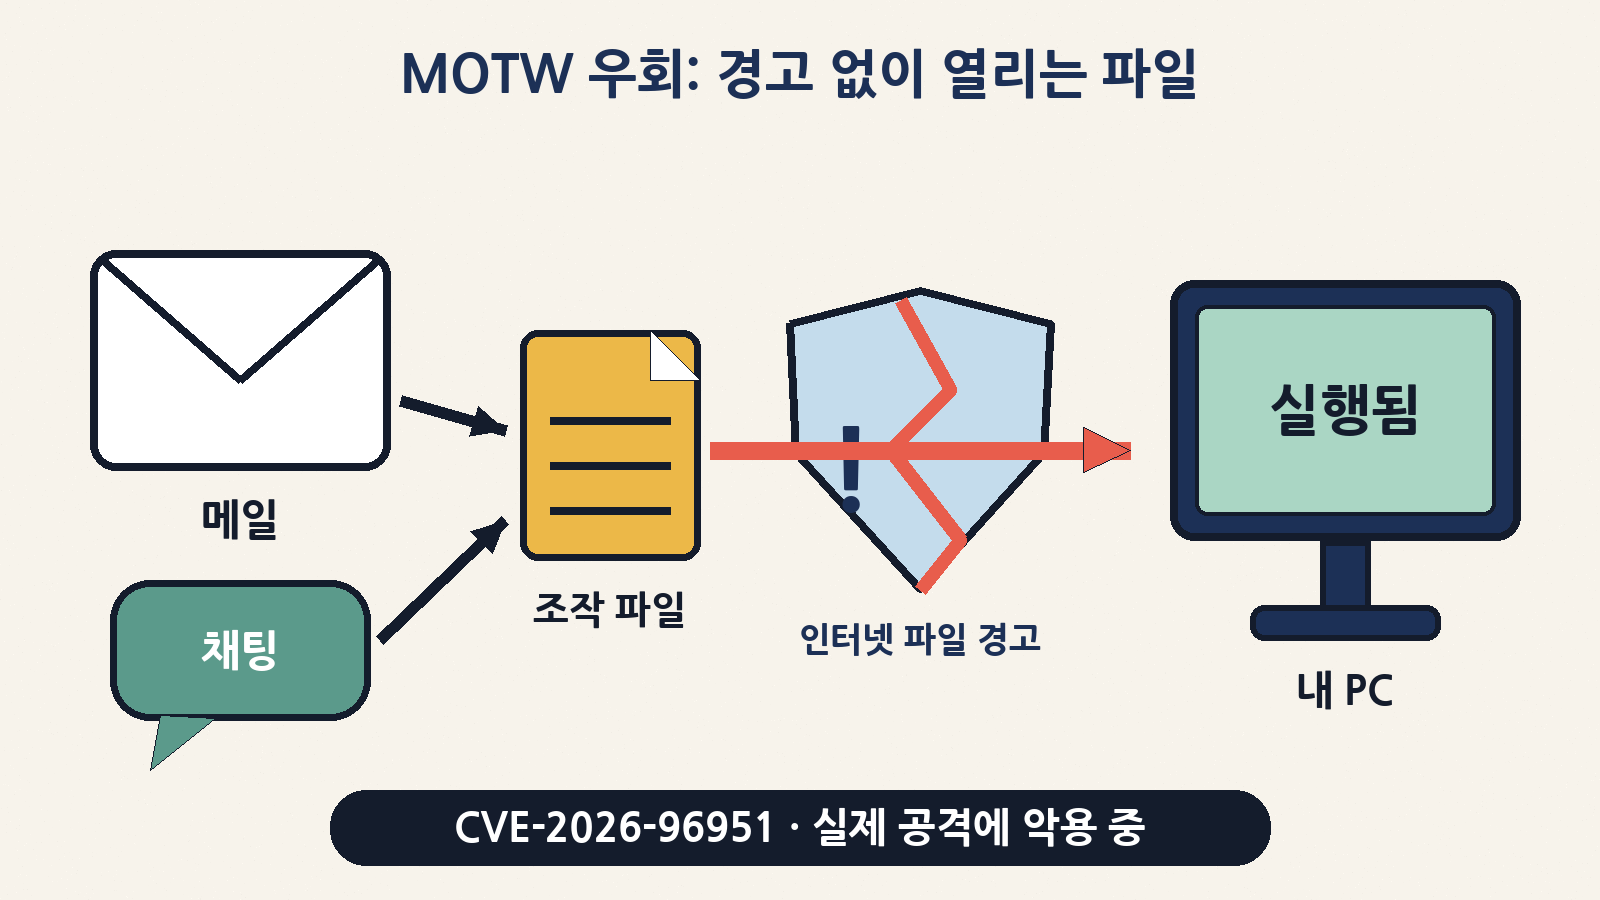
즉 MOTW 우회 구멍은 문을 부수는 공격이라기보다, 경비원이 “이 사람 외부인이에요” 하고 확인하는 단계를 몰래 빼먹게 만드는 공격이에요. 그래서 혼자서는 피해를 크게 내지 못해도, 악성 첨부파일·피싱 메일과 짝을 이루면 아주 강력해져요. MS는 이 구멍을 “Windows Shell에서 명령어 주입(command injection)으로, 인증 없이 네트워크를 통해 보안 기능을 우회할 수 있다”고 설명했어요.
누가 특히 서둘러야 할까?
| 이런 분이라면 | 왜 급한가요 | 우선순위 |
|---|---|---|
| 메일 첨부파일을 하루에도 여러 번 여는 직장인 | MOTW 우회는 메일 첨부 피싱과 짝을 이루기 쉬워요 | 오늘 바로 |
| 카카오톡·텔레그램·슬랙 PC 버전으로 파일을 자주 주고받는 분 | 채팅으로 받은 파일도 이 경고에 기대는 경우가 많아요 | 오늘 바로 |
| 경리·인사·영업처럼 ‘견적서·이력서·청구서’를 받는 업무 | 공격자가 가장 즐겨 흉내 내는 파일 종류예요 | 오늘 바로 |
| 윈도우 11 24H2 Home·Pro 사용자 | 이번이 마지막 업데이트라 다음 달부터는 새 구멍이 안 막혀요 | 업데이트 후 새 버전으로 올리기 |
| 회사 PC·서버 관리자 | 긴급 70개, Exchange·SharePoint·AD 관련 구멍도 다수 | 위험 묶음 보고 단계적으로 배포 |
| 가끔 인터넷만 보는 가정용 PC | 자동 업데이트가 켜져 있다면 대부분 받았을 거예요 | 재시작 했는지만 확인 |
내 윈도우는 어떤 업데이트를 받아야 하나 (KB 번호)
업데이트 기록에서 아래 번호가 보이면 이번 10월 보안 업데이트가 깔린 거예요. 버전은 설정 → 시스템 → 정보, 또는 키보드에서 윈도우 키 + R → winver 입력으로 확인할 수 있어요.
| 윈도우 버전 | 10월 누적 업데이트 | 메모 |
|---|---|---|
| 윈도우 11 26H1 | KB5127646 | 최신 버전 사용자 |
| 윈도우 11 24H2 / 25H2 / 26H2 | KB5127648 | 24H2 Home·Pro는 이번이 마지막 |
| 윈도우 11 23H2 | KB5126653 | Enterprise·Education·IoT Enterprise는 다음 달부터 보안 업데이트 중단 예정 |
| 윈도우 10 22H2 | KB5126657 | 확장 보안 업데이트(ESU) 대상 PC에만 해당 |
지원이 끝난 윈도우, 무슨 뜻일까
MS는 “2026년 10월 13일, 윈도우 11 24H2 Home·Pro와 윈도우 10 Enterprise LTSB 2016은 업데이트가 끝났으며, 10월 월간 보안 업데이트가 마지막”이라고 밝혔어요. 지원 종료는 PC가 갑자기 꺼진다는 뜻이 아니에요. 다음 달부터 새로 발견되는 구멍이 더 이상 메워지지 않는다는 뜻이라, 시간이 갈수록 점점 위험해져요.
| 대상 | 상태 | 할 일 |
|---|---|---|
| 윈도우 11 24H2 Home·Pro | 10월 13일 지원 종료 (10월 업데이트가 마지막) | 10월 업데이트 설치 후 25H2 이상으로 기능 업데이트 |
| 윈도우 10 Enterprise LTSB 2016 | 10월 13일 지원 종료 | 회사 전산팀과 교체·업그레이드 계획 세우기 |
| 윈도우 11 23H2 Enterprise·Education·IoT Enterprise | 다음 달(11월)부터 보안 업데이트 중단 예정 | 이번 달 안에 새 버전으로 업그레이드 준비 |
| 윈도우 11 24H2 Enterprise·Education | 이번 종료 대상 아님 (KB5127648 계속 수신) | 평소처럼 매달 업데이트 |
새로 나온 ‘위험 묶음(risk cohorts)’은 뭐예요?
한 달에 1,400개가 넘으면 전문가도 “뭐부터 깔지” 막막하겠죠. 그래서 MS는 이번 달부터 비슷한 취약점을 15개 묶음으로 나눠 보여 주는 방식을 실험적으로 시작했어요. 마트 전단지를 ‘채소·정육·생활용품’ 코너별로 묶어 보는 것과 비슷해요.
| 위험 묶음 예시 | 취약점 수 |
|---|---|
| 윈도우 파일 시스템·저장소·백업 | 136개 |
| 오피스 문서와 메일 프로그램 | 135개 |
| 윈도우 그래픽·미디어·콘텐츠 처리 | 131개 |
| 윈도우 핵심부(커널) 권한 경계 | 109개 |
| 윈도우 설치·배포·업데이트 서비스 | 103개 |
단, MS는 “묶음에 숫자가 많다고 꼭 더 위험한 건 아니다”라고 선을 그었어요. 진짜 위험도는 실제로 공격에 쓰이는지, 등급이 얼마나 높은지, 우리 회사가 그 프로그램을 어떻게 쓰는지에 달려 있대요. 기존 패치 권고를 대신하는 게 아니라 우선순위를 정하는 보조 도구라는 점, 기억해 두세요.
지금 바로 해 보는 업데이트 순서
| 단계 | 어디서 | 무엇을 |
|---|---|---|
| 1 | 시작 버튼 → 설정 (톱니바퀴) | 윈도우 키 + I 를 눌러도 바로 열려요 |
| 2 | 왼쪽 맨 아래 Windows 업데이트 | 업데이트 확인 버튼 누르기 |
| 3 | 목록에 뜬 누적 업데이트 | 다운로드·설치가 끝날 때까지 기다리기 (노트북은 충전기 연결!) |
| 4 | 지금 다시 시작 | 재시작해야 실제로 적용돼요. 이게 제일 많이 빠뜨리는 단계예요 |
| 5 | Windows 업데이트 → 업데이트 기록 | 위 표의 KB 번호가 ‘성공적으로 설치됨’인지 확인 |
| 6 | winver 로 버전 확인 | 24H2 Home·Pro라면 ‘사용 가능한 기능 업데이트’로 새 버전 설치 |
업데이트와 함께 챙길 생활 습관
| 습관 | 이유 |
|---|---|
| 모르는 사람이 보낸 첨부파일은 열기 전에 한 번 더 확인 | MOTW 같은 경고 장치도 뚫릴 수 있어요. 마지막 방어선은 결국 사람이에요 |
| 아는 사람이 보낸 파일이라도 ‘갑자기’ 왔다면 전화·메시지로 확인 | 해킹된 계정에서 지인을 사칭해 보내는 경우가 많아요 |
| 압축 파일 안의 .exe, .lnk(바로가기), .js 같은 파일은 특히 조심 | 문서인 척하는 실행 파일이 단골 수법이에요 |
| 자동 업데이트는 끄지 않기, ‘업데이트 일시 중지’는 짧게 | 패치가 나온 뒤가 공격자에게는 ‘정답지 공개’ 시점이에요 |
| 오피스(Microsoft 365)·.NET 같은 프로그램도 최신으로 | 이번 달엔 엑셀·아웃룩·워드 구멍도 많이 고쳐졌어요 |
자주 묻는 질문
| 질문 | 답 |
|---|---|
| 자동 업데이트가 켜져 있는데도 해야 하나요? | 다운로드는 됐어도 재시작을 안 해서 적용이 안 된 경우가 많아요. 업데이트 기록과 재시작만 확인하세요. |
| 업데이트하면 컴퓨터가 느려지거나 고장 나지 않나요? | 드물게 문제가 생길 수 있지만, 실제 공격 중인 구멍을 열어 두는 위험이 훨씬 커요. 중요한 자료는 평소에 백업해 두면 마음이 편해요. |
| 백신 프로그램이 있으면 괜찮지 않나요? | 백신은 ‘알려진 악성 파일’을 잡는 데 강하고, 윈도우 자체의 구멍은 업데이트로만 메울 수 있어요. 둘 다 필요해요. |
| 1,411개랑 1,407개, 뭐가 맞아요? | 둘 다 맞아요. 블리핑컴퓨터와 테너블이 세는 기준이 조금 달라서 생긴 차이예요. |
| 윈도우 10 일반 가정용인데요? | 윈도우 10 22H2는 확장 보안 업데이트(ESU)에 등록된 PC만 KB5126657을 받아요. 등록하지 않았다면 윈도우 11로 옮기는 걸 검토해 보세요. |
마무리
이번 10월 패치 화요일은 숫자(1,411개)도 역대급이지만, 핵심은 단순해요. “인터넷에서 받은 파일” 경고를 건너뛰는 구멍이 실제로 쓰이고 있었다는 것, 그리고 윈도우 11 24H2 Home·Pro는 이번 업데이트가 마지막이라는 것. 오늘 퇴근 전, 혹은 점심 먹고 돌아와서 설정 → Windows 업데이트 → 업데이트 확인 → 다시 시작, 딱 네 번만 눌러 주세요. 그 몇 분이 메일 한 통짜리 사고를 막아 줄 수 있어요.