테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.
스마트폰에 “소프트웨어 업데이트가 있습니다” 알림이 뜨면, 솔직히 “나중에”를 누를 때가 많죠. 지금 바쁘고, 재부팅하기 귀찮고, 딱히 뭐가 달라지는지도 잘 모르겠으니까요. 그런데 바로 그 ‘나중에’ 한 번이 미국 연방수사국(FBI)의 직원 정보를 털리게 한 원인으로 지목됐습니다.
로이터는 10월 5일(미국 시각) FBI가 자기네 시스템을 관리하던 협력업체 소속 인력을 업무에서 배제했다고 단독 보도했어요. FBI 사이버 책임자는 “협력업체 인력이 해당 플랫폼을 지키라고 명시적으로 배포된 보안 패치를 적용하지 않은 것이 원인”이라고 밝혔습니다. 같은 주 덴마크에서는 정부 주민등록 시스템에 접속할 권한을 가진 민간 기업의 계정이 악용돼 880만 명의 정보가 빠져나갔다는 발표도 나왔고요. 오늘은 두 사건을 통해 ‘보안 패치’와 ‘협력업체(제3자) 위험’을 초보 눈높이로 풀어볼게요.
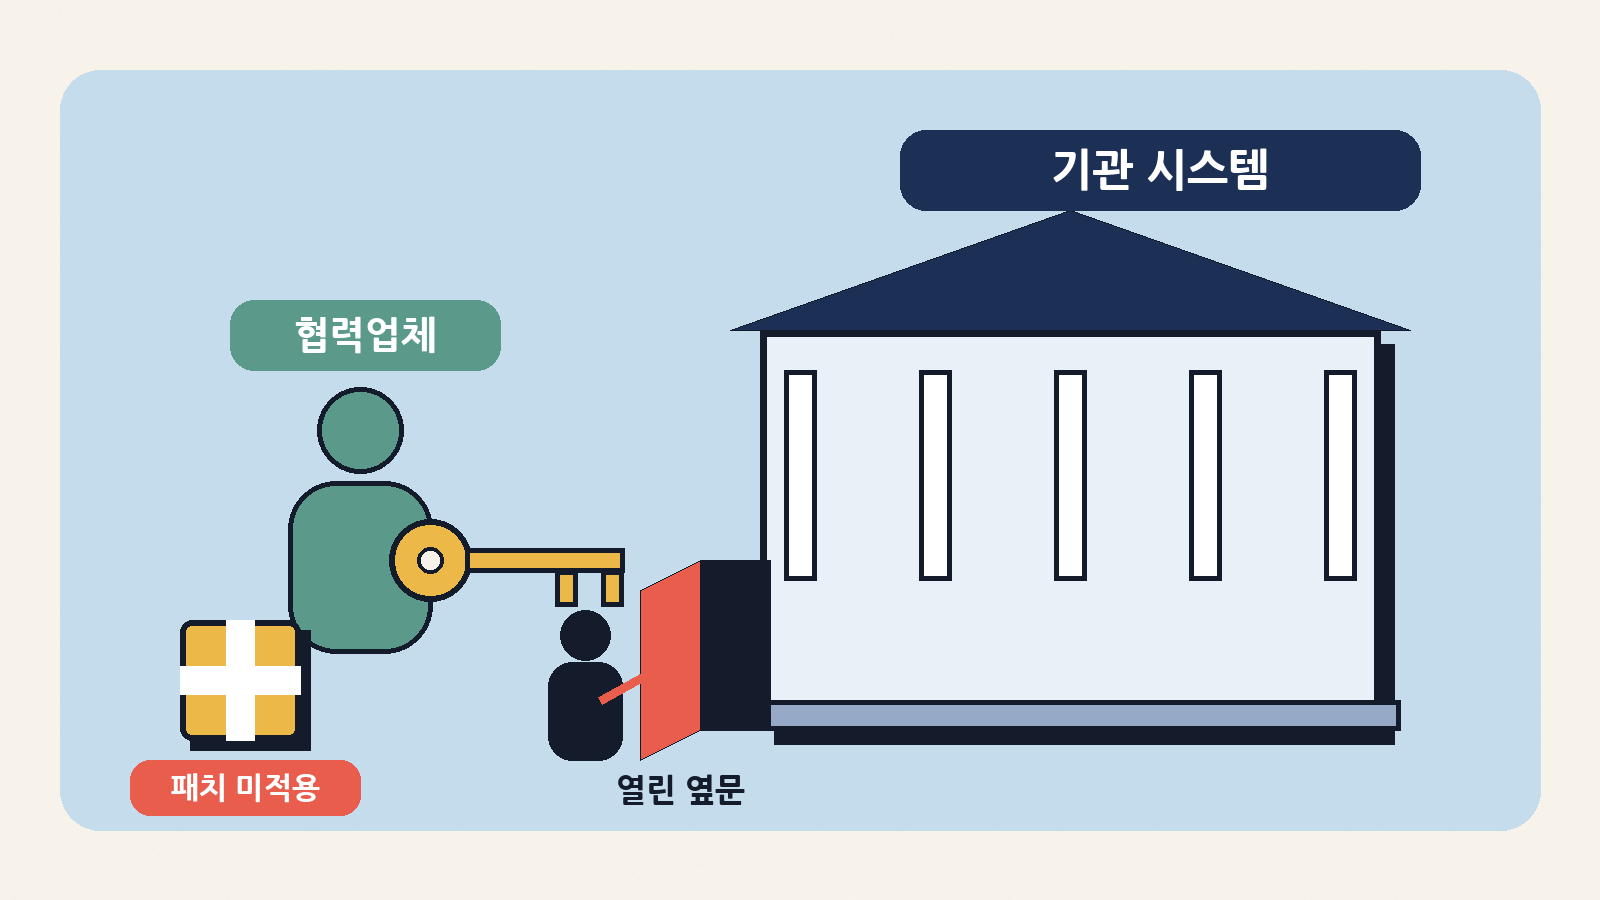
한 줄로 먼저
- 패치는 소프트웨어의 구멍을 막는 “수선 키트”예요. 나와 있어도 설치하지 않으면 아무 소용이 없습니다.
- 요즘 큰 기관은 시스템 운영을 외부 협력업체에 맡기는 경우가 많아요. 그 협력업체가 문단속을 놓치면, 기관 전체의 옆문이 열린 셈이 됩니다.
- 털린 정보는 결국 “내 이름과 주소를 아는 사기 전화·문자”로 돌아올 수 있어요. 그래서 남의 나라 뉴스라도 우리에게 교훈이 됩니다.
FBI에서 무슨 일이 있었나요?
사건의 무대는 FBI 채용 사이트(FBIjobs.gov)입니다. 9월 하순, 해킹·협박 조직 샤이니헌터스(ShinyHunters)가 이 사이트를 해킹했다고 주장했어요. 이들은 오라클의 인사관리 소프트웨어 피플소프트(PeopleSoft)의 취약점을 이용해 들어갔고, 현직·전직 직원과 지원자 관련 데이터 2~3TB를 가져갔다고 주장했습니다. 당시 FBI는 “관련 주장을 인지하고 조사 중”이라고만 밝혔고, 데이터 규모 같은 주장은 독립적으로 확인되지 않았어요.
그리고 10월 5일(미국 시각), 로이터가 후속 소식을 전했습니다. FBI는 조사 결과 이번 사고가 “제3자 조직이 관리하던 플랫폼의 보안 실패”로 일어났고, “협력업체 인력이 그 플랫폼을 지키라고 명시적으로 배포된 보안 패치를 적용하지 않았다”고 밝혔어요. 로이터 소식통 두 명은 그 플랫폼이 피플소프트, 제3자 조직은 글로벌 IT 컨설팅 기업 액센츄어(Accenture)라고 전했습니다. 액센츄어는 “FBI의 임무를 지원하는 것이 자랑스럽고 앞으로도 그럴 것”이라고만 했고, 패치 누락 질문에는 답하지 않았어요.
| 날짜 | 무슨 일 | 초보 해석 |
|---|---|---|
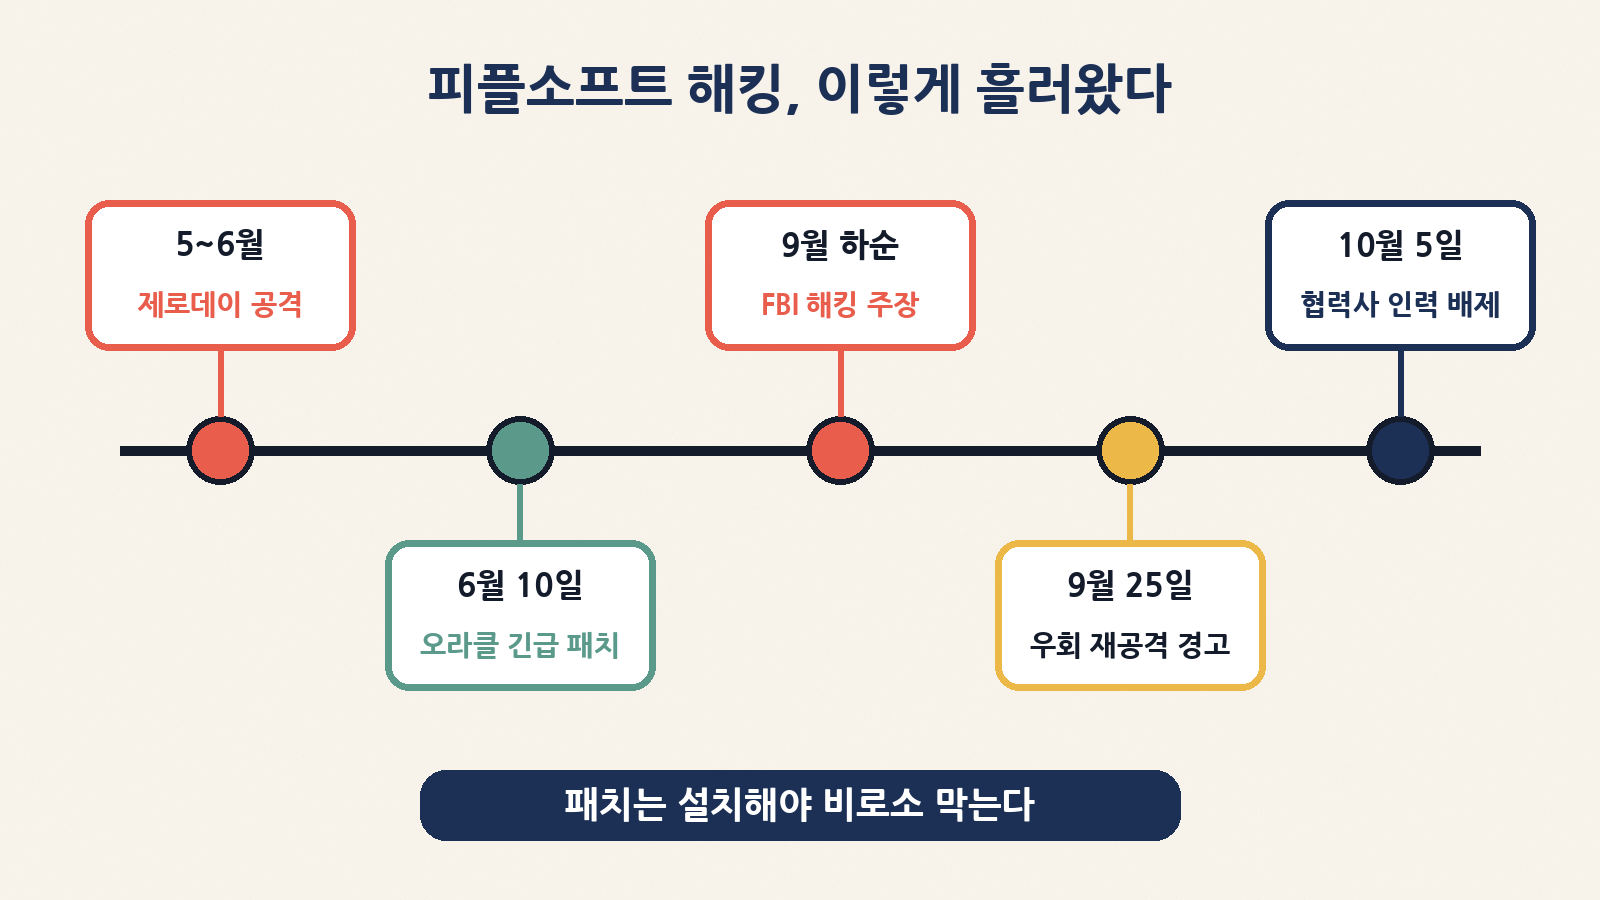
| 5월 27일 ~ 6월 9일 | 샤이니헌터스가 피플소프트의 알려지지 않은 취약점(CVE-2026-35273)을 악용. 구글·맨디언트는 100곳 넘는 조직에 위험을 통보(약 68%가 대학 등 고등교육기관) | 고칠 방법이 나오기도 전에 공격당한 제로데이 |
| 6월 10일 | 오라클이 긴급 보안 경고와 패치를 공개. 구글·오라클 모두 “지체 없이 적용하라” 권고 | 이제 수선 키트가 나왔다 |
| 9월 하순 | 샤이니헌터스가 FBI 채용 사이트 해킹을 주장(피플소프트 취약점 이용 주장) | FBI는 “조사 중”, 규모는 미확인 |
| 9월 25일 (구글 보고) | 샤이니헌터스가 패치 안 한 피플소프트 서버를 방화벽 우회 기법으로 다시 대량 공격 중이라는 경고 | 임시방편만 해 둔 곳이 다시 뚫림 |
| 10월 5일 (미국 시각) | FBI가 “협력업체 인력이 보안 패치를 적용하지 않았다”며 해당 인력을 배제(로이터 보도) | 원인으로 ‘설치 안 된 패치’가 공식 지목됨 |
한 가지는 꼭 짚고 갈게요. FBI가 말한 “적용하지 않은 패치”가 6월에 나온 바로 그 패치(CVE-2026-35273)인지는 아직 공식 확인되지 않았습니다. 로이터도 FBI 채용 사이트 담당자들이 6월 권고를 언제 따랐는지는 확인하지 못했다고 밝혔어요. 확실한 건 “고칠 수단이 이미 나와 있었는데 설치되지 않았다”는 FBI의 설명입니다.
‘패치’와 ‘제로데이’, 단어부터 정리해요
보안 뉴스에 자주 나오는 단어를 일상 비유로 묶어 봤어요. 이 표 하나만 알아 둬도 다음 뉴스가 훨씬 쉽게 읽힙니다.
| 용어 | 뜻 | 일상 비유 |
|---|---|---|
| 취약점 | 소프트웨어 설계나 코드에 있는 보안 구멍 | 잠금장치가 헐거운 창문 |
| 패치 (보안 업데이트) | 그 구멍을 막도록 제조사가 배포하는 수정 프로그램 | 제조사가 보내 준 새 자물쇠 |
| 제로데이 | 제조사가 고치기 전(패치가 나오기 전)에 이미 악용되는 취약점 | 자물쇠가 나오기도 전에 도둑이 먼저 알아챈 창문 |
| CVE / CVSS 9.8 | CVE는 취약점에 붙는 국제 번호, CVSS는 위험도 점수(10점 만점). 9.8은 “매우 심각” | 사건 번호와 위험 등급 |
| 원격 코드 실행 | 멀리서 인터넷으로 남의 서버에 명령을 실행시키는 것. 이번 취약점은 로그인 없이 가능했음 | 열쇠 없이 밖에서 집 안 전등을 켜고 끄는 것 |
| WAF (웹 방화벽) | 웹사이트 앞에서 수상한 요청을 걸러 내는 보안 장비 | 건물 입구의 경비원 |
| 제3자(협력업체) 위험 | 내가 직접 관리하지 않는 외부 업체를 통해 생기는 보안 위험 | 열쇠를 맡긴 관리업체가 문을 안 잠근 상황 |
방화벽만 세웠더니… 글자 하나로 뚫렸다
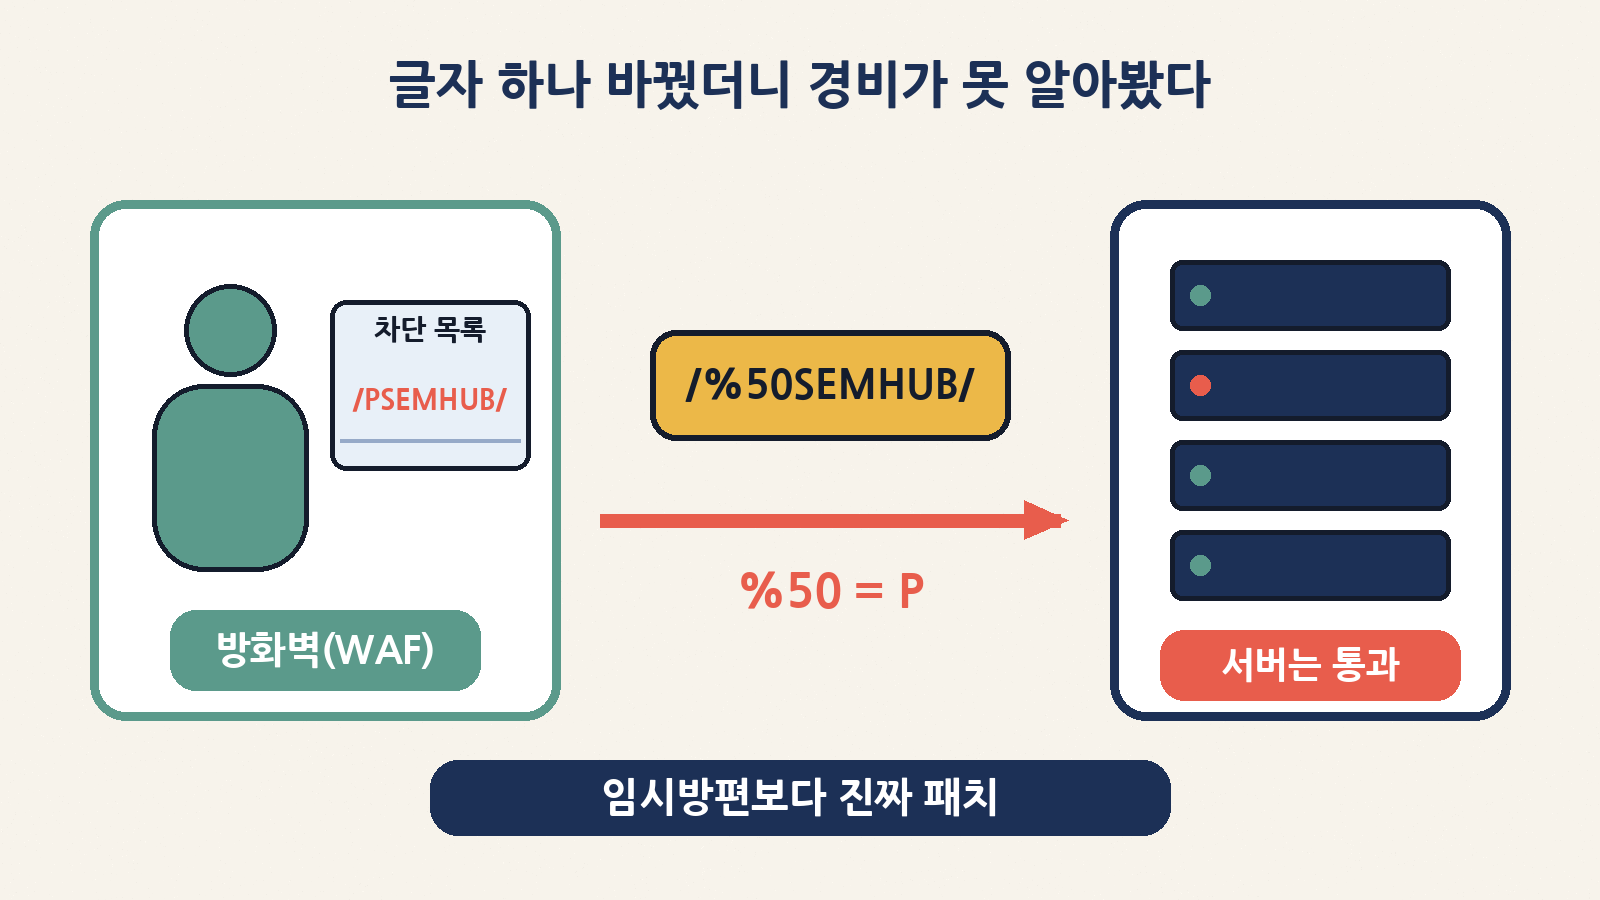
큰 회사의 시스템은 휴대폰처럼 버튼 한 번으로 업데이트하기가 어렵습니다. 수많은 직원이 쓰는 인사 시스템을 멈추고 시험하고 다시 켜야 하니까요. 그래서 맨디언트는 6월에 “당장 패치가 어렵다면 일단 문제의 주소(/PSEMHUB/)로 들어오는 외부 접속을 막으라”는 임시방편을 함께 안내했어요. 많은 곳이 웹 방화벽(WAF)에 “이 글자가 들어간 요청은 차단” 규칙을 넣었죠.
그런데 9월에 구글이 보고한 새 공격은 이 규칙을 아주 간단하게 피했습니다. 주소의 첫 글자 P를 인터넷 주소에서 쓰는 특수 표기(퍼센트 인코딩)인 %50으로 바꿔 /%50SEMHUB/로 보낸 거예요. 경비원(방화벽)은 차단 목록의 글자와 다르니 통과시키고, 정작 서버는 %50을 다시 P로 읽어 원래 위험한 곳으로 안내해 버린 겁니다. 이름표 철자 하나 바꿔 단 사람을 경비원이 못 알아본 셈이죠.
| 구분 | 임시방편 (방화벽 규칙) | 진짜 해결 (패치 설치) |
|---|---|---|
| 하는 일 | 위험한 주소로 오는 요청을 입구에서 막음 | 서버 안의 구멍 자체를 메움 |
| 비유 | 고장 난 창문 앞에 경비원 세우기 | 창문 자물쇠를 새것으로 교체 |
| 장점 | 빨리 적용할 수 있음 | 공격 방식이 바뀌어도 구멍이 없으니 안전 |
| 약점 | 공격자가 표기를 살짝 바꾸면 놓칠 수 있음 (이번 %50 사례) |
시험·재시작 등 준비 시간이 필요 |
| 전문가 권고 | “패치를 대신할 수 없다” (구글·맨디언트) | “지체 없이 적용하라” (오라클·구글) |
같은 주, 덴마크에서는 ‘빌려준 열쇠’가 문제였다
덴마크 정부는 10월 5일, 주민등록 시스템인 CPR에서 대규모 유출이 있었다고 발표했습니다. CPR은 덴마크 주민마다 10자리 번호를 붙여 관리하는 국가 명부로, 세금·의료·은행 업무 등에 두루 쓰여요. 우리로 치면 주민등록번호와 비슷한 역할이죠.
발표에 따르면 공격자는 CPR을 조회할 수 있는 정당한 권한을 가진 덴마크 민간 기업의 접속 권한을 악용해, 9월 중 이름·주소·CPR 번호를 빼 갔습니다. 피해 규모는 거주자, 사망자, 해외 이주 시민까지 포함해 880만 명. CPR 전체 약 1,100만 건의 약 80%에 해당해요. 기업이 원래 조회할 수 있는 범위 안에서만 정보를 가져가서, 겉으로는 “정상 업무”처럼 보였다는 점이 특히 무섭습니다. 해당 기업의 접속은 차단됐고 경찰이 수사 중이며, 누가 했는지는 아직 밝혀지지 않았어요.
| 비교 | FBI 채용 사이트 | 덴마크 CPR |
|---|---|---|
| 어떤 시스템 | 오라클 피플소프트 기반 채용·인사 시스템 | 국가 주민등록 명부 |
| 구멍의 종류 | 협력업체가 관리하던 플랫폼에 패치 미적용 (FBI 설명) | 민간 기업의 정당한 조회 권한 악용 |
| 공통점 | 기관이 아닌 제3자의 관리 영역에서 시작 | 기관이 아닌 제3자의 계정에서 시작 |
| 드러난 정보 | 직원 주소·업무 내용·의료 기록 등이 노출됐다는 보도 (로이터) | 880만 명의 이름·주소·CPR 번호 |
| 현재 상황 | 해당 협력업체 인력 배제, 피해 범위 계속 조사 중 | 기업 접속 차단, 경찰 수사·보안 전면 점검 |
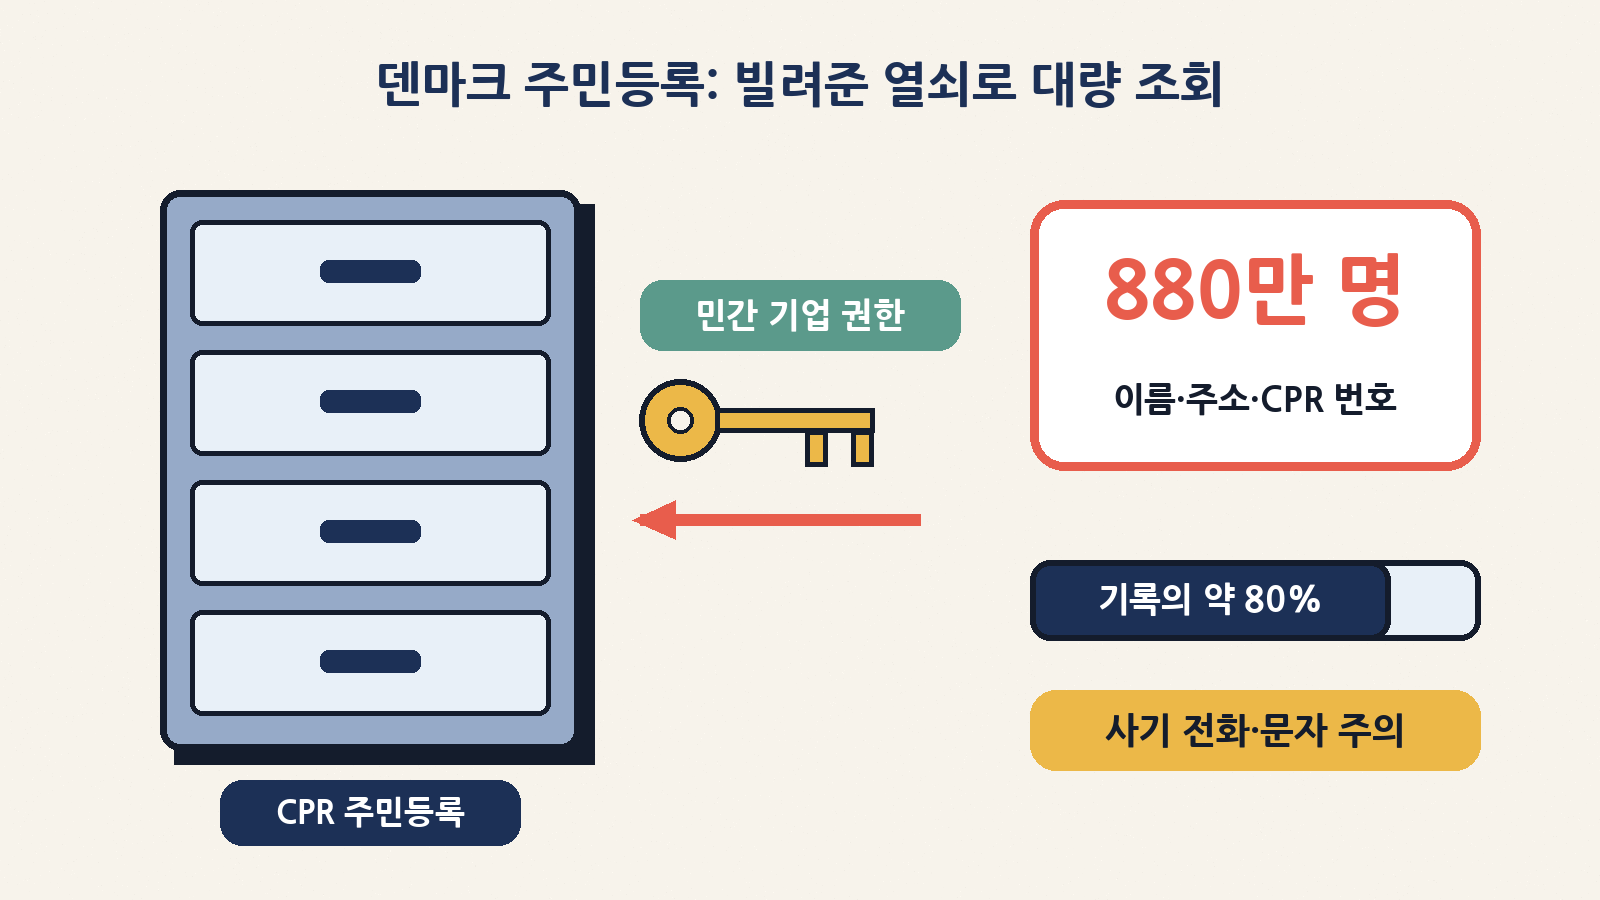
덴마크 정부는 시민들에게 “상대가 내 이름·주소·CPR 번호를 알고 있더라도 전화나 이메일로 비밀번호 같은 정보를 절대 넘기지 말라”고 당부했어요. 유출된 정보는 그 자체보다 나를 속이는 데 쓰일 때 더 위험하기 때문입니다.
나와는 무슨 상관이 있을까요?
두 사건 모두 먼 나라 이야기 같지만, 교훈은 우리 일상과 회사에 그대로 적용됩니다. 개인과 회사가 각각 챙길 것을 나눠 정리했어요.
| 누가 | 오늘 할 수 있는 일 | 왜 필요할까 |
|---|---|---|
| 나 (개인) | 폰·PC·공유기의 자동 업데이트를 켜 두기, “나중에” 대신 자기 전 설치 | 패치는 설치해야 효과가 있으니까 |
| 나 (개인) | 내 이름·주소를 아는 전화·문자라도 비밀번호·인증번호는 절대 알려 주지 않기 | 유출 정보는 “그럴듯한 사기”의 재료가 됨 |
| 나 (개인) | 쓰지 않는 앱·서비스는 탈퇴하고, 중요한 계정은 2단계 인증 켜기 | 털릴 수 있는 곳 자체를 줄이기 |
| 회사·기관 | 외주·협력업체가 관리하는 시스템도 패치 현황을 직접 확인하기 | “맡겼으니 알아서 했겠지”가 가장 위험 |
| 회사·기관 | 외부 업체에 준 조회 권한이 평소보다 많이 쓰이면 바로 알림이 오게 하기 | 덴마크처럼 “정상 계정”으로 대량 조회될 수 있음 |
| 회사·기관 | 방화벽 규칙은 임시방편으로만 쓰고, 패치 일정을 따로 잡기 | 공격자는 글자 하나로도 우회함 |
정리하면 이렇습니다. 보안은 “좋은 자물쇠를 갖고 있느냐”보다 “그 자물쇠를 실제로 달았느냐”, 그리고 “열쇠를 맡긴 사람도 문을 잘 잠그느냐”의 문제예요. 오늘 밤 폰에 업데이트 알림이 와 있다면, “나중에” 대신 “지금 설치”를 한 번 눌러 보시는 건 어떨까요?
이 글은 보안 뉴스를 쉽게 풀어 설명하기 위한 것으로, 수사·조사가 진행 중인 사안이라 세부 내용은 추가 발표에 따라 달라질 수 있어요. 해커 조직의 주장은 독립적으로 확인되지 않은 부분이 있습니다.