인터넷뱅킹 하려면 깔라는 ‘보안프로그램’, 오히려 해킹 통로? 은행 19곳 중 9곳은 안 깔면 거래 불가… 국감에서 나온 애니사인 취약점 10건·연구 19건으로 본 ‘보안 4총사’의 정체와 오늘 10분 내 PC 정리법을 초보도 쉽게
PC로 은행 사이트에 들어가 이체 한 번 하려는데 화면에 “보안프로그램을 설치해 주세요”가 뜨고, 설치 버튼을 누르면 키보드 보안·방화벽·인증서 프로그램이 줄줄이 깔리는 경험, 한 번쯤 해 보셨죠? “귀찮지만 내 돈 지켜 주는 거니까” 하고 넘어가셨을 거예요.
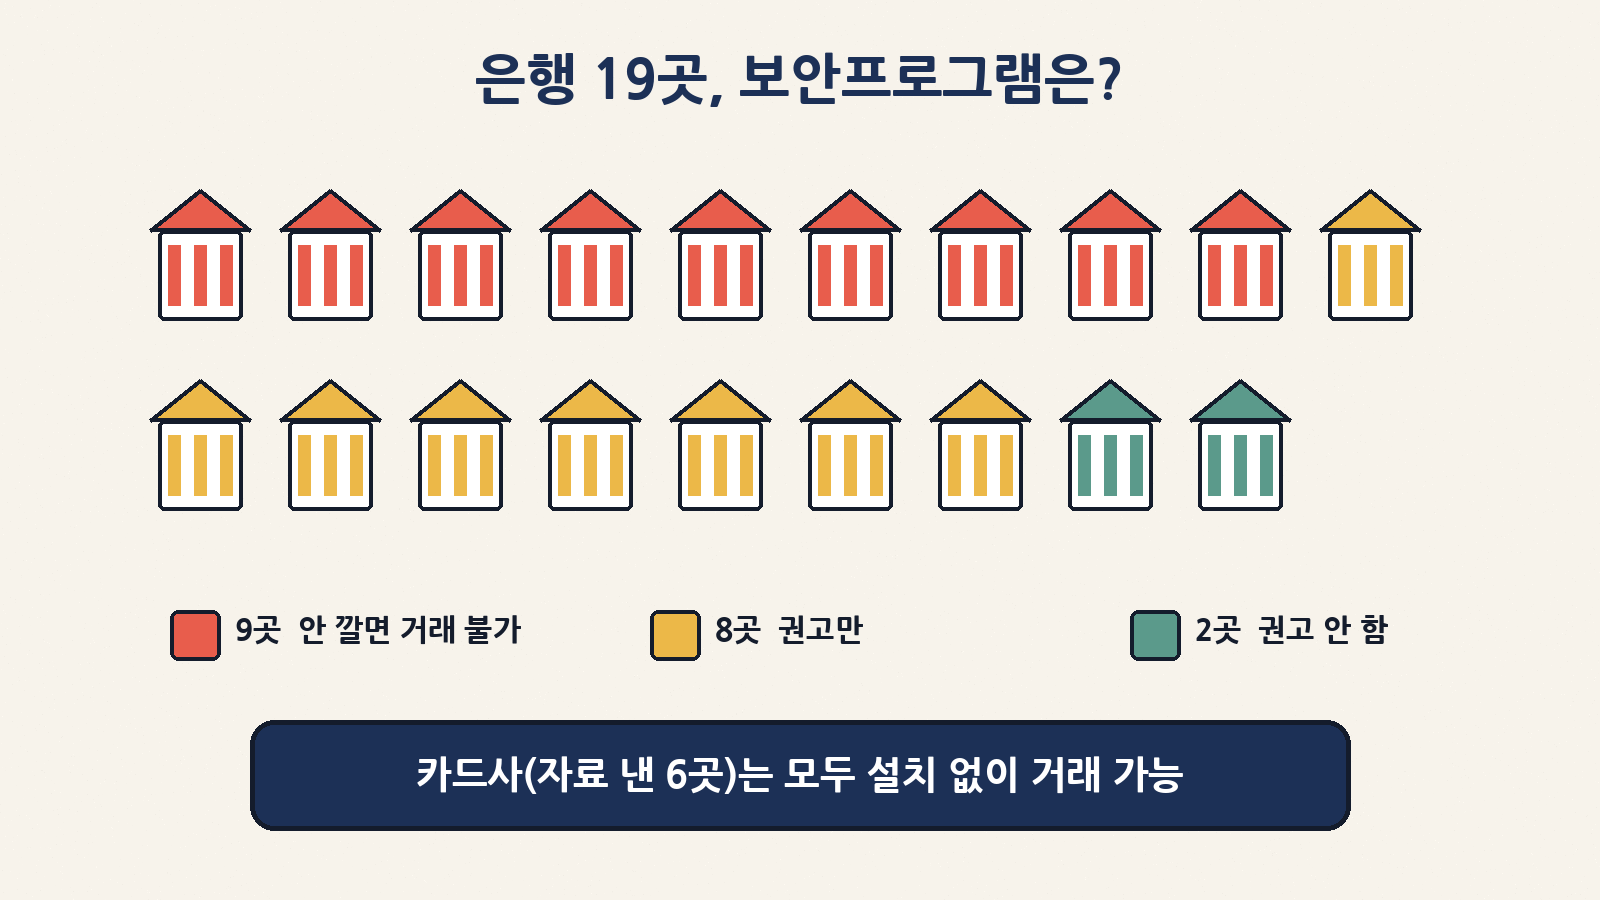
그런데 10월 22일 국회 정무위원회 종합국정감사에서 이 프로그램들이 오히려 해커의 통로가 될 수 있다는 지적이 나왔어요. 더불어민주당 손명수 의원이 은행들에서 받은 자료에 따르면 국내 은행 19곳 중 9곳은 보안프로그램을 깔지 않으면 인터넷뱅킹 거래를 아예 할 수 없고, 많게는 6개까지 설치해야 하는 은행도 있었어요. 이찬진 금융감독원장은 “관계기관과 논의하고 금융위원회와 협의해 정리해 나가겠다”고 답했죠. 오늘은 이 프로그램들이 정확히 뭔지, 왜 문제가 되는지, 그리고 내 PC에서 오늘 할 수 있는 정리법까지 초보 눈높이로 풀어 볼게요.
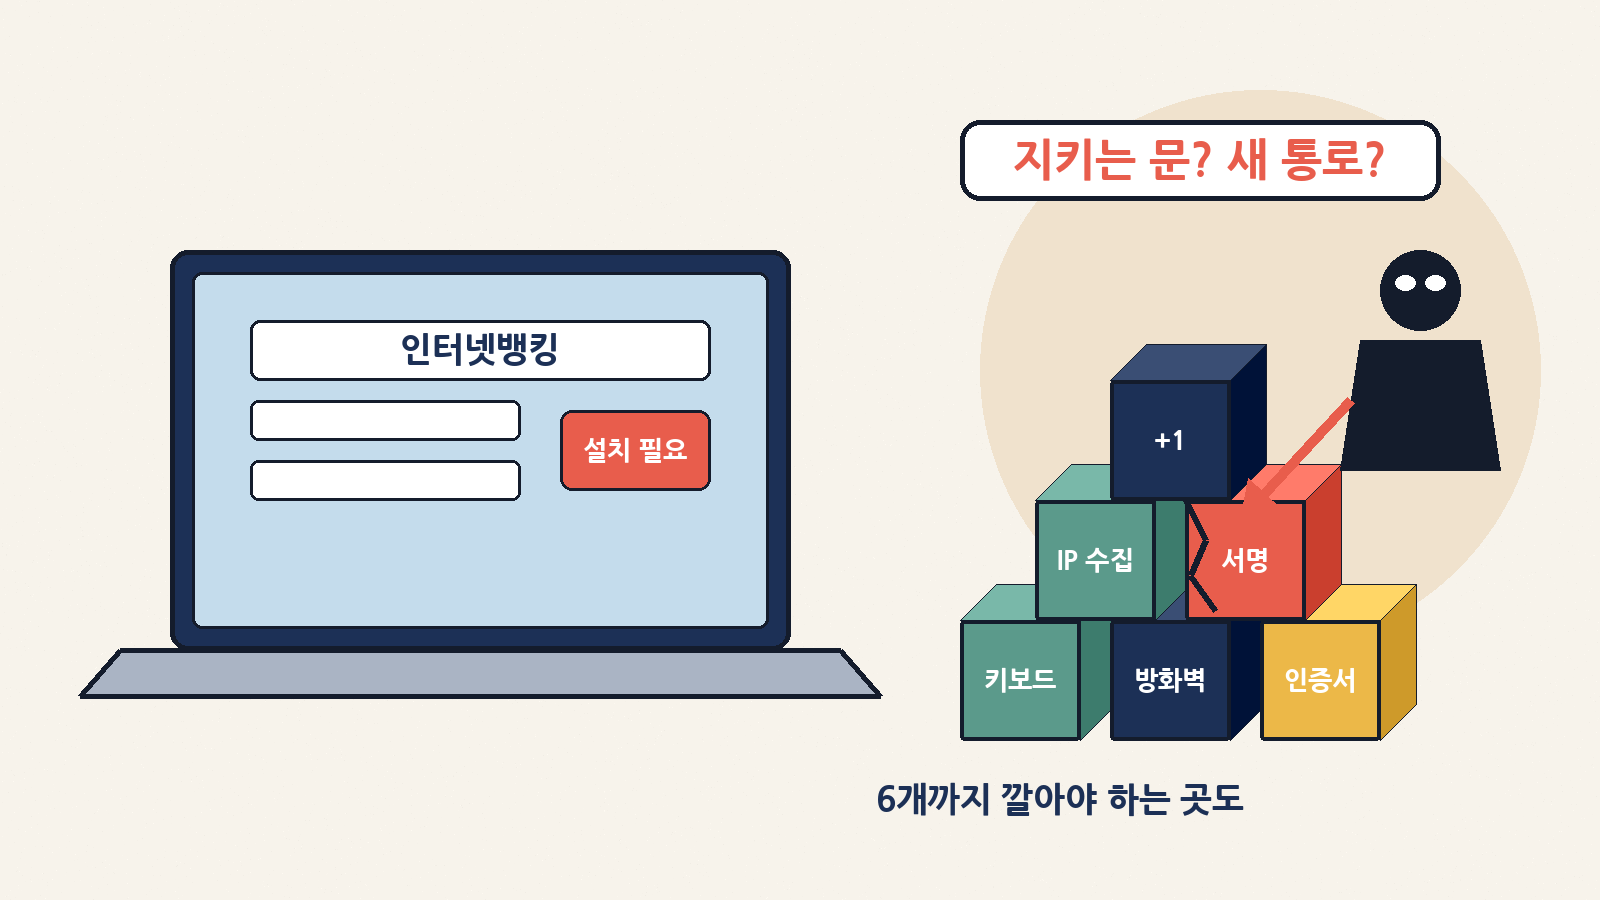
인터넷뱅킹을 하려면 깔라는 보안프로그램, 많게는 6개까지 요구하는 은행도 있어요. 지키라고 깐 프로그램이 오히려 새 통로가 될 수 있다는 지적이 국감에서 나왔어요
한눈에 보는 요약
질문
짧은 답
무슨 일이에요?
10월 22일 국감에서 은행의 ‘설치형 보안프로그램’ 강요 관행과 프로그램 자체의 취약점이 함께 지적됐어요
얼마나 많아요?
은행 19곳 중 17곳이 설치 권고, 그중 9곳은 안 깔면 거래 불가(무설치 뱅킹 미지원). 최대 6개까지 요구
카드사는요?
카드사 9곳 중 자료를 낸 6곳은 모두 설치 없이 거래 가능했어요
어떤 취약점이요?
보안프로그램 ‘애니사인’에서 2025년 3월~2026년 8월 취약점 10건 접수(8건 패치, 2건은 9월 기준 패치 개발 중). 대학 연구에선 설치형 7종에서 19건
정부 방침은요?
정부는 지난해 10월 범부처 정보보호 종합대책에서 설치 강요 관행을 올해부터 단계적으로 없애겠다고 했지만 아직 현장엔 덜 반영됐어요
금감원 답은요?
개인정보위·과기정통부 등과 논의하고 금융위와 협의해 정리하겠다는 입장
나는 뭘 하면 돼요?
당장 은행을 바꿀 필요는 없어요. 안 쓰는·오래된 보안프로그램 정리, 공식 경로로만 설치, 이체 알림 켜기부터
먼저, ‘은행 보안프로그램’은 뭘 하는 걸까
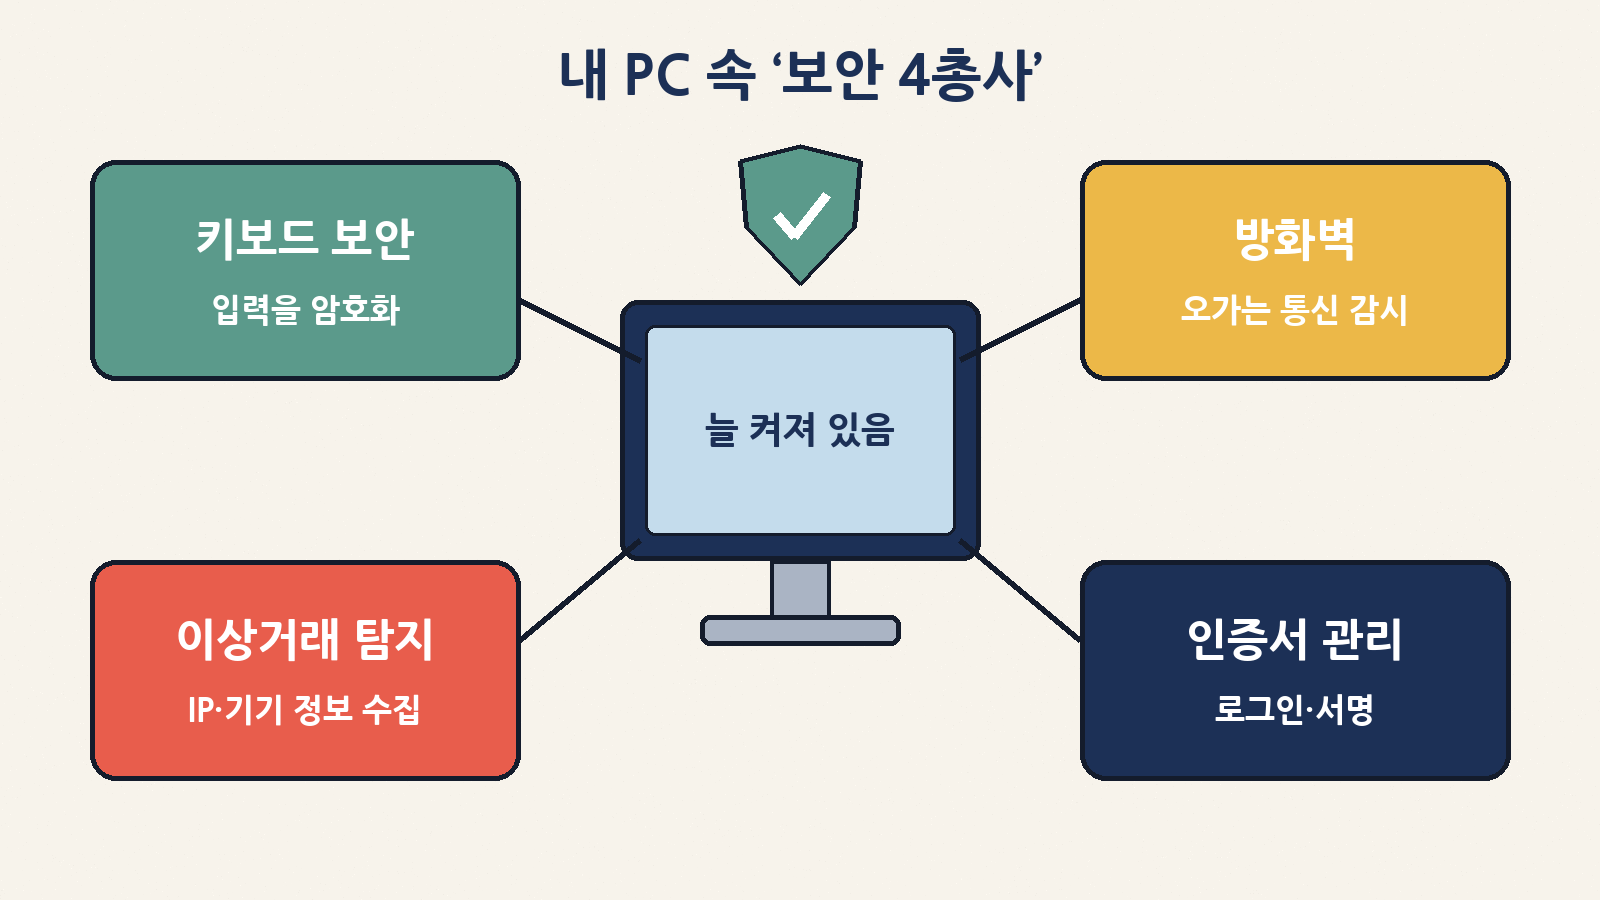
은행 사이트가 깔라고 하는 프로그램은 크게 네 종류예요. 2025년 미국 유명 보안 학회(USENIX Security)에 실린 KAIST·고려대·성균관대 공동 연구도 은행이 필수로 요구하는 프로그램을 이렇게 네 가지로 나눴어요. 이름은 은행마다 다르지만 하는 일은 비슷해요.
은행이 요구하는 보안프로그램은 키보드 보안, 방화벽, 이상거래 탐지(IP·기기 정보 수집), 인증서 관리 네 종류로 나뉘고, 은행 일을 안 할 때도 켜져 있을 수 있어요
종류
하는 일(원래 목적)
쉬운 비유
키보드 보안
내가 누르는 키를 암호화해서 웹페이지로 바로 보내, 중간에서 엿보지 못하게
편지를 봉투에 넣어 전달
방화벽
PC에서 오가는 통신을 감시하고, 모르는 프로그램의 통신을 막기도
아파트 경비실
이상거래 탐지(단말 정보 수집)
IP 주소·기기 정보를 모아 평소와 다른 접속인지 판단
단골 가게 사장님의 ‘어? 평소랑 다르네’
인증서 관리
로그인·전자서명에 쓰는 인증서를 다룸
도장과 도장집
💡 생각보다 ‘늘 켜져’ 있어요. 같은 연구의 설문(400명)에서 이 프로그램들이 계속 실행되는 서비스라는 걸 정확히 안 사람은 14.75%뿐이었어요. 60.75%는 “은행 사이트 쓸 때만 돈다”고 생각했죠. 은행 일을 안 할 때도 PC 한쪽에서 돌아가고 있을 수 있다는 뜻이에요.
숫자로 보는 이번 국감 지적
은행 19곳 중 17곳이 설치를 권하고, 그중 9곳은 안 깔면 인터넷뱅킹 거래가 안 돼요. 자료를 낸 카드사 6곳은 모두 설치 없이 거래할 수 있었어요
항목
숫자
읽는 법
설치 권고 은행
19곳 중 17곳
거의 모든 은행이 ‘깔면 좋다’고 안내
안 깔면 거래 불가
9곳
무설치 뱅킹이 없어 PC로는 꼭 깔아야 함
최대 설치 개수
6개
한 은행 이용에 프로그램 6개가 필요한 곳도
카드사(자료 제출 6곳)
6곳 모두 무설치 가능
같은 금융권인데도 방식이 달라요
애니사인 취약점
10건(8건 패치)
은행·카드사 5곳이 쓰는 프로그램. 정보 노출·임의 코드 실행 등
IP인사이드 관련 서버
7대에서 취약 항목 22건
최근 해킹 사고가 난 은행의 점검 보고서. 다만 사고의 직접 원인인지는 확인되지 않았어요
용도 모르고 설치
400명 중 59%
왜 까는지 모른 채 ‘다음’만 누른 셈
여기서 꼭 구분할 점이 있어요. ‘취약점이 신고됐다’는 건 ‘실제로 누가 털렸다’는 뜻이 아니에요. 신고된 구멍은 대부분 패치로 막히고, 신고 건수가 곧 피해 건수도 아니에요. 다만 이번 지적의 핵심은 “깔아야 안전하다”는 생각이 언제나 맞지는 않는다는 거예요.
지키라고 깐 프로그램이 왜 ‘통로’가 될까
비유하자면, 집을 지키려고 현관 말고 경비원 전용 쪽문을 하나 더 낸 셈이에요. 경비원이 믿을 만하고 쪽문 자물쇠가 튼튼하면 괜찮지만, 그 쪽문 열쇠가 복제되면 도둑은 현관보다 쪽문을 노리겠죠. 설치형 보안프로그램이 딱 그 쪽문이에요.
이유
무슨 뜻
연구·국감에서 나온 내용
① 높은 권한
키보드 입력, 통신, 기기 정보처럼 PC 깊숙한 곳을 만질 수 있어요
김승주 고려대 교수: “관리자 권한까지 요구하는 특성상 한 번 뚫리면 피해가 크게 확산될 수 있다”(한겨레 4월 보도)
② 브라우저 보호막 밖
크롬·엣지 같은 브라우저는 웹페이지를 ‘울타리(샌드박스)’ 안에 가두는데, 이 프로그램은 웹페이지가 울타리 밖 PC 기능을 부르게 해 줘요
연구팀이 꼽은 4가지 설계 문제 중 하나가 ‘브라우저 샌드박스 위반’
③ 거의 모든 PC에 깔림
공격자 입장에선 한 프로그램만 뚫으면 수많은 PC에 닿을 수 있어요
연구: 설문 응답자 97%가 설치 경험. 연구팀은 2023년 이 프로그램들을 노린 북한발 공격으로 61개 기관이 뚫리고 1,000만 대 넘는 PC가 영향을 받았다고 설명
④ 오래된 버전이 남음
한 번 깔고 잊어버리면 업데이트가 안 된 채로 남아요
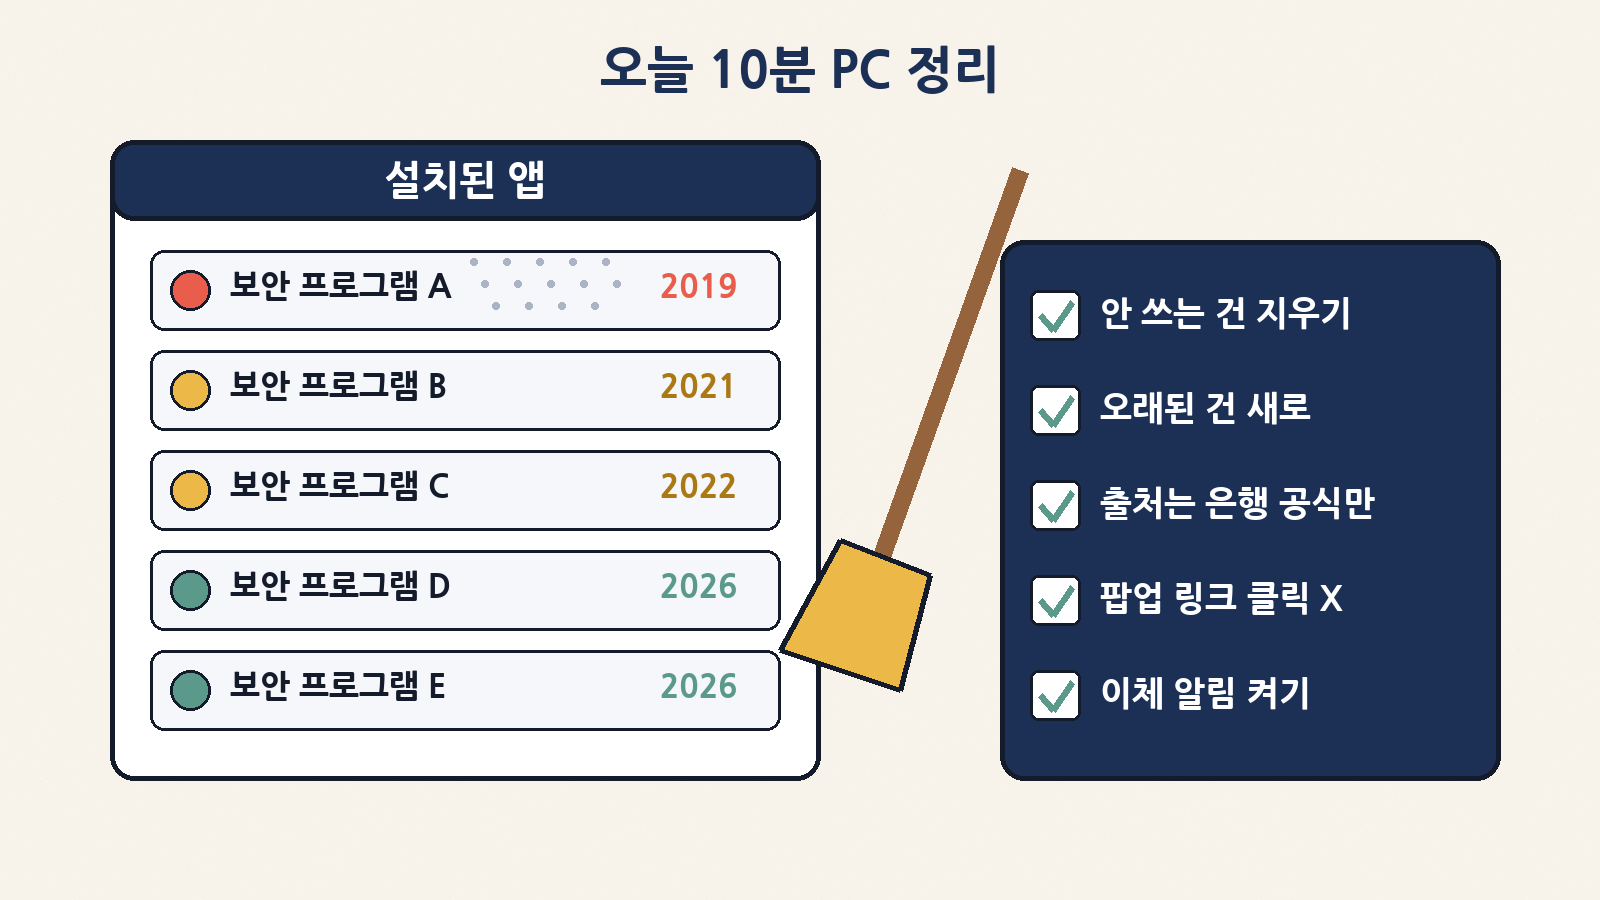
PC 48대 조사: 평균 9개 설치, 27명이 2022년 이전 버전 사용, 가장 오래된 건 2019년 2월 설치
⑤ 지워도 흔적
프로그램을 지워도 몰래 등록된 ‘인증 도장(루트 인증서)’이 남는 경우가 많아요
연구: 분석한 프로그램 대부분이 삭제 때 루트 인증서를 지우지 않음
📌 라자루스 사례도 나왔어요. 손 의원은 북한 해킹 조직 라자루스가 국내 보안프로그램을 해킹에 악용해 국가정보원이 대응했던 사례를 들며 “보안을 위해 설치하는 프로그램이 역설적으로 해커들의 통로가 되고 있다”고 말했어요. 연구팀이 찾은 19건은 키 입력 탈취, 중간자 공격, 인증서 개인키 유출, 원격 코드 실행, 기기 추적 같은 위험이었고, 모두 개발사에 알려져 패치됐어요.
그럼 왜 아직도 깔라고 할까
역사를 보면 이해가 쉬워요. 예전엔 인터넷뱅킹에 공인인증서와 액티브X가 필수였죠. 2014년 드라마 ‘별에서 온 그대’의 ‘천송이 코트’를 해외 팬들이 한국 쇼핑몰에서 못 산다는 논란이 계기가 되어 공인인증서 의무 사용은 폐지됐어요. 그런데 금융권은 그 빈자리를 키보드 보안·방화벽·인증서 관리 프로그램 ‘보안 3종 세트’로 채웠다는 게 한겨레 보도의 설명이에요.
시기
무슨 일
의미
2014년
‘천송이 코트’ 논란 → 공인인증서·액티브X 문제 부각
공인인증서 의무 사용 폐지로 이어짐
그 이후
액티브X 대신 따로 내려받아 설치하는 보안프로그램이 자리 잡음
형태만 바뀌고 ‘설치형’은 그대로
2025년
KAIST·고려대·성균관대 연구, 7종에서 취약점 19건 발표
설치형 방식 자체의 위험이 학계에서 정리됨
2025년 10월
범부처 정보보호 종합대책: 설치 강요 관행 단계적 제한
올해부터 줄이겠다는 정부 약속
2026년 4월
금감원, 은행·보험 등에 축소·제거 방안 의견 수렴(한겨레 보도)
현장 적용 방법을 묻는 단계
2026년 10월 22일
국감: 은행 9곳 여전히 ‘안 깔면 거래 불가’
금감원장 “관계기관 논의·금융위 협의”
은행 입장에선 이상거래를 잡고 본인 확인을 강화해야 하니 쉽게 뺄 수 없는 사정도 있어요. 그래서 바꾸려면 설치 없이도 인증·이상거래 탐지·접근 통제를 해낼 방법을 함께 준비해야 해요. 또 하나의 쟁점은 책임이에요. 김기창 고려대 교수는 “보안프로그램을 설치했다는 이유로 사고가 나면 금융사가 아니라 이용자 과실을 탓하는 구조”라고 비판했어요(한겨레 4월 보도).
해외는 어떻게 할까
구분
국내 다수 은행 PC 뱅킹
해외 예시(손 의원이 든 미국 체이스은행)
접속 방법
보안프로그램 여러 개 설치 후 이용
지원되는 브라우저만 있으면 이용
보안을 누가 지키나
상당 부분을 내 PC에 깐 프로그램이 맡음
주로 은행 서버 쪽 탐지·인증이 맡음
업데이트 부담
이용자가 프로그램 업데이트를 챙겨야
브라우저 업데이트만 하면 됨
걱정거리
프로그램 자체 취약점, 오래된 버전 방치
피싱 등 다른 위협은 그대로 존재
물론 “설치 안 하면 무조건 더 안전하다”는 뜻은 아니에요. 피싱 문자, 비밀번호 재사용 같은 위험은 어느 방식이든 남아요. 핵심은 ‘이용자 PC에 프로그램을 더 얹는 방식’에서 ‘은행이 서버 쪽에서 더 똑똑하게 막는 방식’으로 무게중심을 옮기자는 거예요.
오늘 10분, 내 PC 정리법
오늘 10분 PC 정리: 안 쓰는 보안프로그램은 지우고, 자주 쓰는 건 최신으로, 설치는 은행 공식 경로로만, 문자·팝업 링크는 누르지 말고, 이체 알림을 켜 두세요
정책이 바뀌는 건 시간이 걸리지만, 내 PC는 오늘 정리할 수 있어요. 아래는 윈도우 PC 기준이에요.
순서
할 일
방법
이유
1
설치된 보안프로그램 확인
설정 → 앱 → 설치된 앱에서 은행·공공기관 사이트 때문에 깔린 프로그램을 찾아보기(이름에 보안·키보드·인증서·Key·Sign 같은 말이 들어간 경우가 많아요)
연구에선 1명당 평균 9개가 깔려 있었어요
2
안 쓰는 건 삭제
요즘 거의 안 쓰는 은행·사이트용이면 삭제. 필요하면 다음에 접속할 때 은행이 다시 설치하라고 안내해요
안 쓰는 프로그램도 늘 켜져 있을 수 있어요
3
오래된 건 새로
자주 쓰는 은행 것은 은행 사이트의 설치 안내 페이지에서 최신 버전으로 다시 받기
2022년 이전 버전이 많이 남아 있었어요
4
출처는 공식만
보안프로그램은 은행 공식 사이트·앱 안내로만 설치. 검색 광고·문자 링크·팝업으로 받지 않기
‘보안프로그램 설치’를 사칭한 가짜 파일에 속지 않게
5
모바일·무설치 방식 활용
거래하는 은행이 무설치 PC 뱅킹이나 앱을 지원하면 그쪽을 쓰는 것도 방법
PC에 남는 프로그램 수를 줄일 수 있어요
6
이체·로그인 알림 켜기
은행 앱에서 입출금·로그인 알림을 켜 두기
혹시 문제가 생겨도 빨리 알아챌 수 있어요
⚠️ 인증서 설정은 함부로 지우지 마세요. 연구에 따르면 프로그램을 지워도 ‘루트 인증서’가 남는 경우가 많아요. 하지만 윈도우 인증서 저장소를 잘 모르고 건드리면 다른 사이트 접속이 안 될 수 있어요. 일반 이용자는 1~6번까지만 해도 충분하고, 회사 PC라면 IT 담당자에게 맡기는 게 안전해요.
상황별로 이렇게 하세요
나는…
추천 행동
PC로 은행 일을 거의 안 하고 앱만 써요
PC에 남은 은행 보안프로그램을 정리하고, 앱 알림만 켜 두면 충분해요
PC 뱅킹을 매주 써요
자주 쓰는 은행 것만 남기고 최신 버전으로 다시 설치, 나머지는 삭제
부모님 PC를 봐 드려요
설치된 앱 목록을 같이 보고 오래된 것을 정리. ‘보안프로그램 설치하라’는 문자 링크는 누르지 말라고 꼭 말씀드리기
회사 PC예요
임의 삭제 대신 IT팀 안내를 따르기. 회사마다 정책이 달라요
가게·사무실 공용 PC예요
여러 사람이 다양한 은행을 쓰면 프로그램이 쌓이기 쉬워요. 주기적으로 정리 날을 정하기
앞으로 지켜볼 것
체크 포인트
왜 중요해요?
금감원·금융위 개선안이 언제, 어떤 형태로 나올지
‘단계적 폐지’가 실제 은행 화면에 반영되는지가 관건
무설치 뱅킹을 지원하는 은행이 늘어날지
9곳이 줄어드는지가 가장 눈에 보이는 성적표
애니사인 남은 취약점 2건의 패치 완료 여부
9월 기준 개발 중이었어요
사고 책임 기준이 바뀔지
‘깔았으니 이용자 책임’ 구조가 바뀌면 은행의 보안 투자 방식도 달라질 수 있어요
자주 묻는 질문
질문
답
지금 깔린 보안프로그램, 당장 위험한가요?
취약점 신고가 곧 피해를 뜻하진 않아요. 다만 오래된 버전이 남아 있으면 위험이 커질 수 있으니 정리·업데이트가 좋아요
다 지우면 은행 일을 못 하나요?
안 깔면 거래가 안 되는 은행이라면 다음 접속 때 다시 설치 안내가 나와요. 쓰는 은행 것만 최신으로 두면 돼요
백신(안티바이러스)도 지우라는 건가요?
아니에요. 윈도우 보안(디펜더) 같은 기본 백신은 그대로 두세요. 이번 이야기는 은행 사이트가 따로 깔게 하는 프로그램에 관한 거예요
어느 은행이 9곳에 들어가나요?
보도된 자료에는 은행별 명단이 공개되지 않았어요. 내 은행 사이트에서 ‘설치 없이 이용’ 메뉴가 있는지 확인해 보세요
스마트폰 뱅킹 앱도 같은 문제예요?
이번 국감 지적은 주로 PC 인터넷뱅킹용 설치형 프로그램에 관한 내용이에요. 앱은 공식 앱 마켓에서만 받고 업데이트를 켜 두세요
한 줄 정리
“많이 깔수록 안전하다”는 시대는 지나가고 있어요. 은행 19곳 중 9곳이 여전히 ‘안 깔면 거래 불가’지만, 국감과 금감원이 개선을 예고했어요. 정책이 바뀌기 전까지는 안 쓰는 건 지우고, 쓰는 건 최신으로, 설치는 공식 경로로만. 오늘 10분이면 충분해요.