“아이폰은 해킹이 어렵다는데, 그럼 보안 전문가들은 아이폰의 약점을 대체 어떻게 찾을까요?” 오늘은 이 질문에서 출발해 볼게요. 애플은 실력이 검증된 보안 연구자에게만 속을 열어 볼 수 있는 특별한 아이폰을 빌려줍니다. 이름은 SRD(Security Research Device, 보안 연구용 기기)예요. 올해 신청 기간이 2026년 10월 30일에 끝났는데, 마감 직전인 10월 24일 해외 개발자 커뮤니티 해커뉴스(Hacker News)에 소개 글이 올라오면서 191점, 댓글 160여 개가 달릴 만큼 찬반 토론이 크게 붙었어요.
요즘 MoricWorld에서 해킹·유출 소식을 자주 전해 드리다 보니, 오늘은 반대편 이야기를 해 보려고 합니다. “구멍을 먼저 찾아서 막는 사람들”은 어떤 도구와 규칙으로 일하는지, 애플이 그 대가로 얼마까지 주는지, 그리고 이게 평범한 아이폰 사용자인 우리에게 무슨 의미인지 처음 보는 분도 따라올 수 있게 정리할게요.
한눈에 보는 핵심 정리
| 항목 | 내용 |
|---|---|
| 이름 | Apple Security Research Device(SRD) 프로그램 |
| 정체 | 보안 연구용으로 특수하게 설정(fused)된 아이폰 |
| 할 수 있는 일 | 셸(명령창) 접속, 원하는 도구 실행, 권한(entitlement) 직접 지정, 커널까지 직접 수정 |
| 받는 방식 | 심사 통과 시 12개월 대여(갱신 가능), 기기는 계속 애플 소유 |
| 올해 신청 마감 | 2026년 10월 30일 (이미 종료, 신청자에게 개별 연락 예정) |
| 신청 자격 | 보안 취약점 발견 실적, 대상 국가 거주(대한민국 포함), 성인, 최근 12개월 애플 직원 아님 |
| 연구 범위 | iOS·아이폰 구성 요소 전부 (Apple Pay와 서드파티 앱은 제외) |
| 의무 | SRD로 찾은 취약점은 애플에 즉시 신고 |
| 보상 | SRD로 찾은 취약점은 애플 보안 바운티 심사 대상 (바운티 최대 200만 달러, 보너스 포함 500만 달러 이상 가능) |
SRD가 뭔가요? ‘자물쇠를 풀어 둔 연습용 금고’
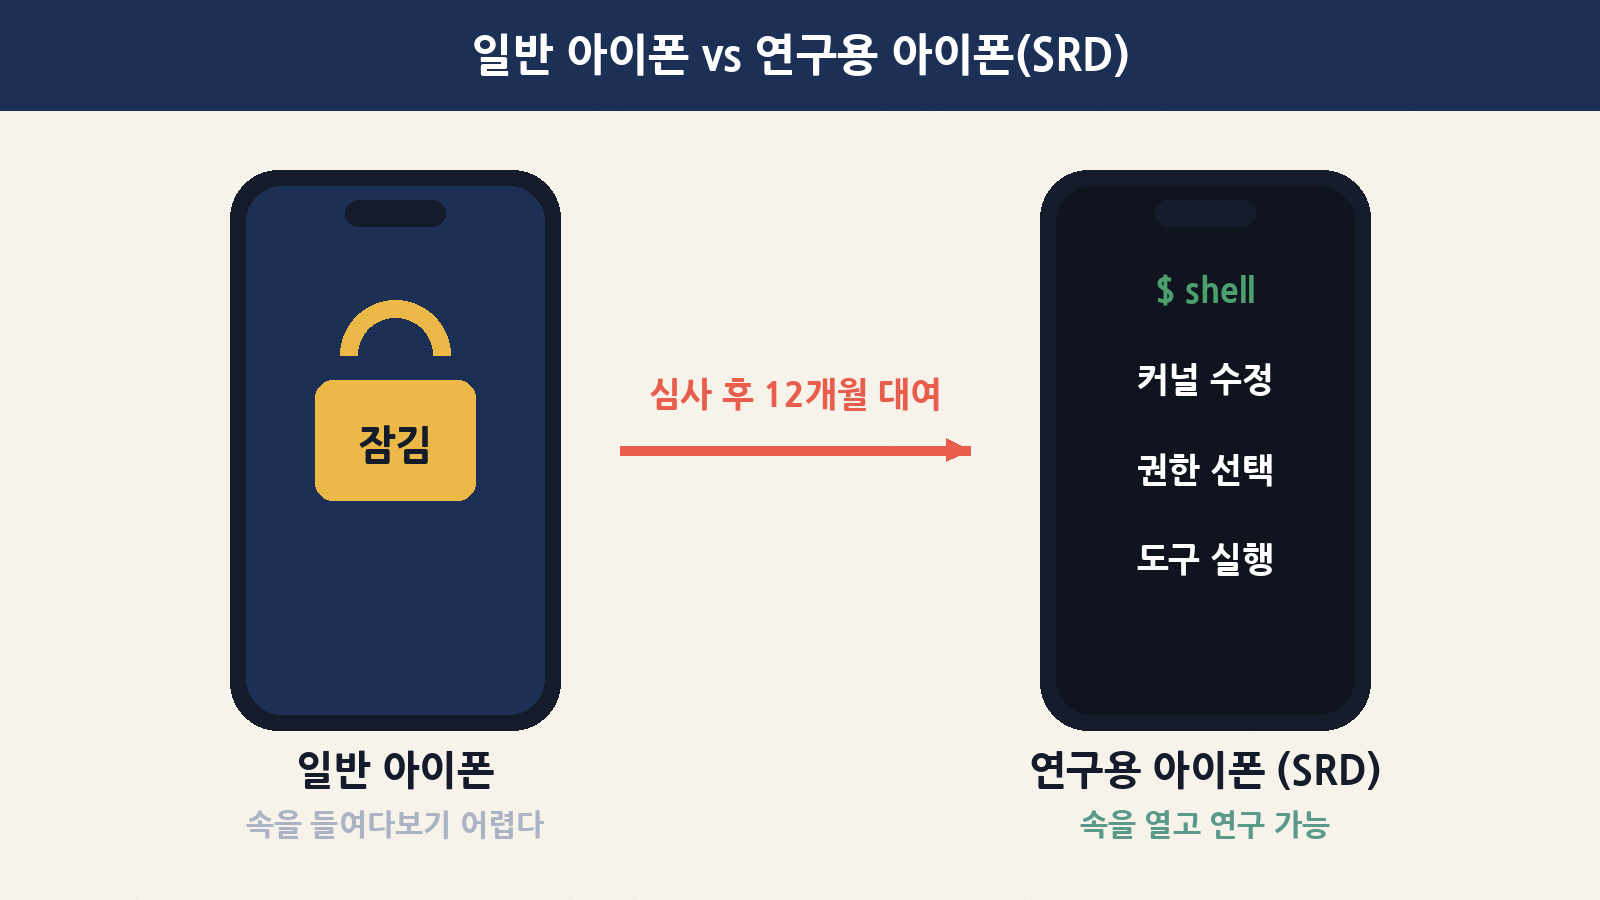
쉽게 비유해 볼게요. 은행 금고 회사가 금고의 약점을 찾고 싶다고 해 봅시다. 실제 고객 금고는 너무 단단해서, 연구자가 안을 들여다보려면 먼저 문을 부수고 들어가야 해요. 그러면 연구 시간 대부분이 “문 부수기”에 쓰이고, 정작 금고 안쪽 구조는 제대로 보지 못합니다. 그래서 금고 회사가 “안쪽을 마음껏 볼 수 있게 열어 둔 연습용 금고”를 믿을 만한 전문가에게만 빌려주는 거죠. SRD가 바로 그런 아이폰입니다.
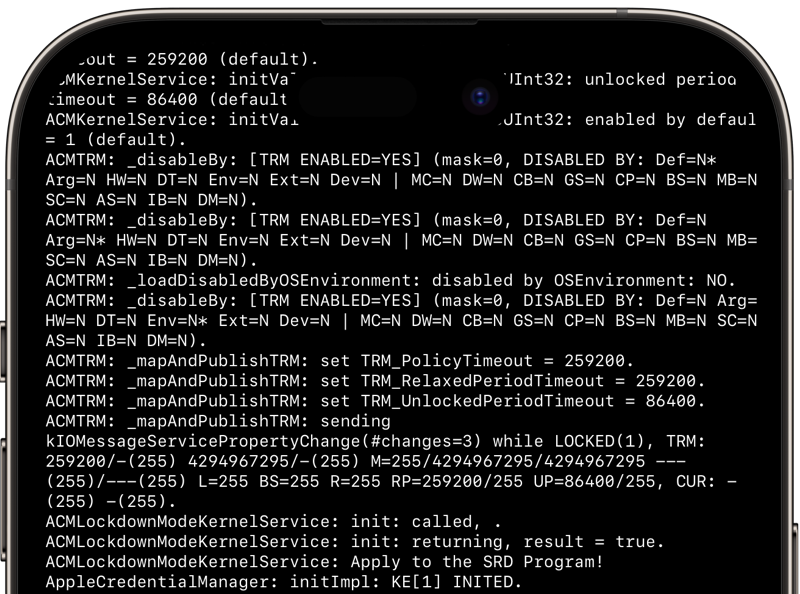
애플 공식 설명을 그대로 옮기면, SRD는 “보안 기능을 우회하지 않고도 iOS 보안 연구를 할 수 있도록 특수하게 설정된 아이폰”이에요. 일반 아이폰에서는 상상하기 어려운 일이 가능합니다.
| 기능 | 무슨 뜻인가요? | 일반 아이폰 | SRD |
|---|---|---|---|
| 셸(shell) 접속 | 검은 화면에 명령어를 직접 쳐서 기기를 조작하는 창 | 불가 | 가능 |
| 원하는 도구 실행 | 분석용 프로그램을 마음대로 올려서 돌리기 | 앱스토어 앱만 | 가능 |
| 권한(entitlement) 지정 | 프로그램이 “어디까지 만질 수 있는지” 허가증을 직접 정하기 | 애플이 정함 | 연구자가 선택 |
| 커널 수정 | 운영체제의 심장부(커널)를 연구용으로 바꿔 보기 | 불가 | 가능 |
| 미리보기 소프트웨어 | 정식 출시 전 버전과 보안 베타 프로젝트 접근 | 공개 베타 정도 | 제공 |
| 연구자 커뮤니티·전용 도구 | SRD 연구자 모임과 취약점 찾기 보조 도구 | 없음 | 제공 |
애플은 SRD를 쓰면 “iOS 보안 안쪽 층에 대한 접근을 잃을 걱정 없이” 발견한 내용을 모두 신고할 수 있다고 설명해요. 무슨 말이냐면, 일반 아이폰으로 연구하려면 보통 ‘탈옥(jailbreak)’용 구멍을 하나 쥐고 있어야 하는데, 그 구멍을 애플에 신고하면 다음 업데이트에서 막혀 버리니 연구자가 신고를 망설이게 된다는 거예요. SRD는 처음부터 열려 있으니 그런 고민이 필요 없다는 뜻이죠.
누가 받을 수 있나요? 한국도 대상
아무나 신청할 수 있는 건 아니에요. 애플이 밝힌 조건은 네 가지입니다.
| 조건 | 설명 | 쉬운 예시 |
|---|---|---|
| 검증된 실적 | 애플 플랫폼이나 다른 최신 운영체제·플랫폼에서 보안 문제를 찾아낸 기록 | 안드로이드·윈도 취약점을 찾아 CVE를 받은 경험도 해당될 수 있어요 |
| 대상 국가·지역 거주 | 미국, 영국, 일본, 독일, 프랑스, 싱가포르, 인도 등 50여 곳 | 대한민국(South Korea)이 목록에 있어요 |
| 성인 | 거주 지역 법상 성년 (많은 나라에서 18세) | 학생 연구자라도 성년이어야 해요 |
| 애플 직원 아님 | 현재 또는 최근 12개월 안에 애플에서 일하지 않았을 것 | 퇴사 1년이 안 됐다면 대상이 아니에요 |
자격을 갖춰도 바로 받는 건 아니고, 신청서 심사를 거쳐야 해요. 올해 신청은 10월 30일에 이미 마감됐고, 애플 페이지에는 “신청하셨다면 곧 연락드리겠다”는 안내만 남아 있습니다. 어떤 아이폰 모델을 줄지는 미리 공개하지 않았어요. 참고로 지난해 신청분(2026년 프로그램)에는 애플이 ‘메모리 무결성 강제(Memory Integrity Enforcement)’라는 새 메모리 보호 기능을 넣은 아이폰 17이 포함된다고 애플 보안 블로그에서 밝힌 적이 있어요.
지켜야 할 규칙: 빌린 물건, 연구실 밖으로 금지
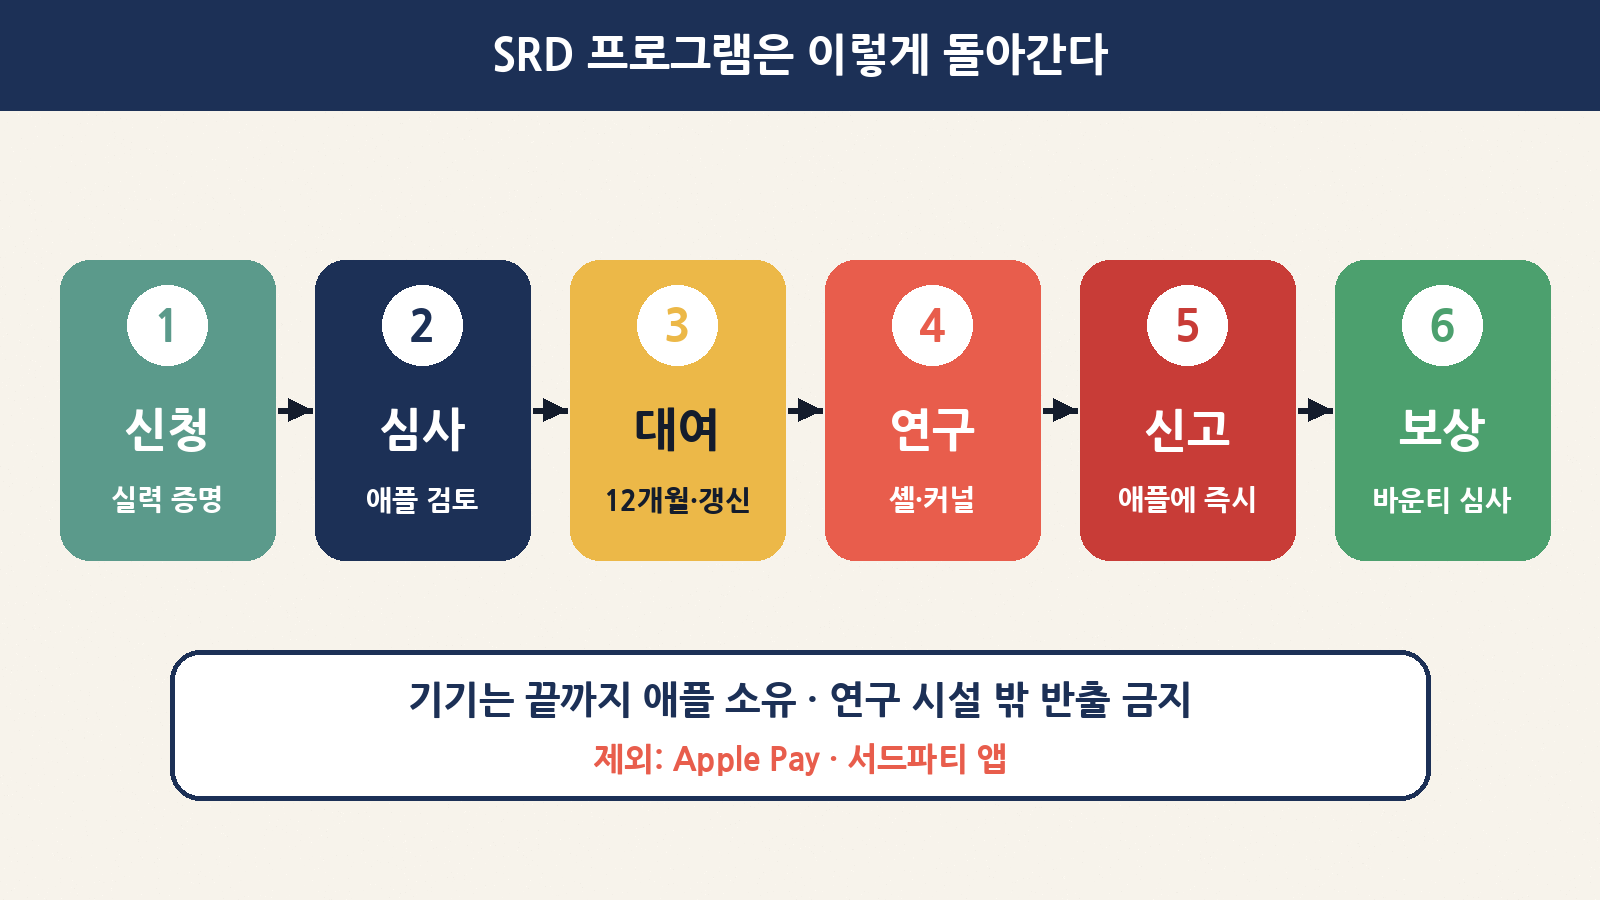
SRD는 선물이 아니라 ‘대여’예요. 그래서 규칙이 꽤 엄격합니다.
| 규칙 | 애플 안내 내용 | 왜 이런 규칙이? |
|---|---|---|
| 대여 기간 | 12개월, 갱신 가능. 기간 내내 애플 소유 | 연구 목적이 끝나면 회수하기 위해 |
| 사용 장소 | 참가자의 연구 시설 안에 항상 있어야 함 | 보안이 풀린 기기가 밖에서 분실·도난되면 위험 |
| 개인 사용 | 개인용·일상 휴대용 아님 | 전화·메신저용으로 쓰면 연구 기기가 공격 대상이 될 수 있음 |
| 사용자 범위 | 애플이 승인한 사람만 접근·사용 | 기기가 아무 손에나 넘어가지 않게 |
| 신고 의무 | SRD로 취약점을 찾거나 검증하면 즉시 애플에 신고, 서드파티 코드 문제면 해당 업체에도 신고 | 고쳐지기 전에 악용되는 일을 막기 위해 |
| 연구 제외 대상 | Apple Pay, 서드파티 앱 | 결제·남의 앱은 별도 영역 |
한 가지 덧붙이면, 애플은 SRD 없이 찾은 취약점도 똑같이 받는다고 적어 두었어요. SRD가 없어도 버그를 찾았다면 신고하면 되고, 모두 보상 심사 대상이 됩니다.
보상은 얼마? 애플 보안 바운티 표로 보기
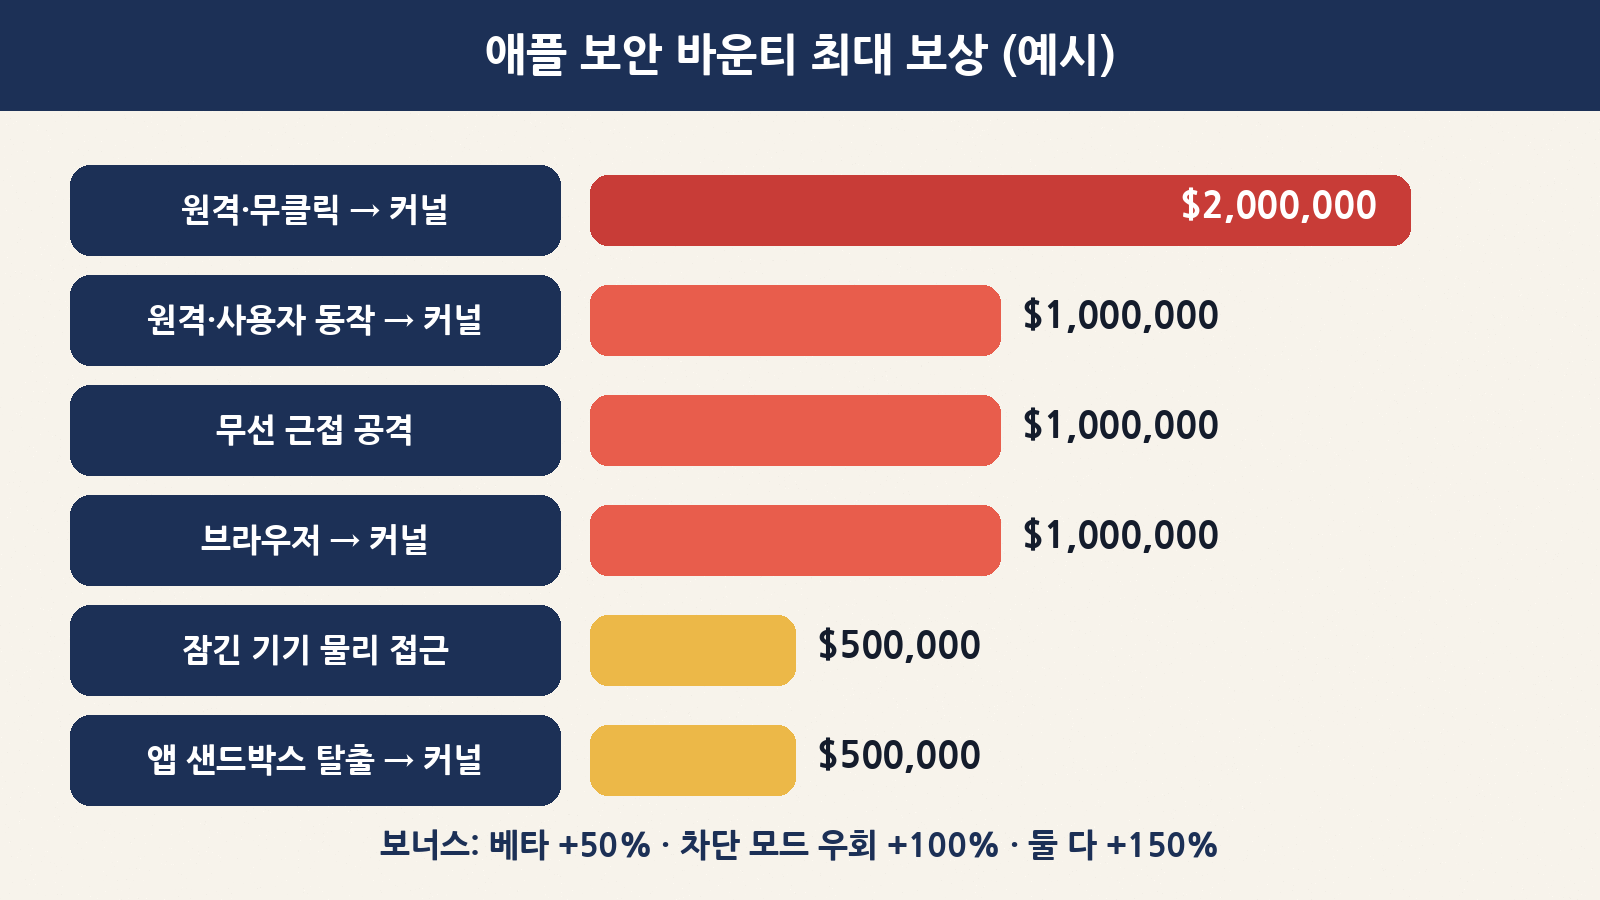
‘버그 바운티(bug bounty)’는 취약점을 찾아 알려 준 사람에게 회사가 상금을 주는 제도예요. 현상금 사냥꾼처럼, 나쁜 사람보다 먼저 구멍을 찾은 착한 해커에게 보상하는 거죠. 애플 보안 바운티 공식 페이지에 적힌 대표적인 최대 보상은 이렇습니다.
| 공격 시작점 | 도달한 곳 | 최대 보상 | 쉬운 설명 |
|---|---|---|---|
| 네트워크 공격, 사용자 동작 없음 | 커널 | 200만 달러 | 전화번호나 이메일 주소만 알고, 피해자가 아무것도 안 눌러도 기기 심장부를 장악 |
| 네트워크 공격, 사용자 동작 없음 | 사용자 영역 | 35만 달러 | 같은 조건에서 커널보다 한 단계 바깥까지 장악 |
| 네트워크 공격, 사용자 동작 있음 | 커널 | 100만 달러 | 피해자가 무언가를 누르거나 연 뒤에 장악 |
| 무선 근접 공격(애플 설계 무선 칩) | 애플리케이션 프로세서 | 100만 달러 | 근처에서 무선 신호로 공격 |
| 잠긴 기기 물리 접근 | 민감한 사용자 데이터 | 50만 달러 | 잃어버린 폰을 주운 사람이 잠금을 넘어 데이터를 빼냄 |
| 앱 샌드박스 탈출 | 커널 / 민감 데이터 | 50만 / 10만 달러 | 앱에 갇혀 있어야 할 코드가 울타리를 넘음 |
| 브라우저 공격 | 커널 / 웹 콘텐츠 샌드박스 탈출 / 웹 코드 실행 | 100만 / 30만 / 1만 달러 | 웹페이지 하나로 시작하는 공격 |
여기에 보너스가 붙어요. 애플은 보너스를 더하면 최대 보상이 500만 달러를 넘을 수 있다고 안내합니다.
| 보너스 조건 | 추가 보상 |
|---|---|
| 베타 소프트웨어에서 새로 생긴 문제(기능 추가·회귀 버그) | +50% |
| ‘차단 모드(Lockdown Mode)’의 보호를 우회 | +100% |
| 베타 + 차단 모드 우회 둘 다 | +150% |
애플은 또 ‘타깃 플래그(Target Flags)’라는 장치로 “정말 여기까지 뚫었다”는 걸 객관적으로 증명하면 보상을 더 빨리 받을 수 있게 했어요. 게임으로 치면 “깃발을 뽑아 왔다”는 증거를 내미는 방식이에요. 그리고 SRD로 찾은 취약점은 자동으로 바운티 심사 대상이 되고, 미리보기·베타 프로그램 관련 보너스도 고려된다고 SRD 페이지에 적혀 있습니다.
왜 이렇게 큰돈을 줄까요?
숫자만 보면 놀라운데, 이유를 생각해 보면 이해가 돼요. 아이폰을 클릭 한 번 없이 장악하는 기술은 상업용 스파이웨어 업체들이 노리는 기술입니다. 애플도 바운티 페이지에서 최고 보상을 “정교한 용병 스파이웨어(mercenary spyware) 공격과 비슷한 목표를 달성하는 공격 체인”에 준다고 밝히고 있어요. 이런 구멍을 나쁜 쪽보다 먼저, 그리고 애플 쪽으로 가져오게 하려면 그만큼의 보상이 필요하다는 거죠.
| 비교 | 연구자가 애플에 신고하면 | 구멍이 나쁜 쪽으로 가면 |
|---|---|---|
| 구멍의 운명 | 업데이트로 막힘 | 몰래 오래 쓰임 |
| 피해자 | 생기기 전에 차단 | 기자·활동가·기업인 등이 표적이 될 수 있음 |
| 사용자가 할 일 | 업데이트 설치 | 알아채기조차 어려움 |
해커뉴스에서는 왜 논쟁이 붙었나
10월 24일 해커뉴스 글에는 칭찬만 있었던 건 아니에요. 대표적인 의견을 정리하면 이렇습니다. (커뮤니티 이용자들의 개인 의견이에요.)
| 입장 | 주요 주장 |
|---|---|
| 비판 | “처음부터 사용자가 자기 아이폰을 열 수 있게(부트로더 해제) 했다면 이런 프로그램이 필요 없다” |
| 비판 | “애플에만 신고해야 한다는 조건은 연구자를 묶어 두는 방식 아니냐” |
| 반론 | “고쳐지기 전에 공개하지 않는 건 책임 있는 공개(responsible disclosure)의 기본이다” |
| 반론 | “결제 기능 등이 있어 기기 잠금(변조 방지)은 보안상 필요하다” |
| 정보 | “매년 신청 창이 열리고, 마감이 다가와 공유했다” (글 올린 사람) |
초보자 입장에서 정리하면 이래요. “기기를 잠가서 생기는 안전”과 “기기를 열어서 생기는 자유” 사이에서 애플은 잠그는 쪽을 택했고, 그 대신 믿을 만한 연구자에게만 열쇠를 빌려주는 절충안을 만든 거예요. 어느 쪽이 옳다고 단정하기보다는, 이런 긴장 관계가 있다는 걸 알아 두면 보안 뉴스를 읽을 때 훨씬 이해가 쉬워집니다.
그럼 내 아이폰에는 무슨 의미가 있나요?
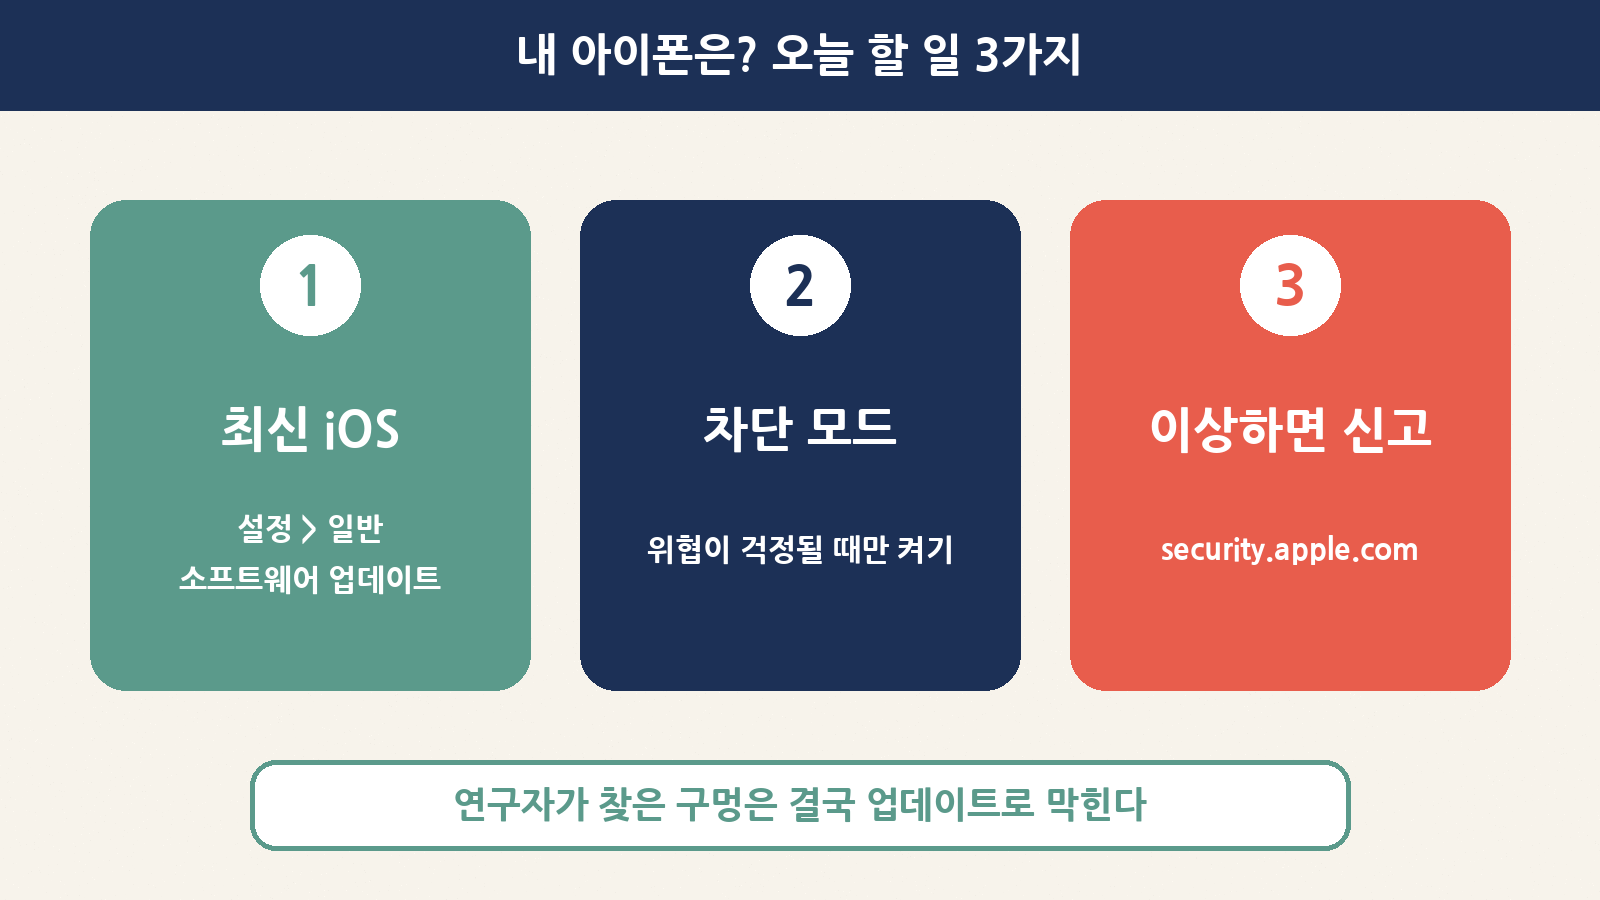
SRD는 우리가 직접 쓸 일은 없지만, 그 결과물은 우리 손에 들어와요. 연구자가 찾은 구멍은 iOS 업데이트로 막히거든요. 그래서 일반 사용자가 할 일은 생각보다 단순합니다.
| 할 일 | 방법 | 이유 |
|---|---|---|
| 1. 최신 iOS 유지 | 설정 > 일반 > 소프트웨어 업데이트, ‘자동 업데이트’ 켜기 | 연구자들이 찾은 구멍이 막힌 버전을 바로 받기 위해 |
| 2. 필요할 때만 ‘차단 모드’ | 설정 > 개인정보 보호 및 보안 > 차단 모드 | 표적 공격이 걱정되는 직업(기자·활동가 등)을 위한 강력 모드. 일부 기능이 제한되니 일반 사용자는 꼭 켤 필요는 없어요 |
| 3. 이상하면 신고 | security.apple.com의 ‘Submit a Report’ | 보안 문제를 발견했다면 누구나 애플에 직접 알릴 수 있어요 |
| 4. 탈옥은 신중히 | 공개된 탈옥 도구 사용 자제 | 탈옥은 SRD와 달리 일상 기기의 보호막을 걷어 내는 일이라 위험해요 |
예를 들어 볼게요. 어떤 연구자가 SRD로 “메시지 하나만 받아도 기기가 장악되는” 구멍을 찾았다고 해 봅시다. 연구자는 애플에 신고하고, 애플은 고친 iOS를 배포하고, 우리는 업데이트 버튼만 누르면 그 위험에서 벗어나요. 반대로 업데이트를 미루면 이미 공개된 구멍이 내 폰에는 그대로 열려 있는 셈이죠. “업데이트 알림이 뜨면 미루지 않기”, 이게 SRD 이야기에서 우리가 가져갈 가장 실용적인 교훈입니다.
자주 묻는 질문
| 질문 | 답 |
|---|---|
| SRD를 살 수 있나요? | 아니요. 판매하지 않고, 심사를 통과한 연구자에게 12개월 대여만 해요. |
| 한국에서도 신청할 수 있나요? | 네, 대상 국가 목록에 대한민국이 있어요. 다만 올해 신청은 10월 30일에 마감됐어요. |
| SRD 없이 찾은 버그도 보상받나요? | 애플은 SRD 사용 여부와 관계없이 모든 신고를 검토하고 자격이 되면 바운티 대상이 된다고 밝혔어요. |
| SRD로 일상생활을 해도 되나요? | 안 돼요. 개인용·일상 휴대용이 아니고 연구 시설 밖으로 가져갈 수 없어요. |
| Apple Pay 취약점도 연구할 수 있나요? | SRD 프로그램 연구 범위에서 Apple Pay와 서드파티 앱은 제외예요. |
| 최대 200만 달러는 쉽게 받나요? | 사용자 동작 없이 원격으로 커널까지 장악하는, 아주 어려운 공격 체인에 해당하는 최대치예요. 보상은 보고서로 증명한 결과에 따라 정해져요. |
마무리
정리하면, SRD는 “단단하게 잠긴 아이폰을, 믿을 만한 전문가에게만 열어서 빌려주는” 프로그램이에요. 연구자는 탈옥 없이 깊숙이 연구하고, 애플은 찾은 구멍을 먼저 받아 고치고, 우리는 업데이트로 그 결과를 누립니다. 해킹·유출 뉴스가 쏟아지는 요즘, 그 뒤편에서 구멍을 먼저 찾아 막는 사람들이 있다는 것, 그리고 그 노력이 내 폰에 닿는 마지막 단계는 결국 내가 누르는 업데이트 버튼이라는 것만 기억해 두셔도 충분합니다.