회사 ‘우편실 경비’ 이메일 게이트웨이가 가짜 이사짐으로 뚫렸다 — Barracuda ESG 등 6제품 인증 우회+명령 주입 루트 사슬(CVE-2026-116606·111560)과 관리자 화면 차단·패치 체크리스트를 초보도 쉽게
회사로 들어오는 메일을 먼저 검사해 주는 장비, 들어보셨죠? 스팸·악성 첨부·피싱 링크를 걸러 주는 이메일 보안 게이트웨이예요. 비유하면 회사 우편실 경비·편지함 문지기입니다. 그중 많은 조직이 쓰는 제품군이 바라쿠다(Barracuda) Email Security Gateway(ESG)와 주변 ADC·WAF 등입니다.
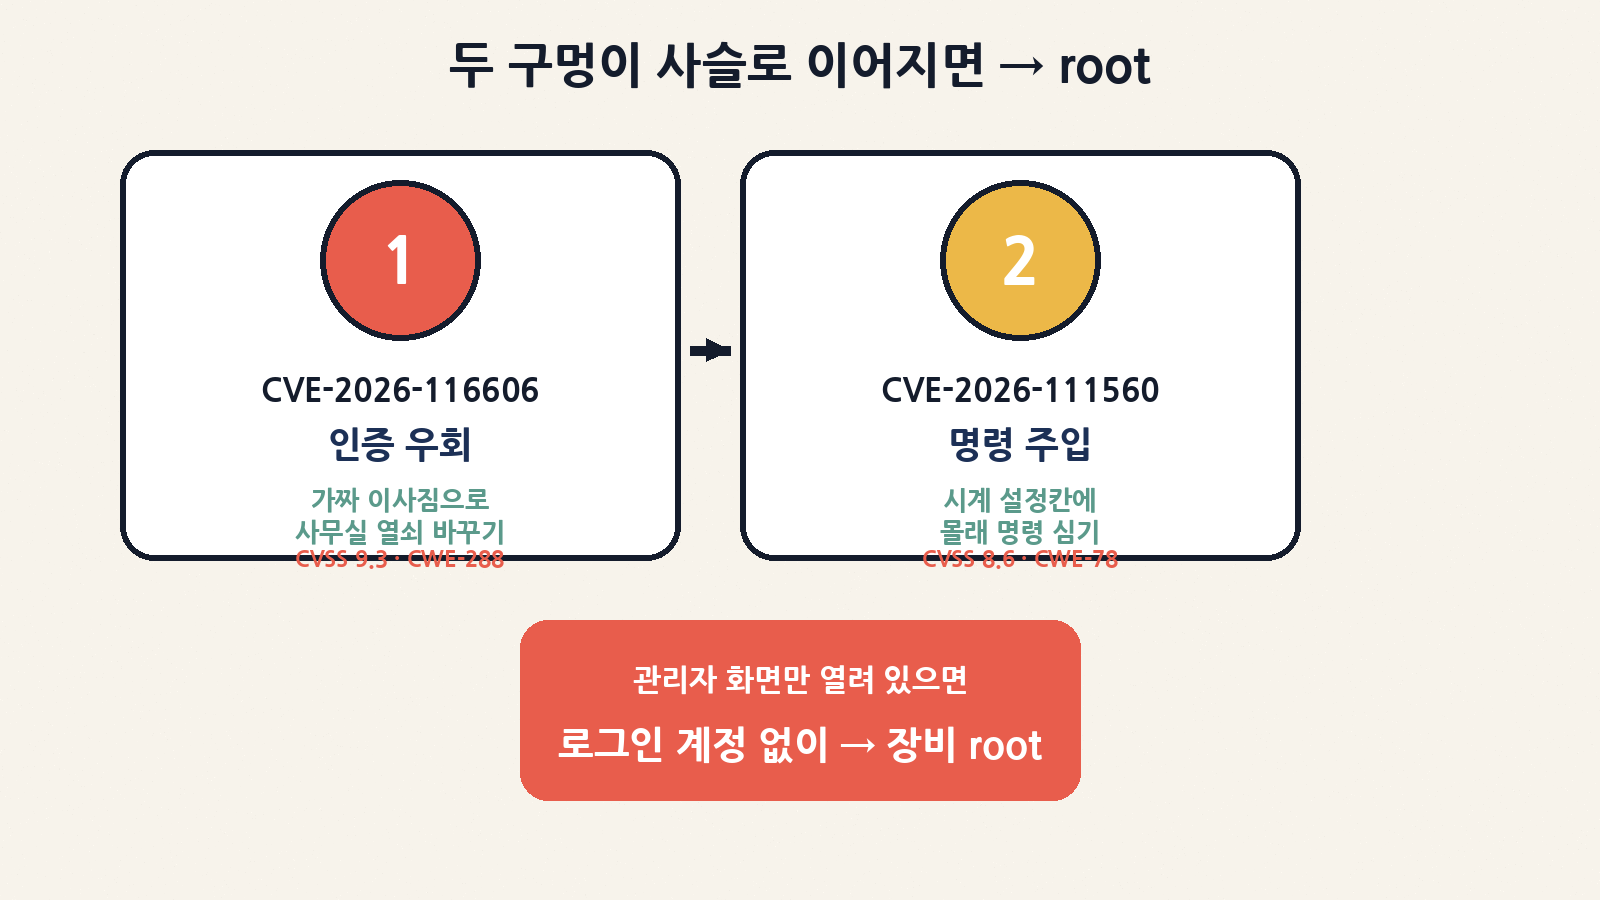
2026년 11월 2일, 이 ‘우편실 경비’에 구멍 두 개가 사슬로 이어질 수 있다는 사실이 공개됐어요. 하나는 가짜 이사짐(조작된 설정 백업)으로 인증을 우회해 전역 설정을 바꾸는 구멍(CVE-2026-116606), 다른 하나는 시계(타임존) 설정칸에 몰래 명령을 심는 구멍(CVE-2026-111560)입니다. 관리자 화면만 인터넷에 열려 있으면, 로그인 계정 없이도 장비 root까지 이어질 수 있어요. 오늘은 “무엇이 문제인지”, “벤더와 Mandiant가 왜 심각도를 다르게 말하는지”, “6제품 패치 코드”, “오늘 할 일”을 초보 눈높이로 풀어 볼게요.
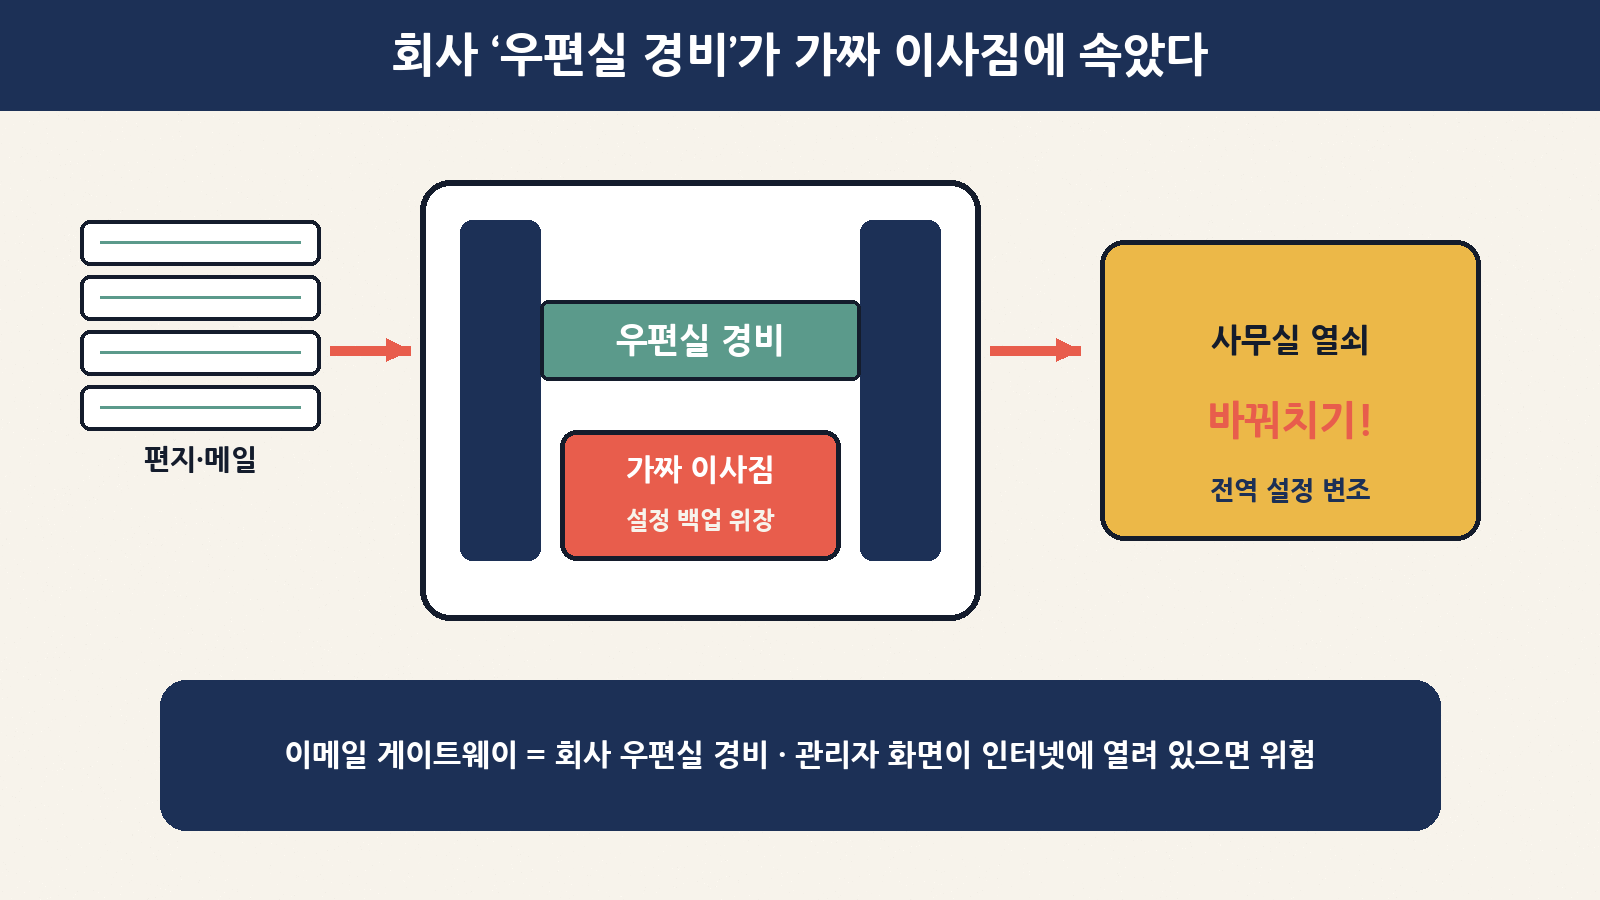
회사 ‘우편실 경비’ 이메일 게이트웨이가 가짜 이사짐(조작 설정 백업)에 속아 사무실 열쇠(전역 설정)가 바꿔치기될 수 있다는 초보용 비유
한눈에 보는 핵심 정리
항목
내용
제품
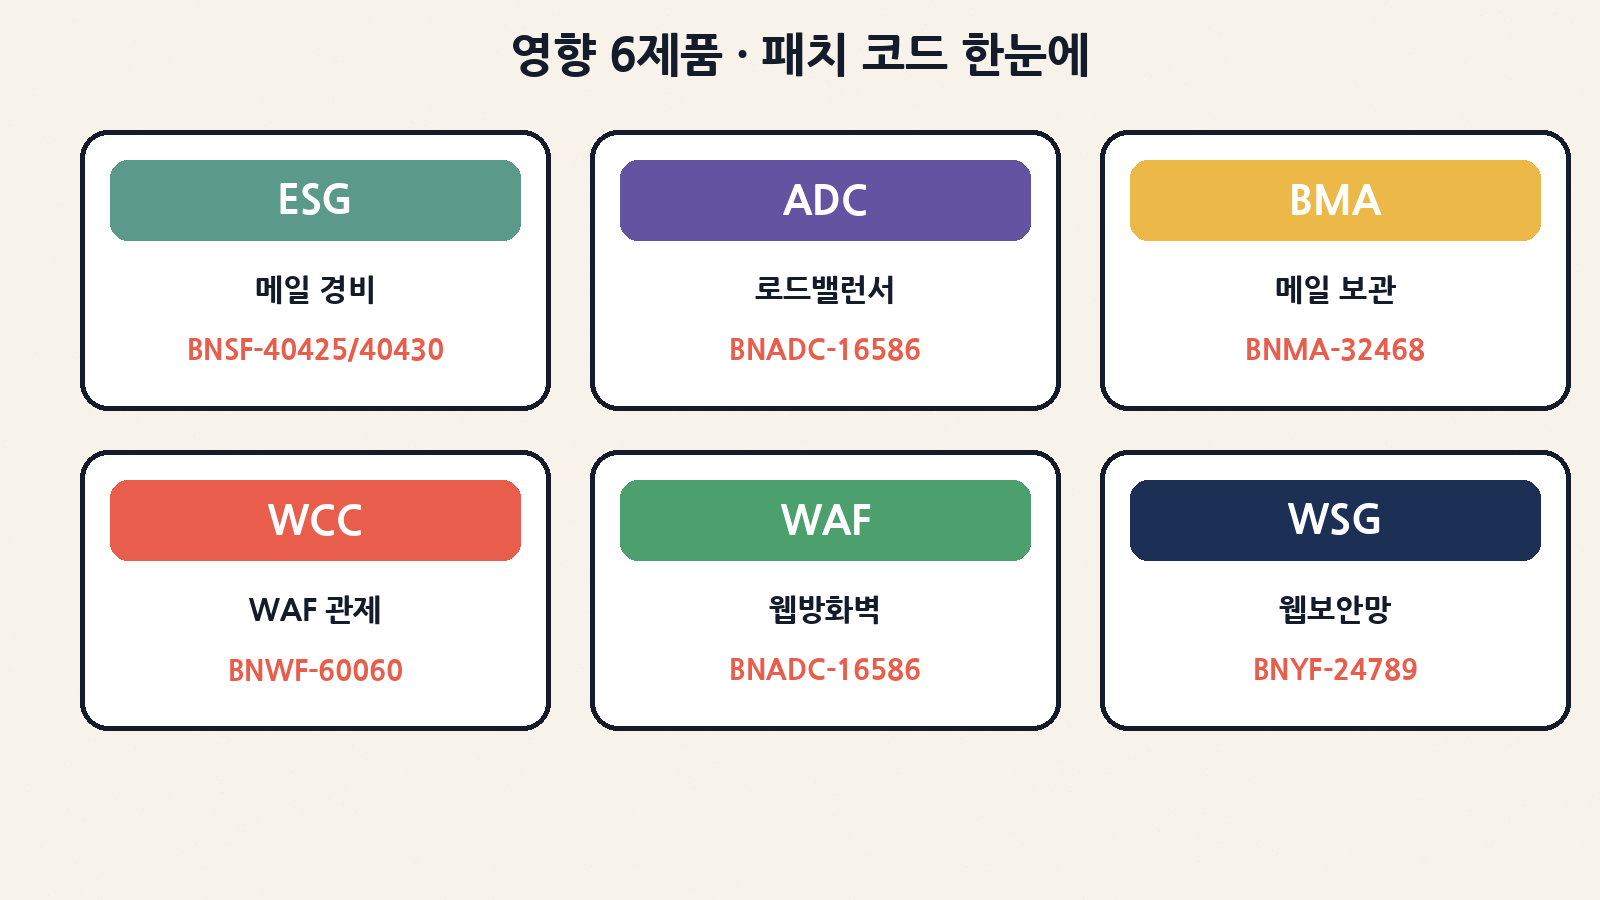
Barracuda ESG + Load Balancer ADC, Message Archiver, WAF Control Center, WAF, Web Security Gateway (총 6)
무엇?
인증 우회 + 타임존 명령 주입이 사슬 → 관리자 UI 도달 가능하면 비로그인 root 가능
CVE 2개
CVE-2026-116606(설정 가져오기 인증 우회, CVSS 4.0 9.3) · CVE-2026-111560(타임존 OS 명령 주입, 8.6)
2023 UNC4841 ESG 제로데이(CVE-2023-2868·7102), SeaSpy/Saltwater — 같은 ‘우편실 경비’ 계열
먼저, ‘우편실 경비’가 뭐예요?
회사 메일함으로 들어오는 편지는 수백·수천 통이에요. ESG 같은 게이트웨이는 그 앞에서 위험한 편지·가짜 송장·악성 USB처럼 생긴 첨부를 걸러 줍니다. 관리자 화면은 그 경비실의 제어판이에요. 제어판이 거리(인터넷)에 열려 있으면, 경비 규칙을 바꾸거나 명령을 심을 틈이 생깁니다.
쉬운 비유
실제 역할
이번 이슈에서
회사 우편실 경비
ESG — 들어오는 메일 검사
경비 규칙·설정이 통째로 바뀔 수 있음
가짜 이사짐
조작된 설정 백업(config import)
로그인 없이 전역 설정 재작성(CVE-2026-116606)
시계 설정칸
타임존(timezone) 필드
셸 특수문자로 OS 명령 실행(CVE-2026-111560)
금고 비밀번호를 거리에 붙임
관리자 UI를 인터넷에 노출
사슬 공격의 전제 조건
사무실 마스터키
장비 root 권한
두 구멍이 이어지면 도달 가능
구멍 ① — 가짜 이사짐으로 인증 우회 (CVE-2026-116606)
Mandiant/NVD 설명에 따르면, 인증되지 않은 원격 공격자가 조작된 백업으로 설정 가져오기를 트리거해 전역 설정을 다시 쓸 수 있어요(CWE-288). 초보 말로면, 경비실에 “이사짐이에요”라고 위장한 상자를 들여보내 사무실 열쇠꾸러미를 바꿔 끼우는 것과 비슷합니다.
항목
내용
CVE
CVE-2026-116606
쉬운 말
가짜 설정 백업으로 로그인 없이 설정 변조
점수
CVSS 4.0 9.3 Critical(Mandiant/NVD 해석)
약점 유형
CWE-288 (Authentication Bypass Using an Alternate Path)
영향 ESG
< 9.4.0.030
보고
Mandiant MNDT-2026-0042
사슬로 묶인 두 구멍: CVE-2026-116606 인증 우회(가짜 이사짐) → CVE-2026-111560 타임존 명령 주입. 관리자 화면만 열려 있으면 로그인 없이 root
구멍 ② — 시계 설정칸에 명령 심기 (CVE-2026-111560)
타임존 필드에 셸 메타문자를 넣으면, 관리자로 로그인한 상태에서 OS 명령이 root로 실행될 수 있어요(CWE-78). 그런데 ①번으로 이미 관리자급 설정을 손에 넣은 뒤에는, 사실상 관리자로 로그인한 것과 비슷한 상태에서 ②번을 이어 쓸 수 있다는 게 사슬의 핵심입니다.
항목
내용
CVE
CVE-2026-111560
쉬운 말
시계(타임존) 칸에 몰래 명령 → root OS 실행
점수
CVSS 8.6
약점 유형
CWE-78 (OS Command Injection)
영향 ESG
≤ 9.4.0.27 (및 동일 계열 5개 제품)
보고
Mandiant MNDT-2026-0041
벤더 ‘High·인증 필요’ vs Mandiant ‘Critical·비인증’ — 왜 달라 보이나요?
Barracuda ESG는 2023년 UNC4841 캠페인(CVE-2023-2868·CVE-2023-7102, SeaSpy/Saltwater)으로도 크게 다뤄졌어요. 당시 침해 조직의 약 1/3이 정부 기관이었다는 보고도 있었고, Barracuda 고객은 20만+로 알려져 있습니다. 이번 건은 아직 야생 악용 보고가 없다는 점이 다르지만, ‘관리자 면이 열려 있으면 위험’이라는 교훈은 같습니다.
구분
2023 UNC4841 계열
2026-11 이번 사슬
대표 CVE
CVE-2023-2868 · CVE-2023-7102 등
CVE-2026-116606 · CVE-2026-111560
핵심 경로
첨부·모듈 쪽 제로데이 등(당시 캠페인)
설정 가져오기 우회 + 타임존 명령 주입
악용
광범위 침해·백도어(SeaSpy/Saltwater) 보고
공개 시점 활성 악용 보고 없음
초보 교훈
이메일 관문은 국가급 표적도 노림
패치 전에 Admin UI 노출부터 잠그기
초보 용어 미니 사전
용어
한 줄 설명
이번 글에서
ESG
Email Security Gateway — 메일 문지기 장비
인증 우회 + 명령 주입 둘 다 관련
인증 우회
로그인 절차를 건너뛰거나 속임
CVE-2026-116606
명령 주입
입력칸에 OS 명령을 몰래 넣음
CVE-2026-111560 (타임존)
root
장비의 최상위 관리자 권한
사슬의 최종 목표
Admin UI
웹 관리자 화면
인터넷 노출 시 위험
CVSS
취약점 심각도 점수(대략 0~10)
9.3 / 8.6
CWE-288 / 78
우회 경로·OS 명령 주입 약점 분류
각 CVE의 ‘병명’
오늘 할 일 체크리스트
순서
할 일
초보 비유
1
ESG를 9.4.0.030 이상으로 올리고 BNSF-40425/40430 적용
경비실 자물쇠·규칙을 최신으로
2
ADC·BMA·WCC·WAF·WSG 각 패치 코드 적용
옆 건물의 같은 열쇠 구멍도 함께
3
관리자 UI를 내부망·VPN만 허용 (인터넷 차단)
금고 비밀번호를 거리에서 떼기
4
자동 패치(오토업데이트) 다시 켜기
정기 점검 알람 재설정
5
Admin이 외부에 열려 있었다면 설정 변경·타임존·예상치 못한 백업 복원 이력 검토
경비일지·CCTV 다시 보기
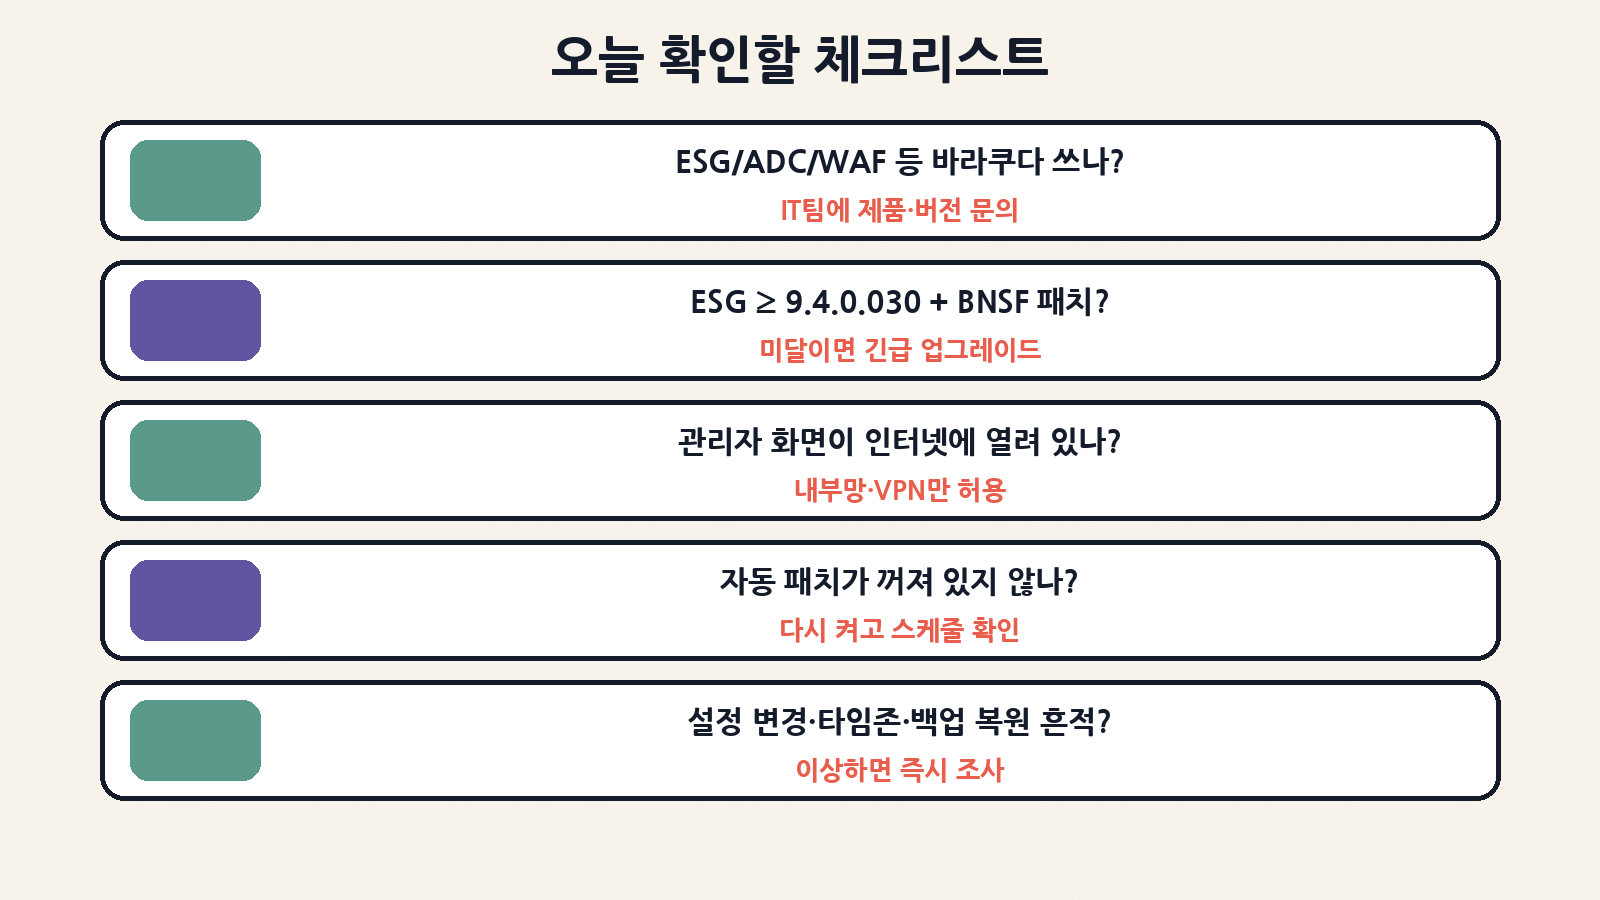
오늘 확인 체크리스트: 바라쿠다 사용 여부, ESG 9.4.0.030+BNSF, 관리자 화면 인터넷 노출, 자동 패치, 설정·타임존·백업 복원 이력
역할별 ‘오늘’ 할 일
역할
오늘 할 일
하지 말 것
일반 직원
IT·보안팀에 “바라쿠다 ESG/ADC/WAF 쓰는지, 버전·패치 코드 적용했는지” 확인 요청
‘관리자 화면에 네트워크로 닿는 것’과 ‘계정으로 로그인하는 것’은 다릅니다. 후자가 없어도 전자만으로 위험할 수 있어요.
“CISA가 아직 악용 없다고 했으니 여유.”
지금이 패치 골든타임입니다. 공개 직후가 가장 싸게 막는 구간이에요.
“ESG만 고치면 끝.”
명령 주입은 ADC·WAF 등 5제품에도 있습니다. 매트릭스를 같이 보세요.
“우리 회사는 미국 기관 아니에요.”
이메일 관문은 업종 불문 표적입니다. 2023년에도 민간·정부가 함께 영향권이었죠.
비슷한 최근 보안 이슈와 한 줄 구분
주제
이번 글과의 차이
Ivanti Connect Secure 제로데이 체인
재택 VPN 문 — 이메일 게이트웨이·Barracuda CVE와 무관
Zyxel GS1900
스위치 펌웨어 — ESG/ADC/WAF 6제품 사슬과 다름
시놀로지 C3RB3R
NAS 랜섬웨어 — 메일 관문 인증 우회 이야기 아님
깃북 AI 에이전트
문서 플랫폼 토큰 — 제품·CVE 모두 다름
워드프레스 7.1.4
CMS 레이스 — Barracuda 어플라이언스와 별개
이번 Barracuda 사슬
ESG 인증 우회 + 6제품 타임존 명령 주입 → root (CVE-2026-116606/111560)
한 줄 정리
회사 우편실 경비(이메일 게이트웨이)에 가짜 이사짐(설정 가져오기 우회)과 시계 칸 명령 주입이 사슬로 이어지면, 관리자 화면만 인터넷에 열려 있어도 장비 root까지 갈 수 있어요. ESG는 9.4.0.030+와 BNSF 패치, 나머지 5제품은 각 핫픽스를 적용하고, 금고 비밀번호를 거리에서 떼듯 Admin UI를 내부망만 허용하세요. 아직 야생 악용 보고가 없다는 지금이, 가장 싸게 막는 타이밍입니다.