학교에서 시험을 보면 그 결과는 어디로 갈까요? 답안지는 채점 기관으로, 성적과 학생 정보는 다시 교육청으로 오가요. 요즘은 이 모든 게 종이 대신 파일로 오가는데, 그 파일을 주고받는 디지털 ‘우체통’ 하나가 털리면 어떻게 될까요? 미국 캘리포니아에서 바로 그런 일이 벌어졌어요.
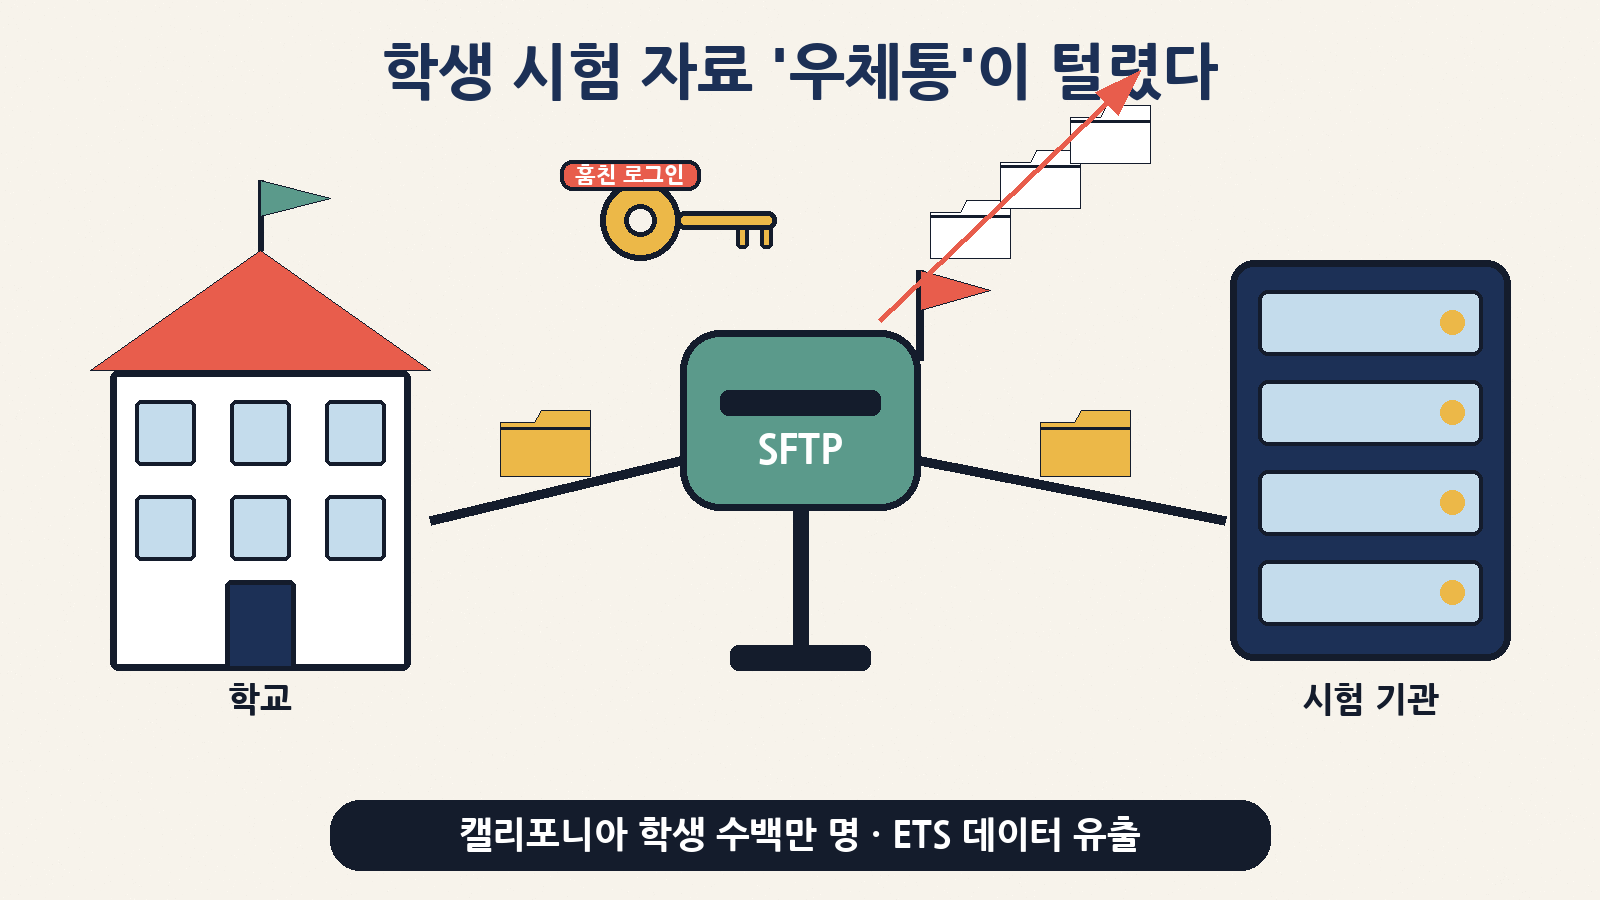
캘리포니아주 교육부(CDE)는 현지시간 2026년 10월 16일(한국시간 17일), 주 전체 학력평가를 맡아 온 비영리 시험 기관 ETS(Educational Testing Service)의 파일 전송 서버가 뚫려 수백만 명의 공립학교 학생 정보가 복사됐다고 발표했어요. 범인은 서버를 부수지 않았어요. 훔친 로그인 정보 하나로 5월 22일부터 9월 18일까지 여러 번 드나들며 파일을 가져갔어요. 무슨 일이 있었는지, 왜 ‘아이 정보’ 유출이 특히 무서운지, 그리고 우리 가족은 무엇을 하면 되는지 차근차근 풀어볼게요.
한 줄 요약부터
| 질문 | 짧은 답 |
|---|---|
| 무슨 소식이에요? | 캘리포니아 공립학교 학력평가를 운영하는 ETS의 SFTP(파일 전송) 서버에서 학생 정보 파일이 무단으로 복사됐어요 |
| 어떻게 뚫렸어요? | 공식 통지문: “도용된 로그인 정보(credential) 하나”로 2026년 5월 22일~9월 18일 사이 여러 차례 접속해 파일을 복사 |
| 누구 정보예요? | 최근 3개 학년도에 재학한 모든 학생을 포함한 캘리포니아 학생들. 일부 보도는 약 700만 명으로 전했어요(공식 고유 인원 집계는 아직 미발표) |
| 뭐가 새었어요? | 이름·생일·주소, 학생 고유번호, 인종·모국어, 장애 여부, 시험 결과 등 |
| 뭐는 안전해요? | 사회보장번호(SSN), 운전면허·여권 번호, 카드·계좌, 비밀번호, 부모 정보는 포함되지 않았다고 발표 |
| 지금 대응은요? | 통지서 발송(10/16~11월 초), 2년 무료 신원 보호(Experian IdentityWorks) 제공, 신청 마감 2027년 3월 19일 |
숫자로 보는 이번 사건
| 숫자 | 의미 |
|---|---|
| 119일 | 확인된 무단 접속 기간(5월 22일~9월 18일). 그동안 ‘여러 차례’ 파일 복사 |
| 3개 학년도 | 최근 3개 학년도에 재학한 모든 학생의 정보가 포함(그 외 일부 학생도) |
| 570만 명+ | LA타임스가 전한 현재 캘리포니아 공립학교 재학생 수. 졸업생·전출생까지 더하면 피해 범위는 이보다 넓어요 |
| 약 700만 명 | 폴리티코 등 일부 보도가 전한 규모. 다만 ETS·교육부는 중복을 뺀 공식 인원을 아직 발표하지 않았어요 |
| 2006년 | 전학 확인 없이 주를 떠난 학생은 이때 기록까지 포함됐을 수 있음(LA타임스) |
| 27개 언어 | 통지문이 공개된 언어 수(한국어 포함) |
| 2년 | 무료 신원 보호 서비스 기간(Experian IdentityWorks) |
지금 누가 무엇을 하고 있나
| 기관 | 역할·조치 |
|---|---|
| ETS | 해당 계정 차단, SFTP 서버 오프라인, 새 서버 재구축, 외부 보안 전문가 조사, 무료 신원 보호 제공, 다크웹 모니터링(현재까지 공개 정황 없음) |
| 캘리포니아주 교육부(CDE)·주 교육위원회(SBE) | 피해 범위 파악, 통지문 배포(27개 언어), ETS의 계약상 보안 의무 준수 여부 검토 |
| 캘리포니아 사이버보안통합센터(Cal-CSIC) | 디지털 포렌식과 사고 대응 지원 |
| 주 기술국(CDT)·주 비상관리국(Cal OES) | 기술·법률·운영 대응 지원 |
| 수사기관 | 통보 완료. 통지문은 “수사 때문에 통지가 늦어지지는 않았다”고 밝힘 |
먼저 용어부터
기사에 나오는 단어가 낯설어도 괜찮아요. 생활 비유로 바꾸면 금방 감이 와요.
| 용어 | 쉬운 말 | 생활 속 비유 |
|---|---|---|
| ETS | 미국의 대형 비영리 시험 기관. 캘리포니아에서는 주 학력평가(CAASPP)와 영어능력평가(ELPAC)를 운영 | 시험지 인쇄·채점·성적 관리를 맡은 ‘시험 대행 회사’ |
| SFTP | 암호화된 통로로 파일을 주고받는 파일 전송 서버 | 기관끼리 서류를 주고받는 잠금 우체통 |
| 크리덴셜(credential) | 아이디·비밀번호 같은 로그인 정보 | 우체통 열쇠 |
| SSID | 캘리포니아 학생 한 명마다 붙는 주 단위 학생 고유번호 | 학교가 바뀌어도 따라다니는 ‘학생 주민번호’ 같은 것 |
| 504 지위 | 미국 재활법 504조에 따른 장애 학생 지원(편의 제공) 대상 여부 | 시험 시간 연장 같은 배려 대상 표시 |
| 신용 동결(credit freeze) | 신용평가사에 ‘내 이름으로 새 대출·카드 개설 금지’를 거는 것 | 내 명의 도장을 금고에 잠가 두기 |
타임라인: 넉 달 동안 아무도 몰랐다
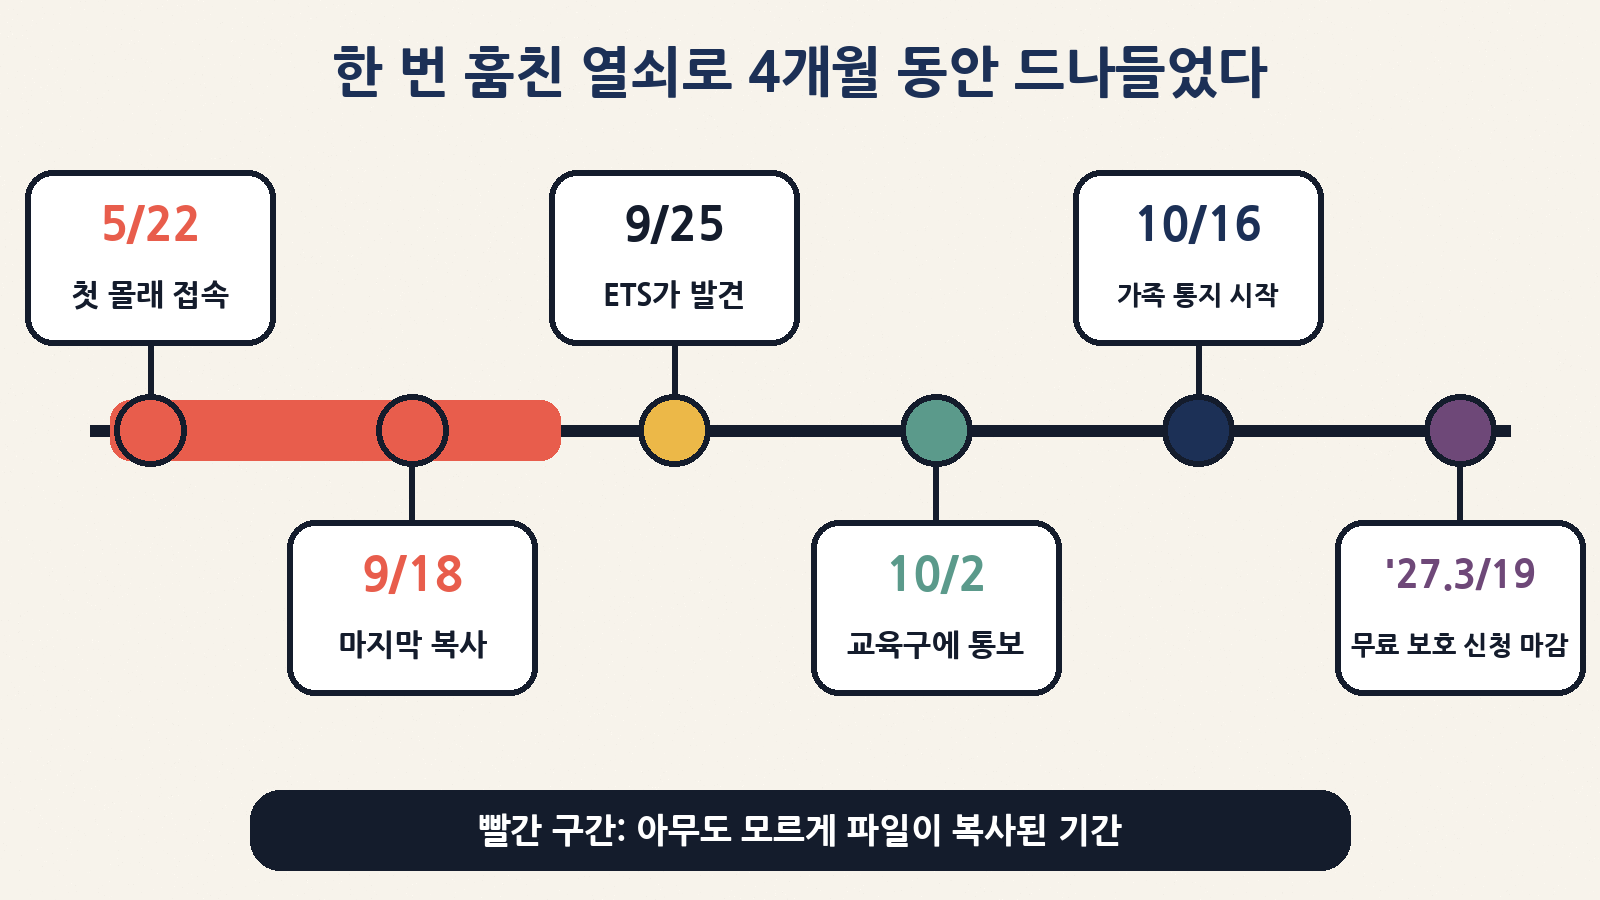
이번 사건에서 가장 아픈 대목은 기간이에요. 침입자는 한 번에 몰래 들어왔다 나간 게 아니라, 같은 열쇠로 약 4개월 동안 여러 번 드나들었어요. 발견은 마지막 접속 일주일 뒤였고, 가족에게 알리기까지는 또 3주가 걸렸어요.
| 날짜(미국 현지) | 무슨 일 | 근거 |
|---|---|---|
| 2026. 5. 22 | 도용된 로그인 정보로 첫 접속·파일 복사 시작(이후 여러 차례) | ETS 데이터 유출 통지문 |
| 2026. 9. 18 | 확인된 마지막 무단 접속 | ETS 데이터 유출 통지문 |
| 2026. 9. 25 | ETS가 SFTP 서버의 이상 활동 발견 → 해당 계정 차단, 서버 오프라인, 외부 전문가와 조사 | ETS 데이터 유출 통지문 |
| 2026. 10. 2 | 각 교육구(학군) 책임자들이 사고 소식을 처음 전달받음 | LA타임스 보도 |
| 2026. 10. 16 | 주 교육부 공식 발표, 학생·가족 대상 통지 발송 시작(11월 초까지) | 캘리포니아주 교육부 보도자료 |
| 2027. 3. 19 | 무료 신원 보호 서비스 등록 마감 | ETS 데이터 유출 통지문 |
무엇이 새었고, 무엇은 포함되지 않았나
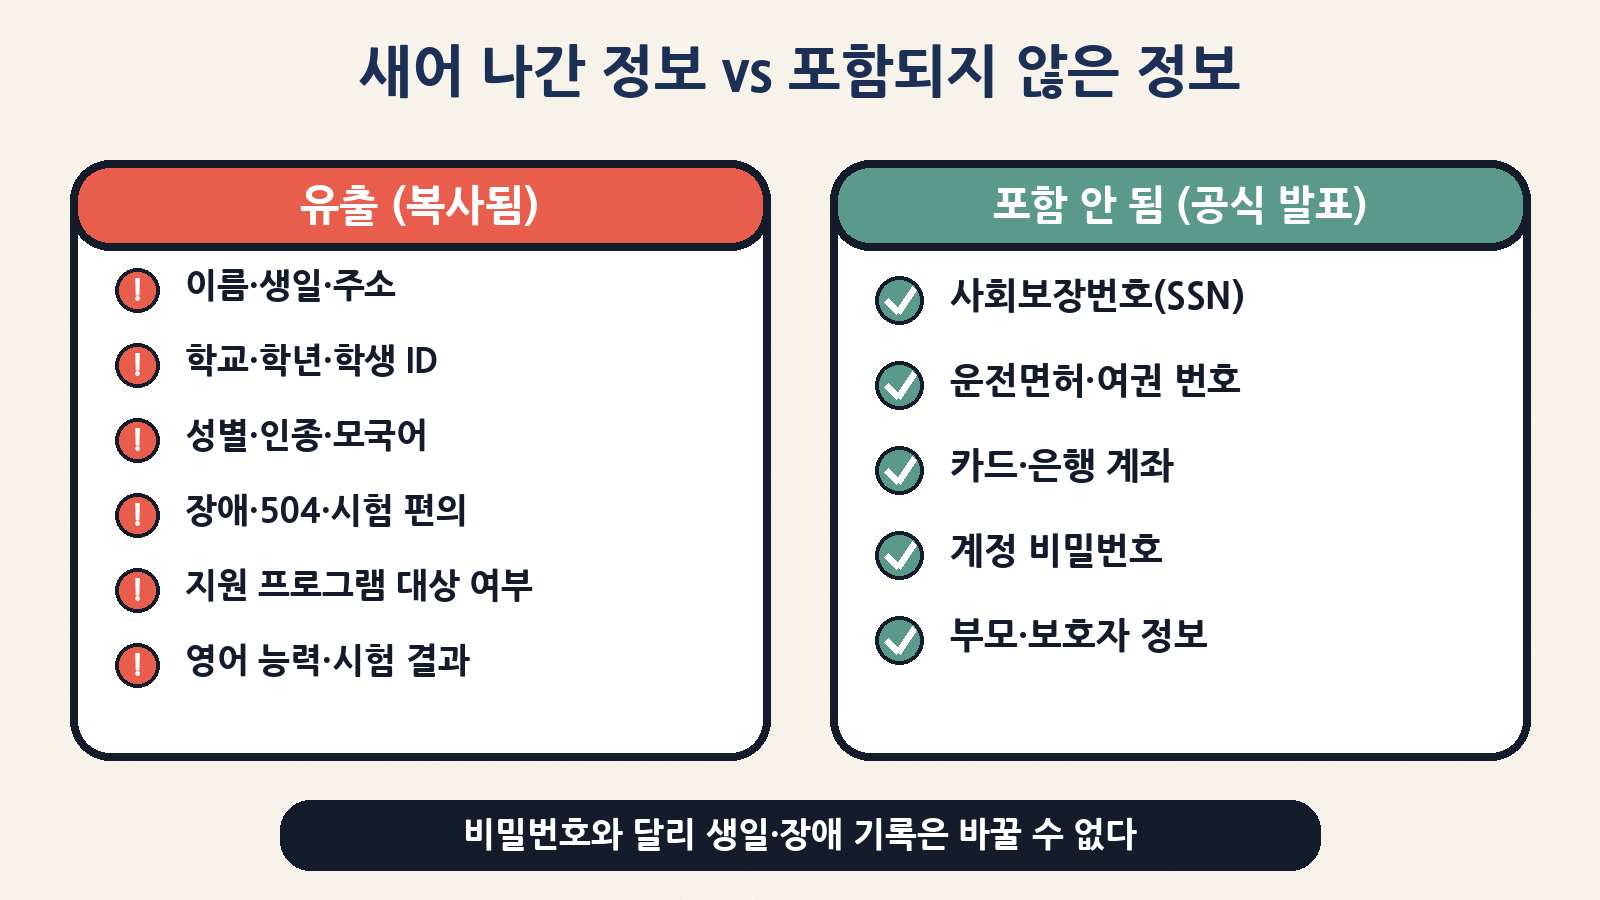
공식 통지문은 “학생마다 다르지만 다음 정보가 포함될 수 있다”고 밝혔어요. 시험 기관이 관리하는 정보라서, 금융 정보보다는 학생의 신상과 학교생활 정보가 중심이에요.
| 분류 | 유출 가능 항목(통지문 기준) |
|---|---|
| 기본 신상 | 이름, 생년월일, 집 주소, 학교, 교육구, 학년 |
| 식별 번호 | 주 학생 고유번호(SSID), 학교 자체 학생 번호 |
| 배경 정보 | 성별, 인종·민족, 주 사용 언어, 출신 국가, 영어학습자(EL) 여부 |
| 민감 정보 | 장애 여부와 장애 유형, 504 지위, 시험 편의 제공 내역 |
| 지원 대상 | 저소득층 지원(Title I), 이주민 가정 지원, 노숙 학생 지원(McKinney-Vento), 군인 가정 학생 여부 |
| 시험 정보 | 영어 능력 정보, 주 학력평가 등록·응시·결과 |
| 포함되지 않았다고 발표된 것 | 의미 |
|---|---|
| 사회보장번호(SSN) | 미국에서 대출·카드 개설에 가장 많이 쓰이는 번호가 빠져 즉각적인 금융 명의도용 위험은 상대적으로 낮음 |
| 운전면허·여권 번호 | 신분증 위조형 사기 위험이 상대적으로 낮음 |
| 카드·은행 계좌 정보 | 바로 돈이 빠져나가는 피해와는 거리가 있음 |
| 계정 비밀번호 | 학생 계정을 바로 탈취당할 가능성은 낮음 |
| 부모·보호자 개인정보 | 보호자 이름·연락처는 이번 파일에 없었다고 함 |
그럼 괜찮은 걸까요? 꼭 그렇지는 않아요. 비밀번호는 바꾸면 그만이지만 생년월일, 출신 국가, 장애 기록은 평생 바꿀 수 없어요. 게다가 이름·주소·학교·학년이 함께 있으면 “○○초등학교 4학년 ○○이 학부모님이시죠?”처럼 아주 그럴듯한 사칭 연락을 만들 수 있어요. 존스홉킨스대 정보보안연구소의 안톤 다부라 소장도 LA타임스에 “학교는 데이터 보관을 외부에 맡길 수 있어도, 유출의 결과까지 맡길 수는 없다”고 지적했어요.
왜 하필 ‘로그인 하나’가 문제였을까
이번 사건은 영화처럼 화려한 해킹 기술이 아니라 열쇠 관리의 문제였어요. 아래 표는 같은 우체통 비유로 무엇이 부족했을지, 일반적으로 어떤 방어가 쓰이는지 정리한 거예요(ETS가 구체적으로 어떤 설정을 썼는지는 공개되지 않았어요).
| 약한 고리 | 왜 위험한가 | 일반적인 방어 |
|---|---|---|
| 비밀번호 한 겹짜리 계정 | 로그인 정보만 훔치면 누구나 정상 사용자처럼 들어옴 | 다단계 인증(MFA), 접속 가능한 IP 제한 |
| 오래 쓰는 공용 계정 | 기관 간 자동 전송용 계정은 비밀번호를 잘 안 바꾸고 감시도 느슨해지기 쉬움 | 키 정기 교체, 사람 계정과 기계 계정 분리 |
| 쌓여 있는 옛 파일 | 필요 없어진 과거 학년도 파일이 남아 있으면 한 번에 더 많이 털림 | 주고받은 뒤 자동 삭제, 보관 기간 최소화 |
| 느린 이상 탐지 | 평소와 다른 시간·양의 다운로드를 몇 달간 못 알아챔 | 대량 다운로드 알림, 접속 기록 상시 점검 |
| 외주 집중 | 수백만 명 기록이 업체 한 곳에 모이면 한 번의 실수가 주 전체 문제로 | 계약에 보안 요구·점검 권한 명시 |
ETS는 사고 뒤 해당 SFTP 서버를 아예 내리고 보안 통제를 강화한 새 서버를 처음부터 다시 구축했다고 밝혔어요. 또 ETS 대변인은 LA타임스에 “다른 ETS 고객은 영향을 받지 않았다”고 말했어요. 주 정부 쪽에서는 캘리포니아 사이버보안통합센터(Cal-CSIC)가 디지털 포렌식을 돕고, 교육부는 ETS가 데이터 보안 계약 조건을 지켰는지도 검토하고 있어요.
“토플·토익도 ETS 아니에요?” 한국 독자가 궁금한 것
ETS라는 이름이 익숙한 분이 많을 거예요. 토플(TOEFL)·GRE 같은 시험으로 잘 알려진 기관이거든요. 그래서 “내 토플 정보도 새었나?” 걱정할 수 있는데, 지금까지 나온 공식 정보로 정리하면 이래요.
| 궁금한 점 | 현재까지 공식 정보 |
|---|---|
| 토플·토익·GRE 응시자 정보도 유출됐나요? | 이번 발표는 캘리포니아 주 학력평가 자료에 한정돼요. ETS 측은 “다른 ETS 고객은 영향 없음”이라고 밝혔어요 |
| 한국에 사는 우리 아이도 해당되나요? | 캘리포니아 공립학교에 다녔던 학생이 대상이에요. 한국 학교 학생은 해당되지 않아요 |
| 예전에 캘리포니아에 살다 귀국했어요 | LA타임스에 따르면 전학 확인 없이 캘리포니아를 떠난 학생은 2006년까지 거슬러 기록이 포함됐을 수 있어요. 통지서가 옛 주소로 갈 수 있으니 공식 페이지를 직접 확인하세요 |
| 안내문을 한국어로 볼 수 있나요? | 네. 주 교육부는 통지문을 27개 언어로 공개했고, 그중에 한국어도 있어요(교육부 공식 사이트의 ETS 사고 안내 페이지) |
미국 학부모라면: 통지서 받고 할 일
| 순서 | 할 일 | 왜 도움이 되나 |
|---|---|---|
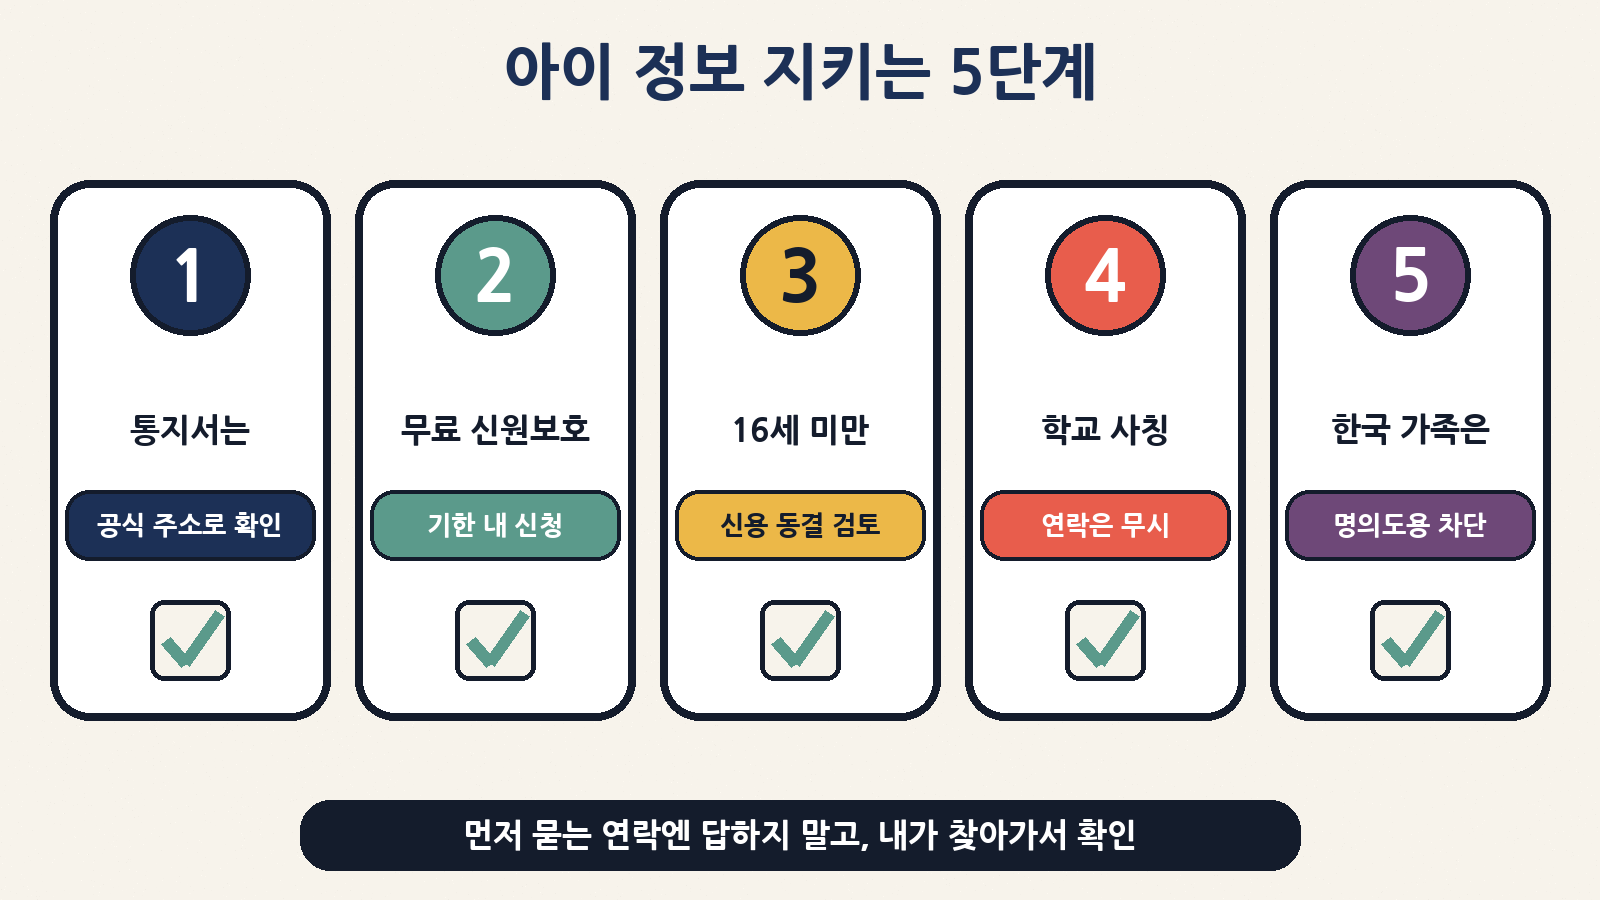
| 1 | 통지서는 주 교육부 공식 사이트의 ETS 사고 안내 페이지에서 직접 대조하기 | 가짜 ‘보상 신청’ 사이트가 따라붙는 경우가 많아요. 통지문도 “가짜 신원 보호 사이트 주의, URL 재확인”을 당부했어요 |
| 2 | Experian IdentityWorks 2년 무료 등록(18세 미만은 보호자가 ‘Minor Plus’로, 성인은 직접). 마감 2027. 3. 19 | 다크웹 노출 감시, 신원 도용 복구 지원, 최대 100만 달러 보험 포함. 등록에 카드 정보는 필요 없어요 |
| 3 | 16세 미만 자녀 신용 동결 검토(Equifax·Experian·TransUnion 3사) | 통지문 안내대로 무료. 아이 이름으로 몰래 카드·대출을 여는 걸 막아요 |
| 4 | 학교·시험·이번 사고를 언급하는 뜻밖의 전화·문자·메일에 개인정보로 답하지 않기 | 공식 안내도 “SSN·비밀번호·금융정보를 요청받아도 응하지 말라”고 강조 |
| 5 | 문의는 통지문의 공식 콜센터(833-931-8488, 평일 미국 태평양시간 오전 6시~오후 6시 = 서머타임 기간 한국시간 밤 10시~다음 날 오전 10시)로 직접 | 먼저 걸려 온 전화보다 내가 찾아서 거는 번호가 안전해요 |
덧붙여 18세 미만이라 ‘Minor Plus’에 등록한 학생이 2029년 3월 19일 전에 18세가 되면, 생일부터 성인용 상품으로 옮겨 등록할 수 있다고 통지문에 적혀 있어요.
한국 가족에게 주는 교훈: 우리 집에서 바로 쓰는 도구
이번 사건은 미국 이야기지만, 아이 정보가 학교 밖 업체로 흘러가 쌓인다는 구조는 어디나 비슷해요. 학원 앱, 온라인 학습 서비스, 체험학습 신청 사이트… 우리 아이 이름·학교·생일이 들어간 곳을 떠올려 보면 꽤 많을 거예요. 한국에도 내 명의가 함부로 쓰이지 않게 막는 무료 도구가 있으니, 이번 기회에 가족(특히 성인 가족) 명의부터 점검해 보세요.
| 도구 | 하는 일 | 이럴 때 |
|---|---|---|
| 명의도용방지서비스 ‘엠세이퍼(M-Safer)’ | 내 이름으로 개통된 휴대폰 회선 조회, 신규 개통 제한 설정 | 개인정보가 새었다는 소식을 들었을 때 가장 먼저 |
| 금융감독원 ‘개인정보노출자 사고예방시스템’ | 노출자로 등록하면 금융회사가 내 명의 신규 거래 때 본인 확인을 더 깐깐하게 | 신분증·계좌 정보까지 노출이 의심될 때 |
| 비대면 계좌개설 안심차단 | 내 명의로 비대면 계좌 개설 자체를 막아 두기(은행 앱·창구에서 신청) | 대포통장 개설이 걱정될 때 |
| 여신거래 안심차단 | 내 명의로 대출·카드 같은 신규 여신 거래를 차단 | 명의도용 대출 피해가 걱정될 때 |
| 아이 정보 다이어트 | 가입한 교육 앱·사이트 목록을 적고, 안 쓰는 곳은 탈퇴·삭제 요청 | 학년이 바뀔 때마다 한 번씩 |
자주 하는 오해
| 오해 | 실제 |
|---|---|
| “SSN·카드가 안 털렸으니 걱정할 것 없다” | 금융 피해 위험은 낮아도 이름·주소·학교·장애 정보는 정교한 사칭과 차별·낙인 위험이 있어요. 바꿀 수도 없고요 |
| “해커가 아직 공개 안 했으니 끝난 일” | LA타임스는 해커가 몸값 협상 중에는 자료를 공개하지 않는 경우가 많다고 짚었어요. 공식 발표엔 몸값 요구 여부가 없어요 |
| “보안 우체통(SFTP)이면 안전한 것 아닌가” | SFTP는 오가는 길을 암호화할 뿐, 열쇠를 훔친 사람은 정상 사용자처럼 열 수 있어요 |
| “무료 신원 보호는 나중에 신청해도 된다” | 가능하지만 2027년 3월 19일 마감이 있어요. 미리 등록할수록 감시 기간을 온전히 쓸 수 있어요 |
| “ETS 시험을 본 적 있으면 다 해당된다” | 이번 건은 캘리포니아 공립학교 주 학력평가 자료예요. ETS는 다른 고객은 영향이 없다고 밝혔어요 |
정리하며
이번 캘리포니아 ETS 사건은 “열쇠 하나가 넉 달짜리 출입증이 될 수 있다”는 걸 보여 줘요. 범인은 벽을 부수지 않고 훔친 로그인 정보로 정문을 열었고, 그 사이 수백만 명 아이들의 이름·주소·장애 기록이 복사됐어요. 미국에 사는 학부모라면 공식 페이지로 통지 확인 → 무료 신원 보호 등록 → 16세 미만 신용 동결 검토 → 사칭 연락 무시, 이 네 가지면 충분한 출발이에요. 한국에 사는 우리도 오늘 저녁 가족 명의 도용 차단 도구를 한 번 켜 두고, 아이가 가입한 교육 앱을 한 번 정리해 보세요. 아이 정보는 한 번 새면 평생 따라다니니, 지키는 습관도 일찍 들일수록 좋아요.