메일 보안 장비가 뚫리면? 시스코 시큐어 이메일 게이트웨이 CVE-2026-76519 실전 악용, 초보도 쉽게
노트북에 백신도 깔고, 윈도우 업데이트도 꼬박꼬박 했는데… 그래도 회사 메일이 위험할 수 있을까요? 답은 “옆문이 열려 있으면요”예요. 오늘 저녁 다룰 소식은 바로 그 옆문, 시스코 시큐어 이메일 게이트웨이(Cisco Secure Email Gateway)에서 발견된 치명적 취약점 CVE-2026-76519예요. 2026년 10월에 실전 악용이 확인됐고, CISA(미국 사이버보안·인프라 보안국) KEV 목록에도 올랐어요.
어려운 약어가 많지만, 비유만 잡으면 초보도 따라갈 수 있어요. 메일 보안 장비가 뚫리면, 내 PC가 멀쩡해도 회사 메일함이 위험해질 수 있다는 이야기예요.
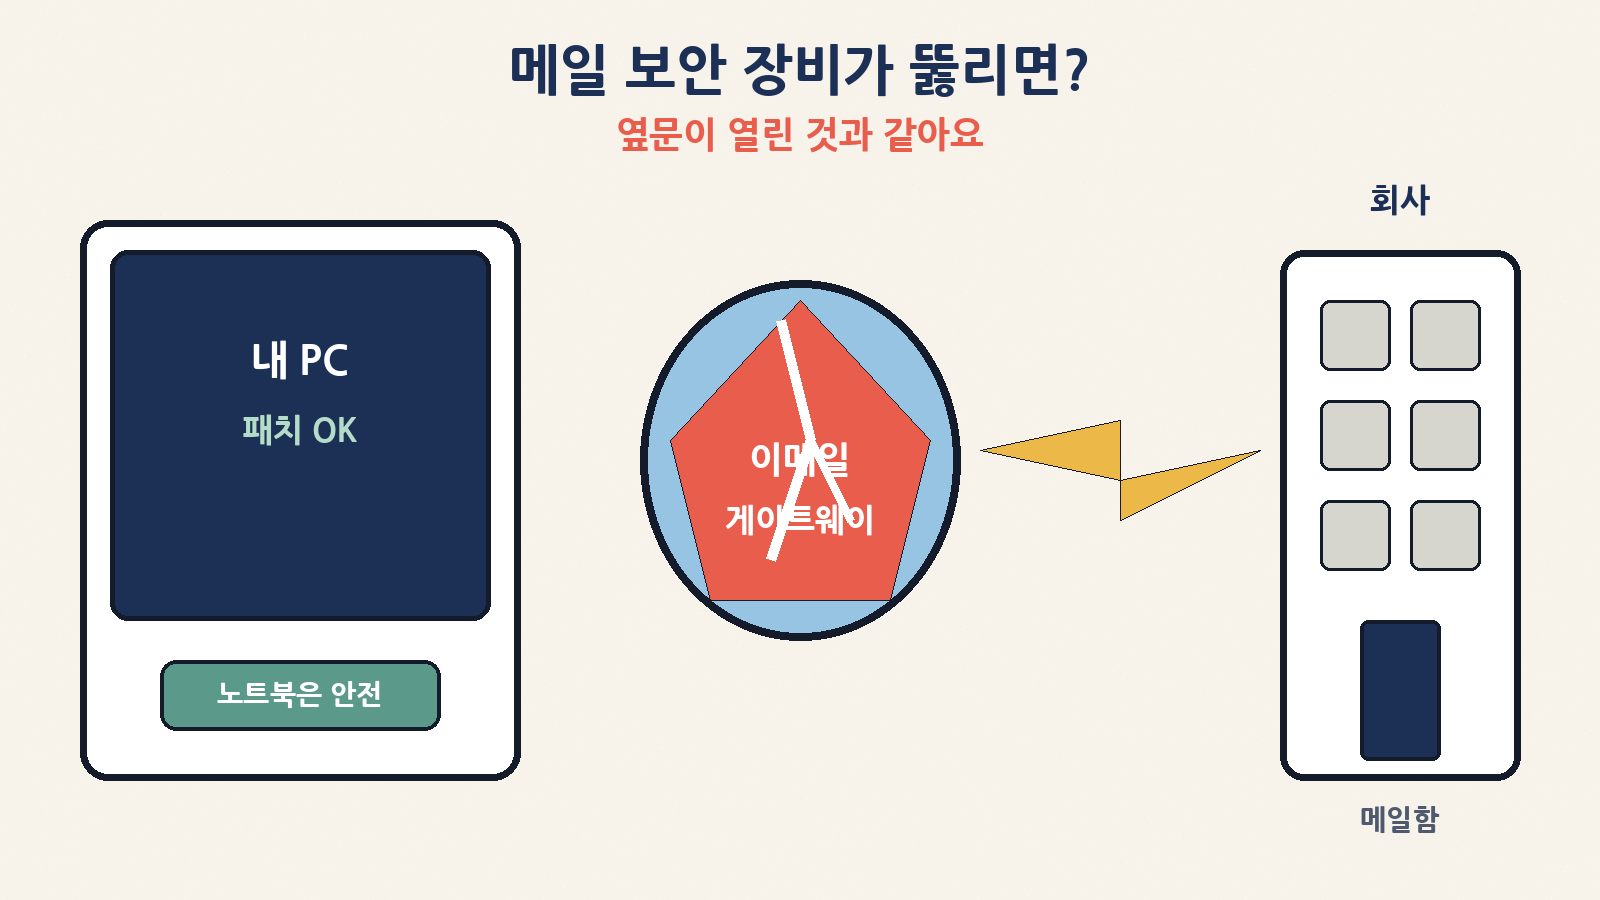
메일 보안 장비가 뚫리면? 노트북이 안전해도 옆문(이메일 게이트웨이)이 열릴 수 있어요
한 줄 요약부터
질문
짧은 답
무슨 CVE예요?
CVE-2026-76519 — CVSS 9.8/10(치명, Critical)
어디가 영향받나요?
시스코 Secure Email Gateway(물리·가상) 및 관련 클라우드 — AMP의 File Reputation(파일 평판)이 메일 정책에 켜져 있고, Content Scanner Tools가 25.3.0.5525 미만일 때
공격자가 할 수 있는 일?
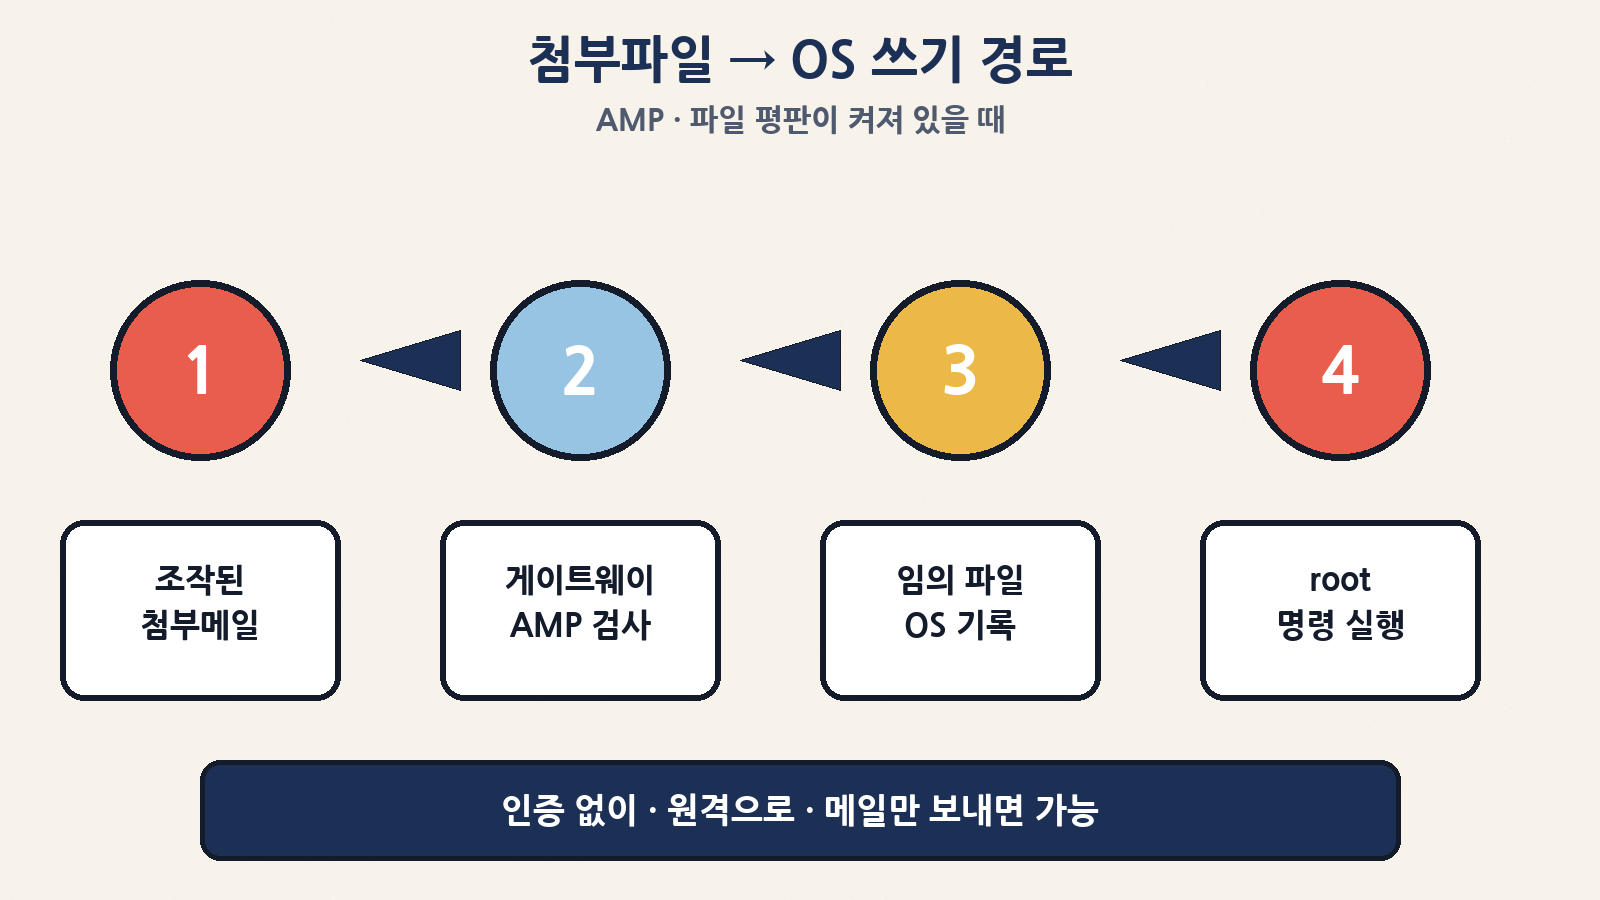
인증 없이 조작된 첨부 메일 → OS에 임의 파일 쓰기 → root 권한 명령 실행 가능
실전 악용?
예. 시스코 PSIRT가 2026년 10월 실전 악용을 인지. 공지는 10월 14일경. 9월 중순 CVE-2026-76461 이후 두 번째 야생(wild) 악용
당장 할 일?
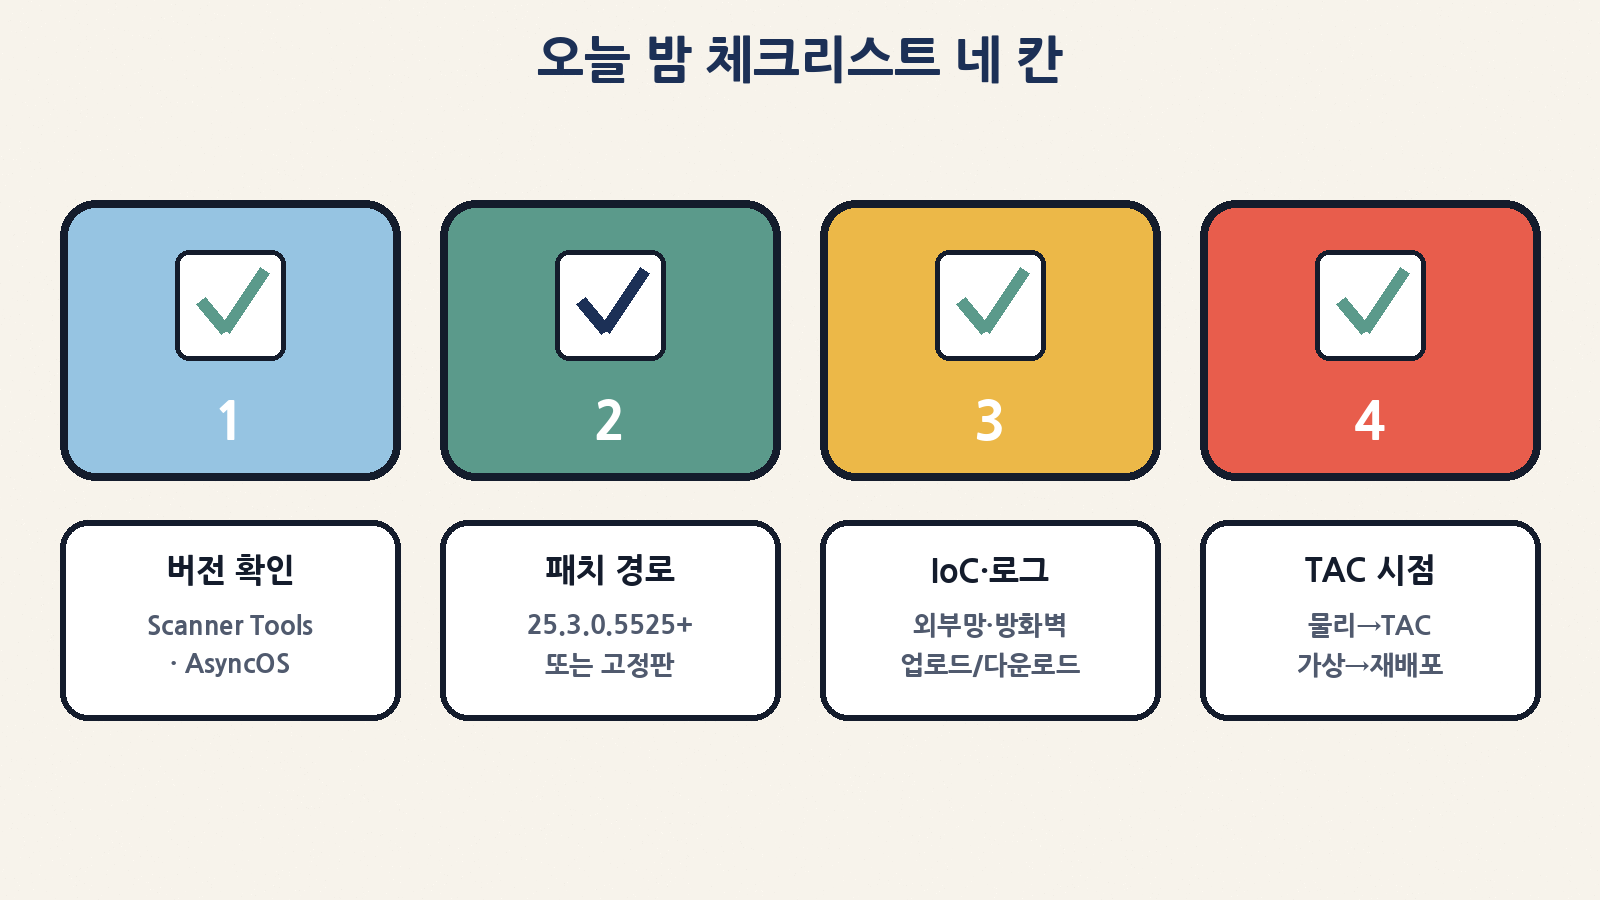
Scanner Tools 버전·File Reputation 여부 확인 → 패치 → IoC·외부 로그 점검. 미 연방 권고 기한은 2026년 10월 17일
옆문 비유: 왜 메일 게이트웨이가 위험할까요?
개인 PC 보안은 ‘현관문 잠금’에 가깝고, 이메일 게이트웨이는 회사 우편실·택배 검사실에 가까워요. 외부에서 오는 모든 메일이 이 장비를 지나가요. 여기가 뚫리면 공격자는 직원 한 명을 설득할 필요 없이, 회사로 들어오는 우편 통로 자체를 손에 넣을 수 있어요.
비유
실제 IT
초보가 느낄 점
내 방 현관문
내 노트북·스마트폰 보안
패치해도 옆문이 열려 있으면 회사는 위험
아파트 우편실
이메일 게이트웨이
모든 메일이 여기를 통과
택배 검사기 오작동
AMP·첨부 처리 취약점
검사 과정에서 오히려 침투 경로가 됨
관리실 열쇠를 빼앗김
root 권한 확보
장비 OS를 사실상 통째로 제어
AMP·파일 평판이 뭔가요? (쉬운 말)
AMP(Advanced Malware Protection)는 시스코 이메일 보안의 ‘고급 악성코드 방어’ 기능이에요. 그 안의 File Reputation(파일 평판)은 첨부파일이 얼마나 위험한지 평판 DB와 대조해 보는 서비스예요. “이 파일이 예전에 나쁜 짓에 쓰였나?”를 물어보는 셈이죠.
이번 취약점은 바로 그 첨부파일을 다루는 과정이 잘못돼 생긴 거예요. 평판 검사가 켜져 있고(메일 정책에 할당), Content Scanner Tools가 오래된 버전일 때만 해당돼요. 아이러니하게도 보안을 켜 둔 구성에서 문이 열린 거죠.
용어
쉬운 말
이번 이슈와의 관계
AMP
첨부·악성코드를 깊게 검사하는 기능 묶음
취약점이 여기 첨부 처리에 존재
File Reputation
파일 ‘평판’을 물어보는 서비스
켜져 있고 메일 정책에 할당돼야 영향
Content Scanner Tools
첨부 내용을 실제로 훑는 도구 패키지
25.3.0.5525 미만이면 취약
AsyncOS
게이트웨이 장비의 OS(운영체제)
15.5.5-014 / 16.5.0-780 등으로 고정
root
장비의 최고 관리자 권한
성공 시 명령 실행·증거 삭제 가능
공격은 어떻게 일어나나요?
시스코에 따르면 공격자는 로그인할 필요 없이, 영향받는 장비를 거쳐 가는 메일에 조작된 첨부파일을 넣기만 하면 돼요. 상대 경로 순회(relative path traversal) 약점 때문에, 검사 과정에서 OS 아무 곳에나 파일을 쓸 수 있고, 이어 root로 명령을 실행할 수 있어요.
조작된 첨부메일 → AMP 검사 → OS 임의 파일 쓰기 → root 명령 실행 경로
단계
무슨 일?
초보 한마디
1
조작된 첨부 메일을 보냄
직원이 클릭할 필요도 없어요(장비만 거치면 됨)
2
AMP·파일 평판이 첨부를 처리
보안 기능이 오히려 진입점
3
OS에 임의 파일 기록
검사기가 ‘잘못된 경로’로 파일을 씀
4
root 명령 실행
장비 통째로 장악 가능
5
증거 삭제 가능
그래서 장비 밖 방화벽·네트워크 로그를 보라 해요
영향 조건·패치 버전 정리
모든 시스코 장비가 아니라, 두 조건이 동시에 맞을 때예요. (1) File Reputation이 들어오거나 나가는 메일 정책에 할당됨 (2) Content Scanner Tools < 25.3.0.5525. 시스코 Secure Email and Web Manager·Secure Web Appliance는 이번 CVE 대상이 아니에요.
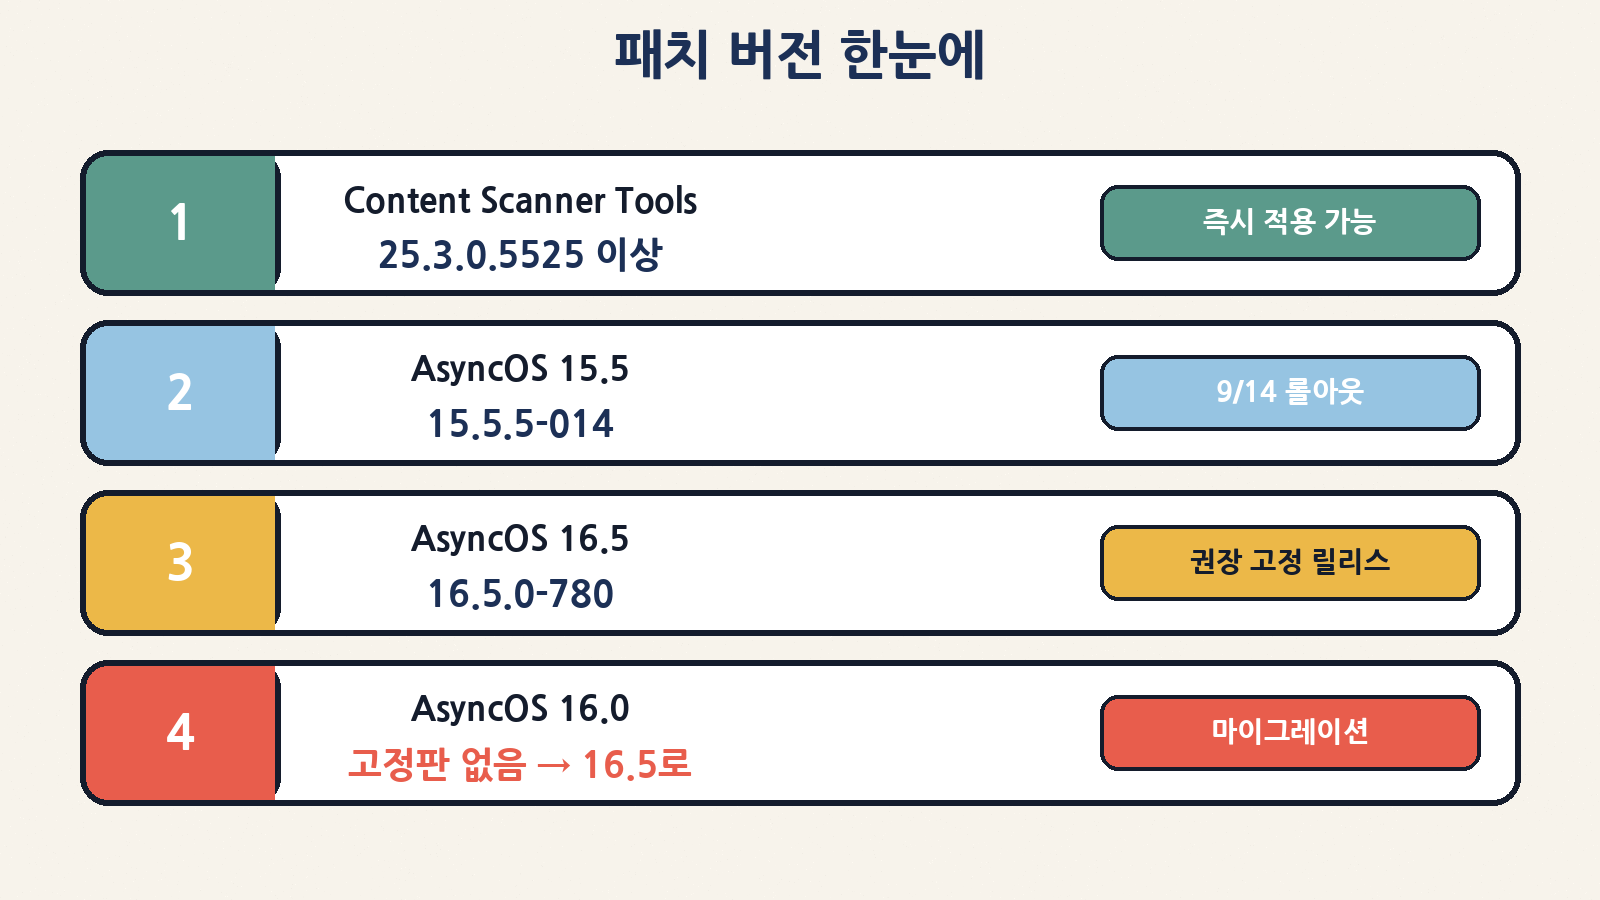
패치 버전 한눈에: Scanner Tools 25.3.0.5525+, AsyncOS 15.5.5-014·16.5.0-780
구성 요소
취약한 쪽
고친 쪽
Content Scanner Tools
25.3.0.5525 미만
25.3.0.5525 이상 (재시작 없이 올릴 수 있는 경로로 안내됨)
AsyncOS 15.5
15.5.5-014 이전
15.5.5-014 (9월 14일경 롤아웃)
AsyncOS 16.5
16.5.0-780 이전
16.5.0-780 (권장 고정 릴리스)
AsyncOS 16.0
16.0 전 구간
16.0 고정판 없음 → 16.5.0-780으로 이전 또는 Scanner Tools 갱신
워크어라운드
—
없음 (패치·고정 릴리스가 답)
확인 방법(개념)
어디서
무엇을 보나
Scanner Tools 버전
CLI contentscannerstatus
25.3.0.5525 이상인지
File Reputation 켜짐
웹 UI → Mail Policies → Incoming/Outgoing → AMP
Enable File Reputation 체크 여부
AsyncOS 버전
장비 버전/시스템 정보
15.5.5-014 또는 16.5.0-780 이상인지
타임라인·CISA KEV·이전 CVE와의 관계
시점
무슨 일
2026-09-14경
고정 AsyncOS 15.5.5-014 · 16.5.0-780 롤아웃
2026년 9월 중순
같은 제품군에서 CVE-2026-76461 야생 악용(이번이 그다음)
2026년 10월
시스코 PSIRT, CVE-2026-76519 실전 악용 인지
2026-10-14경
보안 권고 공개·갱신, CISA KEV 등재
2026-10-17
미 연방 기관 등 패치 권고 기한(민간도 같은 속도로 맞추는 게 안전)
구분
CVE-2026-76461 (9월)
CVE-2026-76519 (이번)
제품
Secure Email Gateway
Secure Email Gateway
핵심
이메일 파싱 쪽 원격 root
AMP 첨부·파일 평판 쪽 임의 파일 쓰기→root
인증
불필요
불필요
초보 포인트
같은 ‘옆문’ 제품군의 연속 타격
보안 기능(AMP)이 켜진 구성이 조건
침해 의심 시: IoC·로그·물리/가상 대응
시스코는 시스템 로그에 뜨는 메시지와 권장 조치를 표로 공개했어요. 또한 root를 얻으면 공격자가 증거를 지울 수 있으니, 장비 안 로그만 믿지 말고 외부 네트워크·방화벽 로그에서 이상한 업로드·다운로드를 보라고 강조했어요.
로그 메시지(개념)
의미
할 일
Suspected compromise indicator was found
침해 의심 지표 발견
권고의 Recommendations 따르고 TAC 연락
Security scan did not complete
보안 스캔 미완료
Cisco TAC에 지원 요청
No compromise indicator was found
지표 없음
안심은 하되, 고정 릴리스로 업그레이드
장비 형태
침해 의심 시
왜?
물리 어플라이언스
Cisco TAC에 연락해 지침 받기
하드웨어·포렌식 보존이 중요
가상 어플라이언스
고정 릴리스로 새 VM 배포 → 설정을 처음부터 재구성 → 자격증명 교체 → 기존 이미지는 포렌식용으로 보존
회사에 시스코 메일 게이트웨이가 있는지 보안·인프라 담당에게 물어보기. “CVE-2026-76519 패치됐나요?” 한 문장이면 충분해요
소규모 관리자
버전·정책 확인 → 패치 창 잡기 → 외부 로그 샘플링 → 의심 시 TAC/벤더 연락
경영·팀 리드
10/17 전후를 ‘긴급 패치 창’으로 보고 변경 승인·백업·롤백 시간 확보
자주 하는 오해
오해
실제
“내 PC만 패치하면 끝”
게이트웨이가 뚫리면 메일 통로 전체가 위험해요
“AMP를 끄면 안전해진다”
워크어라운드가 없고, 끄면 다른 위협에 더 약해질 수 있어요. 패치가 정답
“지표 없음 = 완전 안전”
공격자가 증거를 지울 수 있어 외부 로그와 패치가 함께 필요해요
“클라우드면 내가 할 일 없음”
시스코가 완화·연락을 하지만, 연락 받은 쪽은 자격증명 갱신·접근 제한을 해야 해요
정리하며
CVE-2026-76519는 ‘어려운 제로데이’라기보다, 우편실 자물쇠가 풀린 사건에 가까워요. 점수는 9.8, 실전 악용이 확인됐고, CISA KEV에도 올랐어요. 초보라면 오늘 밤 네 가지만 기억하세요. 버전 확인 → 패치 경로 → IoC·외부 로그 → 물리/가상에 맞는 TAC·재배포. 복잡한 소식이지만, 옆문 비유만 잡으면 충분히 따라갈 수 있어요.