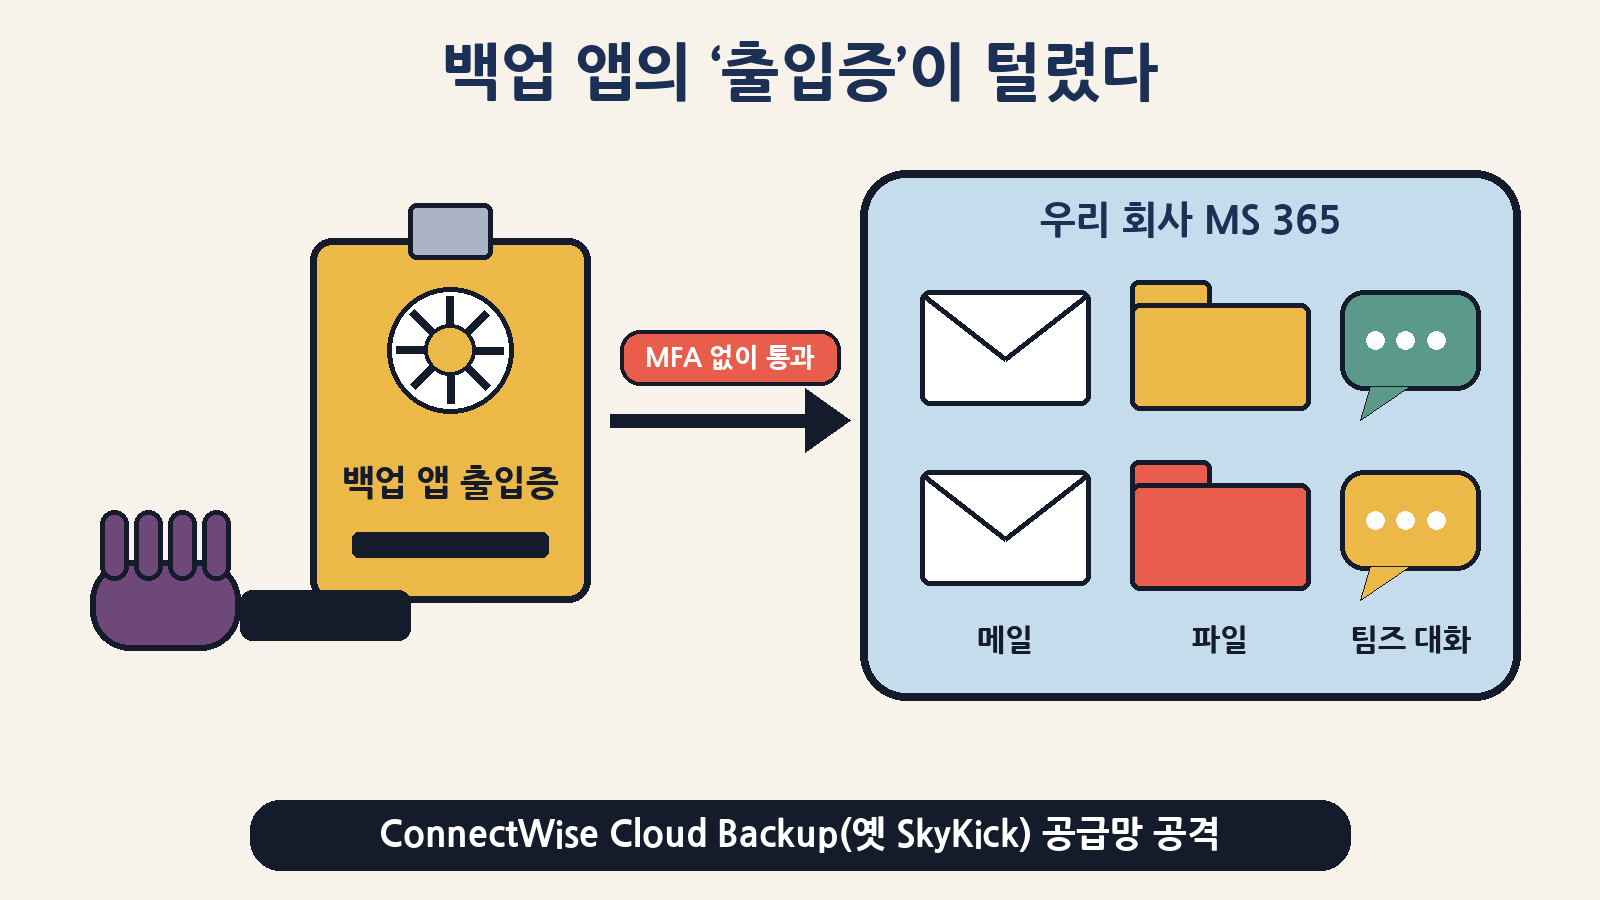
회사 메일과 파일은 혹시 모를 사고에 대비해 ‘백업’을 해 두죠. 그런데 이번에는 그 백업을 맡은 프로그램이 거꾸로 문제가 됐어요. 백업 앱이 회사 메일함에 들어갈 때 쓰는 ‘앱 출입증(비밀키)’이 해커 손에 넘어갔고, 해커는 그 출입증을 들고 사람인 척이 아니라 ‘백업 앱인 척’ 여러 회사의 마이크로소프트 365(MS 365)에 들어갔어요.
주인공은 미국 IT 관리 소프트웨어 회사 커넥트와이즈(ConnectWise)의 ‘클라우드 백업(Cloud Backup, 옛 이름 스카이킥 SkyKick)’이에요. 보안 기업 헌트리스(Huntress)는 10월 16일(현지) 이 앱의 비밀키가 도난돼 고객사 MS 365 환경에 무단 로그인하는 데 쓰였다고 경고했고, 마이크로소프트 위협 인텔리전스도 이를 “진행 중인 공급망 공격”이라고 불렀어요. 커넥트와이즈는 백업 서비스를 통째로 멈췄고, 한국 시간 18일 오전 10시 업데이트에서도 아직 복구 시점을 밝히지 못했어요. 무슨 일인지, 왜 다단계 인증(MFA)으로도 못 막았는지, 그리고 우리 같은 개인이 오늘 해 볼 수 있는 ‘연결된 앱’ 정리법까지 차근차근 풀어볼게요.
한 줄 요약부터
| 질문 | 짧은 답 |
|---|---|
| 무슨 일이에요? | 회사용 MS 365 백업 서비스 ConnectWise Cloud Backup의 앱 비밀키(자격 증명)가 도난돼, 해커가 그 앱의 권한으로 고객사 MS 365에 로그인했어요 |
| 얼마나 많아요? | 헌트리스 기준 무단 로그인이 확인된 고객사(테넌트) 162곳 → 173곳. 이후 같은 공격 주소에서 로그인 시도가 있었던 곳은 약 1,000곳, 그중 300곳 이상은 로그인 자체가 성공했다고 밝혔어요 |
| 뭘 볼 수 있었나요? | 백업 앱이 원래 받아 둔 권한, 즉 메일·첨부파일, 원드라이브·셰어포인트 파일, 팀즈 대화를 읽고 쓸 수 있는 수준(토딜 분석) |
| 실제로 빼 갔나요? | 아직 확인되지 않았어요. 다만 헌트리스는 “일부 읽기 기록은 로그에 안 남는다”며 증거를 기다리지 말고 먼저 막으라고 했어요 |
| 백업 데이터는요? | 커넥트와이즈는 저장된 백업은 암호화·격리돼 있고 접근 흔적은 없다고 밝혔어요. 대신 지금은 백업도 복원도 멈춘 상태예요 |
| 취약점(CVE)인가요? | 아니요. 지금까지는 앱 자격 증명 도난 사건이고, 제품 취약점이 관련됐는지는 확인되지 않았다는 게 회사 설명이에요 |
먼저 용어 세 개만 잡고 가요
이번 사건은 낯선 단어가 많아서 어렵게 느껴지는데, 아래 세 가지만 알면 거의 다 이해돼요.
| 용어 | 쉬운 비유 | 이번 사건에서는 |
|---|---|---|
| 테넌트(tenant) | MS 365 안에 있는 회사 한 곳의 ‘사무실 건물’ | 해커가 들어간 건 개별 직원 계정이 아니라 고객사 건물 단위였어요 |
| OAuth 앱 / 서비스 주체 | 건물에 상주하는 외부 업체 직원에게 준 출입증 | 백업 앱이 ‘메일·파일 다 읽고 쓰기’ 출입증을 이미 받아 둔 상태였어요 |
| 공급망 공격 | 우리 집이 아니라 우리 집에 드나드는 택배·관리 업체를 노리는 것 | 고객사가 아니라 업체(커넥트와이즈) 쪽 비밀키가 털려 고객사 전체로 번졌어요 |
헌트리스는 이 비밀키가 ‘업체 쪽 테넌트에 있는 자격 증명’이었다며 “고객이 자기 환경에서 뭘 잘못해서 생긴 일이 아니다”라고 설명했어요. 쉽게 말해, 우리 회사 문단속은 잘했는데 관리 업체가 맡아 둔 출입증이 복사된 거예요.
백업 앱은 왜 이렇게 큰 권한을 가졌을까?
백업 앱이 처음부터 수상했던 건 아니에요. 백업은 모든 걸 복사해 두고, 사고가 나면 다시 써 넣어야 하니 권한이 넓을 수밖에 없어요. 헌트리스도 “백업과 복원 모두 읽기·쓰기가 필요하니 권한이 넓다”고 설명했어요.
| 백업 앱이 하는 일 | 필요한 권한 | 해커 손에 들어가면 |
|---|---|---|
| 매일 메일함 복사 | 모든 직원 메일·첨부파일 읽기 | 회사 메일을 통째로 열람 |
| 원드라이브·셰어포인트 백업 | 회사 파일 전체 읽기 | 계약서·인사 자료 등 대량 다운로드 |
| 팀즈 대화 보관 | 채팅 기록 읽기 | 내부 대화 엿보기 |
| 사고 때 복원 | 쓰기·덮어쓰기 권한 | 데이터 변경·삭제 가능성 |
| 사용자 목록 동기화 | 디렉터리(조직도) 읽기·쓰기 | 누가 관리자인지 파악, 권한 조작 시도 |
왜 MFA(다단계 인증)로도 못 막았을까?
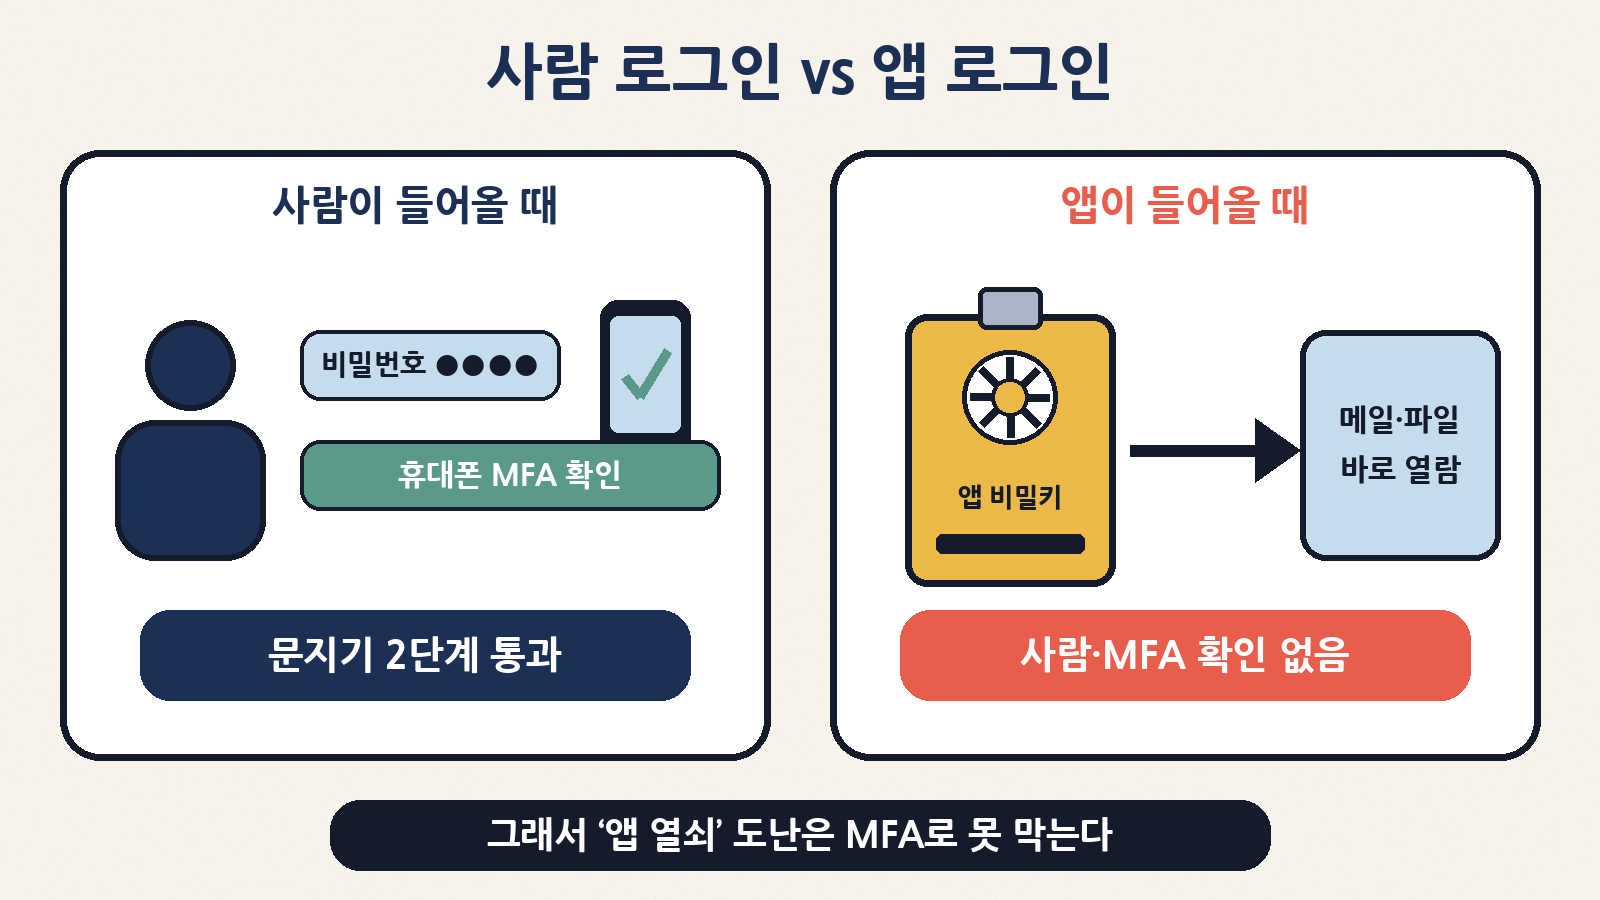
우리가 아는 보안 상식은 “비밀번호에 휴대폰 인증까지 켜면 안전하다”예요. 맞는 말이지만, 그건 사람이 로그인할 때 이야기예요. 백업 앱처럼 프로그램이 스스로 로그인하는 ‘앱 전용 로그인’에는 휴대폰을 들고 있는 사람이 없어요. 그래서 문지기(MFA)가 아예 등장하지 않아요.
| 비교 | 사람 로그인 | 앱 전용 로그인(이번 사건) |
|---|---|---|
| 누가 들어오나 | 직원(사람) | 백업·관리 프로그램 |
| 무엇으로 증명하나 | 비밀번호 + 휴대폰 승인(MFA) | 앱 비밀키(시크릿)나 인증서 |
| MFA 적용 | 적용됨 | 적용 안 됨 — 사람이 없으니까요 |
| 권한 범위 | 그 직원 한 명의 메일·파일 | 앱이 받은 권한에 따라 회사 전체 메일함·파일까지 |
| 로그 위치 | 기본 ‘사용자 로그인’ 탭 | 별도 ‘서비스 주체 로그인’ 탭 — 기본 화면엔 안 보임 |
| 세션 끊기 | 사용자 세션 종료로 차단 | 토딜: 사용자 세션을 끊어도 앱 접근은 안 끊김, 이미 받은 토큰은 최대 90분 유효 |
보안 기업 토딜(Todyl)은 이번 공격이 자동화된 스크립트로 이뤄졌고, 사용자 로그인이 없었기 때문에 MFA 같은 보호 장치가 소용없었다고 분석했어요. 헌트리스도 공격자가 고객사 목록을 정렬된 순서대로 몇 초 간격으로 훑었다며, 목록을 들고 돌리는 스크립트로 보인다고 했어요.
앱 출입증 하나로 어디까지 갈 수 있었나
| 단계 | 확인된 내용 | 누가 밝혔나 |
|---|---|---|
| 1. 앱인 척 로그인 | 도난된 비밀키로 고객사마다 Microsoft Graph 접근 토큰을 받아 감 | 헌트리스·마이크로소프트 |
| 2. 원래 권한 그대로 사용 | 고객이 백업용으로 허락해 둔 Directory.ReadWrite.All 같은 고권한을 악용했을 가능성 | 마이크로소프트 위협 인텔리전스 |
| 3. 정찰 | 로그인 뒤 Graph API로 내부 정보를 살펴보는 활동 | 마이크로소프트 |
| 4. 스스로 관리자 되기 | 한 고객사에서 커넥트와이즈의 다른 관리 앱(팀즈용)이 스스로 ‘전역 관리자(Global Administrator)’ 역할을 부여 | 헌트리스 |
| 5. 뒷문 심기 | 같은 곳에서 다른 앱 2개(MSP 관리 앱, 헌트리스 보안 앱)에 새 비밀키를 추가, 유효기간은 2028년까지. 전 과정 약 5분 | 헌트리스 |
여기서 가장 무서운 건 5단계예요. 원래 백업 앱의 비밀키는 커넥트와이즈가 무효화했지만, 공격자가 다른 앱에 따로 심어 둔 새 비밀키는 그대로 남아요. 그래서 헌트리스와 커넥트와이즈 모두 “문제의 앱을 꺼도, 이미 추가된 자격 증명은 사라지지 않는다”고 거듭 강조했어요. 다만 토딜이 살펴본 9개 고객사에서는 로그인 활동만 보였고 계정 생성·권한 추가 같은 흔적은 없었다고 해요. 피해 정도는 회사마다 다를 수 있다는 뜻이에요.
닷새간 무슨 일이 있었나 (한국 시간 기준)
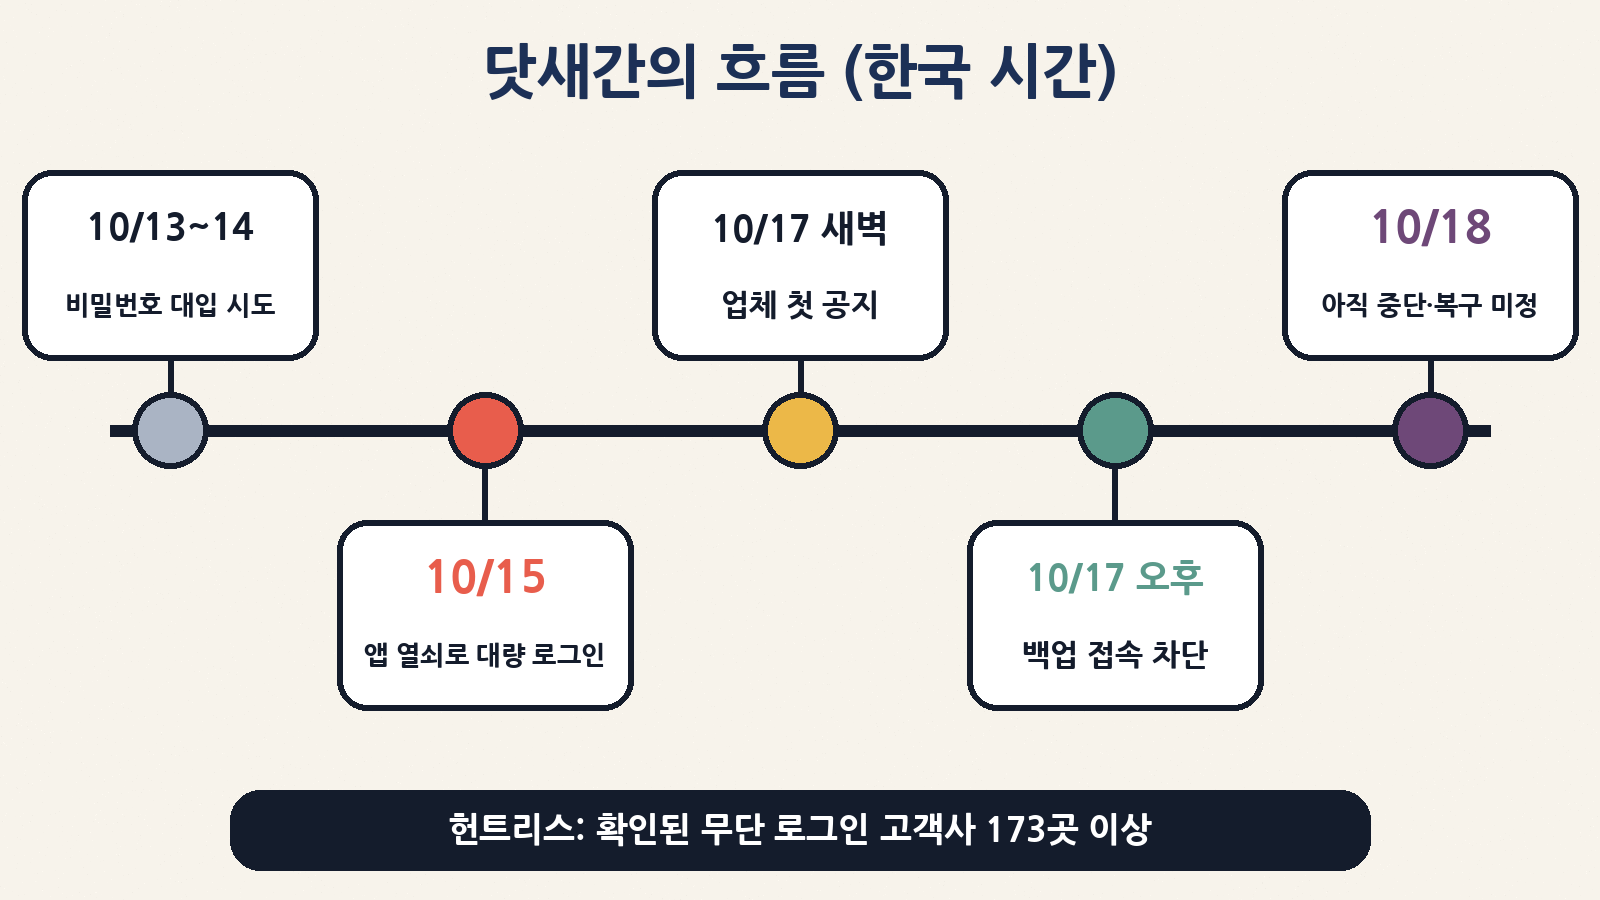
| 한국 시간 | 무슨 일 | 누가 밝혔나 |
|---|---|---|
| 10/13~14 (UTC) | 같은 공격 주소(144.172.64.128)에서 로펌 4곳을 상대로 비밀번호 대입(스프레이) 시도. 성공한 사용자 로그인은 확인 안 됨 | 헌트리스 |
| 10/14 | 커넥트와이즈가 자체 모니터링으로 문제를 처음 인지했다고 밝힘 | 커넥트와이즈 FAQ |
| 10/15 오전 10:58~ | 약 50개 고객사에서 커넥트와이즈 관리 앱들이 스스로 디렉터리 역할(주로 Exchange 관리자)을 부여(업체 자동화일 수도 있어 확인 중) | 헌트리스 |
| 10/15 오후 12:44~12:49 | 한 고객사에서 전역 관리자 획득 + 다른 앱 2개에 비밀키 추가 | 헌트리스 |
| 10/15 오후 3:13~5:34 | 백업 앱 신분으로 공격 주소에서 고객사들에 연달아 로그인 | 헌트리스 |
| 10/15 오후~밤 | 정책·국가안보·무역·핵심광물 분야 16개 고객사를 노린 2차 시도(앱이 없는 곳이 많아 실패) | 헌트리스 |
| 10/17 새벽 2:47 | 커넥트와이즈 첫 공지 | 커넥트와이즈 |
| 10/17 오후 2:01 / 4:00 | 백업 앱 접속 차단 → 관련 앱 신분 7개 비활성화, 인증서 폐기 | 커넥트와이즈 |
| 10/18 오전 10:00 | 최신 업데이트: 백업 여전히 중단, 예방 차원에서 ‘SaaS 보안’·‘클라우드 관리’ 서비스도 일시 중단, 복구 시점 미정 | 커넥트와이즈 |
누가 영향을 받나요?
| 누구 | 영향 | 이유 |
|---|---|---|
| MS 365 백업에 ConnectWise Cloud Backup(SkyKick)을 쓰는 회사 | 직접 대상 | 앱이 설치(동의)된 모든 고객사에서 같은 비밀키가 통함 |
| 예전에 썼다가 연결만 남겨 둔 회사 | 대상일 수 있음 | 한 관리자는 몇 년간 안 쓰던 SkyKick 앱이 스스로 Exchange 관리자 역할을 받았다는 알림을 받았다고 레딧에 공유 |
| 이런 회사의 IT를 대신 관리하는 MSP(IT 관리 대행사) | 높음 | 관리 앱 하나가 여러 고객사에 연결돼 있어 피해가 옮겨갈 수 있음 |
| 이 서비스를 안 쓰는 회사 | 낮음 | 앱이 없는 곳에선 로그인 시도가 실패 |
| 일반 개인(구글·네이버 개인 계정) | 직접 관련 없음 | 다만 ‘연결된 앱’ 원리는 똑같아서 점검해 둘 가치가 있음 |
한국 회사라도 MS 365를 쓰면서 해외 MSP나 이 백업 서비스를 쓰고 있다면 해당될 수 있어요. 우리 회사가 쓰는지 모르겠다면, IT팀에 “우리 MS 365에 SkyKick이나 ConnectWise 앱이 연결돼 있나요?” 한 줄만 물어봐도 충분해요.
회사 IT 담당자용 한 장 요약
| 구분 | 할 일 (커넥트와이즈·헌트리스·마이크로소프트 권고) |
|---|---|
| 즉시 차단 | Entra 관리 센터 → 엔터프라이즈 애플리케이션에서 앱 ID 506e08f9-6e9a-4da4-942b-a099a03644ae(Cloud Backup)와 24205314-2b89-4e07-a2a4-579e898a5640(Cloud Management – MS Teams) 등을 찾아 ‘사용자 로그인 사용’을 ‘아니요’로. 오래된 테넌트는 ‘SkyKick Cloud Manager’ 이름일 수 있음 |
| 지우지 말 것 | 앱을 삭제하지 말고 비활성화만. 증거 보존 + 나중에 재동의 없이 복구 가능 |
| 로그 보기 | 로그인 로그의 ‘서비스 주체 로그인’ 탭에서 앱 ID로 필터, 144.172.64.128 등 Azure 밖 주소 확인. 10월 13일 이후(가능하면 10월 1일부터) |
| 뒷문 찾기 | 모든 앱의 시크릿·인증서·페더레이션 자격 증명 중 10월 13일 이후 추가된 낯선 항목 확인 후 제거 |
| 역할·동의 | 앱에 붙은 전역 관리자·Exchange 관리자 등 의도치 않은 역할, 새 소유자, 새 권한 동의 확인 |
| 메일 규칙 | 외부 자동 전달, 메일을 숨기거나 지우는 받은편지함 규칙, 새 ‘전체 액세스·대신 보내기’ 권한, 전송 규칙 변경 점검 |
| 재연결 | 커넥트와이즈가 자격 증명 교체 완료를 공식 확인하기 전엔 다시 켜지 않기. 백업 공백 기간도 따로 기록 |
커넥트와이즈는 Entra 감사·로그인 기록이 무료 등급은 7일, P1/P2는 30일만 보관된다며 지금 바로 내보내 저장하라고 했어요. 시간이 지나면 증거가 사라지고, 라이선스를 올려도 지난 기록은 돌아오지 않기 때문이에요.
개인도 해 볼 것: 내 계정 ‘연결된 앱’ 정리
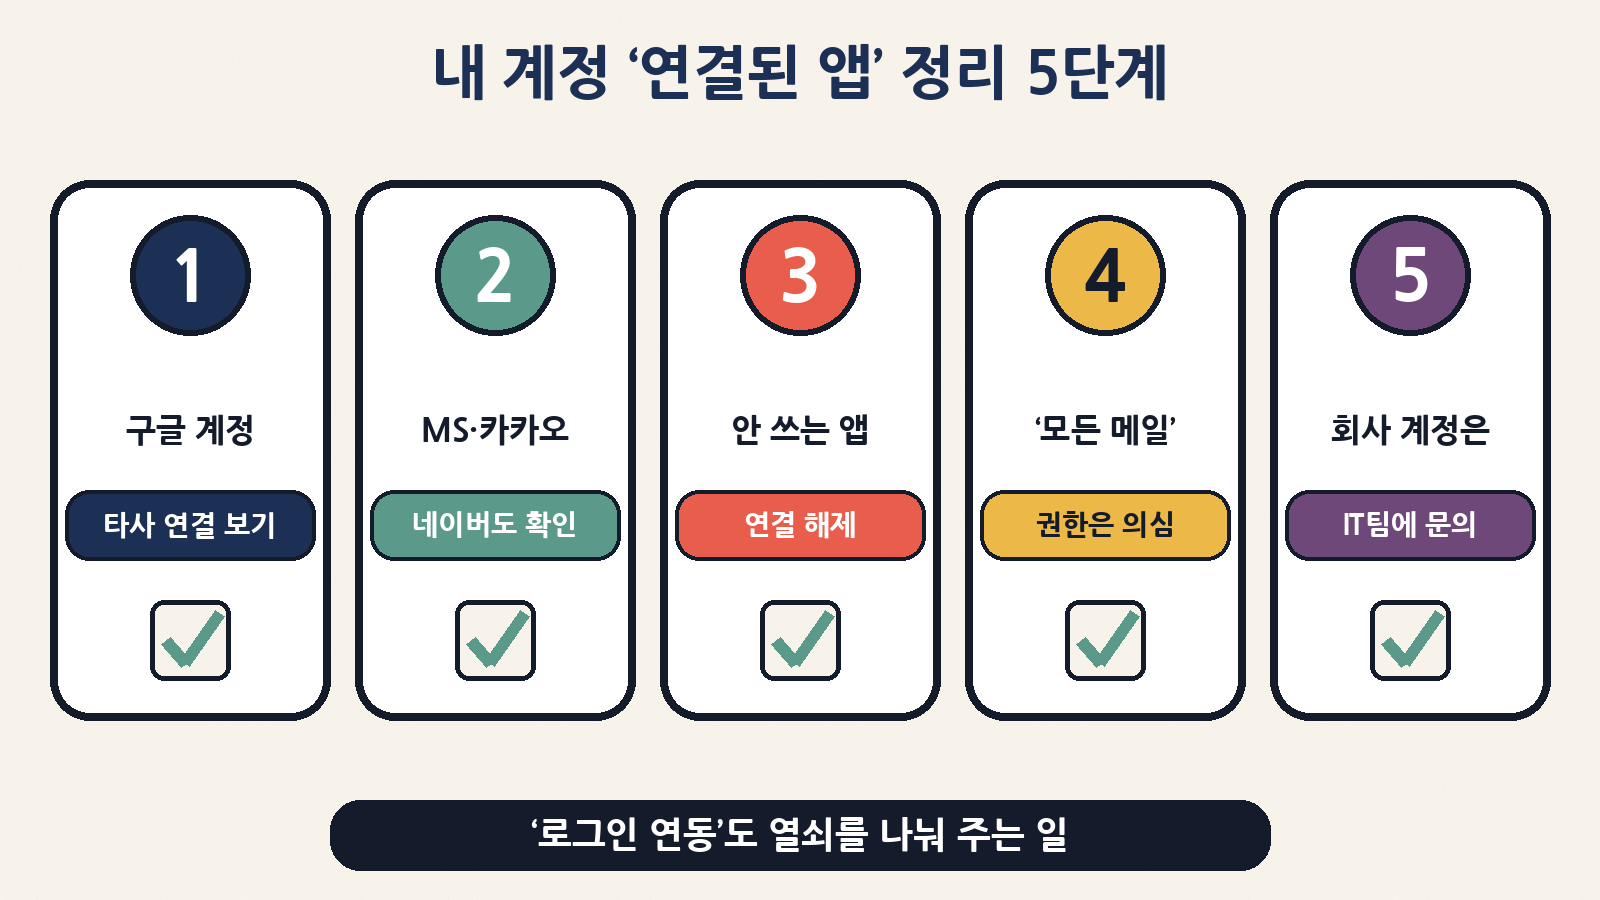
이번 사건은 회사 이야기지만, 원리는 우리 일상과 똑같아요. 우리가 어떤 사이트에서 “구글로 로그인”, “카카오로 시작하기”를 누르거나, 일정·사진 정리 앱에 “지메일 읽기 허용”을 눌렀다면, 그 앱에도 작은 출입증을 준 셈이에요. 그 업체가 털리면 내 계정도 같은 방식으로 열릴 수 있어요. 메뉴 이름은 앱 버전에 따라 조금 다를 수 있어요.
| 서비스 | 어디서 확인하나 | 볼 것 |
|---|---|---|
| 구글 계정 | Google 계정 → 보안 → 타사 앱 및 서비스와의 연결 | 모르는 앱, 오래 안 쓴 앱, ‘Gmail 읽기·보내기’ 권한을 가진 앱 |
| 마이크로소프트 개인 계정 | Microsoft 계정 → 개인 정보 → 앱 및 서비스 액세스 권한 | 아웃룩·원드라이브에 접근하는 외부 앱 |
| 카카오 | 카카오톡 설정 → 카카오계정 → 연결된 서비스 관리 | 가입만 하고 안 쓰는 쇼핑·게임 서비스 |
| 네이버 | 네이버 내정보 → 이력관리 → 연결된 서비스 관리 | ‘네이버 아이디로 로그인’ 했던 사이트 |
| 회사 계정(MS 365·구글 워크스페이스) | 마음대로 끊지 말고 IT팀에 문의 | 업무용 백업·보안 앱이 끊기면 회사 업무에 지장 |
| 체크 | 이렇게 판단해요 |
|---|---|
| 이름이 낯설다 | 기억 안 나는 앱은 연결 해제. 필요하면 다시 로그인하면 돼요 |
| 1년 넘게 안 썼다 | 쓰지 않는 앱의 출입증은 위험만 남은 열쇠예요 |
| ‘모든 메일 읽기·보내기’, ‘모든 파일 보기’ | 꼭 필요한 기능(메일 정리 앱 등)이 아니면 권한이 과하다는 신호 |
| 해제 후 할 일 | 그 앱에서 비밀번호를 따로 만들었다면 비밀번호도 바꾸기 |
오늘 할 일, 사람별로 딱 하나씩
| 나는 | 오늘 할 일 하나 |
|---|---|
| 회사원 | IT팀 공지 확인, 낯선 메일 자동 전달·규칙이 생겼는지 아웃룩 설정 한 번 보기 |
| 회사 IT 담당자 | SkyKick·ConnectWise 앱 비활성화 + 10월 13일 이후 추가된 앱 비밀키 전수 점검 |
| MSP(IT 대행사) | 내 관리 테넌트부터 점검, 관리·보안 도구 앱의 자격 증명 우선 확인 |
| 일반 개인 | 구글·MS·카카오·네이버 ‘연결된 앱’ 목록 열어 안 쓰는 것 해제 |
자주 하는 오해
| 오해 | 실제 |
|---|---|
| “MFA 켰으니 우리 회사는 안전하다” | MFA는 사람 로그인을 지켜요. 이번처럼 앱 전용 로그인에는 적용되지 않아요 |
| “백업 데이터가 안전하니 피해 없다” | 백업 창고는 무사해도, 공격자는 살아 있는 메일함·파일에 백업 앱 권한으로 들어갔어요. 둘은 별개예요 |
| “문제의 앱만 끄면 끝” | 공격자가 다른 앱에 심은 새 비밀키·역할은 남아요. 모든 앱의 자격 증명을 다시 봐야 해요 |
| “로그에 아무것도 없으면 안전” | 헌트리스: Graph를 통한 디렉터리 읽기는 기록이 안 남아요. ‘깨끗한 결과’가 무사함을 보장하진 않아요 |
| “이건 마이크로소프트 해킹이다” | MS 365 자체가 뚫린 게 아니라 MS 365에 연결된 외부 업체 앱의 열쇠가 도난된 사건이에요 |
정리하며
이번 커넥트와이즈 사건은 “우리가 믿고 들인 앱이 곧 출입문”이라는 걸 보여 줘요. 백업처럼 회사 전체 데이터를 다뤄야 하는 앱은 권한이 넓을 수밖에 없고, 그 열쇠가 업체 쪽에서 새면 MFA도 소용없이 여러 회사가 한꺼번에 열려요. 회사라면 문제의 앱을 끄고, 모든 앱의 자격 증명과 역할을 다시 보고, 로그부터 저장하는 게 먼저예요. 개인이라면 오늘 저녁 5분만 내서 구글·마이크로소프트·카카오·네이버의 ‘연결된 앱’ 목록을 열어 보세요. 안 쓰는 출입증을 거둬들이는 것, 그게 이번 뉴스에서 우리가 바로 챙길 수 있는 가장 쉬운 보안이에요.