요즘 코딩할 때 커서(Cursor) 같은 AI 코드 편집기에 클로드 코드(Claude Code) 같은 AI 도우미를 ‘확장 프로그램’으로 붙여 쓰는 분이 많죠. 그런데 10월 29일(미국 시간), 커서가 운영하는 확장 프로그램 장터에 진짜 클로드 코드와 똑같이 생긴 가짜가 약 11시간 동안 올라와 있었어요. 겉모습과 기능은 그대로인데, 안쪽에 내 컴퓨터로 들어오는 뒷문(백도어)을 만드는 코드가 몰래 들어 있었습니다.
커서는 장터 전체를 잠시 닫고 다시 지었고, 마이크로소프트 위협 인텔리전스팀도 분석 보고서를 냈어요. 11월 2일 미국 SANS 보안 브리핑에서도 다시 다뤄질 만큼 개발자 사이에서 화제가 된 사건인데요. 오늘은 “확장 프로그램이 뭐길래 이런 일이 생기는지”, “가짜는 내 PC에서 무엇을 하려 했는지”, “나는 괜찮은지 5분 안에 확인하는 법”을 초보 눈높이로 차근차근 풀어 볼게요.
한눈에 보는 핵심 정리
| 항목 | 내용 |
|---|---|
| 무슨 일? | 커서의 ‘VS Code 확장 프로그램 장터’에 변조된 Anthropic.claude-code 확장이 배포됨 |
| 문제 버전 | 2.1.312, 2.1.313 (윈도·맥용) |
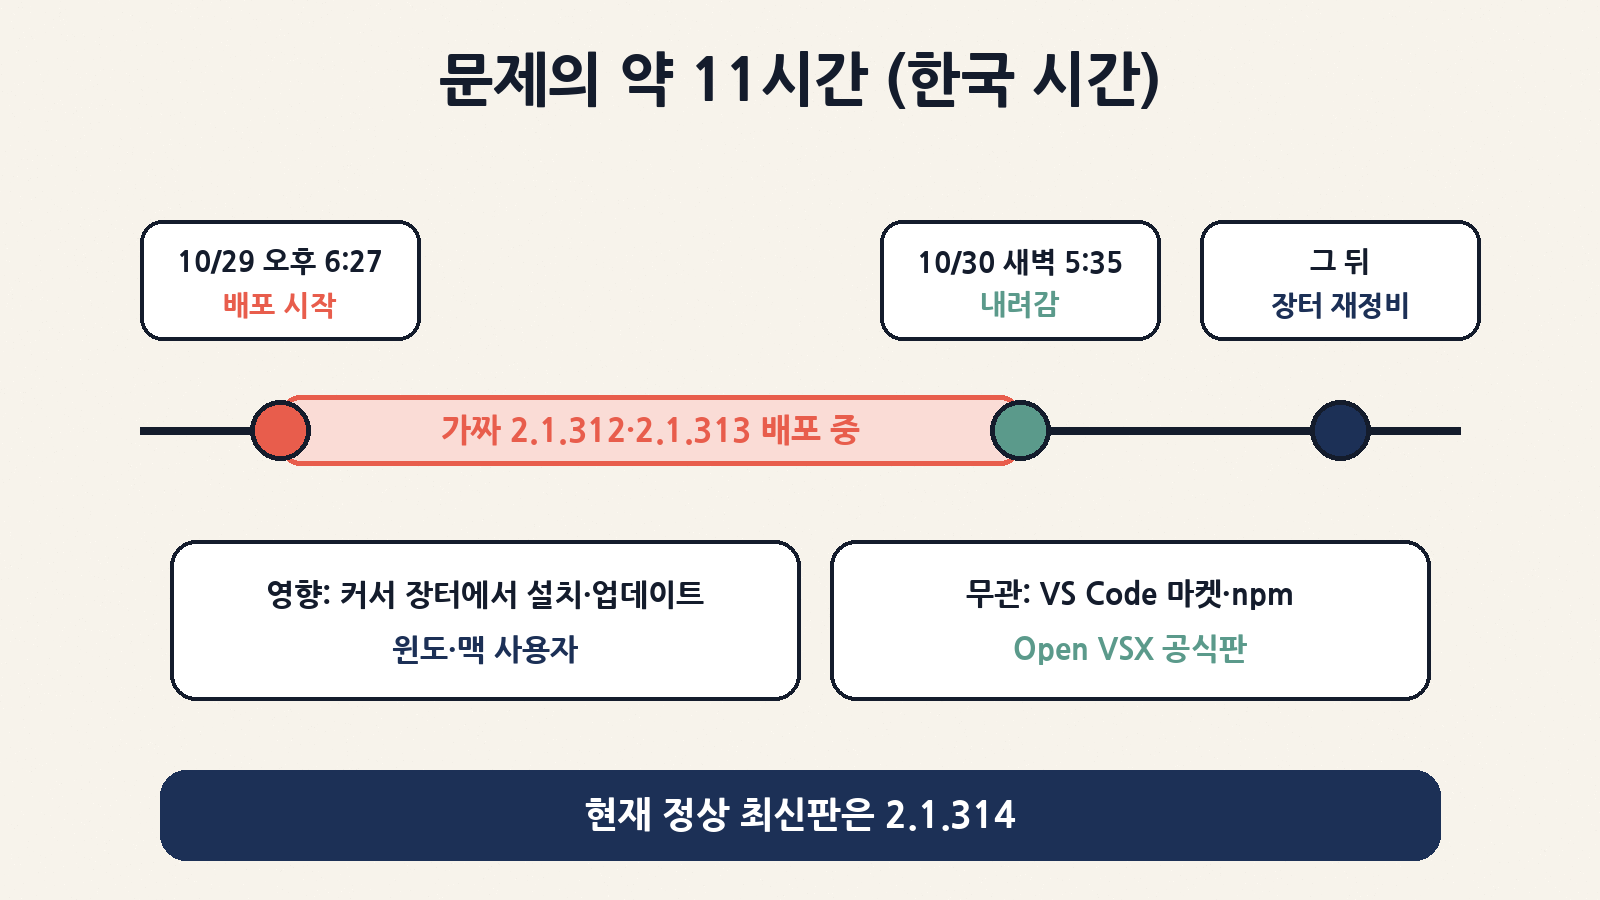
| 노출 시간 | 미국 서부 10월 29일 오전 2시 27분~오후 1시 35분 = 한국 시간 10월 29일 오후 6시 27분~10월 30일 새벽 5시 35분 (약 11시간) |
| 누가 만들었나 | 앤트로픽이 만든 게 아님. 앤트로픽은 “우리 시스템은 뚫리지 않았다”고 확인 |
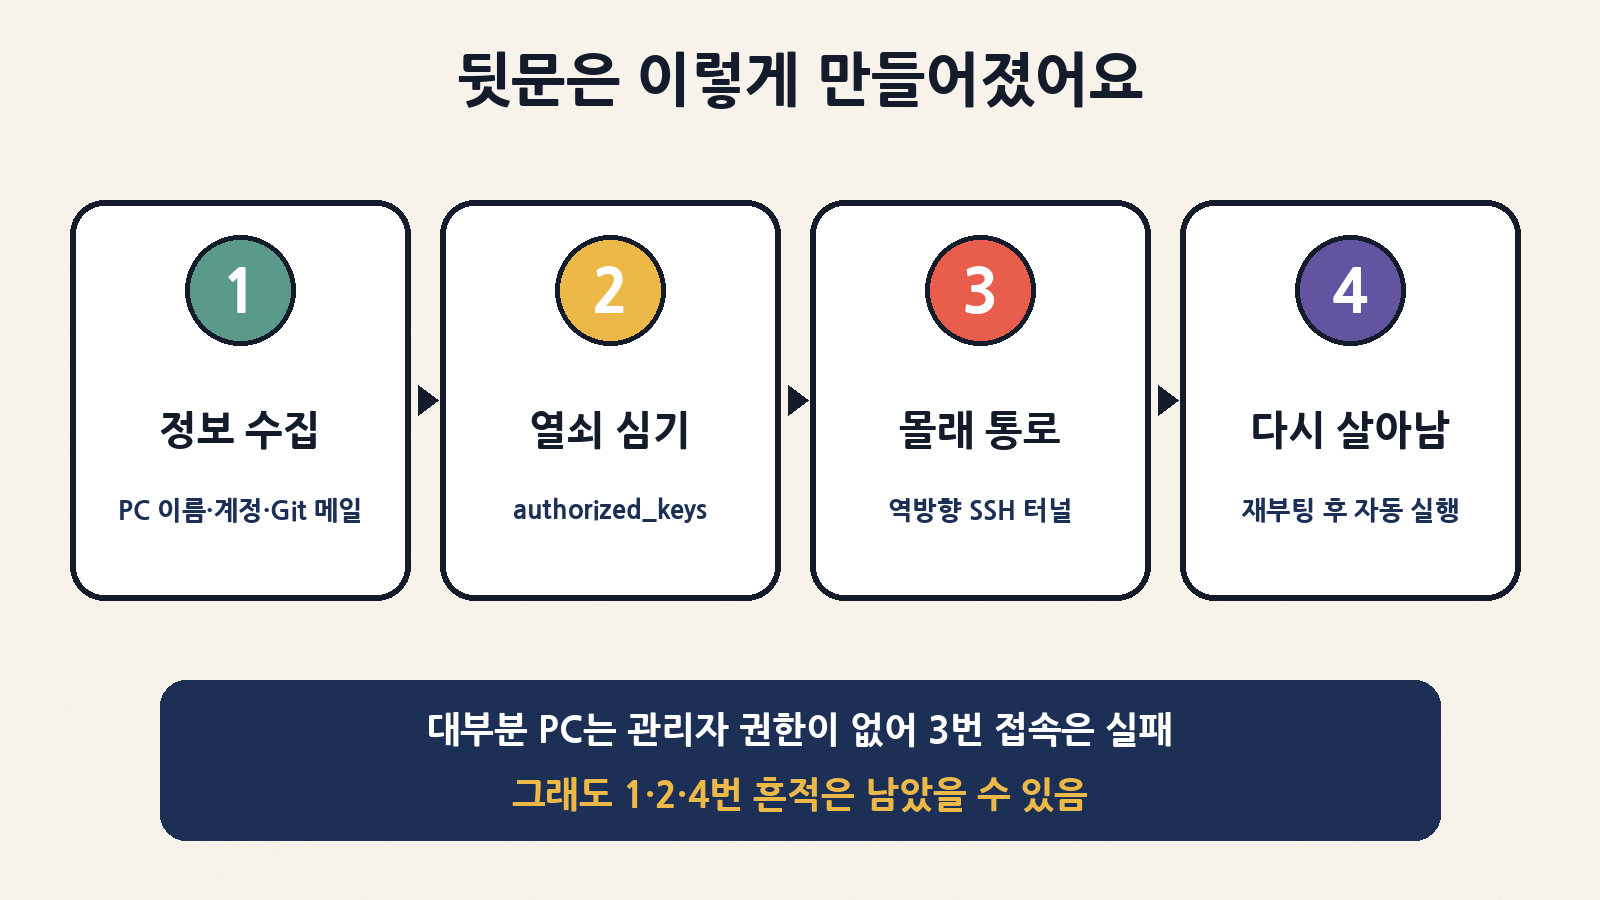
| 하려던 일 | PC 정보 수집 → 공격자 SSH 열쇠 심기 → 역방향 SSH 터널 → 재부팅 후에도 다시 실행 |
| 실제 접속 성공? | 대부분의 윈도·맥 PC에선 관리자 권한이 없어 터널 접속 단계는 실패. 하지만 열쇠·자동 실행 흔적은 남았을 수 있음 |
| 지금 상태 | 가짜 버전 삭제, 장터 재구축, 공격 서버 차단 완료. 정상 최신판은 2.1.314 |
| CVE 번호 | 없음 (프로그램 버그가 아니라 ‘가짜 배포’ 사건이라서) |
먼저, ‘확장 프로그램’이 뭔가요?
스마트폰에 앱을 깔아 기능을 늘리듯, 코드 편집기에도 확장 프로그램(extension)을 깔아 기능을 붙여요. 문법 색칠, 자동 정렬, 그리고 요즘엔 AI 도우미까지 전부 확장 프로그램으로 들어옵니다. 커서는 마이크로소프트의 무료 편집기 VS Code를 바탕으로 만든 AI 편집기라서, VS Code용 확장 프로그램을 커서 전용 장터에서 받아 쓸 수 있어요.
| 스마트폰에 비유하면 | 코드 편집기 세상 |
|---|---|
| 스마트폰 | 커서·VS Code 같은 코드 편집기 |
| 앱 | 확장 프로그램 (예: Claude Code 확장) |
| 앱 장터(앱스토어) | 커서 확장 장터, VS Code 마켓플레이스, Open VSX |
| 자동 앱 업데이트 | 확장 프로그램 자동 업데이트 |
중요한 점은 확장 프로그램이 내 계정 권한으로, 내 컴퓨터에서 직접 실행되는 프로그램이라는 거예요. 파일을 읽고 쓰고, 명령을 실행할 수 있어요. 그래서 장터에 가짜가 섞이면 앱스토어에 가짜 은행 앱이 올라온 것처럼 위험해집니다.
가짜는 어떻게 생겼었나요?
보안업체 스텝시큐리티(StepSecurity)의 분석에 따르면, 가짜 확장은 진짜 클로드 코드를 통째로 다시 포장하고 그 안의 extension.js 파일에 작은 ‘로더’ 코드만 끼워 넣은 형태였어요. 파일 크기 차이는 직전 정상판보다 약 7KB 정도. 기능도 평소처럼 잘 돌아가니 사용자가 눈치채기 어려웠죠.
게다가 클로드에게 말을 걸 필요도 없었어요. 편집기가 확장을 불러오는 순간 몰래 코드가 실행됐습니다. 마이크로소프트는 이 코드가 오류를 조용히 삼키고 출력도 숨겨서, 사용자가 이상함을 느끼지 못하게 설계됐다고 설명했어요.
어디서 받았으면 해당되나요?
| 받은 곳 / 환경 | 해당 여부 |
|---|---|
| 커서 확장 장터에서 2.1.312·2.1.313을 설치·자동 업데이트 (윈도·맥, 위 11시간 사이) | 해당 가능성 있음 → 꼭 점검 |
| 마이크로소프트 VS Code 마켓플레이스 | 해당 없음 (마이크로소프트 확인) |
npm의 @anthropic-ai/claude-code (터미널용 클로드 코드) |
해당 없음 (마이크로소프트 확인) |
| Open VSX의 2.1.312 | 다른 파일이며 정상으로 확인됨 (스텝시큐리티 검증) |
| 그 밖의 커서 장터 확장들 | 커서는 “다른 확장은 변조되지 않았다”고 확인 |
참고로 커서는 처음엔 “2.1.313, 최대 5,000명”이라고 알렸다가, 10월 30일 공지를 고쳐 2.1.312까지 포함하고 숫자는 뺐어요. 그러니 “5,000명”이라는 숫자는 확정치가 아니라고 보시면 됩니다. 앤트로픽은 헷갈리지 않도록 버전을 2.1.314로 건너뛰었어요.
가짜 확장은 내 PC에서 무엇을 하려 했을까?
커서와 마이크로소프트가 공개한 내용을 4단계로 정리하면 이래요. 한마디로 “집 열쇠를 몰래 하나 더 복사해 두고, 집 안에서 바깥으로 비밀 통로를 뚫으려 한 것”입니다.
| 단계 | 실제로 한 일 | 집에 비유하면 |
|---|---|---|
| ① 정보 수집 | PC 이름, 사용자 이름, 운영체제, 홈 폴더 경로, 작업 폴더, Git 이메일, 공인 IP, 그리고 KEY·TOKEN·SECRET·PASS·AWS·GCP 같은 단어가 들어간 환경변수 ‘이름’(최대 40개) | 집 주소와 금고가 몇 개인지 염탐 |
| ② 열쇠 심기 | 내 ~/.ssh/authorized_keys 파일에 svc-telemetry라는 이름표가 붙은 공격자 공개키를 추가 |
현관 도어락에 낯선 사람 지문 등록 |
| ③ 비밀 통로 | 내 PC의 SSH 서비스를 켜고, 공격자 서버로 역방향 SSH 터널을 열려고 시도 | 집 안에서 밖으로 땅굴 파기 |
| ④ 다시 살아남기 | 맥은 LaunchAgent, 윈도는 예약 작업 ‘SysMon’·시작프로그램, 리눅스는 cron으로 재부팅 후에도 약 60초마다 재시도 | 문을 닫아도 매일 다시 땅굴 파는 일꾼 |
‘역방향 터널’은 왜 무서운가요?
보통 해커가 내 PC에 들어오려면 바깥에서 문을 두드려야 하는데, 집 공유기와 방화벽이 이를 막아 줘요. 그런데 역방향 터널은 내 PC가 먼저 바깥으로 연결을 겁니다. 안에서 밖으로 나가는 연결은 대부분 그냥 통과되니까, 그 길을 거꾸로 타고 공격자가 들어올 수 있게 되는 구조예요. 마이크로소프트는 이 방식이 “워크스테이션이 직접 들어오는 연결을 기다리지 않고 바깥으로 먼저 나가는 설계”라고 설명했습니다.
그래도 다행인 점
윈도·맥에서 SSH 서비스를 켜려면 관리자 권한이 필요한데, 보통 커서는 일반 사용자 권한으로 실행되죠. 커서는 “관리자 권한으로 커서를 실행한 매우 드문 경우가 아니라면, 악성 코드 자체의 오류까지 겹쳐 이 단계는 실패했을 것”이라고 밝혔어요. 공격 서버도 클라우드 업체와 협력해 이미 꺼졌습니다.
다만 열쇠 등록(②), 자동 실행 설치(④), 정보 전송(①)은 그대로 일어났을 수 있어요. 그리고 서버가 꺼졌다고 내 PC에 남은 흔적까지 사라지진 않습니다. 그래서 “나는 괜찮겠지”보다 직접 확인이 필요해요.
| 확인된 것 | 아직 모르는 것 |
|---|---|
| 문제 버전·시간대·운영체제 | 가짜가 장터에 어떻게 올라갔는지 (커서 미공개) |
| 악성 코드의 동작 방식과 흔적 목록 | 정확한 피해자 수 (처음 ‘최대 5,000명’ → 현재 미공개) |
| 공격 서버 차단, 장터 재구축, 키 교체 | 실제로 터널 접속까지 성공한 PC가 있는지 |
| 환경변수는 ‘이름’만 수집, 값은 아님 | 뒷문을 통해 이후 다른 정보가 빠져나갔는지 |
나는 괜찮을까? 오늘 5분 점검
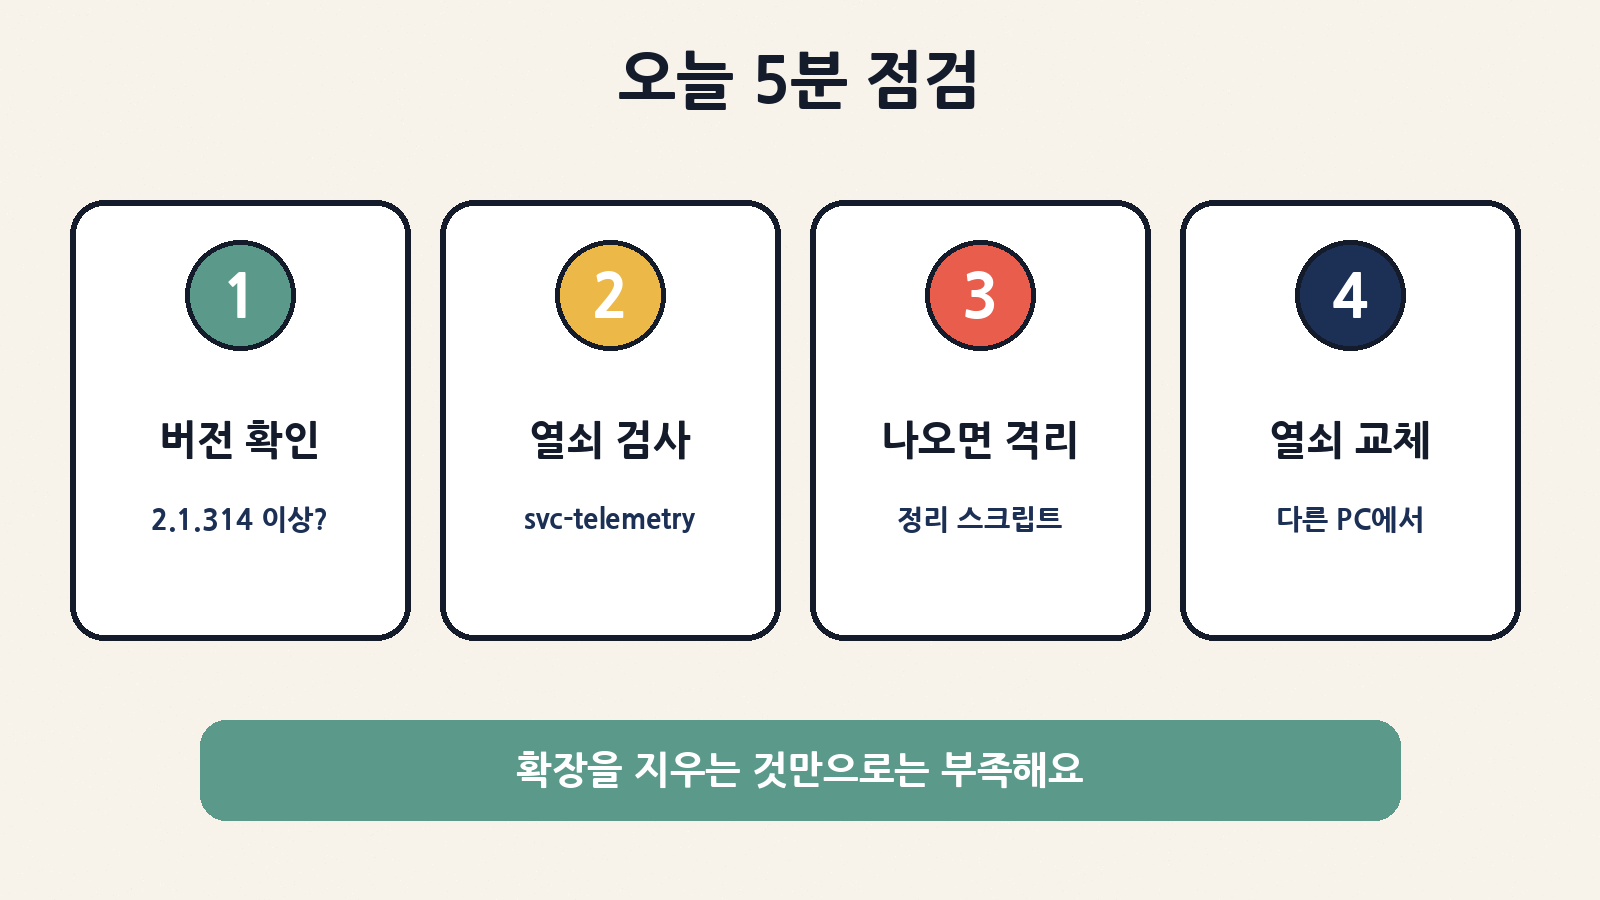
1단계. 내가 대상인지부터 확인
아래 세 가지가 모두 맞을 때 점검 대상이에요.
- 커서 편집기에서 Claude Code 확장을 쓴다
- 윈도 또는 맥이다
- 한국 시간 10월 29일 저녁~10월 30일 새벽 사이에 설치했거나 자동 업데이트됐을 수 있다
커서 왼쪽의 확장 프로그램(퍼즐 모양) 메뉴에서 Claude Code 버전을 보고, 2.1.314 이상으로 업데이트해 두세요. 다만 업데이트만으로 흔적이 지워지진 않으니 2단계도 꼭 해 주세요.
2단계. ‘svc-telemetry’ 열쇠가 있는지 검사
커서가 공개한 한 줄 검사 명령이에요. 맥은 ‘터미널’ 앱에 붙여 넣으면 됩니다.
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"윈도는 시작 메뉴에서 ‘PowerShell’을 열고 붙여 넣으세요.
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }| 결과 문구 | 뜻 | 할 일 |
|---|---|---|
No key found; machine not impacted |
공격자 열쇠 없음 | 최신판 업데이트 후 평소대로 사용 |
svc-telemetry key found |
감염된 PC | 아래 3·4단계 바로 진행 |
3단계. 열쇠가 나왔다면: 떼어 놓고 정리
- 네트워크에서 분리: 와이파이를 끄거나 랜선을 뽑아요.
- 커서의 공식 정리 스크립트 실행: 커서 보안 공지에 있는
remediate-macos.sh(맥, 관리자 말고 평소 계정으로 실행) 또는remediate-windows.ps1(윈도, PowerShell을 ‘관리자 권한으로 실행’)을 받아 실행해요. 확장, 자동 실행 장치, 터널 프로세스, 공격자 열쇠를 지우고, 하나라도 남으면 오류로 알려 줘요. - 확장 삭제만으로는 부족: 악성 코드가 확장 폴더 바깥에 따로 스크립트를 깔아 두기 때문이에요.
- 회사 PC라면 혼자 지우기 전에 보안 담당자에게 먼저 알리세요. 마이크로소프트는 정리 전에 증거(파일·설정)를 보존하라고 권고했어요.
눈으로 확인할 수 있는 흔적들
| 운영체제 | 이런 게 보이면 의심 |
|---|---|
| 맥 | ~/Library/LaunchAgents/com.apple.sysmond.plist (애플 정품처럼 보이게 지은 이름), ~/.config/.smt, ~/.config/.smtk |
| 윈도 | 예약 작업 SysMon, %USERPROFILE%\.config\smt.cmd, 시작프로그램 폴더의 sysmon.cmd |
| 공통 | 이름이 .stk_로 시작하는 임시 파일, 백그라운드에서 계속 도는 ssh·autossh 프로세스 |
이름만 보고 함부로 지우기보다는, 공식 스크립트로 정리하는 편이 안전해요. 진짜 모니터링 프로그램과 이름이 비슷할 수 있거든요.
4단계. 다른 PC에서 열쇠·비밀번호 교체
감염된 PC로 접근할 수 있었던 깃허브·클라우드(AWS·GCP 등)·API 키·SSH 키를 바꾸고, 로그인 세션도 로그아웃시켜요. 이때 중요한 건 감염 의심 PC가 아닌 다른 깨끗한 기기에서 바꾸는 거예요. 공격자가 환경변수 ‘이름’만 가져갔더라도, 커서는 “뒷문으로 나중에 더 가져갔을 가능성을 배제할 수 없다”고 했거든요. 찜찜하다면 PC를 새로 설치하는 것도 방법입니다.
앞으로 이런 일을 줄이는 습관
| 습관 | 왜 도움이 되나 | 누구에게 |
|---|---|---|
| 확장은 꼭 필요한 것만 | 확장 하나하나가 내 PC에서 도는 프로그램이에요 | 모두 |
| 노트북의 ‘원격 로그인(SSH 서버)’은 꺼 두기 | 이번에도 SSH가 꺼져 있고 권한이 없어서 접속이 막혔어요 | 개인 개발자 |
가끔 authorized_keys 열어 보기 |
내가 모르는 열쇠가 있는지 바로 보여요. 대부분 노트북엔 이 파일이 필요 없어요 | 개발자 |
| 편집기를 관리자 권한으로 실행하지 않기 | 악성 코드가 할 수 있는 일이 확 줄어요 | 모두 |
| 승인된 게시자만 허용 + 새 버전 ‘숙성 기간’ | 마이크로소프트가 권장한 방법. 막 올라온 버전은 며칠 기다렸다 설치 | 회사·팀 |
비밀값은 .env보다 비밀 관리 도구에 |
PC가 털려도 피해 범위가 줄어요 | 팀 |
정리하며
이번 사건은 “공식 장터에서 받은 유명 확장이니까 안전하겠지”라는 믿음을 정면으로 건드렸어요. 장터 하나만 뚫려도, 이름도 아이콘도 기능도 진짜인 프로그램이 내 PC에 뒷문을 낼 수 있다는 거죠. 다행히 대부분 PC에선 접속 단계가 실패했고 공격 서버도 꺼졌지만, 남은 흔적은 직접 확인해야 사라집니다.
커서로 Claude Code를 쓰신다면 오늘 딱 5분만 내서 버전을 2.1.314 이상으로 올리고, 위의 한 줄 검사를 돌려 보세요. “No key found”가 뜨면 안심하고 하던 일을 이어 가시면 됩니다. 혹시 열쇠가 나왔다면 당황하지 말고 네트워크 분리 → 공식 정리 스크립트 → 다른 PC에서 비밀번호 교체, 이 순서만 기억해 주세요.