「테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.」
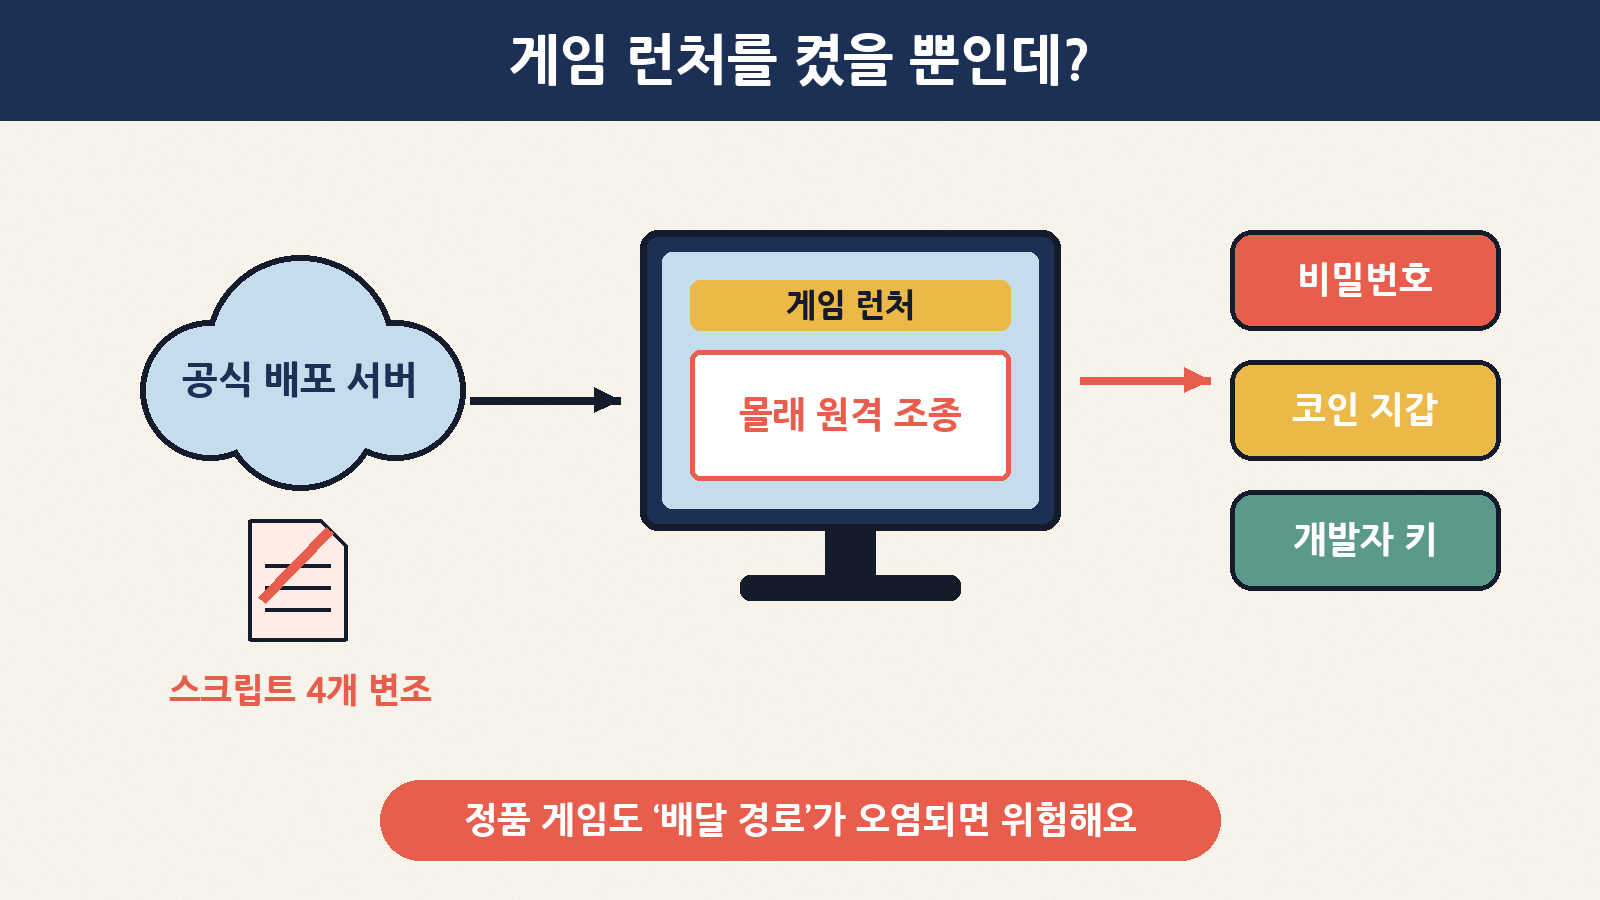
PC로 게임 하실 때, 바탕화면의 런처(게임을 켜고 업데이트해 주는 실행 프로그램)를 먼저 누르시죠? 오늘(11월 4일) 인기 게임 ‘승리의 여신: 니케’의 PC 런처가 바로 이 지점에서 문제가 됐어요. 공식 홈페이지에서 정상적으로 받은 런처를 평소처럼 켰을 뿐인데, 일부 PC에 원격으로 컴퓨터를 조종할 수 있는 악성코드가 깔렸을 수 있다는 분석이 나왔거든요.
“가짜 사이트에서 받은 것도 아니고 공식 게임인데 왜요?” 하는 생각이 드실 거예요. 핵심은 게임 자체가 아니라 런처가 매번 불러오는 공지·그림용 작은 파일이, 그 파일을 나눠 주는 공식 배포 서버(CDN)에서 몰래 바뀌어 있었다는 점이에요. 오늘 밤엔 무슨 일이 있었는지, 어떻게 들어왔는지, 내 PC가 해당되는지 확인하는 법, 그리고 지금 할 일을 차근차근 정리해 볼게요.
한눈에 보는 요약
| 질문 | 짧은 답 |
|---|---|
| 무슨 일이에요? | ‘니케’ PC 런처가 불러오는 공식 스크립트 파일 4개가 제3자에 의해 바뀌어, 런처를 켜면 일부 PC에 원격 조종 악성코드(RAT)가 설치될 수 있었어요 |
| 누가 서비스하나요? | 국내 시프트업이 개발하고, 중국 텐센트의 글로벌 브랜드 레벨 인피니트가 서비스해요. 문제가 된 곳은 레벨 인피니트 쪽 파일 배포망이에요 |
| 언제부터요? | 깃허브 분석 보고서 기준으로 파일 변조는 9월 27일, 실제 악성코드 설치가 확인된 건 늦어도 10월 24일(한국 시간)부터예요 |
| 지금은 고쳐졌나요? | 운영진은 11월 4일 오전 2시 30분경 클라이언트를 수정·업데이트했다고 공지했어요. 다만 이미 감염된 PC는 저절로 깨끗해지지 않아요 |
| 모바일도 위험한가요? | 이번에 지목된 건 PC 런처예요. 휴대폰 앱이 같은 방식으로 감염됐다는 보고는 지금까지 없어요 |
| 피해 규모는요? | 실제 감염자 수와 정보 유출 여부는 아직 확인 중이에요. 운영진은 후속 조치를 별도 공지하겠다고 밝혔어요 |
1. 런처, CDN, RAT… 단어부터 쉽게 풀어 볼게요
이번 사고는 낯선 단어가 세 개만 이해되면 거의 다 보여요.
| 용어 | 쉬운 뜻 | 이번 사고에서의 역할 |
|---|---|---|
| 런처(Launcher) | 게임을 켜기 전 뜨는 ‘대기실’ 프로그램. 로그인, 업데이트, 공지 배너를 보여 줘요 | 공지·그림을 보여 주려고 서버에서 작은 스크립트 파일을 매번 새로 받아 왔어요 |
| CDN(콘텐츠 전송 네트워크) | 전 세계 곳곳에 파일 복사본을 둬서 빨리 내려받게 해 주는 ‘택배 물류센터’ | 공격자가 이 물류센터의 파일을 몰래 바꿔치기했어요 |
| RAT(원격 접근 트로이목마) | 남의 PC를 멀리서 조종하는 악성 프로그램. ‘투명 인간 원격 지원’이라고 보면 돼요 | 명령 실행, 파일 열람, 화면 캡처, 저장된 비밀번호·지갑 정보 수집이 가능했어요 |
| 공급망 공격 | 제품을 직접 뚫지 않고, 그 제품이 배달되는 경로를 오염시키는 공격 | 게임 프로그램 자체가 아니라 배포 서버의 파일이 오염됐어요 |
2. 사고는 어떤 순서로 벌어졌나요?
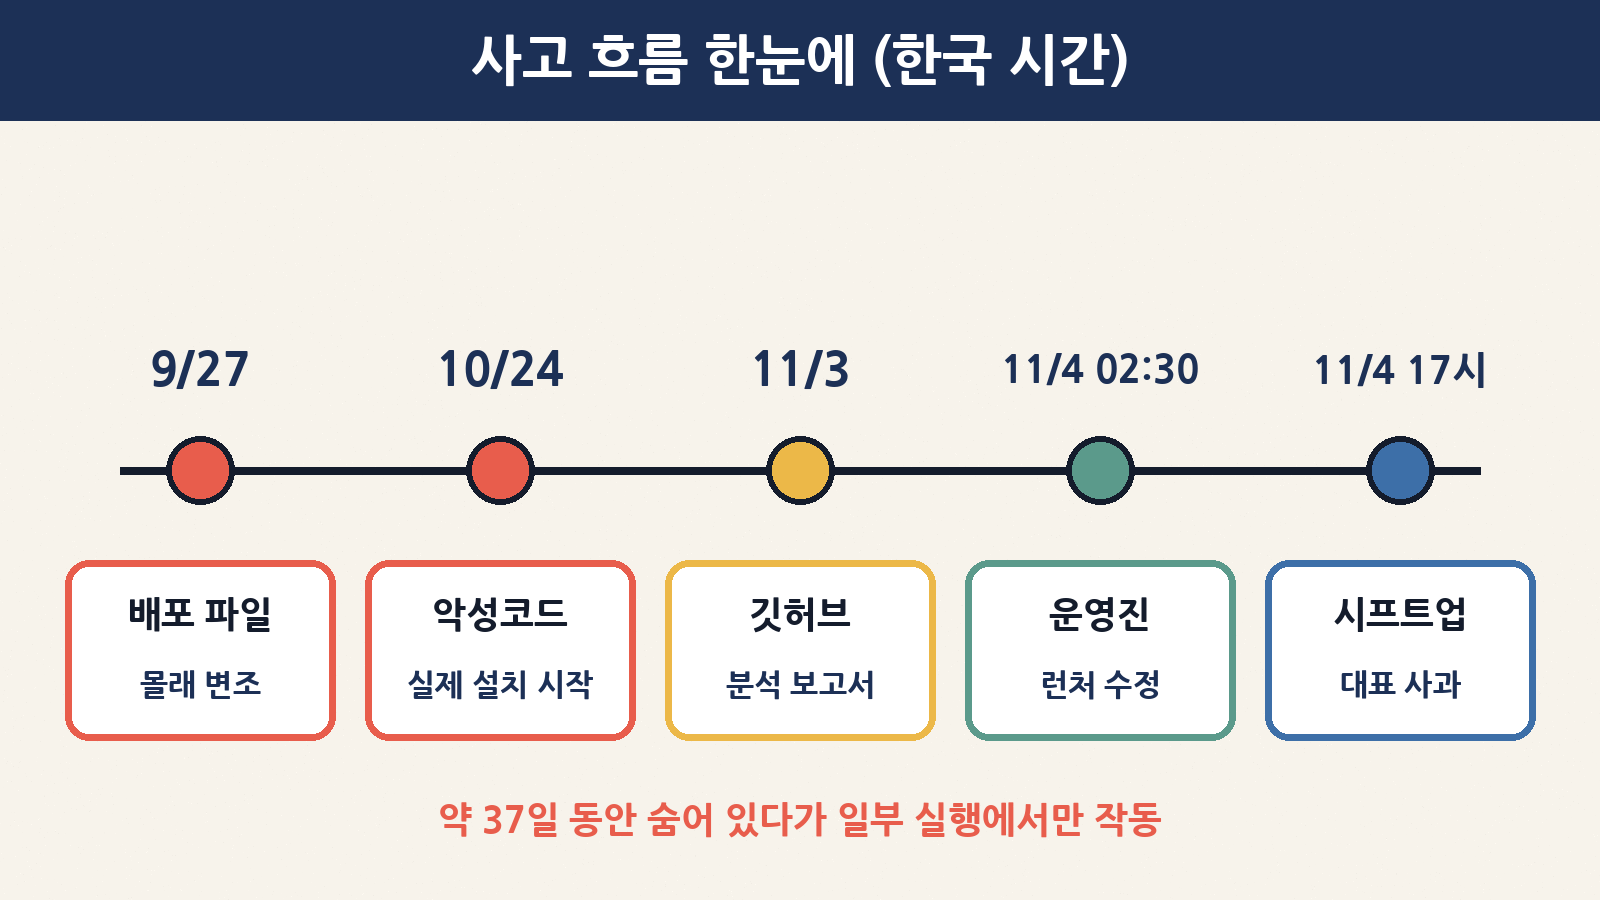
깃허브에 공개된 분석 보고서(작성자 MotherSphere)와 국내 보도를 한국 시간 기준으로 정리하면 이래요. 보고서 시각은 영국 기준(GMT)이라 9시간을 더했어요.
| 한국 시간 | 무슨 일이 | 의미 |
|---|---|---|
| 9월 27일 오후 | 레벨 인피니트 CDN의 공식 자바스크립트 파일 4개가 변조됨 | 이때부터 런처가 외부 서버를 부르는 ‘미끼 코드’가 심어졌어요 |
| 10월 24일 새벽 (늦어도) | 실제로 악성코드가 PC에 설치된 첫 사례 보고 | 약 한 달 가까이 조용히 있다가 본격 작동했어요 |
| 10월 29일 새벽 | 파일 4개 중 1개(FeedList)는 원본 서버에서 정상으로 교체 | 하지만 일부 CDN 서버엔 변조본이 11월 4일 낮까지 남아 있었다고 해요 |
| 11월 3일 (현지) | 깃허브에 기술 분석 보고서 공개, 해외 커뮤니티 확산 | 이용자들이 먼저 이상을 발견해 알렸어요 |
| 11월 4일 새벽 2시 전후 | 나머지 변조 파일 3개 정상 교체, 운영진 ‘2시 30분경 수정·업데이트’ | 새로 받는 파일은 깨끗해졌어요 |
| 11월 4일 낮 12시 13분 | 니케 공식 커뮤니티에 ‘PC 런처 이상 상황 안내’ 공지 | 영향 범위 확인 중, 후속 조치는 별도 안내 예정 |
| 11월 4일 오후 5시경 | 김형태 시프트업 대표가 X(옛 트위터)로 사과 | “근본적인 해결 방법을 찾고 있으며 후속 조치 준비 중” |
보고서에 따르면 악성코드가 매번 설치된 건 아니었어요. 한 PC에선 약 19번 실행 중 3번만 설치가 일어났다고 해요. 그래서 “나는 여러 번 켰는데 괜찮겠지”도, “한 번 켰으니 무조건 감염”도 둘 다 정확하지 않아요. 확인을 해 봐야 아는 문제예요.
3. 악성코드는 어떻게 들어왔나요?
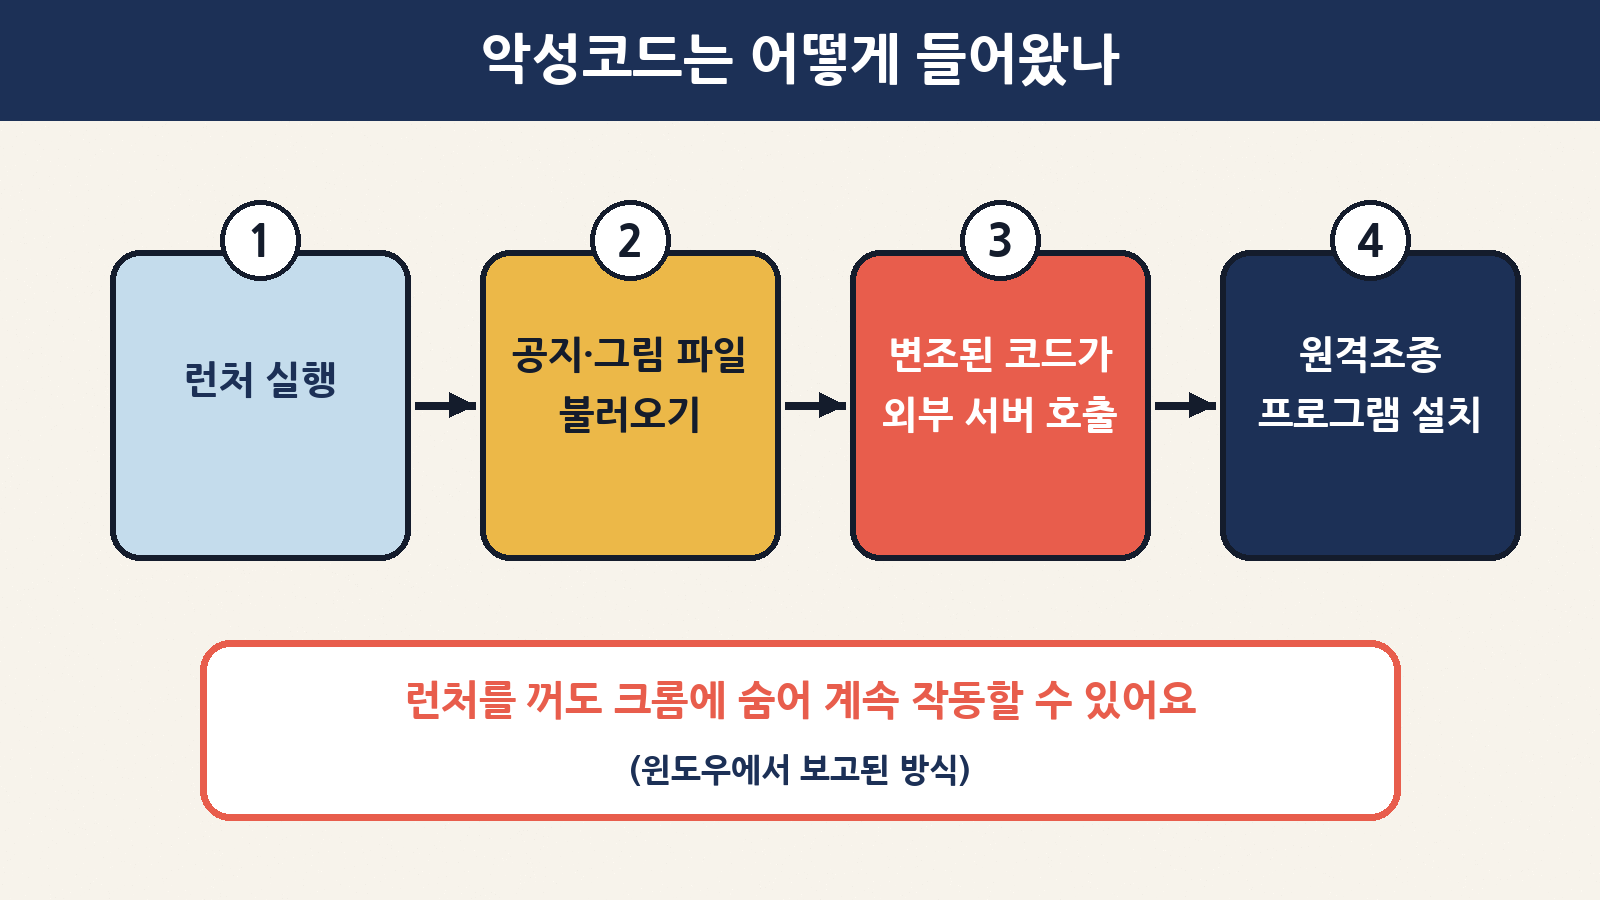
단계별로 보면 생각보다 단순해요. 보안뉴스와 깃허브 분석 내용을 쉽게 풀어 볼게요.
| 단계 | 겉으로 보이는 모습 | 실제로 일어난 일 |
|---|---|---|
| ① 런처 실행 | 평소처럼 니케 런처 창이 뜸 | 런처 안의 내장 브라우저가 공지·그림 파일을 불러와요 |
| ② 공식 파일 로딩 | 공식 주소(playerinfinite.com)에서 파일을 받음 | 주소는 진짜인데, 그 안의 내용이 바뀌어 있었어요 |
| ③ 미끼 코드 작동 | 아무 변화 없음 | 변조 코드가 공격자 도메인(insightjs.com)에 몰래 접속해요 |
| ④ 본체 다운로드 | 아무 변화 없음 | 런처의 ‘파일 받기’ 기능을 이용해 악성 본체를 로그 파일인 척 내려받아 실행해요 |
| ⑤ 자리 잡기(윈도우) | 런처를 닫아도 티가 안 남 | 레지스트리에 가짜 항목을 등록해 크롬이 켜질 때마다 함께 실행되게 숨었다고 보고됐어요 |
4. 감염되면 무엇이 위험한가요?
분석 보고서와 보안뉴스 보도에 따르면, 이 악성코드는 단순히 정보를 훔쳐 가는 수준을 넘어 PC를 통째로 원격 조종할 수 있는 형태였어요.
| 노린 것 | 구체적인 예 | 왜 위험한가요 |
|---|---|---|
| 브라우저 저장 비밀번호·쿠키 | 크롬·엣지·파이어폭스에 저장된 로그인 정보 | 쿠키(로그인 유지 표)만 있어도 비밀번호 없이 내 계정에 들어갈 수 있어요 |
| 가상자산 지갑 | 메타마스크·팬텀 등 브라우저 확장 지갑 28종 | 지갑 복구 문구가 넘어가면 코인을 그대로 옮겨 갈 수 있어요 |
| 개발자 열쇠 | AWS·애저·구글 클라우드 키, 깃허브 토큰, SSH 키, 도커·쿠버네티스 설정 | 회사 서버나 클라우드로 들어가는 2차 공격 발판이 될 수 있어요 |
| AI 코딩 도구 설정 | 클로드 코드, 제미나이 CLI, 커서 등 설정 폴더 | 저장된 API 키로 남의 돈으로 AI를 쓰거나 코드에 접근할 수 있어요 |
| 화면·파일 | 모든 모니터 화면 캡처, 폴더 탐색, 파일 반출 | 업무 문서나 개인 사진도 빠져나갈 수 있어요 |
특히 눈에 띄는 건 개발자 도구를 집중적으로 뒤졌다는 점이에요. 집에서 게임도 하고 회사 일도 하는 개발자 PC를 징검다리 삼아 회사 내부망으로 들어가려는 의도로 해석되는 이유예요. 그래서 넥슨은 오늘 전 직원에게 “사내 PC에 니케 런처가 깔려 있으면 즉시 삭제하고 보안팀에 알리라”는 긴급 공지를 냈다고 해요.
5. 나는 해당될까? 상황별로 확인해 보세요
| 내 상황 | 위험도 | 해야 할 일 |
|---|---|---|
| 니케를 휴대폰으로만 함 | 낮음 | 이번 PC 런처 건과는 직접 관련이 없다고 보여요. 공식 공지만 지켜보세요 |
| PC 런처를 10월 24일 전까지만 쓰고 지움 | 낮음~보통 | 미끼 코드는 9월 27일부터 있었으니 보안 점검은 한 번 해 두세요 |
| 10월 24일~11월 4일 새벽에 PC 런처를 켬 | 높음 | 아래 체크리스트대로 흔적 확인과 비밀번호 교체를 하세요 |
| 같은 PC에 코인 지갑·회사 업무 계정이 있음 | 매우 높음 | 지갑 이전, 회사 보안팀 신고, 토큰·키 재발급까지 진행하세요 |
| 스팀덱·리눅스(Proton)로 실행 | 높음 | 보고서는 이 경우 홈 폴더 전체가 노출됐을 수 있다고 설명해요 |
덧붙이면 국내 보도에서는 “10월 24일 이후 실행한 이용자가 감염 위험 대상”이라고 소개됐어요. 보고서 원문은 영국 시간 10월 23일 오후 기준이라, 한국 시간으로 하면 10월 24일 새벽이에요. 같은 이야기예요.
6. 내 PC에 흔적이 있는지 확인하는 법
어렵게 느껴지면 회사 보안팀이나 PC를 잘 아는 지인에게 부탁하셔도 돼요. 직접 해 보신다면 아래 순서예요. 파일을 지우기 전에 먼저 확인부터 하세요. 캐시를 먼저 지우면 흔적도 같이 사라져요.
| 확인 위치 | 찾을 것 | 결과 읽는 법 |
|---|---|---|
니케 설치 폴더 → Launcher/intl_service/debug.log (메모장으로 열기) |
k2f_chan 이라는 글자 (Ctrl+F로 검색) |
있으면 악성코드가 실행된 기록이에요 |
니케 설치 폴더 → Launcher/log/tinyget/ 안의 로그 |
insight.bundle 다운로드 줄 |
뒤에 curl perform success가 있으면 실제로 내려받은 거예요. 실패 기록만 있으면 도착하지 않은 거예요 |
| 공유기·DNS 기록 (아는 분만) | insightjs.com 조회 |
미끼 코드가 동작했다는 정황이에요 |
7. 오늘 할 일 체크리스트
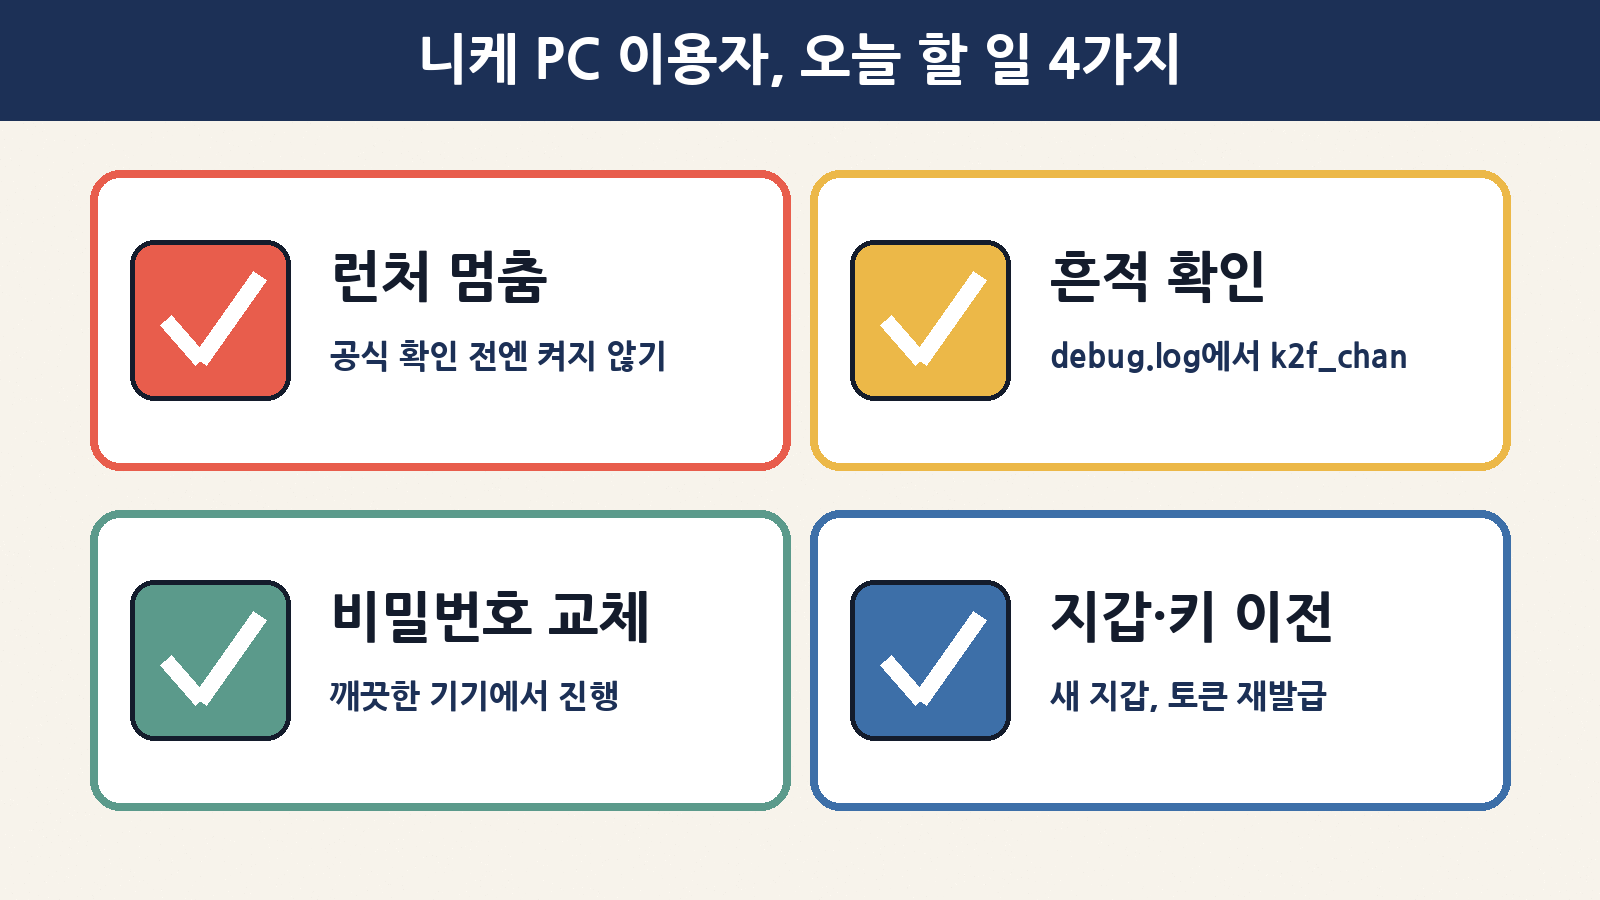
| 순서 | 할 일 | 포인트 |
|---|---|---|
| 1 | PC 런처 실행 멈추기 | 운영진의 후속 공지가 나올 때까지 켜지 않는 게 안전해요 |
| 2 | 흔적 확인 후 결과 저장 | 위 6번 방법으로 확인하고, 지우기 전에 화면을 캡처해 두세요 |
| 3 | 런처 캐시 폴더 정리 | %APPDATA%\nikke_launcher\tbs_cache에 예전 변조 파일이 남아 있을 수 있어요. 확인을 마친 뒤 지우세요 |
| 4 | 비밀번호 바꾸기 (다른 깨끗한 기기에서) | 니케·레벨 인피니트 계정 → 이메일 → 디스코드 → 금융 → 브라우저에 저장해 둔 모든 계정 순서로요 |
| 5 | 모든 기기에서 로그아웃 | 쿠키를 훔쳐 갔다면 비밀번호를 바꿔도 로그인이 유지될 수 있어서, ‘모든 세션 로그아웃’을 눌러 주세요 |
| 6 | 2단계 인증 켜기 | 문자보다 인증 앱 방식이 더 안전해요 |
| 7 | 코인 지갑은 새 지갑으로 이전 | 깨끗한 기기에서 새 복구 문구로 지갑을 만들고 자산을 옮기세요 |
| 8 | 개발자라면 키·토큰 재발급 | 깃허브 토큰, 클라우드 키, SSH 키, AI 서비스 API 키를 폐기하고 새로 만드세요. 회사 PC라면 보안팀 먼저! |
감염 흔적이 실제로 나왔다면 가장 확실한 방법은 윈도우를 새로 설치하는 거예요. 원격 조종 악성코드는 공격자가 무슨 명령이든 실행할 수 있었기 때문에, 다른 무언가를 더 깔아 뒀을 가능성을 완전히 지우기 어렵거든요. 레지스트리를 직접 고치다가 PC를 망가뜨릴 수 있으니, 자신 없으면 전문가에게 맡기세요.
8. 확인된 것과 아직 모르는 것
| 확인된 것 | 아직 모르는 것 |
|---|---|
| 운영진이 ‘제3자에 의한 스크립트 변조 가능성’을 인정하고 11월 4일 새벽 수정함 | 실제 감염된 이용자 수와 실제 정보 유출 여부 |
| 변조 파일은 런처가 불러오는 CDN의 공식 자바스크립트였음 | 공격자가 어떻게 CDN에 쓰기 권한을 얻었는지 |
| 분석된 악성코드는 원격 명령·화면 캡처·자격증명 수집 기능을 가짐 | 공격자의 정체와 목적 (게임 계정인지, 기업 침투인지) |
| 넥슨 등 게임사가 사내 PC 점검에 나섬 | 같은 배포망을 쓰는 다른 게임도 영향이 있는지 (현재는 의혹 수준) |
| 시프트업 대표가 사과하고 후속 조치를 예고함 | 보상·피해 구제 방식과 공식 점검 도구 제공 여부 |
일부 커뮤니티에선 같은 퍼블리셔의 다른 게임까지 위험하다는 이야기도 돌지만, 현재까지 확인된 건 니케 PC 런처예요. 근거 없는 소문에 휩쓸리기보다, 공식 공지와 신뢰할 만한 보안 매체를 확인하는 게 좋아요.
9. 비슷해 보이는 다른 공격과 무엇이 다를까요?
| 구분 | 이번 니케 런처 사고 | 가짜 프로그램 설치 | 피싱 링크 클릭 |
|---|---|---|---|
| 어디서 받았나 | 공식 런처, 공식 서버 | 비공식 사이트·가짜 확장 프로그램 | 문자·메일 속 링크 |
| 사용자 실수 | 없음 (평소처럼 실행) | 잘못된 파일을 고름 | 가짜 링크를 누름 |
| 예방 방법 | 배포사의 파일 무결성 관리가 핵심 | 공식 출처만 이용 | 링크 대신 공식 앱·사이트 직접 접속 |
| 사용자가 할 수 있는 것 | 공지 확인, 흔적 점검, 비밀번호·키 교체 | 설치 전 출처 확인 | 의심 링크 무시 |
그래서 이번 사고의 교훈은 “조심해서 받으세요”가 아니라 “한 기기에 모든 걸 몰아 두지 마세요”에 더 가까워요. 게임용 PC에 코인 지갑, 회사 업무 계정, 개발 키까지 함께 있으면 하나의 구멍이 모든 걸 열어 버려요.
자주 묻는 질문
Q. 오늘 새벽에 수정됐다니까, 지금 런처를 켜도 되지 않나요?
A. 새로 받는 파일은 깨끗해졌다고 확인됐지만, 런처 캐시 폴더에 예전 변조 파일이 남아 있으면 다시 불러올 수 있다는 지적이 있어요. 공식 후속 공지와 캐시 정리 안내를 확인한 뒤 켜는 게 안전해요.
Q. 런처를 지우면 끝인가요?
A. 아니에요. 윈도우에서는 크롬과 함께 실행되도록 숨는 방식이 보고됐어요. 지운다고 이미 빠져나간 비밀번호가 돌아오지도 않고요. 흔적 확인과 비밀번호·키 교체가 함께 필요해요.
Q. 백신 검사에서 아무것도 안 나왔어요.
A. 좋은 신호지만 확정은 아니에요. 이번 악성코드는 정상 프로그램 안에서 움직여 탐지가 어려웠어요. 위 로그 확인을 함께 해 보시고, 10월 24일 이후 런처를 썼다면 비밀번호 교체는 해 두는 게 마음 편해요.
Q. 회사 PC에 니케 런처를 깔아 둔 적이 있어요.
A. 혼자 처리하지 말고 회사 보안팀에 먼저 알리세요. 업무 계정이나 사내 시스템 접속 정보가 노출됐을 수 있어서, 회사 차원의 확인이 필요해요.