가게를 운영하시는 사장님이라면 ‘노란우산’ 하나쯤 들어 두셨을 거예요. 폐업이나 노령에 대비해 소상공인이 스스로 퇴직금을 쌓아 가는 공제 제도죠. 그런데 오늘(11월 14일) 오후, 휴대폰으로 “개인정보 조회 의심 대상”이라는 문자를 받고 깜짝 놀란 분들이 계십니다.
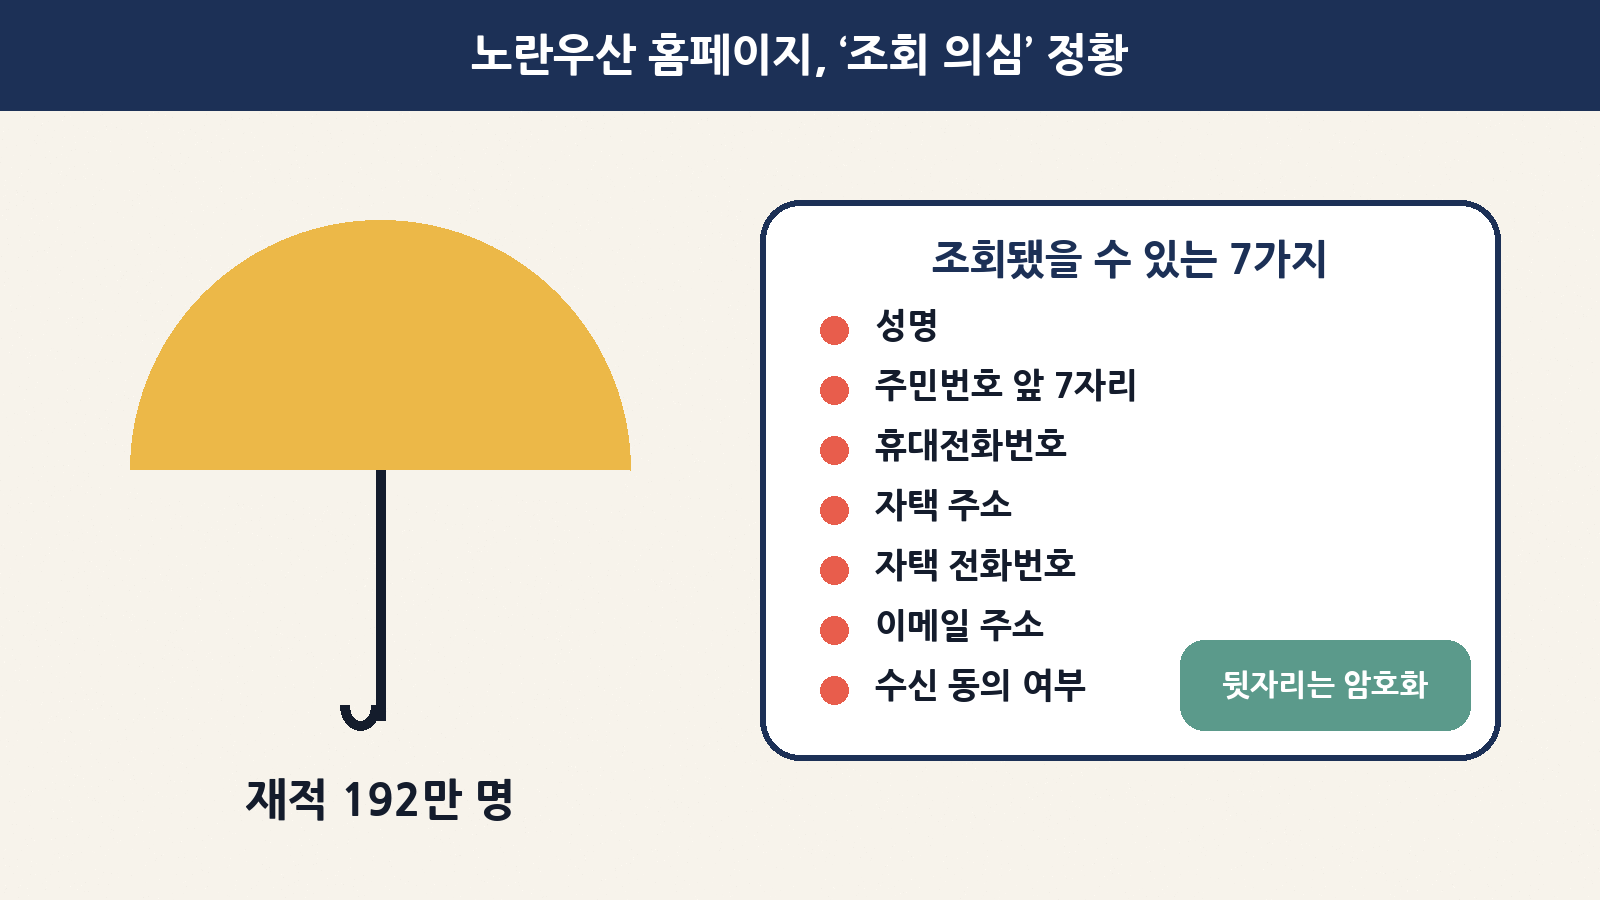
중소기업중앙회(중기중앙회)는 14일 노란우산 홈페이지에 ‘개인정보 유출 가능성 및 침해사고’ 공지를 올리고, 지난 11일 외부 비인가자가 홈페이지에 비정상적으로 접근했으며 그 과정에서 일부 고객 개인정보를 제3자가 조회한 의심 정황을 확인했다고 밝혔습니다. 노란우산 재적 가입자는 9월 기준 192만 1,053명이에요. 같은 날 한국조폐공사도 모바일 지역사랑상품권 플랫폼 ‘착(chak)’에서 3,083명의 정보가 조회됐다고 발표했고요.
오늘은 ① 노란우산에서 무슨 일이 있었는지, ② ‘조회 의심’과 ‘유출 확정’이 어떻게 다른지, ③ 주민번호 앞 7자리가 보였다는 게 무슨 뜻인지, ④ 같은 날 나온 ‘착’ 사고까지, 그리고 ⑤ 오늘 밤 할 일을 초보도 쉽게 정리해 드릴게요.
한눈에 보는 요약
| 항목 | 내용 |
|---|---|
| 무슨 일? | 노란우산 홈페이지에 외부 비인가자의 비정상 접근, 일부 고객 개인정보 ‘제3자 조회’ 의심 정황 |
| 언제? | 접근: 11월 11일 / 공지·개별 문자: 11월 14일(문자는 오후 2시 15분 발송) |
| 누가 운영? | 중소기업중앙회 (2007년 출범한 소기업·소상공인 공제 제도) |
| 규모 | 재적 가입자 192만 1,053명(9월 기준), 누적 가입자 341만 명·부금 34조 원. 실제 조회된 인원은 아직 미공개 |
| 조회 가능성 있는 정보 | 성명, 주민번호 앞 7자리, 휴대전화번호, 자택 주소, 자택 전화번호, 이메일, 문자·이메일 수신 동의 여부 (7가지) |
| 안전하다고 밝힌 것 | 주민번호 뒷자리 — 복호화가 불가능한 암호화로 관리 |
| 조치 | 공격 IP 차단, 해당 조회 화면 접근 통제 강화, 공격 기록 분석, KISA 침해사고 신고 |
| 문의 | 고객센터 1666-9988 (주말 임시 상담: 14일 14~18시, 15일 9~18시) |
1. 무슨 일이 있었나요? — ‘조회 화면’이 문제였다
공지와 보도를 종합하면, 공격자는 노란우산 홈페이지에 정상적이지 않은 방법으로 접근했고, 그 과정에서 고객 정보를 보여 주는 ‘조회 화면’을 통해 일부 고객 정보를 들여다본 정황이 있다고 해요. 중기중앙회가 사고 뒤 “해당 조회 화면에 대한 접근 통제를 강화했다”고 밝힌 것도 이 때문입니다.
쉽게 비유하면 이렇습니다. 은행 창구 직원만 볼 수 있어야 할 고객 카드 열람대가 있는데, 누군가 정문이 아닌 다른 길로 들어와 그 열람대를 몇 장 넘겨 본 것 같다는 얘기예요. 금고(돈)를 턴 게 아니라 ‘누가 어디 사는지 적힌 카드’를 본 의심이 든다는 거죠. 다만 구체적인 침투 방법은 아직 공개되지 않았습니다.
| 시점 | 내용 |
|---|---|
| 11월 11일 | 외부 비인가자의 노란우산 홈페이지 비정상 접근 확인 |
| 사고 인지 후 | 공격 IP 차단, 조회 화면 접근 통제 강화, KISA 신고 |
| 11월 14일 오후 2시 15분 | 조회 의심 고객에게 개별 문자 발송 |
| 11월 14일 | 홈페이지에 ‘개인정보 유출 가능성 및 침해사고’ 공지, 주말 임시 상담 시작 |
| 앞으로 | 실제 조회 여부·피해 확인 시 개별 안내 및 홈페이지 추가 공지 예정 |
2. ‘조회 의심’ ≠ ‘유출 확정’ — 지금은 몇 단계일까?
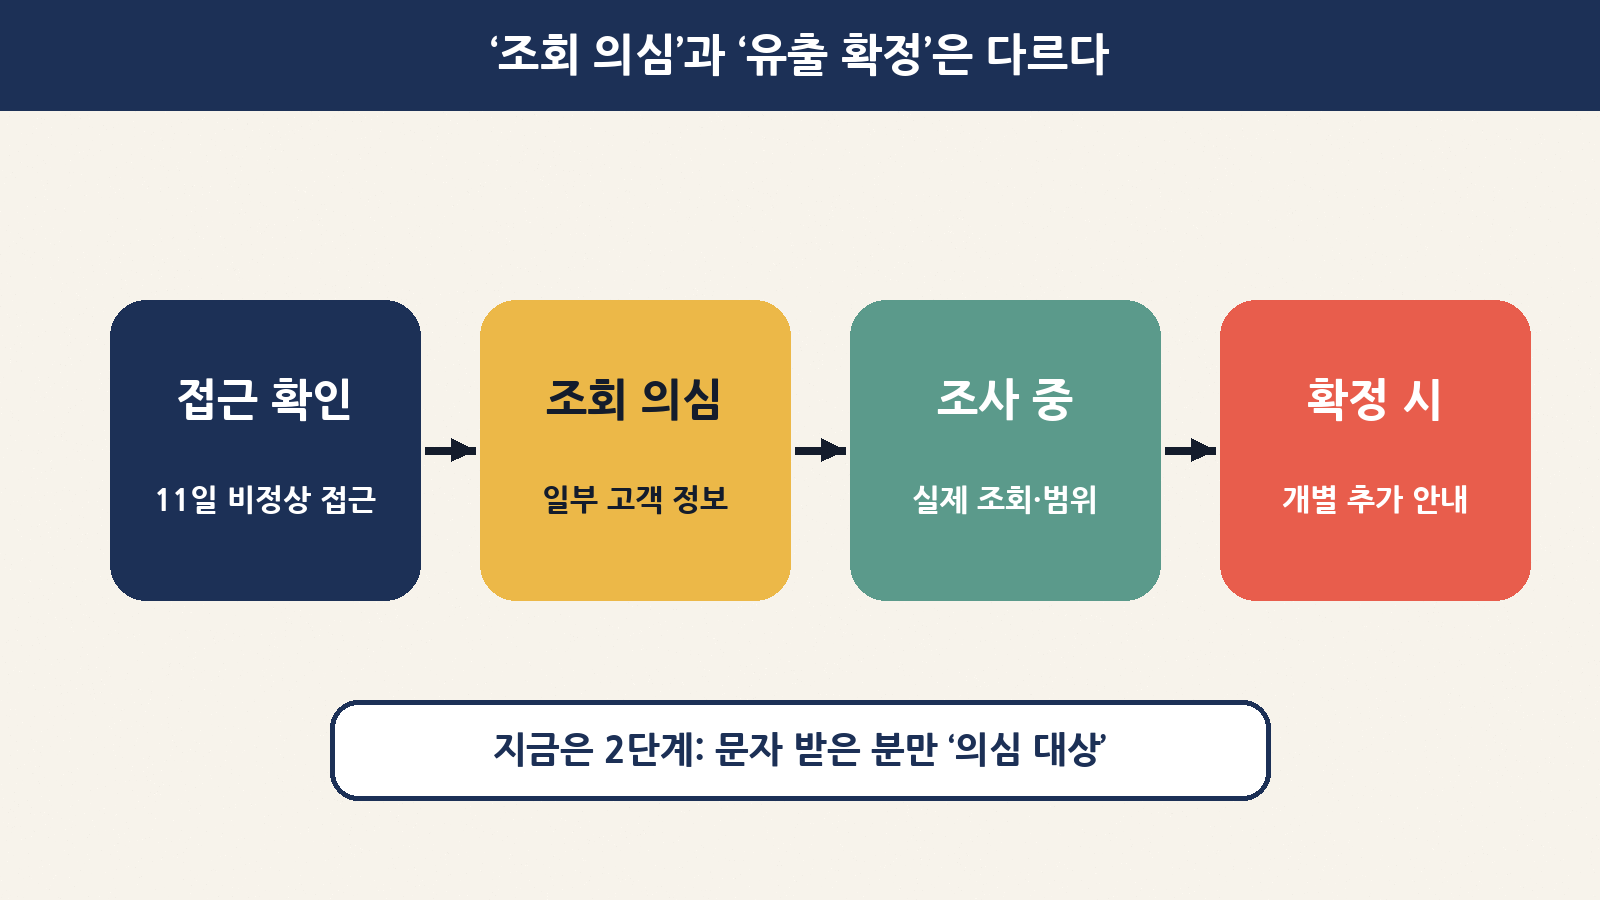
뉴스 제목만 보면 “192만 명 정보가 털렸다”처럼 느껴지지만, 숫자를 정확히 읽어야 해요. 192만 명은 전체 재적 가입자 수이고, 이번 사고로 실제 정보가 조회된 사람 수는 아직 발표되지 않았습니다. 중기중앙회는 “개별 문자를 받지 않은 고객은 현재까지 확인된 조회 의심 대상에 포함돼 있지 않다”고 설명했어요.
| 표현 | 뜻 | 이번 사고에서는 |
|---|---|---|
| 비정상 접근 | 허락 없이 시스템에 들어온 흔적 | 11일 확인 |
| 조회 의심 | 정보를 들여다봤을 가능성이 있는 상태 | 일부 고객 — 문자 받은 분 |
| 유출 확정 | 실제로 빠져나간 것이 조사로 확인된 상태 | 조사 중 (결과에 따라 항목·인원 달라질 수 있음) |
또 하나 기억할 점: 공지된 7가지 항목은 ‘의심 정황이 있는 항목 전부’를 나열한 것이라, 사람마다 일부 항목만 해당될 수 있다고 해요. 내 경우가 어떤지는 문자나 홈페이지 공지 화면에서 확인하는 게 정확합니다.
3. 주민번호 ‘앞 7자리’가 보였다는 건 무슨 뜻?
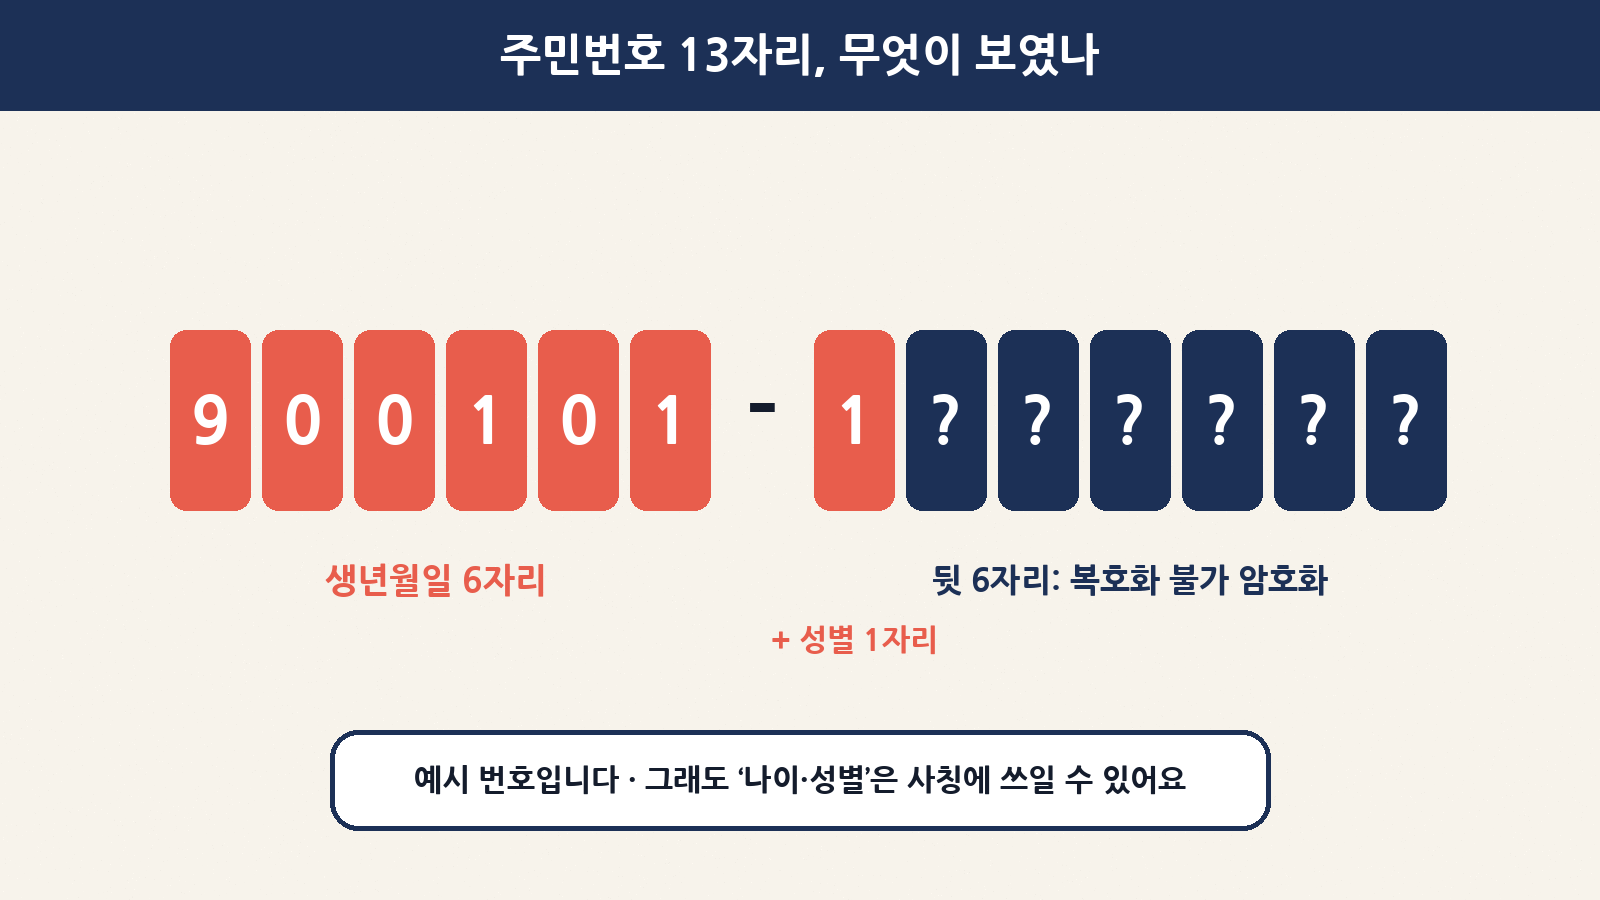
주민등록번호 13자리 중 앞 6자리는 생년월일, 하이픈 뒤 첫 1자리는 성별(과 출생 연대)을 나타내요. 그러니까 ‘앞 7자리’는 사실상 “이 사람이 몇 년생 남자/여자다”라는 정보입니다. 나머지 뒷자리 6개는 중기중앙회 설명대로라면 복호화(원래대로 되돌리기)가 불가능한 암호화로 저장돼 있어요.
| 구분 | 예시(가상) | 위험도 |
|---|---|---|
| 앞 6자리 | 900101 → 1990년 1월 1일생 | 단독으로는 낮지만, 이름·주소와 합치면 ‘본인 확인’ 사칭에 쓰일 수 있음 |
| 7번째 자리 | 1 → 남성(1900년대생) | 위와 같음 |
| 뒷 6자리 | 암호화(복호화 불가) | 회사 설명상 원래 번호로 되돌릴 수 없음 |
‘복호화가 안 되는 암호화’는 믹서기에 과일을 갈아 버린 것과 비슷해요. 주스를 보고 원래 사과 모양을 되살릴 수 없듯, 저장된 값만으로는 원래 번호를 복원할 수 없도록 만든 방식이죠. 그래서 주민번호 전체가 털린 것과는 차이가 크지만, 이름·생년월일·주소·전화번호가 한 사람에게 함께 묶여 있으면 “OOO 사장님, 90년 1월생 맞으시죠? 노란우산입니다” 같은 그럴듯한 사칭 전화의 재료가 될 수 있어요. 오히려 이게 진짜 위험 포인트입니다.
4. 같은 날 또 하나: 조폐공사 지역사랑상품권 앱 ‘착’ 3,083명
14일에는 한국조폐공사도 사고를 발표했어요. 모바일 지역사랑상품권 플랫폼 ‘착(chak)’에서 13일 오전 9시 30분께 비정상 접근 징후를 처음 확인했고, 의심 IP 차단 → 해외 IP 전면 차단 → 공격 대상 서버 서비스 우선 중단 → 긴급 보안조치 후 정상화 순서로 대응했다고 합니다. 조사 결과 외부 비인가자가 일부 개인정보를 조회한 사실이 확인됐어요(노란우산은 ‘의심’, 착은 ‘확인’이라는 점이 달라요).
| 항목 | 노란우산 (중기중앙회) | 착 (한국조폐공사) |
|---|---|---|
| 서비스 | 소상공인 퇴직금 공제 홈페이지 | 모바일 지역사랑상품권 플랫폼 |
| 최초 확인 | 11월 11일 | 11월 13일 오전 9시 30분께 |
| 상태 | 제3자 조회 의심(조사 중) | 개인정보 조회 확인 |
| 인원 | 미공개 (재적 가입자 192만 명) | 3,083명 (14일 오전 6시 기준) |
| 항목 | 성명·주민번호 앞 7자리·휴대폰·자택 주소·자택 전화·이메일·수신 동의 | 이름·생년월일·휴대폰·계좌번호·연계정보(CI)·이메일·암호화된 카드번호 등 |
| 신고 | KISA | KISA 등 관계기관 |
착의 경우 3,072명은 2개 이하 정보(예: ‘이름+생년월일’ 또는 ‘연계정보(CI)+암호화된 카드번호’), 11명은 3~4개 정보가 유출된 것으로 분석됐어요. 카드번호는 암호화된 상태였다고 하니 그 자체로 결제에 쓰이기는 어렵지만, 역시 ‘상품권 환불’, ‘포인트 지급’ 같은 미끼 문자에는 조심하는 게 좋습니다.
참고로 오늘 저녁 경제 글에서 다룬 ‘카드 포인트 → 지역화폐 전환’ 정책은 앞으로의 제도 이야기이고, 이번 착 사고와는 별개의 일이에요.
5. 사칭 문자·전화, 이렇게 구별하세요
중기중앙회는 “어떤 경우에도 전화나 문자메시지로 금전이나 대출을 요구하거나, 납부 계좌 변경·계좌 비밀번호 입력을 요구하지 않는다”고 못 박았어요. 홈페이지 아이디·비밀번호도 묻지 않는다고 했고요. 이 기준만 기억해도 대부분의 사칭은 걸러집니다.
| 이런 연락이 오면 | 판단 | 대응 |
|---|---|---|
| “유출 피해 보상금 지급, 링크에서 신청하세요” | 의심 | 링크 누르지 말고 1666-9988 또는 공식 홈페이지로 직접 확인 |
| “보안 때문에 부금 납부 계좌를 바꿔야 합니다” | 사칭 | 공식 입장: 계좌 변경을 전화·문자로 요구하지 않음 |
| “노란우산 가입자 전용 저금리 대출 안내” | 사칭 | 금전·대출 요구하지 않는다고 공지 |
| “본인 확인을 위해 아이디·비밀번호를 알려 주세요” | 사칭 | 아이디·비밀번호를 요구하지 않음 |
| 생년월일·주소를 정확히 대며 친근하게 접근 | 주의 | 정보를 안다고 진짜 직원은 아님 — 끊고 공식 번호로 다시 걸기 |
6. 오늘 밤 할 일 5가지
| 순서 | 할 일 | 방법 |
|---|---|---|
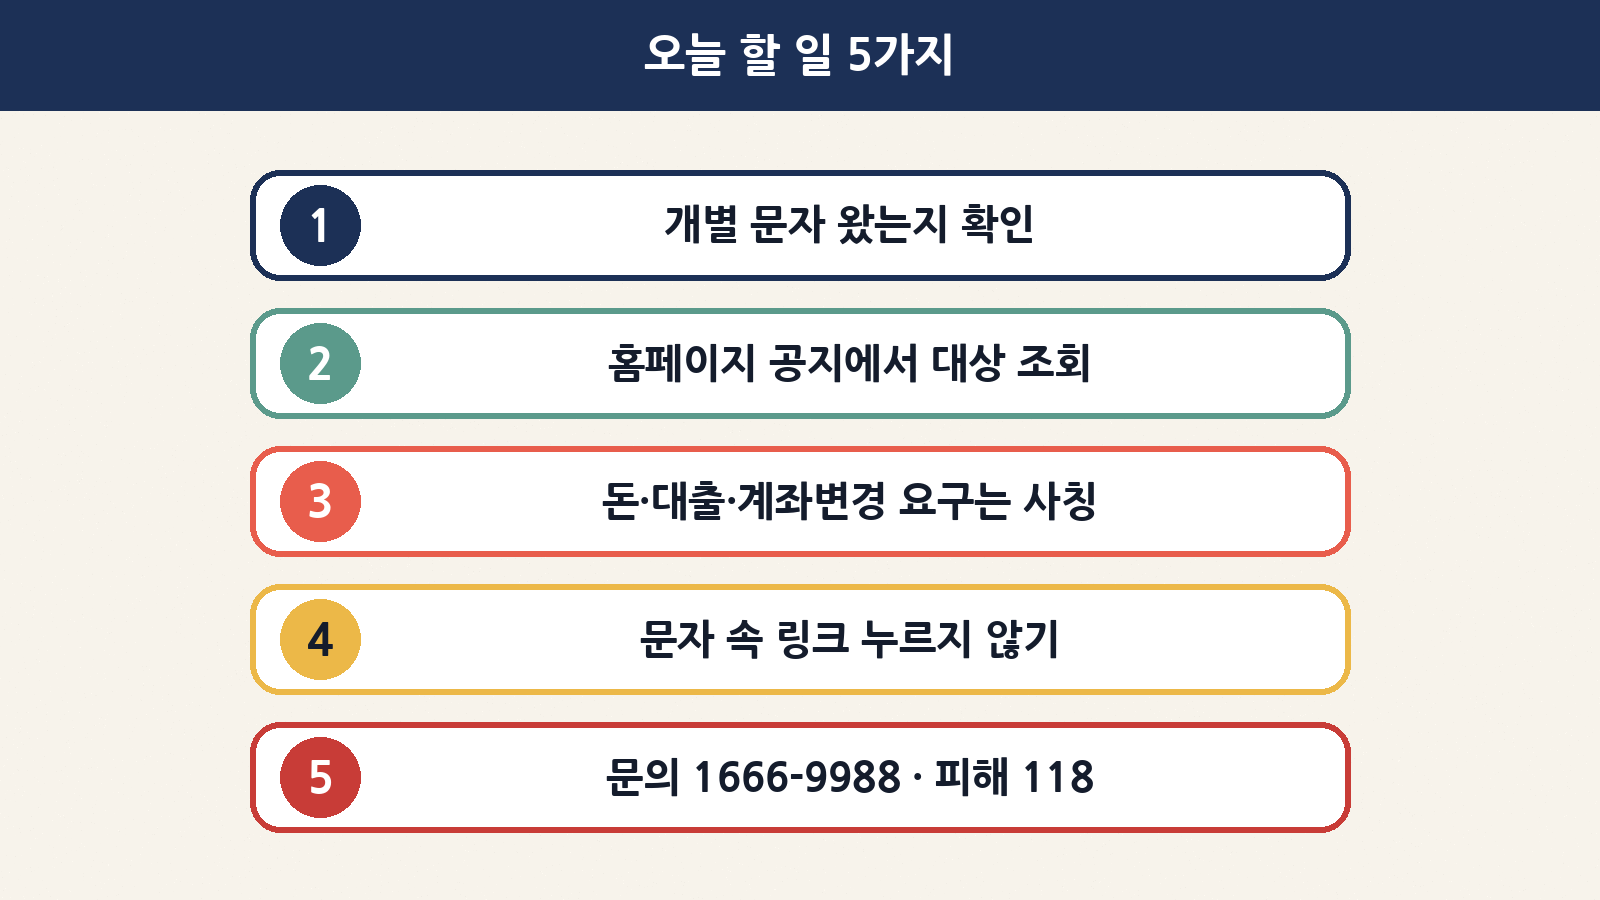
| 1 | 개별 문자 확인 | 14일 오후 2시 15분 이후 노란우산(중기중앙회) 명의 문자가 왔는지 확인. 안 왔다면 현재까지 조회 의심 대상 아님 |
| 2 | 공지 화면에서 대상 여부 조회 | 문자 속 링크 대신 포털 검색으로 노란우산 공식 홈페이지에 직접 들어가 ‘개인정보 유출 가능성 및 침해사고’ 공지 확인 |
| 3 | 돈·대출·계좌 변경 요구 무시 | 위 표의 사칭 패턴이면 즉시 끊기 |
| 4 | 비밀번호 점검 | 노란우산 비밀번호를 다른 사이트와 같이 쓰고 있다면 그쪽부터 바꾸기 |
| 5 | 문의·신고 번호 저장 | 노란우산 1666-9988(주말 임시 상담 15일 9~18시), 착 이용자는 조폐공사 안내 확인, 사기 의심 시 118(KISA) |
7. 왜 요즘 이런 사고가 잦을까?
이번 주만 봐도 중소기업 지원 서비스 쪽에서 사고 소식이 이어졌어요. 오늘 오후 글에서 다룬 ‘모두의 창업’ AI 공급사 로폼 사고(2만 28명)에 이어, 노란우산까지 이어지자 소상공인 커뮤니티에서도 불안을 호소하는 글이 늘고 있다고 합니다. 임종인 고려대 정보보호대학원 교수는 “지금은 특별한 해킹 기술이 없는 사람도 해킹이 가능한 시대”라며 사전 예방과 재발 방지가 중요하다고 강조했어요.
| 공통점 | 이용자 입장에서 의미 |
|---|---|
| ‘공식·공공’ 이미지의 서비스 | 믿고 정보를 많이 맡기는 곳일수록 사칭 문자도 그럴듯해짐 |
| 조회 화면·관리 시스템 등 ‘안쪽 창구’ 노출 | 내가 할 수 있는 건 2차 피해(사칭·스미싱) 차단에 집중하는 것 |
| 피해 규모가 조사 중 바뀔 수 있음 | 추가 공지·문자를 며칠간 챙겨 보기 |
마무리
정리하면, 노란우산은 아직 ‘조회 의심’ 단계이고 문자를 받은 분만 현재 의심 대상이에요. 주민번호 뒷자리는 되돌릴 수 없는 암호화로 보관돼 있다고 하니 지나치게 불안해하실 필요는 없지만, 이름·생년월일·주소가 묶인 정보는 사칭 전화의 재료가 될 수 있습니다. “노란우산은 돈·대출·계좌 변경·비밀번호를 전화나 문자로 묻지 않는다” — 이 한 문장만 기억해 두셔도 오늘 밤은 충분합니다. 주변 사장님들께도 꼭 한 번 공유해 주세요.