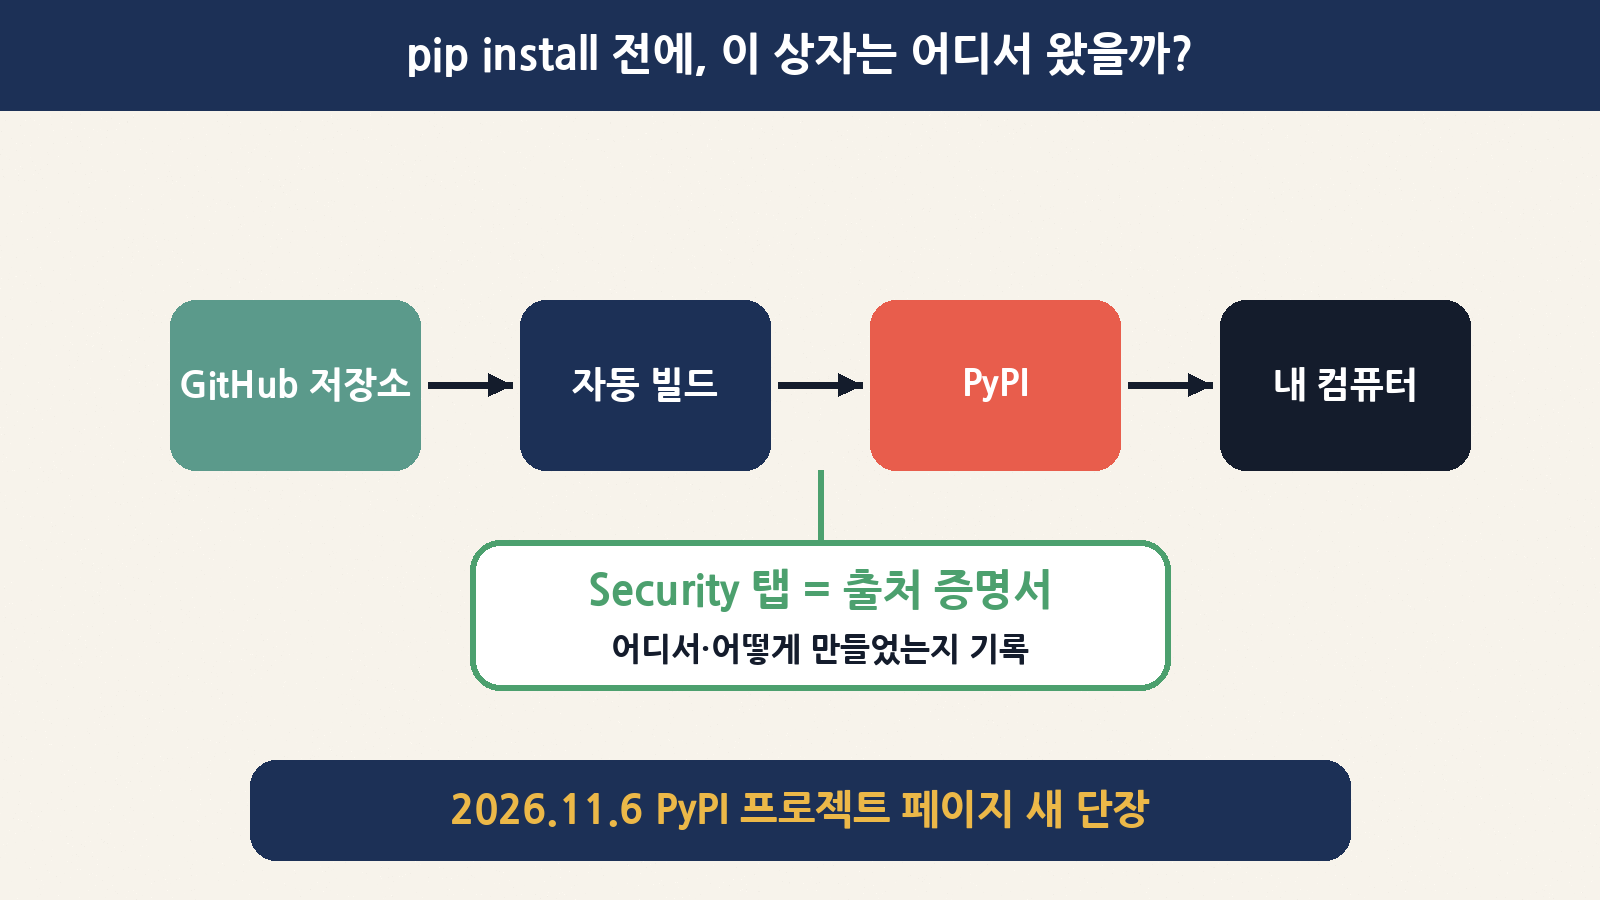
“파이썬 공부하다가 pip install 한 줄 쳤을 뿐인데, 그게 위험할 수도 있나요?” 네, 생각보다 그럴 수 있어요. 파이썬 패키지를 모아 둔 공식 창고 PyPI(파이피아이, Python Package Index)는 누구나 패키지를 올릴 수 있는 곳이라, 이름을 비슷하게 지은 가짜 패키지나 개발자 계정을 빼앗아 올린 악성 버전이 종종 섞여 들어오거든요. 그래서 PyPI가 2026년 11월 6일 공식 블로그를 통해 프로젝트 페이지 새 단장을 마쳤다고 발표했습니다. 핵심은 하나예요. 이제 패키지 페이지마다 ‘Security(보안)’ 탭이 생겨서, 이 파일이 어디서, 어떤 방식으로 만들어져 올라왔는지를 누구나 눈으로 확인할 수 있게 됐어요.
이 소식은 해외 개발자 커뮤니티 해커뉴스(Hacker News)에서도 11월 14일 280점, 댓글 130여 개가 달리며 화제가 됐어요. “보안 신호를 더 잘 보여 주는 건 좋다”는 반응과 함께 “믿을 수 있는 배포 경로가 대형 클라우드 회사 위주라 아쉽다”는 목소리도 나왔죠. 이 글에서는 출처(Provenance)와 증명(Attestation)이라는 낯선 말을 택배에 빗대어 쉽게 풀고, 새 Security 탭에서 무엇을 보면 되는지, 어떤 경고가 뜨면 설치를 멈춰야 하는지, 그리고 초보도 오늘부터 할 수 있는 설치 전 1분 점검법까지 차근차근 정리해 볼게요.
한눈에 보는 핵심 정리
| 항목 | 내용 |
|---|---|
| 무엇이 바뀌었나 | PyPI 프로젝트 상세 페이지 개편 완료, 새 Security 탭 추가 |
| 발표 | PyPI 공식 블로그, 2026년 11월 6일 (7월 22일 계획 발표 → 이번에 완료) |
| 보여 주는 것 | 릴리스(배포 버전)별 출처 상태와 파일별 증명(attestation) |
| 출처 상태 | 완전한 출처(Full) · 출처 없음(No) · 출처 경고 4종 |
| 경고 4종 | 불완전 · 불일치 · 출처 변경 · 출처 상실 |
| 함께 바뀐 것 | 경고 배너를 페이지 맨 위로, 메타데이터에 ‘PyPI가 확인한 데이터’ 표시, 파일 목록 검색·필터, ‘늦게 올라온 파일’ 표시 |
| 누가 만들었나 | 오픈소스 보안 재단 OpenSSF 후원, 디자인 회사 Kabu Creative 구현 |
| 설치 도구 변화 | pip·uv에 자동 검증 기능은 아직 없음 (제안 단계). 페이지에서 직접 확인하는 방식 |
| 사용자가 할 일 | 설치 전 이름 철자 → Security 탭 → 경고 배너 확인, 버전 고정 |
먼저 용어부터: PyPI, pip, 패키지
패키지는 다른 사람이 미리 만들어 둔 코드 묶음이에요. 엑셀 파일을 다루고 싶으면 openpyxl, 웹 페이지를 받아 오고 싶으면 requests처럼, 필요한 기능을 직접 다 만들지 않고 빌려 쓰는 거죠. PyPI는 이런 패키지 수십만 개를 모아 둔 공식 창고이고, pip는 그 창고에서 패키지를 꺼내 내 컴퓨터에 설치해 주는 배달원이에요.
문제는 이 창고가 누구나 물건을 올릴 수 있는 오픈마켓이라는 점이에요. 마트 진열대에 아무나 상품을 올려놓을 수 있다고 생각해 보세요. 대부분은 정직한 판매자지만, 유명 브랜드와 비슷한 포장을 한 가짜나, 진짜 판매자 계정을 훔쳐 올린 불량품이 섞일 수 있겠죠. 그래서 “이 상자가 정말 그 회사 공장에서 나온 게 맞나?”를 확인할 방법이 필요했던 거예요.
| 용어 | 쉬운 뜻 | 비유 |
|---|---|---|
| 패키지 | 남이 만든 재사용 코드 묶음 | 마트에서 파는 완제품 |
| PyPI | 파이썬 공식 패키지 창고 | 누구나 입점 가능한 오픈마켓 |
| pip / uv | 패키지를 받아 설치하는 도구 | 택배 배달원 |
| 릴리스(release) | 패키지의 한 버전 (예: 4.0.0) | 상품의 생산 회차 |
| 릴리스 파일 | 한 버전 안의 실제 파일들 (wheel, 소스 tar.gz) | 같은 회차의 상자 여러 개 |
| 메인테이너 | 패키지를 관리·배포하는 개발자 | 판매자 |
출처(Provenance)와 증명(Attestation)이 뭔가요?
출처(Provenance)는 말 그대로 “이 파일이 어디서 왔나”예요. PyPI는 이 출처를 증명(Attestation)이라는 디지털 확인서로 보여 줍니다. PyPI 문서 설명을 빌리면, 증명은 파일이 언제, 어디서, 어떻게 만들어지거나 올라왔는지를 기록한 것이고, 위조를 확인할 수 있게 암호 서명이 돼 있어요. 그리고 모든 증명은 투명성 로그(transparency log)라는 공개 장부에 기록돼서, 나중에 몰래 고칠 수 없는 영구 기록으로 남습니다.
택배로 비유하면 이렇습니다. 예전엔 상자만 덜렁 도착했다면, 이제는 상자에 “○○ 공장 3번 라인에서 11월 6일 생산, 공식 물류센터 통해 발송”이라는 위조 방지 스티커가 붙어 오는 셈이에요. 증명서에는 보통 다음 정보가 들어갑니다.
| 증명서에 담기는 정보 | 예시 | 왜 중요한가 |
|---|---|---|
| 소스 저장소 | github.com/pypa/sampleproject | 진짜 개발자의 저장소에서 나왔는지 |
| 소스 커밋 | 특정 코드 버전(커밋 번호) | 어떤 코드로 만들었는지 추적 가능 |
| 빌드·배포 플랫폼 | GitHub Actions 등 | 개인 PC가 아닌 자동화 환경에서 나왔는지 |
| 워크플로 | release.yml | 정해진 배포 절차를 거쳤는지 |
| 투명성 로그 링크 | 공개 장부 기록 | 나중에 조작 여부를 누구나 확인 |
실제로 파이썬 패키징 그룹의 예제 패키지 sampleproject 4.0.0의 wheel 파일을 PyPI의 공개 확인 API(Integrity API)로 조회해 보면, GitHub의 pypa/sampleproject 저장소, release.yml 워크플로에서 배포됐다는 증명이 붙어 있는 걸 볼 수 있어요. 이런 정보가 이제 웹 페이지 Security 탭에 보기 좋게 정리돼 나오는 겁니다.
증명은 두 종류: ‘배포 증명’과 ‘빌드 증명’
PyPI가 지원하는 증명은 현재 두 가지예요. 하나는 “공식 창구를 통해 올렸다”는 확인서, 다른 하나는 “이 코드로 이렇게 만들었다”는 생산 기록서라고 생각하면 쉬워요.
| 구분 | PyPI Publish 증명 | SLSA Build Provenance 증명 |
|---|---|---|
| 한 줄 설명 | ‘신뢰할 수 있는 배포자(Trusted Publisher)’로 올렸다는 확인 | 파일을 소스 커밋·빌드 환경·빌드 절차와 연결 |
| 누가 서명 | 업로드한 워크플로 | 빌드 플랫폼 (GitHub, Google Cloud 등) |
| 비유 | 공식 물류센터 발송 확인증 | 공장 생산 이력서 |
| 얼마나 흔한가 | PyPI 증명의 대부분 (표준 배포 워크플로에서 기본 생성) | 상대적으로 적음 |
| 막아 주는 위험 | 빼앗긴 API 토큰으로 몰래 올리는 것 | 빌드 과정 중간에 코드가 바뀌는 것 |
여기서 Trusted Publishing(신뢰할 수 있는 배포)이 중요해요. 예전엔 개발자가 PyPI에 파일을 올릴 때 API 토큰이라는 긴 비밀 문자열을 썼는데, 이게 유출되면 남이 그 토큰으로 악성 버전을 올릴 수 있었죠. Trusted Publishing은 비밀 토큰 없이 “이 GitHub 저장소의 이 워크플로만 배포할 수 있다”고 미리 등록해 두는 방식이에요. 열쇠를 복사해 나눠 주는 대신, 등록된 차량만 통과하는 출입 게이트를 만든 셈입니다.
Security 탭에 뜨는 출처 상태 3가지
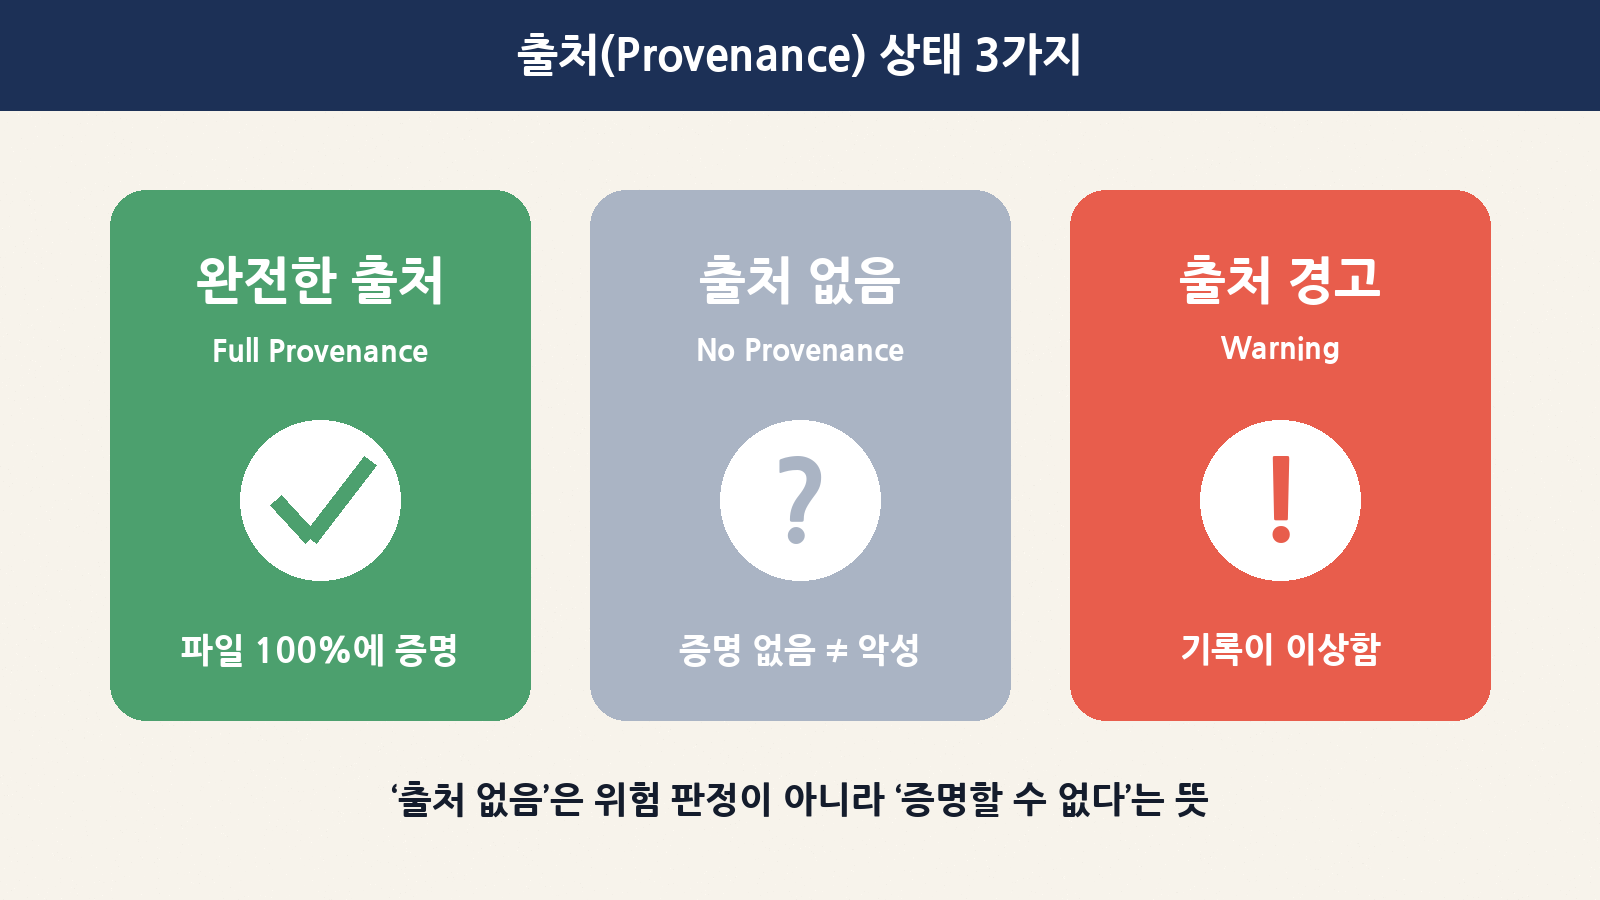
PyPI는 릴리스 안의 파일 하나하나에 증명이 있는지 확인해서 그 버전의 출처 상태를 계산해요. 대부분은 아래 둘 중 하나고, 기록이 이상할 땐 경고가 붙습니다.
| 상태 | 뜻 | 이렇게 받아들이세요 |
|---|---|---|
| 완전한 출처 (Full Provenance) | 그 버전 파일 100%에 증명이 있음 | 좋은 신호. 그래도 저장소 주소가 진짜 공식 저장소인지 한 번 확인 |
| 출처 없음 (No Provenance) | 증명 있는 파일이 하나도 없음 | 악성이라는 뜻은 아님. 오래된 버전이거나 아직 Trusted Publishing을 안 쓰는 프로젝트일 수 있음. 관리자 이력·배포 패턴·저장소 활동 같은 다른 신호를 함께 보기 |
| 출처 경고 (Warning) | 증명 기록이 이상하거나 과거와 충돌 | 설치 전에 멈추고 확인. 아래 4가지 경고 참고 |
특히 ‘출처 없음’을 보고 놀라실 필요는 없어요. 유명하고 오래된 패키지 중에도 아직 증명 없이 배포하는 곳이 많거든요. PyPI도 “출처 없음은 파일 출신을 암호학적으로 증명할 수 없다는 의미일 뿐”이라고 분명히 적고 있어요. 원산지 표시가 없는 사과가 상한 사과라는 뜻은 아닌 것과 같아요.
설치 전에 멈춰야 할 경고 4가지
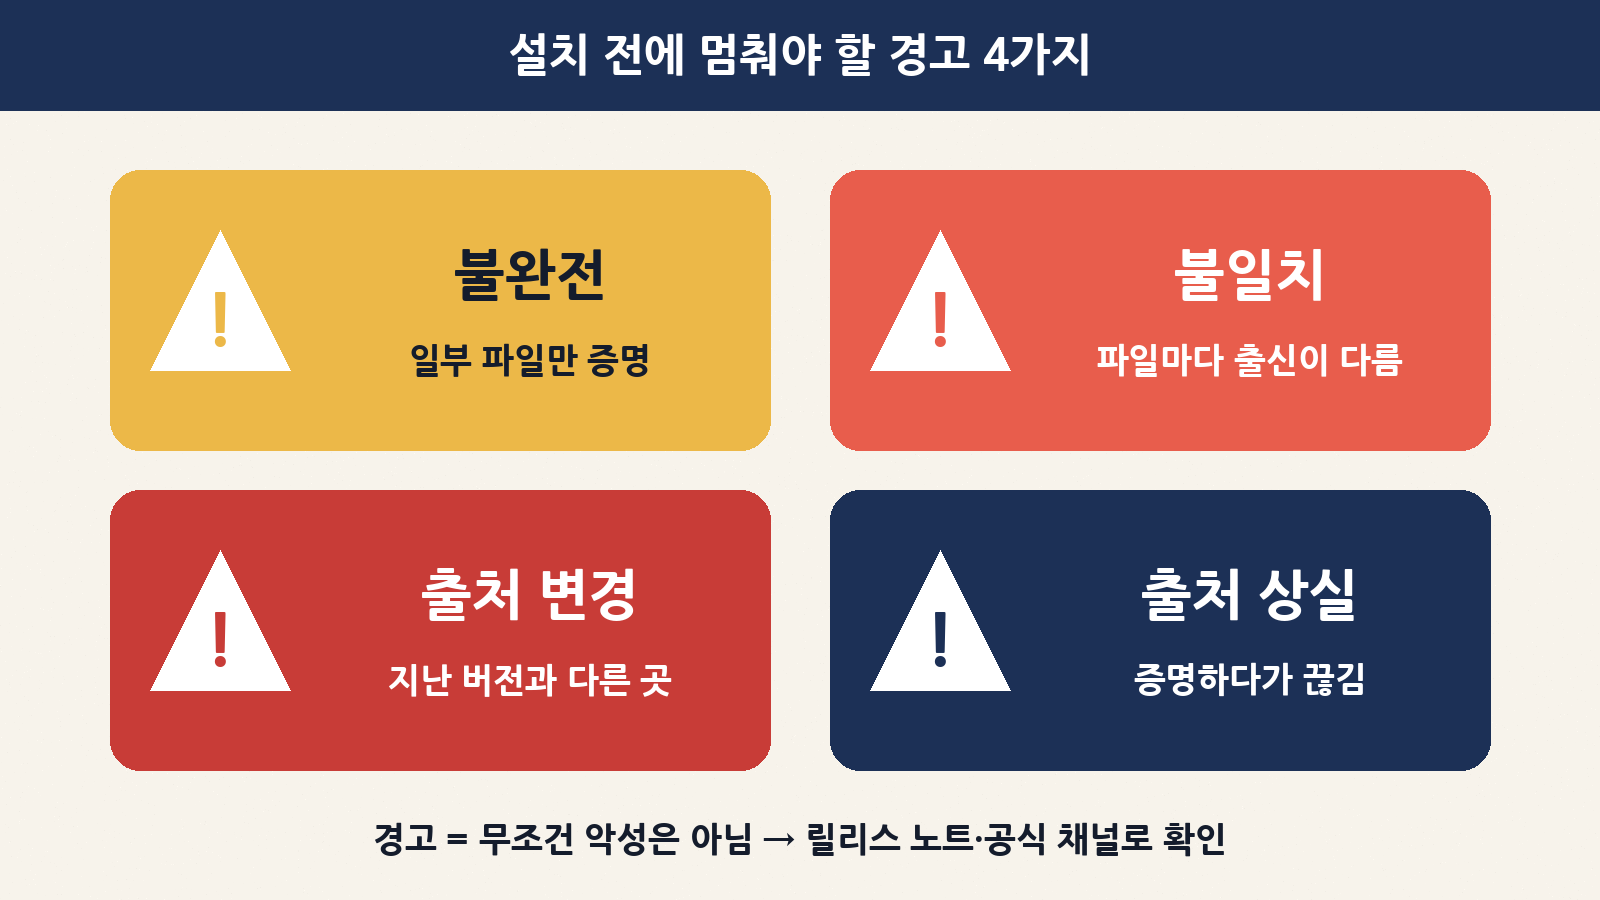
이번 개편에서 가장 실용적인 부분이 바로 출처 경고예요. 공격자가 개발자 계정이나 배포 절차를 빼앗았을 때 생기기 쉬운 ‘이상한 흔적’을 잡아내서, 프로젝트 페이지 맨 위에 눈에 띄게 보여 줍니다.
| 경고 | 무슨 뜻 | 정상일 수 있는 이유 | 이렇게 확인 |
|---|---|---|---|
| 불완전 (Incomplete) | 같은 버전에서 일부 파일만 증명이 있음 | wheel은 자동 배포, 소스 파일은 API 토큰으로 수동 업로드 | 릴리스 노트에 빌드 문제 언급이 있는지, 이슈 게시판에 문의 |
| 불일치 (Inconsistent) | 같은 버전 파일들이 서로 다른 빌드 시스템·저장소에서 나옴 | 드물게 여러 환경으로 나눠 빌드 | 증명 정보에서 모든 출처가 관리자 소유인지 확인 |
| 출처 변경 (Change) | 지난 버전과 다른 저장소·워크플로에서 나옴 | GitHub 조직 이름 변경, CI 이전 | 릴리스 노트·공식 채널에 이전 공지가 있었는지 확인 |
| 출처 상실 (Loss) | 전에는 증명을 붙였는데 이번엔 없음 | 배포 설정을 바꿨거나 API 토큰 방식으로 되돌림 | 의도된 변경인지 확인될 때까지 의심하고 보류 |
예를 들어 볼게요. 내가 매달 업데이트하던 어떤패키지가 지난 버전까지는 Security 탭에 ‘완전한 출처’로 떴는데, 오늘 나온 새 버전에 갑자기 ‘출처 상실’ 경고가 붙었다면? 메인테이너가 배포 방식을 바꿨을 수도 있지만, 누군가 훔친 API 토큰으로 악성 버전을 몰래 올렸을 가능성도 있어요. 이럴 땐 급하게 업데이트하지 말고, 프로젝트의 GitHub 릴리스 노트나 공식 공지를 먼저 확인하는 게 안전합니다.
함께 바뀐 프로젝트 페이지, 무엇이 달라졌나
Security 탭 말고도 페이지 곳곳이 정리됐어요. 초보 입장에서 알아 두면 좋은 변화만 추렸습니다.
| 위치 | 예전 | 지금 |
|---|---|---|
| 페이지 맨 위 | 경고 표시가 눈에 덜 띔 | 출처 경고가 삭제(yanked)·보관(archived)·사전 공개(pre-release) 배너와 함께 맨 위에 표시. 격리(quarantined)된 경우 격리 배너만 표시 |
| 옆 사이드바 | 검증 여부에 따라 묶여 있어 찾기 불편 | 쓸모 순서로 정렬, ‘PyPI 데이터’ / ‘PyPI가 확인한 데이터’ 라벨 |
| 사이드바 출처 표시 | 없음 | 완전한 출처나 경고가 있으면 표시하고 Security 탭으로 연결 |
| 릴리스 파일 탭 | 긴 목록을 눈으로 찾기 | 검색·필터, 파일별 출처 상태, ‘늦게 올라온 파일’ 주황 아이콘 |
| 릴리스 기록 탭 | 버전 목록 위주 | 파일 수, 출처 상태, 격리·삭제·보관·사전 공개 상태까지 표시 |
‘늦게 올라온 파일’ 표시는 배경을 알면 더 이해가 쉬워요. PyPI는 2026년 7월부터 발표한 지 14일이 지난 버전에는 새 파일을 추가하지 못하게 막았어요. 오래되고 안정된 버전에 누군가 악성 파일을 슬쩍 끼워 넣는 걸 막기 위해서였죠. PyPI 블로그에 따르면 이 논의는 2026년 3월 인기 패키지 LiteLLM과 Telnyx가 공격받은 뒤 다시 불붙었다고 해요. 그래서 그 정책 이전 버전 중 14일이 지나 추가된 파일에는 지금 주황색 경고 아이콘이 붙습니다.
왜 지금 이런 기능이 필요할까: 흔한 공격 5가지
PyPI 공식 문서는 사용자가 알아야 할 대표 공격을 정리해 두었어요. Security 탭이 어떤 공격에 도움이 되는지 함께 보면 이번 개편의 의미가 잘 보입니다.
| 공격 | 쉬운 설명 | 예시 | 지키는 법 |
|---|---|---|---|
| 타이포스쿼팅 (오타 노리기) | 유명 패키지와 철자가 비슷한 가짜를 올림 | python-dateutil 대신 pyth0n-dateutil | 철자 재확인, requirements.txt로 정확한 이름 고정 |
| 슬롭스쿼팅 (AI 환각 노리기) | AI가 지어낸 그럴듯한 패키지 이름을 공격자가 먼저 등록 | 챗봇이 추천한 존재하지 않던 패키지 | AI가 알려 준 이름은 PyPI에서 직접 확인 |
| 의존성 혼동 | 회사 내부 패키지와 같은 이름을 공개 창고에 올림 | mycompany-internal-billing | 패키지 출처(사내 저장소) 설정을 명확히 |
| 계정 탈취 | 메인테이너 계정을 빼앗아 악성 새 버전 배포 | 평소 쓰던 패키지의 갑작스러운 새 버전 | Security 탭에서 Trusted Publishing 증명 여부, ‘출처 상실·변경’ 경고 확인 |
| 공급망 공격 | 업로드 전 저장소나 빌드 시스템에 악성 코드 삽입 | 빌드 도구가 오염돼 정상처럼 보이는 파일 생성 | 증명서의 저장소·커밋·워크플로가 공식인지 확인 |
솔직히 말하면 Security 탭이 모든 공격을 막아 주진 않아요. 오타 패키지는 그 자체로 ‘완전한 출처’를 가질 수도 있거든요. 가짜 판매자도 자기 공장에서 정식으로 출고할 수는 있으니까요. 그래서 “증명이 있다 = 안전하다”가 아니라 “증명의 내용이 내가 아는 공식 저장소와 일치한다”까지 확인하는 게 포인트예요.
커뮤니티 반응: 좋지만 아쉬운 점도
해커뉴스 토론에서는 기대와 걱정이 함께 나왔어요. 개인 의견들이라 사실로 단정할 수는 없지만, 기능의 한계를 이해하는 데 도움이 됩니다.
| 관점 | 주요 의견 | 정리 |
|---|---|---|
| 긍정 | 보안 신호를 눈에 보이게 한 건 큰 진전, 경고가 맨 위에 와서 좋다 | 초보도 이상 징후를 알아채기 쉬워짐 |
| 우려 ① | 신뢰할 수 있는 배포자가 GitHub·GitLab·Google Cloud 같은 대형 서비스 위주 | 코드버그(Codeberg) 같은 독립 호스팅 사용자는 당장 쓰기 어렵다는 지적 |
| 우려 ② | 한 패키지에서 일부만 증명 배포하면 ‘불완전’ 경고가 붙음 | 메인테이너는 모든 파일을 같은 방식으로 배포해야 경고를 피할 수 있음 |
| 현실 | pip·uv가 아직 자동 검증을 안 함 | 당분간은 사람이 페이지를 보고 판단해야 함 (별도 플러그인 pip-plugin-pep740은 존재) |
초보를 위한 설치 전 1분 점검법
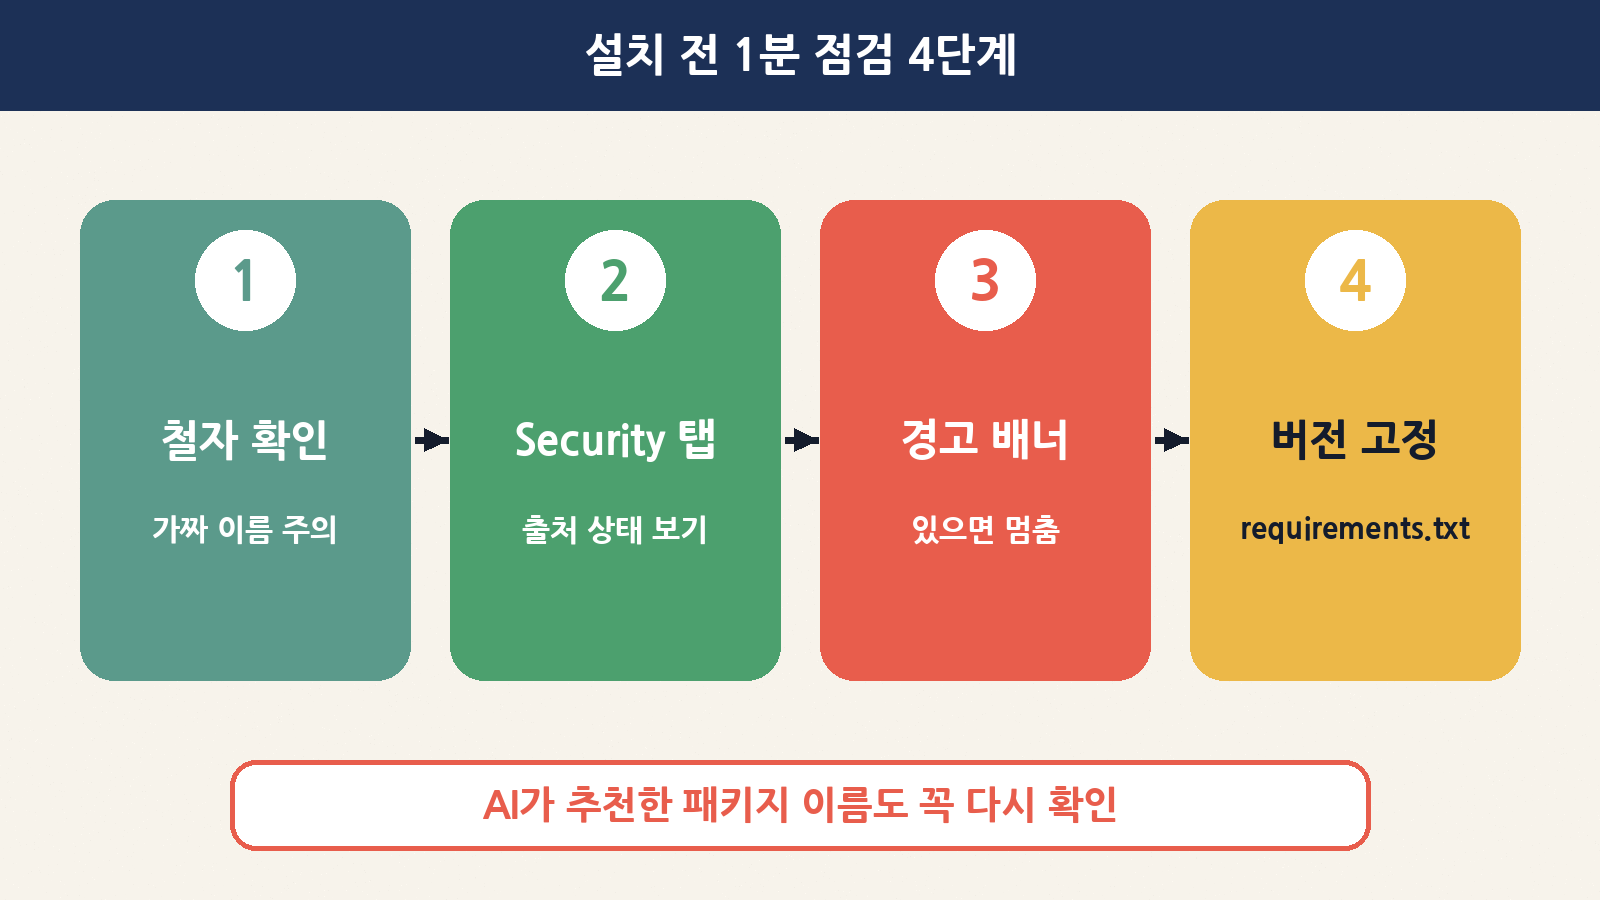
그럼 우리는 뭘 하면 될까요? 거창할 필요 없어요. 새 패키지를 깔기 전, 아래 네 가지만 습관처럼 확인해 보세요.
| 순서 | 할 일 | 구체적인 방법 | 걸리는 시간 |
|---|---|---|---|
| 1 | 이름 철자 확인 | pypi.org에서 직접 검색해 다운로드 수·홈페이지·저장소 링크가 공식인지 보기. AI가 추천한 이름은 특히 꼼꼼히 | 20초 |
| 2 | Security 탭 열기 | 프로젝트 페이지의 Security 탭에서 출처 상태 확인. 증명이 있다면 저장소 주소가 공식 GitHub 주소와 같은지 비교 | 20초 |
| 3 | 맨 위 배너 확인 | 불완전·불일치·출처 변경·출처 상실 경고나 격리·삭제 배너가 있으면 설치 보류, 릴리스 노트 확인 | 10초 |
| 4 | 버전 고정 | requirements.txt에 패키지==버전으로 적어 두고, 가능하면 해시 확인(--require-hashes) 사용 |
10초 |
예를 들어 회사 업무 자동화용으로 엑셀 처리 패키지를 찾는다면, 검색창에 대충 쳐서 나온 첫 번째 결과를 바로 설치하기보다 pypi.org에서 이름을 확인 → Security 탭에서 출처 확인 → 경고 없는지 확인 → requirements.txt에 버전 고정 순서로 1분만 쓰면 위험을 크게 줄일 수 있어요.
패키지를 직접 배포하는 분이라면
혹시 내가 만든 패키지를 PyPI에 올리고 있다면, 이번 개편으로 내 패키지 페이지에도 출처 상태가 공개적으로 표시된다는 점을 기억해 두세요. 사용자가 믿고 설치할 수 있도록 준비해 두면 좋습니다.
| 상황 | 추천 조치 | 효과 |
|---|---|---|
| 아직 API 토큰으로 업로드 | Trusted Publishing으로 전환 (GitHub Actions 등) | 훔칠 토큰 자체가 사라짐, 배포 증명 자동 생성 |
| wheel만 자동, 소스 파일은 수동 | 모든 파일을 같은 워크플로에서 배포 | ‘불완전’ 경고 방지 |
| 저장소·조직 이름을 옮길 예정 | 릴리스 노트와 공식 채널에 미리 공지 | ‘출처 변경’ 경고에 사용자가 당황하지 않음 |
| 새 파이썬 버전 지원 추가 | 기존 버전에 파일 추가 대신 새 버전 발행 | 14일 정책과 충돌 없음 |
자주 묻는 질문
| 질문 | 답 |
|---|---|
| ‘출처 없음’ 패키지는 쓰면 안 되나요? | 아니요. 증명할 수 없다는 뜻일 뿐 악성 판정이 아니에요. 다운로드 수, 관리 이력, 저장소 활동 같은 다른 신호를 함께 보세요. |
| pip가 알아서 검사해 주나요? | 아직은 아니에요. pip와 uv에 자동 검증이 제안돼 있지만 PyPI 문서 기준으로 활발히 개발 중인 단계는 아니에요. 지금은 페이지에서 직접 확인해야 해요. |
| ‘완전한 출처’면 100% 안전한가요? | 아니요. 출신이 확인될 뿐, 코드 내용까지 보증하지는 않아요. 저장소 주소가 진짜 공식 주소인지 꼭 비교하세요. |
| 경고가 떴는데 급하게 써야 하면요? | 경고가 붙기 전의 이전 버전을 버전 고정으로 설치하고, 공식 공지를 확인한 뒤 업데이트하는 방법이 있어요. |
| npm(자바스크립트)도 비슷한가요? | npm에도 출처(provenance) 표시 기능이 있어요. 원리는 같으니 오늘 익힌 습관을 그대로 적용하면 돼요. |
마무리: 설치 버튼 앞에서 1분만
이번 PyPI 개편은 거창한 해킹 사건이 아니라 조용한 화면 변화지만, 우리가 매일 치는 pip install 한 줄을 조금 더 안전하게 만드는 의미 있는 변화예요. 택배를 받을 때 보낸 사람 이름을 한 번 확인하듯, 패키지를 깔기 전에 이름 철자, Security 탭, 맨 위 경고 세 가지만 습관처럼 봐 주세요. 특히 요즘은 AI가 코드와 함께 패키지 이름까지 추천해 주는 일이 많은데, 그 이름이 진짜 존재하는 공식 패키지인지 확인하는 것만으로도 상당수 위험을 피할 수 있습니다. 오늘 자주 쓰는 패키지 하나를 골라 Security 탭을 한 번 열어 보시는 건 어떨까요?