재택·출장 때 회사 망에 들어가는 VPN(가상사설망), 특히 브라우저로 접속하는 SSL-VPN을 쓰는 곳이 많아요. 그중 소닉월(SonicWall) 방화벽의 SonicOS에 SSL-VPN을 올리고, 로그인에 SAML(회사 IdP·Okta·Azure AD 같은 곳에서 본인확인)과 MFA(다요소인증)까지 켜 둔 조직도 흔합니다. 겉으로는 “정문에서 신분증+2차 인증”처럼 든든해 보이죠.
그런데 2026년 11월 6일, 소닉월 PSIRT 권고 SNWLID-2026-0014로 공개된 CVE-2026-19868은 그 정문 옆에 옆문이 열려 있을 수 있다는 이야기예요. SAML이 SSL-VPN 로그인에 켜져 있어도, 다른 인증 방식용으로 유효한 계정·비밀번호만 있으면 SAML 통제와 SAML이 강제하는 MFA를 건너뛸 수 있다는 인증 강제(enforcement) 문제입니다. 약점 유형은 CWE-308(단일 요소 인증 사용)이에요. 소닉월은 잠재적 악용 보고를 조사했다고 밝혔고, 같은 날 미국 CISA는 이 CVE를 KEV(알려진 악용 취약점) 목록에 올렸습니다. 오늘은 “옆문 열쇠” 비유, 영향 버전·패치, 같은 권고에 묶인 다른 구멍, 초보 체크리스트까지 쉽게 풀어 볼게요.
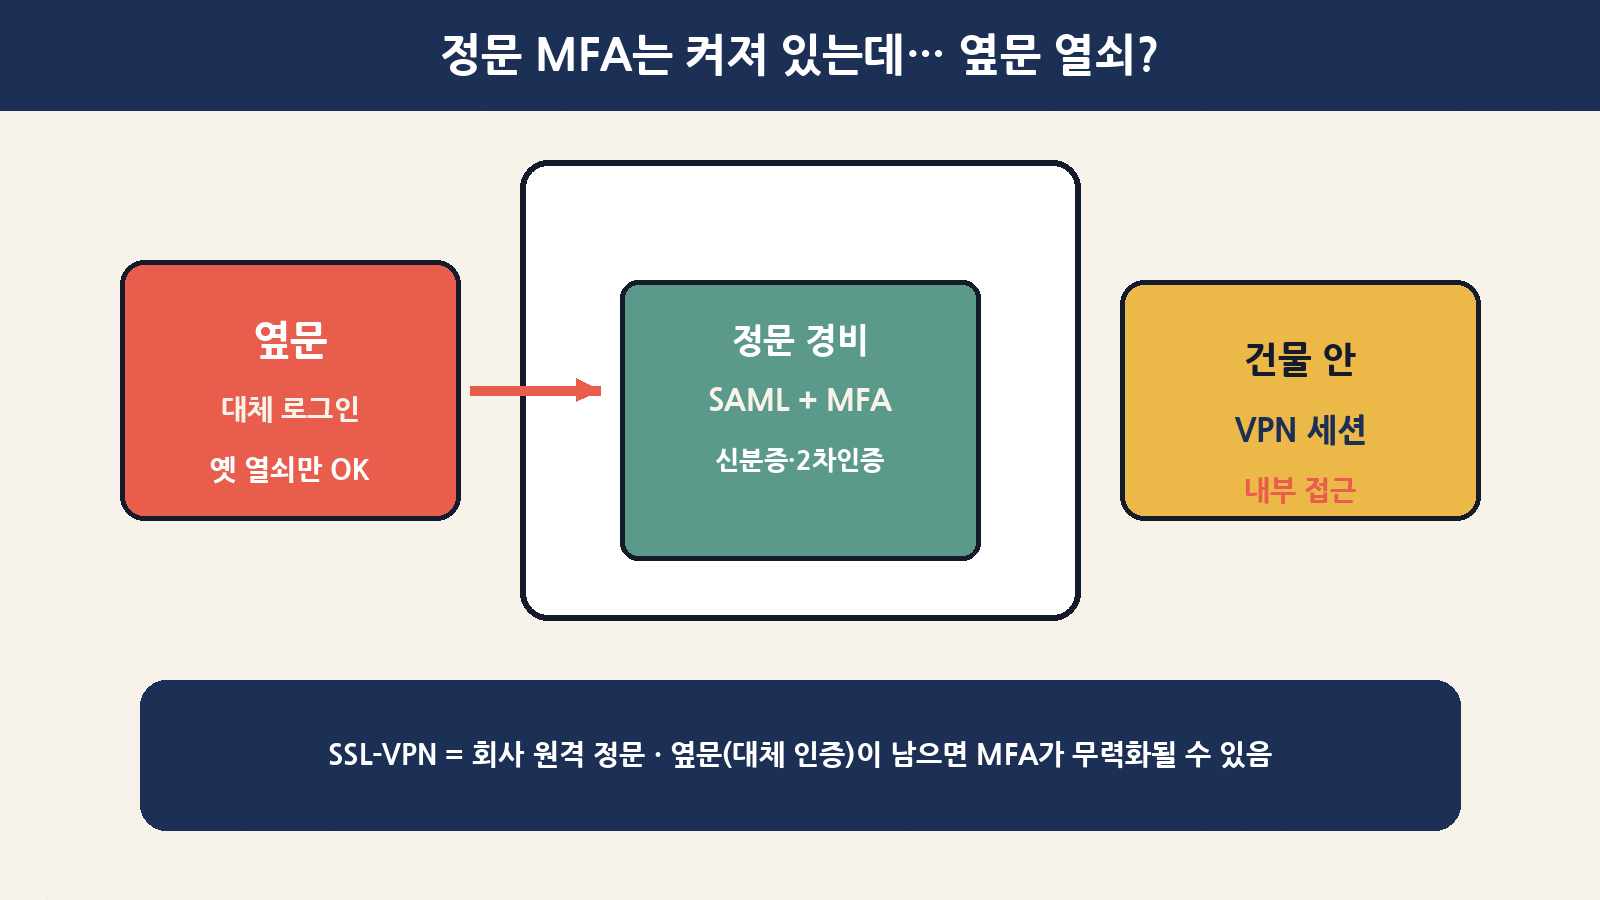
한눈에 보는 핵심 정리
| 항목 | 내용 |
|---|---|
| 제품·서비스 | SonicWall SonicOS 방화벽의 SSL-VPN (SAML이 SSLVPN 로그인에 켜진 경우만 이 CVE 해당) |
| 무엇? | 대체 인증 방식용 유효 자격증명으로 SAML·SAML 강제 MFA 우회 가능 (인증 강제 실패) |
| CVE·권고 | CVE-2026-19868 · 소닉월 PSIRT SNWLID-2026-0014 (2026-11-06) |
| 약점 유형 | CWE-308 Use of single-factor authentication |
| 점수 | 소닉월 PSIRT CVSS 7.1 · NVD에 실린 CISA-ADP 2차 점수 약 7.5 (PR 해석 차이 — 아래 표) |
| 영향 버전 | Gen7 7.3.3-7015 이하 · Gen8 8.2.2-8015 이하 (TZ/NSa/NSsp/NSv 등 권고 모델) |
| 수정 버전 | Gen7 7.3.4-7013+ · Gen8 8.2.3-8015+ |
| 우회책 | 소닉월 공지: workaround 없음 → 펌웨어 업그레이드가 해법 |
| 악용·KEV | 소닉월: 잠재적 악용 보고 조사 · CISA KEV 등재(2026-11-06) · 연방 조치 기한 2026-11-20 (BOD 26-04) |
| 발견·보고 | Ryan Harris (The Electronic Office) |
| 초보 핵심 | 버전 확인 → SAML 켜짐 여부 → 대체 로그인 계정 점검 → SSLVPN 노출 축소 → 고정 빌드로 패치 → 로그 감시 |
비유: 정문 경비(SAML+MFA) vs 옆문 열쇠(대체 로그인)
회사를 건물로 생각해 볼게요. 정문 경비는 “사원증(SAML IdP) + 스마트폰 인증앱(MFA)”을 요구합니다. IT팀이 “원격 접속은 반드시 이 정문으로”라고 규칙을 걸었죠. 그런데 건물 옆에 예전부터 쓰던 옆문이 남아 있고, 그 옆문은 옛 열쇠(다른 인증 방식의 ID·비밀번호)만 있으면 열립니다. 경비원이 정문에서 2차 인증을 꼼꼼히 해도, 옆문으로 들어가면 그 절차를 안 거칩니다. CVE-2026-19868이 바로 그 “옆문이 아직 살아 있는” 상태에 가깝습니다. 2차 인증이 문서상으로는 있는데, 실제 로그인 경로가 한 요소로 줄어드는 거예요.
| 쉬운 비유 | 실제 역할 | 이번 이슈에서 |
|---|---|---|
| 회사 건물 정문 | SSL-VPN 원격 접속 포털 | 인터넷(또는 내부망)에서 닿는 VPN 입구 |
| 정문 경비·신분증 검사 | SAML 로그인 + IdP | “본인확인은 IdP가 한다”는 정책 |
| 휴대폰 2차 인증 | SAML이 강제하는 MFA | 정문으로 들어오면 요구됨 |
| 옆문·옛 열쇠 | 대체(alternate) 인증 방식용 자격증명 | 이 열쇠만 있으면 SAML·MFA를 건너뛸 수 있음 |
| 건물 안 복도 | VPN 세션으로 열린 내부 접근 | 일단 들어오면 계정 권한만큼 내부가 보임 |
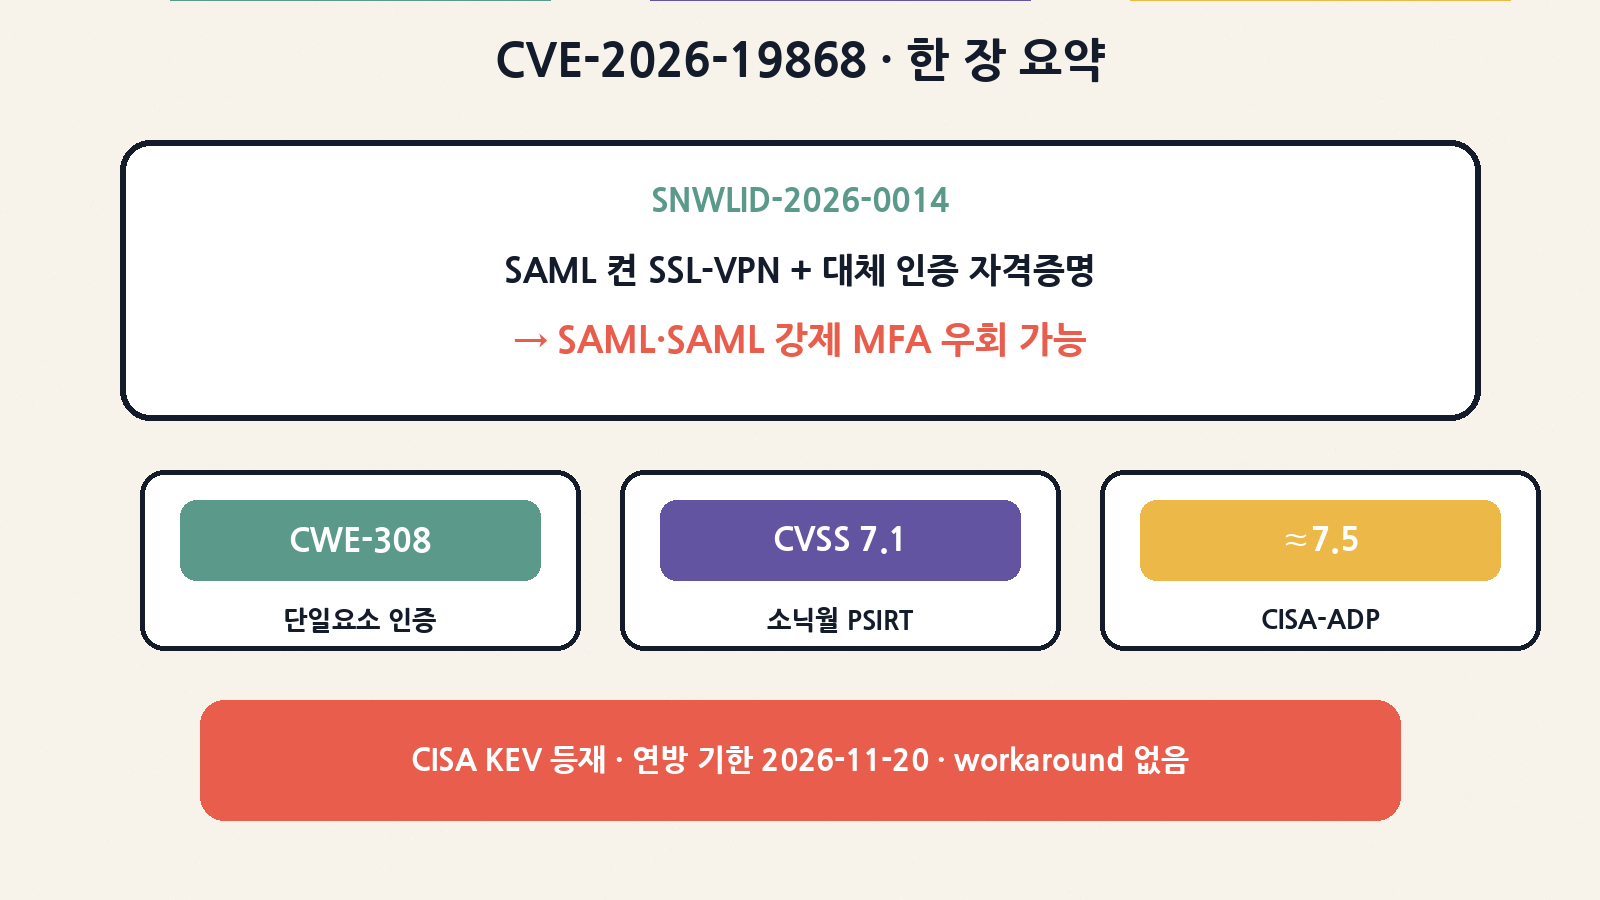
CVE-2026-19868, 초보 말로 무엇이 깨지나요?
소닉월·보안 매체(BleepingComputer 등) 설명을 합치면 요지는 이래요. SSL-VPN에 SAML을 켜 둔 상태에서, 공격자(또는 탈취된 계정)가 대체 인증 방식에 유효한 자격증명을 갖고 있으면, SAML 경로를 거치지 않고 인증이 통과될 수 있고, 그 과정에서 SAML이 강제하던 MFA도 함께 빠질 수 있다는 점입니다. 소닉월은 이 구멍이 “SSLVPN 인터페이스/서비스에 SAML이 켜진 경우에만” 해당한다고 선을 그었습니다. SAML을 SSL-VPN 로그인에 쓰지 않으면 이 CVE 자체는 해당 없더라도, 같은 권고에 묶인 다른 6개 CVE는 별도로 점검해야 합니다.
| 항목 | 내용 |
|---|---|
| CVE | CVE-2026-19868 |
| 쉬운 말 | 옆문 열쇠(대체 로그인)로 정문 MFA를 건너뜀 |
| 전제 | SSL-VPN에 SAML 사용 + 대체 인증용 유효 자격증명 |
| 결과 | SAML 통제·SAML 강제 MFA 우회 → VPN 세션 가능 |
| CWE | CWE-308 (단일 요소 인증 사용) |
| 비인증 인터넷 랜덤 공격? | 벤더 설명상 “대체 방식의 유효 자격증명”이 필요 — 무차별 비로그인 드라이브바이와는 결이 다름 |
CVSS 7.1 vs 약 7.5 — 점수가 두 개인 이유
초보가 헷갈리기 쉬운 지점이에요. 소닉월 PSIRT는 7.1로 매겼고, NVD 기록에 CISA-ADP가 올린 2차 점수는 약 7.5입니다. 차이가 나는 핵심은 권한(PR) 해석이에요. 벤더는 대체 자격증명이 필요하다고 보고 PR:L 쪽에 가깝게 두고, CISA-ADP 쪽은 PR:N으로 읽어 점수가 조금 올라갑니다. 라벨이 달라도 실무 할 일은 같습니다 — 패치하고, 옆문(대체 로그인)과 SSLVPN 노출을 줄이세요.
| 관점 | 소닉월 PSIRT | CISA-ADP (NVD 2차) | 초보 해석 |
|---|---|---|---|
| 대략 점수 | CVSS 3.1 7.1 High | 약 7.5 High | 둘 다 High권 — “무시해도 됨”이 아님 |
| 벡터 포인트 | PR:L 등 (유효 자격증명 전제에 가깝게) | PR:N 등 (사전 권한 없음으로 읽음) | 옆문 열쇠를 ‘이미 가진 권한’으로 볼지 여부의 차이 |
| 악용 표현 | 잠재적 악용 보고를 조사 | KEV 등재·활성 악용 근거 | 연방·대기업은 KEV 일정을 우선 |
| 실무 결론 | 고정 빌드로 업그레이드 | 동일 + 기한 의식 | 점수가 달라도 할 일은 패치 |
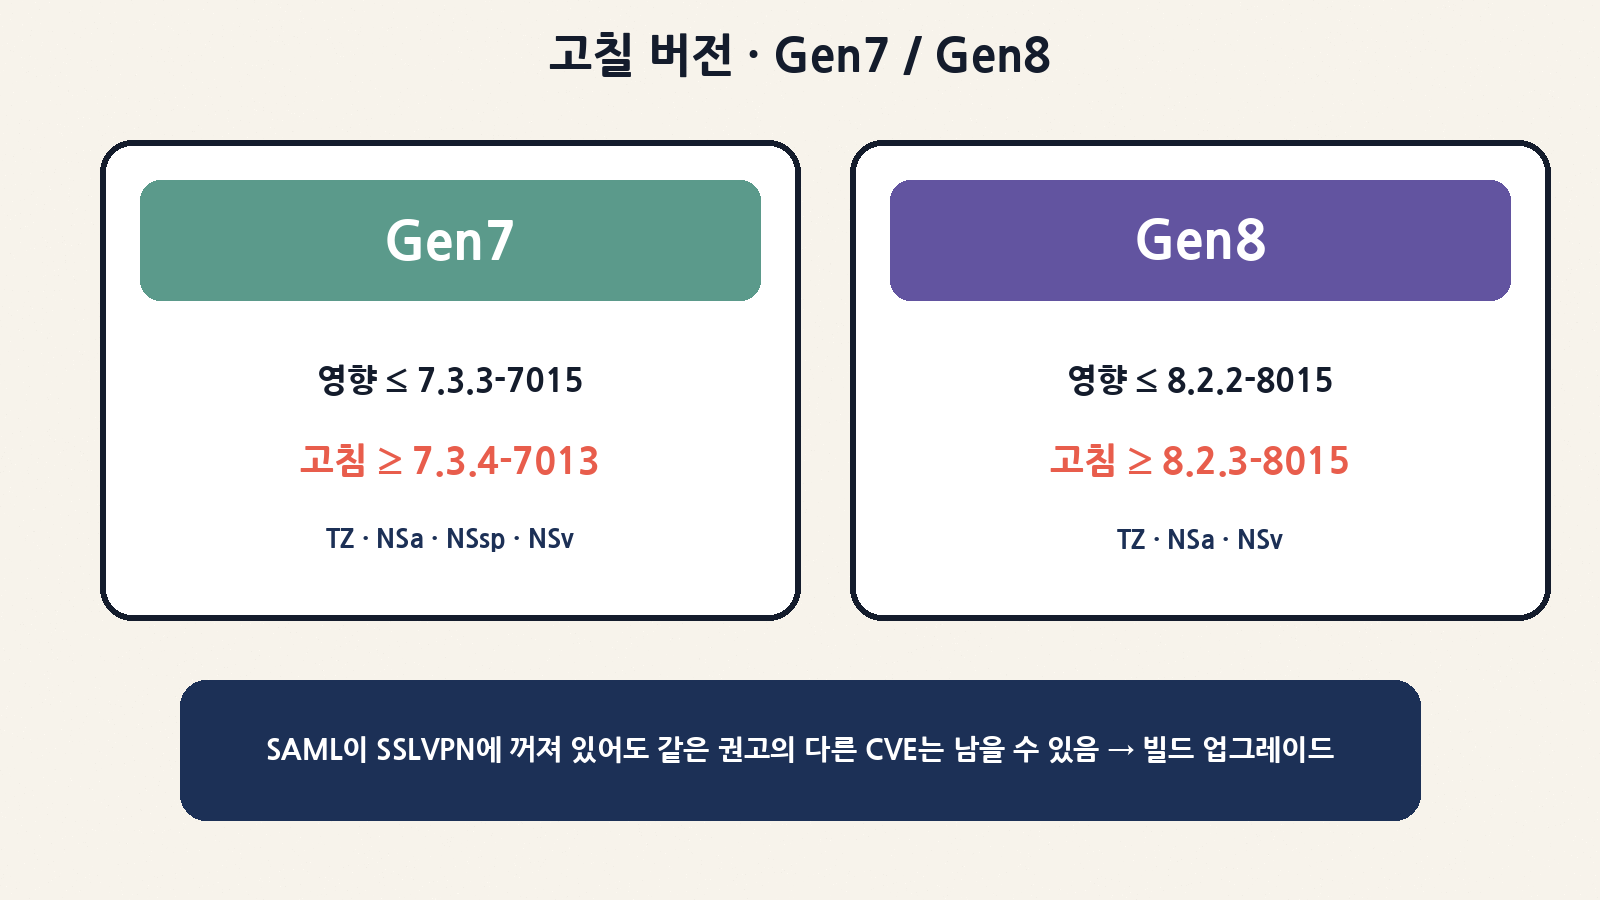
누가 영향 받나요? Gen7·Gen8 버전표
권고와 보안 매체 정리를 기준으로, 하드웨어 TZ/NSa/NSsp와 가상 NSv(ESX·KVM·Hyper-V·AWS·Azure 등)를 포함해 아래처럼 나뉩니다. 모델 목록은 반드시 소닉월 PSIRT SNWLID-2026-0014 원문과 대조하세요.
| 세대 | 영향(요약) | 수정 빌드 | 대표 제품군 |
|---|---|---|---|
| Gen7 | SonicOS 7.3.3-7015 이하 | 7.3.4-7013 이상 | TZ, NSa, NSsp, Gen7 NSv 270/470/870 등 |
| Gen8 | SonicOS 8.2.2-8015 이하 | 8.2.3-8015 이상 | TZ, NSa, Gen8 NSv XS/S/M/L 등 |
| 조건 | CVE-2026-19868은 SSLVPN 로그인에 SAML이 켜진 경우에만 해당 (다른 CVE는 SAML과 무관할 수 있음) | ||
같은 권고에 묶인 다른 6개 구멍 (짧게)
SNWLID-2026-0014는 한 번에 여러 SonicOS 이슈를 고칩니다. 오늘은 MFA 우회(19868)에 집중하고, 나머지는 “같은 펌웨어 업데이트로 같이 막힌다” 정도로만 표에 남겨 둘게요. (CVE 번호·성격은 공개 권고·요약 자료를 따릅니다.)
| 구분 | 요지(초보) | 대략 심각도·성격 |
|---|---|---|
| 관리 인터페이스 관련 2건 | 특정 조건에서 비인증 원격이 무단 작업을 할 수 있는 관리면 구멍 | 약 8.8급으로 보도됨 — 관리 UI 노출 점검 필수 |
| SSL-VPN 사전인증 버퍼 이슈 | 로그인 전 단계에서 서비스 장애(DoS)를 유발할 수 있는 메모리 문제 | 가용성(서비스 멈춤) 중심 |
| TACACS+ 관련 사전인증 이슈 | TACACS+ 클라이언트 경로의 유사 DoS성 문제 | 가용성 중심 |
| 가상 어플라이언스 약한 비밀번호 해시 | 가상 장비 쪽 해시가 약한 문제 | 자격증명 보호 강도 |
| 공통 해법 | Gen7 7.3.4-7013+ / Gen8 8.2.3-8015+로 올리면 번들로 함께 완화 | |
CISA KEV·일정 — 왜 서둘러야 하나요?
CISA는 2026년 11월 6일 알림에서 CVE-2026-19868 SonicWall SonicOS SSLVPN Use of Single-factor Authentication을 KEV에 추가했다고 밝혔습니다. 연방 민간 행정기관(FCEB)에는 BOD 26-04에 따라 공개 노출 자산의 고위험 KEV를 빠르게 조치하라는 요구가 있고, 이 항목의 조치 기한은 2026년 11월 20일입니다. 민간 기업에도 강제력은 다르지만, “이미 악용 근거가 있는 목록”에 올랐다는 신호로 읽는 게 안전합니다. BleepingComputer도 소닉월이 잠재적 악용 보고를 조사했다고 전했고, CISA KEV로 실제 악용이 확인되는 맥락을 강조했습니다.
| 일정·신호 | 내용 |
|---|---|
| 2026-11-06 | 소닉월 SNWLID-2026-0014 공개 · CISA KEV 추가 알림 |
| 2026-11-20 | 연방 FCEB KEV 조치 기한 (BOD 26-04 맥락) |
| 공개 PoC | 공개 시점 기준으로 널리 퍼진 PoC는 보도되지 않음 — 없어도 KEV면 급함 |
| 민간 조직 권고 | CISA는 연방 외에도 KEV 우선 패치를 권장 |
짧은 배경: SMA1000 공격 파도와 ‘VPN 문’의 무게
이번 글의 주인공은 SonicOS SSL-VPN의 SAML/MFA 우회입니다. 다만 같은 벤더의 SMA1000 원격 접속 어플라이언스에서는 2026년 들어 CVE-2026-102255 등 고위험 악용·제로데이 사슬 보도가 이어진 바 있어요. “원격 접속 문”이 한 번 열리면 내부 정찰·랜섬까지 이어지기 쉽다는 패턴을 떠올리면, 오늘 SonicOS 패치가 왜 급한지 감이 옵니다. SMA1000 개별 CVE 깊게 파지는 않고, 배경 한 줄로만 남겨 둡니다.
| 구분 | 오늘 주제 (SonicOS SSL-VPN) | 배경으로만 (SMA1000) |
|---|---|---|
| 제품 | 방화벽 SonicOS의 SSL-VPN | 별도 SMA1000 원격 접속 장비 |
| 대표 이슈 | CVE-2026-19868 SAML/MFA 우회 | CVE-2026-102255 등 고위험·악용 보도 |
| 오늘 할 일 | 펌웨어·SAML·대체인증·노출 점검 | 해당 제품 쓰면 별도 패치·노출 점검 |
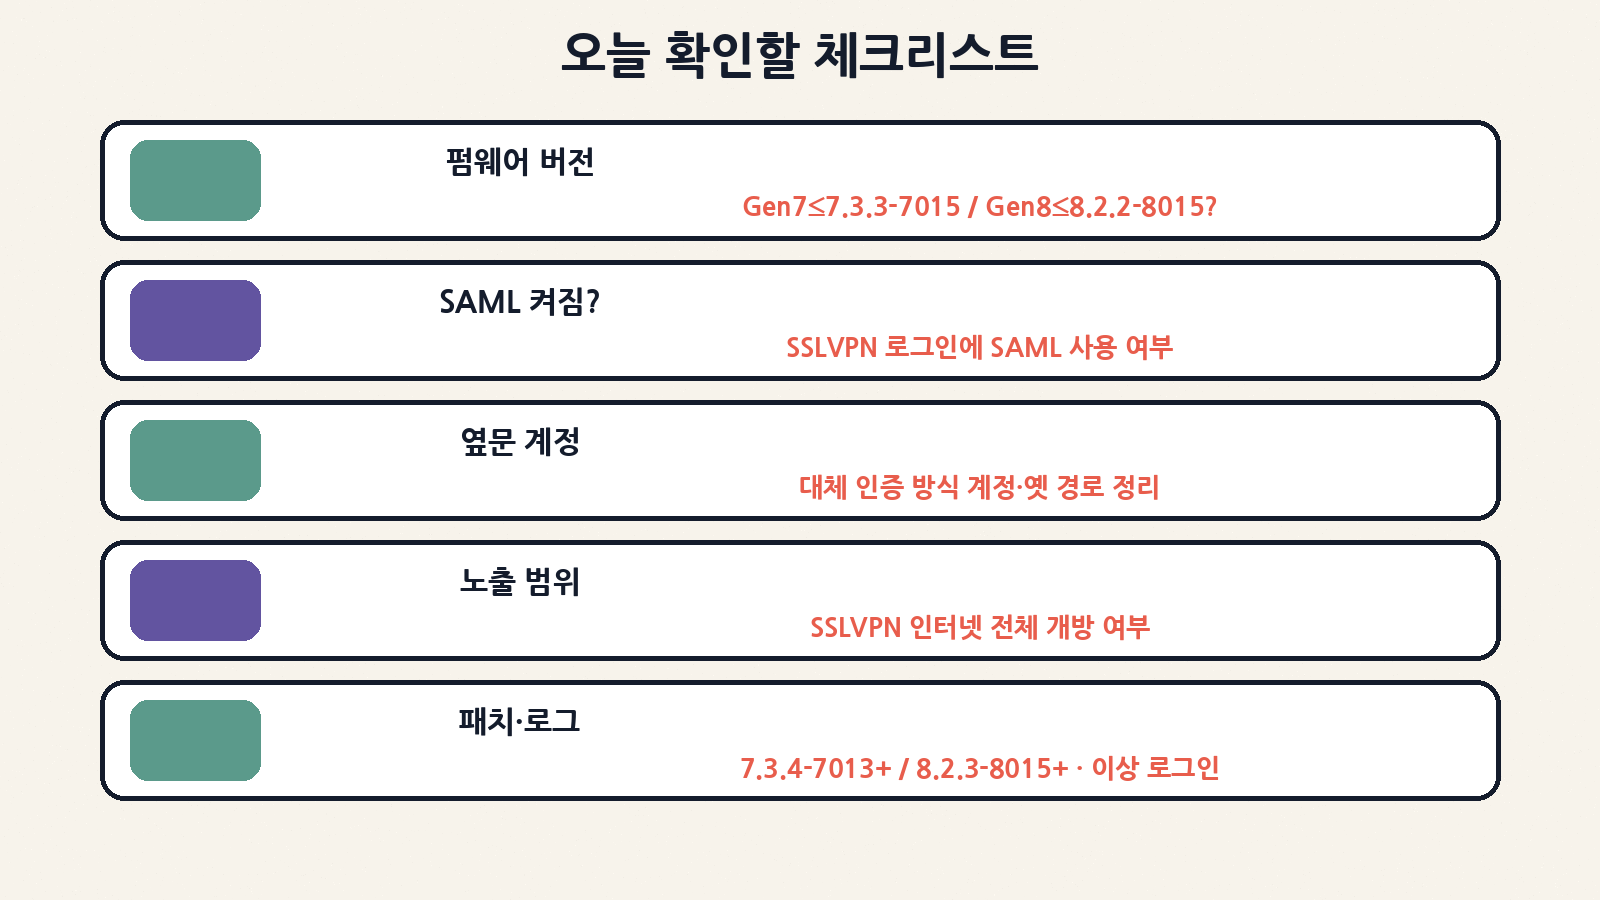
오늘 바로 할 초보 체크리스트
소닉월이 이 CVE에 대해 workaround가 없다고 했으니, 핵심은 고정 빌드로 올리는 것입니다. 그 전에 “우리 집이 해당하는지”를 빠르게 가늠하는 순서예요.
| # | 확인 질문 | 초보 행동 |
|---|---|---|
| 1 | 방화벽 펌웨어가 Gen7 7.3.3-7015 이하 / Gen8 8.2.2-8015 이하인가? | Device/Dashboard → 시스템 상태로 빌드 기록 · IT팀에 모델·세대·버전 문의 |
| 2 | SSL-VPN 로그인에 SAML이 켜져 있나? | SSL VPN 서버/인증 설정 확인 · 꺼져 있으면 19868은 해당 없을 수 있으나 다른 CVE는 남음 |
| 3 | 계정에 SAML 말고 다른 로그인 방식이 남아 있나? | 대체 인증이 붙은 계정·공유 계정·옛 LDAP/로컬 경로 정리 |
| 4 | SSLVPN 포털이 인터넷 전체에 열려 있나? | 가능하면 허용 IP·지리적 제한·불필요 노출 축소 (임시 완화, 패치 대체 아님) |
| 5 | 고정 빌드로 올렸나? | Gen7 → 7.3.4-7013+ · Gen8 → 8.2.3-8015+ · 업그레이드 후 빌드 재확인 |
| 6 | 이상 로그인이 없었나? | SSLVPN 성공 로그인·비정상 ASN·짧은 간격 내부 스캔 흔적 점검 · 의심 시 세션 종료·자격증명 교체 |
패치할 때 자주 하는 실수
| 실수 | 왜 위험한가 | 올바른 방향 |
|---|---|---|
| SAML을 꺼서 “우회를 없앤다” | 정문 MFA 자체도 약해질 수 있음 | SAML은 유지하고 펌웨어를 고친다 |
| 버전 문자열만 보고 끝 | 설정에 옆문이 남으면 체감 위험이 남을 수 있음 | 빌드 확인 + 대체 인증 경로 점검 + 테스트 계정으로 검증 |
| 관리 UI·VPN을 인터넷에 넓게 노출 | 같은 권고의 관리면·DoS성 구멍과도 겹침 | 관리면은 내부/점프호스트만 · VPN은 최소 노출 |
| “우리만 작으니 KEV 상관없다” | 원격 접속 문은 규모와 무관하게 표적 | 중소기업도 패치·로그·자격증명 위생이 본전 |
한 줄 요약
소닉월 SonicOS SSL-VPN에서 SAML+MFA를 켠 줄 알았는데, 옆문(대체 로그인 방식) 열쇠만 있으면 정문 2차 인증을 건너뛸 수 있는 구멍 CVE-2026-19868이 2026-11-06 공개·CISA KEV에 올랐습니다. Gen7은 7.3.4-7013+, Gen8은 8.2.3-8015+로 올리고, SAML 사용 여부·대체 인증 계정·SSLVPN 노출·로그를 오늘 중으로 확인하세요. 소닉월 PSIRT 권고 SNWLID-2026-0014, CISA의 2026-11-06 KEV 알림, BleepingComputer 보도가 같은 그림을 가리킵니다.