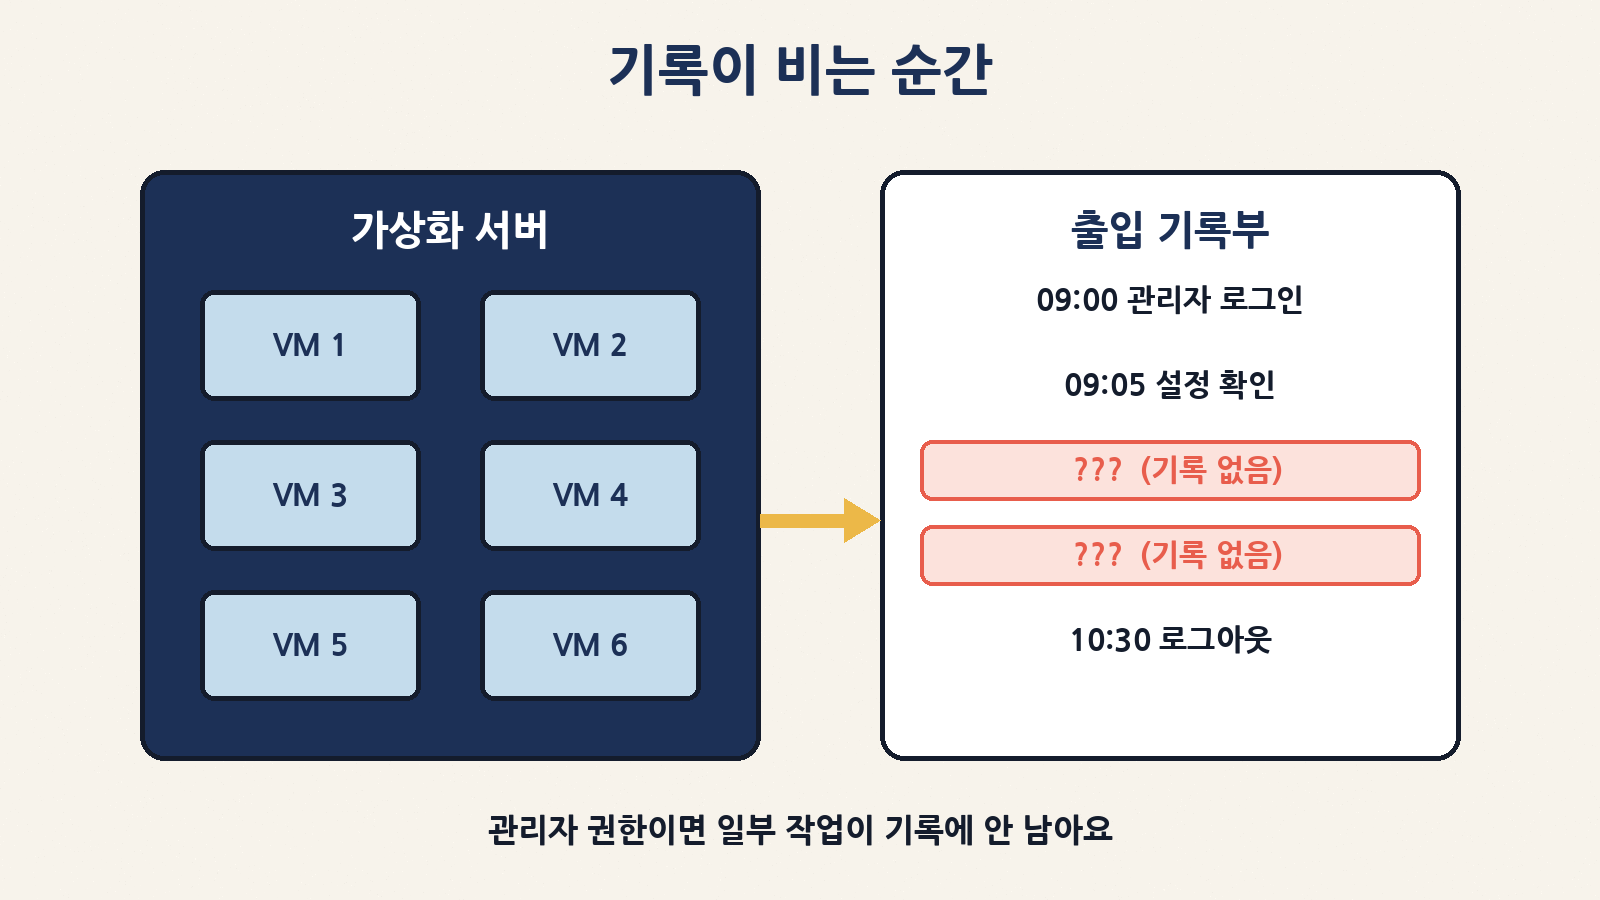
회사 건물에 CCTV와 출입 기록부가 있다고 생각해 보세요. 그런데 열쇠를 가진 관리자가 들어오면 몇몇 행동은 기록부에 아예 안 적힌다면 어떨까요? 평소엔 “관리자니까 괜찮겠지” 하고 넘어갈 일이지만, 도둑이 관리자 열쇠를 훔친 순간 이 빈칸은 흔적을 지워 주는 투명 망토가 됩니다.
이번 주 실제로 이런 일이 확인됐습니다. 수많은 회사가 서버를 ‘여러 대의 가상 컴퓨터’로 나눠 쓰는 데 사용하는 VMware ESXi(이에스엑스아이)에서, 관리자가 하는 일부 작업이 로그(기록)에 남지 않는 버그 CVE-2026-41709가 중국 연계 해킹 조직 ‘워프 판다(Warp Panda)’에게 제로데이(패치가 나오기 전 공격)로 쓰였다는 보고가 나왔어요. 미국 사이버보안·인프라보안청(CISA)도 현지시간 10월 28일 이 취약점을 ‘실제로 악용되는 취약점(KEV) 목록’에 올렸습니다.
재미있는 건 이 버그의 위험 점수가 10점 만점에 2.7점, ‘낮음(Low)’이라는 점이에요. 오늘은 왜 ‘낮음’짜리 버그가 국가 배후 해커의 무기가 됐는지, 집에서 컴퓨터 쓰는 분들은 신경 써야 하는지, 회사 서버 담당자는 오늘 무엇을 확인하면 되는지 차근차근 풀어 볼게요.
1. 한눈에 보는 이번 소식
| 항목 | 내용 |
|---|---|
| 취약점 번호 | CVE-2026-41709 |
| 어디의 문제? | 브로드컴(Broadcom) VMware ESX/ESXi 하이퍼바이저 |
| 어떤 문제? | 관리자 권한으로 하는 “일부 작업”이 기록(감사 로그)에 남지 않음 |
| 위험 점수 | CVSS 3.1 기준 2.7점, 낮음(Low) |
| 패치 공개 | 2026년 7월 29일, 보안 공지 VMSA-2026-0006 |
| 악용 확인 | 크라우드스트라이크 보고: 워프 판다가 2026년 초까지 제로데이로 사용 |
| CISA KEV 등재 | 현지시간 2026년 10월 28일, 미 연방기관 조치 기한 11월 11일 |
| 임시 우회책 | 없음. 수정된 버전으로 업데이트하는 것이 해결책 |
2. ESXi가 뭐길래? 아파트 건물로 비유하면
요즘 회사 서버실의 큰 컴퓨터 한 대는 보통 수십 대의 ‘가상 컴퓨터(VM)’로 쪼개서 씁니다. 한 건물을 여러 세대로 나눈 아파트와 비슷해요. 이때 건물 자체를 관리하는 관리사무소 겸 뼈대 역할을 하는 소프트웨어가 하이퍼바이저이고, ESXi는 그중 가장 널리 쓰이는 제품 가운데 하나입니다. 여러 ESXi 서버를 한꺼번에 관리하는 중앙 관제실은 vCenter라고 불러요.
| IT 용어 | 아파트 비유 | 한 줄 설명 |
|---|---|---|
| 물리 서버 | 건물 한 동 | 실제로 존재하는 큰 컴퓨터 |
| ESXi(하이퍼바이저) | 건물 뼈대와 관리사무소 | 서버를 여러 가상 컴퓨터로 나누고 관리 |
| 가상 컴퓨터(VM) | 각 세대 | 메일 서버, 회계 시스템 등이 따로 돌아감 |
| vCenter | 단지 전체 관제실 | 여러 ESXi 서버를 한 화면에서 관리 |
| 감사 로그 | 출입 기록부와 CCTV | 누가 언제 무엇을 했는지 남는 기록 |
관리사무소를 장악하면 모든 세대를 들여다볼 수 있죠. 그래서 하이퍼바이저는 해커에게 “한 번에 많은 걸 얻는 길목”입니다. 이번 버그는 그 관리사무소의 출입 기록부에 빈칸이 생기는 문제였어요.
3. 점수는 2.7인데 왜 위험할까요?
CVSS 점수는 “이 버그 하나만으로 얼마나 큰 일이 생기나”를 재는 자예요. 이 버그는 이미 관리자 권한을 가진 사람만 쓸 수 있고, 그 사람이 할 수 있는 일을 늘려 주지도 않아요. 단지 몇몇 행동을 기록에 안 남게 할 뿐이죠. 그래서 서류상 점수는 낮게 나옵니다.
하지만 실제 해킹은 여러 단계로 이뤄집니다. 크라우드스트라이크에 따르면 워프 판다는 보통 인터넷에 노출된 경계 장비(VPN·방화벽 같은 장비)로 먼저 들어온 뒤 vCenter로 옮겨 가 맞춤형 악성코드를 심고, 오랫동안 몰래 머무르는 방식을 써 왔어요. 이 과정의 마지막 퍼즐이 “들킬 흔적 줄이기”인데, 바로 그 자리에 이번 버그가 들어갔습니다. 크라우드스트라이크는 이 버그 덕분에 조직이 감사 기록을 크게 덜 보게 됐다고 설명했어요.
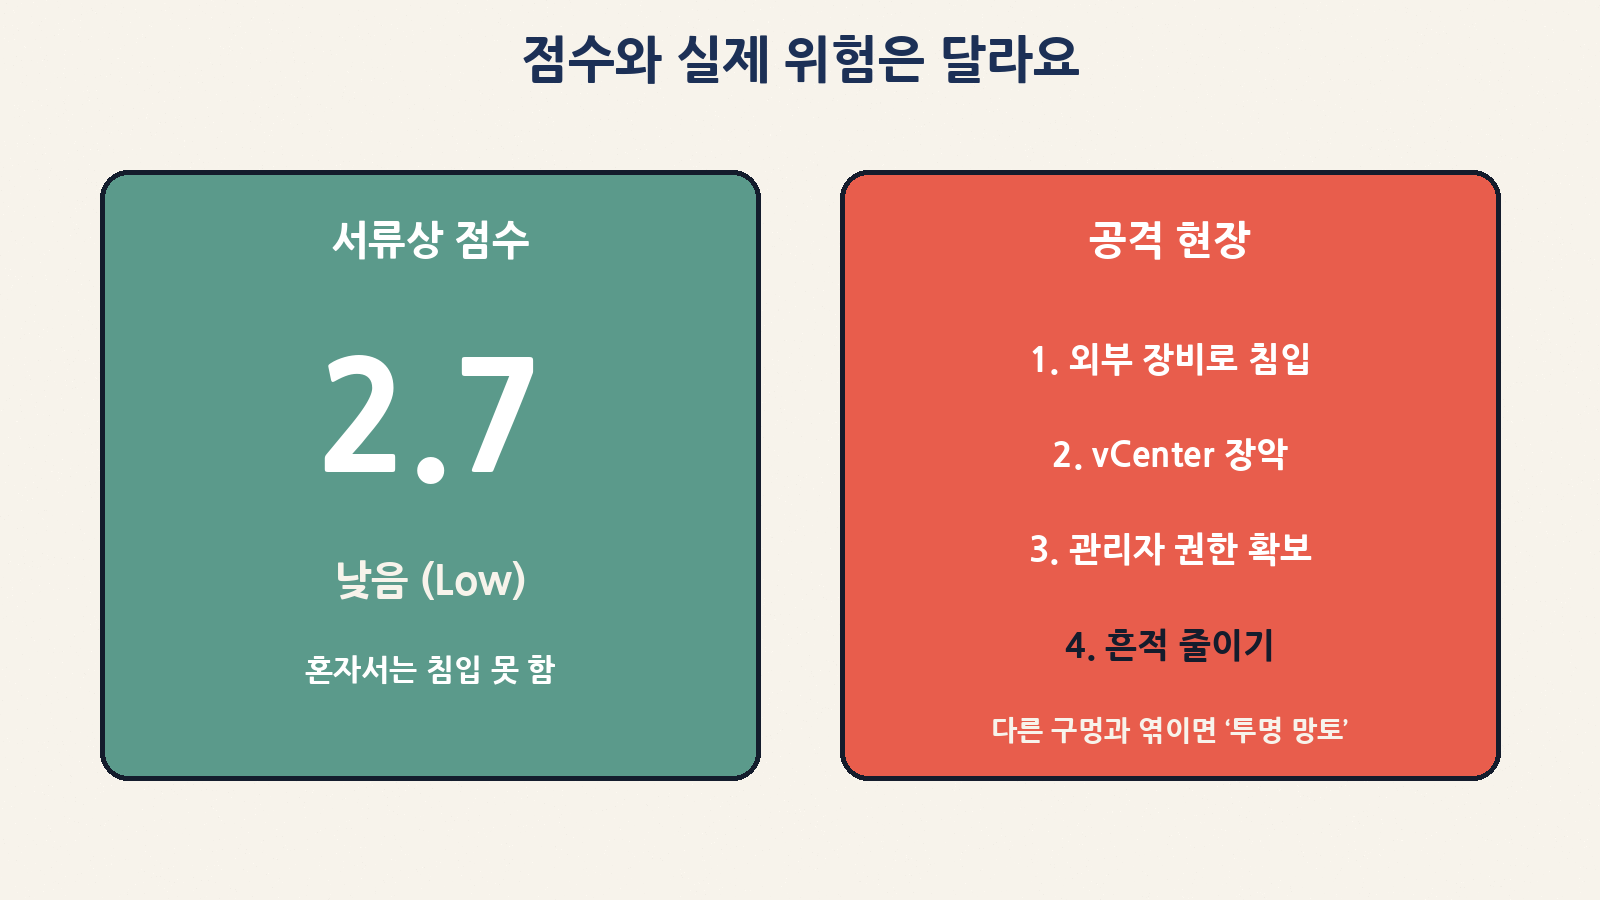
| 비교 | 서류상 점수로 보면 | 실제 공격 흐름으로 보면 |
|---|---|---|
| 혼자서 침입 가능? | 불가능 (관리자 권한 필요) | 다른 구멍으로 권한을 얻은 뒤 사용 |
| 데이터를 직접 훔침? | 아니요 | 훔치는 동안 들키지 않게 도와줌 |
| 피해 규모 | 작음 | 발견이 늦어질수록 오래 머물며 커짐 |
| 사후 조사 | 영향 없음 | “무슨 일이 있었는지” 재구성이 어려워짐 |
쉽게 말해, 이 버그는 문을 여는 열쇠가 아니라 발자국을 지우는 걸레예요. 열쇠만큼 무섭지는 않아 보여도, 숙련된 침입자에겐 오래 숨어 있게 해 주는 아주 쓸모 있는 도구입니다.
4. 워프 판다는 어떤 조직인가요?
크라우드스트라이크는 워프 판다를 중국과 연계된 사이버 첩보 조직으로 분류합니다. 돈을 노리는 랜섬웨어 조직과 달리 정보를 오랫동안 몰래 빼내는 것이 목적이라, “조용히 오래 머무는 능력”이 특히 중요해요. 그래서 기록을 줄여 주는 버그가 더 값진 겁니다.
| 구분 | 크라우드스트라이크 보고 내용 |
|---|---|
| 주요 표적 | 미국의 여러 업종 기관, 특히 법률사무소 |
| 법률사무소를 노린 이유 | 고객 통신, 인수합병 자료, 진행 중인 소송 전략이 한곳에 모여 있음 |
| 첫 침입 경로 | 인터넷에 노출된 경계 장비 |
| 이동 경로 | VMware vCenter 환경으로 옮겨 감 |
| 사용한 악성코드 | BRICKSTORM, SharpStorm, TetanusStorm, DualGauge, GuestConduit 등 |
| 클라우드 쪽 수법 | 마이크로소프트 365 세션 토큰 탈취, 가끔 새 MFA 기기를 몰래 등록 |
마지막 줄이 일반 사용자에게도 시사점이 커요. 세션 토큰은 “이미 로그인했다는 출입증” 같은 것이라, 이걸 훔치면 비밀번호를 몰라도 들어올 수 있습니다. 그리고 공격자가 자기 휴대폰을 2단계 인증(MFA) 기기로 추가해 두면, 비밀번호를 바꿔도 다시 들어올 길이 남아요.
5. 타임라인: 패치는 석 달 전에 나왔어요
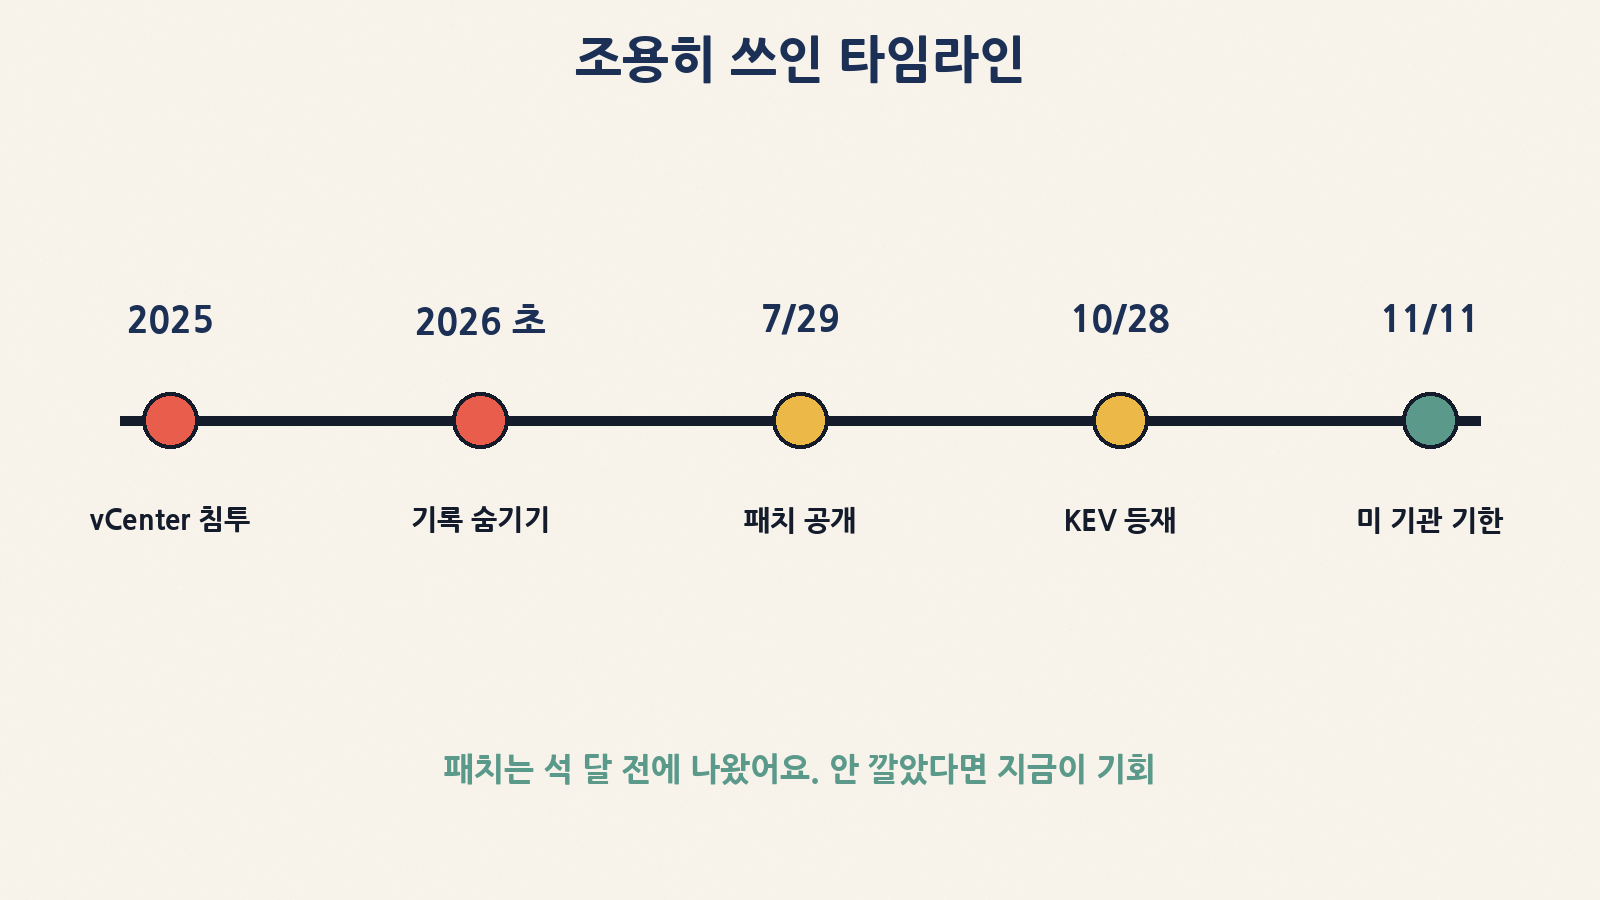
| 시점 | 일어난 일 |
|---|---|
| 2025년 | 워프 판다가 vCenter 환경에 여러 악성코드를 심는 침입을 이어 감 |
| 2026년 초 | 크라우드스트라이크가 확인한 가장 최근 침입에서 이 버그로 감사 기록을 줄임 |
| 2026년 7월 29일 | 브로드컴이 VMSA-2026-0006으로 패치 공개 (크라우드스트라이크 연구원이 제보) |
| 8월 3일, 8월 19일 | 같은 공지 갱신(8.0 U2f 긴급 패치, 7.0 대상 안내 추가) |
| 10월 28일(현지) | 크라우드스트라이크 보고서 공개, CISA가 KEV 목록에 등재 |
| 11월 11일 | 미 연방 민간기관의 조치 기한 |
패치가 이미 7월에 나왔다는 건 좋은 소식이자 나쁜 소식이에요. 좋은 점은 지금 바로 고칠 수 있다는 것, 나쁜 점은 패치 전 몇 달 동안 아무도 모르게 쓰였다는 겁니다. 그래서 CISA도 단순 패치뿐 아니라 “이미 당한 흔적이 있는지” 조사하라는 요구 사항까지 함께 걸어 두었어요.
6. 같은 공지에 묶인 다른 취약점도 있어요
7월 29일 공지(VMSA-2026-0006)에는 이번 버그 말고도 ESX, vCenter, Workstation, Fusion에 걸친 취약점 네 건이 더 들어 있었고, 공지 전체 등급은 ‘치명적(Critical)’이었습니다. 점수는 2.7점부터 9.8점까지 다양해요. 즉 “2.7점짜리라 미뤄 뒀다”는 곳이라면, 같은 업데이트에 들어 있는 훨씬 위험한 수정까지 함께 미뤄 둔 셈입니다.
| 공지에 포함된 CVE | 비고 |
|---|---|
| CVE-2026-59309, CVE-2026-59310, CVE-2026-47876, CVE-2026-41703 | ESX·vCenter·Workstation·Fusion 관련, 공지 등급 Critical(최고 9.8점) |
| CVE-2026-41709 | 이번에 악용이 확인된 로그 누락 버그(2.7점) |
7. 나는 해당될까? 상황별로 정리
| 내 상황 | 해당 여부 | 할 일 |
|---|---|---|
| 집에서 윈도우·맥 노트북만 사용 | 직접 해당 없음 | 평소처럼 OS 업데이트, 계정 2단계 인증 점검 |
| PC에 VMware Workstation·Fusion 설치 | 이번 로그 버그 대상은 아님, 같은 공지의 다른 취약점은 해당 가능 | 최신 버전으로 업데이트 |
| 회사에서 ESXi·vCenter 운영 | 해당 | 아래 점검표대로 버전 확인과 업데이트 |
| 호스팅·클라우드를 빌려 씀 | 업체 인프라에 따라 다름 | 업체 보안 공지 확인, 필요하면 문의 |
| 회사 메일이 마이크로소프트 365 | 수법 측면에서 참고 | 내 계정에 모르는 MFA 기기가 있는지 확인 |
8. 서버 담당자가 오늘 확인할 수정 버전
브로드컴 공지 기준으로, 아래 빌드 이상이면 이번 버그가 고쳐진 버전입니다. 브로드컴은 임시 우회책은 없다고 밝혔어요.
| 제품·버전 | 수정 버전 |
|---|---|
| ESX 9.1.x (VCF·vSphere Foundation) | ESXi-9.1.0.0-25370933 |
| ESX 9.0.x (VCF·vSphere Foundation) | ESXi-9.0.2.0100-25595025 |
| VMware ESX 8.0 | ESXi80U3j-25429389 |
| VMware Cloud Foundation 5.x | 5.2.4 (비동기 패치 안내 KB88287) |
| Telco Cloud Platform 5.0.x, 5.1.x | KB449886 안내 참고 |
내 ESXi 버전은 관리 화면(Host Client)의 호스트 요약에서 볼 수 있고, SSH로 접속했다면 vmware -vl 명령으로 버전과 빌드 번호를 확인할 수 있어요. 예를 들어 8.0을 쓰는데 빌드 번호가 25429389보다 작다면 업데이트 대상입니다.
9. 오늘 할 일 체크리스트
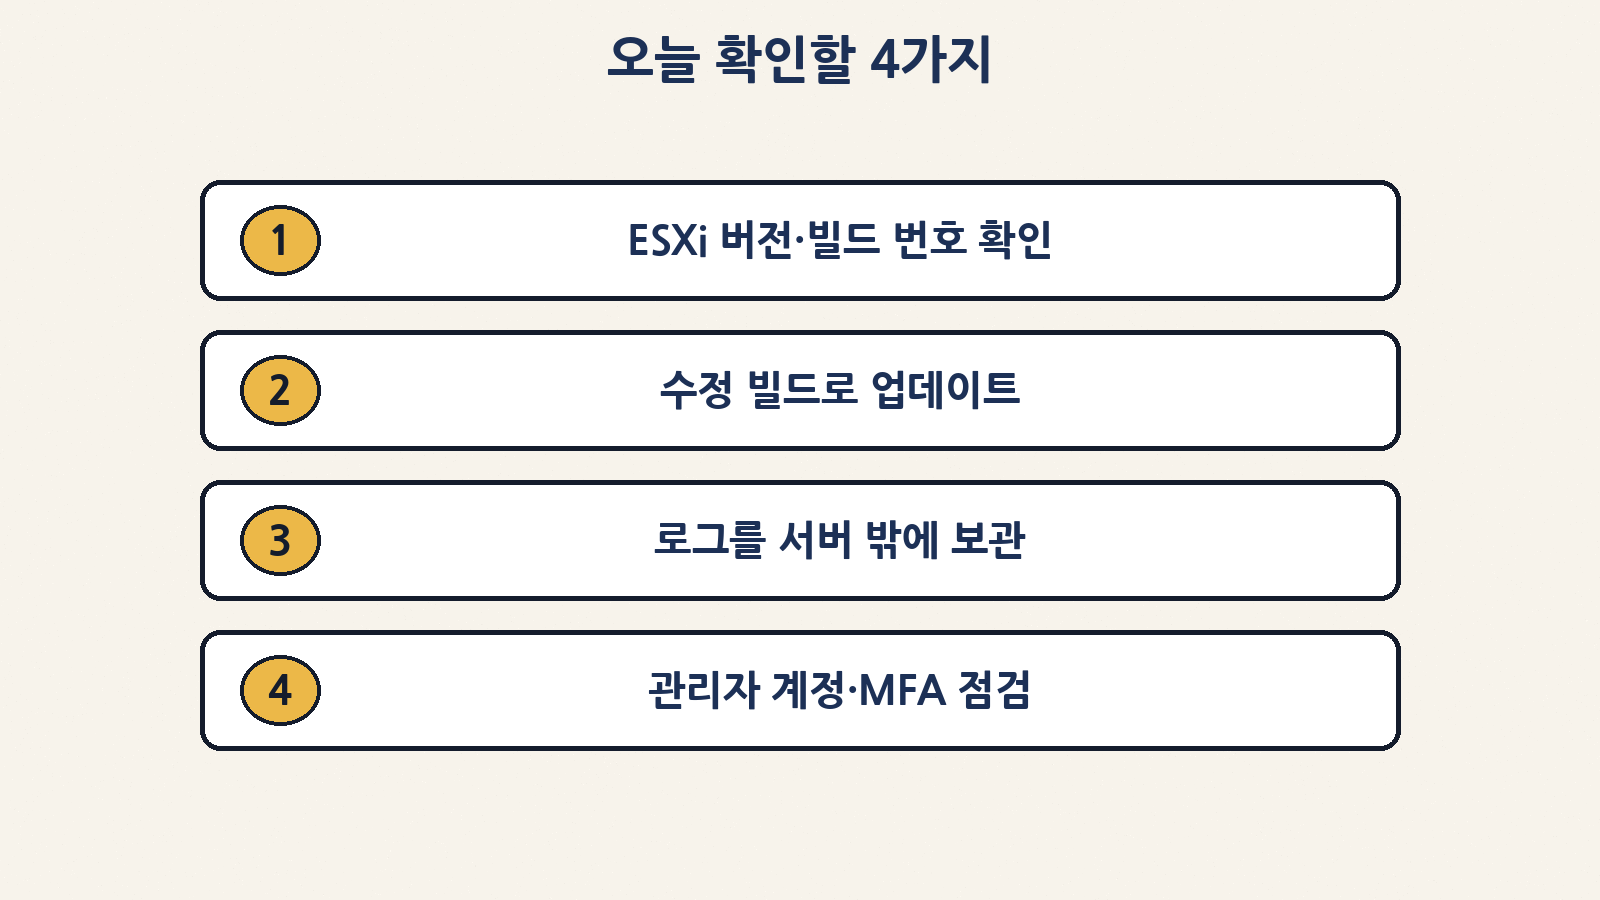
| 순서 | 할 일 | 왜 필요한가요 |
|---|---|---|
| 1 | 모든 ESXi 호스트의 버전·빌드 목록 만들기 | 한 대만 빠져도 그곳이 숨을 곳이 됨 |
| 2 | 위 표의 수정 빌드로 업데이트(vCenter 포함 VMSA-2026-0006 전체 적용) | 같은 공지에 치명적 취약점도 함께 있음 |
| 3 | 로그를 서버 밖(별도 로그 서버·SIEM)으로 실시간 전송 | 서버 안 기록은 침입자가 손댈 수 있음 |
| 4 | ESXi·vCenter 관리자 계정 수 줄이고, 관리 화면을 인터넷에서 차단 | 이 버그는 관리자 권한이 있어야 쓸 수 있음 |
| 5 | VPN·방화벽 등 경계 장비 펌웨어 최신화 | 워프 판다의 첫 침입 통로 |
| 6 | MS 365 등에서 낯선 MFA 기기·세션 확인 후 정리 | 훔친 출입증과 몰래 추가한 인증 기기 차단 |
| 7 | 로그가 이상하게 비어 있는 시간대가 있었는지 살펴보기 | “기록 없음” 자체가 단서일 수 있음 |
10. 자주 묻는 질문
| 질문 | 답 |
|---|---|
| 점수가 낮으면 나중에 패치해도 되지 않나요? | 점수는 “혼자서의 위력”일 뿐이에요. KEV 목록에 오른 건 실제 공격에 쓰였다는 뜻이라 우선순위를 올리는 게 좋습니다. |
| 이 버그로 해커가 서버에 들어올 수 있나요? | 아니요. 이미 관리자 권한을 얻은 뒤에 흔적을 줄이는 용도예요. 그래서 입구(경계 장비, 관리자 계정) 관리가 함께 중요해요. |
| 한국 기업도 당했나요? | 이번 보고는 미국 기관, 특히 법률사무소 사례를 다뤘고 국내 피해는 언급되지 않았어요. 다만 ESXi는 국내에서도 널리 쓰이니 점검은 필요해요. |
| 패치하면 과거 기록도 복원되나요? | 아니요. 패치는 앞으로의 누락을 막을 뿐이에요. 과거 확인은 서버 밖에 따로 모아 둔 로그가 있어야 가능합니다. |
마무리: ‘조용한 버그’도 무기가 됩니다
이번 일의 교훈은 간단해요. 보안 점수는 출발점일 뿐, 실제로 악용되고 있는지가 더 중요한 신호라는 것. 그리고 로그는 서버 안에만 두지 말고 밖에 한 부 더 보관해야 침입자가 기록부를 건드려도 진실이 남는다는 것입니다. 회사에서 VMware를 쓰고 계신다면 오늘 버전 번호 한 줄만이라도 확인해 보세요. 그 한 줄이 몇 달짜리 숨바꼭질을 막아 줄 수 있어요.