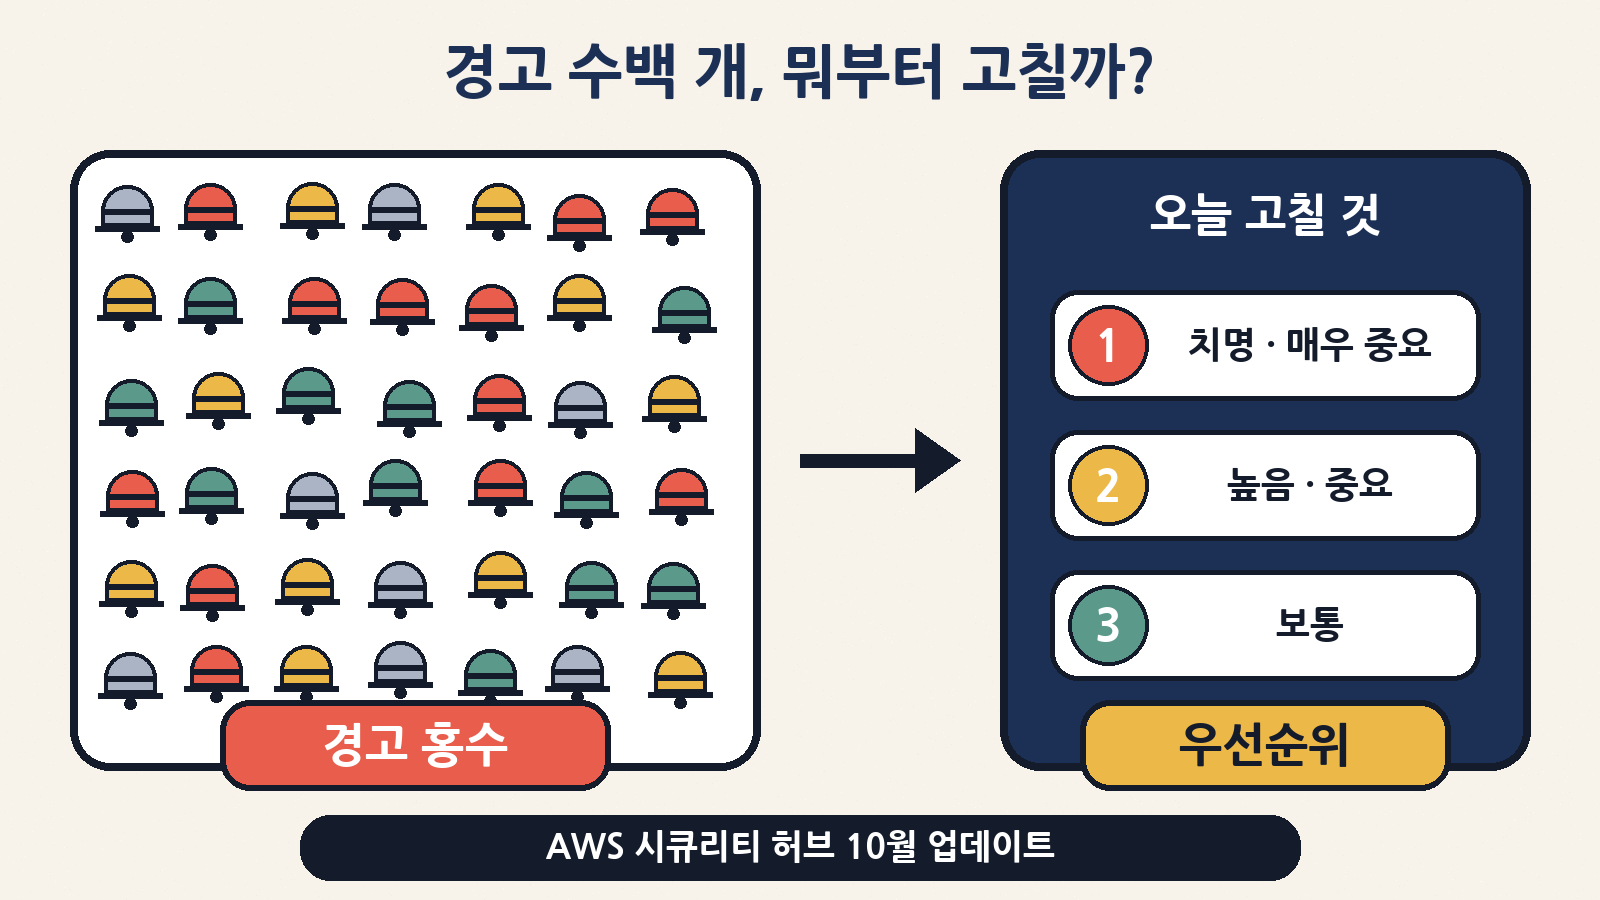
회사에서 AWS 같은 클라우드를 쓰기 시작하면 금방 마주치는 장면이 있어요. 보안 화면을 열었더니 경고가 수백 개 쌓여 있는 거죠. 빨간색, 노란색이 뒤섞여 있고 하나하나 다 급해 보여요. 그런데 사람도 시간도 한정돼 있으니 결국 질문은 하나로 모여요. “그래서 뭐부터 고쳐야 하지?”
AWS가 10월에 내놓은 두 가지 업데이트가 바로 이 질문에 답하려는 기능이에요. 10월 1일에 발표된 ‘조치 계획(Remediation plans)’과 10월 14일에 발표된 ‘리소스 중요도(Resource criticality)’예요. 클라우드 보안을 처음 접하는 분도 이해할 수 있게, 응급실 비유로 차근차근 풀어볼게요.
한 줄 요약부터
| 질문 | 짧은 답 |
|---|---|
| 무슨 소식이에요? | AWS 시큐리티 허브(Security Hub)에 조치 계획(10/1)과 리소스 중요도(10/14)가 추가됐어요 |
| 조치 계획은 뭐예요? | 같은 원인에서 나온 경고들을 하나로 묶어, 그 원인 하나만 고치면 여러 경고가 한꺼번에 해결되거나 약해지도록 안내해 줘요 |
| 리소스 중요도는 뭐예요? | 경고가 붙은 서버·데이터베이스 같은 자원이 사업에 얼마나 중요한지를 우선순위 계산에 함께 반영해요 |
| 돈이 더 들어요? | 둘 다 Security Hub Essentials 플랜에 추가 비용 없이 포함돼요 |
| 따로 켜야 해요? | 리소스 중요도는 모든 고객에게 항상 켜져 있고 새로 활성화할 필요가 없어요 |
먼저, 시큐리티 허브가 뭔지부터
클라우드에는 서버, 저장소, 데이터베이스, 권한 설정 같은 것들이 수십~수천 개 돌아가요. 이것들을 통틀어 ‘리소스(자원)’라고 불러요. 그리고 리소스마다 “이 저장소가 인터넷에 너무 열려 있어요”, “이 권한이 지나치게 넓어요” 같은 보안상 문제가 발견될 수 있는데, 이런 발견 하나하나를 ‘파인딩(finding, 발견 사항)’이라고 해요.
AWS 시큐리티 허브는 이런 보안 발견 사항을 한곳에 모아 보여주는 ‘보안 상황판’이라고 생각하면 쉬워요. 여기저기 흩어진 경고를 한 화면에서 보고, 무엇이 위험한지 판단하도록 도와주는 역할이에요.
| 용어 | 쉬운 말 | 생활 속 비유 |
|---|---|---|
| 리소스(Resource) | 클라우드 안의 서버·저장소·DB·권한 등 각종 자원 | 회사 건물 안의 방, 금고, 출입카드 |
| 파인딩(Finding) | 보안 점검에서 발견된 문제 하나 | 점검표에 적힌 ‘문 잠금 불량’ 한 줄 |
| 노출(Exposure) 파인딩 | 실제로 공격에 노출될 수 있는 위험을 묶어 보여주는 발견 사항 | ‘창문이 열려 있고, 그 방에 금고가 있음’ |
| 시큐리티 허브 | 이런 발견 사항을 모아 보여주는 보안 상황판 | 건물 경비실의 CCTV·경보 통합 모니터 |
| Essentials 플랜 | 이번 두 기능이 추가 비용 없이 들어간 시큐리티 허브 요금제 | 기본 관리비에 포함된 서비스 |
왜 ‘뭐부터 고칠까’가 어려울까요?
경고가 많으면 사람은 보통 두 가지 실수를 해요. 하나는 위에서부터 순서대로 하나씩 고치다가 지쳐버리는 것, 다른 하나는 심각도(빨간색)만 보고 고르다가 정작 중요한 시스템을 놓치는 거예요. 응급실로 치면, 환자가 몰려들 때 접수 순서대로만 보거나 ‘증상의 세기’만 보는 것과 비슷해요.
| 흔한 방식 | 문제점 | 이번 업데이트의 답 |
|---|---|---|
| 경고를 하나씩 따로 처리 | 원인이 같은 경고를 여러 번 들여다보느라 시간 낭비 | 조치 계획: 같은 원인끼리 묶어 한 번에 |
| 심각도 색깔만 보고 처리 | 테스트 서버의 빨간 경고가 결제 서버 경고보다 먼저 처리될 수 있음 | 리소스 중요도: 자원이 얼마나 중요한지도 함께 반영 |
| 담당자 감으로 처리 | 사람마다 기준이 달라 일관성이 없음 | 시스템이 위험을 가장 많이 줄이는 계획을 먼저 보여줌 |
업데이트 ① 조치 계획: 뿌리 하나를 고치면 경고 여러 개가 정리돼요
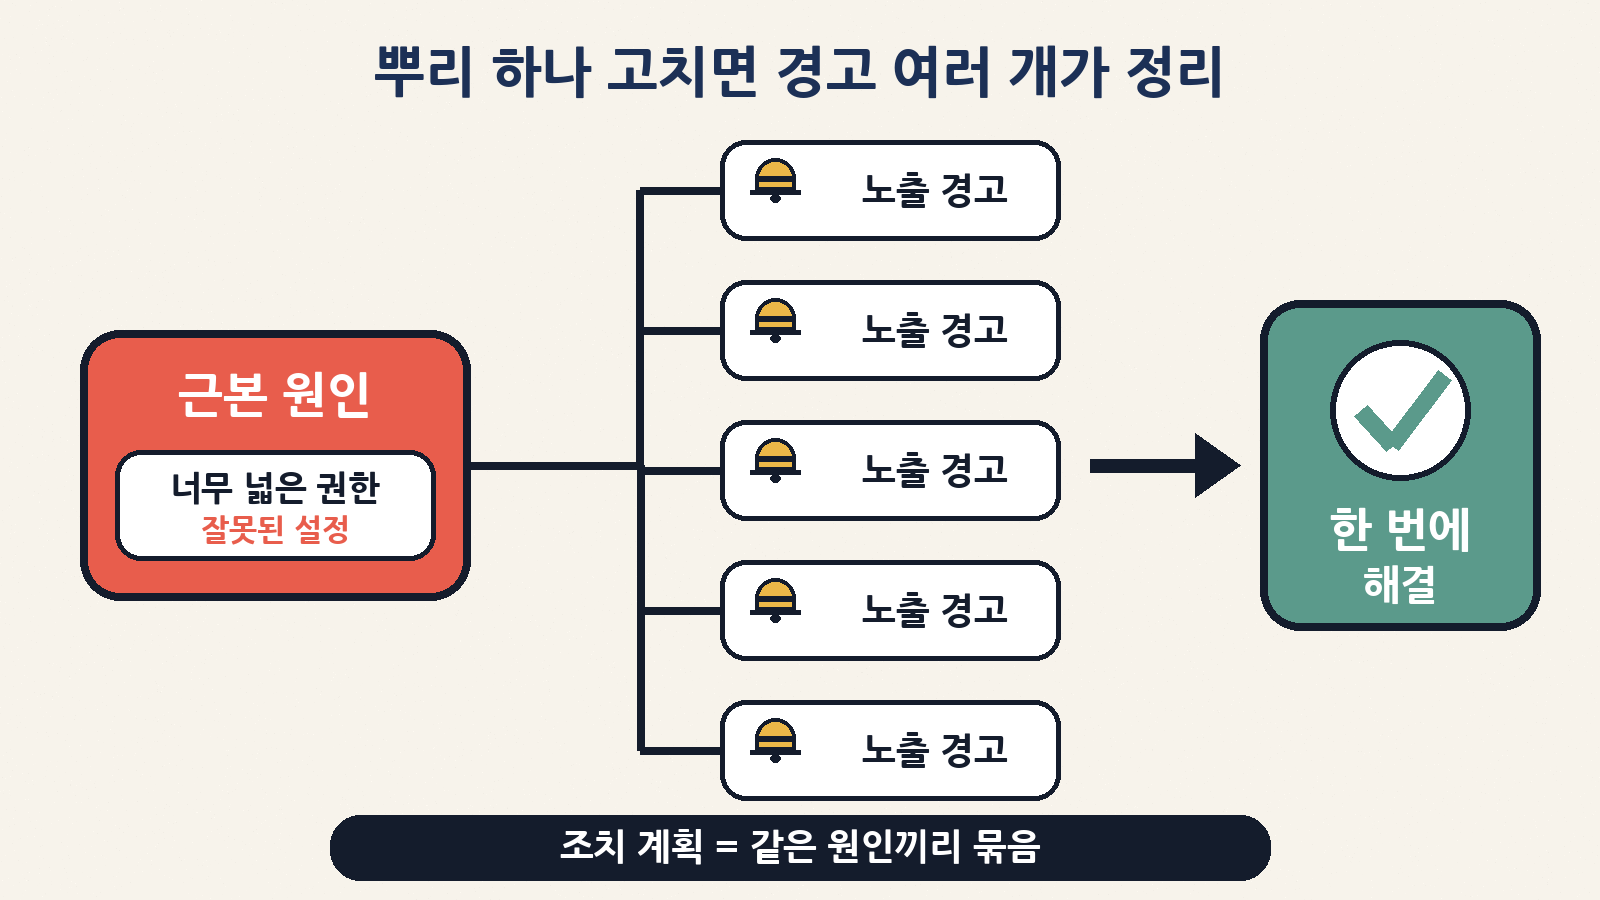
경고 수백 개를 자세히 보면, 사실 같은 뿌리에서 나온 경우가 많아요. 예를 들어 권한 정책 하나가 너무 넓게 열려 있으면, 그 정책을 쓰는 여러 곳에서 각각 경고가 뜰 수 있어요. 겉으로는 경고 열 개지만, 실제 원인은 하나인 셈이에요.
조치 계획은 이렇게 근본 원인을 공유하는 노출 경고들을 하나의 계획으로 묶어 줘요. 각 계획은 고쳐야 할 리소스 하나를 겨냥해요. 그 리소스(잘못된 설정이나 지나치게 넓은 권한 정책 등)만 고치면 여러 노출이 한꺼번에 해결되거나 심각도가 낮아질 수 있어요.
| 조치 계획에 들어 있는 것 | 무슨 뜻인지 |
|---|---|
| 우선순위(Priority) | 얼마나 급한지: Critical(치명) · High(높음) · Medium(보통) · Low(낮음) |
| 상태(Status) | New(새로 생김) · Updated(바뀜) · Resolved(더 이상 적용할 필요 없음) |
| 영향(Impact) | 이 계획으로 완전히 해결되는 노출, 심각도가 낮아지는 노출, 심각도 변화 없이 다뤄지는 노출이 각각 몇 개인지 |
| 적용 방식(Rollout) | 바로 적용되는지(Immediate), 배포가 필요한지(Requires deployment) |
| 대상 리소스 | 실제로 고쳐야 할 리소스와 그 종류, 계정, 리전 |
| 단계별 안내(Guidance) | 고치는 방법을 단계별로 설명하고 예시 명령어까지 제공 |
특히 반가운 부분은 고치는 방법을 아주 구체적으로 알려준다는 점이에요. 안내는 준비 → 스냅샷(백업) → 수정 → 확인 같은 단계로 나뉘고, 단계에 따라 되돌리는 방법(롤백)도 함께 적혀 있을 수 있어요.
| 예시 형식 | 누가 주로 쓰나 | 초보 한마디 |
|---|---|---|
| AWS CLI | 터미널 명령어에 익숙한 운영 담당자 | 명령어 한 줄로 설정을 바꾸는 방식 |
| Terraform | 인프라를 코드로 관리하는 팀 | 설정을 ‘설계도 파일’로 고쳐서 반영 |
| CloudFormation | AWS 기본 템플릿으로 인프라를 만드는 팀 | AWS 공식 설계도 형식 |
| Python | 자동화 스크립트를 짜는 개발자 | 프로그램으로 여러 곳을 한 번에 수정 |
| CDK | 프로그래밍 언어로 인프라를 정의하는 개발자 | 코드로 설계도를 만드는 도구 |
한 가지 꼭 알아둘 점이 있어요. AWS 문서에 따르면 시큐리티 허브는 고치는 방법을 설명할 뿐, 리소스를 대신 바꿔주지는 않아요. 실제 적용은 사람이(또는 사람이 승인한 자동화가) 해야 해요. 그리고 AWS는 AI 에이전트가 API로 조치 계획을 읽어 가서 여러 환경의 보안 수정을 자동화할 수 있다고도 밝혔어요. 다만 자동화를 하더라도 중요한 시스템은 사람이 한 번 검토하는 습관이 안전해요.
| 상태 | 의미 | 초보가 할 일 |
|---|---|---|
| New | 새로 만들어졌고 아직 변화 없음 | 우선순위 높은 것부터 내용 확인 |
| Updated | 우선순위·영향·안내 등이 바뀜 | 바뀐 내용을 다시 읽어보기 |
| Resolved | 더 이상 적용할 필요가 없음(약 14일 뒤 목록에서 사라짐) | 단, 경고 자체가 사라진 건 아닐 수 있으니 확인 |
업데이트 ② 리소스 중요도: 같은 경고라도 ‘누구 것’이냐가 중요해요
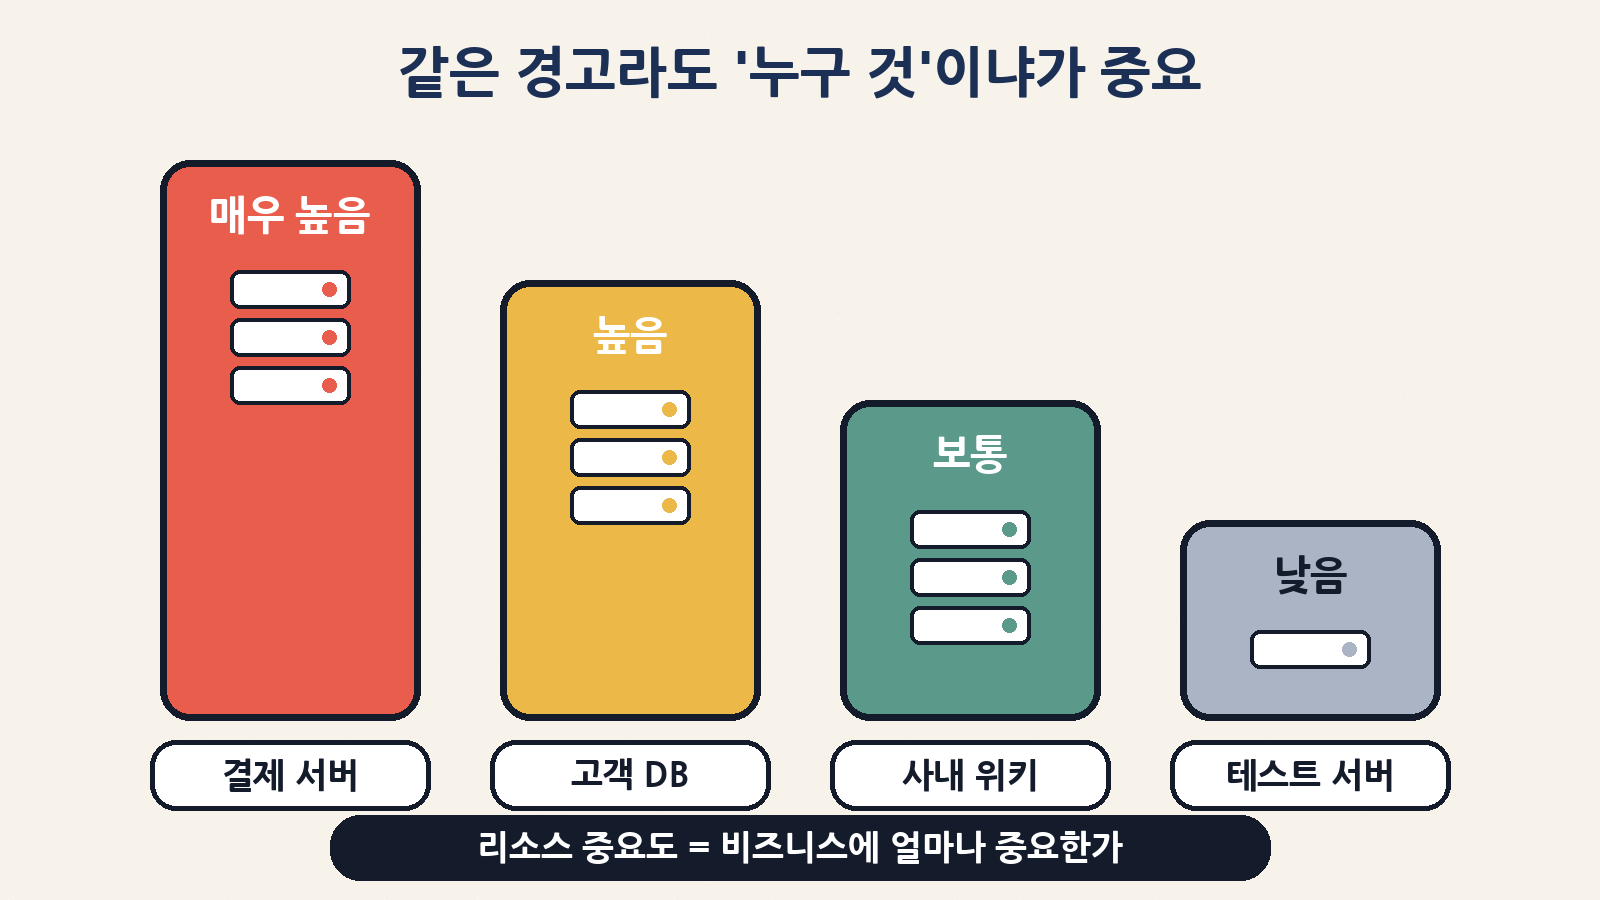
응급실 비유로 돌아가 볼게요. 증상의 세기만으로 순서를 정하면 놓치는 게 있어요. 같은 정도의 경고라도 회사 결제 서버에 생긴 것과 잠깐 쓰고 버릴 테스트 서버에 생긴 것은 무게가 다르죠. 10월 14일 발표된 리소스 중요도는 바로 이 ‘비즈니스상 얼마나 중요한 자원인가’를 우선순위 계산에 더해줘요.
| 응급실 | 시큐리티 허브 |
|---|---|
| 환자의 증상이 얼마나 심한가 | 노출 경고의 심각도 |
| 어떤 환자인가(예: 수술 직후 고위험 환자) | 리소스 중요도(결제 서버? 테스트 서버?) |
| 같은 원인 환자를 한 번에 치료하는 처방 | 조치 계획(근본 원인 하나 수정) |
| 분류표를 보고 진료 순서 결정 | 우선순위가 높은 계획부터 처리 |
중요도를 정하는 방법은 크게 두 가지예요.
| 방법 | 어떻게 | 특징 |
|---|---|---|
| 자동화 규칙(Automation rule)으로 직접 지정 | 예: 특정 계정의 모든 컴퓨팅 리소스를 Very High(매우 높음)로 표시 | 이미 있는 리소스는 물론, 앞으로 새로 발견되는 리소스에도 적용돼요 |
| 태그·이름으로 자동 추론 | 리소스에 붙은 태그와 리소스 이름을 보고 시큐리티 허브가 스스로 판단 | 설정이 전혀 필요 없고, 어떤 근거로 값이 정해졌는지도 기록돼요 |
정해진 중요도는 리소스(Resources) 페이지의 열(column)로 표시돼 정렬·필터·그룹으로 묶어 볼 수 있고, 노출 경고의 영향 평가(Impact assessment) 탭에서도 확인할 수 있어요.
| 어디서 보나 | 무엇을 할 수 있나 |
|---|---|
| 리소스(Resources) 페이지 | 중요도 열로 정렬·필터·그룹화 |
| 노출 경고 → 영향 평가(Impact assessment) 탭 | 이 경고가 걸린 자원이 얼마나 중요한지 확인 |
| 요금·활성화 | Essentials에 추가 비용 없이 포함, 모든 고객에게 항상 켜져 있음 |
두 기능을 합치면: 그림으로 보는 우선순위
두 기능은 따로 볼 때보다 함께 볼 때 힘이 세져요. 조치 계획은 “무엇을 고치면 위험이 가장 많이 줄어드는가”를, 리소스 중요도는 “그 위험이 얼마나 중요한 곳에 걸려 있는가”를 알려주니까요. 아래는 이해를 돕기 위한 가상의 예시예요.
| 가상 상황 | 조치 계획 관점 | 리소스 중요도 관점 | 처리 순서(예시) |
|---|---|---|---|
| 결제 서버에 연결된 넓은 권한 정책 | 고치면 노출 여러 개가 해결 | 매우 중요 | 1순위 |
| 고객 DB의 접근 설정 하나 | 노출 몇 개의 심각도 하락 | 중요 | 2순위 |
| 사내 위키 서버 설정 | 노출 하나 해결 | 보통 | 3순위 |
| 곧 지울 테스트 서버 | 노출 하나 해결 | 낮음 | 여유 있을 때 |
물론 실제 순위는 시큐리티 허브가 계산해서 보여줘요. 핵심은 ‘빨간 경고 개수’가 아니라 ‘줄어드는 위험의 크기 × 자원의 중요도’로 생각하는 습관이에요.
요금과 사용 범위 정리
| 항목 | 조치 계획 | 리소스 중요도 |
|---|---|---|
| 발표일 | 2026년 10월 1일 | 2026년 10월 14일 |
| 요금 | Security Hub Essentials에서 추가 비용 없음 | Security Hub Essentials에 추가 비용 없이 포함 |
| 지역(리전) | 시큐리티 허브가 제공되는 모든 AWS 리전 | 시큐리티 허브 제공 리전 기준 |
| 켜는 법 | Security Hub 콘솔 → Response → Remediations | 항상 켜져 있음, 새 활성화 불필요 |
| 자동화 | API로 조회 가능, AI 에이전트 연동 가능 | 자동화 규칙으로 중요도 지정 가능 |
초보를 위한 4단계 체크리스트
| 단계 | 할 일 | 팁 |
|---|---|---|
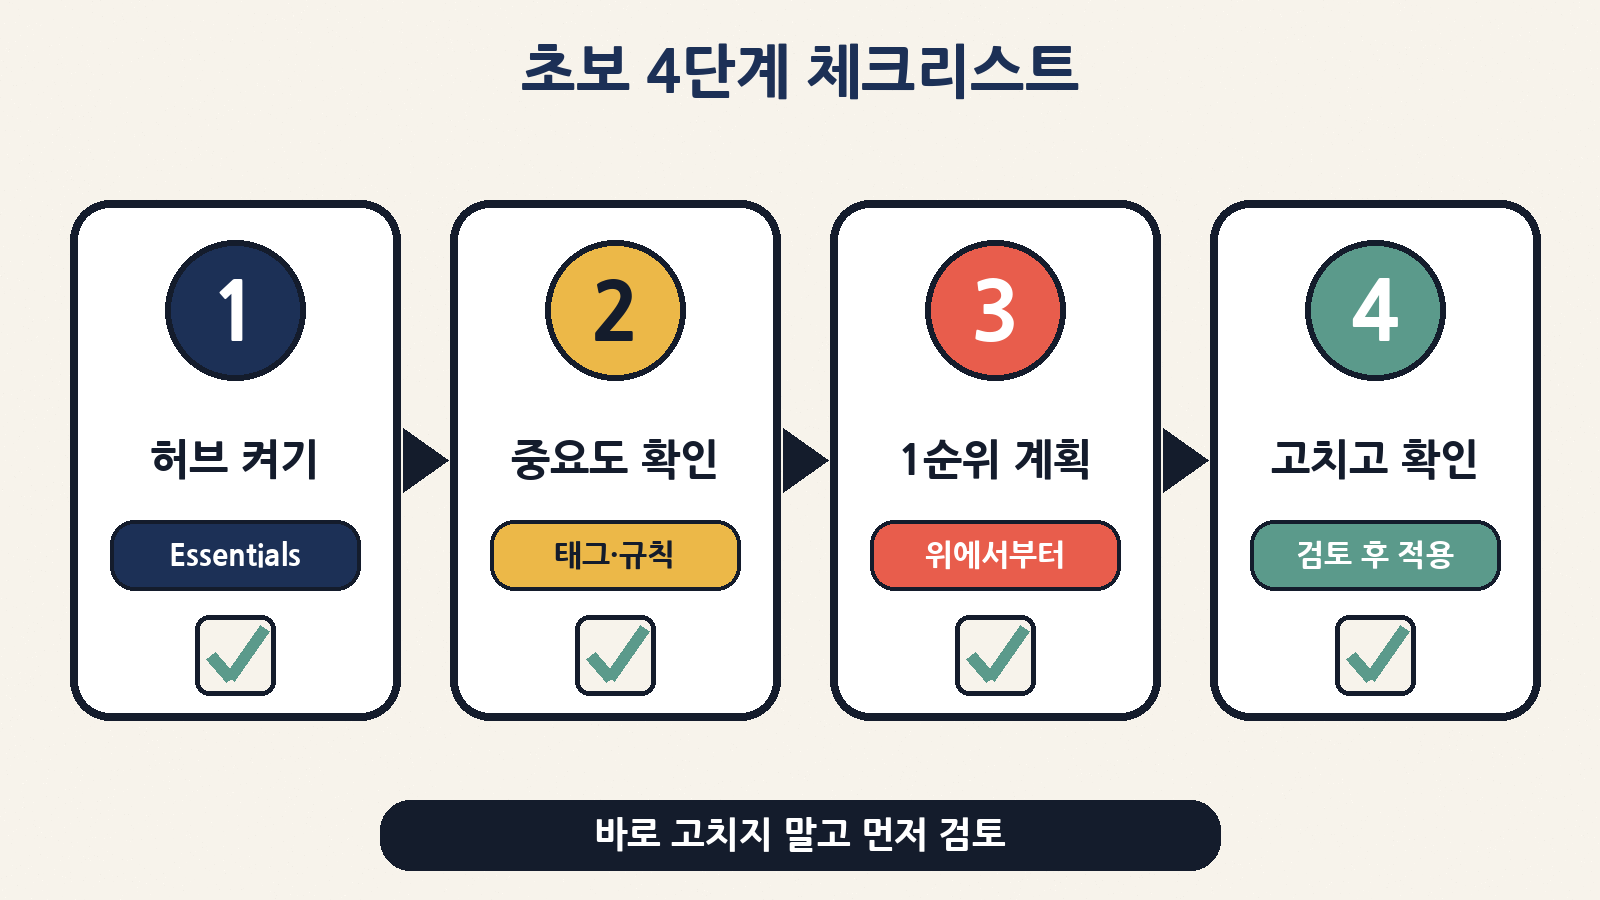
| 1. 허브 확인 | 시큐리티 허브가 켜져 있고 Essentials 플랜인지 확인 | 회사 계정이라면 보안 담당자와 먼저 상의 |
| 2. 중요도 확인 | 리소스 페이지에서 중요도 열을 보고, 결제·고객 데이터 같은 핵심 자원이 제대로 높게 잡혔는지 확인 | 태그와 이름을 의미 있게 붙여두면 자동 추론이 쉬워져요 |
| 3. 1순위 계획 고르기 | Remediations 화면이나 대시보드 위젯에서 우선순위가 높은 계획부터 열기 | 영향(Impact)에 해결되는 노출 수가 큰 것을 주목 |
| 4. 검토 후 적용 | 안내의 백업·수정·확인 단계를 따르고, 롤백 방법도 미리 읽기 | 운영 중인 시스템은 바로 고치지 말고 변경 절차를 거치기 |
주의할 점
| 오해 | 실제 |
|---|---|
| “계획을 누르면 알아서 고쳐준다” | 시큐리티 허브는 방법을 설명할 뿐, 리소스를 직접 바꾸지 않아요 |
| “Resolved면 경고가 모두 사라졌다” | 계획이 해결됐어도 경고가 Informational로 낮아져 남아 있을 수 있어요 |
| “중요도는 자동이니 신경 안 써도 된다” | 자동 추론은 태그·이름을 근거로 하니, 태그 관리가 엉망이면 판단도 흐려질 수 있어요 |
| “AI 에이전트에 맡기면 끝” | 자동화가 가능해도 권한 변경은 서비스 장애로 이어질 수 있어 사람의 검토가 필요해요 |
정리하며
클라우드 보안의 어려움은 ‘몰라서’보다 ‘너무 많아서’ 생기는 경우가 많아요. 이번 AWS 시큐리티 허브 업데이트는 경고를 줄여주는 대신, 같은 원인끼리 묶고(조치 계획), 중요한 자원부터 보이게(리소스 중요도) 해서 “뭐부터 고칠까”라는 질문에 답을 주려는 기능이에요. 둘 다 Essentials에 추가 비용 없이 들어 있으니, AWS를 쓰고 있다면 오늘 한 번 Remediations 화면과 리소스 페이지의 중요도 열을 열어보는 것부터 시작해 보세요.