게임하려고 만든 ‘캡콤 계정’ 이메일 1,177만 건이 샜다? 스트리트 파이터 6·몬스터 헌터 쓰는 CAPCOM ID 유출로 본 ‘이메일만 샌 사고’가 위험한 이유와 사칭 메일 구별법, 오늘 밤 5분 계정 점검을 초보도 쉽게
스트리트 파이터 6로 온라인 대전을 하거나, 몬스터 헌터·바이오하자드 관련 서비스를 쓰려고 ‘CAPCOM ID’를 만든 적이 있나요? 게임을 사면 “계정을 연결하세요”라는 안내에 따라 별생각 없이 이메일로 가입하곤 하죠. 오늘(10월 22일) 일본 게임 회사 캡콤이 바로 그 CAPCOM ID에 제3자의 무단 접근이 있었고, 전 세계 1,177만 4,247건의 이메일 주소와 접속 기록이 새어 나갔다고 공식 사과했어요.
다행히 신용카드 정보는 포함되지 않았고, 게임도 평소처럼 할 수 있어요. 그런데 왜 “이메일만 샜는데 뭐가 문제야?”라고 넘기면 안 될까요? 오늘은 무엇이 샜고 무엇은 괜찮은지, 이메일·접속 기록이 왜 사기 메일의 재료가 되는지, 그리고 오늘 밤 5분이면 끝나는 내 계정 점검법을 초보 눈높이로 정리해 볼게요.
게임용 통합 계정 CAPCOM ID에서 전 세계 이메일 주소·접속 기록 11,774,247건이 유출됐어요. 카드 정보는 포함되지 않았지만, 이제는 캡콤을 사칭한 가짜 메일을 조심해야 해요
한눈에 보는 요약
질문
짧은 답
무슨 일이에요?
캡콤의 통합 회원 계정 CAPCOM ID 시스템에 제3자가 무단으로 접근해 회원 정보 일부가 유출됐어요
얼마나요?
이메일 주소 등 11,774,247건(전 세계 합계)
뭐가 샜어요?
이메일 주소 + 계정 만든 시각, 마지막 로그인 시각, 로그인 횟수, 마지막 로그인 때의 IP 주소
더 민감한 정보는요?
그중 43건은 생년월일·성별·국가/지역·닉네임까지 유출
비밀번호는요?
내가 정한 비밀번호의 유출은 확인되지 않았어요. 다만 196개 계정은 비밀번호가 무단으로 바뀌었고, 캡콤이 이미 초기화했어요
카드 정보는요?
포함되지 않았어요
게임은요?
CAPCOM ID를 쓰는 서비스와 게임은 계속 이용 가능, 플레이에 영향 없음
내가 할 일은?
캡콤 사칭 메일 조심 → 같은 비밀번호 쓴 곳 교체 → 2단계 인증 켜기
먼저, CAPCOM ID는 뭐 하는 계정일까
놀이공원 연간 회원권을 떠올리면 쉬워요. 놀이기구(게임)마다 따로 표를 끊지 않고, 회원권 하나로 여러 시설을 드나드는 거죠. CAPCOM ID는 캡콤의 게임·웹 서비스를 하나로 묶는 무료 통합 계정이고, 이메일 주소가 곧 아이디예요. 그래서 이번에 샌 ‘이메일 주소’는 사실상 로그인 아이디 목록이기도 해요.
CAPCOM ID가 쓰이는 곳 (공식 안내 예)
어떤 용도
스트리트 파이터 6
온라인 대전, 플랫폼 계정 연결
몬스터 헌터 퍼즐: 아이루 아일랜드(스마트폰)
진행 상황 저장
엑소프라이멀(공룡 재난과 싸우는 온라인 팀 대전 액션)
온라인 플레이, 플랫폼 계정 연결
바이오하자드(RESIDENT EVIL) 포털 등 웹 서비스
회원 전용 콘텐츠, 포인트
플레이스테이션·엑스박스·스팀·에픽게임즈·닌텐도
각 플랫폼 계정을 CAPCOM ID에 연결해서 사용
💡 내가 가입했는지 모르겠다면? 메일함에서 cid.capcom.com 또는 ‘CAPCOM ID’로 검색해 보세요. 가입할 때 본인 확인 메일이 이 주소로 오기 때문에, 예전 메일이 남아 있으면 가입한 거예요. 단, 검색 결과에 나온 메일 속 링크는 누르지 말고 확인만 하세요.
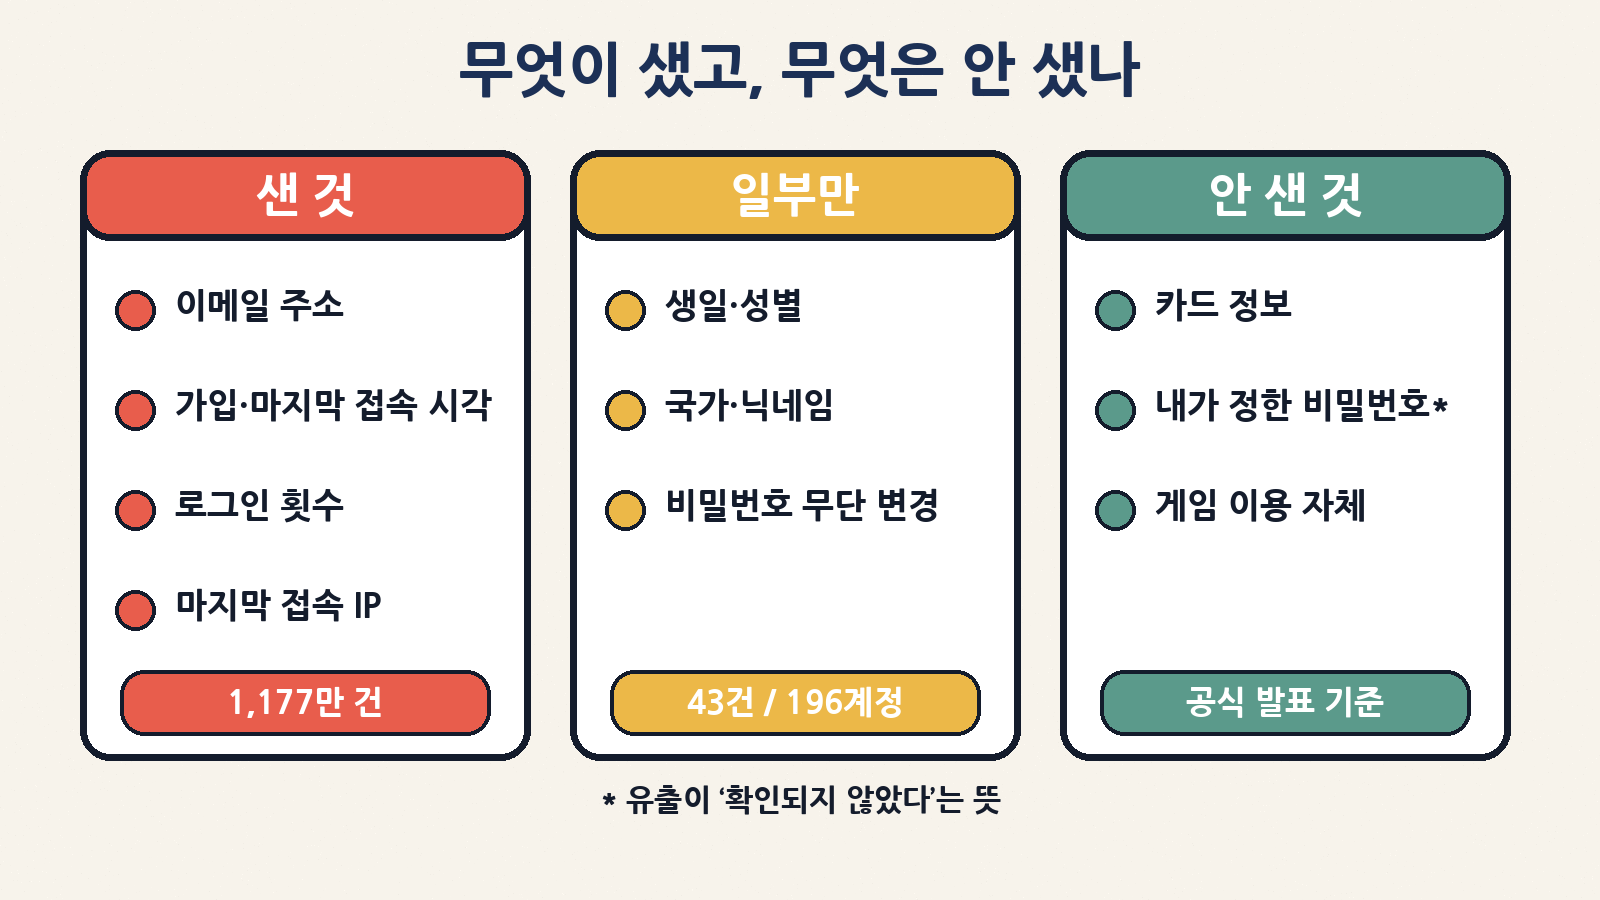
무엇이 샜고, 무엇은 안 샜나
샌 것(이메일·가입/마지막 접속 시각·로그인 횟수·마지막 접속 IP 1,177만 건), 일부만(생일·성별·국가·닉네임 43건, 비밀번호 무단 변경 196계정), 안 샌 것(카드 정보, 직접 정한 비밀번호는 유출 미확인)
구분
항목
건수
한 줄 해석
① 대부분
이메일 주소, 계정 생성 일시, 마지막 로그인 일시, 로그인 횟수, 마지막 로그인 때 IP 주소
11,774,247건
‘누가, 언제부터, 얼마나 자주, 대략 어디서’ 접속했는지 보이는 정보
② 일부
생년월일, 성별, 국가/지역, 닉네임
①중 43건
본인 확인 질문이나 맞춤형 사기에 악용될 수 있는 정보
③ 계정 피해
로그인 비밀번호 무단 변경
①중 196개 계정
캡콤이 이미 비밀번호를 초기화. 영향 범위는 계속 조사 중
④ 안 샌 것
신용카드 정보
–
유출 대상에 포함되지 않음
⑤ 확인 안 된 것
고객이 직접 정한 기존 비밀번호
–
“유출이 확인되지 않았다”는 뜻. 그래도 예방 차원의 교체는 손해 없음
여기서 눈여겨볼 건 ③이에요. 공격자가 정보를 ‘보기만’ 한 게 아니라, 적어도 196개 계정에서는 비밀번호를 바꿀 수 있었다는 뜻이거든요. 캡콤은 해당 계정을 이미 초기화했다고 밝혔고, 대상자에게는 개별 연락을 하겠다고 했어요. 어떤 방법으로 들어왔는지는 “파악해 대응을 마쳤다”고만 했을 뿐 구체적인 수법은 공개하지 않았어요.
“이메일만 샜는데” 왜 조심해야 할까
이메일 하나만으로는 계정에 들어갈 수 없어요. 문제는 이번 유출이 사기꾼에게 ‘믿을 만한 대본’을 준다는 점이에요. 택배 사기 문자가 “○○님, 주문하신 상품이…”라고 내 이름을 부를 때 더 속기 쉬운 것과 같아요.
샌 정보
사기꾼이 쓸 수 있는 방식
예시 문구(가상)
이메일 주소
‘캡콤’ 또는 게임 플랫폼을 사칭한 피싱 메일 발송
“[CAPCOM] 보안 사고로 계정 재인증이 필요합니다”
가입 일시·로그인 횟수
“당신 계정이 맞다”는 듯한 구체적인 숫자로 신뢰 얻기
“2021년부터 이용해 주신 고객님께…”
마지막 로그인 IP
대략적인 지역·인터넷 회사를 짐작해 맞춤 문구 작성
“한국 지역에서 비정상 접속이 감지되어…”
(43건) 생년월일·닉네임
본인 확인 질문 통과 시도, 더 그럴듯한 사칭
“닉네임 ○○○ 님, 생일 보상이…”
이메일 = 아이디
다른 사이트에서 샌 비밀번호와 짝지어 대입 공격
자동 프로그램이 수천 번 로그인 시도
⚠️ 캡콤의 공식 당부 캡콤은 “유출된 정보를 악용해 캡콤이나 관계사를 사칭한 수상한 메일이 갈 수 있다”며, 그런 메일을 받으면 URL에 접속하거나 첨부 파일을 열지 말라고 안내했어요. 이메일 주소 자체는 바꾸지 않고 계속 써도 된다고 했고요.
‘크리덴셜 스터핑’이 뭔가요?
어려운 말이지만 뜻은 간단해요. 다른 곳에서 털린 ‘아이디+비밀번호’ 짝을 여기저기 대입해 보는 공격이에요. 열쇠 꾸러미를 주운 도둑이 아파트 현관마다 하나씩 꽂아 보는 것과 같죠. 이번에 비밀번호는 유출이 확인되지 않았지만, 만약 내가 CAPCOM ID와 같은 비밀번호를 다른 사이트에도 쓰고 있었고 그 사이트가 예전에 털렸다면, 이번에 드러난 ‘이메일=아이디’ 목록과 맞춰 보는 시도가 생길 수 있어요.
내 상황
위험도
할 일
CAPCOM ID 비밀번호를 다른 곳에서 안 씀 + 2단계 인증 켬
낮음
사칭 메일만 조심
CAPCOM ID 비밀번호를 다른 곳에서 안 씀 + 2단계 인증 안 켬
보통
2단계 인증 켜기
같은 비밀번호를 여러 곳에서 씀
높음
CAPCOM ID와 같은 비밀번호 쓴 모든 곳을 각각 다른 비밀번호로 교체
캡콤에서 ‘비밀번호 변경됨’ 개별 연락을 받음
확인 필요
링크 말고 공식 사이트에 직접 접속해 재설정, 같은 비번 쓴 곳 교체
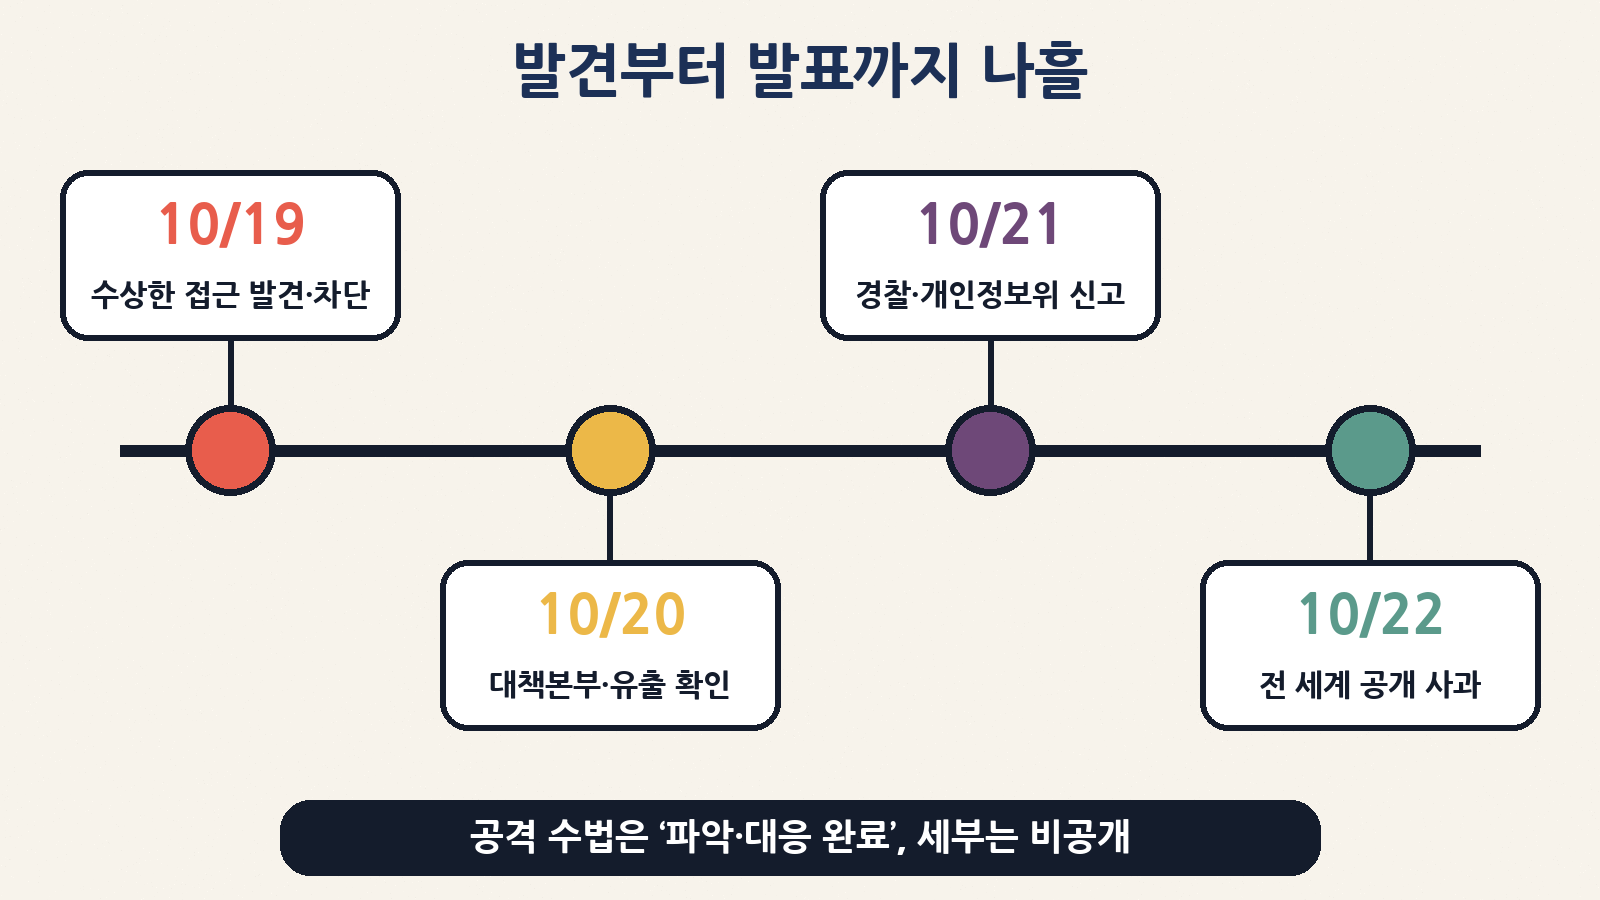
발견부터 발표까지, 나흘의 기록
10월 19일 수상한 접근 발견·차단 → 20일 대책본부·유출 확인 → 21일 경찰·개인정보보호위원회 신고 → 22일 전 세계 공개 사과
날짜(일본·한국 같은 시간대)
캡콤 발표 내용
10월 19일
CAPCOM ID에 무단 접근이 의심되는 흔적 발견 → 즉시 차단, 원인·범위 조사 착수. 같은 날 무단 접근 사실 확인, 긴급 조치와 공격 수법 파악 시작
10월 20일
사내 대책본부 설치. 회원 정보 일부 유출과 일부 계정의 비밀번호 무단 변경 확인. 외부 자문 조직(정보보안 감독위원회)에 보고
10월 21일
오사카부 경찰과 일본 개인정보보호위원회에 신고. 감시·조사 계속
10월 22일
전 세계 대상 공식 발표·사과. 대상 고객 개별 연락 시작, 전용 문의 창구 개설
발견 사흘 뒤 공개한 셈이에요. 캡콤은 “추가로 공개할 사실이 확인되면 공식 사이트 등으로 바로 알리겠다”고 했으니, 앞으로 숫자나 내용이 바뀔 수 있다는 점도 기억해 두세요. 이 글의 숫자는 10월 22일 발표 기준이에요.
캡콤은 처음이 아니다: 2020년 랜섬웨어와 비교
캡콤은 2020년 11월에도 큰 보안 사고를 겪었어요. 그때는 ‘Ragnar Locker’를 자칭한 집단이 맞춤형 랜섬웨어로 회사 서버를 암호화하고 몸값을 요구했죠. 두 사건은 성격이 꽤 달라요.
2020년 11월 사고
2026년 10월 사고
공격 형태
회사 서버를 암호화하는 랜섬웨어(몸값 요구)
회원 계정 시스템(CAPCOM ID)에 무단 접근
주요 대상
사내 서버·문서(판매·재무 자료, 인사 정보 등)
전 세계 게임 이용자 계정 정보
개인정보 규모
유출 확인 9건, 유출 가능성 최대 약 35만 건(발표 당시)
11,774,247건 유출
카드 정보
결제를 외부에 맡겨 보유하지 않음 → 유출 없음
유출 대상 아님
이용자에게 미친 영향
게임 접속 자체엔 영향 없다고 안내
게임·서비스 계속 이용 가능, 사칭 메일 주의
숫자만 보면 이번이 훨씬 크지만, 샌 정보의 ‘깊이’는 이메일과 접속 기록 위주라는 차이가 있어요. 대신 일반 게이머 수백만 명에게 직접 닿는 사고라는 점에서, 이용자가 체감하는 위험은 이번이 더 가까워요.
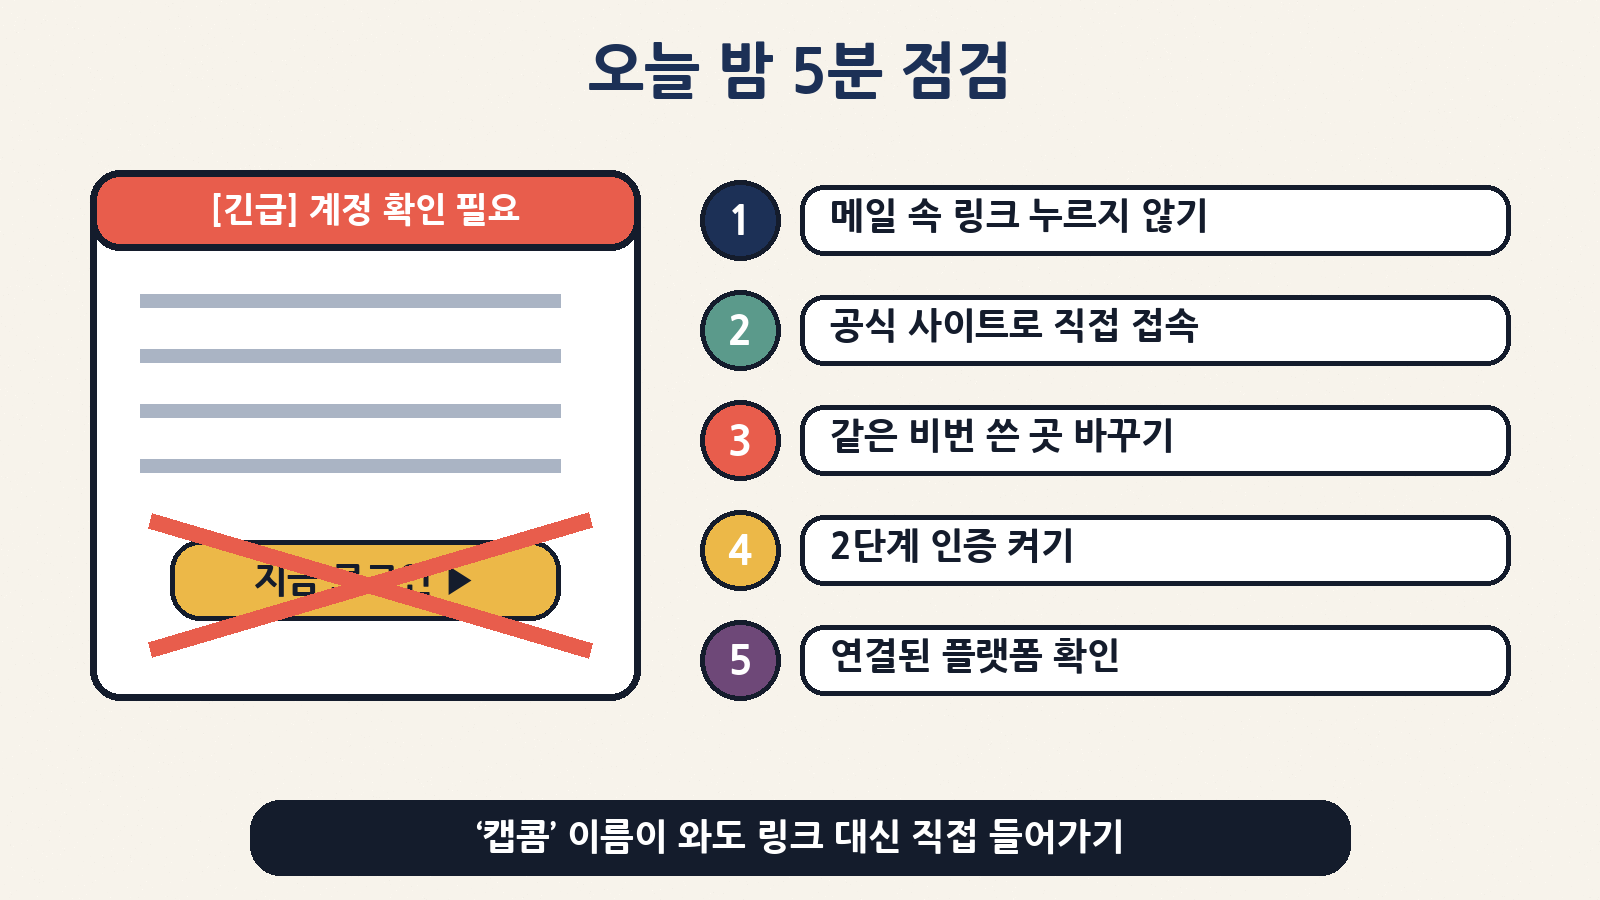
오늘 밤 5분 점검법
오늘 밤 5분 점검: 메일 속 링크 누르지 않기, 공식 사이트로 직접 접속, 같은 비밀번호 쓴 곳 바꾸기, 2단계 인증 켜기, 연결된 플랫폼 확인
순서
할 일
어떻게
걸리는 시간
1
가입 여부 확인
메일함에서 ‘CAPCOM ID’·cid.capcom.com 검색(링크는 누르지 않기)
1분
2
공식 사이트로 직접 로그인
검색창에 직접 cid.capcom.com을 입력하거나 즐겨찾기로 접속. 메일 속 ‘지금 로그인’ 버튼은 쓰지 않기
1분
3
비밀번호 점검
다른 곳과 같은 비밀번호라면 CAPCOM ID와 그 사이트들 모두 서로 다른 비밀번호로 변경
2분~
4
2단계 인증 켜기
계정 페이지 → 2단계 인증. 구글 OTP(Google Authenticator)·마이크로소프트 인증 앱(Microsoft Authenticator) 같은 인증 앱 필요
2분
5
연결된 플랫폼 확인
계정 페이지의 ‘플랫폼 계정 정보’에서 내가 연결한 PS·엑스박스·스팀 등이 맞는지 확인
1분
📱 2단계 인증, 폰 바꿀 때 주의! 캡콤 안내에 따르면 새 폰으로 바꾸기 전에 기존 폰에서 2단계 인증을 해제하고 새 폰에서 다시 설정해야 해요. 해제하지 않고 폰을 바꾸면 새 기기에서 로그인이 안 될 수 있어요.
진짜 메일 vs 가짜 메일, 이렇게 구별해요
확인 포인트
의심 신호
안전한 행동
보낸 사람 주소
capcom 철자가 미묘하게 다름(capc0m, capcom-id-support 같은 낯선 도메인)
주소를 끝까지 확인. 의심되면 삭제
재촉하는 말투
“24시간 안에 인증하지 않으면 계정 정지”
진짜 공지는 공식 사이트에도 올라와요. 사이트에서 직접 확인
요구하는 정보
비밀번호, 카드 번호, 인증 코드 입력 요구
메일로 비밀번호·인증 코드를 주지 않기
보상·선물 미끼
“사과의 뜻으로 게임 아이템·상품권 지급”
공식 발표에 없는 보상은 일단 의심
첨부 파일
‘사고 안내.zip’, ‘계정확인.html’ 같은 첨부
열지 않기(캡콤도 첨부 열지 말라고 안내)
이미 링크를 눌렀거나, 정보를 입력했다면
상황
바로 할 일
링크만 눌렀고 아무것도 입력 안 함
창 닫기. 브라우저를 최신으로 유지하고, 백신으로 검사
가짜 페이지에 CAPCOM ID 비밀번호를 입력
즉시 공식 사이트에서 비밀번호 변경 → 2단계 인증 켜기 → 같은 비번 쓴 곳 모두 교체
카드 번호를 입력
카드사 고객센터에 바로 연락해 정지·재발급 상담
로그인이 안 되거나 연결 플랫폼이 바뀜
캡콤 고객지원에 문의(아래 표 참고). 플랫폼(PS·스팀 등) 계정 비밀번호도 점검
파일을 열었음
인터넷 연결을 끊고 백신 정밀 검사, 그 PC에서 쓰던 주요 계정 비밀번호를 다른 기기에서 교체
문의는 어디로?
지역
캡콤이 안내한 창구
일본
CAPCOM ID 무단 접근 전용 전화(무료) 0120-801-271, 일본 시간 10:00~20:00
아시아(일본 제외)·오세아니아
이메일 info-asia@capcom.com (캡콤 유럽 고객지원)
북·중·남미 / 유럽·중동·아프리카
캡콤 고객지원 페이지의 문의 양식
CAPCOM ID 일반 문의
공식 지원 페이지 하단 ‘문의’. 지원 언어는 일본어·영어만 가능
한국 이용자는 아시아 창구를 쓰면 되는데, 한국어 지원은 안내되지 않았어요. 간단한 영어 문장이면 충분해요. 예: “I received a notice about the CAPCOM ID incident. Was my account affected?” (계정 이메일 주소를 함께 적되, 비밀번호는 절대 적지 마세요.)
게임 계정, 평소에 이렇게 관리해요
습관
왜 좋은가
난이도
사이트마다 다른 비밀번호
한 곳이 털려도 다른 곳이 안전
★★☆ (비밀번호 관리자 쓰면 쉬움)
2단계 인증은 무조건 켜기
비밀번호가 새도 인증 앱 코드 없이는 못 들어옴
★☆☆
게임용 이메일 따로 쓰기
사칭 메일이 주 업무·금융 메일함으로 안 옴
★☆☆
안 쓰는 계정은 탈퇴
정보가 남아 있지 않으면 샐 것도 없음
★☆☆
공지는 공식 사이트·앱에서
메일·문자 링크 대신 직접 확인하는 습관
★☆☆
자주 묻는 질문
질문
답
제 계정도 포함됐는지 어떻게 알아요?
캡콤이 대상자에게 순차적으로 개별 연락하겠다고 했어요. 다만 1,177만 건이 ‘전 세계 합계’라서, 가입자라면 포함됐다고 가정하고 점검하는 게 안전해요
게임 세이브 데이터가 날아가나요?
캡콤은 모든 게임 플레이에 영향이 없다고 밝혔어요
이메일 주소를 바꿔야 하나요?
캡콤은 계속 써도 된다고 안내했어요. 사칭 메일이 너무 많아지면 게임 전용 주소로 바꾸는 것도 방법이에요
캡콤이 보상해 주나요?
10월 22일 발표에는 보상 관련 내용이 없어요. ‘보상 지급’을 내세운 메일은 특히 조심하세요
탈퇴하면 안전해지나요?
앞으로의 위험은 줄지만 이미 샌 정보는 되돌릴 수 없어요. 또 탈퇴하면 계정 데이터가 모두 지워져 복구가 안 되니 신중히 결정하세요
마무리: 카드는 무사해도, 메일함은 조심
이번 캡콤 사고를 한 줄로 줄이면 “열쇠는 안 샜지만, 집 주소록이 샜다”예요. 당장 내 돈이 빠져나가는 일은 아니지만, 앞으로 몇 주 동안 캡콤·게임 플랫폼을 사칭한 그럴듯한 메일이 올 수 있어요. 오늘 밤엔 ① 링크 대신 직접 접속, ② 같은 비밀번호 정리, ③ 2단계 인증 이 세 가지만 해 두세요. 5분 투자로 좋아하는 게임 계정과 다른 사이트 계정까지 함께 지킬 수 있어요. 🎮