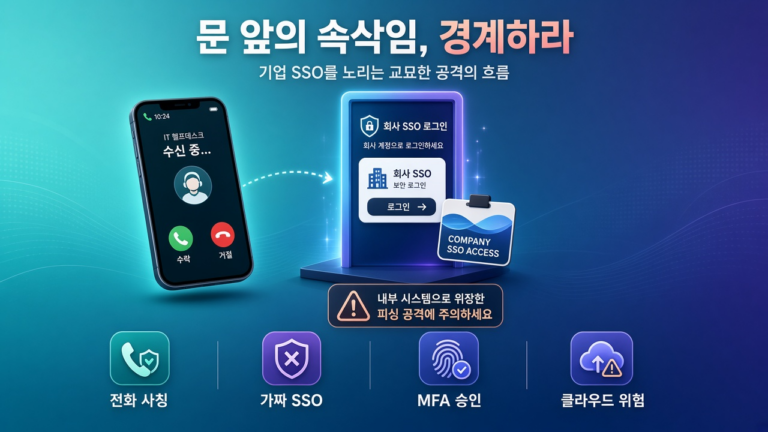
헬프데스크가 전화로 MFA 바꾸래요? SSO 비싱을 초보도 쉽게
구글 맨디언트가 공개한 샤이니헌터스 연계 수법: IT 사칭 전화(비싱) → 가짜 SSO 로그인 → MFA 승인 유도 → 클라우드 SaaS 대량 탈취. 초보도 지키는 전화·승인 습관까지.
구글 맨디언트가 공개한 샤이니헌터스 연계 수법: IT 사칭 전화(비싱) → 가짜 SSO 로그인 → MFA 승인 유도 → 클라우드 SaaS 대량 탈취. 초보도 지키는 전화·승인 습관까지.
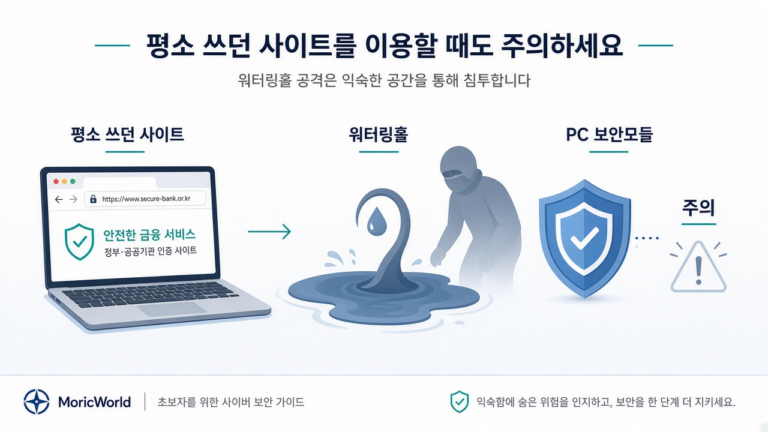
국내 공공·금융 웹서비스에 쓰이는 PC 보안·인증 모듈에서 원격코드 실행이 가능한 신규 0-Day가 보고됐습니다. ‘워터링홀’이 뭔지, 왜 평소 쓰던 사이트만 가도 위험할 수 있는지 초보 눈높이로 정리합니다.
2026년 9월부터 마이크로소프트가 패스키를 기본 로그인으로 밀고, 그 틈을 노린 ‘IT 사칭’ 피싱이 늘었습니다. 패스키가 뭔지, 왜 안전한지, 그런데도 속이는 수법이 무엇인지 초보 눈높이로 정리합니다.
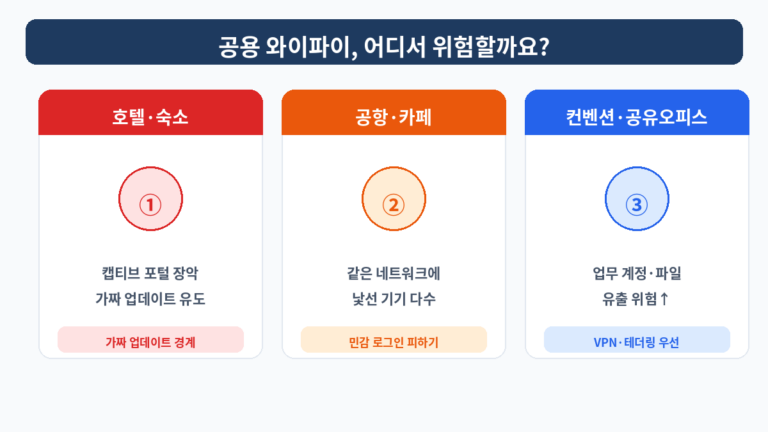
호텔·공항·카페 공용 와이파이에서 가짜 업데이트를 피하고, 테더링·VPN·민감 작업 보류로 안전하게 쓰는 초보 가이드.
OpenSSH의 치명적 취약점: regreSSHion (CVE-2024-6387) 최근, 보안 업계에서 큰 관심을 끄는 취약점이 발견되었습니다. Qualys Threat Research Unit(TRU)은 glibc 기반 Linux 시스템에서 실행되는 **Op…