안녕하세요. 모릭월드입니다.
은행·관공서·학교 사이트에 들어갈 때, 예전에 한 번 깔아 둔 PC 보안·인증 프로그램이 떠오르는 분 많으실 거예요. “보안을 위한 거니까 괜찮겠지”라고 생각하기 쉬운데, 2026년 8월 보안업계 보도에 따르면 이런 모듈의 최신 버전에서도 원격코드 실행이 가능한 신규 0-Day(제로데이) 취약점이 발견됐다는 이야기가 나왔습니다.
오늘은 제품명을 나열하기보다, 왜 ‘평소 쓰던 사이트’만 가도 위험할 수 있는지를 쉬운 비유로 풀어볼게요.
한 줄 요약: 보안 프로그램도 ‘문’이 될 수 있다
연구·보도(데일리시큐, 78리서치랩)에 따르면, 공공·금융 웹서비스에서 많이 쓰는 인증서 로그인·전자서명·웹 구간 암·복호화용 PC 보안모듈에서, 알려지지 않은 원격코드 실행 취약점이 확인됐습니다. 이게 웹 이용 과정에서 악용되면 워터링홀(Watering Hole) 공격으로 이어질 수 있다고 합니다.
개발사와 취약점 인정·패치 일정은 보도 시점 기준으로 최종 확인이 필요하다고 하니, 오늘은 “그 제품이 무조건 뚫렸다”보다 이 유형의 위험이 왜 초보에게도 중요한지에 초점을 맞출게요.
워터링홀이 뭐예요? (동물 물웅덩이 비유)
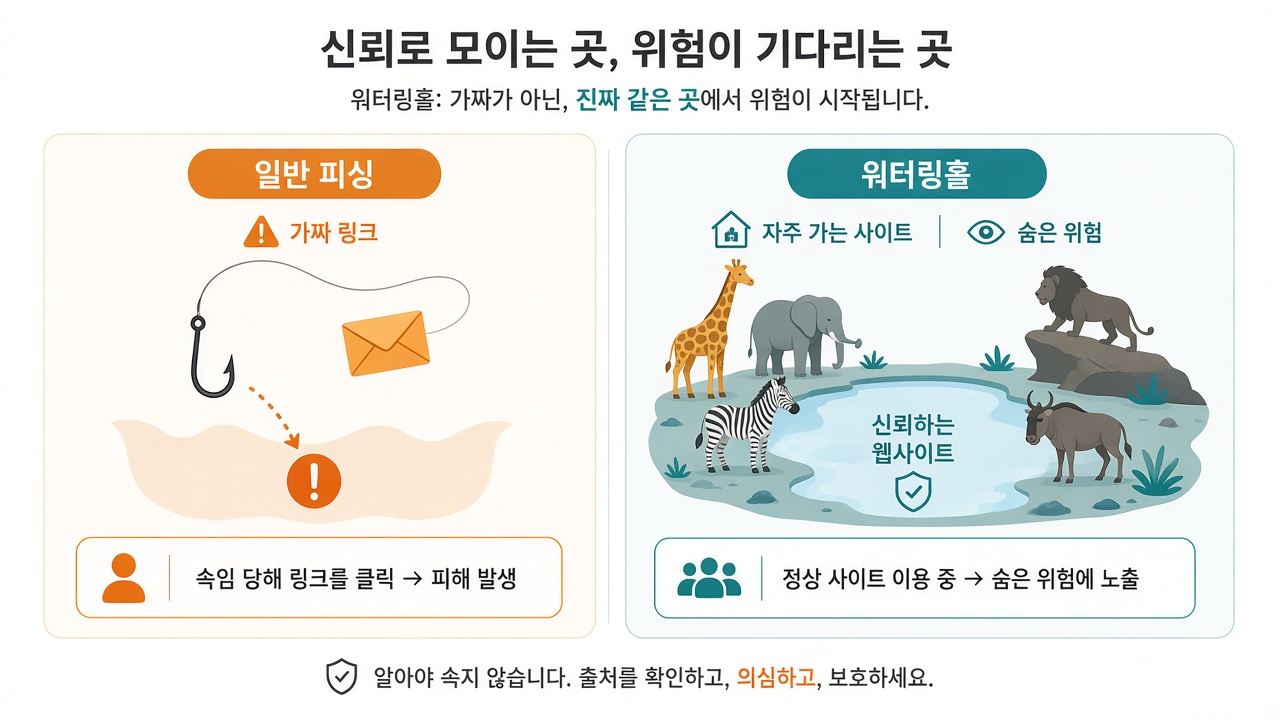
사자가 초원을 쫓아다니기보다, 동물들이 늘 모이는 물웅덩이 옆에 숨어 기다리는 장면을 떠올려 보세요. 그게 워터링홀입니다.
- 일반 피싱: 이상한 메일·가짜 링크를 보내 “여길 눌러 봐”라고 유인
- 워터링홀: 여러분이 이미 자주 가는 정상 사이트·그 사이트의 기능을 악용해, 방문만으로도 PC에 악성코드가 실행될 수 있게 만듦
그래서 “의심스러운 파일을 안 열었는데?”라고 해도, 늘 쓰던 민원·인터넷뱅킹 흐름 안에서 위험이 생길 수 있다는 점이 무섭습니다.
PC 보안모듈은 왜 표적이 되나요?
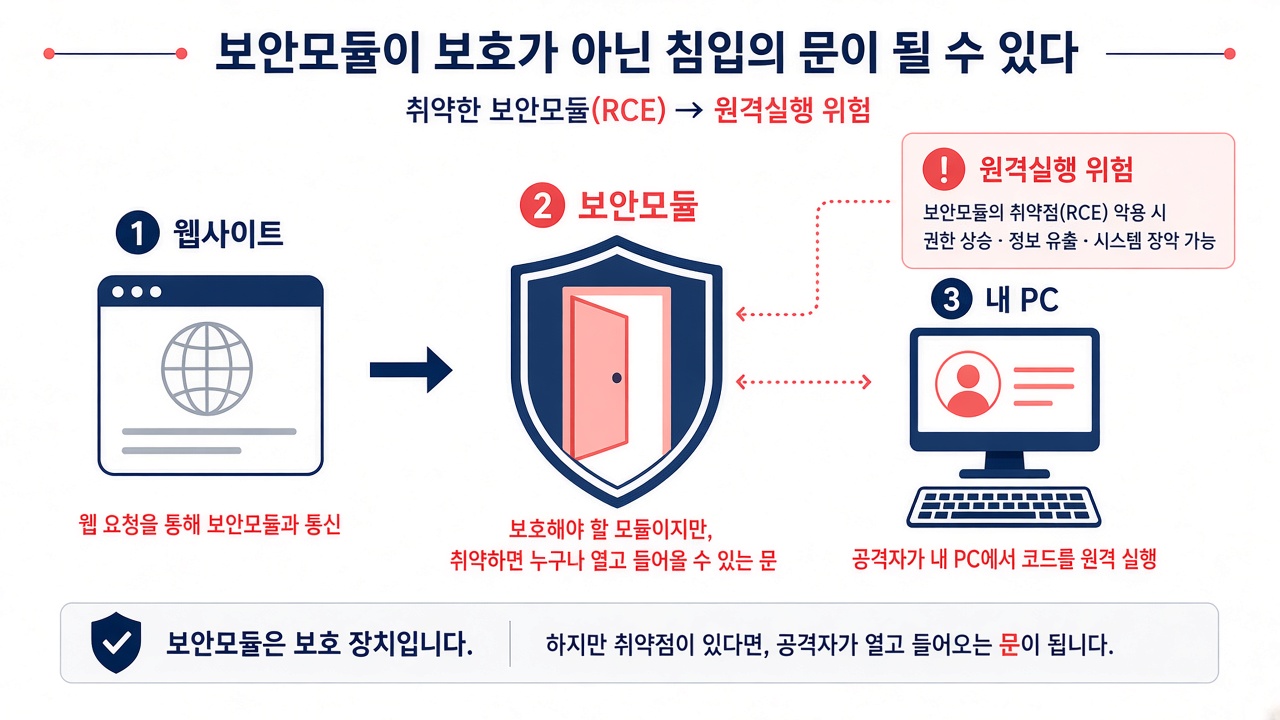
이 모듈은 보통 브라우저와 서버 사이에서 인증·암호화를 돕는 내 PC에 설치되는 클라이언트입니다. 한 번 깔면 이용자가 버전을 잘 안 보고 오래 쓰는 경우가 많아요.
- 공격자가 특정 서버 한 곳만 노리는 게 아니라
- 그 모듈이 돌아가는 많은 이용자 PC를 한꺼번에 노릴 수 있고
- 원격코드 실행(RCE)이 되면, 공격자가 원하는 프로그램을 내 PC에서 돌릴 수 있는 길이 열립니다
보도에 따르면 같은 제품군은 과거에 다른 취약점으로 국가배후 조직의 워터링홀에도 악용된 이력이 있었고, 당시 구멍은 패치됐지만 이번에 보고된 것은 별도 경로의 다른 결함이라는 게 연구진 측 설명입니다. (개발사 측은 이미 패치된 문제라는 취지로 설명했다는 점도 있어, 최종 판단은 개발사·KISA 검증을 지켜볼 필요가 있습니다.)
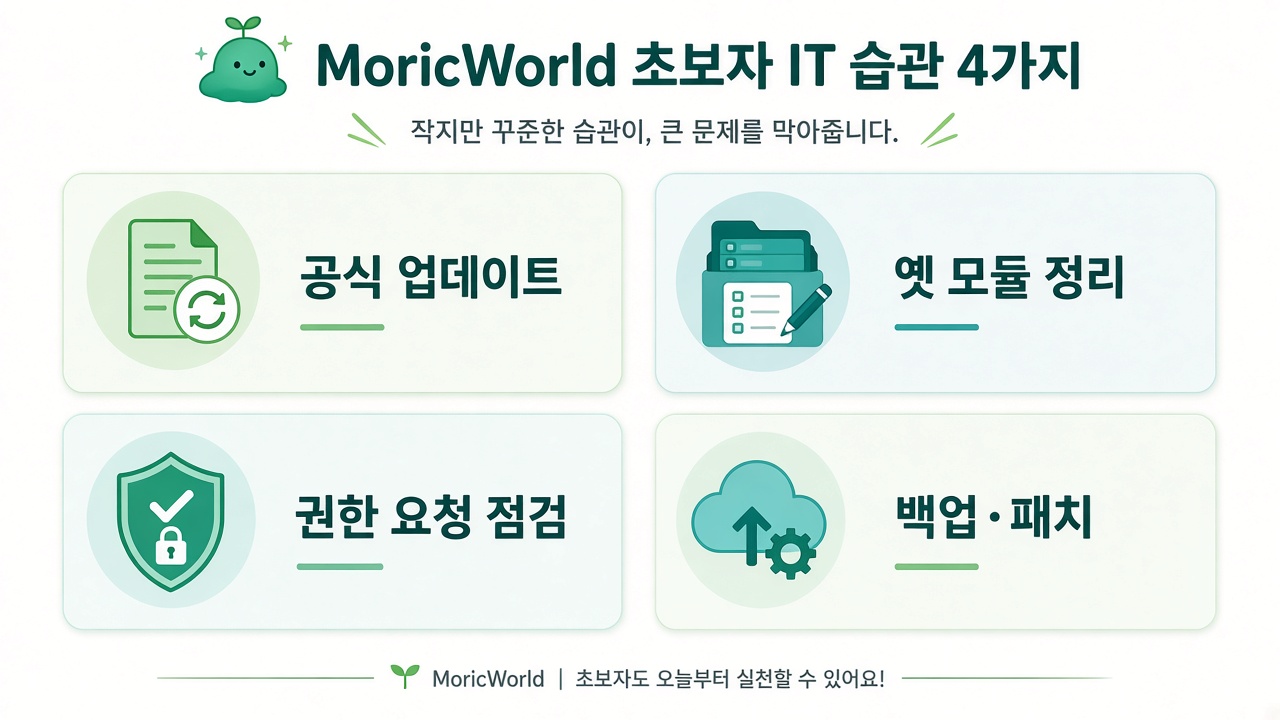
초보가 당장 할 수 있는 습관 4가지
- 공식 업데이트만 받기 — “보안 모듈 최신판”이라며 메일·메신저로 온 설치 파일은 쓰지 말고, 해당 기관·서비스의 공식 안내나 IT 창구로 확인하세요.
- 불필요한 ActiveX·옛 보안 프로그램 정리 — 더 이상 안 쓰는 사이트용 모듈이 PC에 남아 있으면 공격면만 늘어납니다. 제어판/앱 목록에서 오래 안 쓰는 항목을 점검해 보세요.
- 이상한 추가 설치·권한 요청에 멈칫 — 평소와 다르게 “추가 구성 요소 설치”, “관리자 권한”을 갑자기 요구하면 창을 닫고 공식 경로로 다시 들어가 보세요.
- 백업·보안 업데이트는 기본 — OS·브라우저·백신(또는 회사 EDR)을 최신으로 두고, 중요 파일은 외장·클라우드에 분리 백업해 두면 최악의 경우에도 피해를 줄일 수 있어요.
회사·기관에서 쓰는 분이라면
개인 PC뿐 아니라 업무 PC라면 IT·보안팀에 이런 질문을 해도 좋습니다.
- 우리 서비스가 쓰는 클라이언트 보안모듈 목록·버전을 파악해 두었나요?
- 비정상 자식 프로세스 실행·외부 통신을 모니터링하나요?
- 개발사·KISA 쪽 정식 패치가 나오면 즉시 배포할 창구가 있나요?
일상 예시로 정리하면
예를 들어 이런 그림입니다.
- 비교적 안전한 습관: 즐겨찾기·공식 주소로 민원/뱅킹 접속 → OS·보안 프로그램 자동 업데이트 ON → 모르는 설치 파일은 거부
- 위험한 습관: “보안 강화 패치”라며 온 첨부 실행 → 예전에 깔아 둔 모듈을 수년간 방치 → 이상한 권한 창을 습관적으로 허용
워터링홀은 “내가 바보라서”가 아니라, 물이 모이는 곳(자주 가는 서비스)과 그 옆에 설치된 도구를 노리는 공격에 가깝습니다.
마무리: ‘보안을 위해 깐 프로그램’도 관리 대상
보안모듈은 원래 우리를 지키려고 있는 도구입니다. 다만 도구에도 구멍이 날 수 있고, 구멍이 웹 이용 흐름에 연결되면 평소 습관 그대로 위험해질 수 있어요.
오늘 기억할 한 문장만 가져가세요.
“자주 쓰는 사이트용 PC 프로그램도, 공식 경로로만 업데이트하고 오래 방치하지 않는다.”
모릭월드와 함께, 일상 IT를 조금 더 안전하게 써 봐요.