안녕하세요. 모릭월드입니다.
요즘 회사 메일이나 메신저로 이런 메시지가 올 수 있어요.
“IT팀입니다. 보안 정책이 바뀌어서 패스키를 지금 등록해 주세요.”
진짜일 수도 있지만, 2026년 9월 들어 가짜 IT 안내로 패스키·다중인증(MFA) 업데이트를 유도하는 피싱이 실제로 관측되고 있습니다. 오늘은 어려운 보안 용어 대신, 집 열쇠 비유로 쉽게 풀어볼게요.
한 줄 요약: 패스키는 좋지만, ‘누가 등록하냐’가 핵심
마이크로소프트는 2026년 9월 1일부터 Entra ID(회사·학교 계정 로그인 시스템)에서 패스키를 기본 인증 방식으로 밀고 있습니다. 문자(SMS)·음성 인증 같은 예전 방식은 단계적으로 줄여 나가고 있고요.
패스키 자체는 비밀번호보다 훨씬 안전한 편입니다. 문제는 해커가 패스키를 “깨는” 게 아니라, 여러분을 속여 해커 쪽 기기에 로그인 승인을 받게 만드는 쪽이라는 점이에요.
패스키가 뭐예요? (집 열쇠 비유)
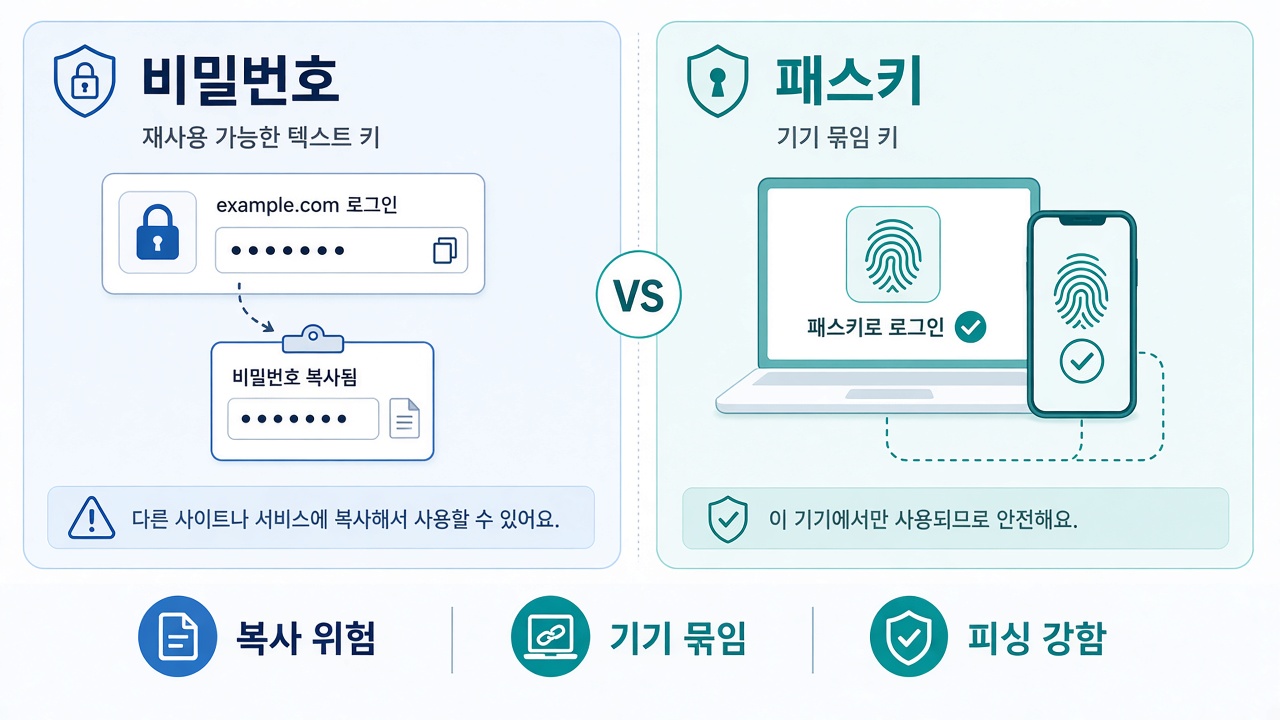
패스키(Passkey)는 비밀번호처럼 외워서 치는 문자열이 아니라, 내 폰·노트북에 묶인 디지털 열쇠에 가깝습니다.
- 비밀번호: 어디든 들고 다닐 수 있는 복사 가능한 열쇠 문구
- 패스키: 내 기기 + 지문/얼굴/PIN으로만 열리는 전용 열쇠
그래서 가짜 사이트에 비밀번호를 입력하는 방식의 피싱에는 강한 편이에요. 해커가 원격으로 “열쇠 문구”를 훔쳐 쓰기 어렵거든요.
그런데 왜 ‘IT 사칭’이 통할까요?
보안 연구가·벤더 보도에 따르면, 공격자는 대략 이런 식으로 접근합니다.
- 진짜처럼 보이는 IT 메시지 — “패스키/ MFA / SSO를 업데이트해야 한다”고 안내
- 링크를 누르거나 코드를 입력 — 겉보기엔 마이크로소프트 로그인처럼 보임
- 여러분이 승인하는 순간 — 해커가 시작한 로그인 세션이 통과됨
- 그 다음 — 메일·원드라이브·셰어포인트 등 업무 데이터에 접근하거나, 자기 인증 수단을 계정에 추가
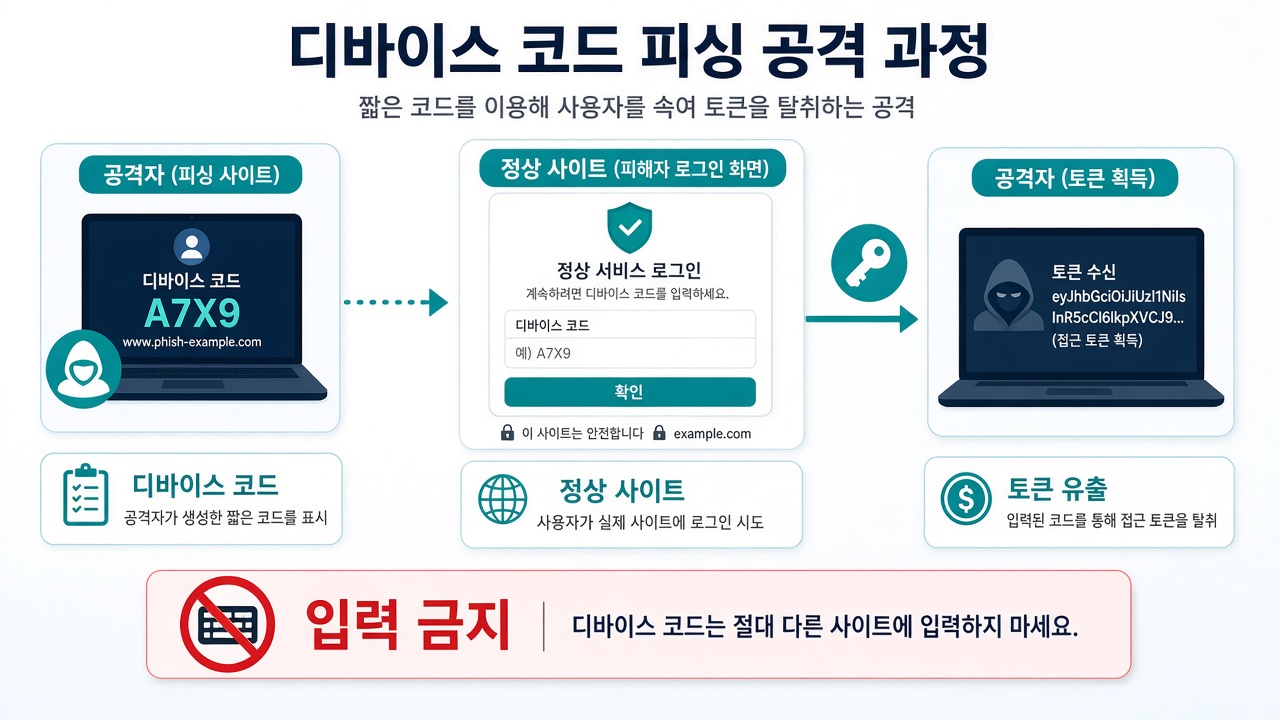
특히 디바이스 코드 방식은 위험합니다. TV·프린터처럼 화면이 작은 기기를 위한 정상 로그인 절차인데, 해커가 코드를 만들어 두고 “이 숫자를 microsoft.com에 입력하세요”라고 시키면, 진짜 사이트에서 MFA까지 해도 토큰은 해커 기기로 갈 수 있어요.
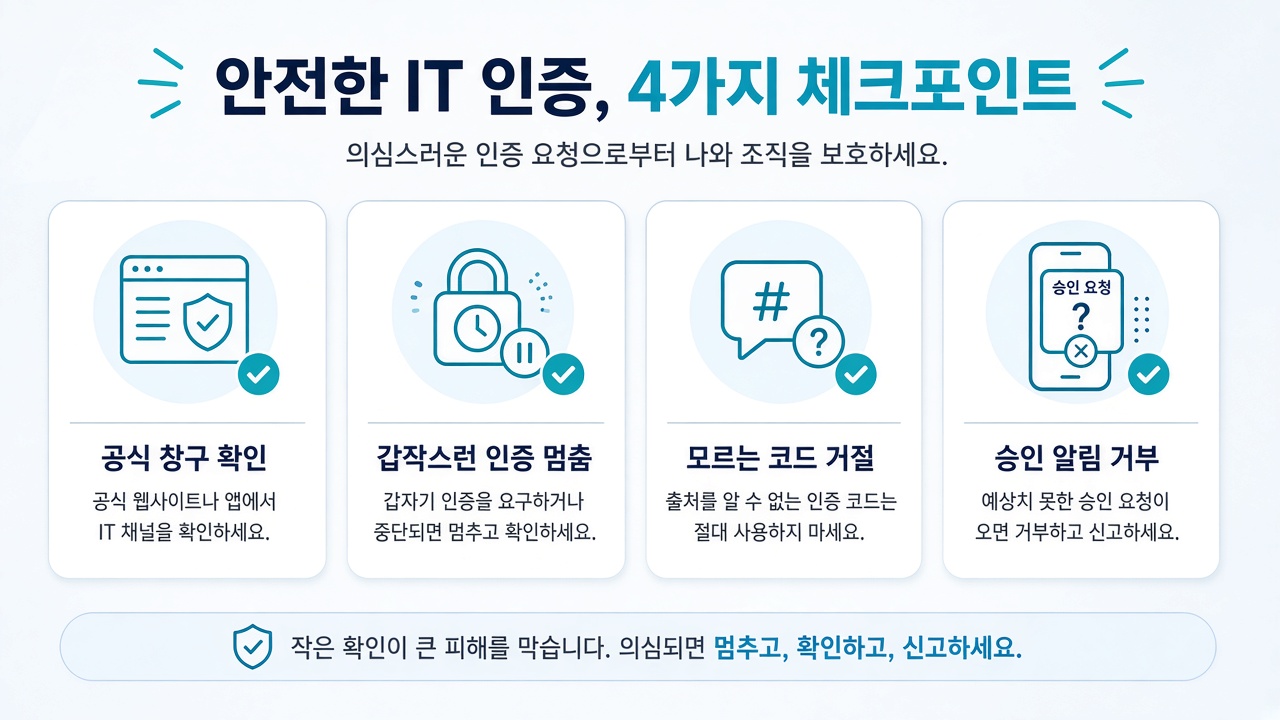
초보가 당장 지킬 습관 4가지
- 갑작스러운 IT 요청은 되묻기 — 메일·채팅 링크를 누르지 말고, 알고 있는 IT 대표번호·사내 포털로 내가 먼저 연락하세요.
- 이미 로그인한 PC에서 ‘다시 인증’을 재촉하면 의심 — 특히 “지금 바로 패스키 등록” “이 코드 입력”은 한 번 멈춰 보세요.
- 모르는 숫자 코드를 정상 사이트에 넣지 않기 — 디바이스 코드는 내가 요청한 기기(내 TV, 내 앱)일 때만 입력합니다.
- 승인 알림이 뜬 적이 없으면 ‘거부’ — 폰에 뜬 MFA/패스키 승인 요청을 습관적으로 누르지 마세요.
회사에서 쓰는 분이라면
개인이 조심하는 것만으로는 부족할 때가 있어요. IT·보안팀에 이런 질문을 해도 좋습니다.
- 패스키 등록·초기화를 어떤 공식 채널로만 하나요?
- 불필요한 디바이스 코드 로그인은 막아 두었나요?
- 새 인증 수단이 계정에 추가되면 알림·점검이 가나요?
일상 예시로 보는 ‘진짜 vs 가짜’
예를 들어 이런 차이를 기억해 두면 도움이 됩니다.
- 비교적 정상적인 흐름: 내가 회사 포털에 로그인한 뒤, 공식 화면에서 “패스키를 추가할까요?”가 뜨고, 내 폰 생체인증으로 등록
- 위험한 흐름: 갑자기 온 Teams/메일 “긴급 패스키 등록” 링크 → 낯선 페이지 → “이 코드를 입력하세요” → 승인 알림을 습관적으로 누름
패스키가 고장 난 게 아니라, 승인 버튼을 누르는 사람을 노린 거예요. 은행 ATM 앞에서 어깨너머로 PIN을 훔쳐보는 것과 비슷하게, 절차 주변을 공격하는 셈입니다.
마무리: 패스키는 ‘만능 방패’가 아니라 ‘더 좋은 열쇠’
패스키로의 전환은 방향이 맞습니다. 문자 인증보다 피싱에 강한 편이니까요. 다만 해커도 전략을 바꿉니다. 열쇠를 훔치는 대신, 열쇠 관리자에게 “저 문 열어 주세요”라고 사칭하는 쪽이죠.
오늘 기억할 한 문장만 가져가세요.
“갑작스러운 보안 업데이트 안내는, 링크를 누르기 전에 내가 아는 창구로 확인한다.”
모릭월드와 함께, 일상 IT를 조금 더 안전하게 써 봐요.