「테크부터 경제, 생활까지. 복잡한 소식을 쉽게 풀어봅니다.」
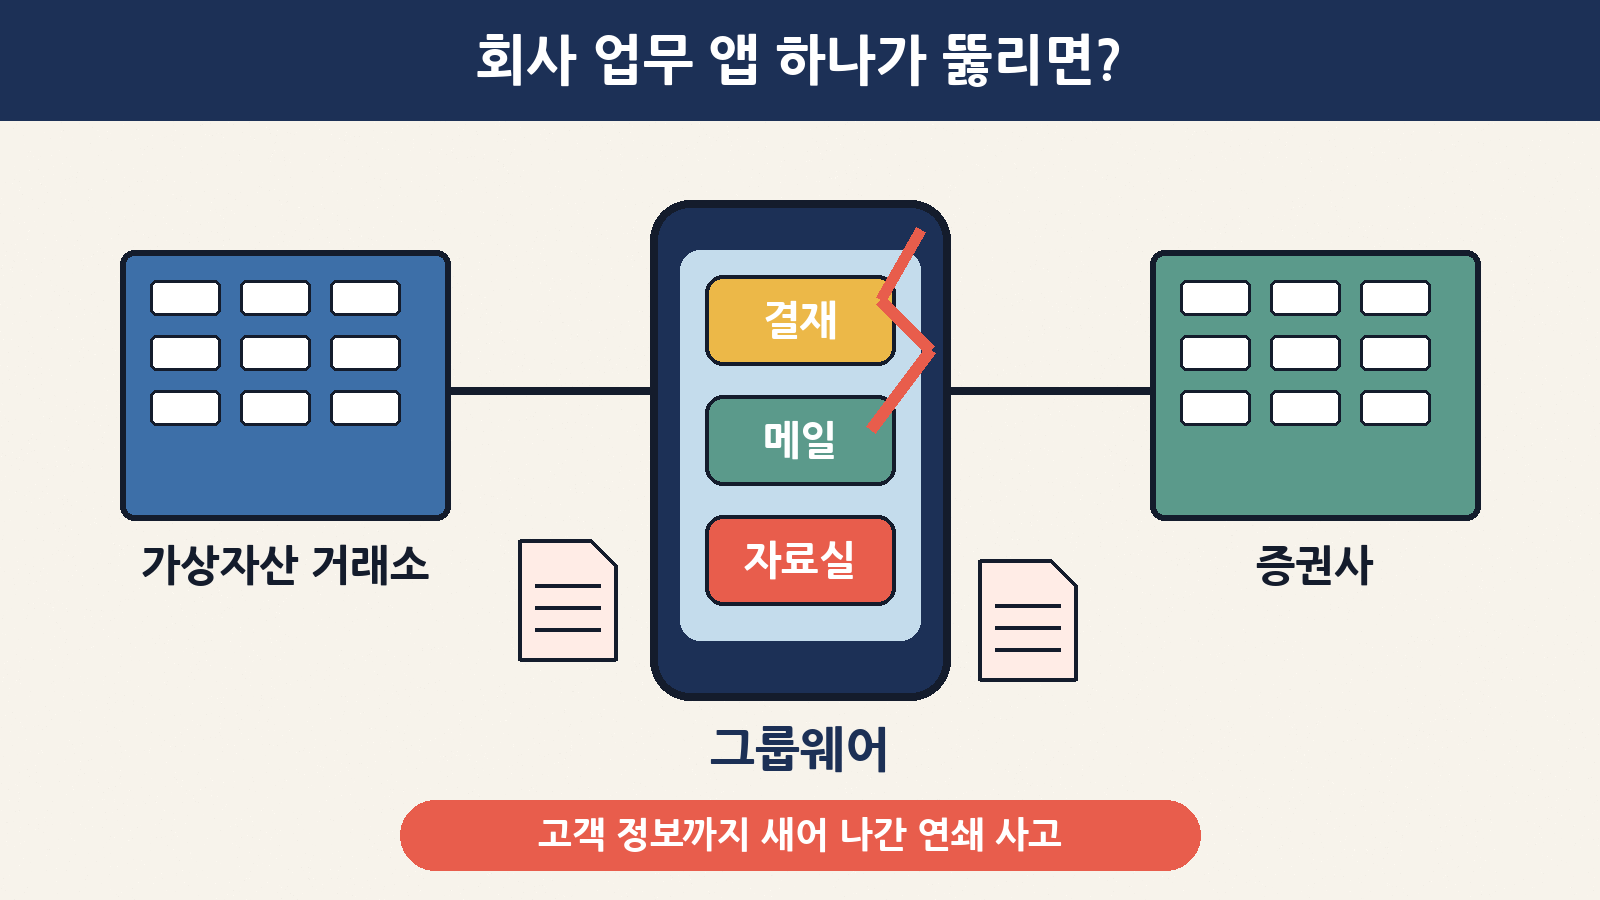
회사에서 결재 올리고, 사내 메일 확인하고, 파일 공유하는 앱 하나쯤 다들 쓰시죠? 이런 걸 그룹웨어라고 불러요. 그런데 최근 일주일 사이, 국내 그룹웨어 ‘다우오피스(DaouOffice)’를 통해 침입당했다는 회사가 연달아 나왔어요. 10월 말 가상자산 거래소 빗썸이 고객 6,444명과 임직원 715명의 정보 유출을 알렸고, 오늘(11월 3일)은 한양증권도 같은 다우오피스를 통한 해킹으로 고객·임직원 정보 일부가 새어 나갔다고 밝혔어요.
“거래소 앱도 아니고 회사 내부 업무 앱인데, 왜 고객 주민번호가 나가요?” 하는 궁금증이 드실 거예요. 오늘 저녁엔 무슨 일이 있었는지, 왜 업무용 앱에 고객 정보가 있었는지, 그리고 고객과 회사 담당자가 각각 오늘 무엇을 확인하면 되는지를 차근차근 풀어 볼게요.
한눈에 보는 요약
| 질문 | 짧은 답 |
|---|---|
| 무슨 일이에요? | 다우기술의 그룹웨어 다우오피스를 쓰던 회사들에 외부 비인가자가 들어와 정보를 빼 간 사고가 잇따랐어요 |
| 어디가 피해를 봤나요? | 빗썸(10월 27일 침입, 고객 6,444명·임직원 715명)과 한양증권(10월 29일 정황 확인, 31건)이 공개했어요 |
| 원인은요? | KISA(한국인터넷진흥원)는 10월 30일 다우오피스 3.6.8.5 이하 버전의 ‘접근통제 미흡’ 취약점에 대해 패치 적용을 권고했어요. 빗썸은 “구체적 원인은 계속 조사 중”이라고 밝혔어요 |
| 모든 다우오피스가 위험한가요? | 아니에요. 다우오피스는 서비스형·엔터프라이즈형·HR형은 영향이 없다고 안내했어요 |
| 거래소 계정·코인은요? | 빗썸은 그룹웨어가 거래소 계정·보유 자산과 분리된 내부 시스템이라 거래소 서비스·고객 DB가 직접 침해된 정황은 없다고 했어요 |
| 나는 뭘 하면 돼요? | 유출 여부 조회, 직원 사칭 연락 무시, 명의도용 방지 서비스 등록. 아래 체크리스트로 정리했어요 |
1. 그룹웨어가 뭐고, 왜 여기서 고객 정보가 나왔을까요?
그룹웨어는 쉽게 말해 회사 직원들의 ‘업무용 만능 앱’이에요. 전자결재, 사내 메일, 메신저, 게시판, 일정, 자료실이 한곳에 모여 있죠. 직원들이 PC는 물론 휴대폰(모바일 그룹웨어)으로도 접속해요.
문제는 업무를 하다 보면 이 안에 고객 관련 파일이 자연스럽게 쌓인다는 점이에요. 예를 들어 고객 민원 처리 결재를 올리면서 신분증 사본을 첨부하거나, 계좌 확인 자료를 동료에게 공유하는 식이죠. 빗썸도 이번 정보가 직원들이 업무 중 사내 모바일 그룹웨어를 쓰면서 저장·처리한 자료에서 나온 것으로 파악됐다고 설명했어요. 한양증권의 경우 주민등록번호 3건은 고객·임직원이 아닌 일반인 정보였는데, 업무상 시스템에 첨부된 부동산등기부등본 등이었다고 해요.
| 그룹웨어 기능 | 평소 쓰임 | 그 안에 쌓일 수 있는 정보 |
|---|---|---|
| 전자결재 | 휴가·비용·업무 승인 | 첨부된 계약서, 신분증 사본, 계좌 자료 |
| 사내 메일·메신저 | 직원 간 연락 | 고객 문의 내용, 연락처 |
| 자료실·게시판 | 파일 공유 | 고객 명단, 엑셀 정리본 |
| 인사·조직도 | 직원 정보 확인 | 임직원 이름·연락처·소속 |
2. 사고는 어떤 순서로 벌어졌나요?
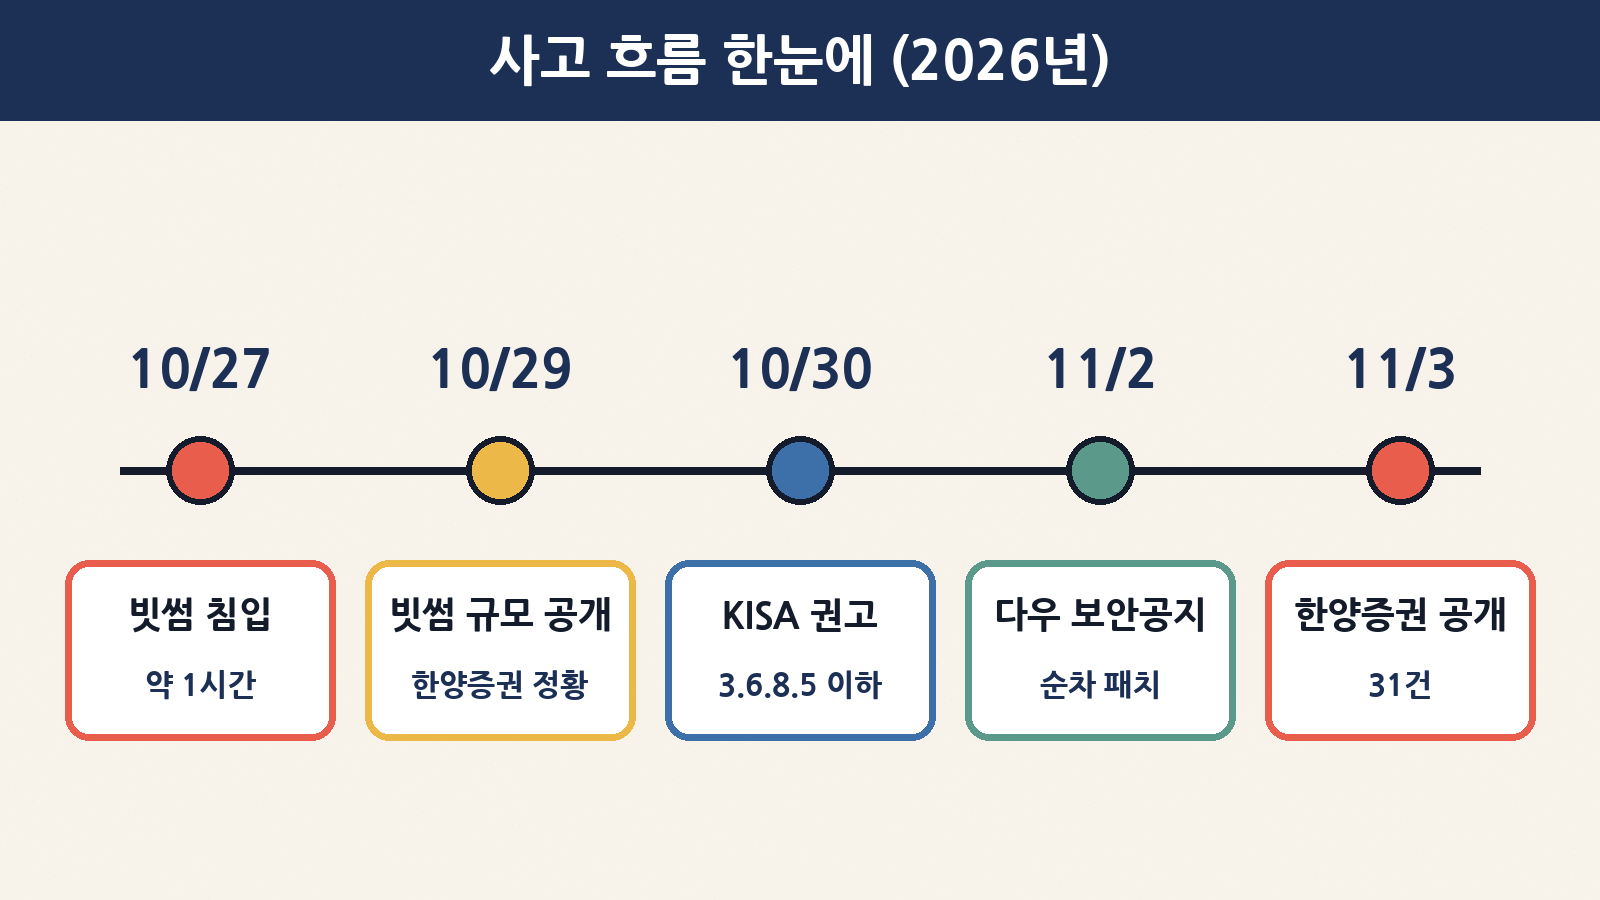
| 날짜(2026년) | 무슨 일 | 출처 |
|---|---|---|
| 10월 27일 11:28~12:27 | 외부 비인가자가 빗썸 사내 모바일 그룹웨어(다우오피스)에 접근해 개인정보와 파일 반출. 빗썸은 12:14에 이상 접근을 알아채고 경로 차단·다우오피스 사용 중단 | 빗썸 공지 |
| 10월 27일 23:39 / 28일 00:48 | 빗썸, KISA와 개인정보보호위원회에 사고 신고 | 빗썸 공지 |
| 10월 29일 | 빗썸, 고객 6,444명·임직원 715명 유출 공개. 같은 날 한양증권은 해킹 정황 확인 | 빗썸 공지, 연합뉴스 |
| 10월 30일 | KISA, ‘다우기술 제품 보안 업데이트 권고’ 공지(3.6.8.5 이하) | KISA 취약점 포털 |
| 11월 2일 | 다우오피스, 공식 블로그·고객센터에 보안 업데이트 권고 공지 | 다우오피스 |
| 11월 3일 | 한양증권 유출 사실 보도(고객 15건·임직원 2건·일반 개인정보 14건) | 연합뉴스, 보안뉴스 |
눈여겨볼 점은 침입 시간이 약 1시간이었다는 거예요. 빗썸은 침입 46분 만에 이상을 알아챘지만, 그사이 파일이 이미 반출됐어요. “빨리 막는 것”만큼 애초에 외부에서 함부로 들어올 수 없게 막는 것이 중요한 이유예요.
3. ‘접근통제 미흡’ 취약점, 쉽게 말하면?
접근통제는 “누가, 어디에, 얼마나 들어갈 수 있는지”를 정하는 규칙이에요. 회사 건물로 치면 사원증을 찍어야 문이 열리고, 내 부서 사무실만 들어갈 수 있게 하는 장치죠. ‘접근통제 미흡’은 이 규칙에 빈틈이 있어서 들어가면 안 되는 사람이 들어가거나, 볼 수 없어야 할 자료를 볼 수 있는 상태를 말해요.
KISA와 다우기술은 구체적인 공격 방법은 공개하지 않았어요. 공격 방법이 자세히 알려지면 아직 패치하지 않은 회사가 더 위험해지기 때문이에요. 그래서 두 곳 모두 “패치 전까지는 외부망에서 다우오피스에 직접 접근하지 못하게 막으라”고 권고했어요.
| 항목 | 내용 |
|---|---|
| 제품 | 다우오피스(DaouOffice), 다우기술 |
| 취약점 유형 | 접근통제 미흡 |
| 영향 버전 | 3.6.8.5 이하 |
| 영향 없음 | 서비스형 / 엔터프라이즈형 / HR형 다우오피스(다우오피스 안내) |
| 조치 | 다우기술 고객지원 안내에 따라 최신 보안 패치 적용(대상 고객사에 순차 개별 지원 중) |
| 패치 전 임시 조치 | 외부망에서 다우오피스 시스템 직접 접근 차단 |
| 문의 | 대표전화 1599-9460(평일 9:00~17:30), help@daouoffice.com, 다우오피스 고객케어라운지 |
4. 무엇이, 얼마나 새어 나갔나요?
| 구분 | 빗썸 | 한양증권 |
|---|---|---|
| 확인 시점 | 10월 27일 침입·인지 | 10월 29일 정황 확인 |
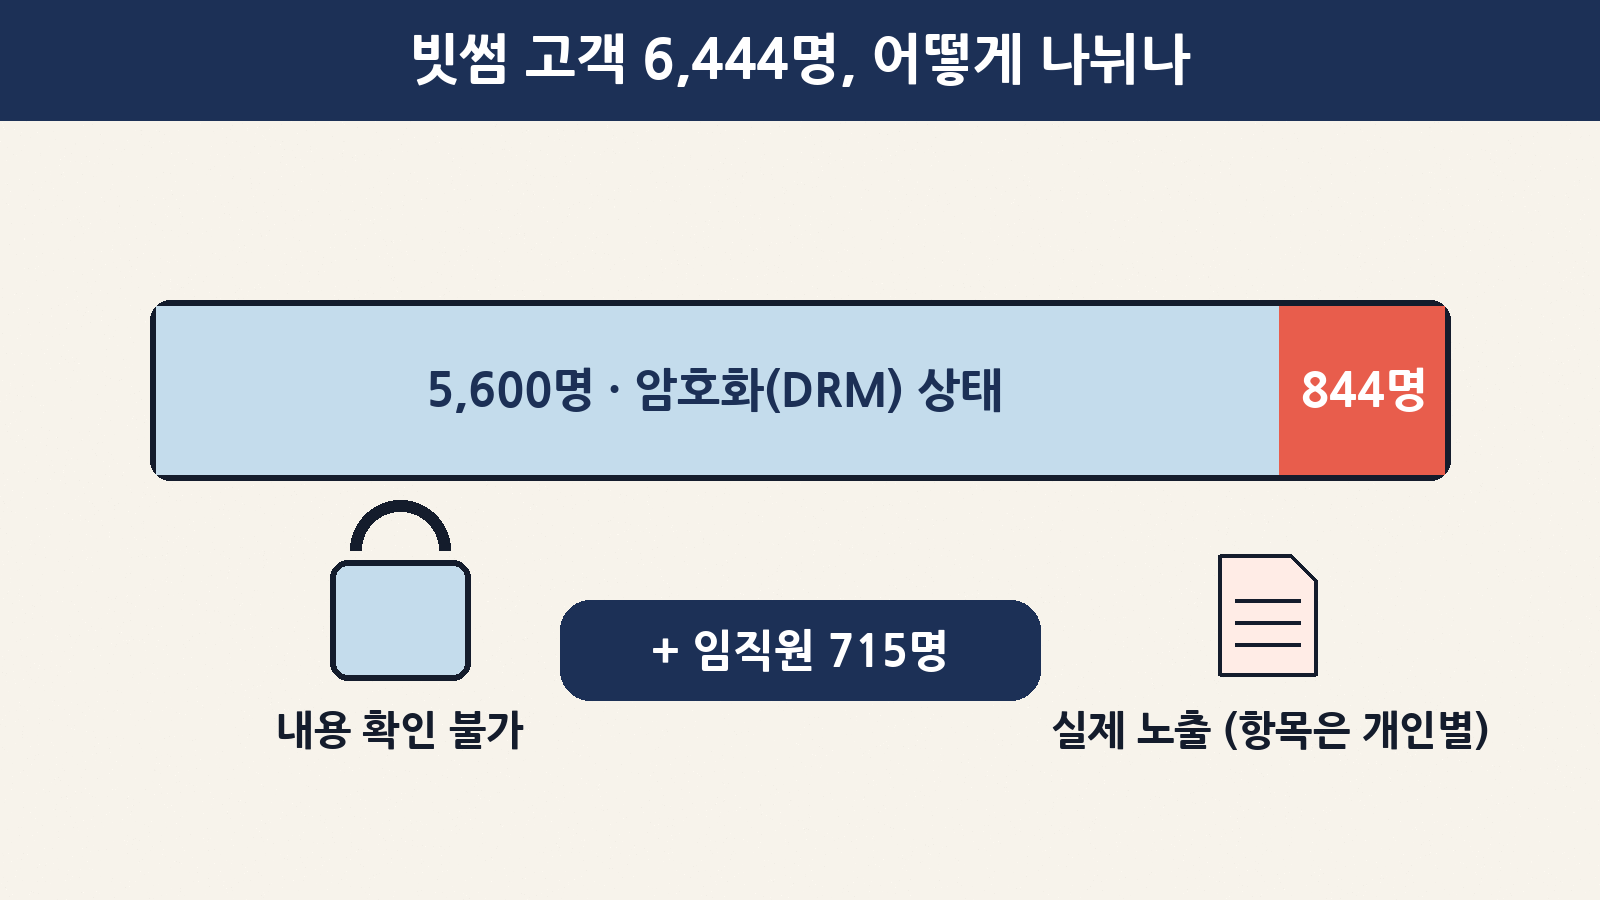
| 고객 | 6,444명 (5,600명은 암호화 상태로 내용 확인 불가, 844명 실제 노출) | 고객정보 15건 |
| 임직원 | 715명 (임직원 646명 + 협력사 등 외부 인력 69명) | 2건 |
| 그 밖의 정보 | – | 일반 개인정보 14건(업무상 첨부된 등기부등본 등) |
| 유출 항목 | 회원번호, 성명, 휴대전화번호, 이메일, 생년월일, 주민등록번호, 여권번호, 운전면허번호, 외국인등록번호, 계좌번호, 거주지, 성별, 국적, 신분증 사본, 거래내역, 지갑주소 (사람마다 다름) | 이름, 주민등록번호(3건, 일반인), 운전면허번호, 계좌번호, 연락처, 주소, 생년월일, 이메일 |
| 회사 조치 | 공격자 IP 차단, 취약점 1차 조치, 외부 공개 서비스 전수 점검, 이상 거래·출금 24시간 감시 | 외부 접근 차단, 솔루션 공급사와 긴급 보안 패치 완료, 관계기관 신고·고객 개별 안내 |
빗썸 수치에서 “5,600명은 암호화 상태”라는 말이 나오는데요. 파일에 DRM(디지털 권한 관리)이라는 잠금이 걸려 있어서, 회사 밖에서 열면 내용이 보이지 않는다는 뜻이에요. 그래서 빗썸은 실제로 내용이 노출된 고객을 844명으로 보고 있어요. 다만 이 844명 중에는 신분증 사본이나 계좌번호 같은 민감한 정보가 포함된 경우가 있어 2차 피해(사칭·명의도용) 주의가 필요해요.
5. 고객이라면 오늘 확인할 것
빗썸이나 한양증권을 이용하신다면, 그리고 꼭 그 회사 고객이 아니더라도 요즘 같은 시기엔 아래 순서대로 한 번 점검해 두시면 좋아요.
| 순서 | 할 일 | 어떻게 |
|---|---|---|
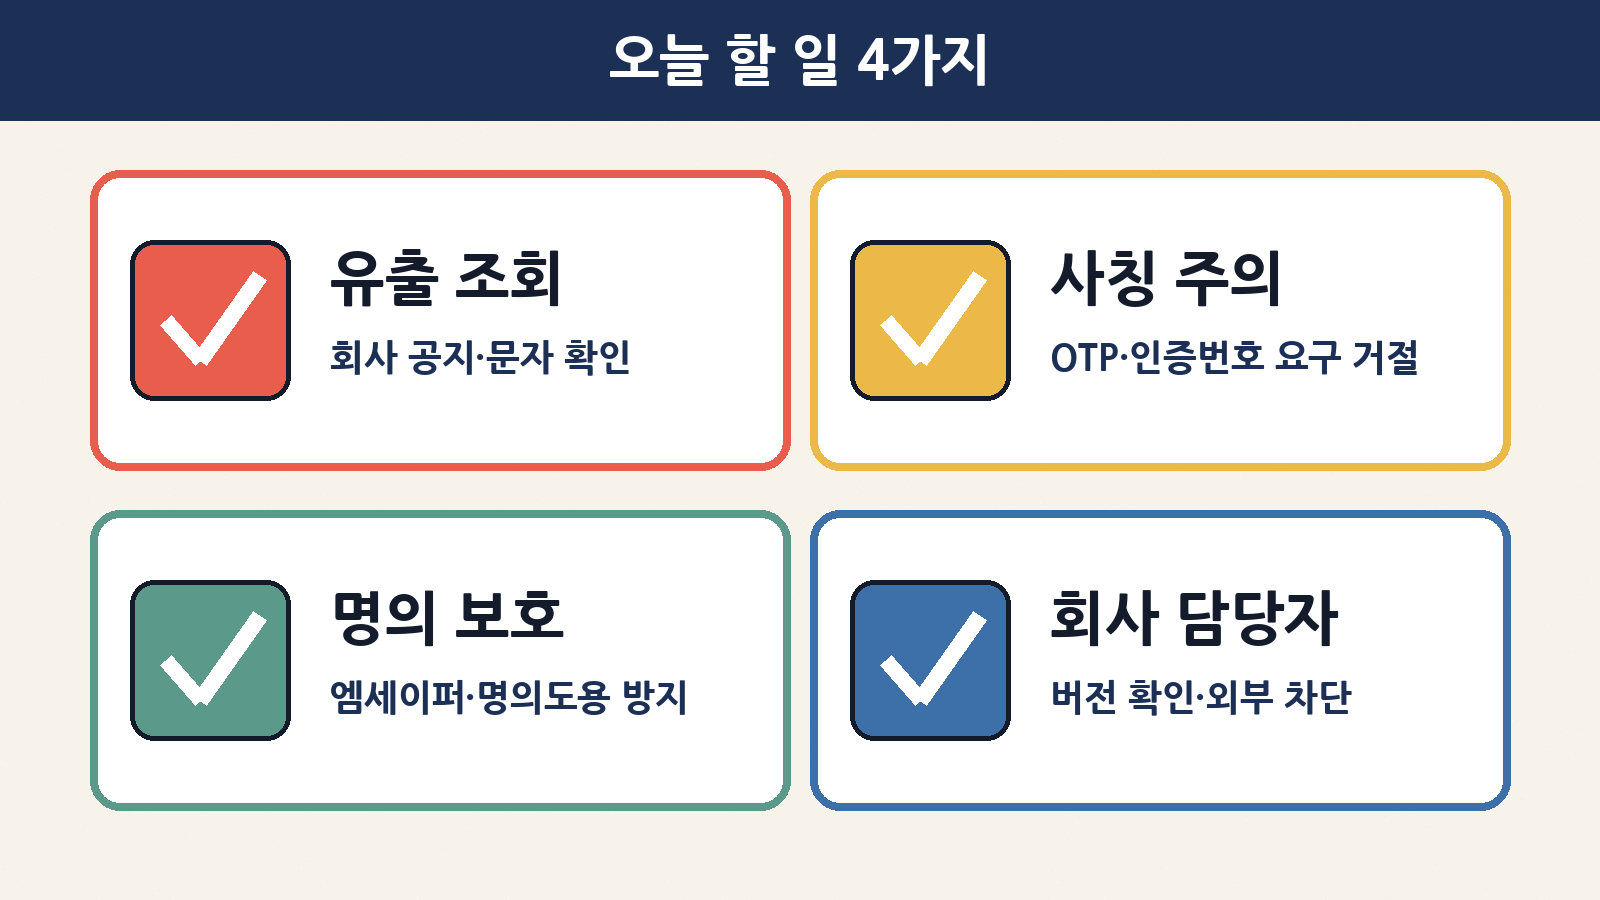
| 1 | 유출 여부 확인 | 빗썸은 공식 홈페이지 공지에서 ‘개인정보 유출 조회’ 서비스를 제공하고, 유출 확인 고객에게 문자로 개별 안내해요. 한양증권은 유출 대상 고객에게 개별 안내했다고 밝혔어요 |
| 2 | 사칭 연락 거절 | “빗썸·증권사 직원인데요” 하며 비밀번호, 인증번호, OTP를 묻거나 OTP 해제·원격제어 앱 설치·출금 주소 변경을 요구하면 바로 끊기. 빗썸은 이런 걸 요구하지 않는다고 밝혔어요 |
| 3 | 링크 누르지 않기 | ‘유출 보상’, ‘계정 보호’ 같은 문자 속 링크 대신, 앱이나 직접 입력한 공식 주소로 확인 |
| 4 | 명의도용 막기 | 주민번호·신분증 사본 유출 안내를 받았다면 금융감독원 ‘개인정보노출자 사고예방시스템’ 등록, 휴대폰 무단 개통을 막는 ‘엠세이퍼(명의도용방지)’ 가입제한 서비스 검토 |
| 5 | 계좌·카드 알림 켜기 | 입출금·결제 알림을 켜 두면 이상 거래를 바로 알아챌 수 있어요 |
| 6 | 비밀번호 정리 | 같은 비밀번호를 여러 곳에 쓰고 있다면 이참에 바꾸고 2단계 인증 켜기 |
| 이런 연락이 오면 | 의심 신호 | 대응 |
|---|---|---|
| “고객님 정보가 유출돼 계정 보호 조치가 필요합니다” | 링크 클릭·앱 설치 유도 | 무시하고 공식 앱·고객센터로 직접 확인 |
| “보상금 지급을 위해 계좌·인증번호 알려 주세요” | 인증번호 요구 | 절대 알려 주지 않기 |
| “OTP를 잠깐 해제해 주셔야 합니다” | 보안 장치 해제 요구 | 전형적인 사칭 수법, 끊기 |
| “원격으로 도와드릴게요” | 원격제어 앱 설치 | 설치 금지, 이미 설치했다면 삭제 후 고객센터 연락 |
6. 회사 IT 담당자라면 오늘 확인할 것
우리 회사도 다우오피스를 쓴다면, 아래는 KISA·다우오피스 안내를 바탕으로 정리한 점검 순서예요.
| 순서 | 점검 항목 | 포인트 |
|---|---|---|
| 1 | 제품 유형·버전 확인 | 3.6.8.5 이하인지, 서비스형·엔터프라이즈형·HR형(영향 없음)인지 먼저 구분 |
| 2 | 외부 접근 임시 차단 | 패치 전까지 인터넷(외부망)에서 직접 접속 못 하게 막기. 꼭 필요하면 VPN 등 내부망 경유로만 |
| 3 | 보안 패치 요청·적용 | 1599-9460 또는 고객케어라운지로 문의해 패치 일정 확보 |
| 4 | 접속 기록 살펴보기 | 평소와 다른 해외 IP, 근무시간 외 대량 다운로드 같은 흔적 확인 |
| 5 | 첨부파일 다이어트 | 그룹웨어에 남아 있는 신분증 사본·고객 명단 등 오래된 첨부파일 정리, 꼭 필요한 자료는 DRM·암호화 |
| 6 | 추가 공지 확인 | 다우기술이 추가 업데이트를 낼 수 있다고 했으니 공지 정기 확인 |
7. 다른 최근 사고와 무엇이 다를까요?
| 구분 | 이번 다우오피스 사고 | 흔히 떠올리는 해킹 |
|---|---|---|
| 뚫린 곳 | 직원용 업무 앱(그룹웨어) | 고객이 쓰는 서비스·앱 |
| 유출 경로 | 업무 중 첨부·공유된 파일 | 고객 데이터베이스 |
| 피해 범위 | 같은 소프트웨어를 쓰는 여러 회사로 번질 수 있음 | 주로 해당 회사 한 곳 |
| 핵심 교훈 | 공급사 제품 패치 + 내부 자료 최소화 | 서비스 보안 강화 |
자주 묻는 질문
Q. 빗썸에 있는 제 코인도 위험한가요?
A. 빗썸은 이번에 침해된 그룹웨어가 거래소 계정·보유 자산 정보와 분리된 내부 시스템이고, 거래소 서비스나 고객 DB가 직접 침해된 정황은 없다고 밝혔어요. 대신 유출 정보로 직원을 사칭해 OTP나 인증번호를 빼내려는 시도가 걱정이니, 그 부분만 조심하시면 돼요.
Q. 우리 회사도 다우오피스를 쓰는데, 저도 털린 건가요?
A. 다우오피스를 쓴다고 모두 피해를 본 건 아니에요. 영향 버전은 3.6.8.5 이하이고, 서비스형·엔터프라이즈형·HR형은 영향이 없다고 안내됐어요. 회사 IT 담당자에게 버전과 패치 여부를 확인해 보세요.
Q. ‘암호화 상태로 유출’이면 안심해도 되나요?
A. 빗썸은 5,600명분은 내용 확인이 불가능한 상태라고 설명했어요. 다만 개인별 유출 여부와 항목은 다를 수 있으니, 조회 서비스와 개별 안내를 꼭 확인하세요.
Q. 한양증권 고객인데 연락을 못 받았어요.
A. 한양증권은 유출 대상 고객에게 개별적으로 알렸다고 밝혔어요. 확인하고 싶다면 문자 링크 말고 공식 고객센터로 직접 문의하세요.