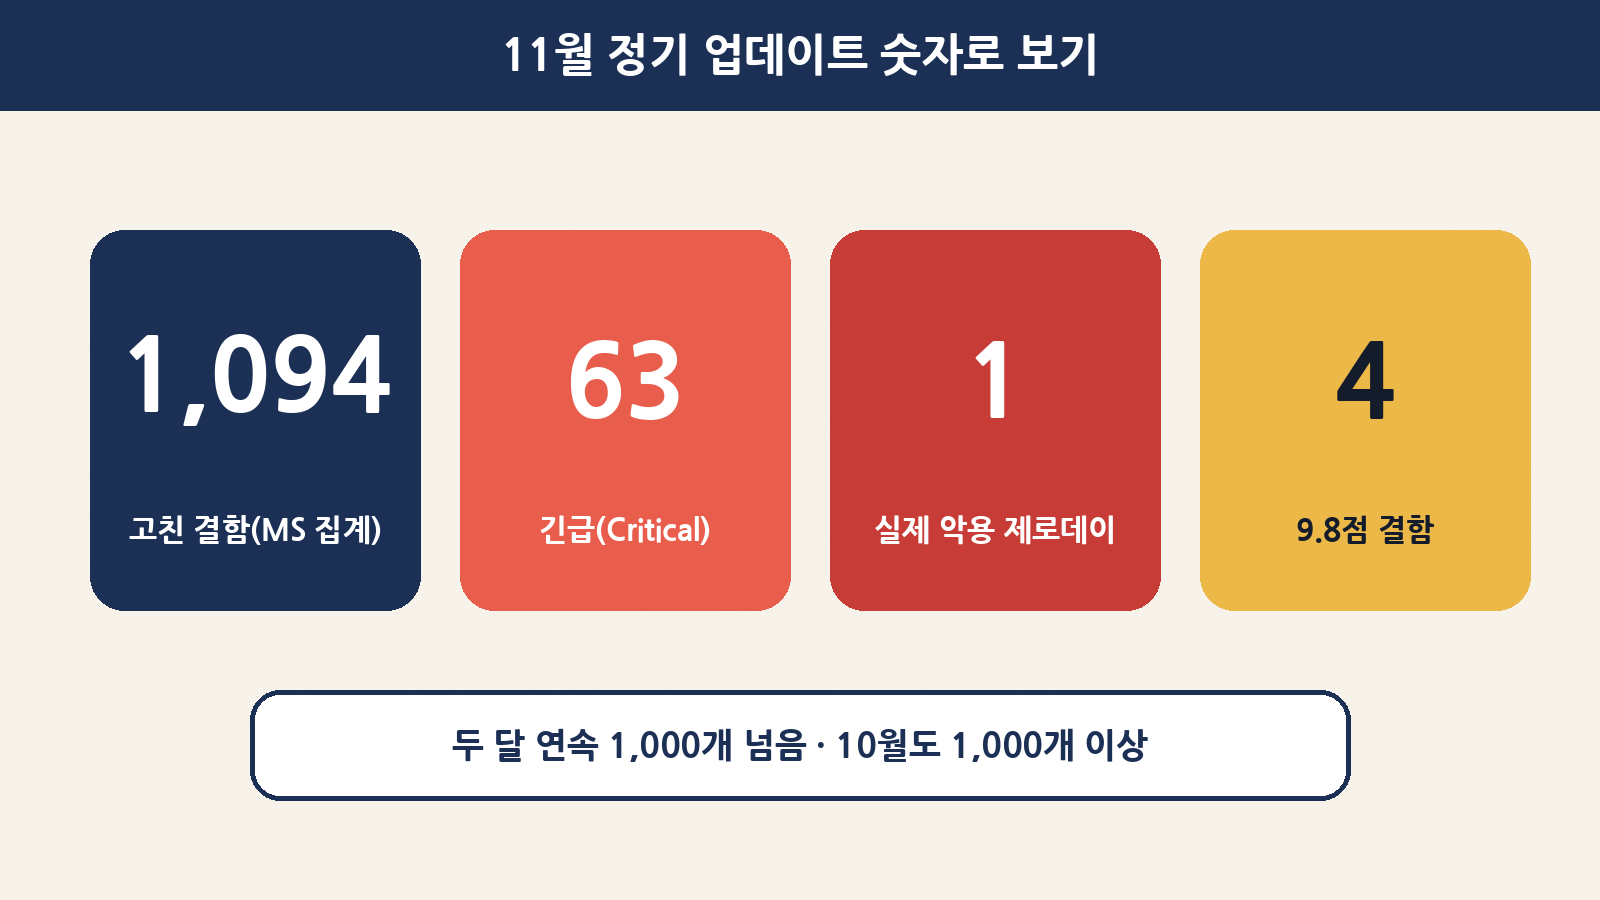
오늘 아침 회사 컴퓨터에 “업데이트 후 다시 시작하세요” 알림이 떴다면 미루지 마세요. 마이크로소프트(Microsoft)가 한국 시간 11월 11일 새벽(미국 시간 11월 10일)에 11월 정기 보안 업데이트, 흔히 ‘패치 화요일(Patch Tuesday)’이라고 부르는 묶음 업데이트를 내놓았습니다. 이번에도 고친 결함이 1,000개가 넘고, 그중 하나는 이미 실제 공격에 쓰이고 있던 아웃룩(Outlook) 제로데이입니다.
이름은 CVE-2026-124194. 점수는 10점 만점에 6.5점 ‘보통’이라 별것 아닌 것처럼 보이지만, 보안 전문가들은 “점수에 속지 말라”고 입을 모읍니다. 수상한 파일 하나를 열면 내 회사 계정의 로그인 ‘지문’(NTLM 해시)이 공격자에게 넘어갈 수 있기 때문이에요. 오늘은 이 결함이 무엇인지, ‘해시’가 왜 비밀번호만큼 중요한지, 그리고 집과 회사에서 오늘 바로 할 일을 차근차근 풀어 보겠습니다.
한눈에 보기: 이번 달 업데이트 요약
| 항목 | 내용 |
|---|---|
| 발표 | 2026년 11월 10일(미국) = 한국 시간 11월 11일 새벽 |
| 고친 결함 수 | 마이크로소프트 공식 집계 1,094개 (외부 매체 집계 1,235~1,252개, 다른 회사 결함 재공지 포함 여부 차이) |
| 긴급(Critical) 등급 | 63개 (마이크로소프트 제품 기준) |
| 실제 악용된 제로데이 | 1개 — 아웃룩 CVE-2026-124194 |
| 미국 CISA 조치 | 11월 10일 ‘실제 악용 취약점(KEV)’ 목록에 추가, 연방 기관은 11월 24일까지 조치 |
| 윈도우 11 업데이트 번호 | KB5132061 (24H2·25H2·26H2), 23H2는 KB5131087 |
아웃룩 제로데이 CVE-2026-124194, 쉽게 말하면?
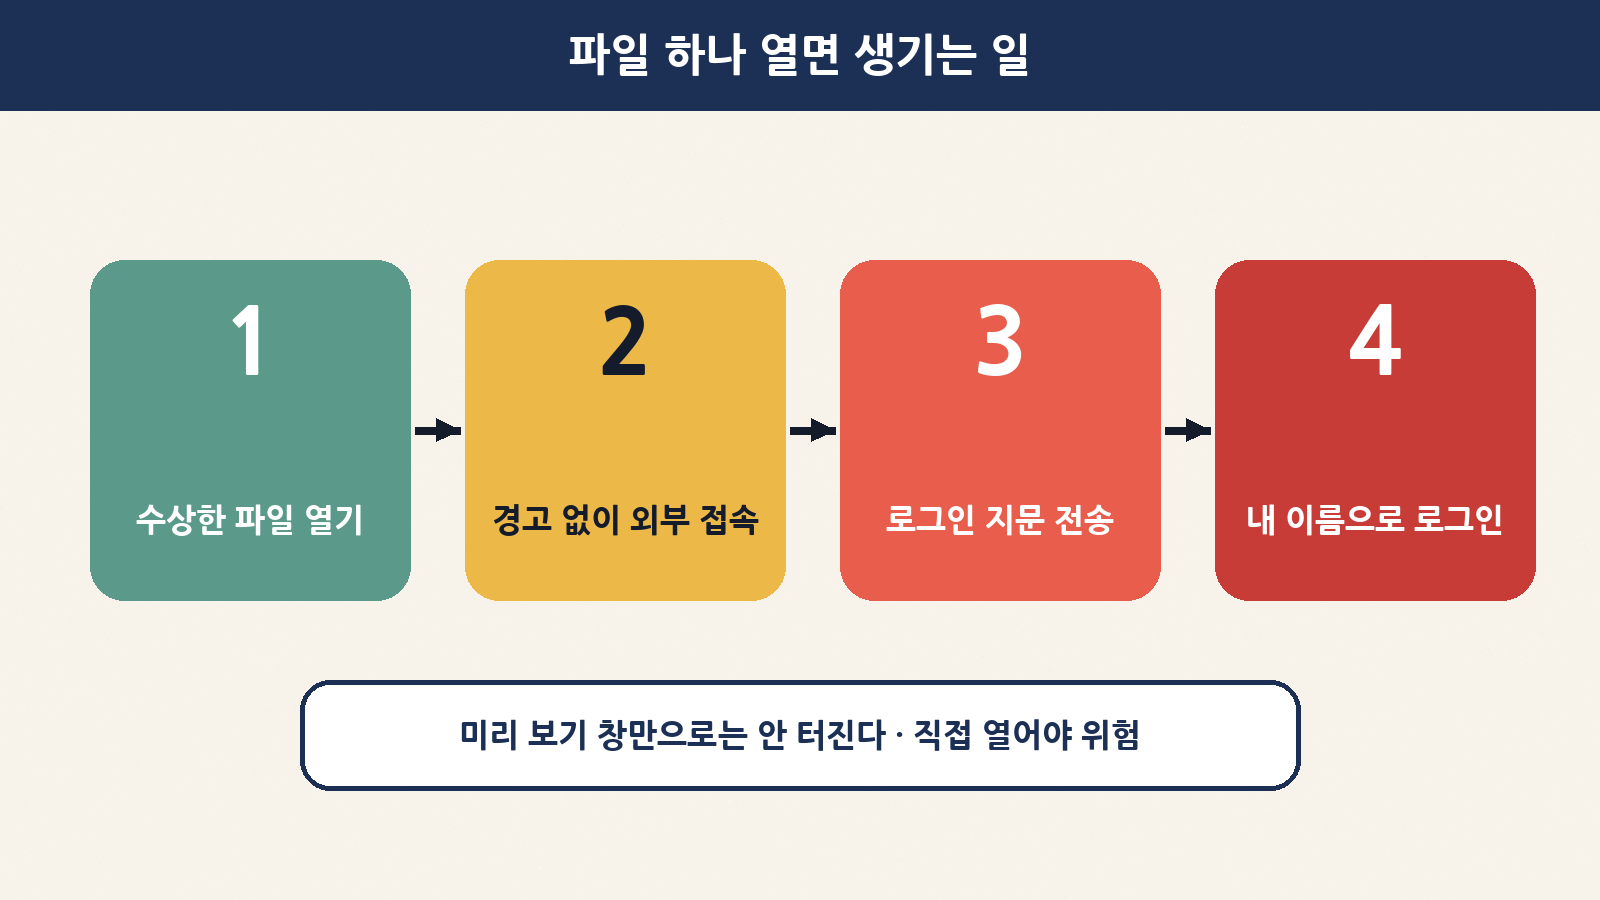
평소 아웃룩은 메일 속 그림이나 파일이 바깥 인터넷 주소에 접속하려고 하면 “외부 콘텐츠를 불러올까요?” 같은 경고를 띄웁니다. 그런데 이번 결함은 공격자가 특수하게 만든 메시지 파일을 보내 사용자가 열게 하면, 아웃룩이 이 경고를 띄우지 않고 공격자가 정해 둔 서버에 몰래 접속해 버리는 문제였어요.
문제는 윈도우가 회사 네트워크의 공유 폴더 같은 곳에 접속할 때, “저 김대리예요” 하고 자동으로 신분증을 내미는 습관이 있다는 점입니다. 이 신분증이 바로 NTLMv2 해시예요. 공격자 서버는 이 신분증을 받아 챙기고, 나중에 다른 회사 시스템에 “제가 김대리입니다” 하고 들어가거나(릴레이), 집에서 천천히 원래 비밀번호를 알아내려고(오프라인 해독) 시도할 수 있습니다.
| 구분 | 내용 |
|---|---|
| 정식 이름 | Microsoft Outlook 스푸핑(Spoofing) 취약점 |
| 원인 | 위험한 동작 전에 사용자에게 경고하지 않는 설계 결함(CWE-356) |
| 점수 | CVSS 6.5점, 마이크로소프트 자체 평가 ‘보통(Moderate)’ |
| 공격 조건 | 사용자가 파일을 직접 열어야 함. 미리 보기 창(Preview Pane)만으로는 터지지 않음 |
| 피해 | 사용자의 NTLMv2 해시 유출 → 그 사용자로 위장 로그인 가능 |
| 영향 제품 | 윈도우용 아웃룩: Microsoft 365 엔터프라이즈용 앱, Office LTSC 2021, Office LTSC 2024 (32·64비트) |
| 누가 공격했나 | 아직 공개되지 않음 (마이크로소프트는 ‘악용 탐지’만 표시) |
‘해시’가 뭐길래 비밀번호만큼 위험할까?
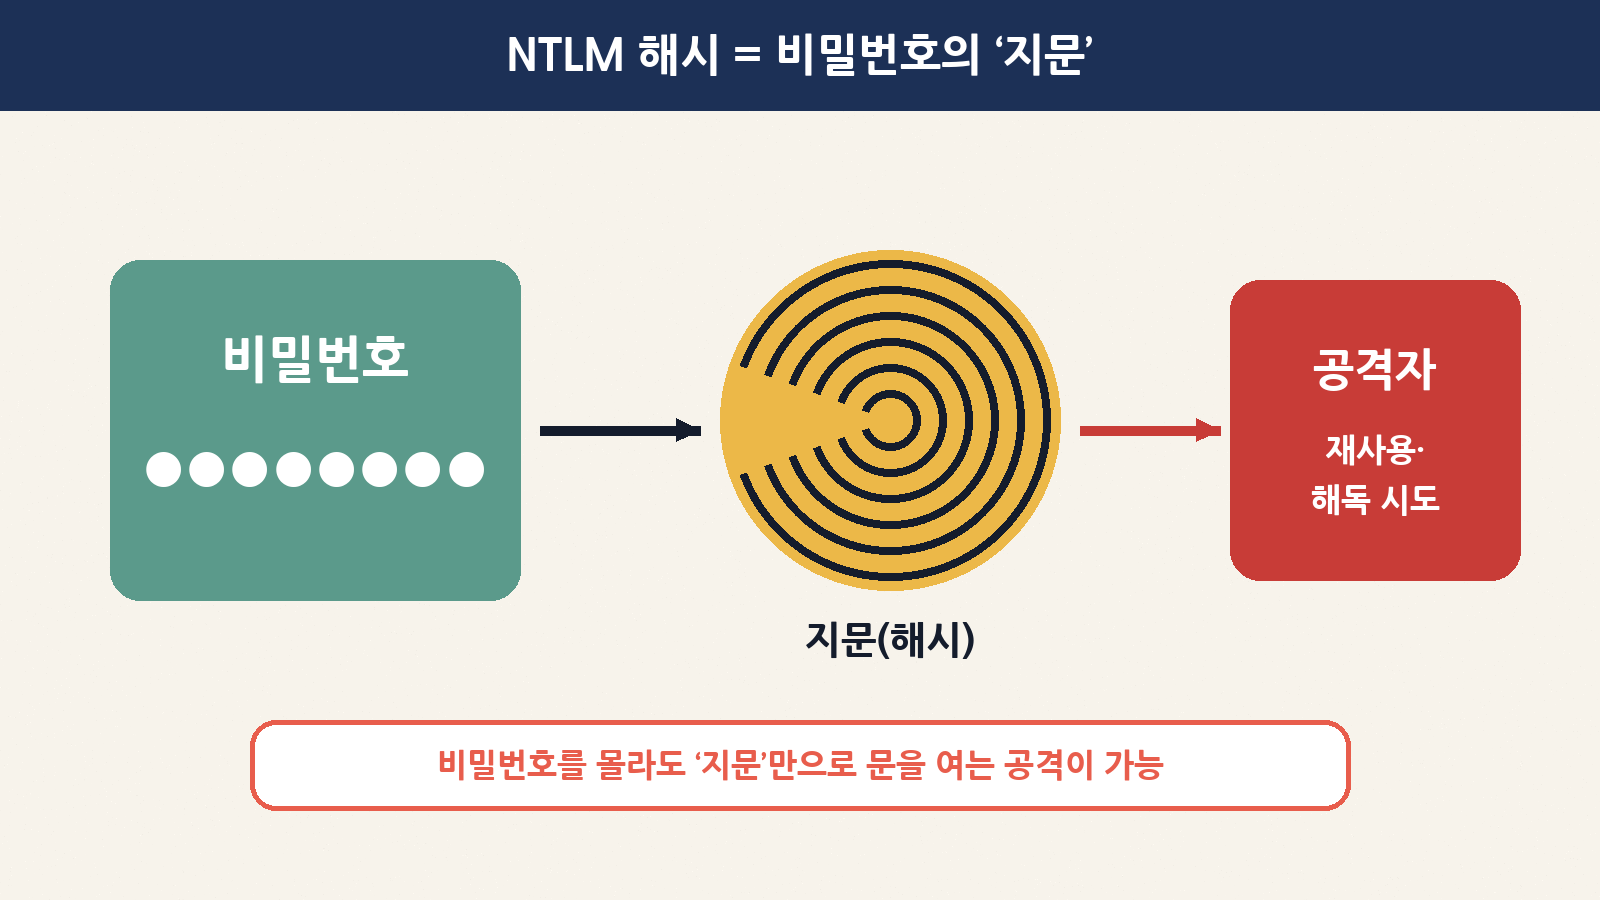
해시는 비밀번호를 정해진 계산식에 넣어 나온 지문 같은 값이라고 생각하시면 쉽습니다. 원래 비밀번호를 그대로 보내면 위험하니까, 윈도우는 비밀번호 대신 이 ‘지문’을 이용해 “나 맞아요”를 증명해요.
그런데 지문 자체가 열쇠 역할을 하는 순간이 있습니다. 예를 들어 아파트 공동현관이 지문으로 열린다면, 누군가 내 지문을 본떠 가는 것만으로 문이 열리겠죠? NTLM 방식도 비슷해서, 해시를 손에 넣은 공격자는 비밀번호를 몰라도 일부 회사 서비스에 나인 척 접속할 수 있습니다. 비밀번호가 짧고 단순하면 해시를 거꾸로 풀어 진짜 비밀번호까지 알아낼 수도 있고요.
| 처음 보는 단어 | 쉬운 뜻 | 일상 비유 |
|---|---|---|
| 제로데이(Zero-day) | 고치는 패치가 나오기 전에 이미 공격에 쓰인 결함 | 자물쇠 회사가 알기 전에 도둑이 먼저 찾은 뒷문 |
| 패치 화요일 | 마이크로소프트가 매달 둘째 주 화요일(미국)에 내는 정기 보안 업데이트 | 매달 정해진 날 오는 정기 점검 |
| NTLM | 윈도우가 오래전부터 쓰는 로그인 확인 방식 | 회사 출입 시 내미는 사원증 |
| 해시(Hash) | 비밀번호를 계산식으로 바꾼 고유한 값 | 비밀번호의 지문 |
| 릴레이 공격 | 훔친 인증을 다른 서버에 그대로 넘겨 대신 로그인 | 남의 사원증을 들고 다른 건물 출입 |
| KEV | 미국 CISA가 관리하는 ‘실제 공격에 쓰인 결함’ 목록 | “지금 털리고 있는 문” 공식 명단 |
점수는 6.5인데 왜 ‘지금 당장’일까?
CVSS 점수는 “결함 자체가 얼마나 무서운가”를 재는 자인데, “지금 누가 쓰고 있느냐”는 반영하지 못합니다. 이번 아웃룩 결함은 사용자가 파일을 열어야 해서 점수가 낮게 나왔지만, 이미 공격이 확인됐어요. 반대로 9.8점짜리 결함들은 아직 공격이 보고되지 않았습니다. 그래서 전문가들은 “점수보다 실제 악용 여부와 얼마나 많은 사람이 노출됐는지를 먼저 보라”고 조언합니다.
| 비교 | 아웃룩 CVE-2026-124194 | 9.8점 결함들 |
|---|---|---|
| 점수 | 6.5 (보통) | 9.8 (긴급) |
| 실제 공격 | 확인됨 | 아직 보고 없음 |
| 사용자 행동 필요 | 파일을 열어야 함 | 대부분 필요 없음(제로 클릭) |
| 누가 노출되나 | 회사에서 아웃룩 쓰는 거의 모든 직원 | 주로 회사 서버(도메인 컨트롤러·Exchange 등) |
| 누가 챙기나 | 직원 각자 + IT팀 | IT팀·서버 관리자 |
이번 달 함께 고쳐진 ‘무서운’ 결함들
제로데이 말고도 IT 담당자분들이 눈여겨볼 결함이 여럿 있습니다. 아직 공격 보고는 없지만, 패치가 공개되면 공격자들이 패치 전후를 비교해 공격 방법을 금방 찾아내기 때문에 서둘러야 해요. 보안업체 ZDI의 더스틴 차일즈는 “AI 덕분에 패치 비교와 공격 코드 제작이 거의 즉시 가능해져, 업데이트가 나오는 순간부터 위험 창이 열린다”고 말했습니다.
| CVE | 어디 결함? | 점수 | 왜 위험한가 |
|---|---|---|---|
| CVE-2026-119958 | 윈도우 LDAP | 9.8 | 로그인 없이 조작된 요청만으로 원격 코드 실행 — 회사 계정을 총괄하는 도메인 컨트롤러가 표적 |
| CVE-2026-116928 | 윈도우 검색 구성 요소(Exchange 첨부 색인) | 9.8 | 첨부 파일이 든 메일을 보내기만 하면 Exchange가 자동으로 색인하다 코드 실행 — 수신자가 메일을 안 열어도 됨 |
| CVE-2026-118207 | Exchange Server | 9.8 | 회사로 메일을 보낼 수 있는 누구나 건드릴 수 있는 원격 코드 실행 |
| CVE-2026-112967 | Xbox Live 네트워킹 서비스 | 9.8 | 로그인·사용자 행동 없이 원격 코드 실행 가능한 힙 오버플로 |
우리 집 PC는 어떻게 하면 될까?
집에서 쓰는 PC라면 어렵게 생각하실 필요 없습니다. 핵심은 윈도우 업데이트와 오피스 업데이트를 둘 다 하는 거예요. 윈도우 업데이트만 하고 오피스는 따로 업데이트되지 않는 경우가 꽤 있어서, 아웃룩을 쓰신다면 오피스도 한 번 확인해 주세요.
- 윈도우: 시작 → 설정 → Windows 업데이트 → 업데이트 확인 → 설치 후 다시 시작. 윈도우 11이라면 설치 기록에 KB5132061(23H2는 KB5131087)이 보이면 됩니다.
- 오피스(아웃룩): 아웃룩 실행 → 파일 → Office 계정 → 업데이트 옵션 → 지금 업데이트.
- 빌드 번호 확인: 같은 Office 계정 화면의 ‘Outlook 정보’에서 버전을 볼 수 있어요.
| 제품 | 이 버전 이상이면 안전 | 메모 |
|---|---|---|
| Office LTSC 2021 | 16.0.14334.21048 | 회사·관공서에서 많이 쓰는 영구 라이선스판 |
| Office LTSC 2024 | 16.0.17932.21140 | 최신 영구 라이선스판 |
| Microsoft 365 엔터프라이즈용 앱 | 업데이트 채널별로 다름 | ‘지금 업데이트’ 후 최신이면 OK, 회사는 IT팀 배포 채널 확인 |
| 윈도우 11 24H2·25H2·26H2 | 빌드 26100/26200/26300.9974 | KB5132061 |
| 윈도우 11 23H2 | 빌드 22631.7582 | KB5131087 |
아직 윈도우 10을 쓰신다면, 일반 지원은 이미 2025년 10월에 끝났다는 점도 기억해 주세요. 연장 보안 업데이트(ESU)를 받고 있지 않은 PC는 이런 결함이 고쳐지지 않으니, 윈도우 11로 옮기는 계획을 세우시는 게 좋습니다.
회사 IT 담당자라면: 순서가 중요합니다
1,000개가 넘는 결함을 한꺼번에 다 보려고 하면 지칩니다. 전문가들이 권하는 순서는 “제품 이름”이 아니라 “얼마나 멀리 닿느냐”예요.
| 우선순위 | 대상 | 이유 |
|---|---|---|
| 1순위 | 직원 PC의 아웃룩(오피스) + 윈도우 | 유일하게 실제 공격이 확인된 제로데이 |
| 1순위 | 도메인 컨트롤러, Exchange 서버 | 제로 클릭 9.8점 결함(LDAP·Exchange·검색 색인) |
| 2순위 | 외부에 노출된 IIS·RPC·DNS·DHCP 서버 | ‘웜처럼 번질 수 있는’ 결함이 30개 정도로 집계됨 |
| 3순위 | SQL Server·SharePoint·개발 도구 | 결함 수는 많지만 대부분 내부 접근 필요 |
업데이트를 바로 못 하는 PC가 있다면 임시로 할 수 있는 방어도 있습니다. 회사 밖으로 나가는 SMB(TCP 445) 연결을 방화벽에서 막기, 중요한 관리자 계정을 ‘보호된 사용자(Protected Users)’ 그룹에 넣어 NTLM을 쓰지 않게 하기, 그룹 정책에서 원격 서버로 나가는 NTLM 트래픽을 제한하기 같은 방법이에요. 참고로 이번 윈도우 11 업데이트에는 NTLM 메시지 서명을 기본으로 제안하는 변경도 들어가, 릴레이 공격을 조금 더 어렵게 만들었습니다.
또 하나, 이번 업데이트 후 서명된 파워셸 스크립트가 갑자기 검증 실패할 수 있다는 안내가 있었어요. 인코딩 검사가 엄격해졌기 때문인데, 스크립트를 BOM이 붙은 UTF-8로 다시 저장하고 다시 서명하면 됩니다. 자동화 스크립트를 많이 돌리는 회사라면 미리 시험해 보세요.
자주 하는 오해 바로잡기
| 오해 | 사실 |
|---|---|
| “점수가 6.5면 나중에 해도 된다” | 실제 공격이 확인된 유일한 결함이라 가장 먼저 해야 합니다. |
| “메일을 미리 보기만 해도 털린다” | 이 결함은 미리 보기 창으로는 터지지 않고, 파일을 직접 열어야 합니다. 그래도 수상한 메일은 열지 않는 게 기본이에요. |
| “윈도우 업데이트만 하면 오피스도 끝” | 오피스는 업데이트 방식이 따로인 경우가 많아요. 아웃룩에서 ‘지금 업데이트’를 한 번 더 확인하세요. |
| “웹 메일(브라우저)로 아웃룩을 쓰면 해당된다” | 영향 제품은 윈도우용 데스크톱 아웃룩입니다. 웹 버전 사용자는 직접 대상이 아니에요. |
| “업데이트 설치만 누르면 끝” | 대부분 다시 시작해야 적용됩니다. 재부팅을 미루면 여전히 옛날 상태예요. |
정리하며: 오늘 할 5가지
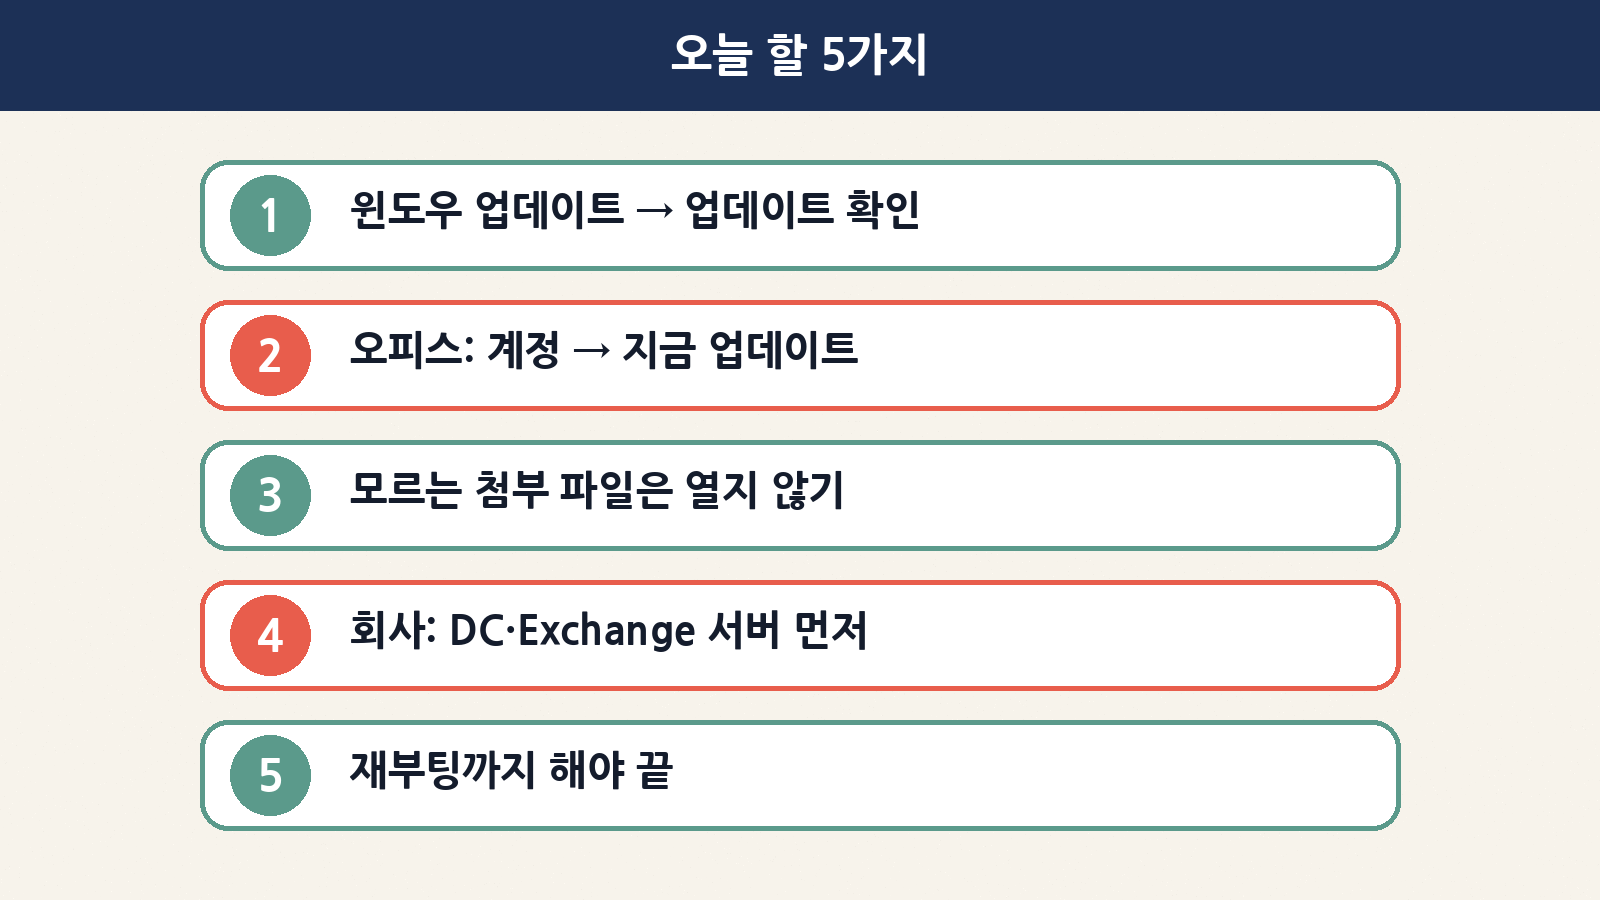
- 윈도우 설정에서 업데이트 확인 누르고 설치하기
- 아웃룩 → 파일 → Office 계정 → 지금 업데이트
- 모르는 사람이 보낸 첨부 파일, 특히 메시지 파일(.msg 등)은 열지 않기
- 회사라면 도메인 컨트롤러·Exchange 서버부터 먼저 패치
- 마지막으로 꼭 다시 시작해서 적용 마무리
두 달 연속 1,000개가 넘는 결함이 고쳐졌다는 건, AI 덕분에 결함을 찾는 속도가 그만큼 빨라졌다는 뜻이기도 합니다. 찾는 속도가 빨라진 만큼, 우리가 업데이트하는 속도도 조금만 빨라지면 됩니다. 오늘 퇴근 전 “다시 시작” 버튼 한 번, 잊지 마세요.