안녕하세요, 형님. 모릭월드 주간 깃허브 트렌딩 라운드업입니다. 이번 주(2026년 10월 19일~25일, KST) GitHub Trending ?since=weekly 전체 페이지와 Python·TypeScript·Rust·Go·JavaScript·Jupyter Notebook 언어별 페이지를 10월 25일 저녁에 스냅샷으로 받아 두고, 그중 AI 관련 저장소로 TOP 10 카운트다운을 골랐습니다. 저장소마다 무엇을 하는지, 왜 이번 주에 떴는지, 어떻게 동작하는지, 설치 명령, 박스에서 직접 돌려 본 결과, 비슷한 도구와의 비교까지 따로 정리했습니다.
이번 주는 기준을 하나 더 뒀습니다. 지난주 라운드업(10월 12일~18일) TOP 10에 들었던 저장소가 이번 주에도 여럿 올라왔는데(REA·VoiceStudio·xerj·HyperFrames·PentAGI), 같은 내용을 반복하지 않으려고 이들은 ‘연속 강세’ 표로 따로 모으고 TOP 10은 이번 주에 새로 올라온 저장소 위주로 짰습니다. 모릭월드에서 이미 심층 분석한 저장소는 해당 글로 연결해 두었습니다.
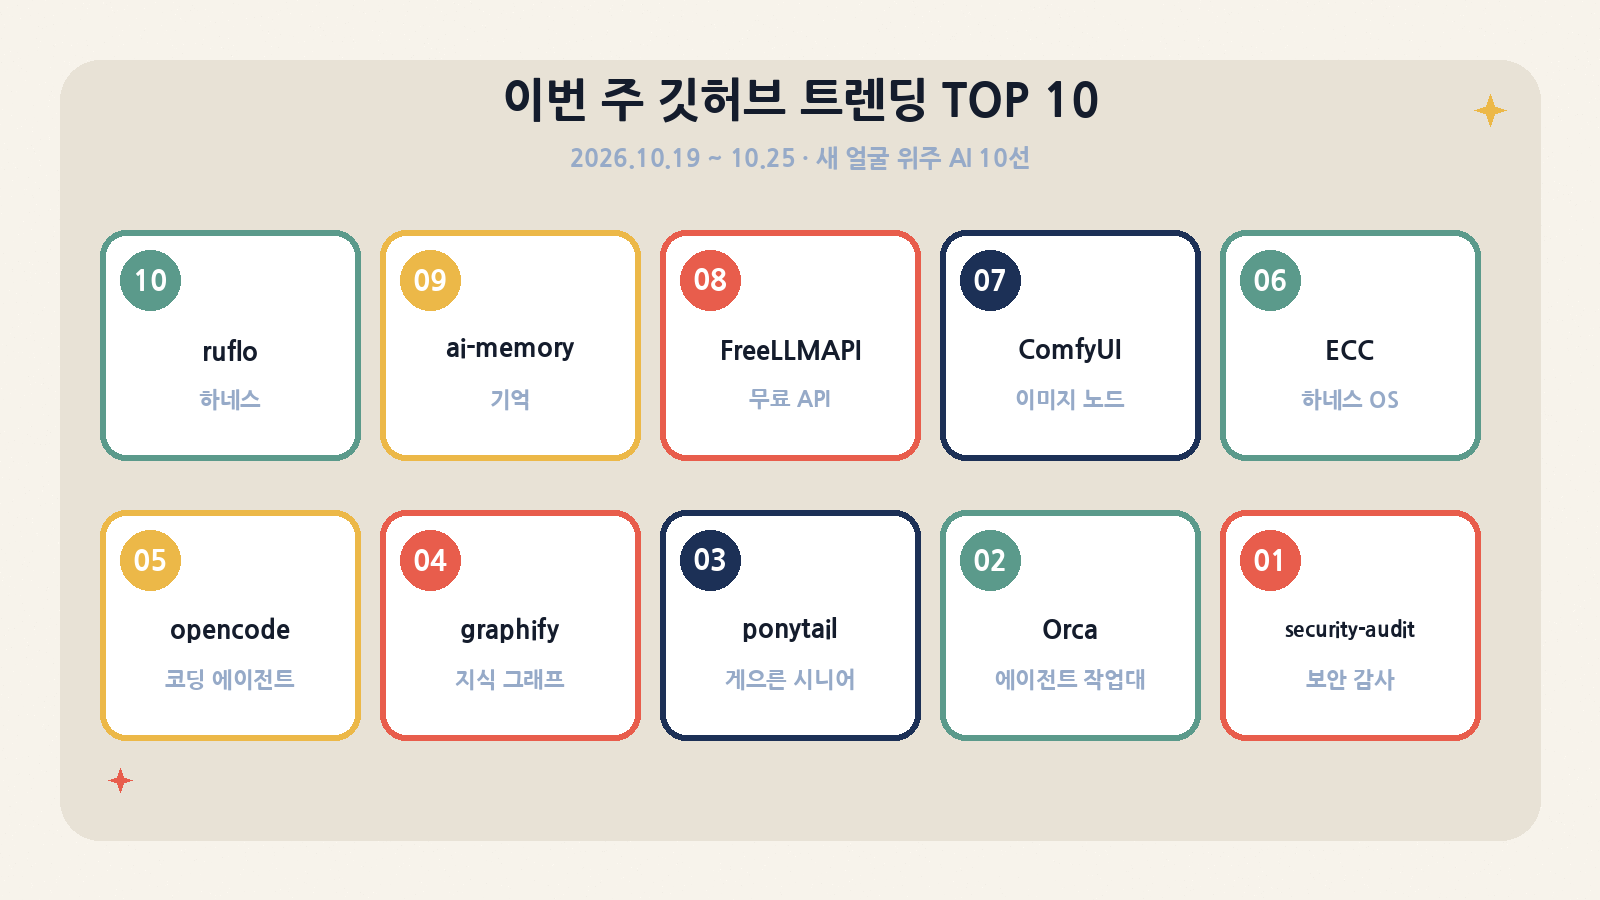
한눈에 보는 이번 주 TOP 10
| 순위 | 저장소 | 한 줄 요약 | 언어 | 주간 스타 | 총 스타 | 라이선스 |
|---|---|---|---|---|---|---|
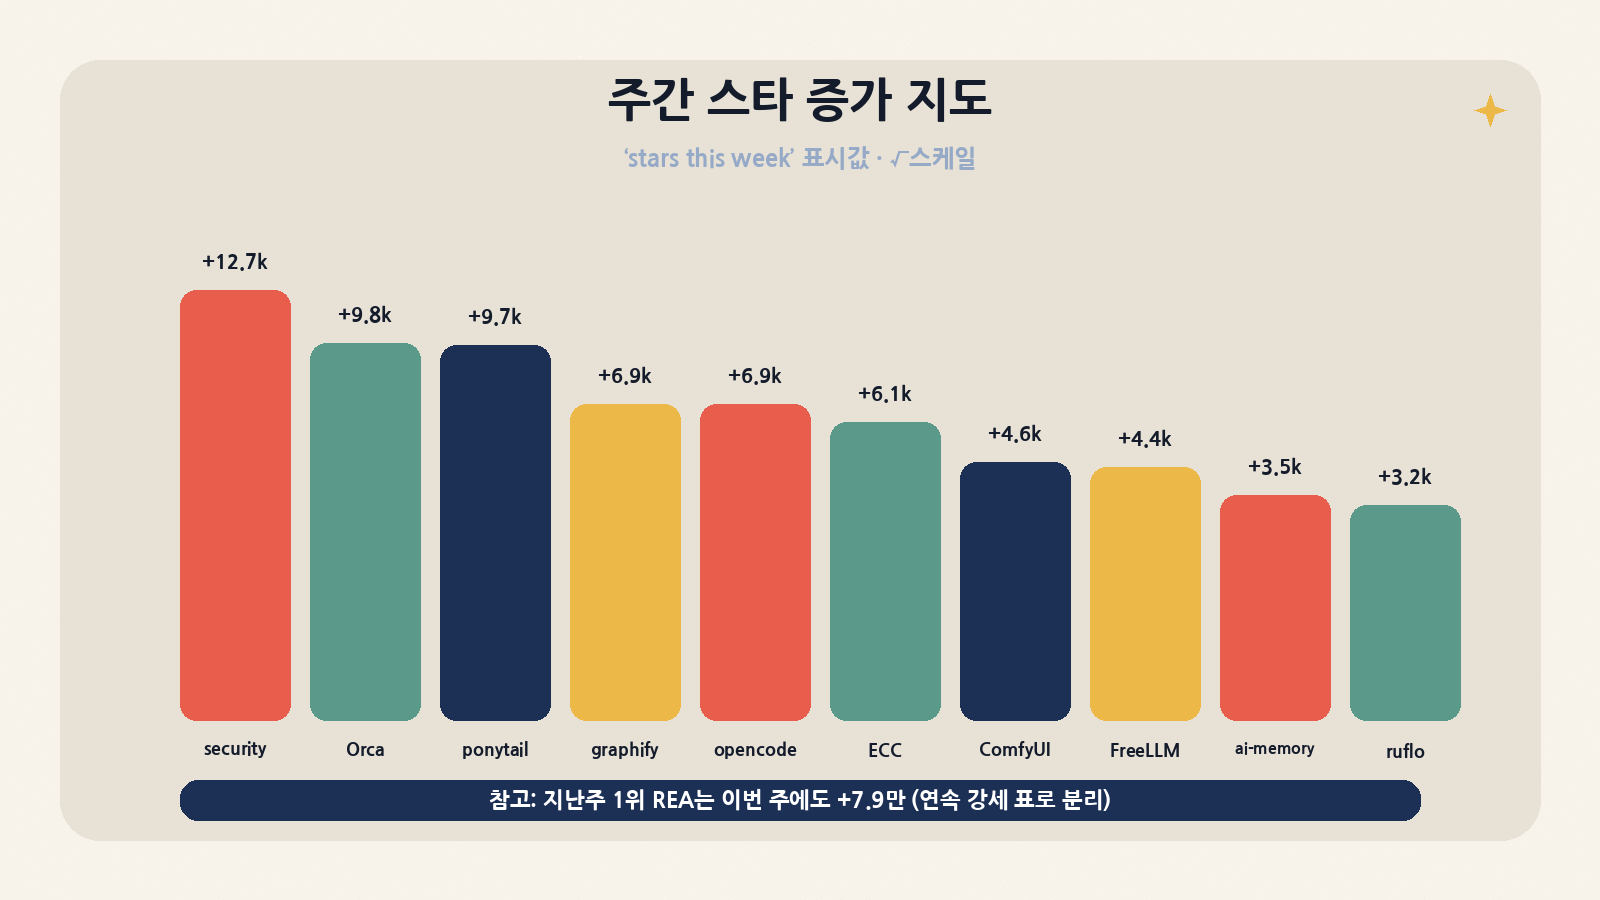
| 1 | cloudflare/security-audit-skill | 에이전트를 6단계 보안 감사관으로 | JavaScript | +12,680 | 45,627 | MIT |
| 2 | stablyai/orca | 에이전트 여러 대를 워크트리별로 굴리는 작업대 | TypeScript | +9,828 | 105,261 | MIT |
| 3 | DietrichGebert/ponytail | ‘게으른 시니어 개발자’ 코딩 규칙 스킬 | JavaScript | +9,747 | 175,774 | MIT |
| 4 | Graphify-Labs/graphify | 코드베이스를 질의 가능한 지식 그래프로 | Python | +6,868 | 134,676 | Apache-2.0 |
| 5 | anomalyco/opencode | 오픈소스 터미널 코딩 에이전트 | TypeScript | +6,857 | 221,323 | MIT |
| 6 | affaan-m/ECC | 에이전트 하네스 ‘운영체제’(스킬·에이전트·훅) | JavaScript | +6,091 | 288,357 | MIT |
| 7 | Comfy-Org/ComfyUI | 노드 그래프형 이미지·영상 생성 GUI | Python | +4,648 | 142,767 | GPL-3.0 |
| 8 | tashfeenahmed/freellmapi | 무료 LLM API를 한 엔드포인트로 묶는 라우터 | TypeScript | +4,402 | 41,215 | MIT |
| 9 | akitaonrails/ai-memory | 에이전트를 바꿔도 이어지는 장기 기억 | Rust | +3,541 | 13,366 | MIT |
| 10 | ruvnet/ruflo | Claude Code·Codex용 멀티 에이전트 하네스 | TypeScript | +3,241 | 79,134 | MIT |
주간 스타는 Trending 페이지에 표시된 “stars this week” 값이고, 총 스타는 10월 25일 저녁(KST) GitHub API 기준입니다. 순위는 이 주간 증가값 순서입니다. 스타가 많다고 품질이 보장되지는 않으니, 아래 ‘박스에서 돌려 본 결과’와 ‘주의할 점’을 같이 봐 주세요.
지난주에 이어 계속 트렌딩 (연속 강세)
지난주 TOP 10에 들었던 저장소입니다. 자세한 설명은 지난주 라운드업과 아래 심층 분석 글을 참고하시면 됩니다.
| 저장소 | 언어 | 주간 | 총 스타 | 메모 | MoricWorld |
|---|---|---|---|---|---|
| morluto/rea | TypeScript | +78,562 | 380,976 | 지난주 1위(+24만). 증가폭은 줄었지만 이번 주에도 전체 2위 | 심층 분석 #2190 |
| debpalash/VoiceStudio | Python | +12,237 | 85,536 | 로컬 음성 클로닝. Python 주간 상위 | 심층 분석 #2659 |
| xerj-org/xerj | Rust | +8,080 | 15,412 | 에이전트용 검색 엔진. Rust 주간 2위로 상승 | 심층 분석 #2939 |
| heygen-com/hyperframes | TypeScript | +5,633 | 71,739 | HTML로 영상 렌더 | 심층 분석 #2735 |
| vxcontrol/pentagi | Go | +1,463 | 32,351 | 자율 침투 테스트. 증가폭은 크게 줄어듦 | 지난주 #8 |
이미 심층 분석한 이번 주 트렌딩 (TOP 10 밖)
| 저장소 | 언어 | 주간 | MoricWorld |
|---|---|---|---|
| anthropics/claude-plugins-official | Python | +3,232 | 심층 분석 #2957 |
| HKUDS/CLI-Anything | Python | +3,069 | 심층 분석 #3030 |
| shiyu-coder/Kronos | Python | +2,732 | 심층 분석 #3191 |
| thesysdev/openui | TypeScript | +2,131 | 심층 분석 #3264 |
| lyogavin/airllm | Jupyter | +1,463 | 심층 분석 #2546 |
| aws/agent-toolkit-for-aws | Python | (일간 트렌딩) | 오늘 오전 심층 분석 #3537 |
| vectorize-io/hindsight | Python | (일간 트렌딩) | 오늘 오후 심층 분석 #3561 |
그 밖에 눈에 띈 저장소 (짧게)
| 저장소 | 언어 | 주간 | 메모 |
|---|---|---|---|
| anthropics/knowledge-work-plugins | Python | +2,631 | Claude Cowork용 지식 노동 플러그인 모음 (AI) |
| luongnv89/claude-howto | Python | +2,435 | 예제 중심 Claude Code 가이드 (AI 학습) |
| cursor/plugins | TypeScript | +1,729 | Cursor 플러그인 규격과 공식 플러그인 (AI) |
| android/skills | Kotlin | +1,317 | 안드로이드 공식 에이전트 스킬 (AI) |
| ollama/ollama | Go | +1,434 | 로컬 LLM 실행기, 꾸준한 트렌딩 (AI) |
| Kruk2/jasna | Python | +1,476 | 영상 복원 도구 |
| hmjz100/LinkSwift | JavaScript | +3,355 | 중국 클라우드 직링크 도구 (AI 아님) |
| pollen-robotics/microduck | Rust | +1,263 | 작은 두 발 오리 로봇 (하드웨어) |
#10 ruvnet/ruflo — Claude Code에 ‘에이전트 팀’을 붙이는 하네스
| 항목 | 내용 |
|---|---|
| 저장소 | ruvnet/ruflo (옛 이름 Claude Flow) |
| 주간 / 총 스타 | +3,241 / 79,134 |
| 언어 / 라이선스 | TypeScript(+Rust 크레이트) / MIT |
| 최신 릴리스 | v3.63.0 (2026-10-25 12:15 KST), 이번 주에만 v3.61.1·v3.62.0·v3.63.0 |
| 만든 사람 | Reuven Cohen(rUv), 첫 커밋 2025-06-02 |
무엇을 하나요
README의 표현대로 “Agent = Model + Harness”에서 하네스 쪽을 맡습니다. 모델이 코드를 쓰면, ruflo는 그 주변에 전문 에이전트 100여 종, 여러 에이전트를 함께 굴리는 스웜, 세션을 넘는 기억, 비용·이벤트를 보여 주는 콘솔을 붙입니다. 예를 들어 “인증 모듈을 리팩터링하고 테스트까지”라고 시키면 계획·구현·테스트 담당 에이전트로 나눠 진행하고, 성공한 패턴을 기억해 다음 작업 배정에 반영하는 식입니다.
왜 이번 주인가
한 주 동안 릴리스가 연달아 나왔습니다. 10월 25일 v3.63.0은 Anthropic의 Claude Managed Agents용 MCP 도구 4개(managed_agent_capabilities·control·learning·interrupt)를 추가했는데, 모두 opt-in이고 동적 워크플로에는 예산(budgetCents)을 반드시 지정하게 했습니다. 하루 전 v3.62.0은 CUDA 커널 점유율을 계산만 하는 읽기 전용 도구(rure_cuda_launch_plan)를 넣었습니다.
| 구성요소 | 역할 |
|---|---|
| CLI / MCP | npx ruflo, ruflo mcp start로 도구 노출 |
| Claude Code 플러그인 | ruflo-core · ruflo-console · ruflo-mods(라우팅·정책) |
| 스웜·라우터 | 작업을 에이전트 팀에 배분 |
| 기억(RuVector·AgentDB) | 로컬 벡터 검색과 결과 피드백 학습 |
| 콘솔/TUI | npx ruflo tui: 비용·스웜·이벤트 화면 |
설치·실행 (박스에서 일부 실행함)
# Claude Code 안에서
/plugin marketplace add ruvnet/ruflo
/plugin install ruflo-core@ruflo
# 그 밖의 MCP 클라이언트·터미널
npx ruflo@latest init wizard
npx -y ruflo@latest mcp start
실행함: 빈 폴더에서 npx -y ruflo@3.63.0 --version(v3.63.0 확인), 이어서 init. 확인한 점: init 한 번에 .claude/skills 21개 디렉터리를 포함해 파일 236개가 생기고, .claude/settings.json에 ruflo 플러그인 3종 활성화와 CLAUDE_CODE_ENABLE_FUNCTION_HOOKS=1 환경변수가 추가됐습니다(백업 파일은 남겨 줌). README에서 --dry-run은 --grok 미리보기용으로 소개되어 있는데, 일반 init에 붙여도 실제로 파일이 써졌습니다. 안 함: Claude Code 로그인, 스웜·데몬 실행.
주의: README도 “mods는 계정 권한으로 실행되니 설치 전에 코드를 검토하라”고 적어 둡니다. 기존 프로젝트보다는 새 브랜치나 빈 폴더에서 먼저 시험해 보시는 걸 권합니다. MCP 도구가 300개가 넘어 처음엔 기능이 너무 많게 느껴질 수 있습니다.
| 도구 | 차이 |
|---|---|
| ruflo | 스웜·기억·콘솔까지 갖춘 대형 하네스 |
| ECC (#6) | 스킬·에이전트·훅 카탈로그 중심 |
| Orca (#2) | 작업대(UI)에서 에이전트 병렬 실행 |
| claude-plugins-official | Anthropic 공식 플러그인 카탈로그 |
#9 akitaonrails/ai-memory — Claude Code를 끄고 Codex를 켜도 이어서 일한다
| 항목 | 내용 |
|---|---|
| 저장소 | akitaonrails/ai-memory |
| 주간 / 총 스타 | +3,541 / 13,366 (Rust 주간 1위) |
| 언어 / 라이선스 | Rust 1.95+ / MIT |
| 최신 릴리스 | v3.2.3 (2026-10-25 11:23 KST), 이번 주 v3.2.1~3.2.3 |
| 만든 사람 | Fabio Akita(akitaonrails), 브라질 Rails 개발자·유튜버 |
무엇을 하나요
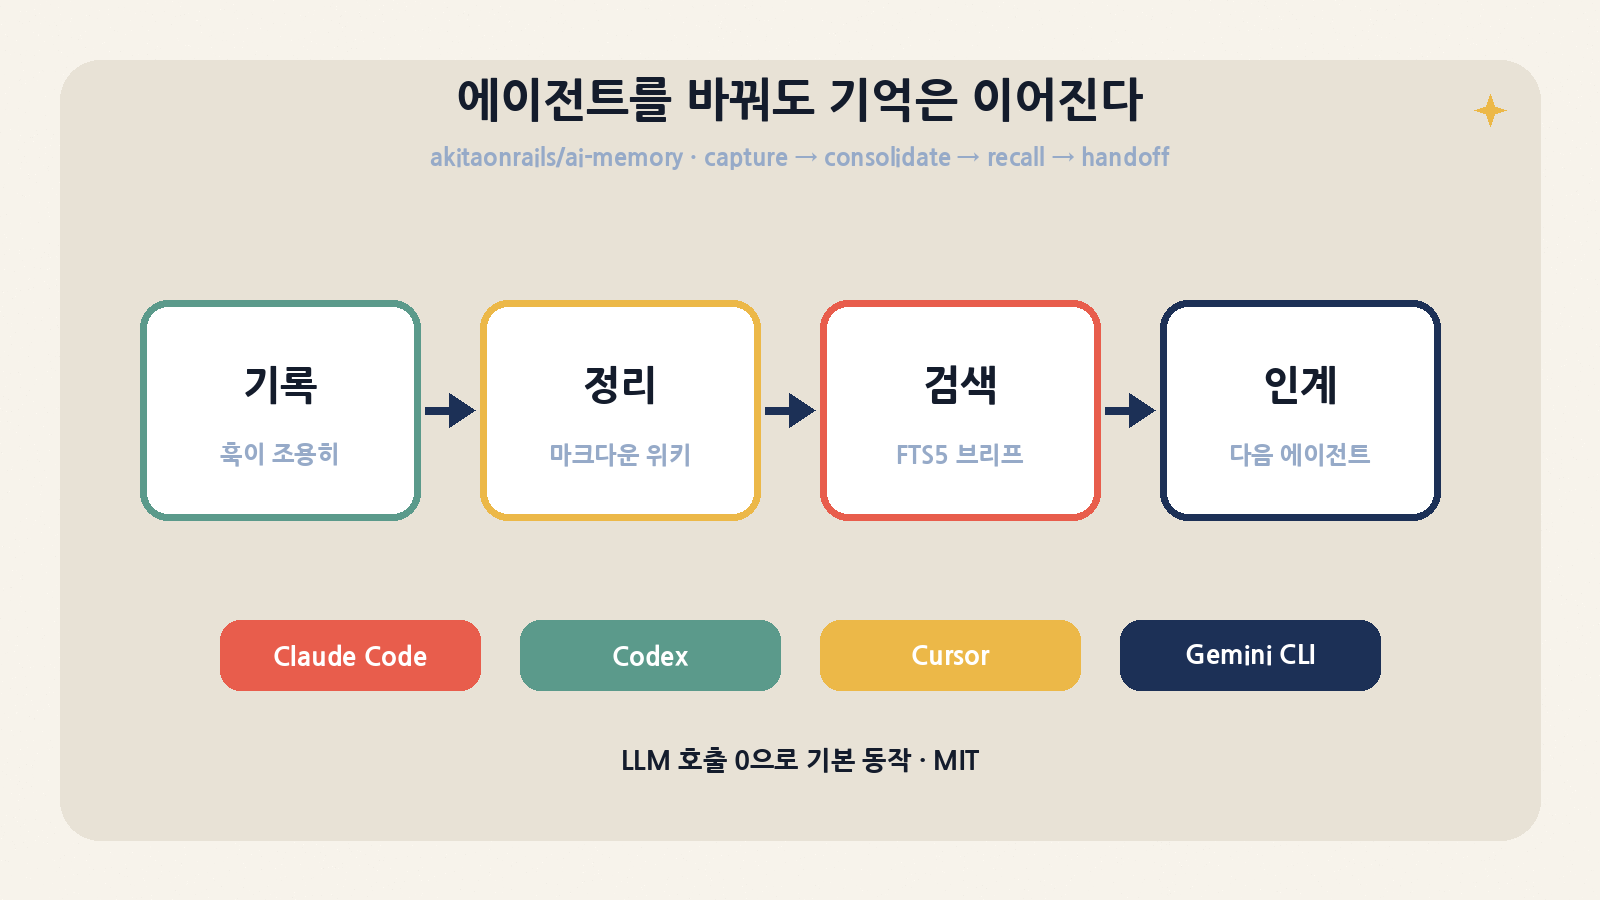
여러 코딩 에이전트가 함께 쓰는 장기 기억 서버입니다. 작업 중에 Claude Code를 끄고 같은 폴더에서 Codex를 켜면, Codex가 “어디까지 했는지, 무엇이 실패했는지, 무엇이 남았는지”를 담은 인계 메모(handoff)를 받습니다. 기억은 git으로 관리되는 평범한 마크다운 위키라 Obsidian으로 열거나 직접 고칠 수 있고, 데이터베이스는 이 파일에서 언제든 다시 만들 수 있는 색인일 뿐입니다.
왜 이번 주인가
“에이전트마다 기억이 따로 논다”는 불만이 커지는 시점에 Claude Code·Codex·Cursor·Gemini CLI·OpenCode 등 20개 넘는 하네스를 지원하고, 기본 경로는 LLM 호출 없이 돌아간다는 점이 주목받았습니다. 이번 주에만 릴리스가 세 번 나왔습니다. 오늘 오후 다룬 vectorize-io/hindsight와 같은 ‘에이전트 기억’ 분야지만, hindsight가 기억에서 배우는 쪽(reflect)이라면 ai-memory는 도구 사이의 인계에 집중합니다.
| 단계 | 역할 |
|---|---|
| capture | 라이프사이클 훅이 프롬프트·도구 호출을 정제해서 기록 |
| consolidate | 세션이 끝나면 위키 페이지로 정리(LLM은 선택) |
| recall | FTS5 전문 검색 + 엔티티·링크(+선택적 벡터) |
| handoff | 소유자가 있고 한 번만 가져갈 수 있는 인계 메모 |
| 망각 | 자주 쓰는 기억일수록 천천히 사라짐, 원본은 git에 보존 |
설치·스모크 (박스에서 실행함)
curl -fsSL https://github.com/akitaonrails/ai-memory/releases/latest/download/install.sh | sh
ai-memory --version                      # ai-memory 3.2.3
ai-memory init --data-dir ./aimdata      # 소유자만 읽는 bearer 토큰 생성
ai-memory serve --data-dir ./aimdata --transport http &
ai-memory write-page --path notes/auth.md --body "# 인증 리팩터링 메모 ... refresh_token ..."
ai-memory search "refresh_token"         # 1 result: notes/auth.md (하이라이트 표시)
실행함: 설치 스크립트(SHA-256 체크섬 검증 통과), 초기화, HTTP 서버 기동(/healthz ok), 페이지 쓰기와 FTS5 검색, status(LLM·임베딩 모두 disabled 상태로 정상 동작). 안 함: ai-memory setup(systemd 사용자 서비스 등록과 에이전트 설정 변경이 일어나서), 실제 에이전트 간 인계.
주의: 서버를 띄우지 않으면 검색 같은 CLI 명령이 연결 오류를 냅니다(박스에서도 처음엔 그랬습니다). 팀 서버로 쓸 때는 토큰 관리와 네트워크 노출 범위를 먼저 정하세요.
| 도구 | 차이 |
|---|---|
| ai-memory | 도구 간 인계 + 마크다운 위키, LLM 없이 동작 |
| vectorize-io/hindsight | 기억에서 교훈을 뽑는 reflect 중심 (#3561) |
| claude-mem | Claude Code 세션 기억 (#2092) |
| xerj | 에이전트용 검색 엔진 (#2939) |
#8 tashfeenahmed/freellmapi — 무료 LLM API 34곳을 한 주소로
| 항목 | 내용 |
|---|---|
| 저장소 | tashfeenahmed/freellmapi |
| 주간 / 총 스타 | +4,402 / 41,215 |
| 언어 / 라이선스 | TypeScript / MIT (유료 ‘라이브 카탈로그’ 연 $19 별도) |
| 최신 릴리스 | v0.16.9 (2026-10-23 23:20 KST) |
무엇을 하나요
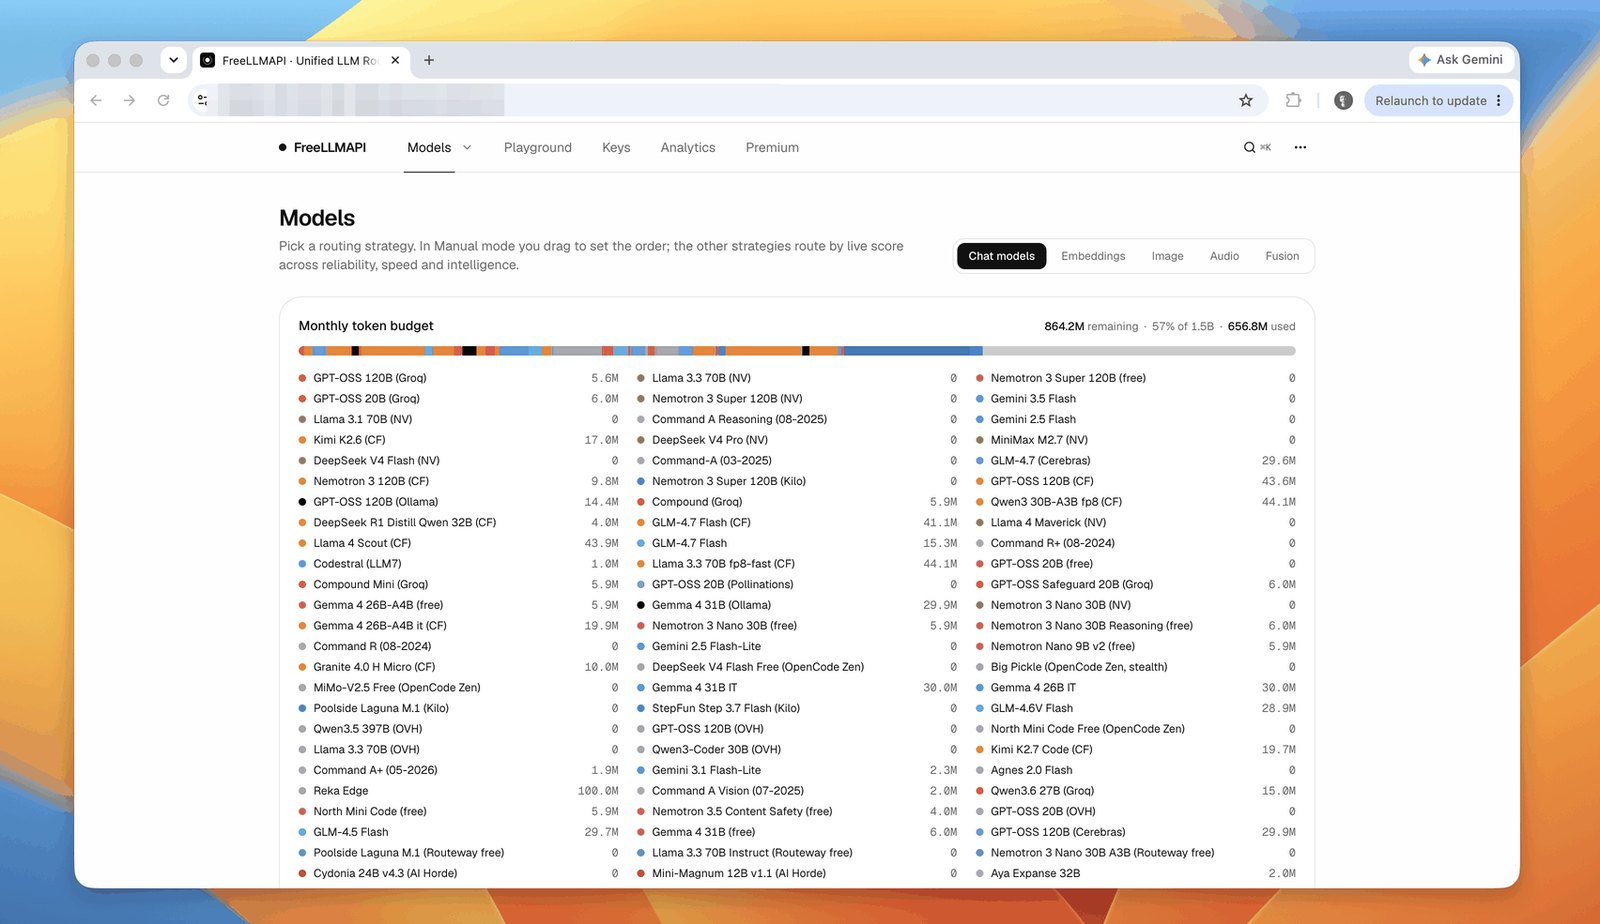
여러 AI 회사의 무료 사용량을 하나의 OpenAI 호환 /v1 엔드포인트 뒤에 모아 줍니다. 형님이 Google·Groq·Cerebras 같은 곳의 무료 키를 등록해 두면, 라우터가 요청마다 쓸 수 있는 모델을 고르고, 한 곳이 한도에 걸리면 다음 곳으로 넘깁니다. README는 이렇게 모으면 한 달 약 74억 토큰이 된다고 주장합니다. 예를 들어 OpenAI SDK의 base_url만 내 FreeLLMAPI 주소(README 기본값 기준 http://localhost:3001/v1)로 바꾸면 기존 코드를 그대로 쓸 수 있습니다.
왜 이번 주인가
릴리스가 이어졌습니다. v0.16.8은 Docker 이미지를 Node 24.22.1로 올렸는데, 10월 21일 Node 보안 패치(Brotli 디코더 취약점 CVE-2026-111497)가 22·24·26 계열에만 나왔기 때문입니다. 이 취약점은 모릭월드 AI 공격 도구 칼럼(#3549)에서 다뤘습니다. v0.16.9는 Brave 검색과 월 한도 예산 알림을 넣었습니다.
| 구성요소 | 역할 |
|---|---|
| server | Express 라우터·키 암호화 저장·사용량 추적 |
| client | 대시보드(모델·키·폴백 체인) |
| desktop | macOS·Windows 트레이 앱 |
| 카탈로그 | 서명된 피드로 모델 목록 자동 갱신(무료판은 30일 지연) |
설치 (README 기준) · 스모크
# Docker 필요
curl -fsSL https://freellmapi.co/install.sh | bash
# → http://localhost:3001 에서 공급자 키 등록 후, 통합 키로 /v1 호출
실행함: README·릴리스 노트·라이선스·Limitations/Disclaimer 확인. 안 함: 실제 기동(박스 컨테이너에 Docker가 없고, 공급자 API 키가 있어야 의미 있는 호출이 됨).
주의: README 스스로 “개인 실험·학습용이지 프로덕션용이 아니다”라고 적고 있습니다. 최상위 모델은 없고, 지연 시간이 들쭉날쭉하며, 하루가 끝나 갈수록 좋은 모델이 한도에 걸려 품질이 떨어집니다. 무엇보다 공급자별 이용약관이 이런 프록시를 어떻게 보는지 직접 확인하셔야 합니다. 회사 데이터를 여러 무료 API로 흘려보내는 건 피하는 게 좋습니다.
| 도구 | 차이 |
|---|---|
| FreeLLMAPI | 무료 사용량을 모으는 셀프호스트 라우터 |
| OpenRouter | 유료·무료 모델을 중개하는 상용 게이트웨이 |
| LiteLLM | 여러 공급자를 하나로 묶는 프록시·SDK |
| Ollama | 내 PC에서 모델을 직접 실행 |
#7 Comfy-Org/ComfyUI — 이미지 생성 과정을 노드로 연결한다
| 항목 | 내용 |
|---|---|
| 저장소 | Comfy-Org/ComfyUI |
| 주간 / 총 스타 | +4,648 / 142,767 |
| 언어 / 라이선스 | Python / GPL-3.0 |
| 최신 릴리스 | v0.42.0 (2026-10-19 07:10 KST) · v0.42.1 (10:33 KST) |
무엇을 하나요
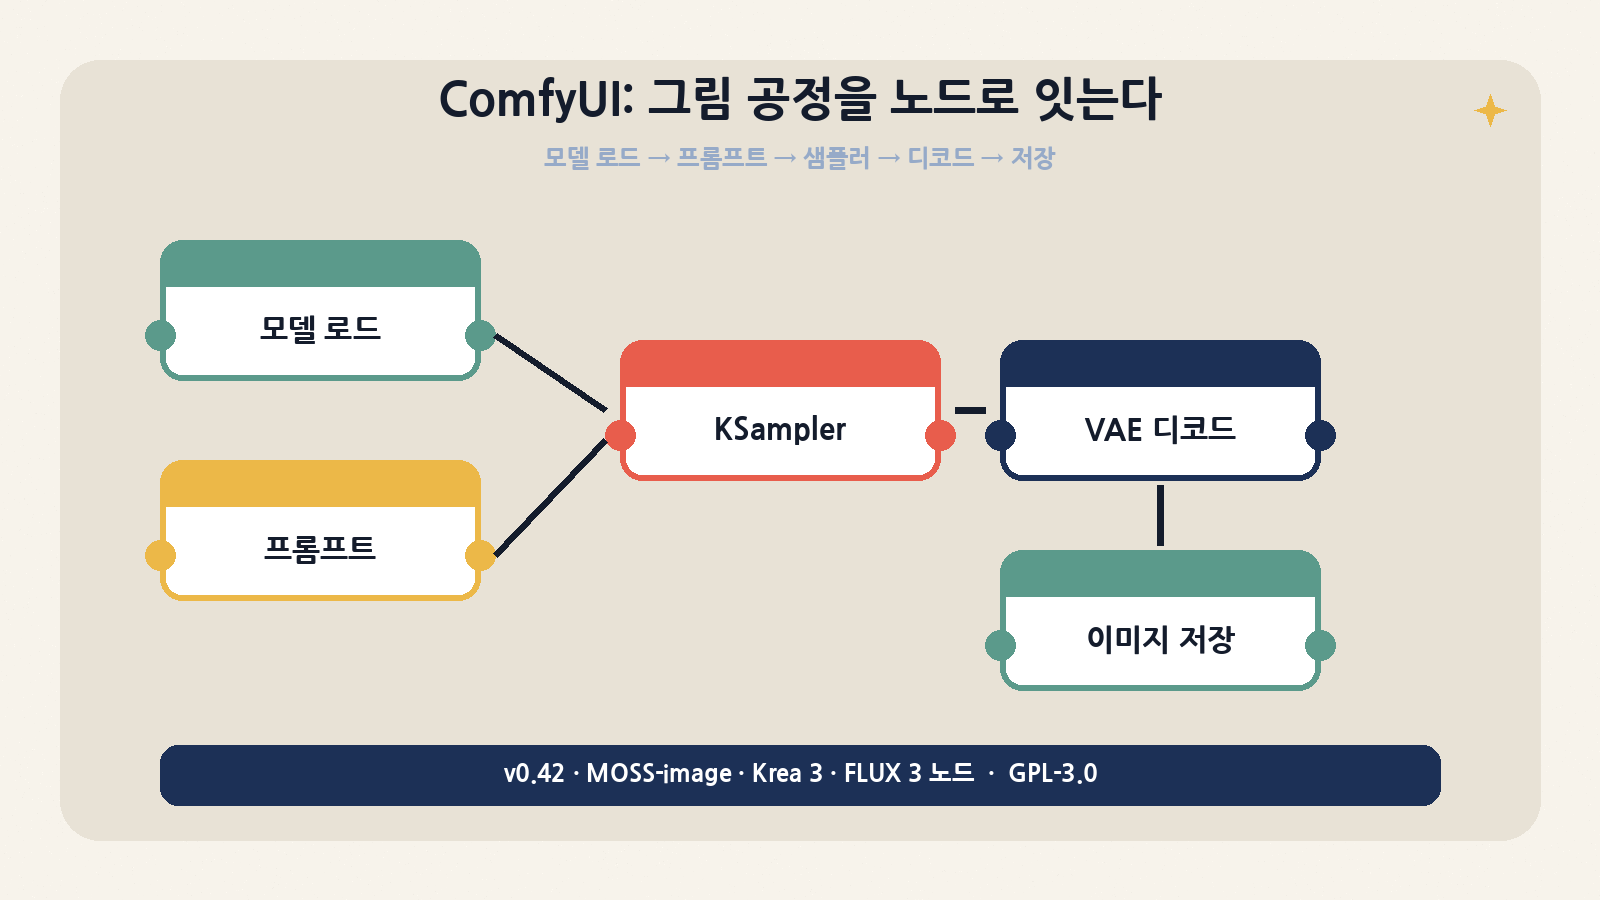
Stable Diffusion·FLUX 같은 확산 모델로 이미지·영상을 만들 때, 과정을 노드(상자)와 선으로 그려서 조립하는 GUI이자 백엔드입니다. “모델 불러오기 → 프롬프트 → 샘플러 → VAE 디코드 → 저장”을 선으로 이어 두면, 워크플로를 JSON으로 저장해 남과 공유하거나 API로 호출할 수 있습니다. 바뀐 노드만 다시 계산하기 때문에 프롬프트 한 줄만 고쳐서 다시 돌릴 때 빠릅니다.
왜 이번 주인가
v0.42.0에서 MOSS-image 모델 지원, Krea 3 Image 파트너 노드, FLUX 3 Image 표기 등이 들어갔고, 곧바로 MOSS 템플릿 충돌을 고친 v0.42.1이 나왔습니다. 새 이미지 모델이 나올 때마다 “일단 ComfyUI로 돌려 본다”는 흐름 덕분에 Python 주간 상위권에 다시 올라왔습니다.
| 구성요소 | 역할 |
|---|---|
| 그래프 실행기 | 바뀐 부분만 다시 계산 |
| 모델 관리 | 체크포인트·LoRA·VAE·ControlNet 등 |
| 파트너 노드 | 외부 유료 API 모델을 노드로 호출 |
| API 서버 | 워크플로 JSON을 HTTP로 제출 |
설치 (README 기준)
pip install comfy-cli && comfy install       # 가장 간단한 방법
# 수동 설치
git clone https://github.com/Comfy-Org/ComfyUI && cd ComfyUI
pip install torch torchvision torchaudio --extra-index-url https://download.pytorch.org/whl/cu130
pip install -r requirements.txt
python main.py        # GPU가 없으면 --cpu (매우 느림)
실행함: 릴리스 노트·설치 문서·라이선스 확인. 안 함: 실제 이미지 생성(박스에 GPU가 없고, 모델 파일이 수 GB라 의미 있는 시험이 어려움).
주의: GPL-3.0이라 ComfyUI를 고쳐서 배포하면 소스 공개 의무가 생깁니다. 커뮤니티 커스텀 노드는 임의의 Python 코드를 실행하므로, 출처가 불분명한 노드는 설치하지 않는 게 안전합니다. 파트너 노드는 외부 API 비용이 따로 듭니다.
| 도구 | 차이 |
|---|---|
| ComfyUI | 노드 그래프, 세밀한 제어, 생태계가 가장 큼 |
| Automatic1111 / Forge | 탭형 웹 UI, 입문은 더 쉬움 |
| InvokeAI | 캔버스 중심 편집 |
| ArtCraft | 장면을 먼저 만드는 창작 IDE (지난주 #2) |
#6 affaan-m/ECC — 에이전트 하네스를 운영체제처럼 설치한다
| 항목 | 내용 |
|---|---|
| 저장소 | affaan-m/ECC |
| 주간 / 총 스타 | +6,091 / 288,357 |
| 언어 / 라이선스 | JavaScript / MIT |
| 최신 릴리스 | v2.2.3 (2026-10-02 08:00 KST), 이번 주엔 새 릴리스 없이 10/21까지 커밋 |
무엇을 하나요
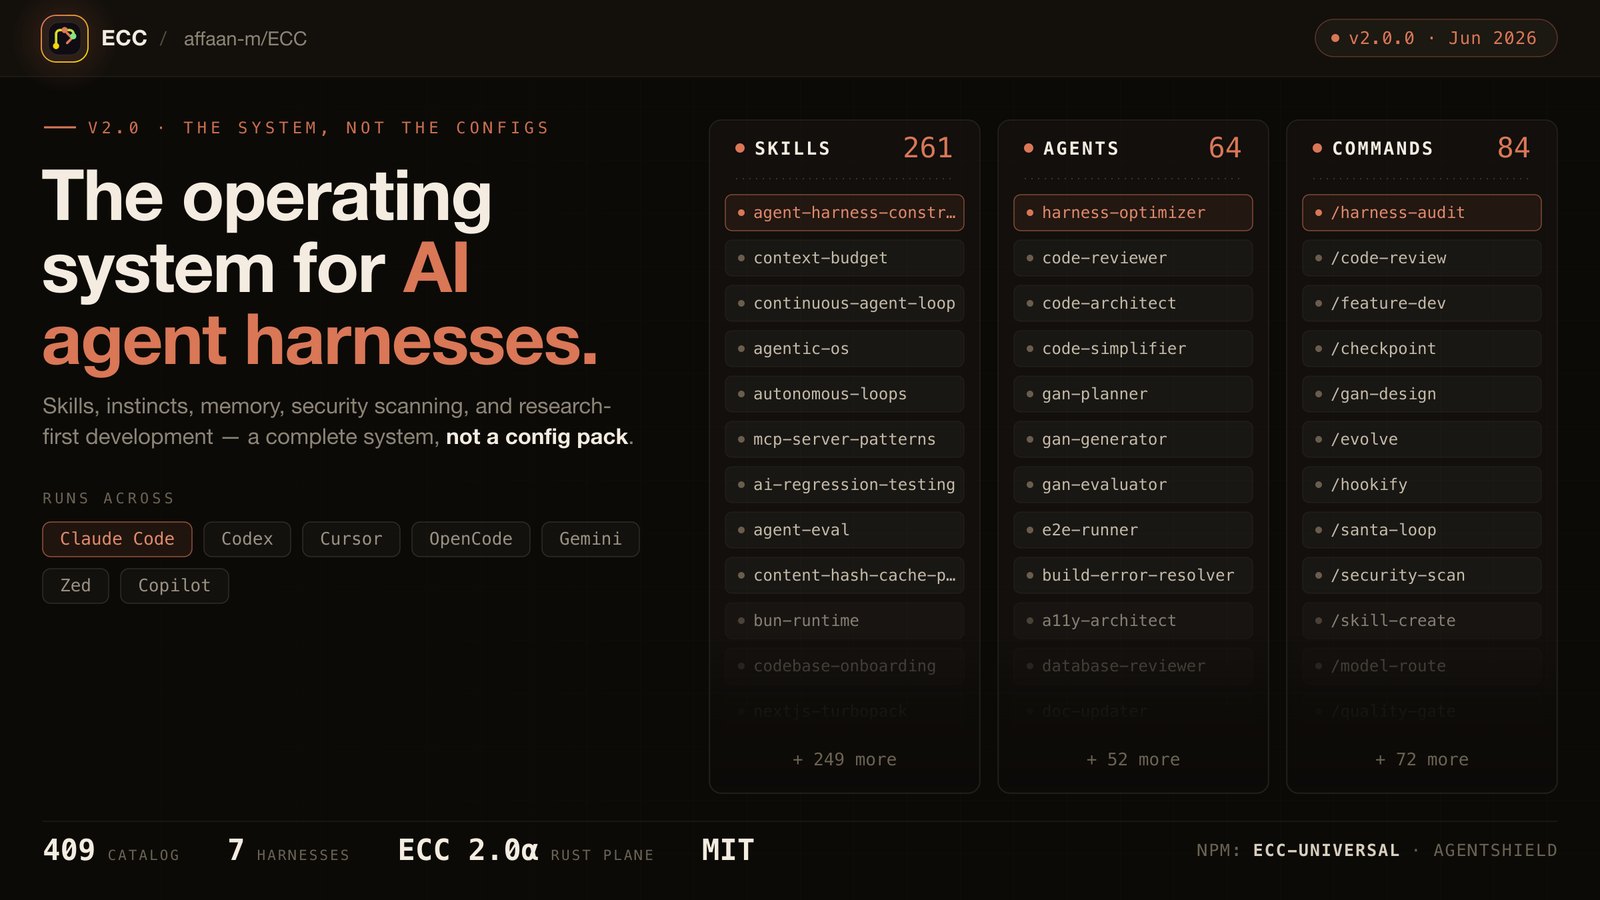
Claude Code·Codex·Cursor·OpenCode·Gemini 등에서 쓸 수 있는 스킬·에이전트·명령·훅·기억·보안 검사를 한 번에 까는 패키지입니다. 설정 파일 몇 개를 모은 수준이 아니라, 설치 프로파일과 검증 스크립트를 갖춘 하나의 시스템을 지향합니다. 예를 들어 /code-review나 /security-scan 같은 명령과 code-reviewer·build-error-resolver 같은 에이전트를 바로 쓸 수 있습니다.
심층 분석: ECC v2.2.3의 Skills·Instincts·Memory Vault·AgentShield.
왜 이번 주인가
새 릴리스는 없었지만 JavaScript 주간 8위에 올랐습니다. ponytail·security-audit-skill처럼 “에이전트에게 일하는 방식을 가르치는 스킬”이 크게 뜬 주간이라, 가장 큰 스킬 카탈로그인 ECC로도 관심이 이어진 것으로 보입니다.
| 구성요소 | 내용 (박스 체크아웃 기준) |
|---|---|
| skills/ | 311개 디렉터리 (SKILL.md 311개) |
| agents/ | 71개 에이전트 정의 |
| commands/ | 97개 슬래시 명령 |
| hooks · AgentShield | 하네스 보안 센서와 공급망 IOC 검사 |
| pi/core 프로파일 | 네트워크·훅 없는 스킬 123개 + 프롬프트 24개 |
설치·스모크 (박스에서 실행함)
npx ecc-universal@2.2.3 setup
npx ecc-universal@2.2.3 install --guided --harness codex --dry-run
# 박스: 저장소 체크아웃 후 검증 스크립트
node scripts/ci/validate-skills.js    # Validated 829 skill directories
node scripts/ci/validate-agents.js    # Validated 71 agent files
실행함: 체크아웃 기준 디렉터리 수 확인, 공식 검증 스크립트 두 개 통과(처음엔 js-yaml이 없어서 실패했고, 설치 후 통과). 829는 하네스별 사본까지 센 숫자라 루트 skills/ 311개보다 많습니다. 안 함: 실제 하네스에 설치.
주의: 한꺼번에 다 깔면 에이전트 컨텍스트가 무거워집니다. 필요한 프로파일만 고르는 --guided를 권합니다. 후원 문구에 외부 컴퓨팅 서비스 연동이 소개되어 있는데, 이 연동은 명시적으로 켜야만 동작합니다.
| 도구 | 차이 |
|---|---|
| ECC | 가장 큰 스킬·에이전트 카탈로그 + 보안 센서 |
| ponytail (#3) | 규칙 하나에 집중한 단일 스킬 |
| ruflo (#10) | 스웜·기억 중심 하네스 |
| mattpocock/skills | 실무 엔지니어링 스킬 (지난주 #4) |
#5 anomalyco/opencode — 오픈소스 터미널 코딩 에이전트
| 항목 | 내용 |
|---|---|
| 저장소 | anomalyco/opencode |
| 주간 / 총 스타 | +6,857 / 221,323 |
| 언어 / 라이선스 | TypeScript / MIT |
| 최신 릴리스 | v1.19.4 (2026-10-22 22:03 KST), npm opencode-ai@latest = 1.19.4 |
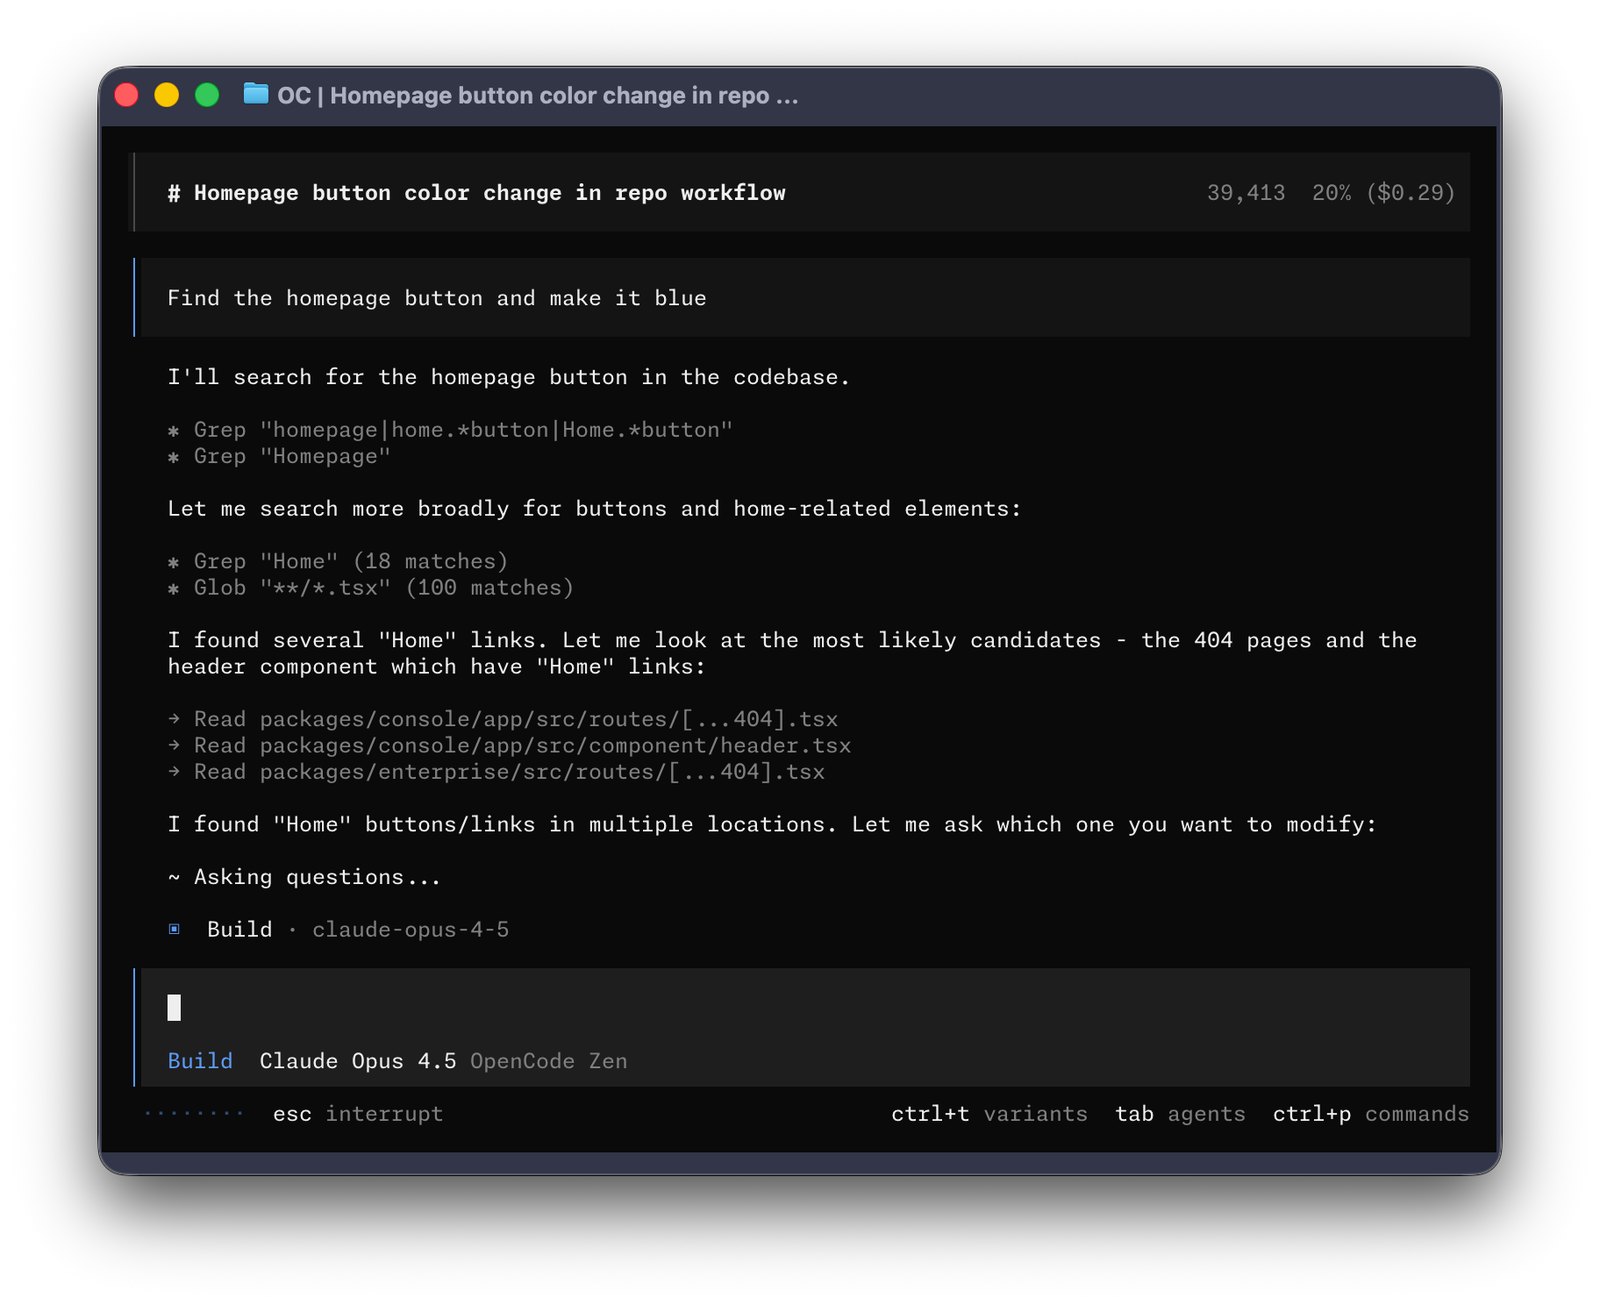
무엇을 하나요
터미널에서 쓰는 오픈소스 코딩 에이전트입니다. 특정 회사 모델에 묶이지 않고 Anthropic·OpenAI·Google·로컬 모델 등 원하는 공급자를 고를 수 있습니다. TUI 외에도 헤드리스 서버(opencode serve), 웹 UI, ACP(Agent Client Protocol) 서버, GitHub PR 체크아웃(opencode pr 123)을 지원합니다.
심층 분석: opencode v2 서버·권한 규칙 구조.
왜 이번 주인가
v1.19.4에서 내장 Bun 런타임을 1.4.4로 올렸습니다. Brotli·TLS·HTTP/2·HTTP/3·WebSocket·fetch 보안 수정과 루트 인증서 갱신이 들어간 업데이트입니다. 이번 주 Brotli 취약점 이슈와 맞물려 업데이트 수요가 몰렸고, FreeLLMAPI 같은 주변 도구도 opencode 호환을 내세우면서 TypeScript 주간 4위에 올랐습니다.
| 명령 | 역할 |
|---|---|
| TUI | 기본 실행 모드 |
| serve / web / attach | 헤드리스 서버와 원격 접속 |
| acp · mcp | 에디터 연동, MCP 서버 관리 |
| providers / models | 공급자 인증, 모델 목록 |
| stats / export | 토큰 사용량·비용, 세션 JSON 내보내기 |
설치·스모크 (박스에서 실행함)
curl -fsSL https://opencode.ai/install | bash   # 또는
npm i -g opencode-ai@latest
npx -y opencode-ai@latest --version   # 1.19.4
npx -y opencode-ai@latest --help      # 명령 22종 출력 확인
실행함: 버전·도움말. 안 함: 모델 공급자 로그인과 실제 코딩 세션(API 키 필요).
주의: 모델 비용은 연결한 공급자에서 나갑니다. --mdns를 켜면 기본 바인딩이 0.0.0.0으로 바뀌어 같은 네트워크에 노출되니 주의하세요.
| 도구 | 차이 |
|---|---|
| opencode | 모델 중립, 서버·웹·ACP까지 |
| Claude Code | Anthropic 공식 CLI |
| Codex CLI | OpenAI 공식 CLI |
| Aider | git 중심의 가벼운 페어 프로그래머 |
#4 Graphify-Labs/graphify — 코드베이스를 물어볼 수 있는 지식 그래프로
| 항목 | 내용 |
|---|---|
| 저장소 | Graphify-Labs/graphify (PyPI 패키지명 graphifyy) |
| 주간 / 총 스타 | +6,868 / 134,676 |
| 언어 / 라이선스 | Python / Apache-2.0 |
| 최신 릴리스 | v0.9.95 (2026-10-24 02:59 KST), 이번 주 v0.9.93~0.9.95 |
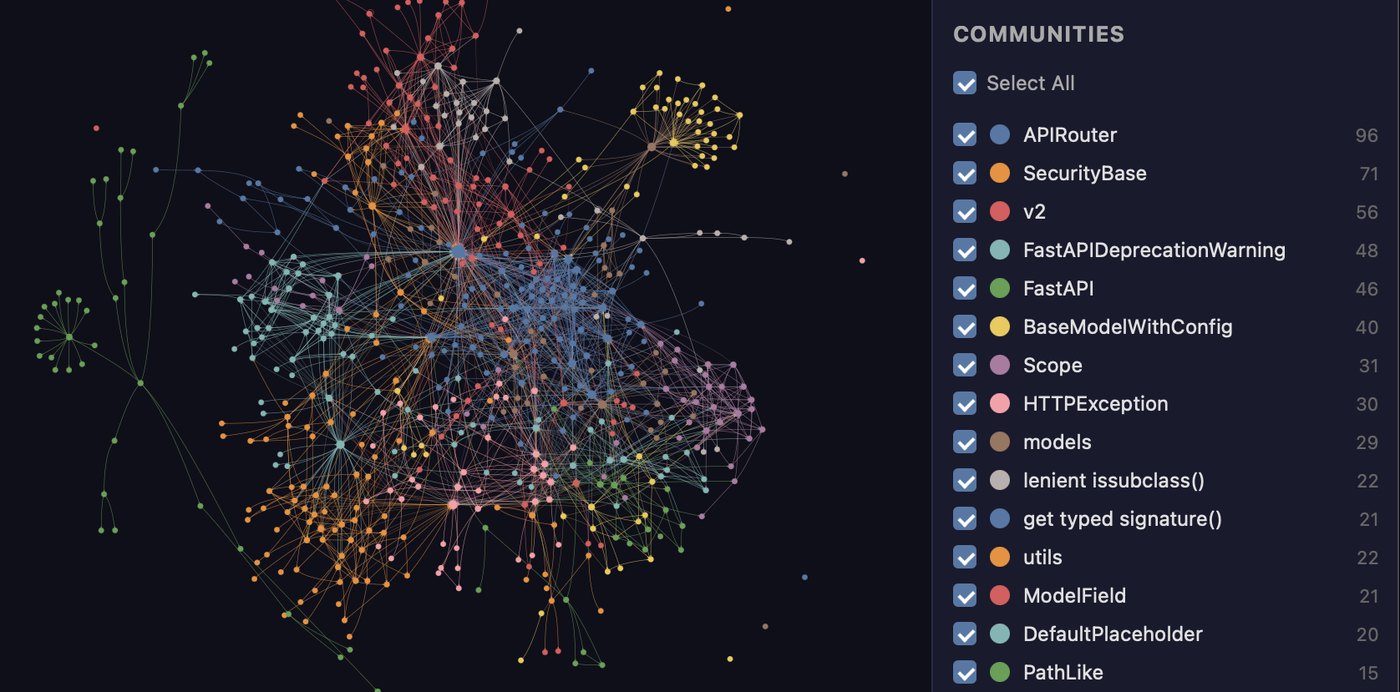
무엇을 하나요
코드·문서·SQL 스키마·설정·PDF를 읽어 노드(함수·클래스·파일)와 엣지(호출·참조)로 된 그래프를 만들고, 에이전트가 grep 대신 이 그래프를 따라가며 답하게 합니다. 예를 들어 “결제 실패 처리는 어디서 시작되나?”라고 물으면 관련 함수들을 BFS로 따라가 토큰 예산 안에서 보여 줍니다. 코드 부분은 tree-sitter AST로 뽑기 때문에 LLM이 필요 없습니다.
심층 분석: graphify v0.9.92의 tree-sitter 파이프라인·에이전트 훅.
왜 이번 주인가
릴리스마다 커뮤니티 PR이 20개 안팎씩 들어왔고, 보안 수정이 두 번 연달아 나왔습니다. v0.9.94는 호스트 이름이 없거나 user:pass@가 포함된 URL을 요청 전에 막고, v0.9.95는 스킬 설치 파일을 무작위 임시 파일로 써서 심어 둔 심볼릭 링크로 쓰기 경로가 바뀌지 않게 했습니다.
| 명령 | 역할 |
|---|---|
| update | 코드 재추출 → 그래프 갱신 (LLM 불필요) |
| extract | AST + 의미 추출(LLM) 전체 실행 |
| query / path / explain | BFS 질의, 최단 경로, 노드 설명 |
| install | Claude·Codex·Cursor 등 20여 곳에 스킬 설치 |
| hook-guard | grep/read 전에 그래프부터 보도록 유도 |
설치·스모크 (박스에서 실행함)
uv tool install graphifyy==0.9.95
graphify --version                 # graphify 0.9.95
cd security-audit 검증기 폴더 && graphify update .
# → Rebuilt: 122 nodes, 288 edges, 15 communities (LLM 호출 없음)
graphify query "validate findings"
# → validate-findings.cjs · validate() · validateDocument() ... (2,000토큰 예산에서 자름)
실행함: 설치, 1위 저장소(security-audit-skill)의 검증기 JS 4개 파일로 그래프 생성(graph.json·graph.html·GRAPH_REPORT.md), 질의. 안 함: 문서·PDF 의미 추출(Gemini 등 API 키 필요).
주의: 업그레이드하면 AST 캐시 스키마가 바뀌어 첫 빌드 때 다시 추출합니다. 큰 모노레포는 첫 생성에 시간이 걸립니다.
| 도구 | 차이 |
|---|---|
| graphify | AST 그래프 + 에이전트 훅 |
| xerj | 전문 검색 색인 (ES 호환) |
| Sourcegraph | 상용 코드 검색·인텔리전스 |
| ctags / LSP | 심볼 단위 탐색, 그래프 질의는 없음 |
#3 DietrichGebert/ponytail — “가장 좋은 코드는 안 쓴 코드”
| 항목 | 내용 |
|---|---|
| 저장소 | DietrichGebert/ponytail |
| 주간 / 총 스타 | +9,747 / 175,774 (JavaScript 주간 2위) |
| 언어 / 라이선스 | JavaScript(로더) · Markdown(프롬프트) / MIT |
| 최신 릴리스 | v5.3.2 (2026-10-17 08:15 KST), npm @dietrichgebert/ponytail |
| 모릭월드 | 첫 소개 (아직 심층 분석 없음) |
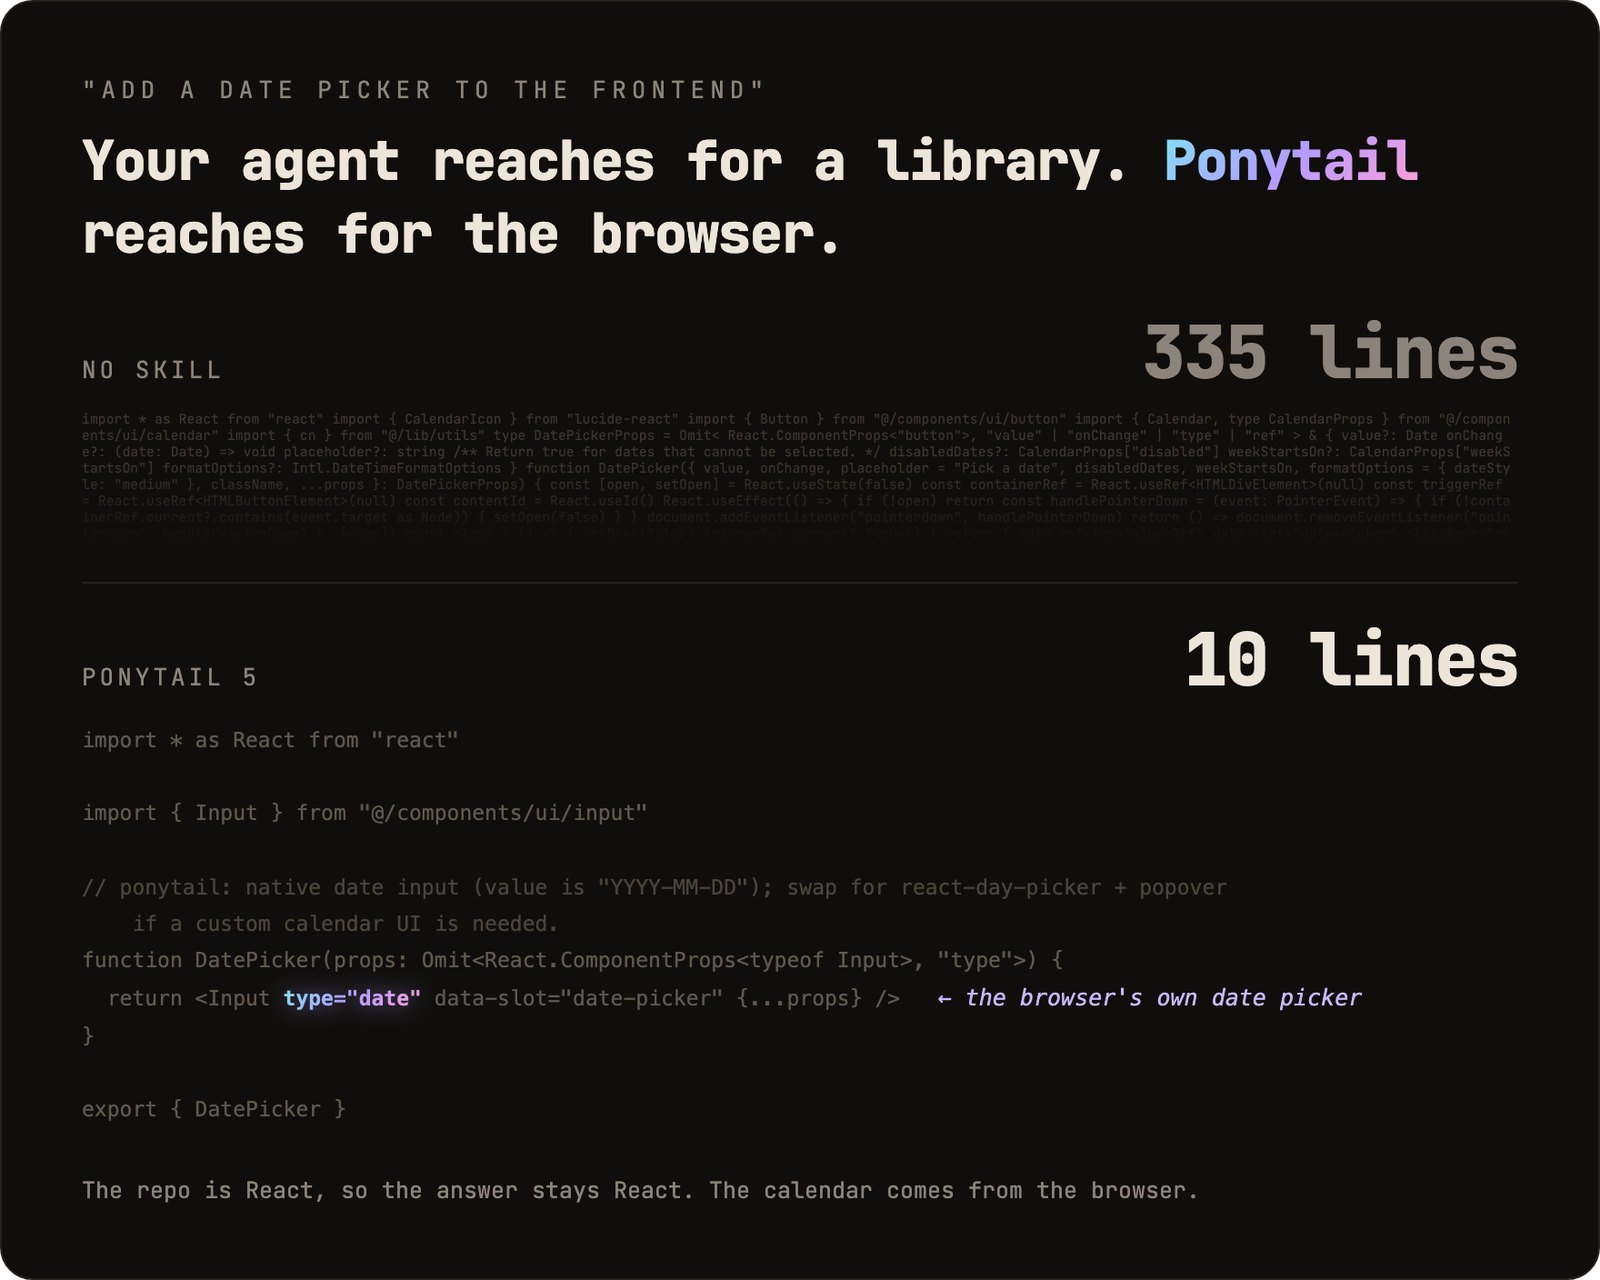
무엇을 하나요
코딩 에이전트에게 ‘게으른 시니어 개발자’의 판단 순서를 넣는 프롬프트 스킬입니다. 코드를 쓰기 전에 사다리를 하나씩 확인합니다. ① 이게 꼭 있어야 하나 → ② 이미 코드베이스에 있나 → ③ 표준 라이브러리로 되나 → ④ 플랫폼 기본 기능이 있나 → ⑤ 설치된 의존성으로 되나 → ⑥ 한 줄로 되나 → ⑦ 그다음에야 최소한의 코드. README 예시가 이해하기 쉽습니다. “날짜 선택기를 추가해 줘”라고 하면 스킬이 없을 때는 달력을 직접 만들어 335줄이 나오고, ponytail을 켜면 기존 Input 컴포넌트에 type="date"를 붙인 10줄로 끝납니다.
그렇다고 무조건 줄이지는 않습니다. 입력 검증·데이터 손실 처리·보안·접근성은 줄이지 않고, 분기·파서·돈·보안이 걸린 로직에는 작은 테스트를 하나 남기게 합니다.
왜 이번 주인가
10월 8일 처음부터 다시 쓴 Ponytail 5가 나왔고, 10월 16일 v5.3에서는 Claude Code 프롬프트 위에 현재 작업의 비용·토큰·시간·재사용률·테스트 결과를 보여 주는 ‘밴드’와 로컬 대시보드 ‘보드’가 추가됐습니다. 자체 벤치마크(Claude Code, 39개 과제, 5회씩)에서 코드 −53%, 시간 −41%, 비용 −26%, 출력 토큰 −45%라는 숫자가 크게 퍼졌습니다. 다만 이전 버전 때 Reddit에서 Sonnet으로 24회 직접 시험한 사용자는 “코드는 23% 줄었지만 토큰과 시간은 줄지 않았다”고 보고한 적이 있습니다. 벤치마크 숫자는 내 작업에서 직접 확인하는 게 좋습니다.
| 구성요소 | 역할 |
|---|---|
| skills/ponytail/SKILL.md | 핵심 프롬프트 (전부 여기서 나옴) |
| AGENTS.md | 규칙 파일만 읽는 에이전트용 압축본 |
| /ponytail-review | 변경이 닿는 코드까지 읽는 리뷰 |
| /ponytail-audit | 저장소 전체 순위별 점검 |
| band / board | 비용·토큰·시간·테스트 현황 (로컬 저장) |
설치·스모크 (박스에서 실행함)
# Claude Code (프롬프트 두 번)
/plugin marketplace add DietrichGebert/ponytail
/plugin install ponytail@ponytail
# Codex
codex plugin marketplace add DietrichGebert/ponytail
codex plugin add ponytail@ponytail
# 박스: 저장소 유닛 테스트
node --test tests/*.test.js     # tests 144 · pass 144 · fail 0
실행함: v5.3.2 체크아웃에서 Node 22로 유닛 테스트 144개 전부 통과. 안 함: 실제 에이전트에 설치해 벤치마크 재현(모델 비용과 로그인 필요).
주의: 릴리스가 하루에 세 번 나올 만큼 빨리 바뀌니, 팀에 도입할 때는 태그를 고정하세요. 밴드는 Claude Code 2.1.290 이상이 필요합니다.
| 도구 | 차이 |
|---|---|
| ponytail | ‘쓰기 전에 재사용’ 규칙 하나에 집중 |
| mattpocock/skills | TDD·리뷰·스펙 구현 등 실무 절차 모음 |
| ECC | 대형 스킬·에이전트 카탈로그 |
| impeccable | AI가 만든 UI의 흔적을 규칙으로 잡는 디자인 스킬 (#3318) |
#2 stablyai/orca — 에이전트 다섯을 동시에 굴리는 작업대
| 항목 | 내용 |
|---|---|
| 저장소 | stablyai/orca |
| 주간 / 총 스타 | +9,828 / 105,261 (이번 주 10만 돌파) |
| 언어 / 라이선스 | TypeScript(Electron 데스크톱) / MIT |
| 최신 릴리스 | v1.4.240 (2026-10-25 13:02 KST), 10/24~25 이틀간 3회 |
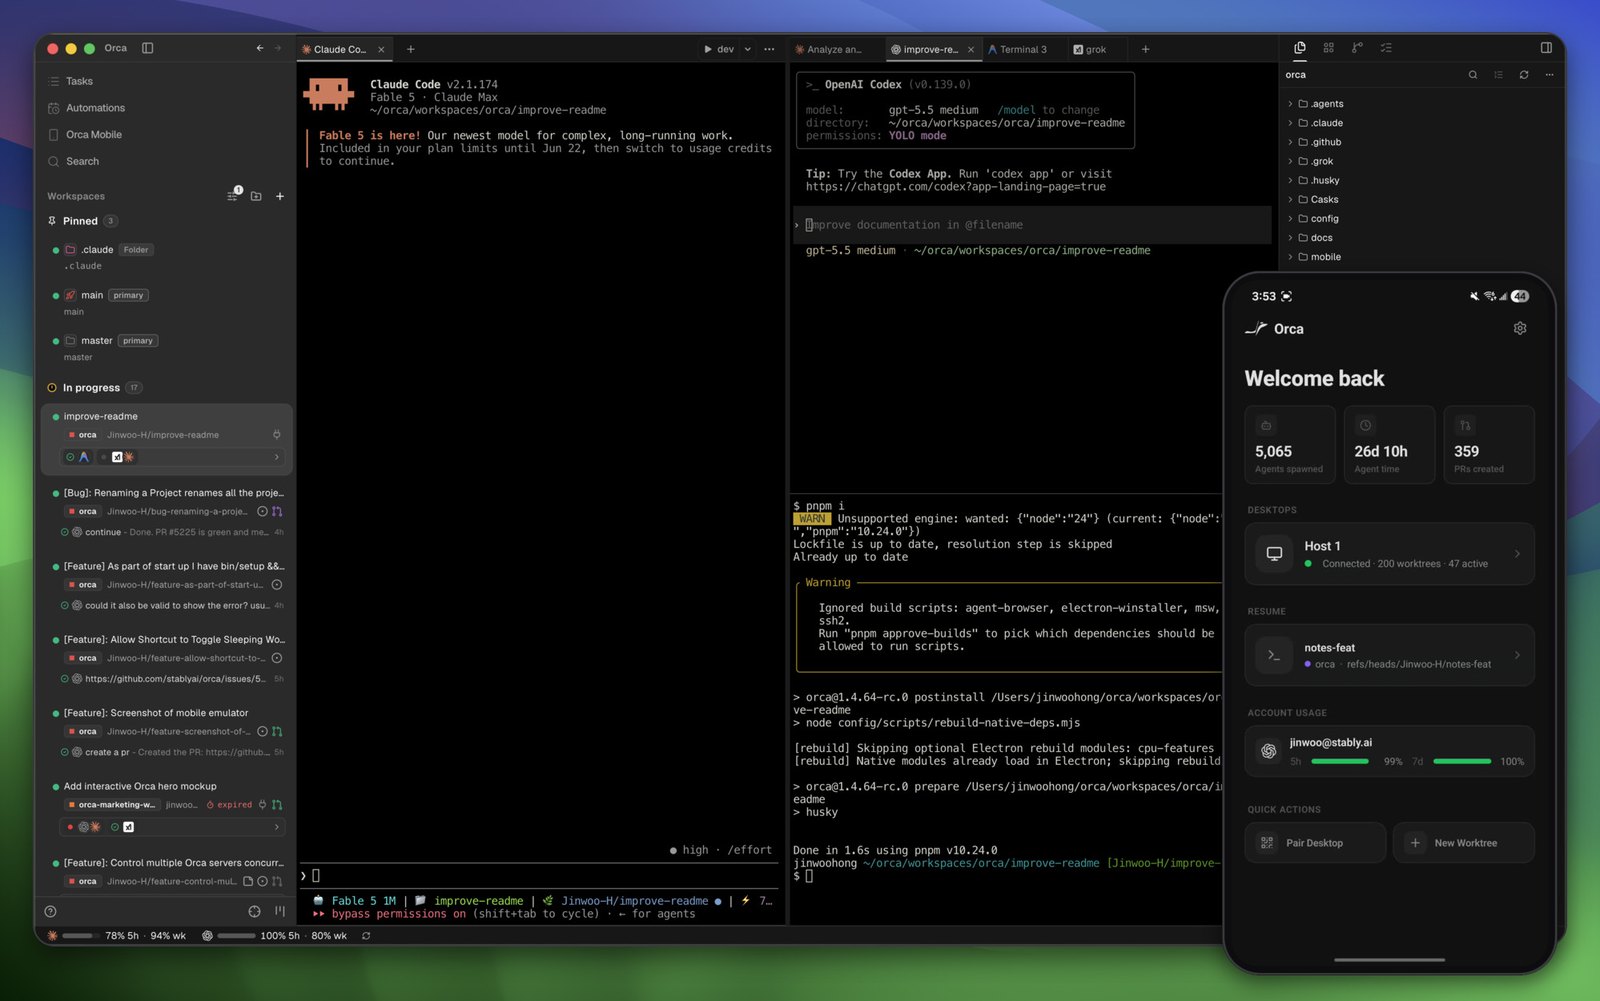
무엇을 하나요
Codex·Claude Code·OpenCode·Pi 같은 코딩 에이전트를 git 워크트리마다 하나씩 띄워 나란히 돌리고, 한 화면에서 진행 상황을 보는 데스크톱 앱입니다. 예를 들어 “로그인 버그 수정”, “결제 페이지 리팩터링”, “테스트 보강”을 서로 다른 워크트리에서 에이전트 셋에게 동시에 맡기고, 끝나면 휴대폰 앱으로 알림을 받아 다음 지시를 보낼 수 있습니다.
심층 분석: Orca v1.4.229의 워크트리 네이티브 모델·orcad 런타임.
왜 이번 주인가
거의 매일 릴리스가 나옵니다. v1.4.238~240에서 원클릭 스킬 설치(SSH 호스트 포함), 프로젝트별 브라우저 프로필, 내장 브라우저 방문 기록 검색, Orca 밖에서 진행된 Claude 대화 표시, 원격 터미널 복구 강화, dev 서버를 찾는 orca ports 명령이 추가됐습니다. 이번 주 총 스타 10만을 넘었습니다.
| 구성요소 | 역할 |
|---|---|
| 워크트리 관리 | 작업마다 격리된 체크아웃 |
| 에이전트 터미널·채팅 | 여러 CLI 에이전트를 탭·분할 화면으로 |
| 내장 브라우저 | 프로젝트별 프로필, 방문 기록 |
| 모바일 컴패니언 | iOS·Android에서 알림과 후속 지시 |
| SSH 원격 | 원격 서버에서 에이전트 실행 |
설치 · 스모크
# https://onorca.dev/download 에서 macOS·Windows·Linux 설치본
# 소스 빌드는 README의 개발 가이드 참고 (Electron)
실행함: README·릴리스 노트·라이선스 확인. 안 함: 데스크톱 GUI 실행(박스에 디스플레이 환경이 없고, 에이전트 로그인이 필요).
주의: 에이전트를 여러 대 동시에 돌리면 모델 비용도 그만큼 늘어납니다. 각 에이전트가 가진 셸 권한은 그대로이니, 워크트리로 나눈다고 보안 격리가 되는 건 아닙니다.
| 도구 | 차이 |
|---|---|
| Orca | 데스크톱 작업대 + 모바일, 워크트리 중심 |
| ruflo (#10) | CLI·MCP 하네스로 스웜 구성 |
| Conductor / Crystal류 | 워크트리 병렬 에이전트 앱 |
| tmux + 스크립트 | 직접 구성, 자유도는 높지만 손이 많이 감 |
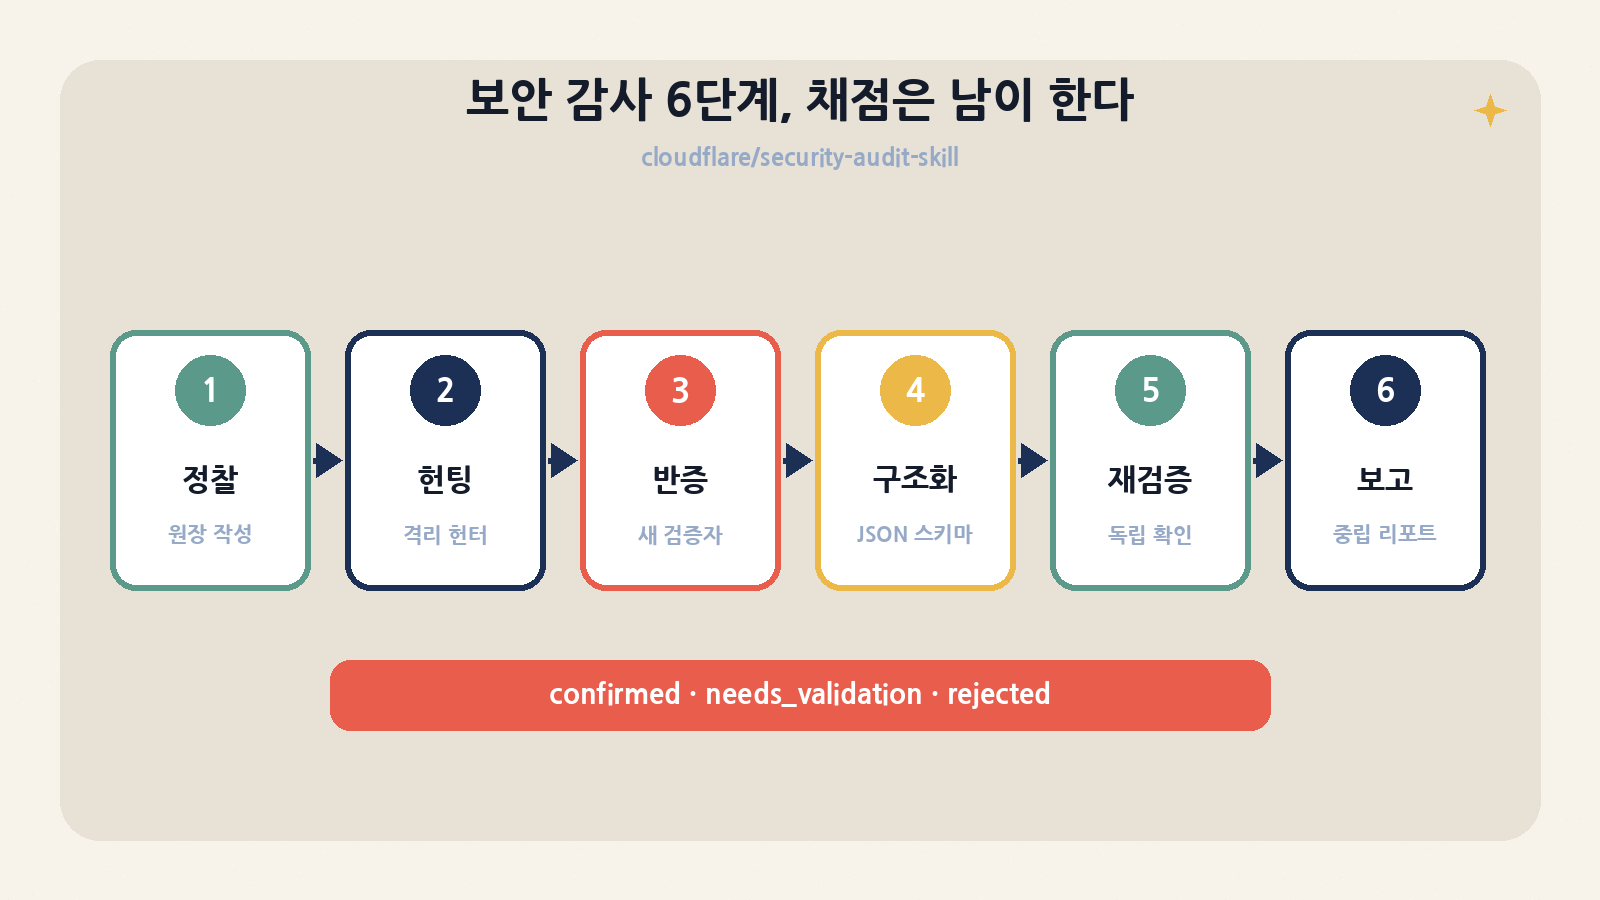
#1 cloudflare/security-audit-skill — 보안 감사를 맡기되, 채점은 다른 에이전트가
| 항목 | 내용 |
|---|---|
| 저장소 | cloudflare/security-audit-skill |
| 주간 / 총 스타 | +12,680 / 45,627 (전체·JavaScript 주간 1위) |
| 언어 / 라이선스 | JavaScript(검증기) · Markdown(프롬프트) / MIT |
| 릴리스 | 태그 없음, 마지막 푸시 2026-09-15 KST. 코드 변경이 아니라 관심 집중으로 뜬 경우 |
| 만든 곳 | Cloudflare (6월 블로그 “Build your own vulnerability harness”) |
무엇을 하나요
코딩 에이전트를 보안 감사관으로 만드는 스킬입니다. 에이전트에게 “이 코드베이스 보안 감사해 줘”라고 하면 6단계로 진행합니다. ① 정찰(구조·신뢰 경계·입력 지점을 architecture.md와 coverage-ledger.json에 기록) → ② 원장 단위로 격리된 헌터 에이전트 배치 → ③ 후보마다 새 검증자가 반증을 시도 → ④ findings.json으로 구조화하고 스키마 검증 → ⑤ 다른 에이전트가 소스를 다시 확인 → ⑥ 대상에 치우치지 않는 리포트 작성. 결과는 confirmed(소스 추적 완료), needs_validation(확인 못 한 사실이 남음, 심각도 없음), rejected(반증됨)로 엄격하게 나뉩니다.
심층 분석: security-audit-skill의 6단계 워크플로·커버리지 원장·findings 계약.
왜 이번 주인가
코드는 9월 중순 이후 그대로인데, 이번 주 여러 개발 매체가 다루면서 스타가 몰렸습니다. 10월 20일 약 3만 3천에서 24일 4만 3천을 넘었다는 보도가 있었고, 오늘 저녁에는 4만 5천을 넘었습니다. Cloudflare가 이 스킬을 출발점으로 128개 저장소를 훑는 내부 하네스를 만들었다는 6월 글(후보 약 2만 800건 중 약 1만 2천 건이 검증 통과)도 다시 회자됐습니다. 다만 그 하네스와 실제 프롬프트, 사용 모델은 공개되지 않았고 수치도 Cloudflare 자체 발표입니다. 이번 주 모릭월드 AI 공격 도구 칼럼에서 다룬 것처럼 공격 쪽도 AI로 빨라지는 상황이라, 방어 쪽 도구가 주목받는 흐름입니다.
| 파일 | 역할 |
|---|---|
| SKILL.md · RECONNAISSANCE.md · HUNTING.md | 전체 흐름, 정찰, 헌팅 방법론 |
| 공격 클래스 문서 11종 | AI·LLM, 웹 프로토콜·인증, 공급망, 클라우드, 메모리 안전성 등 |
| report-schema.json | 세 가지 판정의 JSON 스키마 |
| validate-findings.cjs | 4·5단계에서 findings 기계 검증 (의존성 없음) |
| validate-coverage-ledger.cjs | 1~5단계 커버리지 원장 검증 |
설치·스모크 (박스에서 실행함)
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit
# 사용: 에이전트에게 "security audit this codebase"
# 박스: 검증기 테스트
node --test validate-findings.test.cjs validate-coverage-ledger.test.cjs
# → tests 65 · pass 65 · fail 0 (0.7초)
실행함: 저장소 구조 확인(프롬프트 문서 15개, 1,778줄), 검증기 테스트 65개 전부 통과. 그래프 도구 graphify(#4)로 이 검증기 코드를 그래프로 만드는 데도 썼습니다. 안 함: 실제 전체 감사(병렬 서브에이전트를 지원하는 모델과 많은 사용량이 필요).
주의: README는 대상 코드를 실행할 때 외부 네트워크가 막힌 OS 수준 샌드박스를 요구합니다. 샌드박스가 없으면 실행하지 않고 needs_validation으로 남깁니다. 한 번 돌리면 반복 실행 때 찾는 취약점의 절반 정도만 나온다고 하니 여러 번 돌려야 하고, 그만큼 비용이 듭니다. 내 소유이거나 허가받은 코드에만 쓰세요.
| 도구 | 차이 |
|---|---|
| security-audit-skill | 에이전트 다단계 감사 + 독립 재검증 |
| iFixAi | 에이전트 행동·정책 감사 (지난주 #6) |
| Semgrep / CodeQL | 규칙 기반 정적 분석, 결정론적 |
| PentAGI | 자율 침투 테스트 (실행 중인 대상 공격) |
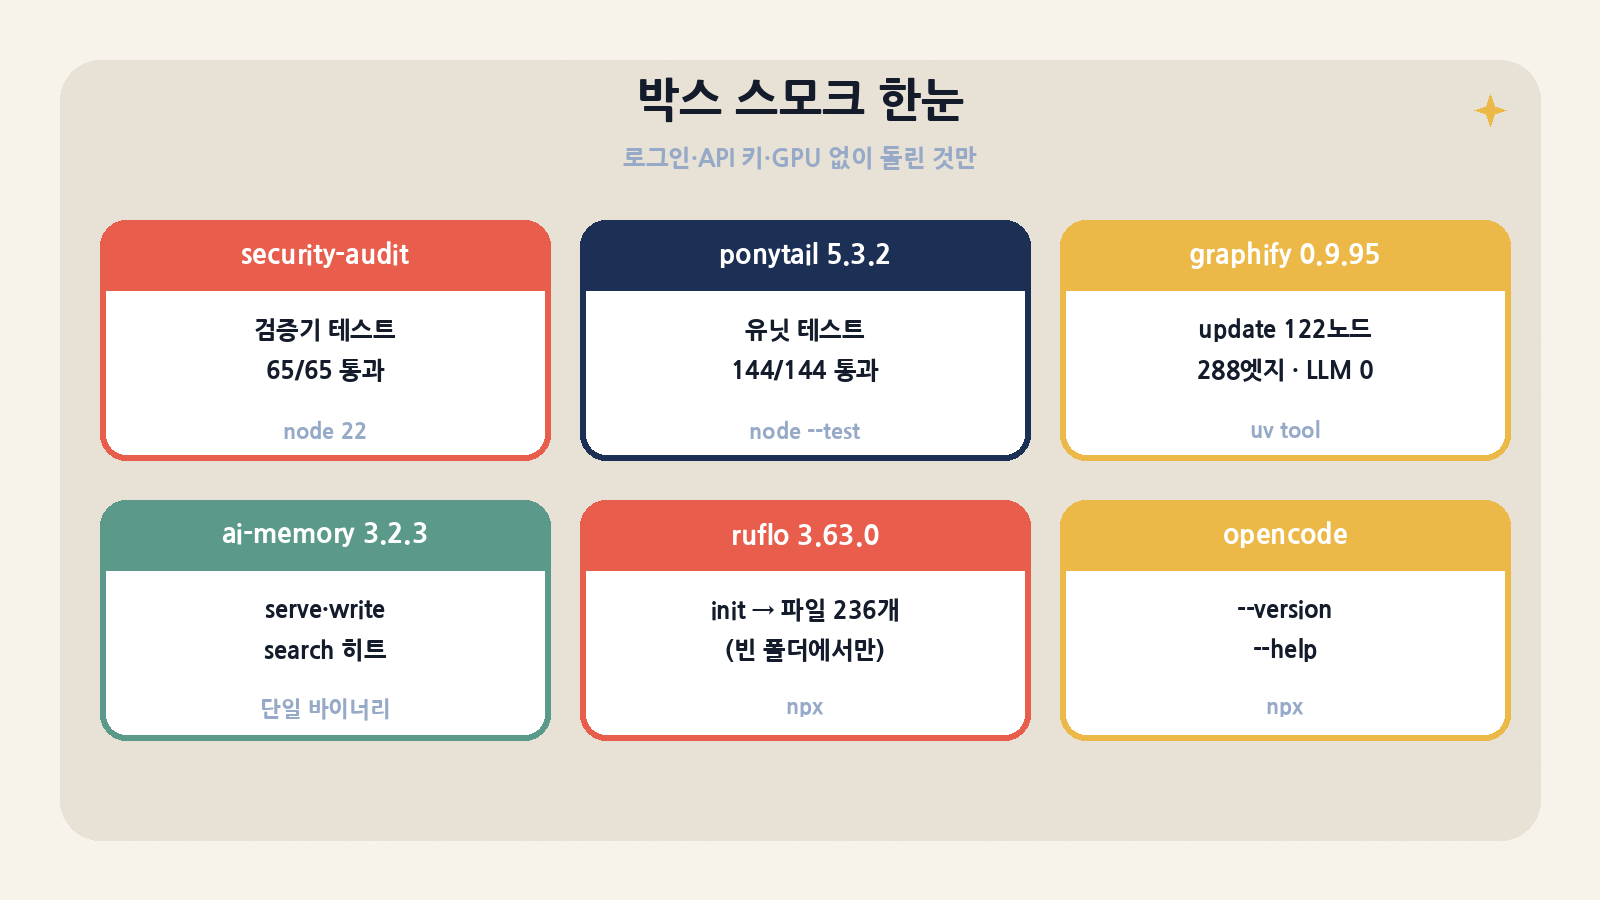
박스에서 돌려 본 결과 총정리
| 저장소 | 실행 결과 | 하지 않은 것 |
|---|---|---|
| 1 security-audit-skill | 검증기 테스트 65/65 통과 | 실제 감사 미실행 (모델·샌드박스 필요) |
| 2 Orca | 문서만 확인 | 데스크톱 GUI |
| 3 ponytail 5.3.2 | 유닛 테스트 144/144 통과 | 벤치마크 재현 안 함 |
| 4 graphify 0.9.95 | update → 122 노드·288 엣지·15 커뮤니티, query 성공 | LLM 의미 추출 안 함 |
| 5 opencode 1.19.4 | –version · –help | 모델 로그인 안 함 |
| 6 ECC 2.2.3 | validate-skills 829 · validate-agents 71 통과 | 하네스 설치 안 함 |
| 7 ComfyUI 0.42.1 | 문서만 확인 | GPU·모델 파일 필요 |
| 8 FreeLLMAPI 0.16.9 | 문서만 확인 | Docker·공급자 키 필요 |
| 9 ai-memory 3.2.3 | 설치·init·serve·write-page·search 히트 | setup(서비스 등록) 안 함 |
| 10 ruflo 3.63.0 | –version · init (파일 236개 생성 확인) | 스웜·데몬 안 함 |
라이선스·비용·보안 한눈에
| 저장소 | 라이선스 | 주의 |
|---|---|---|
| security-audit-skill | MIT | 여러 번 실행할 모델 비용, 네트워크 차단 샌드박스 필수 |
| Orca | MIT | 에이전트 수만큼 모델 비용 |
| ponytail | MIT | 빠른 릴리스, 태그 고정 권장 |
| graphify | Apache-2.0 | 의미 추출 시 LLM API 비용 |
| opencode | MIT | 공급자 비용, –mdns 노출 주의 |
| ECC | MIT | 전부 설치하면 컨텍스트가 무거워짐 |
| ComfyUI | GPL-3.0 | GPU, 커스텀 노드 코드 실행 위험 |
| FreeLLMAPI | MIT (+유료 카탈로그) | 공급자 약관, 프로덕션 비권장 |
| ai-memory | MIT | 팀 서버의 토큰·네트워크 관리 |
| ruflo | MIT | mods가 계정 권한으로 실행, 빈 폴더에서 시험 |
이번 주 한 줄 정리
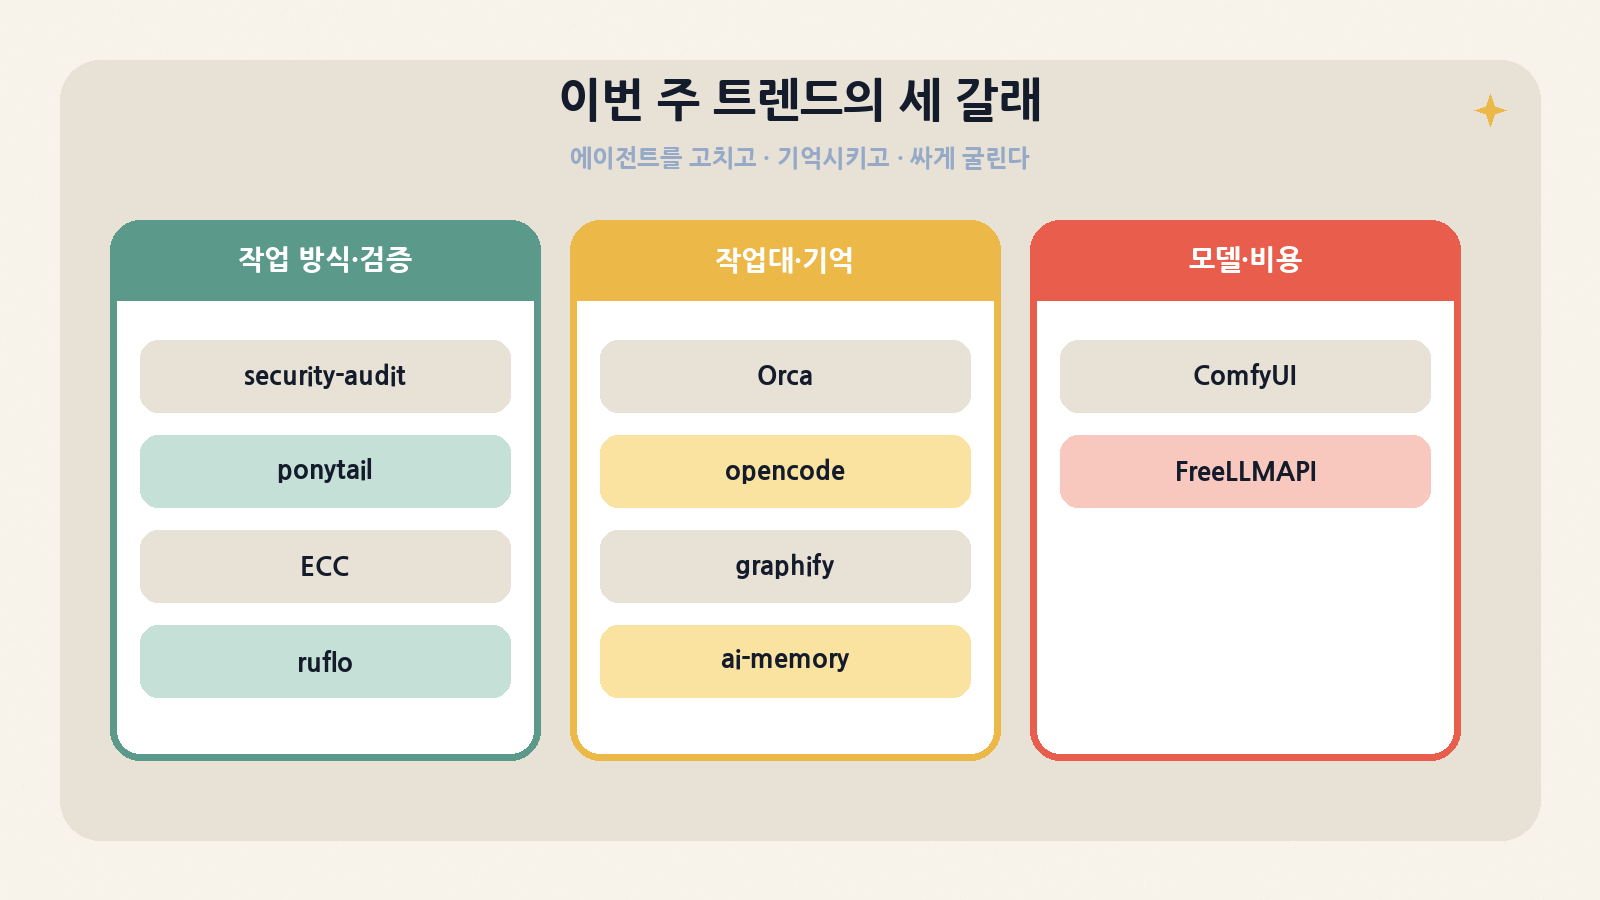
지난주가 “에이전트에게 손을 더 맡기는 주간”이었다면, 이번 주는 그 손을 검증하고 기억시키고 싸게 굴리는 주간이었습니다. security-audit-skill과 ponytail은 에이전트가 일하는 방식(반증하고, 덜 쓰고)을 바꾸고, Orca·opencode·ECC·ruflo는 여러 에이전트를 굴리는 작업대와 하네스를, graphify·ai-memory는 코드 이해와 기억을, FreeLLMAPI·ComfyUI는 모델을 싸게 또는 직접 굴리는 쪽을 맡았습니다. 스타 숫자만 보지 마시고 라이선스(GPL), 약관(무료 API 묶기), 권한(하네스 mods·샌드박스)을 같이 확인하시면 좋겠습니다.
다음 주 일요일에도 같은 형식으로 찾아뵙겠습니다. 형님, 편안한 저녁 되세요.