컴퓨터가 켜지기 전에 해커가 들어온다? 16년 묵은 UEFI ‘네트워크 부팅’ 구멍 CVE-2026-97631로 본 시큐어부트보다 앞선 위험, 집 PC는 괜찮은지와 서버 관리자가 오늘 할 점검을 초보도 쉽게
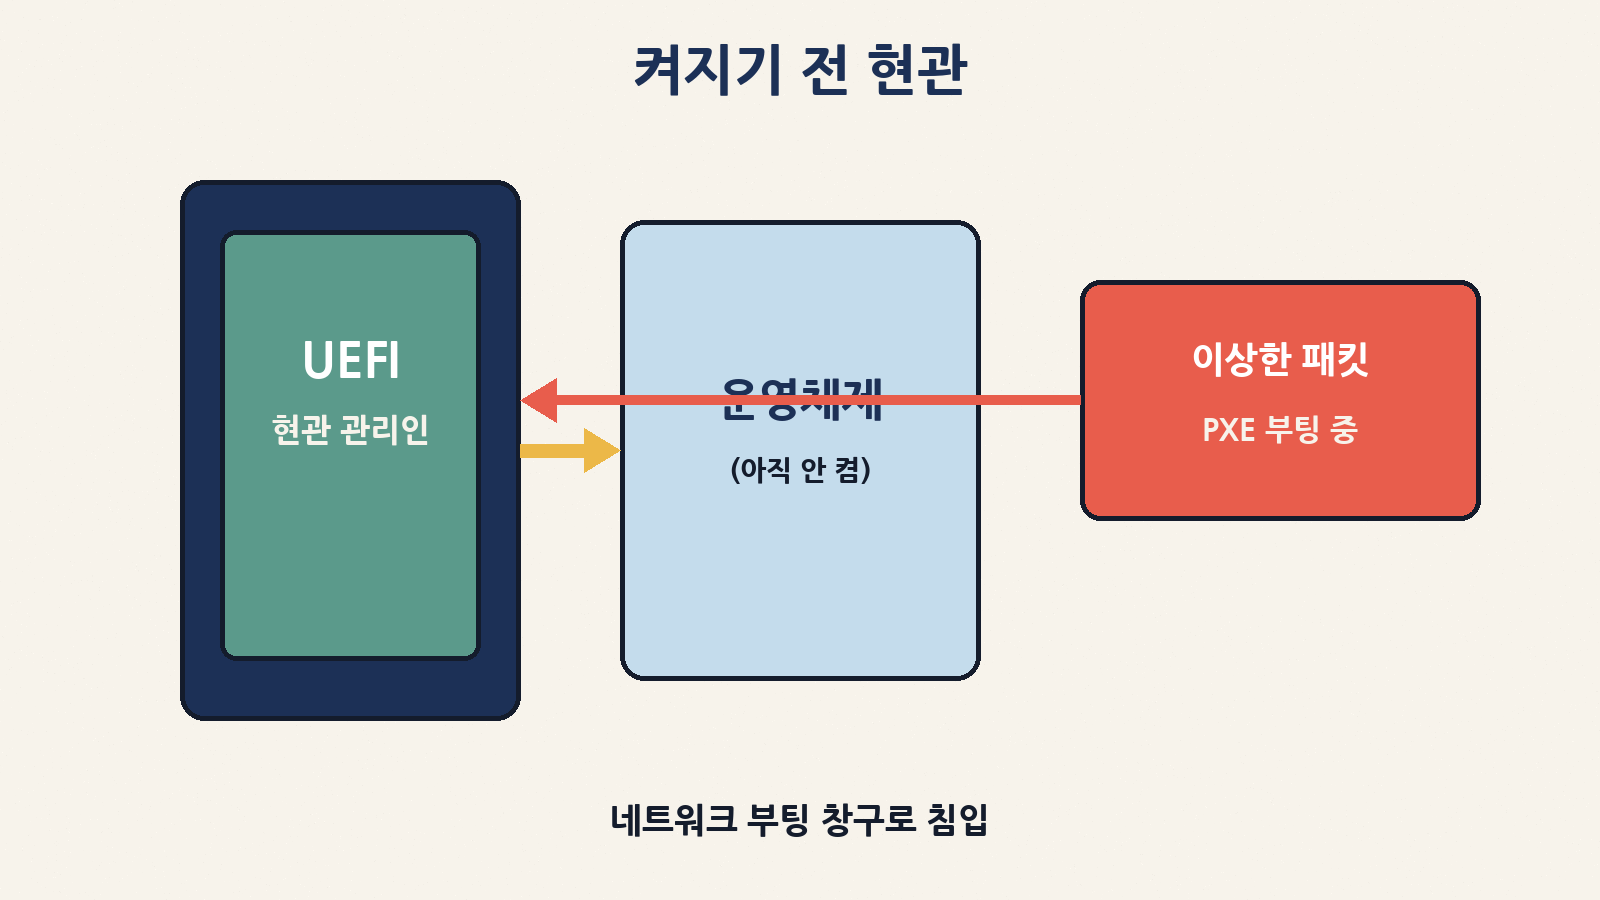
컴퓨터가 켜지기 전 UEFI 현관에서, 네트워크 부팅(PXE) 창구로 이상한 패킷이 들어올 수 있어요
컴퓨터를 켜면 윈도우나 맥OS가 바로 뜨는 것처럼 보이지만, 사실 그 앞에 아주 짧은 ‘현관’이 있어요. 전원 버튼을 누르고 운영체제가 깨어나기 전까지, 펌웨어(UEFI)가 메모리·디스크·네트워크를 먼저 점검하는 구간이죠. 보안업계에서는 이 현관을 지키는 소프트웨어에 16년 묵은 구멍이 있었다고 밝혔어요. 이름은 CVE-2026-97631, 열린 소스 펌웨어 뼈대 EDK II의 네트워크 부팅(PXE) 코드에 있는 버퍼 오버플로입니다.
중요한 한 줄부터 말할게요. 집에서 하드디스크·SSD로만 켜는 일반 PC·노트북은 이번 구멍의 대상이 아니에요. 서버·데이터센터처럼 네트워크에서 OS 이미지를 받아 켜는(PXE) 순간에만 닿습니다. 오늘은 “왜 시큐어부트보다 앞이냐”, “누가 점검해야 하냐”, “지금 당장 뭘 하냐”를 초보 기준으로 풀어요.
한눈에 보는 이번 소식
항목
내용
CVE
CVE-2026-97631 (TianoCore GHSA-99cj-7hg9-mp4m)
어디의 문제?
EDK II NetworkPkg/UefiPxeBcDxe — PXE 부팅 중 ICMP 오류 메시지 복사
위험도
CVSS v4.0 9.5 (Critical)
공격 조건
로그인 불필요 · 기기가 PXE 네트워크 부팅 중일 때만 · 해당 IP로 ICMP 오류를 보낼 수 있어야 함
결과
부팅 멈춤(서비스 거부) 또는(빌드별 맞춤 작업 시) OS·시큐어부트 이전에 코드 실행
영향 범위
EDK II ~ edk2-stable202608(2026-08). AMI·Insyde·Phoenix·Project Mu 등 대부분 UEFI가 EDK II 참고
패치 상태(10/28 기준)
소스 수정은 10/15 마스터에 병합 · 안정판 릴리스·배포판 패키지 수정판은 아직 없음
실제 악용
공개 시점 기준 CISA KEV 미등재 · 실전 악용 보고 없음
발견
Alex Matrosov(Anthropic), Dan Holmes-Mitra(Google)
초보 비유: 현관 관리인이 손님 쪽지를 너무 크게 받아적어요
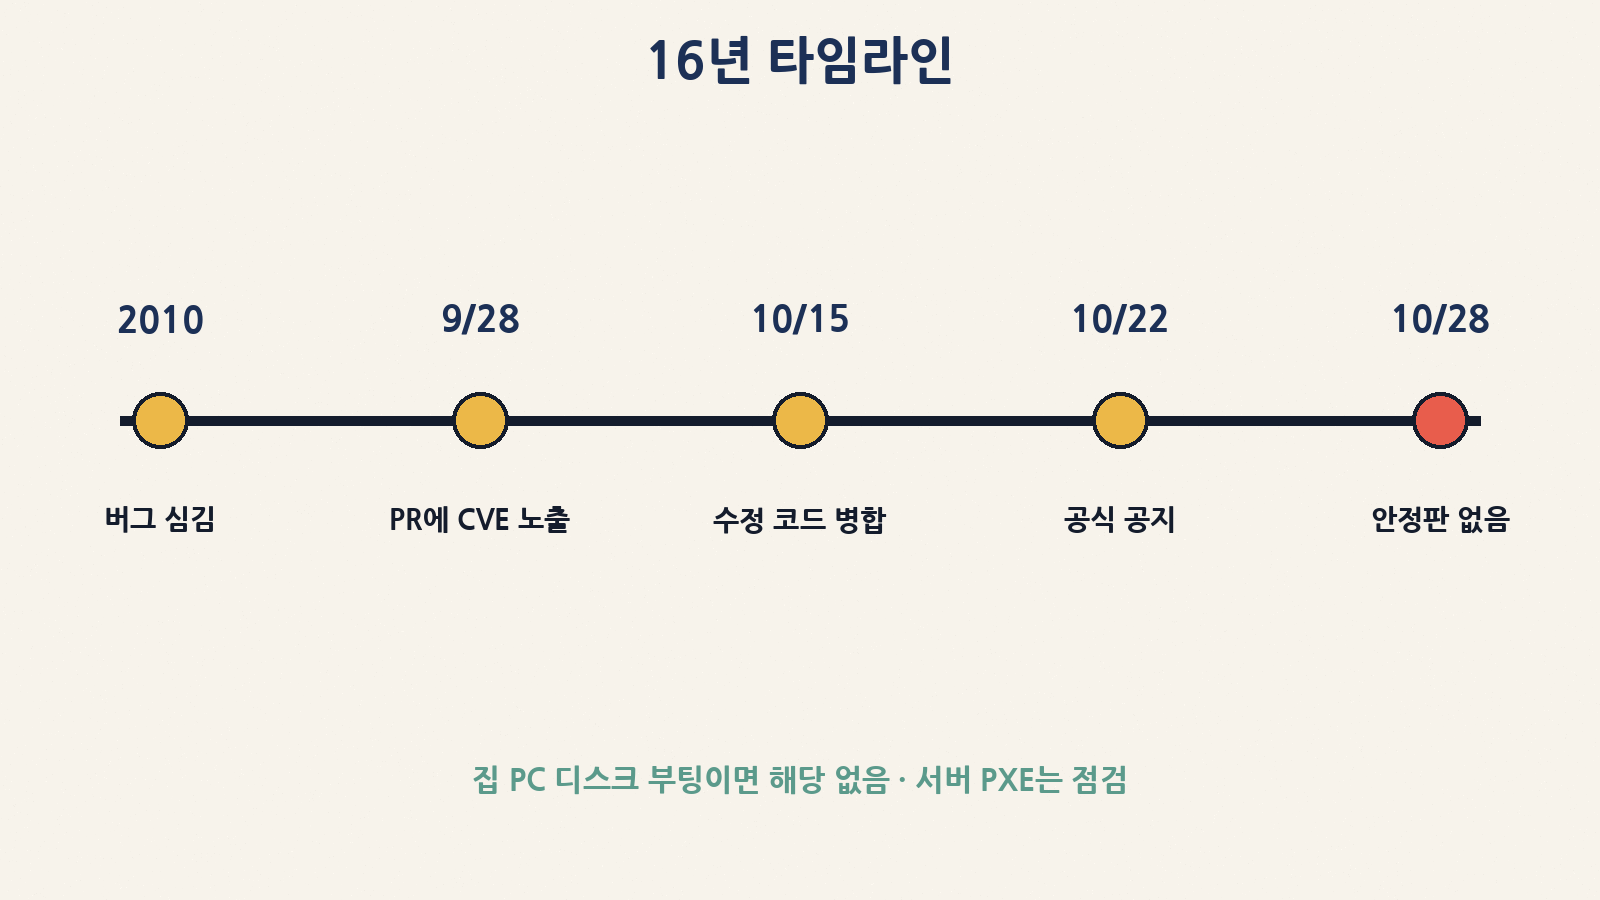
2010년에 심긴 버그가 2026년 9월 PR 노출 후 10월 15일 수정 병합, 22일 공지, 28일에도 안정판은 아직
식당에 비유하면 이래요. 손님(네트워크)이 “주문 오류” 쪽지를 보내면, 현관 관리인(UEFI PXE 드라이버)이 작은 메모장(504바이트)에 옮겨 적어요. 그런데 쪽지가 메모장보다 길어도 그대로 베껴 쓰다 옆 장부까지 덮어쓰는 실수가 2010년부터 코드에 있었어요. IPv4·IPv6 처리 둘 다 같은 실수입니다.
쉬운 말
기술적으로
현관 관리인
UEFI 펌웨어 (OS보다 먼저 실행)
네트워크로 식재료 받는 날
PXE(Preboot Execution Environment) 부팅
작은 메모장 504칸
Mode.IcmpError 고정 버퍼
너무 긴 쪽지
길이 검사 실패 → 버퍼 오버플로(CWE-120/787)
주방(OS) 문 잠금
Secure Boot · measured boot — 아직 안 걸린 시점
그래서 이름이 무서운 거예요. 시큐어부트는 “주방 문을 열기 전에 요리사 신분증을 검사”하는 장치에 가깝고, 이번 구멍은 그 검사원이 출근하기 전 현관에서 벌어집니다.
누가 해당되고, 누가 해당 안 되나
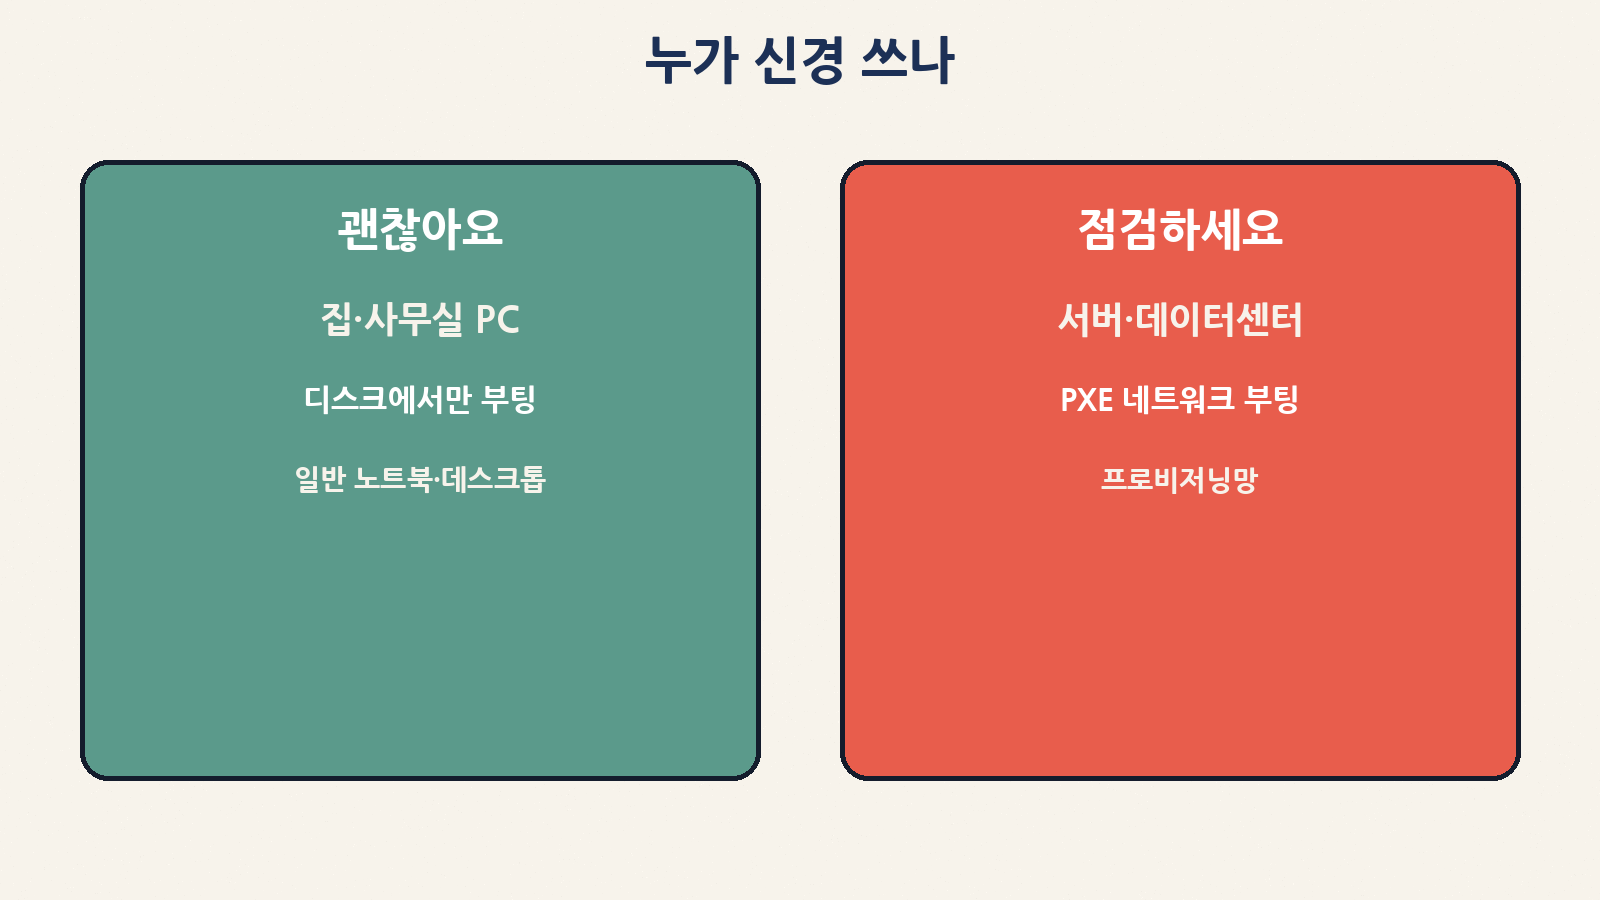
디스크만으로 켜는 집 PC는 해당 없고, PXE로 켜는 서버·데이터센터가 점검 대상이에요
구분
해당?
이유
집·사무실 PC, 노트북 (디스크만으로 부팅)
해당 없음
PXE 수신 경로가 안 열림
서버가 켜질 때 네트워크에서 OS/이미지를 받아 옴
해당 가능
PXE 창구가 잠깐 열림
가상머신용 OVMF/EDK2 패키지 (RHEL·SUSE·Debian 등)
패키지 영향 표기
배포판이 edk2/ovmf를 취약으로 표시, 수정판 대기
PXE를 꺼 둔 서버
위험 크게 감소
공격 창구 자체가 닫힘
이미 켜져 정상 가동 중인 OS
이 CVE만으로는 직접 침입 경로 아님
부팅 순간에만 닿음
Red Hat·SUSE는 “같은 건물(인접) 네트워크에서 노리는 시나리오”에 가깝다고 봤어요. 인터넷 전 세계 어디서나 바로 때리는 유형이라기보다, 이미 사내·프로비저닝망에 발 들인 공격자나 내부자가 더 현실적이라는 뜻입니다. 그래도 그 짧은 부팅 창에 코드가 돌면 TPM·디스크 암호 같은 민감한 부품에 손이 닿을 수 있다고 연구자들이 경고했어요.
타임라인: 16년 묵은 코드가 왜 지금 나왔나
날짜(대략)
일어난 일
2010-11
문제의 복사 루프가 EDK II에 들어감 (약 16년)
2024-01
같은 PXE 구역의 다른 결함 묶음 ‘PixieFail’ 공개 — 이후 퍼징이 늘었지만 이번 건은 놓침
2026-09-28
수정 PR이 CVE 번호와 함께 공개 저장소에 노출 → 조기 공개 압력
2026-10-15
고친 코드가 EDK II 마스터에 병합 (길이 초과분 자르기)
2026-10-22
TianoCore 공식 보안 권고 게시 (원래 2027-01 조율 공개 예정이었다고 보도)
2026-10-26
Microsoft Project Mu가 수정본을 릴리스 브랜치에 반영·태그
2026-10-28
언론·벤더 점검: 최신 안정 태그 edk2-stable202608에는 아직 미포함 · RH/Debian/SUSE 패키지 ‘취약·미수정’
패치가 ‘있다’와 ‘설치할 수 있다’는 다릅니다
상태
의미
지금 할 일
소스에 수정 있음
개발 브랜치에는 고쳐짐
안심 근거는 아님
안정판 없음
TianoCore 권고의 patched versions = Not patched currently
벤더 BIOS/UEFI 공지 구독
배포판 패키지
RHEL 8/9/10 edk2, SUSE·Debian ovmf/edk2 취약 표시
보안 업데이트 채널 확인
기기 펌웨어
AMI/Insyde/Phoenix·서버 OEM이 빌드해 줘야 함
서버 모델별 벤더 포털 점검
BootHole·BlackLotus처럼 인증서 폐지가 필요한 유형이 아니라, 코드만 고치면 되는 구멍이라는 점이 다행이에요. 다만 그 코드가 내 서버 메인보드의 BIOS 업데이트 파일로 올 때까지는 사용자가 클릭할 ‘업데이트’ 버튼이 없습니다.
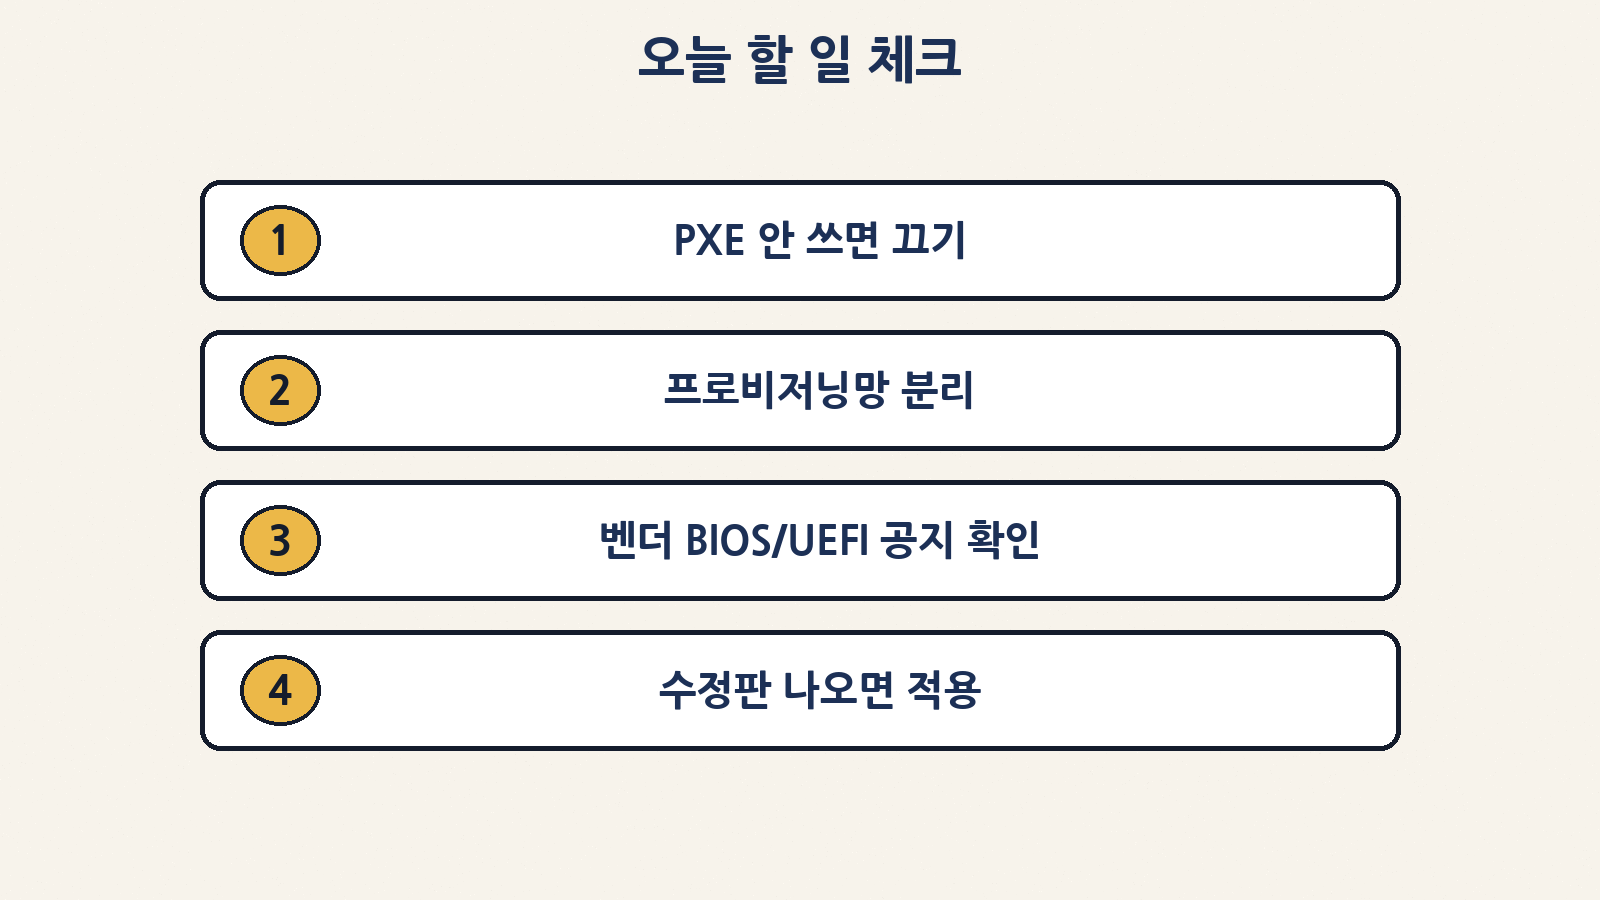
오늘 할 일 체크리스트
오늘 할 일: 안 쓰는 PXE 끄기, 프로비저닝망 분리, 벤더 BIOS 공지 확인, 수정판 적용
대상
할 일
완료?
집 사용자
평소처럼 쓰세요. 이상한 ‘펌웨어 긴급 패치’ 사칭 메일은 무시
☐
IT·서버 담당
인벤토리에서 PXE/네트워크 부팅 사용 여부 표시
☐
PXE 불필요 장비
펌웨어 설정에서 PXE/Network Boot 끄기
☐
꼭 쓰는 프로비저닝망
일반 업무망과 분리, 불필요 ICMP/외부 유입 최소화
☐
가상화 호스트
edk2/ovmf 패키지 보안 공지·업데이트 구독
☐
전 서버
OEM(델·HP·레노버 등) BIOS/UEFI 공지에 CVE-2026-97631 키워드 등록
한 번 실행된 페이로드 자체는 재부팅에 안 남을 수 있지만, 그 기회에 다음 부팅부터 남는 코드를 심을 여지는 있음
CISA가 긴급 패치 명령 냈나요?
10월 말 기준 이 CVE는 KEV 목록에 없다(PHP2Shell·Node2Shell과 혼동 주의)
PixieFail이랑 같아요?
같은 PXE 구역의 다른 과거 결함들. 번호·원인도 다름
비슷한 최근 보안 이슈와 한 줄 구분
이슈
한 줄 차이
PHP2Shell
웹 언어 PHP 엔진 RCE — 사이트/서버 OS 위
Plex2Shell
미디어 서버 앱 체인 — 집 NAS·32400 포트
GitLab CVE-2026-110264
코드 저장소 앱 RCE
이번 EDK II PXE
펌웨어·부팅 전 — PXE 쓰는 인프라
위험도를 숫자로만 보지 마세요
점수·말
초보가 읽을 때
CVSS 9.5
조건이 맞으면 피해가 크다는 뜻 — 조건(PXE 중)도 같이 보세요
사전 인증 불필요
비밀번호 없이 패킷만으로 시도 가능
Attack Requirements Present
아무 때나가 아니라 네트워크 부팅 중이어야 함
코드 실행은 빌드 특화
부팅 멈춤은 쉽고, 원하는 코드 실행은 더 어려움
벤더·배포판 상태 메모 (10월 28일 전후 보도 기준)
주체
알려진 상태
TianoCore EDK II
마스터 수정 완료 · 안정 태그에 미포함 · patched = Not currently
Project Mu (Microsoft)
10/26경 수정본 태그 반영 보도
Red Hat / SUSE / Debian
edk2·ovmf 패키지 취약·미수정으로 표시
Intel / Arm (자사 제품군)
상업 지원 제품에 해당 기능 없거나 직접 해당 없다고 입장(OEM 추가는 별개)
AMI·Insyde·Phoenix·주요 OEM
개별 BIOS 공지 대기 — 모델별로 확인
한 줄 정리
16년 된 UEFI 네트워크 부팅 복사 실수(CVE-2026-97631)가 공개됐어요. 집 PC는 대부분 해당 없고, PXE로 켜는 서버·가상화 펌웨어가 점검 대상입니다. 소스 수정은 나왔지만 안정판·벤더 BIOS가 아직이라, 지금은 안 쓰는 PXE 끄기·프로비저닝망 분리·벤더 공지 구독이 현실적인 대응이에요. 사칭 ‘긴급 펌웨어 설치’ 파일은 받지 마세요.