컨텐츠로 건너뛰기

MoricWorld

테크,금융,경제,정치,생활에 대한 정보 제공

전체 글 ↗

글 검색

최신 글

  1. AI 붐의 ‘장부 밖 약속’만 3조 달러? 미국 연준 금융안정보고서로 배우는 ‘순환 금융’과 AI 인프라 빚 6,800억 달러(3년 새 5배) 읽는 법, 시장 전문가 87%가 AI를 ‘1위 위험’으로 꼽은 이유와 10월 ICT 수출 703.5억 달러 한국 경제·내 지갑 체크까지 초보도 쉽게2026.11.15
  2. 기억하는 코끼리가 쓰고, 잊는 금붕어가 검토한다: 구글 Elephant-Goldfish Model v0.1.1 해부 — 5단계 격리 리뷰 파이프라인·멀티 호스트 어댑터·재현 가능한 릴리스 박스 실측2026.11.15
  3. 회의 끝나면 요약·할 일·답장 초안까지 AI가? 일레븐랩스 ‘일레븐AI’로 본 받아쓰기·회의록의 원리와 ‘녹음 알림≠동의’, 오디오 저장 안 함의 진짜 뜻, 맥 전용 무료 얼리 액세스 신청 전 체크까지 초보도 쉽게2026.11.15
  4. 엔비디아 실적·앤트로픽 상장·수능날 10시 개장까지, 이번 주(11월 16~20일) 경제 달력 한눈에? 코스피 한 주 +4.56%(5,290.53)인데도 불안한 이유와 ‘AI 걱정·금리 걱정’ 두 시험대, 날짜별 체크포인트와 내 지갑 점검법까지 초보도 쉽게2026.11.15
  5. 오늘 21도, 목요일 수능 아침엔 영하 1도? 기상청 예보로 본 ‘수능 한파’ 주간 날씨와 11월 19일 우리 동네 달라지는 것 — 출근 10시·지하철 증편·시험장 200m 통제·13:10 듣기평가 소음 자제, 수험생 가족·이웃 체크리스트까지 초보도 쉽게2026.11.15

태그로 둘러보기

초보가이드 AI초보 GitHub Trending 오픈소스 생활정보 경제 초보 보안뉴스 AI 에이전트 AI뉴스 Claude Code 경제 쉽게 경제초보 MCP IT초보 Apache-2.0 Anthropic 초보 chatgpt

카테고리

  • General (272)
    • Opensource (95)
  • 경제 (123)
  • 보안뉴스 (85)
  • 생활 (82)

[카테고리:] 보안뉴스

보안뉴스2026.11.08

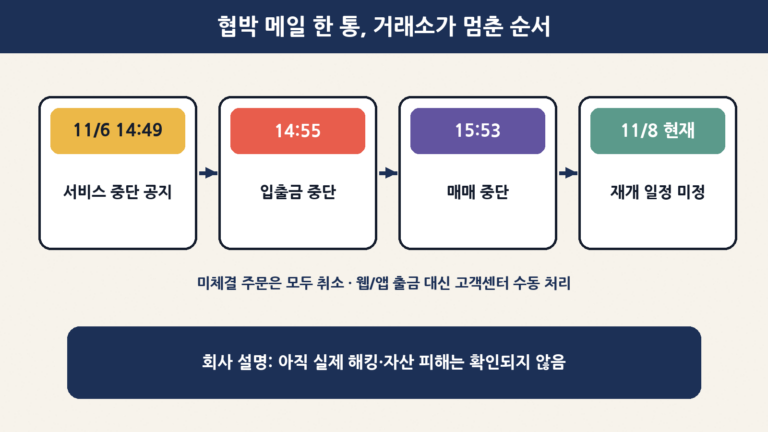
코인 거래소가 갑자기 출금을 멈추면 내 코인은? 고팍스 ‘해킹 협박 메일’ 입출금·매매 중단으로 본 핫월렛·콜드월렛 차이, 콜드월렛 80% 규칙과 거래소별 비중, 수동 출금 신청과 오늘 할 5가지를 초보도 쉽게

가상자산 거래소 고팍스가 2026년 11월 6일 해킹을 주장하는 세력의 협박 이메일을 받은 뒤 오후 2시 55분 입출금, 3시 53분 매매를 중단하고 미체결 주문을 모두 취소했어요. 핫월렛 자산은 전량 콜드월렛으로 옮기는 중이고, 출금은 고객지원센터 신청 후 수동 처리…
#2단계 인증#Binance#CISO읽어보기 →: 코인 거래소가 갑자기 출금을 멈추면 내 코인은? 고팍스 ‘해킹 협박 메일’ 입출금·매매 중단으로 본 핫월렛·콜드월렛 차이, 콜드월렛 80% 규칙과 거래소별 비중, 수동 출금 신청과 오늘 할 5가지를 초보도 쉽게
보안뉴스2026.11.08

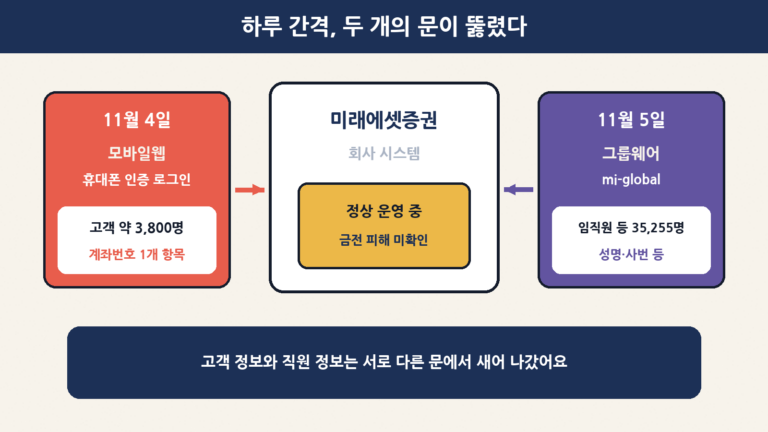
증권 계좌번호만 샜다는데 괜찮을까? 미래에셋증권 해킹으로 본 고객 3,800여 명·임직원 3만 5,255명 유출의 차이, ‘계좌번호만으로는 돈이 안 빠지는’ 이유와 진짜 위험인 사칭 연락, 오늘 할 5가지를 초보도 쉽게

미래에셋증권이 2026년 11월 4일 모바일웹 휴대폰 인증 로그인 서비스, 5일 그룹웨어(mi-global)에 대한 외부 공격으로 고객 약 3,800명의 계좌번호와 임직원·퇴직자·외주직원 3만 5,255명의 정보가 유출됐다고 7일 공지했어요. 예금주명·주민등록번호 등은…

#2차 피해#Cybersecurity#Data Breach읽어보기 →: 증권 계좌번호만 샜다는데 괜찮을까? 미래에셋증권 해킹으로 본 고객 3,800여 명·임직원 3만 5,255명 유출의 차이, ‘계좌번호만으로는 돈이 안 빠지는’ 이유와 진짜 위험인 사칭 연락, 오늘 할 5가지를 초보도 쉽게
보안뉴스2026.11.07

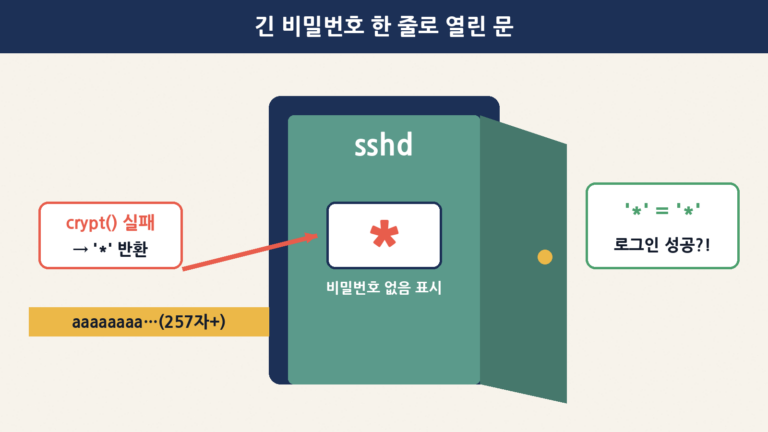
256자 넘는 아무 비밀번호면 SSH 로그인? OpenSSH ‘SSHole’ CVE-2026-123158 — Alpine·musl 서버 해당 조건, 10.6p2 업데이트·sshd 재시작·침입 흔적 확인까지 초보도 쉽게

OpenSSH에서 비밀번호가 없는 계정에 257~1024바이트짜리 아무 비밀번호만 넣으면 로그인되는 SSHole(CVE-2026-123158, CVSS 8.1)이 공개됐어요. musl 기반에 PAM을 끈 sshd(대표적으로 Alpine 기본 설정)만 해당되고, 우분투·…

#Alpine Linux#apk upgrade#crypt()읽어보기 →: 256자 넘는 아무 비밀번호면 SSH 로그인? OpenSSH ‘SSHole’ CVE-2026-123158 — Alpine·musl 서버 해당 조건, 10.6p2 업데이트·sshd 재시작·침입 흔적 확인까지 초보도 쉽게
보안뉴스2026.11.07

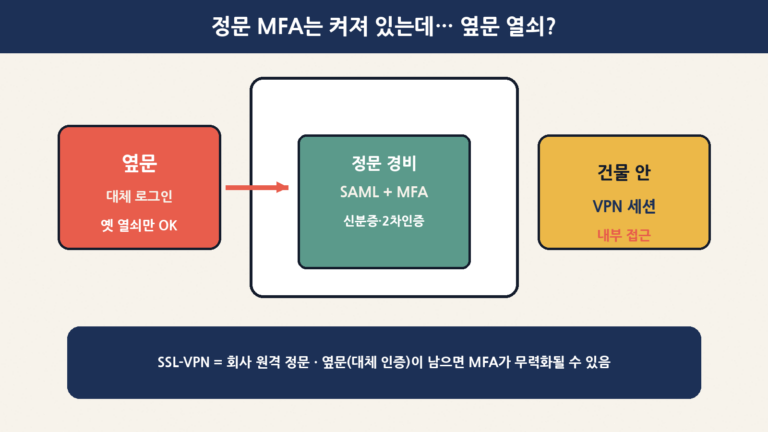
회사 VPN ‘정문’에 MFA가 켜져 있는데 옆문 열쇠로 들어온다? 소닉월 SonicOS SSL-VPN SAML 우회 CVE-2026-19868 — Gen7 7.3.4-7013·Gen8 8.2.3-8015 패치와 CISA KEV 체크리스트를 초보도 쉽게

소닉월(SonicWall) SonicOS SSL-VPN에서 SAML이 켜져 있어도, 다른 로그인 방식용 계정·비밀번호만 있으면 SAML·SAML 강제 MFA를 건너뛸 수 있는 CVE-2026-19868(SNWLID-2026-0014)이 2026-11-06 공개됐어요.…

#authentication bypass#BleepingComputer#BOD 26-04읽어보기 →: 회사 VPN ‘정문’에 MFA가 켜져 있는데 옆문 열쇠로 들어온다? 소닉월 SonicOS SSL-VPN SAML 우회 CVE-2026-19868 — Gen7 7.3.4-7013·Gen8 8.2.3-8015 패치와 CISA KEV 체크리스트를 초보도 쉽게
보안뉴스2026.11.06

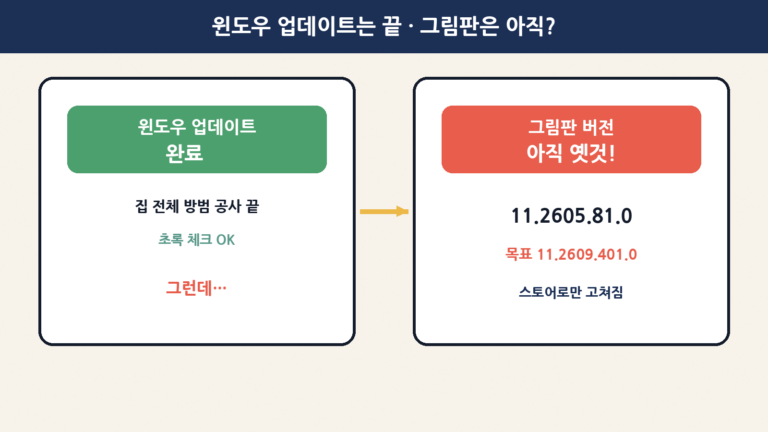
윈도우 업데이트는 끝났는데 그림판은 아직? 스토어로만 고치는 CVE-2026-83844 — 버전 11.2609.401.0 확인·PowerShell 전사용자·프로비저닝 복사본까지 초보도 쉽게

Windows 그림판(Microsoft.Paint)의 원격 코드 실행 취약점 CVE-2026-83844(out-of-bounds read, CVSS 8.1 Important) 수정본이 Microsoft Store에 올라왔어요. 고정 빌드는 11.2609.401.0 이상…

#11.2605.91.0#11.2609.401.0#AllUsers읽어보기 →: 윈도우 업데이트는 끝났는데 그림판은 아직? 스토어로만 고치는 CVE-2026-83844 — 버전 11.2609.401.0 확인·PowerShell 전사용자·프로비저닝 복사본까지 초보도 쉽게
보안뉴스2026.11.06

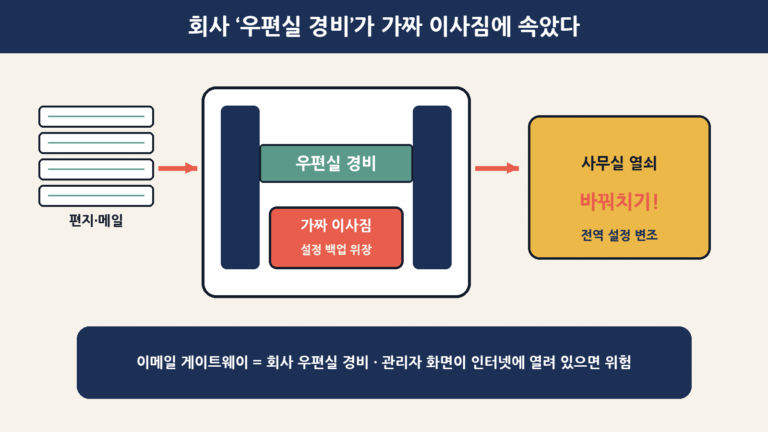
회사 ‘우편실 경비’ 이메일 게이트웨이가 가짜 이사짐으로 뚫렸다 — Barracuda ESG 등 6제품 인증 우회+명령 주입 루트 사슬(CVE-2026-116606·111560)과 관리자 화면 차단·패치 체크리스트를 초보도 쉽게

바라쿠다(Barracuda) Email Security Gateway(ESG)에서 설정 백업 가져오기로 인증을 우회하는 CVE-2026-116606(CVSS 9.3)과, ESG·ADC·WAF 등 6제품의 타임존 필드 명령 주입 CVE-2026-111560(CVSS 8.…

#ADC#auth bypass#Barracuda읽어보기 →: 회사 ‘우편실 경비’ 이메일 게이트웨이가 가짜 이사짐으로 뚫렸다 — Barracuda ESG 등 6제품 인증 우회+명령 주입 루트 사슬(CVE-2026-116606·111560)과 관리자 화면 차단·패치 체크리스트를 초보도 쉽게
보안뉴스2026.11.05

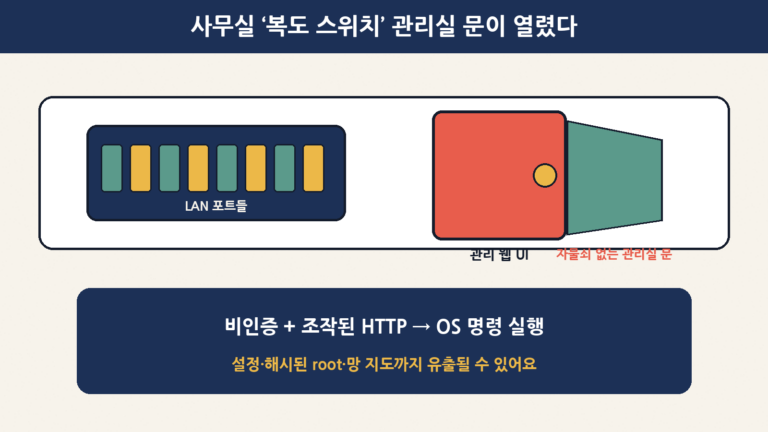
한 번 패치했는데 또? 사무실 ‘복도 스위치’ Zyxel GS1900에 숨은 제로데이 CVE-2026-107441 — 6월 .2C0으로도 막히지 않은 웹 관리창 OS 명령, GreyNoise·Binarly가 본 ~996대 침해와 .3C0 펌웨어 체크리스트를 초보도 쉽게

Zyxel GS1900 시리즈 스위치 웹 CGI의 범위 밖 쓰기(CVE-2026-107441, CVSS 8.8)로 LAN의 비인증 공격자가 조작된 HTTP로 OS 명령을 실행할 수 있어요. 6월 CVE-2026-7273용 .2C0 패치로는 막히지 않았고, GreyNoi…

#.2C0#.3C0#Binarly읽어보기 →: 한 번 패치했는데 또? 사무실 ‘복도 스위치’ Zyxel GS1900에 숨은 제로데이 CVE-2026-107441 — 6월 .2C0으로도 막히지 않은 웹 관리창 OS 명령, GreyNoise·Binarly가 본 ~996대 침해와 .3C0 펌웨어 체크리스트를 초보도 쉽게
보안뉴스2026.11.05

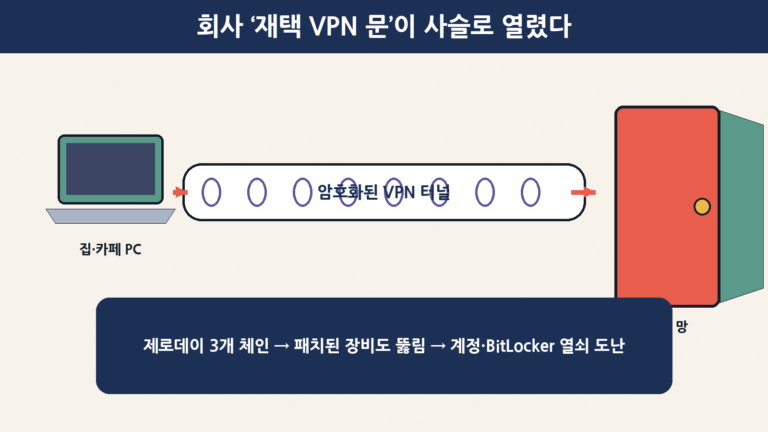
한 번 고쳤는데 또? 회사 ‘재택 VPN 문’ Ivanti Connect Secure에 제로데이 3개가 사슬로 묶였다 — CVE-2026-104935·111357·118527로 본 ‘패치 한 번 더’, LAPS·BitLocker 열쇠 도난 비유와 공장 초기화 복구 체크리스트를 초보도 쉽게

기업용 SSL VPN Ivanti Connect Secure에서 인증 우회·권한 상승·예측 가능 업로드 제로데이 3개(CVE-2026-104935·111357·118527)가 사슬로 악용됐어요. 이미 25.1.1.2/22.8R2.5를 올린 조직도 25.1.1.3/22.…

#Active Directory#AD#AV26-1035읽어보기 →: 한 번 고쳤는데 또? 회사 ‘재택 VPN 문’ Ivanti Connect Secure에 제로데이 3개가 사슬로 묶였다 — CVE-2026-104935·111357·118527로 본 ‘패치 한 번 더’, LAPS·BitLocker 열쇠 도난 비유와 공장 초기화 복구 체크리스트를 초보도 쉽게
보안뉴스2026.11.04

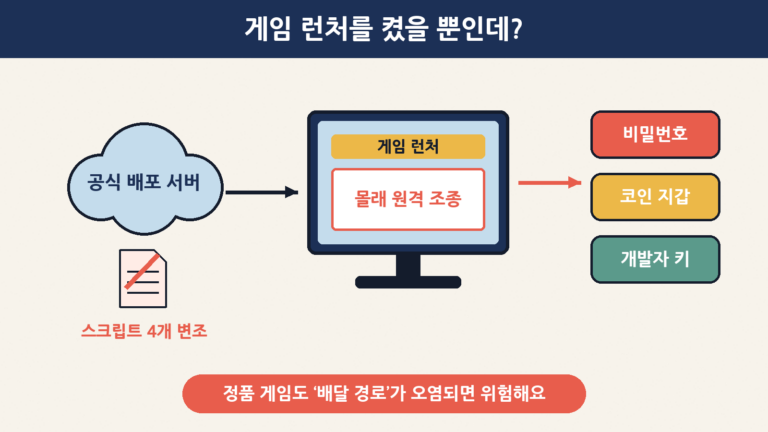
공식 게임 런처를 켰을 뿐인데 내 PC가 원격 조종? ‘승리의 여신: 니케’ PC 런처 공급망 공격으로 본 배포 서버(CDN) 파일 변조의 원리, 10월 24일 이후 실행했다면 확인할 흔적과 오늘 할 일까지 초보도 쉽게

인기 게임 ‘승리의 여신: 니케’의 PC 런처가 불러오는 공식 배포 서버(CDN) 스크립트 4개가 9월 27일 변조돼, 늦어도 10월 24일부터 일부 PC에 원격 조종 악성코드가 설치될 수 있었어요. 운영진은 11월 4일 새벽 2시 30분경 수정했지만 이미 감염된 PC…

#2단계 인증#API 키#CDN읽어보기 →: 공식 게임 런처를 켰을 뿐인데 내 PC가 원격 조종? ‘승리의 여신: 니케’ PC 런처 공급망 공격으로 본 배포 서버(CDN) 파일 변조의 원리, 10월 24일 이후 실행했다면 확인할 흔적과 오늘 할 일까지 초보도 쉽게
보안뉴스2026.11.04

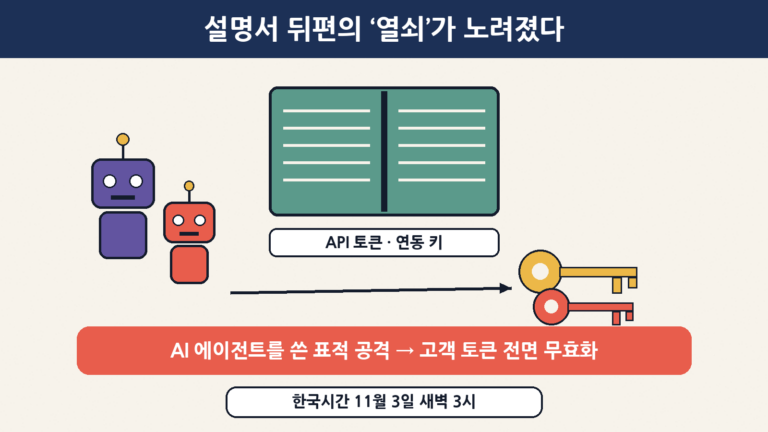
설명서 사이트 ‘깃북’이 AI 에이전트 공격에 하루 멈췄다? 고객 API 토큰 전면 무효화로 본 ‘문서 뒤편 열쇠’ 4가지와 확인된 것·모르는 것, 깃북 관리자 5단계 키 교체와 문서 독자의 가짜 공지 구별법을 초보도 쉽게

개발 문서 플랫폼 깃북(GitBook)이 한국시간 11월 3일 새벽 ‘AI 에이전트를 쓴 표적 공격’으로 인프라 열쇠 일부를 털려 서비스를 내리고 고객 API 토큰을 전부 무효화했어요. 연동 토큰·Git Sync 비밀값·API 토큰·AI 비서 질문 4가지의 뜻, 확인된…

#AI Agent#AI 에이전트#AI 에이전트 공격읽어보기 →: 설명서 사이트 ‘깃북’이 AI 에이전트 공격에 하루 멈췄다? 고객 API 토큰 전면 무효화로 본 ‘문서 뒤편 열쇠’ 4가지와 확인된 것·모르는 것, 깃북 관리자 5단계 키 교체와 문서 독자의 가짜 공지 구별법을 초보도 쉽게

글 페이지 매김

이전 쪽 페이지 1 페이지 2 페이지 3 … 페이지 9 다음 쪽
Proudly powered by WordPress